

サイバーセキュリティ・コンプライアンスとは、組織がデジタルシステム、ネットワーク、データをどのように保護しなければならないかを定める法律、規制、基準を遵守するプロセスです。多くの場合、これにはセキュリティ制御の実施、リスク評価の実施、インシデント対応計画の維持が含まれます。
要件は業界によって異なり、保護対象保健情報(PHI)などの特定のデータタイプを対象とする場合や、HIPAA、FISMA、PCI DSSなどの規制の対象となるセクターに適用される場合があります。コンプライアンスを確保することにより、サイバー脅威への暴露を減らし、コンプライアンス違反に対する罰則を回避することができます。
見えないものや制御できないものがコンプライアンスリスクを高める
規制要件を満たすことは不可欠です。しかし、真の機会は、コンプライアンスへの確実な取り組みにあります。こうした取り組みは、環境全体の効率性の向上、セキュリティポリシーの強化、データ保護の強化にもつながります。詳細なアプローチについては、「Akamaiセキュリティでコンプライアンスを競争力に変える」をご覧ください。
4本のセキュリティの柱を確立し、サイバーセキュリティのコンプライアンス課題に対処
クラウド、オンプレミス、ハイブリッド環境全体で資産の可視性を確保
クラウド、オンプレミス、ハイブリッドのIT環境を可視化します。対象範囲内の資産と機微な情報を特定します。セキュリティポリシーの適用と継続的な監視により、監査証拠の確保、アクセス制御、コンプライアンスの盲点の削減を支援します。
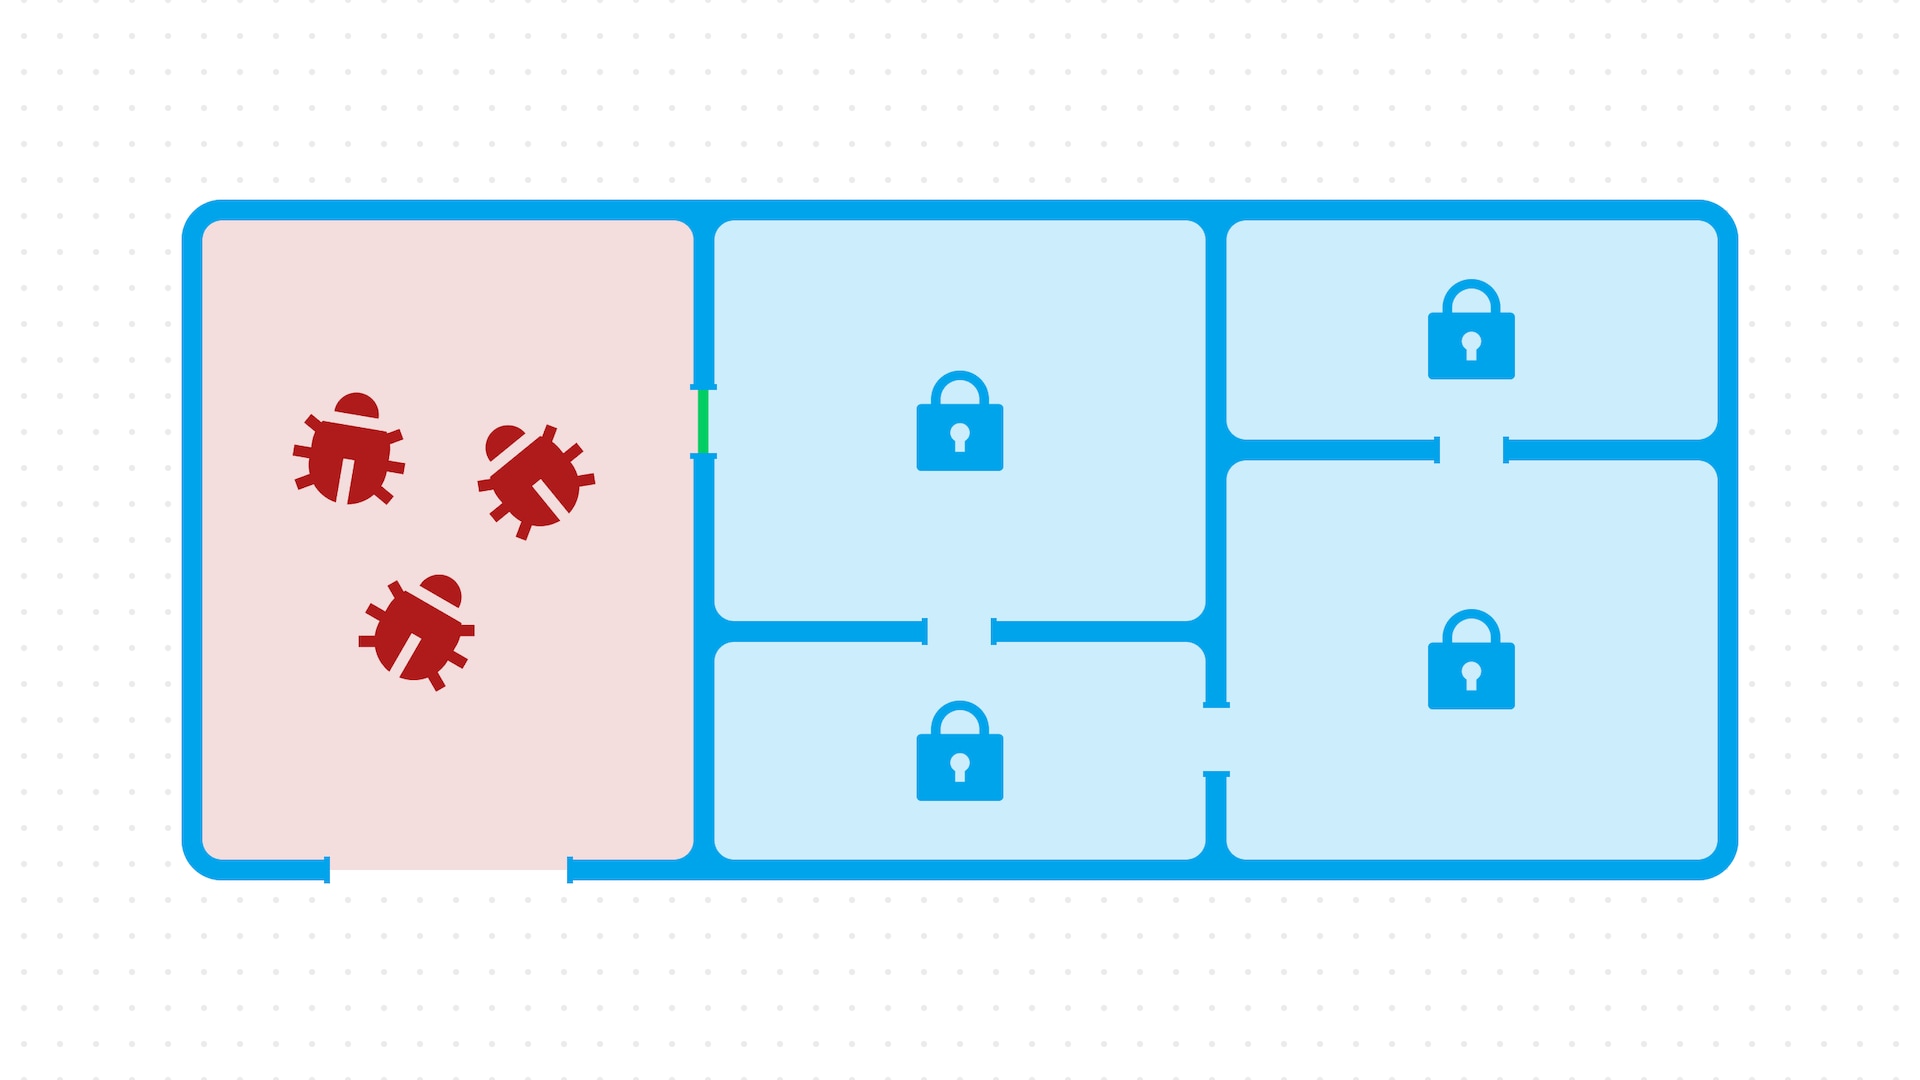
ネットワーク、アプリケーション、API間のラテラルムーブメント(横方向の移動)を防止
システムと機微な情報を分離し、マルウェアの拡散範囲を制限し、最小権限アクセスを適用するネットワークマイクロセグメンテーションにより、ラテラルムーブメント(横方向の移動)を低減します。AI主導の資産ラベリングと継続的なAPIトラフィック監視を利用し、セキュリティ強化、機微な情報の保護、規制へのコンプライアンス支援を提供します。
ゼロトラスト・アクセスを適用し、不正利用を防止
アクセスのセキュリティを確保し、ユーザーのふるまいを監視して、コンプライアンス確保サイクルとコンプライアンスリスクを最小限に抑えます。許可されたユーザーとプロセスのみにデータアクセスを制限する、きめ細かいアクセス制御、ゼロトラスト、認証制御を実行します。
アプリケーションとAPIのセキュリティを提供し、機微な情報とアカウント情報を保護
アプリケーション、API、クライアントサイドのセキュリティを提供し、機微な情報とアカウント情報を保護します。ネットワークトラフィックを監視し、OWASP Top 10の脅威に対する制御を適用しながら、データの損失、漏えい、不正使用、悪用を防止します。監査ログを維持してコンプライアンスを支援し、手作業を削減します。
コンプライアンスの仕組み
1つのソリューションセットで、さまざまなコンプライアンス要件に対応可能
Akamaiのサイバーセキュリティソリューションは、資産の可視化、アクセス管理、ネットワークセグメンテーション、APIセキュリティ、および継続的な監視機能を備えており、組織がHIPAA、FISMA、DORA、NIS2、PCI DSS、GDPR、NISTの要件に対応できるよう支援します。
アプリケーションのセキュリティを保護し、コンプライアンス確保を支援するソリューション
お客様事例
よくある質問(FAQ)
よくある質問(FAQ)
サイバーセキュリティリスク評価は、企業のリスク管理の重要な要素です。サイバーセキュリティリスク評価は、組織がシステム、ネットワーク、アプリケーションの脆弱性を特定するために役立ちます。
適切なセキュリティ制御を実行し、サイバー脅威への暴露を軽減し、HIPAA、FISMA、PCI DSSなどの規制の遵守をサポートするための基盤となります。
米国国立標準技術研究所(NIST)は、機微な情報や情報システムを保護するためのサイバーセキュリティガイドラインや標準を作成する米国の行政機関です。
NIST SP 800-53やNIST Cybersecurity Framework(CSF)などのフレームワークは、組織がセキュリティ制御、インシデント対応計画、継続的な監視によってリスクを管理するために役立ちます。NISTコンプライアンスは、FISMAなどの連邦規制で求められることが多く、サイバー攻撃を防いで機微な情報のセキュリティを確保するための幅広い取り組みをサポートします。
米国のHIPAAなどの規制では、医療機関はデータの機密性、完全性、可用性を確保することにより保健情報を保護することが求められます。
これには、アクセス制御、インシデント対応計画、リスク管理手順を維持し、PHIを侵害や不正使用から保護することが含まれます。
米国のFederal Information Security Modernization Act(FISMA)などのサイバーセキュリティ要件を遵守しない場合、データ漏えい、規制上の罰則、罰金、公共の信頼の喪失など、重大なリスクが生じる可能性があります。
適切なリスク評価、セキュリティ制御、インシデント対応計画がなければ、組織はサイバー脅威に対して脆弱になります。PHIや連邦システムを取り扱うプロバイダーにコンプライアンス違反がある場合、事業運営に混乱が生じ、契約や認定が取り消される可能性があります。
規制コンプライアンスに関するリソース
質問はございますか?
問題解決こそが私たちの使命です。次のステップなど、不明な点がありましたらお問い合わせください。担当者がすぐに対応いたします。
1GARTNER® is a registered trademark and service mark, and PEER INSIGHTS™ is a registered trademark of Gartner, Inc. and/or its affiliates in the U.S. and internationally and are used herein with permission. All rights reserved. The GARTNER PEER INSIGHTS CUSTOMERS’ CHOICE badge is a trademark and service mark of Gartner, Inc. and/or its affiliates and is used herein with permission. All rights reserved. Please note that this report was previously known as Gartner Peer Insights ‘Voice of the Customer’: Web Application Firewalls in 2020. Gartner Peer Insights content consists of the opinions of individual end users based on their own experiences, and should not be construed as statements of fact, nor do they represent the views of Gartner or its affiliates. Gartner does not endorse any vendor, product or service depicted in this content nor makes any warranties, expressed or implied, with respect to this content, about its accuracy or completeness, including any warranties of merchantability or fitness for a particular purpose. Review has been edited to account for errors and readability.