

Cybersicherheits-Compliance ist der Prozess der Einhaltung von Gesetzen, Vorschriften und Standards, die festlegen, wie Unternehmen digitale Systeme, Netzwerke und Daten schützen müssen. Dazu gehört oftmals die Implementierung von Sicherheitskontrollen, die Durchführung von Risikobewertungen und ein aktuell gehaltener Plan zur Reaktion auf Vorfälle.
Die Anforderungen variieren je nach Branche und können bestimmte Datentypen wie geschützte Gesundheitsinformationen (Protected Health Information, PHI) abdecken oder für Branchen gelten, die Vorschriften wie HIPAA, FISMA oder PCI DSS unterliegen. Compliance hilft, die Gefahr von Cyberbedrohungen zu verringern und Strafen für Verstöße zu vermeiden.
Was Sie nicht sehen oder kontrollieren können, erhöht das Compliance-Risiko
Die Erfüllung regulatorischer Anforderungen ist ein absolutes Muss. Die wahre Chance besteht jedoch darin, sicherzustellen, dass Compliance-Maßnahmen auch zu mehr Effizienz, strengeren Sicherheitsrichtlinien und erhöhtem Datenschutz in Ihrer gesamten Umgebung führen. Lesen Sie mehr über unseren detaillierten Ansatz in „Compliance mit Akamai Security in einen Wettbewerbsvorteil verwandeln“.
Gewährleisten Sie die Cybersicherheits-Compliance mit vier Sicherheitseckpfeilern
Gewinnen Sie Einblicke in Cloud-, On‑Premises- und hybride Umgebungen
Gewinnen Sie Einblicke in Ihre Cloud-, On‑Premises- und hybride IT‑Umgebung, um betroffene Assets und sensible Daten zu identifizieren. Setzen Sie im Anschluss Sicherheitsrichtlinien durch und überwachen Sie sie kontinuierlich, um Audit-Nachweise zu erhalten, den Zugriff zu kontrollieren und blinde Flecken in der Compliance zu reduzieren.
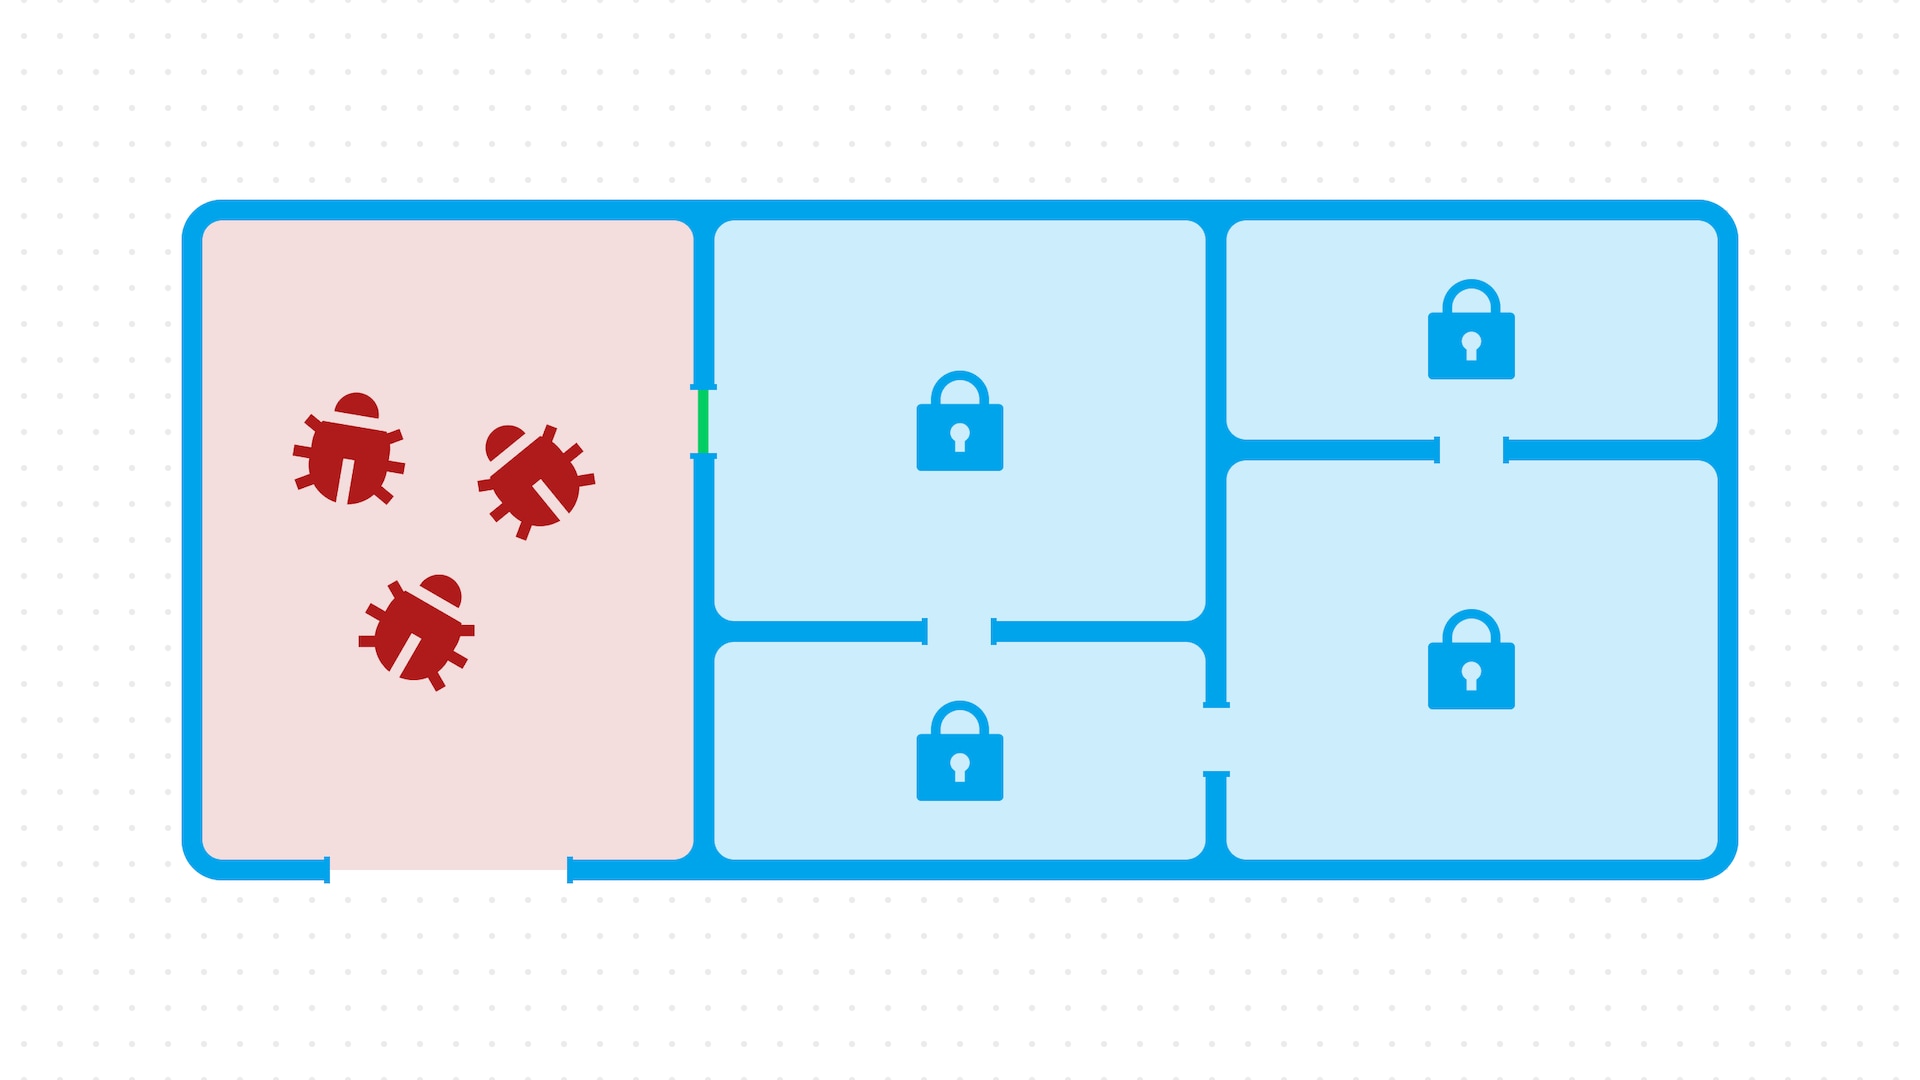
Verhindern Sie laterale Bewegungen in den Netzwerken, Anwendungen und APIs
Reduzieren Sie laterale Netzwerkbewegung mit Mikrosegmentierung, die Systeme und sensible Daten voneinander trennt, die Ausbreitung von Malware einschränkt und den Zugriff nach dem Prinzip der geringstmöglichen Berechtigungen durchsetzt. Nutzen Sie KI‑gestützte Asset-Kennzeichnung und kontinuierliche Überwachung des API‑Traffics, um die Sicherheit zu stärken, sensible Daten zu schützen und die Compliance zu unterstützen.
Setzen Sie Zero‑Trust-Zugriff durch und verhindern Sie unbefugte Nutzung
Sichern Sie den Zugriff und überwachen Sie das Nutzerverhalten, um Compliance-Gewährleistungszyklen und -Risiken zu minimieren. Implementieren Sie granulare Zugriffskontrolle, Zero Trust und Authentifizierungskontrollen, die den Datenzugriff auf autorisierte Nutzer und Prozesse beschränken.
Schützen Sie sensible Daten und Kontoinformationen durch Anwendungs und API‑Sicherheit
Schützen Sie sensible Daten und Kontoinformationen durch Anwendungs-, API- und clientseitige Sicherheit. Verhindern Sie Datenverlust, -lecks, Missbrauch und Betrug, während Sie den Netzwerktraffic überwachen und Kontrollen zum Schutz vor den OWASP-Top‑10-Bedrohungen durchsetzen. Und führen Sie Audit-Protokolle, um die Compliance zu unterstützen und den manuellen Aufwand zu reduzieren.
So funktioniert Compliance
Gehen Sie eine Vielzahl von Compliance-Anforderungen mit einem Lösungsset an
Mit den Cybersicherheitslösungen von Akamai können Unternehmen die Anforderungen von HIPAA, FISMA, DORA, NIS2, PCI DSS, DSGVO und NIST erfüllen – mit Sicherheitskontrollen für Asset-Transparenz, Zugriffsmanagement, Netzwerksegmentierung, API‑Sicherheit und kontinuierliche Überwachung.
Lösungen zur Sicherung von Anwendungen und zur Gewährleistung von Compliance
Kundenreferenzen
Häufig gestellte Fragen (FAQ)
Häufig gestellte Fragen (FAQ)
Die Anforderungen in Bezug auf Cybersicherheits-Compliance variieren je nach Region und Branche, aber mehrere wichtige Standards sind allgemein anerkannt. In den USA legen Vorschriften wie HIPAA und FISMA strenge Regeln für den Schutz von Gesundheits- und Bundesdaten fest.
In der EU regeln DORA und die DSGVO Finanzdienstleistungen sowie den Schutz personenbezogener Daten. Andere globale Standards wie PCI DSS, ISO 27001, National Institute of Standards and Technology (NIST), SOC 2 und SOX spielen ebenfalls eine wichtige Rolle bei der Gestaltung von Compliance-Frameworks für die Sicherheit.
Eine Cybersicherheitsrisikobewertung ist eine wichtige Komponente beim Risikomanagement für Ihr Unternehmen. Cybersicherheitsrisikobewertungen helfen Unternehmen dabei, Schwachstellen in Systemen, Netzwerken und Anwendungen zu identifizieren.
Sie bilden die nötige Grundlage, um geeignete Sicherheitskontrollen zu implementieren, die Gefahr von Cyberbedrohungen zu reduzieren und die Einhaltung von Vorschriften wie HIPAA, FISMA und PCI DSS zu unterstützen.
Das National Institute of Standards and Technology (NIST) ist eine US-Behörde, die für die Erstellung von Richtlinien und Standards zur Cybersicherheit zum Schutz sensibler Daten und Informationssysteme verantwortlich ist.
Rahmenwerke wie NIST SP 800-53 und das NIST Cybersecurity Framework (CSF) unterstützen Unternehmen beim Risikomanagement durch Sicherheitskontrollen, Vorfallsreaktionsplanung und kontinuierliche Überwachung. Die Einhaltung der NIST-Richtlinien ist häufig gemäß Bundesvorschriften wie FISMA erforderlich und unterstützt umfassendere Bemühungen zum Schutz vor Cyberangriffen und zur Gewährleistung der Sicherheit sensibler Daten.
Vorschriften wie HIPAA in den USA verlangen, dass Gesundheitsdienstleister Gesundheitsdaten schützen, indem sie die Vertraulichkeit, Integrität und Verfügbarkeit von Daten gewährleisten.
Dies umfasst die Pflege von Zugriffskontrollen, Vorfallsreaktionsplänen und Risikomanagementverfahren, um PHI vor Datenschutzverstößen oder unbefugter Verwendung zu schützen.
Die Nichteinhaltung von Cybersicherheitsanforderungen wie dem U.S. Federal Information Security Modernization Act (FISMA) kann zu erheblichen Risiken führen, darunter Datenschutzverletzungen, behördliche Bußgelder, Geldstrafen und Vertrauensverlust in der Öffentlichkeit.
Ohne angemessene Risikobewertung, Sicherheitskontrollen und einen Vorfallsreaktionsplan sind Unternehmen anfälliger für Cyberbedrohungen. Bei Anbietern, die mit geschützten Gesundheitsdaten oder staatlichen Systemen arbeiten, kann eine Nichteinhaltung der Vorschriften auch zu Störungen im Betrieb und zum Entzug von Verträgen oder Zertifizierungen führen.
Ressourcen zur Einhaltung gesetzlicher Vorschriften
Sie haben Fragen?
Problemlösungen sind unsere Spezialität. Wenden Sie sich an uns, selbst wenn Sie sich bei Ihrem nächsten Schritt nicht sicher sind. Ein Experte wird sich noch heute mit Ihnen in Verbindung setzen.
1GARTNER® is a registered trademark and service mark, and PEER INSIGHTS™ is a registered trademark of Gartner, Inc. and/or its affiliates in the U.S. and internationally and are used herein with permission. All rights reserved. The GARTNER PEER INSIGHTS CUSTOMERS’ CHOICE badge is a trademark and service mark of Gartner, Inc. and/or its affiliates and is used herein with permission. All rights reserved. Please note that this report was previously known as Gartner Peer Insights ‘Voice of the Customer’: Web Application Firewalls in 2020. Gartner Peer Insights content consists of the opinions of individual end users based on their own experiences, and should not be construed as statements of fact, nor do they represent the views of Gartner or its affiliates. Gartner does not endorse any vendor, product or service depicted in this content nor makes any warranties, expressed or implied, with respect to this content, about its accuracy or completeness, including any warranties of merchantability or fitness for a particular purpose. Review has been edited to account for errors and readability.