

网络安全合规性是指企业遵守那些旨在规范企业如何保护其数字系统、网络和数据的法律、法规及标准的过程。它往往涉及实施安全控制措施、执行风险评估以及维护事件响应计划。
相关要求因行业不同而异,可能涵盖受保护的健康信息 (PHI) 等特定数据类型,或者适用于受 HIPAA、FISMA 或 PCI DSS 等法规或标准约束的行业。合规性可帮助降低遭受网络威胁侵扰的风险,并避免因不合规而受到处罚。
无法查看或控制的内容,会增加合规风险
符合法规要求是硬性规定,不可妥协。但是,真正的机会在于确保完成合规性工作的同时也能提高效率、加强安全策略并提升整个环境的数据保护能力。阅读“借助 Akamai 安全解决方案将合规性转化为竞争优势”一文,了解我们的详细方法。
通过四大安全支柱应对网络安全合规要求
全面掌握云端、本地及混合环境中的资产情况
全面了解您的云端、本地及混合 IT 环境。识别合规范围内的资产和敏感数据。强制执行安全策略并持续监控,提供审计证据、管控访问权限并减少合规盲区。
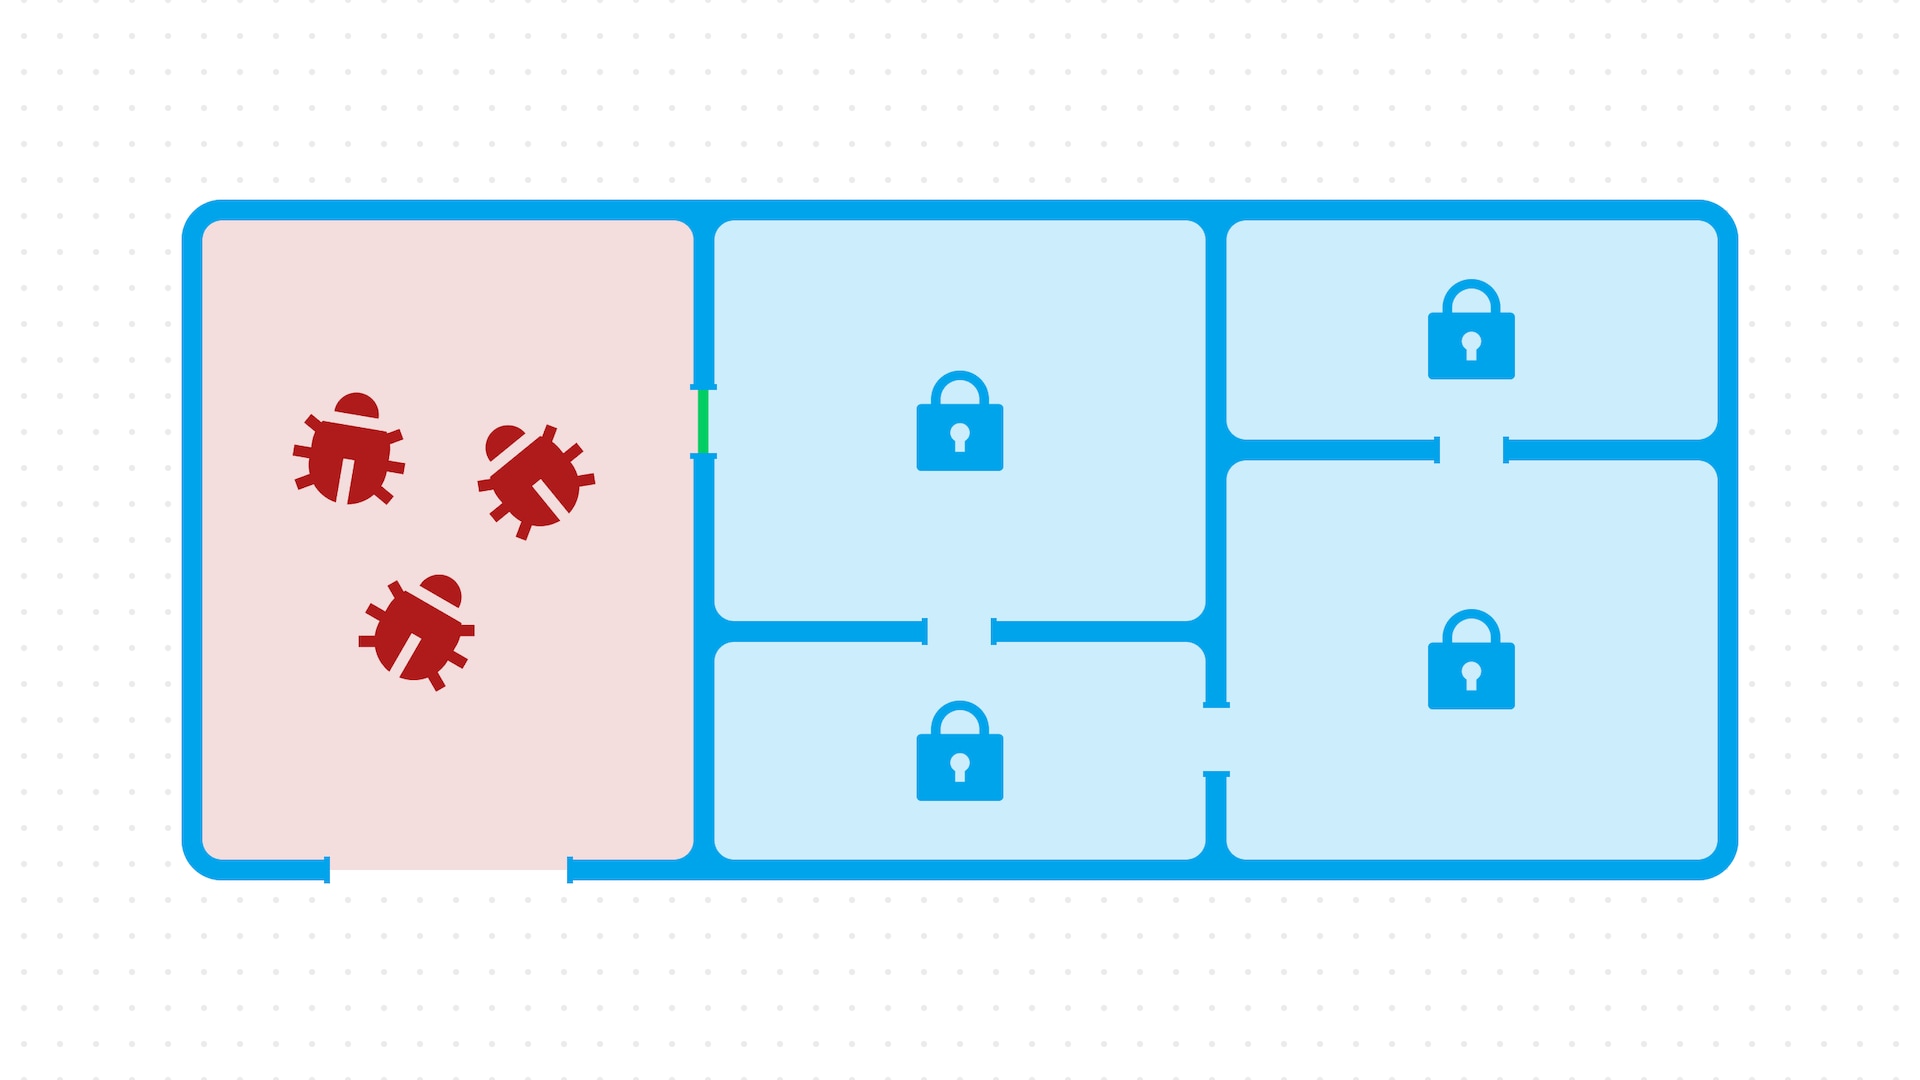
阻止网络、应用程序和 API 之间的横向移动
通过网络微分段隔离系统和敏感数据、限制恶意软件扩散,并实施最小权限访问控制,从而减少攻击者的横向移动。利用 AI 驱动的资产标记和持续 API 流量监控,强化安全防护、保护敏感数据并满足法规合规要求。
实施 Zero Trust 访问控制,防止未经授权的使用
确保访问安全并监控用户行为,以最大限度地缩短合规保证周期并降低合规风险。实施精细的访问控制、Zero Trust 和身份验证控制,以限制只能由授权用户和流程访问数据。
通过应用程序和 API 安全防护,保护敏感数据和账户信息
通过应用程序、API 和客户端安全防护,保护敏感数据和账户信息。防止数据丢失、泄露、滥用和欺诈,同时监控网络流量,并实施针对 OWASP Top 10 威胁的安全防护措施。保留审计日志,助力合规并减少人工工作量。
合规机制如何运作
利用一套解决方案满足各项合规要求
Akamai 的网络安全解决方案通过提供资产可视性、访问管理、网络分段、API 安全和持续监控等安全控制措施,帮助组织满足 HIPAA、FISMA、DORA、NIS2、PCI DSS、GDPR 和 NIST 的相关要求。
有助于确保应用程序安全和合规性的解决方案
客户案例
常见问题
常见问题
网络安全风险评估是贵企业风险管理的一个关键组成部分。网络安全风险评估可帮助企业识别各个系统、网络和应用程序中的漏洞。
它为实施适当的安全控制措施、降低遭受网络威胁侵扰的风险以及支持遵守 HIPAA、FISMA 和 PCI DSS 等法规和标准奠定了基础。
美国国家标准与技术研究院 (NIST) 是一家美国政府机构,负责制定网络安全准则和标准来保护敏感数据及信息系统。
NIST SP 800-53 和 NIST 网络安全框架 (CSF) 等框架可帮助企业通过安全控制措施、事件响应计划和持续监控来管理风险。NIST 合规性通常是 FISMA 等联邦法规所要求的,并且它支持开展更广泛的工作来防范网络攻击并确保敏感数据安全无虞。
美国的 HIPAA 等法规要求提供商通过确保数据的机密性、完整性和可用性来保护健康信息。
这包括维护访问控制、事件响应计划和风险管理程序,以保护 PHI 免遭泄露或未经授权的使用。
不遵守美国联邦信息安全现代化法案 (FISMA) 等网络安全要求会带来巨大风险,包括数据泄露、监管处罚、经济处罚和失去公众信任。
如果没有适当的风险评估、安全控制措施以及事件响应计划,企业会更容易受到网络威胁的侵扰。对于处理 PHI 或使用联邦系统的提供商来说,不遵守相关要求也可能会扰乱运营,并导致合同或认证被撤销。
法规合规性资源
有疑问吗?
解决问题正是我们的初衷。欢迎随时与我们联络,甚至在您不确定接下来该怎么做时,我们也非常乐意帮忙。当日即可收到专家回复。
1GARTNER® is a registered trademark and service mark, and PEER INSIGHTS™ is a registered trademark of Gartner, Inc. and/or its affiliates in the U.S. and internationally and are used herein with permission. All rights reserved. The GARTNER PEER INSIGHTS CUSTOMERS’ CHOICE badge is a trademark and service mark of Gartner, Inc. and/or its affiliates and is used herein with permission. All rights reserved. Please note that this report was previously known as Gartner Peer Insights ‘Voice of the Customer’: Web Application Firewalls in 2020. Gartner Peer Insights content consists of the opinions of individual end users based on their own experiences, and should not be construed as statements of fact, nor do they represent the views of Gartner or its affiliates. Gartner does not endorse any vendor, product or service depicted in this content nor makes any warranties, expressed or implied, with respect to this content, about its accuracy or completeness, including any warranties of merchantability or fitness for a particular purpose. Review has been edited to account for errors and readability.