

La conformité en matière de cybersécurité est le processus consistant à respecter les lois, réglementations et normes qui régissent la manière dont les organisations doivent protéger les systèmes, les réseaux et les données digitales. Elle implique généralement la mise en œuvre de contrôles de sécurité, la réalisation d'évaluations des risques et la mise en place d'un plan de réponse aux incidents.
Les exigences varient selon les secteurs et peuvent couvrir des types de données spécifiques comme les informations de santé protégées (PHI) ou s'appliquer à des secteurs dans le cadre de réglementations telles qu'HIPAA, FISMA ou PCI DSS. La conformité permet de réduire l'exposition aux cybermenaces et d'éviter les sanctions en cas de non-conformité.
Ce que vous ne pouvez ni voir ni contrôler accroît le risque de non-conformité
Le respect des exigences réglementaires n'est pas négociable. Mais la véritable opportunité réside dans le fait de faire en sorte que les efforts de conformité contribuent également à une meilleure efficacité, à une stratégie de sécurité renforcée et à une protection accrue des données dans l'ensemble de votre environnement. Pour en savoir plus sur notre approche détaillée, consultez la section « Transformer la conformité en avantage concurrentiel grâce à la sécurité d'Akamai ».
Répondez aux exigences de conformité en matière de cybersécurité grâce à quatre piliers de sécurité
Bénéficiez d'une visibilité complète sur vos actifs, qu'ils soient dans le cloud, sur site ou dans des environnements hybrides
Obtenez une meilleure visibilité sur votre environnement informatique, qu'il soit dans le cloud, sur site ou hybride. Identifiez les actifs concernés et les données sensibles. Appliquez les règles de sécurité et effectuez une surveillance continue afin de fournir des preuves d'audit, de contrôler l'accès et de réduire les lacunes en matière de conformité.
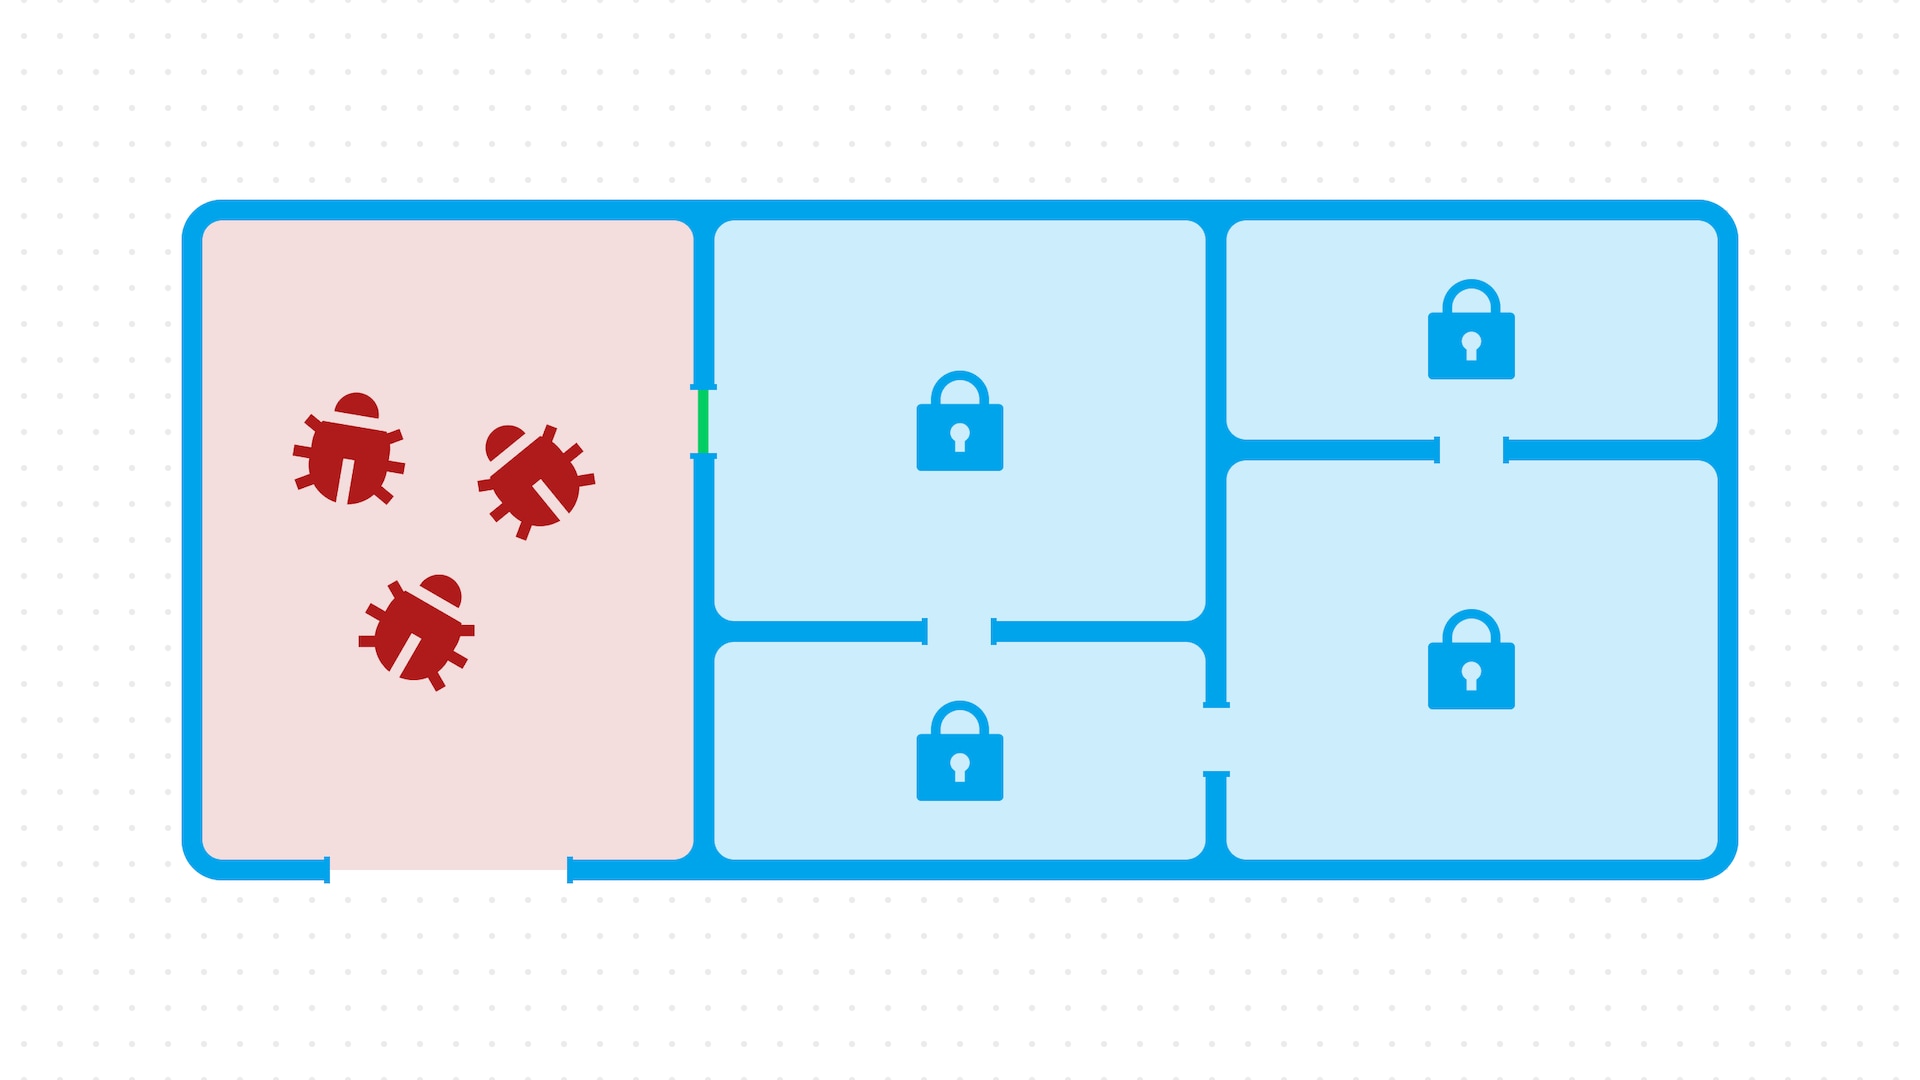
Empêchez les mouvements latéraux à travers les réseaux, les applications et les API
Réduisez les mouvements latéraux grâce à la microsegmentation du réseau, qui isole les systèmes et les données sensibles, limite la propagation des logiciels malveillants et applique le principe du moindre privilège. Utilisez l'étiquetage automatisé des actifs par l'IA et une surveillance continue du trafic des API pour renforcer la sécurité, protéger les données sensibles et garantir la conformité réglementaire.
Appliquez une stratégie d'accès Zero Trust et empêchez toute utilisation non autorisée
Sécurisez l'accès et surveillez les comportements des utilisateurs pour limiter les cycles d'assurance de la conformité et le risque de non-conformité. Mettez en œuvre des contrôles d'accès granulaires, Zero Trust et d'authentification qui limitent l'accès aux données uniquement aux utilisateurs et processus autorisés.
Protégez les données sensibles et les informations de compte grâce à la sécurité des applications et des API
Protégez les données sensibles et les informations de compte grâce à la sécurité des applications, des API et du côté client. Évitez la perte, la fuite, l'utilisation abusive et la fraude des données, tout en surveillant le trafic réseau et en appliquant des contrôles contre les menaces du Top 10 de l'OWASP. Conservez des journaux d'audit pour garantir la conformité et réduire les tâches manuelles.
Répondez à un large éventail d'exigences de conformité avec un seul ensemble de solutions
Les solutions de cybersécurité d'Akamai aident les entreprises à se conformer aux réglementations HIPAA, FISMA, DORA, NIS2, PCI DSS, RGPD et NIST, en mettant en place des mesures de sécurité pour la visibilité des actifs, la gestion des accès, la segmentation du réseau, la sécurité des API et la surveillance continue.
Des solutions qui aident à sécuriser les applications et à garantir la conformité
Témoignages clients
Foire aux questions (FAQ)
Foire aux questions (FAQ)
Les exigences de conformité en matière de cybersécurité varient selon les régions et les secteurs d'activité, mais plusieurs normes clés sont largement reconnues. Aux États-Unis, des réglementations telles que les lois HIPAA et FISMA définissent des règles strictes pour la protection des données de santé et fédérales.
Au sein de l'UE, le règlement DORA et le RGPD régissent les services financiers et la confidentialité des données personnelles. D'autres normes internationales, telles que PCI DSS, ISO 27001, NIST (National Institute of Standards and Technology), SOC 2 et SOX, jouent également un rôle essentiel dans l'élaboration des cadres de conformité en matière de sécurité.
L'évaluation des risques de cybersécurité est un élément essentiel de la gestion des risques de votre entreprise. Elle permet aux entreprises d'identifier les vulnérabilités des systèmes, des réseaux et des applications.
Elle pose les bases de la mise en œuvre de contrôles de sécurité appropriés, de la réduction de l'exposition aux cybermenaces et de la mise en conformité à des réglementations telles qu'HIPAA, FISMA et PCI DSS.
Le National Institute of Standards and Technology (NIST) est une agence gouvernementale américaine chargée d'élaborer des lignes directrices et des normes en matière de cybersécurité afin de protéger les données sensibles et les systèmes d'information.
Des cadres tels que le NIST SP 800-53 et le NIST Cybersecurity Framework (CSF) facilitent la gestion des risques par les entreprises grâce à des contrôles de sécurité, des plans de réponse aux incidents et une surveillance continue. La conformité au NIST est souvent exigée dans le cadre de réglementations fédérales telles que la FISMA, et contribue de manière plus générale à la protection contre les cyberattaques et à la sécurisation des données sensibles.
Les réglementations telles que la loi américaine HIPAA exigent que les fournisseurs protègent les informations de santé en garantissant la confidentialité, l'intégrité et la disponibilité des données.
Il s'agit notamment de maintenir des contrôles d'accès, des plans de réponse aux incidents et des procédures de gestion des risques pour protéger les informations de santé protégées contre les violations ou les utilisations non autorisées.
Le non-respect des exigences en matière de cybersécurité, telles que la FISMA (Federal Information Security Modernization Act), peut entraîner des risques importants, notamment des violations de données, des sanctions réglementaires, des pénalités financières et une perte de confiance du public.
En l'absence d'une évaluation adéquate des risques, de contrôles de sécurité et d'un plan de réponse aux incidents, les entreprises sont plus vulnérables aux cybermenaces. Pour les prestataires qui traitent des données personnelles ou des systèmes fédéraux, la non-conformité peut également perturber les opérations et entraîner la révocation de contrats ou de certifications.
Ressources sur la conformité réglementaire
Vous avez des questions ?
Notre raison de vivre : résoudre les problèmes. Contactez-nous, même si vous n'êtes pas sûr de la prochaine étape à franchir. L'un de nos experts vous contactera aujourd'hui.
1GARTNER® is a registered trademark and service mark, and PEER INSIGHTS™ is a registered trademark of Gartner, Inc. and/or its affiliates in the U.S. and internationally and are used herein with permission. All rights reserved. The GARTNER PEER INSIGHTS CUSTOMERS’ CHOICE badge is a trademark and service mark of Gartner, Inc. and/or its affiliates and is used herein with permission. All rights reserved. Please note that this report was previously known as Gartner Peer Insights ‘Voice of the Customer’: Web Application Firewalls in 2020. Gartner Peer Insights content consists of the opinions of individual end users based on their own experiences, and should not be construed as statements of fact, nor do they represent the views of Gartner or its affiliates. Gartner does not endorse any vendor, product or service depicted in this content nor makes any warranties, expressed or implied, with respect to this content, about its accuracy or completeness, including any warranties of merchantability or fitness for a particular purpose. Review has been edited to account for errors and readability.