

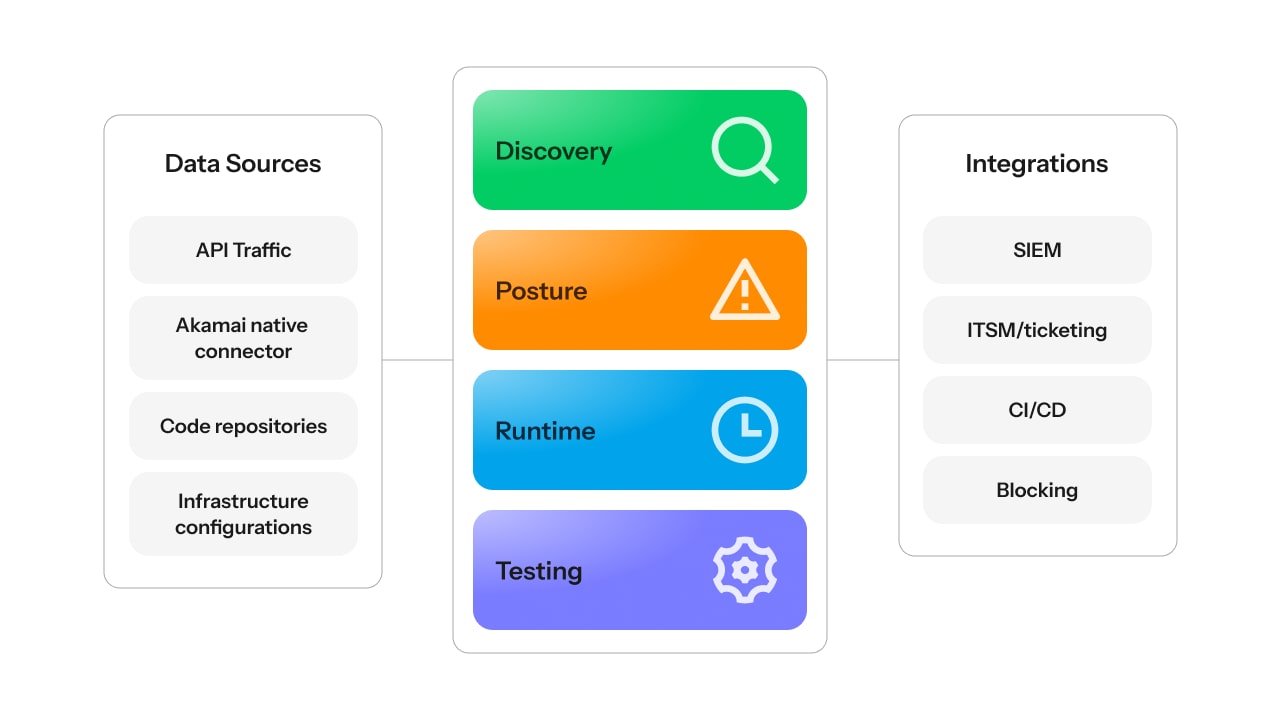
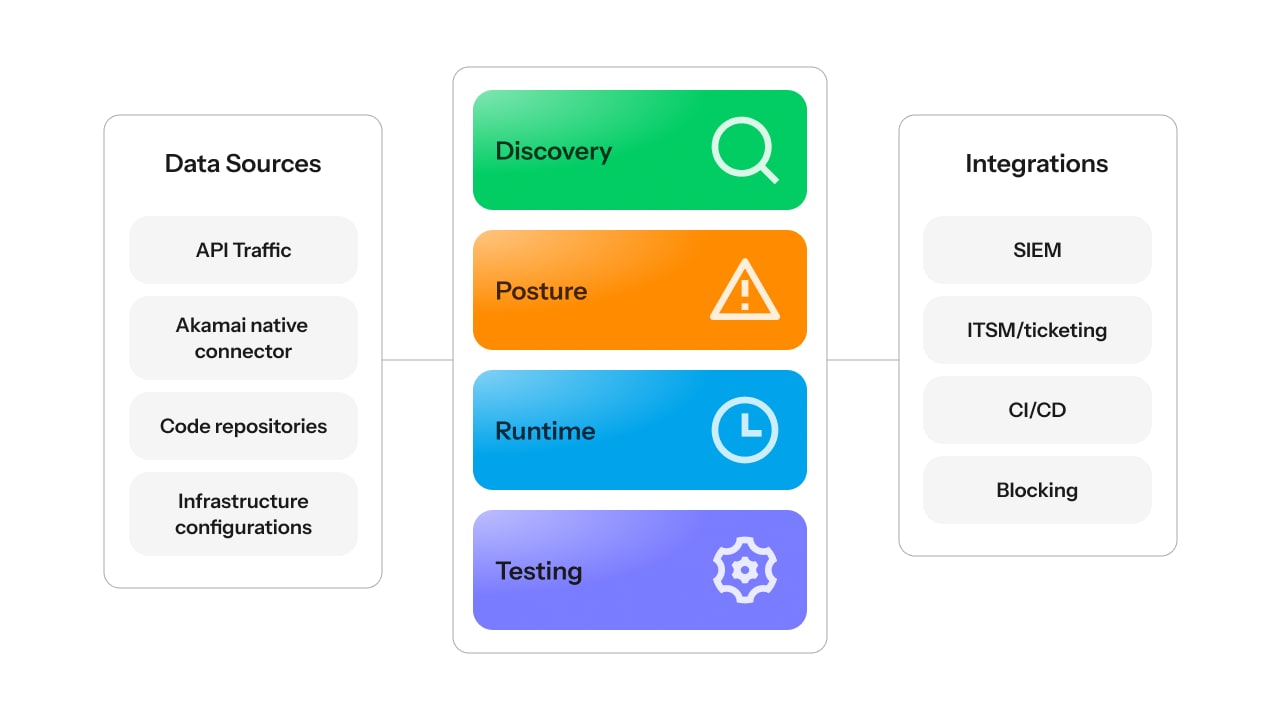
- トラフィック、コード、仕様、ゲートウェイ、クラウド、外部への露出ポイントなどの領域で、シャドウAPI、ゾンビAPI、管理されていないAPI、MCP、AIに関連したAPIを含むあらゆるAPIを探索します
- OWASP API、PCI DSS、HIPAA、ISO 27001、GDPR、HITRUST、NISTといった基準間でのコンプライアンスの整合性を監視します
- APIのふるまい、インフラのコンテキスト、トラフィックフロー、認証パターン、機微な情報の露出状況を可視化します
- 生成AIアプリケーション、LLMサービス、AIワークフロー、MCPサーバーに接続するAPIを特定し、タグ付けすることで、AI時代の露出管理を実現します
- ランタイムのふるまいを分析し、異常なアクティビティ、ビジネスロジックの悪用、機微な情報の露出、データスクレイピング、改ざん、攻撃の兆候を検知します
- 調査結果をSIEM、ITSM、チケット管理、CMDB、WAAP、ゲートウェイ、開発者ワークフローへ転送します
- セキュリティのベストプラクティス、OWASP APIリスク、社内ポリシー、コンプライアンスフレームワークに基づきAPIポスチャを評価します
- APIの調査結果を、オーナー、リポジトリ、ファイルパス、最後にコミットしたユーザー(確認できる場合)にマッピングし、迅速な修復を実現します
- CI/CDパイプラインにAPIセキュリティテストを統合し、リリース前に、悪性トラフィックをシミュレートする200以上のテストを実行します
コードからランタイムまで、すべてのAPIを制御し、保護する
生成AIアプリケーション、LLMサービス、MCPサーバーに接続するAPIを含む、トラフィック、コード、ドキュメント全体でAPIの可視性を継続的に確保します。脆弱性の特定、ふるまいの分析、本番環境への移行前のAPIテストに加え、チームがリスクを低減するために必要となるコンテキストの提供を通じて、修復の優先順位付けを支援します。
ビジネスに悪影響が及ぶ前にAPIのリスクを特定し、低減する
API Securityのライフサイクル全体における動作をご覧ください
最新APIセキュリティソリューションの主要機能
お客様事例


AI時代のAPIセキュリティ向けユースケース
AIを活用して加速したAPI脅威がビジネスに悪影響を及ぼす前に、APIの探索、テスト、制御、監視を行いましょう。
AI関連APIのセキュリティを確保する
AIアプリケーション、LLMサービス、およびエージェント型ワークフローは、データアクセス、アクションのトリガー、エンタープライズシステムとの接続にAPIを使用しています。
Akamai API Securityを利用すると、チームは次のことが可能になります。
- 生成AIアプリ、LLMサービス、MCPサーバーに接続するAPIの探索
- シャドウAPIや管理されていないAI関連APIの特定
- APIが露出させるデータの把握
- 誤使用や不正利用の兆候を示すふるまいの分析
- AIの導入拡大に伴うガバナンスの強化
AIを活用したアプリケーションやワークフローを支えるAPI全体における可視性のギャップを縮小します。
リリース前にAPIをテストする
APIをテストすることで、チームはAPIが本番環境に到達する前に脆弱性を発見できます。Akamai API Securityは、CI/CDワークフローと統合し、OWASP API Security Top 10に準拠したテストをはじめとした、悪性トラフィックをシミュレートする200以上の動的テストを実行します。
リリース前にテストを実施し、修正内容を検証し、手動テストのみに頼ることなく本番環境での露出リスクを最小限に抑えることができます。
企業全体のAPIのインベントリを取得する
チームがゲートウェイ、ドキュメント、または定期的な監査にのみ頼っていると、APIインベントリはすぐに陳腐化してしまいます。
Akamai API Securityは、ランタイムトラフィック、コードリポジトリ、APIドキュメント、ゲートウェイ、クラウド環境、外部の露出ポイントなど、あらゆる場所でAPIを継続的に探索します。
そのため、以下のようなAPIの特定に活用できます。
- アクティブかつ管理されていないAPI
- シャドウAPI、ゾンビAPI、非推奨のAPI
- 重複している、または十分にドキュメント化されていないAPI
- AI関連APIやMCP
API資産をより正確に可視化することで、チームはリスクをより迅速に発見し、APIをより確実に制御できるようになります。
ポスチャとコンプライアンスを管理する
APIアラートだけでは、ガバナンスを実現することはできません。Akamai API Securityは、チームがAPIセキュリティのベストプラクティスをポリシーとして定義し、それに基づいてAPIを評価するのに役立ちます。
そのため、以下のことに活用できます。
- 調査結果をOWASP API、PCI DSS、HIPAA、ISO 27001、GDPR、HITRUST、NISTにマッピングする
- ポスチャのギャップの状況と修繕の進捗状況を追跡する
- APIのリスク動向を経時的に監視する
- 監査、規制遵守、サイバー保険、リスクに関する経営層の議論を支援する
APIの調査結果を、単なるアラートの列挙ではなく、測定可能なガバナンスプログラムに変えます。
APIの悪用を監視する
APIへの攻撃は、正当な利用に見えることが少なくありません。攻撃者は、有効なエンドポイントや認証情報、または一見正常なワークフローを利用し、認可のギャップ、過剰なデータ露出、ビジネスロジックの欠陥、パートナーによる誤用、スクレイピング、改ざん、あるいはリソース枯渇などを悪用する可能性があります。
Akamai API Securityは、次のような面でチームを支援します。
- ランタイムのふるまいから、疑わしいパターンを解析する
- 誤用、不正利用、異常なAPIアクティビティを検知する
- 調査にAPI固有のコンテキストを追加する
- 調査結果を既存の対応ワークフローへ転送する
調査を迅速化し、リスクを優先順位付けし、APIの不正利用による影響を軽減します。
よくある質問(FAQ)
よくある質問(FAQ)
App & API Protectorは、AkamaiのWAAPソリューションであり、エッジでのインライン保護を提供します。これには、Akamaiによって保護されるトラフィックに対するWAF保護、API保護、ボット対策、およびDDoS防御が含まれます。Akamai API Securityは専用のAPIセキュリティソリューションであり、トラフィック、コード、仕様、および関連インフラ全体にわたって、より高度なAPIの探索、ポスチャ管理、ふるまい分析、アクティブテスト、コンプライアンス要件とのマッピング、および修復コンテキストを提供します。
両者を併用すると、App & API Protectorは関連トラフィックに対してインラインでポリシーを適用し、API SecurityはAPIライフサイクル全体のリスクに対する専用のSoR(system of record)を提供します。
はい。AkamaiのAPIテストソリューションは、API固有の脆弱性に包括的に対処するように設計されています。Akamaiのソリューションは、シフトレフトを実行し、開発のあらゆる段階にAPIセキュリティテストを組み込むために役立ちます。
Akamai API Securityは、トラフィックの接続方法に応じて、垂直方向(North/South)および水平方向(East/West)のトラフィックソースからのAPIトラフィックを分析できます。これにより、チームはクラウド、ハイブリッド、そして社内環境全体にわたって、異常なふるまいやリスクを持つAPIを監視できます。
Akamai API Securityは、PII(個人識別情報)、社内ドキュメント、知的財産などの機微な情報にアクセス、処理、または返すAPIの特定を支援します。チームはこのコンテキストを活用してリスクの優先順位付けを行い、ガバナンスを強化し、ビジネス上またはコンプライアンス上で最も大きな影響を及ぼす可能性のあるAPIに修復対応を集中させることができます。
API Securityは、プラットフォームに依存することなく、SaaS、ハイブリッド、オンプレミスなど、あらゆる環境で機能します。これには、複数のCDN、WAF、ゲートウェイを備え、企業全体にAPIが(垂直方向と水平方向の両方に)広く分散しているような複雑な環境も含まれます。API Securityは、APIがどこで探索されても、APIのふるまいを全社規模で可視化します。
Akamai API Securityは、Akamai CloudトラフィックのコピーをAkamai API Securityにシームレスに送信して分析できるネイティブコネクターを備えています。この統合は、API SecurityとAkamai Cloudの両方に直接組み込まれているため、レイテンシーが排除され、リスクが軽減されます。ネイティブコネクターは、Akamaiが管理する環境全体のAPIを自動的に探索して追跡し、脆弱性の検知をサポートし、お客様がエッジで攻撃者をブロックできるようにします。
API Securityは、OWASP Top 10 APIセキュリティリスク のすべてをカバーしています。
Akamai API Securityは、GenAIアプリケーション、LLMサービス、AIワークフロー、およびMCPサーバーに接続されたAPIの探索とガバナンスを支援します。また、AI関連のシャドウAPIまたは管理されていないAPIを特定し、不正利用や悪用の兆候が見られるふるまいを分析し、これらのAPIがどのような機微な情報を露出する可能性があるかをチームが把握できるようにします。
AIの採用が拡大するにつれて、攻撃者は最先端のLLMやエージェントを利用して、APIの偵察、ビジネスロジックのプロービング、および攻撃手法の多様化を加速させる可能性があります。Akamai API Securityは、マルチソースによる探索、ポスチャ管理、アクティブテスト、ランタイムふるまい分析、および修復コンテキストを組み合わせ、AIによって加速されるこうしたAPI脅威への対策を支援します。
リソース
API Securityの機能をライブデモでご覧ください
Akamaiの専門家と1対1でご相談ください。API Securityがどのようにお客様の環境を保護できるかをカスタマイズされた形でご案内します。
攻撃防止に役立つ主要機能のハンズオン例を体験してみましょう。内容には以下が含まれます:
- 探索と監視:24時間体制の監視システムにより、脅威を即座に検知して対応
- アラート:ポスチャアラートとランタイムアラートの処理方法を調査
- 統合が容易:複雑さにかかわらず、既存のテクノロジースタックとシームレスに統合
パーソナライズドデモのスケジュールは、2ステップで簡単に行えます。
- フォームを送信する
- 弊社チームと時間を調整する
