

A conformidade com a cibersegurança é o processo de adesão a leis, regulamentos e padrões que regem como as organizações devem proteger sistemas, redes e dados digitais. Isso geralmente envolve a implementação de controles de segurança, a realização de avaliações de risco e a manutenção de um plano de resposta a incidentes.
Os requisitos variam de acordo com o setor e podem abranger tipos de dados específicos, como informações de saúde protegidas (PHI), ou aplicar a setores de acordo com normas como HIPAA, FISMA ou PCI DSS. A conformidade ajuda a reduzir a exposição a ciberameaças e a evitar punições por não conformidade.
O que você não pode ver ou controlar aumenta o risco à conformidade
Atender aos requisitos regulamentares não é negociável. Mas a verdadeira oportunidade está em garantir que os esforços de conformidade também impulsionem maior eficiência, políticas de segurança mais eficazes e proteção de dados elevada em todo o seu ambiente. Leia sobre nossa abordagem detalhada em "Transforme a conformidade em uma vantagem competitiva com as soluções de segurança da Akamai".
Garanta a conformidade em cibersegurança com quatro pilares de segurança
Obtenha visibilidade de ativos em ambientes de nuvem, locais e híbridos
Obtenha visibilidade do seu ambiente de TI em nuvem, local e híbrido. Identifique os ativos abrangidos e os dados confidenciais. Aplique as políticas de segurança e realize monitoramento contínuo para subsidiar evidências de auditoria, controlar o acesso e reduzir lacunas de conformidade.
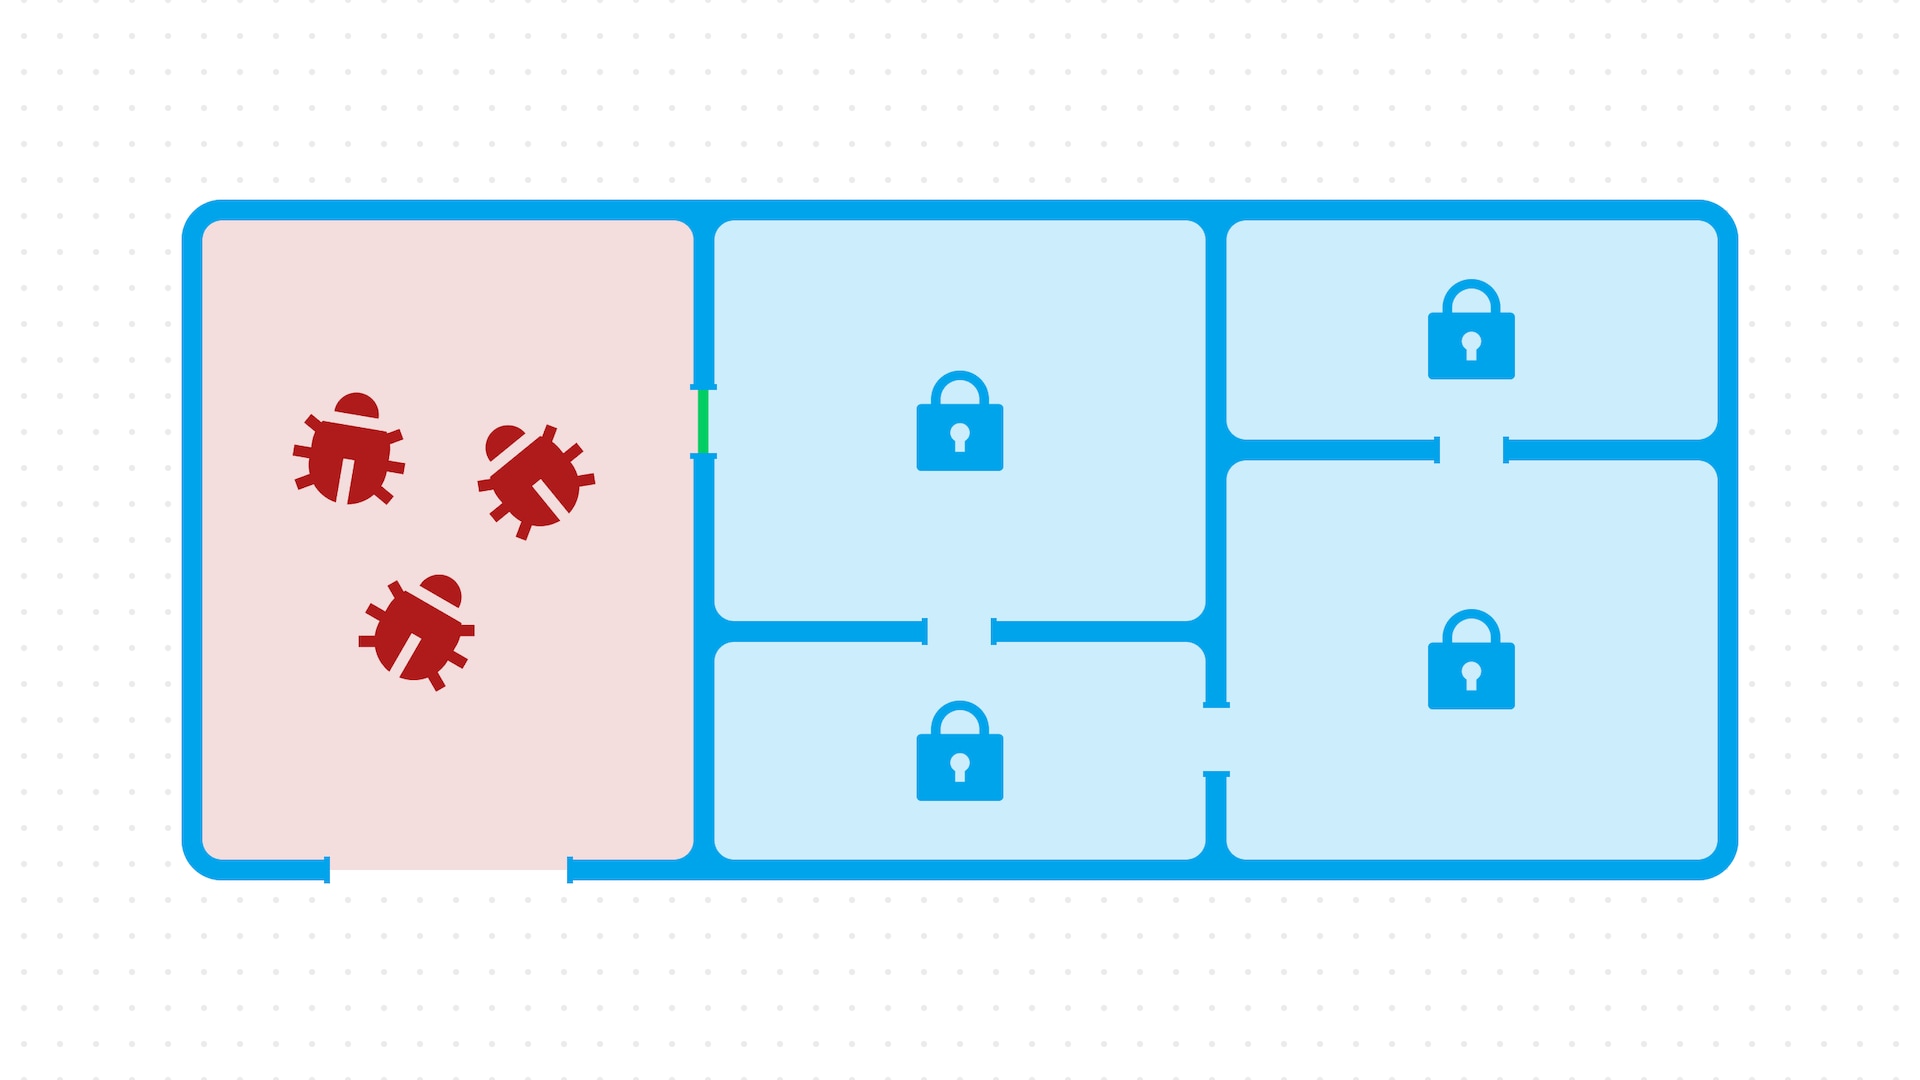
Evite o movimento lateral em redes, aplicações e APIs
Reduza a movimentação lateral com a microsegmentação de rede, que isola sistemas e dados confidenciais, limita a propagação de malware e impõe o princípio do privilégio mínimo no acesso. Utilize a rotulagem de ativos baseada em IA e o monitoramento contínuo do tráfego de APIs para reforçar a segurança, proteger dados confidenciais e garantir a conformidade regulatória.
Implemente o acesso Zero Trust e evite o uso não autorizado
Proteja o acesso e monitore os comportamentos dos usuários para minimizar os ciclos de garantia de conformidade e os riscos de conformidade. Implemente controle de acesso granular, Zero Trust e controles de autenticação que limitem o acesso aos dados somente a usuários e processos autorizados.
Proteja dados confidenciais e informações de conta com a segurança de aplicações e APIs
Proteja dados confidenciais e informações de conta com segurança no nível da aplicação, da API e do lado do cliente. Evite perda, vazamento, uso indevido e fraude de dados, monitorando o tráfego de rede e aplicando controles contra as ameaças do OWASP Top 10. Mantenha registros de auditoria para garantir a conformidade e reduzir o trabalho manual.
Como funciona a conformidade
Atenda a uma série de demandas de conformidade com um único conjunto de soluções
As soluções de cibersegurança da Akamai ajudam as organizações a cumprir os requisitos das normas HIPAA, FISMA, DORA, NIS2, PCI DSS, GDPR e NIST com controles de segurança para visibilidade de ativos, gerenciamento de acesso, segmentação de rede, segurança de APIs e monitoramento contínuo.
Soluções que ajudam a proteger aplicações e garantir a conformidade
Histórias dos clientes
Perguntas frequentes (FAQ)
Perguntas frequentes (FAQ)
Os requisitos de conformidade de cibersegurança variam de acordo com a região e o setor, mas vários padrões importantes são amplamente reconhecidos. Nos EUA, leis como a HIPAA e a FISMA definem regras rígidas para proteger dados federais e de saúde.
Na UE, a DORA e a GDPR controlam a privacidade de dados pessoais e de serviços financeiros. Outras normas globais, como PCI DSS, ISO 27001, National Institute of Standards and Technology (NIST), SOC 2 e SOX também desempenham um papel crítico na formação de estruturas de conformidade para segurança.
Uma avaliação de riscos de cibersegurança é um componente essencial do gerenciamento de riscos da empresa. As avaliações de risco de cibersegurança ajudam as organizações a identificar vulnerabilidades em sistemas, redes e aplicações.
Elas fornecem a base para implementar controles de segurança adequados, reduzindo a exposição a ciberameaças e apoiando a conformidade com normas como HIPAA, FISMA e PCI DSS.
O NIST (Instituto Nacional de Padrões e Tecnologia) é um órgão do governo dos EUA responsável por gerar diretrizes e padrões de cibersegurança para proteger dados confidenciais e sistemas de informação.
Estruturas como NIST SP 800-53 e NIST Cybersecurity Framework (CSF) ajudam as organizações a gerenciar riscos por meio de controles de segurança, planejamento de resposta a incidentes e monitoramento constante. A conformidade com o NIST é frequentemente exigida pelas normas federais, como o FISMA (Federal Information Security Management Act), e apoia esforços mais amplos de proteção contra ataques cibernéticos e garantia de segurança de dados confidenciais.
Regulamentações como a HIPAA, nos EUA, exigem que os provedores protejam as informações sobre saúde, garantindo a confidencialidade, a integridade e a disponibilidade dos dados.
Isso inclui a manutenção de controles de acesso, planos de resposta a incidentes e procedimentos de gerenciamento de riscos para proteger as PHI contra violações ou uso não autorizado.
A não conformidade com os requisitos de cibersegurança, como o FISMA (Federal Information Security Modernization Act) dos EUA, pode levar a riscos significativos, incluindo violações de dados, penalidades regulatórias, multas e perda da confiança do público.
Sem uma avaliação de risco adequada, controles de segurança e um plano de resposta a incidentes, as organizações ficam mais vulneráveis a ciberameaças. Para os provedores que lidam com PHI ou sistemas federais, a não conformidade também pode interromper as operações e resultar na revogação de contratos ou certificações.
Recursos de conformidade regulatória
Tem alguma dúvida?
Resolver problemas é a razão da nossa existência. Entre em contato, mesmo que você não tenha certeza do próximo passo. Um especialista entrará em contato com você hoje mesmo.
1GARTNER® is a registered trademark and service mark, and PEER INSIGHTS™ is a registered trademark of Gartner, Inc. and/or its affiliates in the U.S. and internationally and are used herein with permission. All rights reserved. The GARTNER PEER INSIGHTS CUSTOMERS’ CHOICE badge is a trademark and service mark of Gartner, Inc. and/or its affiliates and is used herein with permission. All rights reserved. Please note that this report was previously known as Gartner Peer Insights ‘Voice of the Customer’: Web Application Firewalls in 2020. Gartner Peer Insights content consists of the opinions of individual end users based on their own experiences, and should not be construed as statements of fact, nor do they represent the views of Gartner or its affiliates. Gartner does not endorse any vendor, product or service depicted in this content nor makes any warranties, expressed or implied, with respect to this content, about its accuracy or completeness, including any warranties of merchantability or fitness for a particular purpose. Review has been edited to account for errors and readability.