

Ransomware é um tipo de software malicioso ou malware. Após o download para um servidor ou computador de um usuário, o ransomware criptografa arquivos no dispositivo, bloqueando o acesso e tornando arquivos inutilizáveis até que um resgate seja pago. Versões como o ransomware REvil e WannaCry são responsáveis por alguns dos maiores e mais devastadores ataques cibernéticos. O ransomware pode se espalhar por meio de arquivos de cavalo de Troia em um e-mail que parece ser legítimo, mas que na verdade contém malware. Botnets como o enorme botnet Meris também podem ser usados para propagar ransomware ou encontrar vulnerabilidades que podem ser exploradas por gangues de ransomware.
Visão geral
O ransomware prospera com o movimento lateral. Contenha a violação.
A proteção contra ransomware exige mais do que apenas impedir a infecção inicial. Uma abordagem em camadas ajuda as organizações a prevenir a entrada de malware resultante de ataques baseados em IA, a verificar o acesso adequado e a conter o movimento lateral.
Interrompa o ransomware com controles de acesso Zero Trust
Melhore a proteção contra ransomware com controles de acesso Zero Trust granulares para servidores e dispositivos de usuários.
Previna a infecção inicial por ransomware com acesso baseado em Zero Trust
Impeça o ransomware antes que aconteça, utilizando uma combinação de acesso à rede com Zero Trust e segurança de DNS. O Enterprise Application Access e o Secure Internet Access Enterprise protegem seu tráfego norte-sul, reduzindo a probabilidade de um ransomware se infiltrar na rede.
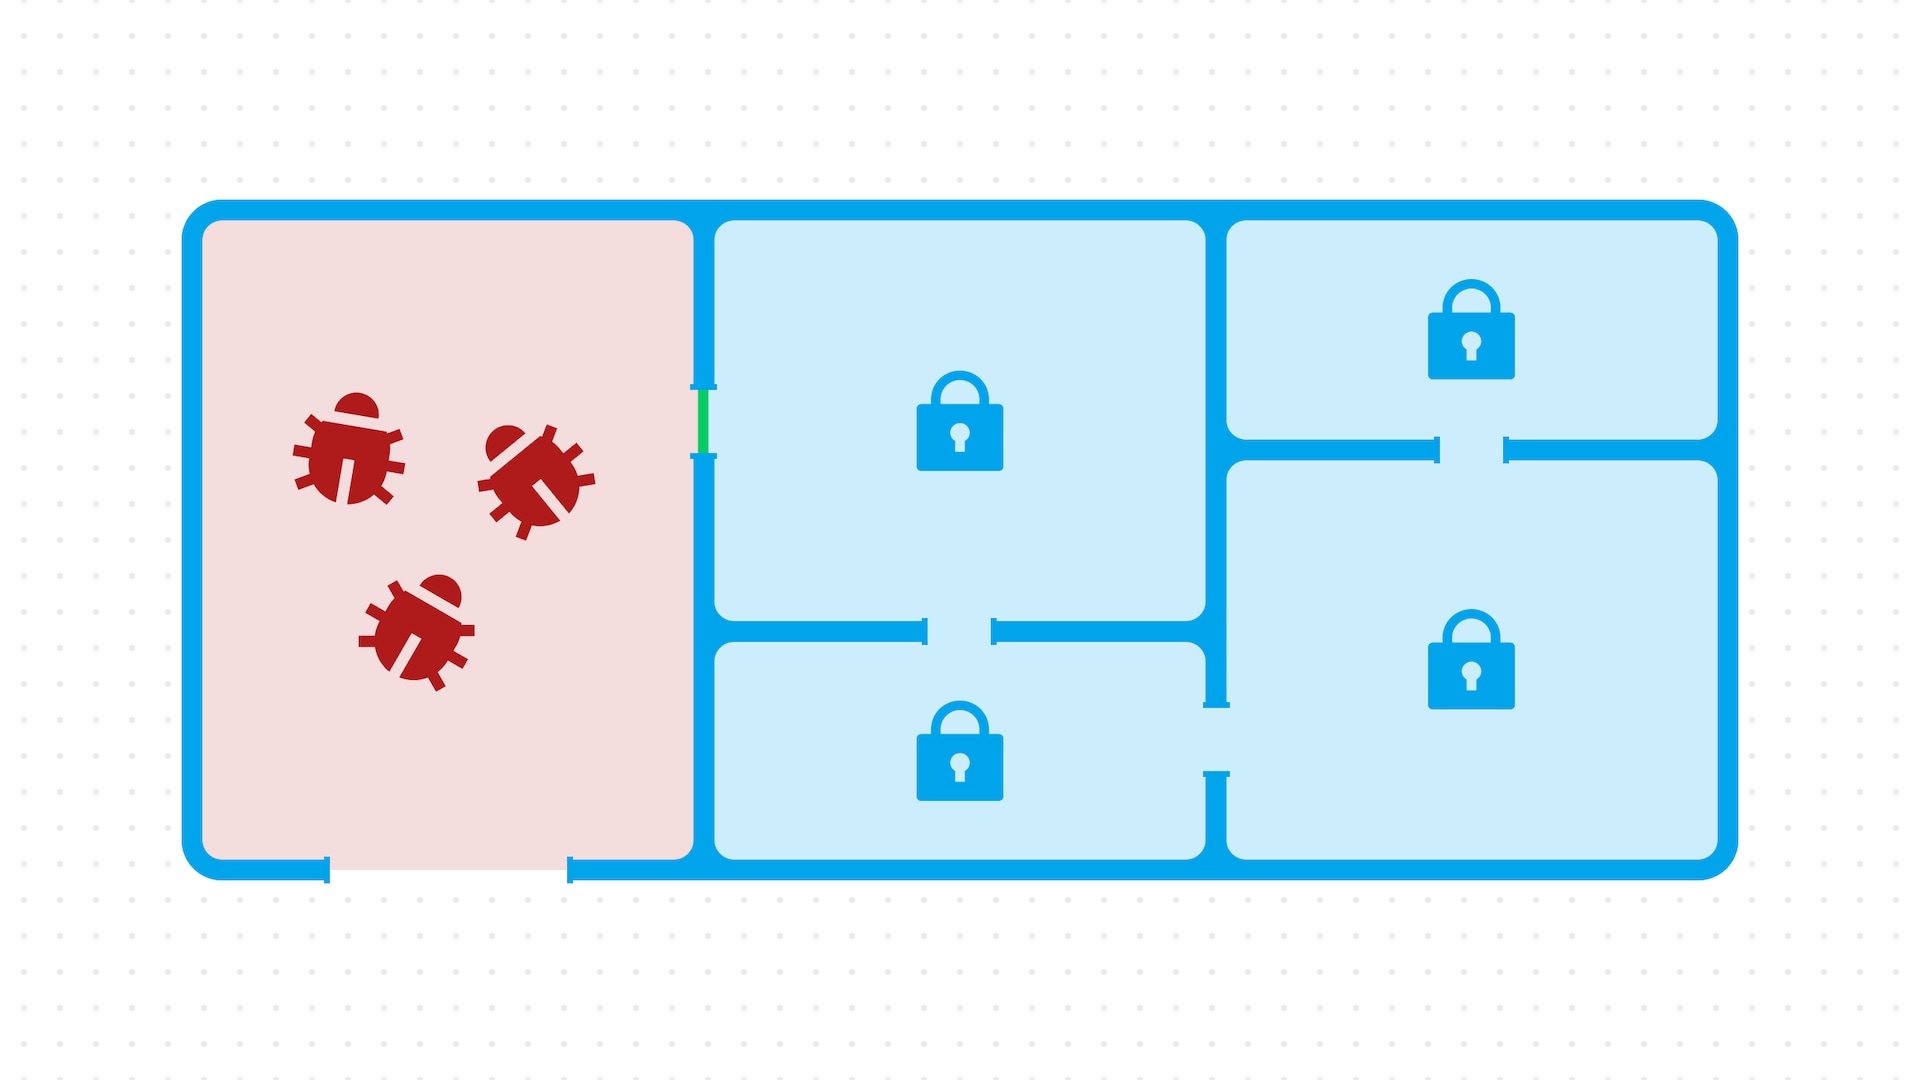
Use microssegmentação para conter o ransomware
Reduza a capacidade do ransomware de se mover pela rede e acessar aplicações críticos. A Akamai Guardicore Segmentation aplica uma política de segurança granular da camada 7. Com apenas alguns cliques, configure contra movimentos laterais suspeitos, contendo a disseminação de ransomware e reduzindo o escopo de uma violação.
Recupere-se de um ataque de ransomware sem nova infecção
Após um ataque, a Akamai Guardicore Segmentation pode isolar os sistemas afetados e bloquear conexões de entrada durante o processo de recuperação, ajudando a evitar uma nova infecção. Assim que as ações de recuperação forem concluídas e a contenção for validada, as comunicações normais poderão ser retomadas, ajudando sua empresa a restabelecer as operações e garantir a continuidade dos negócios.
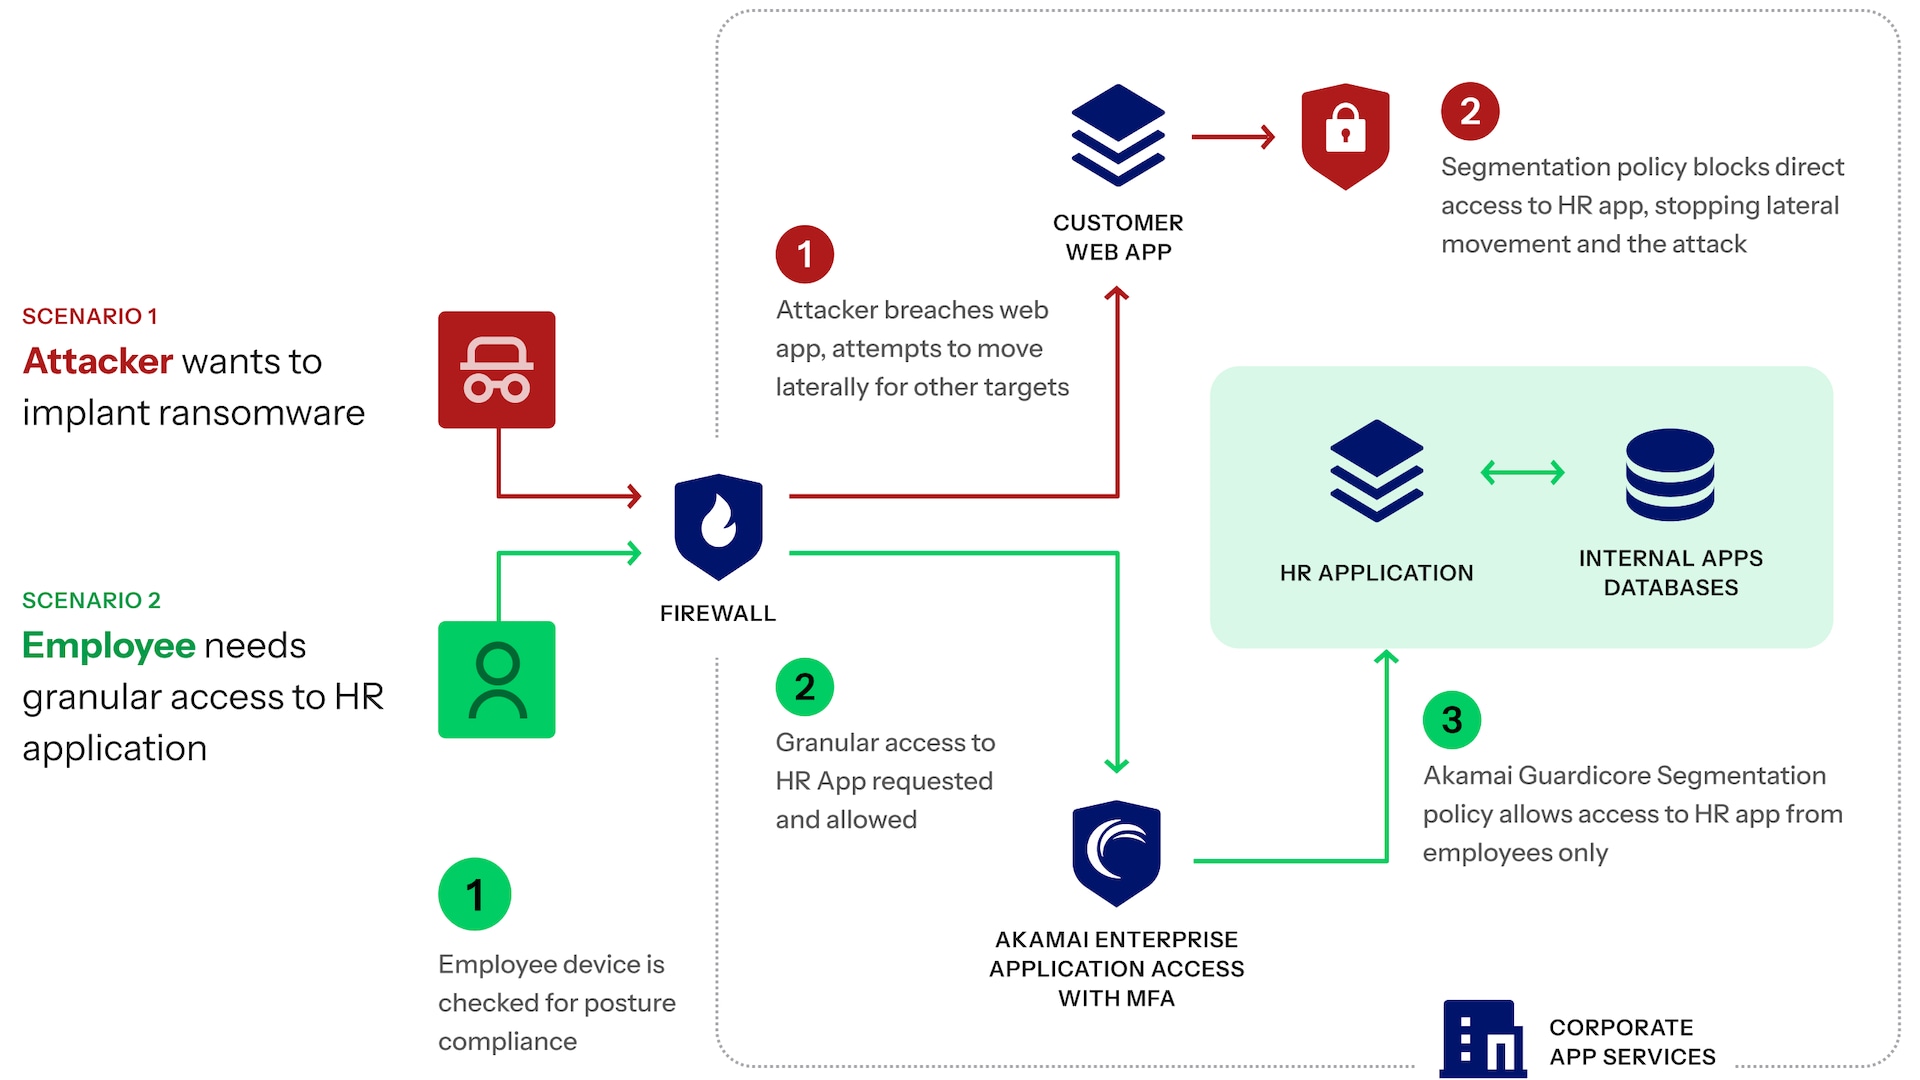
Contenha ransomware preservando o acesso dos usuários verificados
As soluções Zero Trust da Akamai trabalham juntas para reduzir ataques maliciosos e ainda permitir que usuários verificados acessem com segurança o que precisam.
Histórias dos clientes
Implemente uma defesa em camadas com Zero Trust, segmentação, resposta a incidentes e planejamento de recuperação.
Recursos de proteção contra ransomware
Perguntas frequentes (FAQ)
Perguntas frequentes (FAQ)
Malware é um termo amplo para qualquer software projetado para prejudicar ou explorar um computador ou uma rede, enquanto ransomware é um tipo específico de malware que criptografa os dados de uma vítima e exige um pagamento de resgate para restaurar o acesso. Basicamente, o ransomware é um tipo de software mal-intencionado, mas nem todo malware é ransomware.
A maioria dos ataques de ransomware utiliza técnicas de engenharia social, como ataques de phishing: e-mails ou websites falsos para enganar os usuários e fazer com que revelem credenciais que permitem aos invasores acessar um ambiente de TI.
Em seguida, o malware usa o movimento lateral para encontrar e infectar ativos de alto valor. Alguns ransomwares se espalham como um verme pela rede, enquanto outros são botnets que infectam milhares ou milhões de máquinas com malware, dando aos invasores a capacidade de controlar os dispositivos.
Ter um plano robusto de resposta a incidentes é fundamental para responder ao ransomware, além de garantir que você tenha as soluções de segurança adequadas para detê-lo.
As soluções de segurança da Akamai permitem que você se proteja contra ransomware, reduzindo as chances de infecção inicial, além de permitir que você interrompa o movimento lateral em tempo real, contendo a violação e facilitando a recuperação.
Com uma combinação do Zero Trust Network Access, MFA e detecção de ameaças da Akamai, você pode reduzir a superfície de ataque de sua empresa para minimizar as vulnerabilidades.
Obviamente, o treinamento de conscientização dos funcionários sobre os riscos do ransomware deve ser a base de qualquer prática recomendada de cibersegurança.
A proteção mais eficaz contra ransomware envolve uma abordagem multicamadas, incluindo backups robustos, autenticação avançada do tipo multifator, atualizações regulares do sistema e o uso de um software de segurança abrangente.
Os backups de dados ajudam a garantir que os dados confidenciais possam ser restaurados após um ataque, e a autenticação avançada impede o acesso não autorizado.
Manter todos os sistemas operacionais e aplicações de dispositivos conectados à rede atualizados ajuda a mitigar as vulnerabilidades que o ransomware explora. O software de segurança ajuda a detectar e bloquear atividades mal-intencionadas.
As soluções da Akamai atendem a ambientes baseados em nuvem e locais, garantindo uma proteção versátil contra ransomware em toda a sua infraestrutura.
A Akamai Guardicore Segmentation identifica comunicações maliciosas entre ativos e aplica políticas granulares para isolar workloads, limitar o acesso a aplicações críticas, conter a extensão da violação e reduzir o risco de reinfecção durante a recuperação.
O modelo Zero Trust verifica continuamente usuários e dispositivos, em vez de depender apenas dos perímetros de rede para a defesa. MFA, acesso com privilégios mínimos, ZTNA, segurança de DNS e acesso segmentado a aplicações ajudam a reduzir a exposição. A abordagem Zero Trust complementa backups, correções de segurança, conscientização dos colaboradores, detecção de ameaças e resposta a incidentes.
Sim. As soluções da Akamai podem ajudar as organizações a proteger ambientes híbridos, fornecendo visibilidade sobre todos os ativos e suas comunicações, garantindo a segurança do acesso a aplicações, oferecendo autenticação multifator (MFA) imune a phishing, segmentando workloads entre os ambientes e permitindo o isolamento para uma recuperação mais segura em infraestruturas baseadas em nuvem e locais.
Solicite sua demonstração personalizada
Vamos mostrar como parar o movimento lateral com controles granulares.
- Visibilidade instantânea: visualize imediatamente todos os seus ativos e comunicações para investigar a violação e validar a contenção.
- Aplicação rápida de políticas:aplique políticas com apenas alguns cliques para conter a disseminação da infecção de ransomware e limitar a escala da violação.
- Evite o movimento lateral durante a recuperação: bloqueie facilmente todas as conexões recebidas durante a recuperação para evitar reinfecções.