

- Descubra APIs relacionadas a tráfego, código, especificações, gateways, nuvem e pontos de exposição externa, incluindo APIs sombra, zumbi, não gerenciadas e vinculadas a MCP e IA
- Monitore a conformidade e a adesão a padrões como OWASP API, PCI DSS, HIPAA, ISO 27001 e GDPR. HITRUST e NIST
- Visualize o comportamento, o contexto da infraestrutura, os fluxos de tráfego, os padrões de autenticação e a exposição de dados confidenciais das APIs
- Identifique e marque as APIs conectadas a aplicações de GenAI, serviços de LLM, fluxos de trabalho de IA e servidores MCP para gerenciar a exposição na era da IA
- Analise o comportamento em tempo real para detectar atividades anormais, uso indevido da lógica de negócios, exposição de dados confidenciais, raspagem de dados e manipulação e possíveis ataques
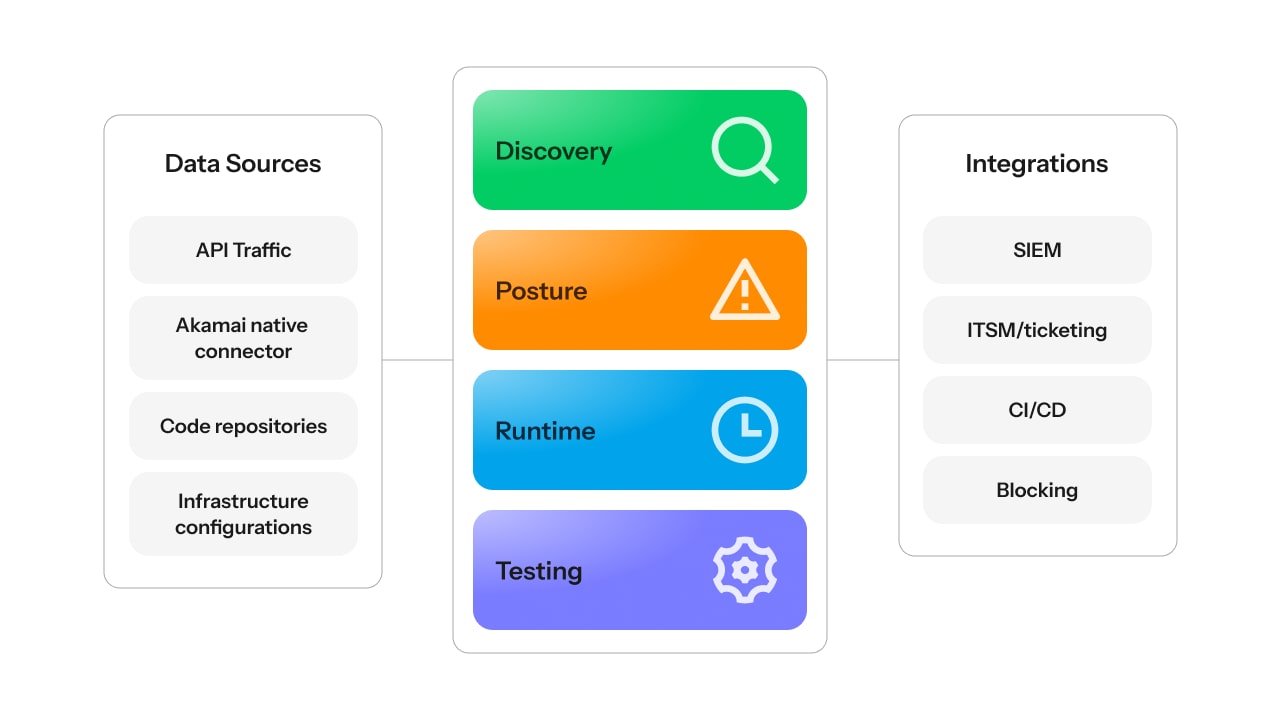
- Vincule as descobertas a SIEM, ITSM, sistemas de tickets, CMDB e WAAP, gateway e fluxos de trabalho para desenvolvedores
- Avalie a postura das APIs em relação às melhores práticas de segurança, aos riscos identificados pelo OWASP para APIs, às políticas internas e aos frameworks de conformidade
- Mapeie as descobertas das APIs aos proprietários, repositórios, caminhos de arquivos e últimos responsáveis pelas alterações (quando disponíveis) para agilizar a correção.
- Integre testes de segurança de APIs aos pipelines de CI/CD e execute mais de 200 testes que simulam tráfego malicioso antes do lançamento
Governe e proteja todas as APIs, do código à execução
Obtenha visibilidade contínua sobre APIs em relação ao tráfego, código e documentação, incluindo APIs conectadas a aplicações de GenAI, serviços de LLM e servidores MCP. Identifique vulnerabilidades, analise comportamentos, teste APIs antes da produção e priorize a correção de problemas com base no contexto necessário para que as equipes reduzam os riscos.
Identifique e reduza os riscos das APIs antes que eles afetem o seu negócio
Confira como o API Security funciona em todo o ciclo de vida
Principais recursos para soluções modernas de segurança de API
Histórias de clientes


Casos de uso para segurança de APIs da era da IA
Descubra, teste, gerencie e monitore APIs antes que as ameaças a elas, aceleradas pela inteligência artificial, afetem os negócios.
APIs vinculadas a IA seguras
As aplicações de inteligência artificial, os serviços de modelos de linguagem e os fluxos de trabalho autônomos dependem de APIs para acessar dados, executar ações e se conectar a sistemas corporativos.
Com o Akamai API Security, as equipes podem:
- Descobrir APIs conectadas a aplicações de GenAI, serviços de LLMs e servidores MCP
- Identificar APIs vinculadas a IA não gerenciadas e sombra
- Entender quais dados essas APIs expõem
- Analisar o comportamento em busca de sinais de uso indevido ou abuso
- Fortalecer a governança à medida que a adoção da inteligência artificial se expande
Reduzir as lacunas de visibilidade nas APIs que alimentam aplicações e fluxos de trabalho baseados em inteligência artificial.
Teste as APIs antes de lançá-las
Testes de API ajudam as equipes a identificar vulnerabilidades antes que as APIs sejam colocadas em produção. O Akamai API Security se integra aos fluxos de trabalho de CI/CD e realiza mais de 200 testes dinâmicos que simulam tráfego malicioso, incluindo testes alinhados ao OWASP API Security Top 10.
As equipes podem realizar testes antes do lançamento, validar correções e reduzir a exposição à produção sem depender exclusivamente de testes manuais.
Obtenha um inventário de suas APIs em toda a empresa
Os inventários de APIs se tornam rapidamente obsoletos quando as equipes dependem apenas de gateways, documentação ou auditorias periódicas.
O Akamai API Security identifica continuamente APIs em tráfego de execução, repositórios de código, documentação de API, gateways, ambientes em nuvem e pontos de exposição externa.
Use-o para identificar:
- APIs ativas e não gerenciadas
- APIs sombra, zumbi e obsoletas
- APIs duplicadas ou com documentação insuficiente
- APIs e MCPs vinculados por IA
Crie uma visão mais precisa do seu ecossistema de APIs para que as equipes possam identificar riscos com mais agilidade e gerenciar as APIs com maior confiança.
Governe a postura e a conformidade
Alertas de API por si só não garantem a governança. O Akamai API Security ajuda as equipes a definir as melhores práticas de segurança de APIs na forma de políticas e a avaliar as APIs com base nessas práticas.
Use-o para:
- Mapear os resultados aos seguintes padrões: OWASP API, PCI DSS, HIPAA, ISO 27001, GDPR, HITRUST e NIST
- Acompanhar as falhas posturais e o progresso na correção delas
- Acompanhar as tendências de risco das APIs ao longo do tempo
- Impulsionar discussões sobre auditoria, conformidade regulatória, seguros cibernéticos e gestão de riscos executivos
Transformar as descobertas das API em um programa de governança mensurável, e não apenas em mais uma fila de alertas.
Monitore o abuso de API
Os ataques a APIs frequentemente se assemelham a um uso legítimo. Os invasores podem explorar vulnerabilidades de autorização, exposição excessiva de dados, falhas na lógica de negócios, uso indevido por parceiros, práticas de scraping, manipulação ou esgotamento de recursos utilizando endpoints válidos, credenciais legítimas ou processos que parecem normais.
O Akamai API Security ajuda as equipes a:
- Analisar o comportamento do sistema em tempo de execução para identificar padrões suspeitos
- Detectar uso indevido, abuso e atividades anormais de APIs
- Adicionar contexto específico das APIs às investigações
- Integrar descobertas de rotas aos fluxos de resposta existentes
Investigar com mais agilidade, priorizar os riscos e minimizar o impacto do uso indevido de APIs
Perguntas frequentes (FAQ)
Perguntas frequentes (FAQ)
O App & API Protector é a solução WAAP da Akamai para proteção em linha na edge, incluindo proteções de WAF, API, bot e DDoS para tráfego protegido pela Akamai. O Akamai API Security é uma solução dedicada de segurança de API que fornece descoberta de API mais profunda, gerenciamento de postura, análise comportamental, testes ativos, mapeamento de conformidade, e contexto de correção em tráfego, código, especificações, e infraestrutura conectada.
Quando usado em conjunto, o App & API Protector fornece aplicação em linha para o tráfego relevante, e o API Security fornece o sistema dedicado de registro para o risco de APIs em todo o ciclo de vida.
Sim, nossa solução de teste de APIs foi desenvolvida especificamente para fornecer uma cobertura abrangente de vulnerabilidades específicas de APIs. Nossa solução pode ajudar você a usar uma abordagem "shift left" e a integrar testes de segurança de APIs a todas as fases do processo de desenvolvimento.
O Akamai API Security pode analisar o tráfego de API de fontes de tráfego norte-sul e leste-oeste compatíveis, dependendo de como o tráfego está conectado. Isso ajuda as equipes a monitorar APIs em ambientes de nuvem, híbridos, e internos para comportamento anômalo e risco.
O Akamai API Security ajuda a identificar APIs que acessam, processam, ou retornam dados confidenciais como PII, documentação interna ou propriedade intelectual. As equipes podem usar esse contexto para priorizar riscos, fortalecer a governança, e concentrar a correção nas APIs que poderiam criar o maior impacto comercial ou de conformidade.
O API Security é uma solução independente de plataforma e funciona em todos os ambientes — SaaS, arquiteturas híbridas e locais —, incluindo aqueles que são complexos e têm várias CDNs, WAFs e gateways, bem como APIs amplamente distribuídas (tanto com tráfego norte-sul quanto leste-oeste). O API Security fornece visibilidade em toda a empresa sobre o comportamento de suas APIs, independentemente de onde sejam descobertas.
O Akamai API Security apresenta um conector nativo que permite a você enviar uma cópia do seu tráfego do Akamai Cloud para o Akamai API Security para análise. Essa integração é feita diretamente no API Security e na Akamai Cloud, eliminando a latência e reduzindo o risco. O conector nativo descobre e rastreia automaticamente APIs em ambientes gerenciados pela Akamai, ajuda a detectar vulnerabilidades e permite que os clientes bloqueiem invasores na edge.
O API Security abrange todos os riscos de segurança de APIs da lista OWASP Top 10.
O Akamai API Security ajuda organizações a descobrir e governar APIs conectadas a aplicações de GenAI, serviços de LLM, fluxos de trabalho de IA, e servidores MCP. Ele identifica as APIs sombra ou vinculadas a IA não gerenciadas, analisa o comportamento em busca de sinais de uso indevido ou abuso e ajuda as equipes a entender quais dados confidenciais essas APIs podem expor.
À medida que a adoção da IA cresce, os invasores podem usar LLMs e agentes fronteiriços para acelerar o reconhecimento da API, a sondagem da lógica de negócios e a variação de exploits. O Akamai API Security ajuda as equipes a se preparar para essas ameaças de API aceleradas por IA combinando descoberta de várias fontes, gestão de postura, testes ativos, análise de comportamento de tempo de execução e contexto de correção.
Recursos
Confira os recursos do API Security em ação com uma demonstração ao vivo
Fale diretamente com um especialista da Akamai para uma demonstração personalizada de como o API Security pode proteger seu ambiente exclusivo.
Explore exemplos práticos das funcionalidades-chave que ajudam a prevenir ataques, incluindo:
- Detecção e monitoramento: Detecte e responda instantaneamente às ameaças com nosso sistema de monitoramento 24 horas por dia, 7 dias por semana
- Alertas: Investigue como os alertas de postura e tempo de execução são tratados
- Fácil integração: Realize integrações perfeitas à sua pilha técnica existente, independentemente da complexidade
Agende sua demonstração personalizada em dois passos simples:
- Envie o formulário
- Agende um horário com nossa equipe
