1 Relatório IBM: Custo de uma violação de dados (em inglês)
Principais conclusões
-
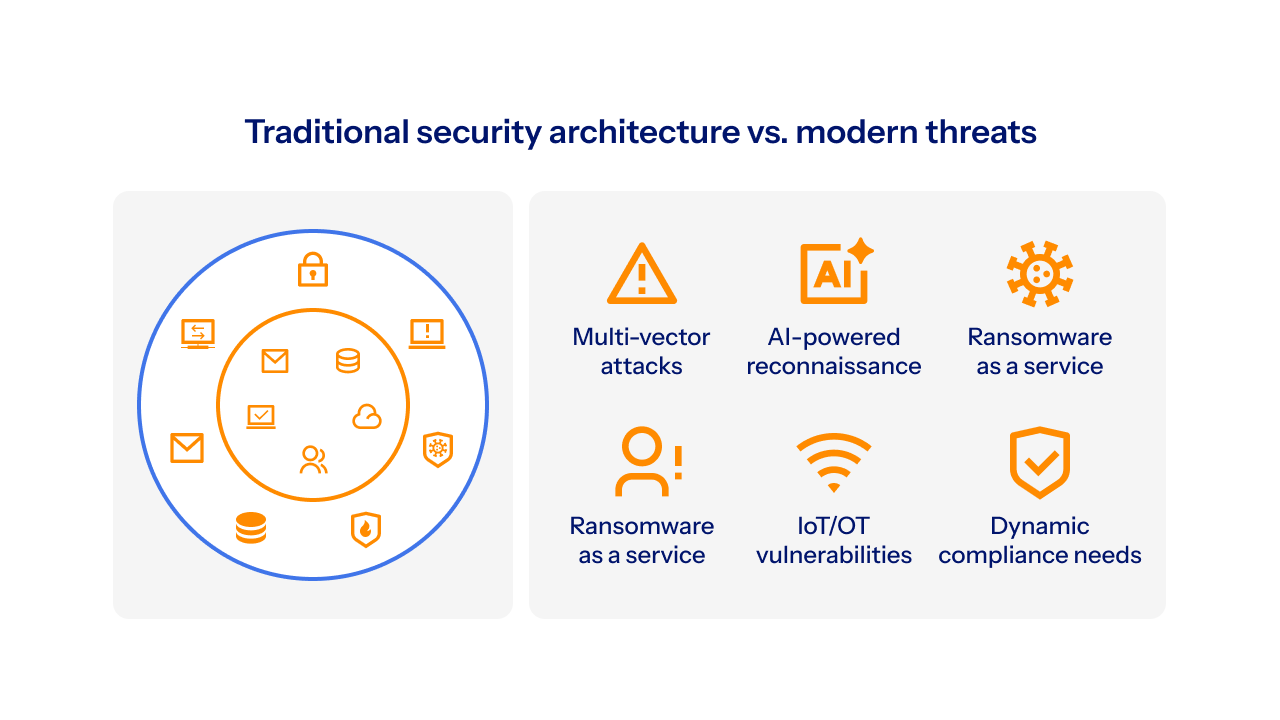
O atual cenário de ameaças exige uma abordagem de segurança Zero Trust baseada em IA.
-
À medida que as empresas avançam rapidamente na inovação em IA, os agentes autônomos não podem mais ser vistos como meras ferramentas controladas por usuários — eles já estão operando dentro da rede. Se um agente tiver permissão para consultar dados entre repositórios ou analisar endpoints internos em busca de contexto, ele se tornará um meio para o movimento lateral automatizado. Agora, o modelo Zero Trust deve evoluir para uma verificação contínua não apenas das pessoas, mas também dos processos autônomos ocultos que atuam em seu nome.
-
Os riscos, como aqueles representados por LLMs de ponta, exigem novas abordagens baseadas no conceito Zero Trust.
-
À medida que os cibercriminosos lançam ataques por múltiplos vetores simultaneamente, e com a perspectiva de modelos de IA de ponta capazes de identificar vulnerabilidades em segundos e iniciar um ataque em tempo ainda menor, a necessidade de uma solução integrada torna-se ainda mais crucial. Uma estratégia Zero Trust deve ir além de uma simples coleção de ferramentas isoladas. As ameaças baseadas em IA podem explorar produtos de segurança isolados, avançando mais rápido do que a intervenção humana consegue acompanhar.
-
A microssegmentação automatizada impede o movimento lateral em alta velocidade.
-
As ameaças atuais exigem uma arquitetura Zero Trust que utilize defesas impulsionadas por IA para combater ameaças também alimentadas por IA. Confiar em lentas respostas a incidentes e conduzidas por humanos permite que invasões rápidas e automatizadas por IA se transformem em falhas sistêmicas catastróficas. No entanto, a microssegmentação baseada em IA automatiza a contenção de ameaças, isolando-as em células independentes, o que permite que as equipes de segurança atuais limitem o alcance dos danos e neutralizem as ameaças assim que elas surgem.
Zero Trust é a resposta para os riscos da IA
O conceito de Zero Trust está longe de ser novo, mas, na nova era da IA, é mais importante do que nunca. A Forrester Research o promoveu pela primeira vez há alguns anos, alertando as organizações de que era hora de reformular o método tradicional de conceder acesso irrestrito a qualquer usuário ou aplicação depois que ultrapassasse o perímetro da rede. Em vez disso, todos os dispositivos, usuários e fluxos de rede deveriam ser verificados antes que o acesso total fosse concedido.
O Zero Trust começou a ganhar força à medida que as organizações buscavam solucionar os problemas de acesso associados ao trabalho híbrido e às implantações na nuvem. Mas, agora, o perímetro não é mais apenas remoto: ele é dinâmico e opera na velocidade das máquinas.
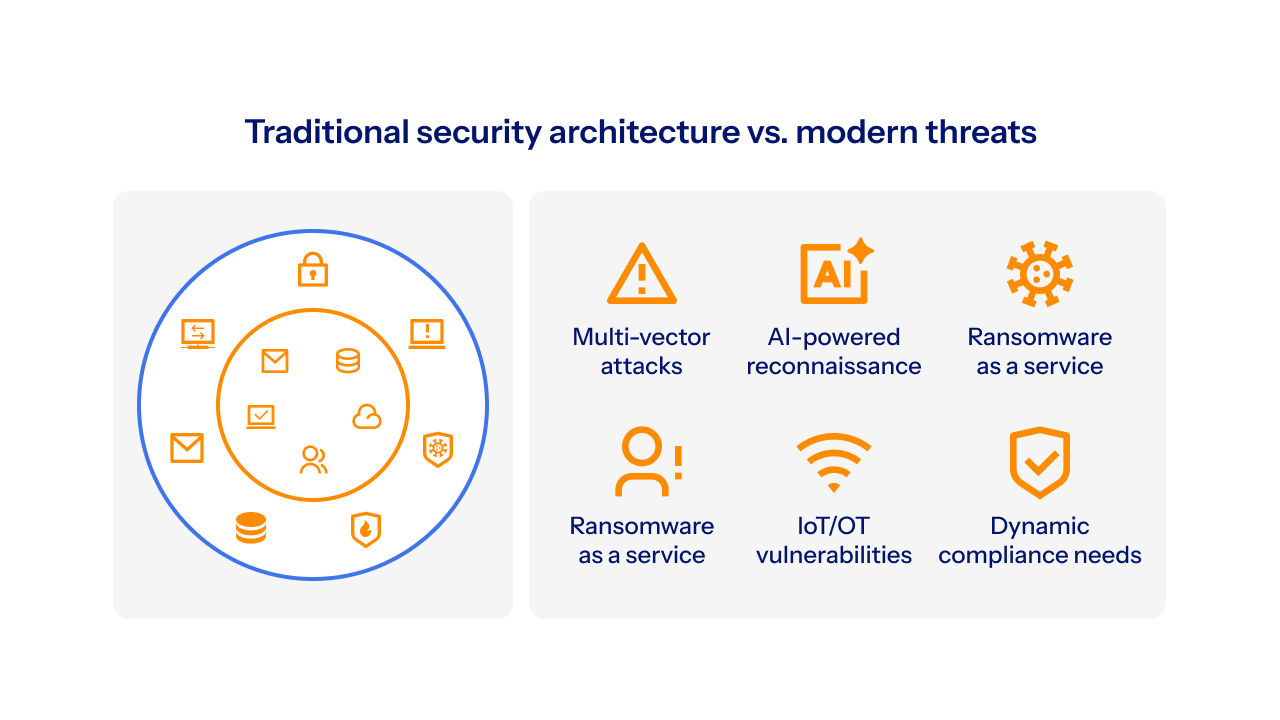
A IA tornou os deepfakes não apenas possíveis, mas também sofisticados, e tentativas de phishing apoiadas por LLMs agora podem ser criadas em escala com níveis de personalização sem precedentes. Ainda mais preocupante é a perspectiva de modelos de IA de fronteira que identificam rapidamente vulnerabilidades que passaram despercebidas pela detecção humana durante décadas, fazendo com que uma violação deixe de ser apenas uma questão de "se, e não quando" e passe a ser uma questão de quão prejudicial ela será.
Considere o crescimento do ransomware como serviço, por meio do qual desenvolvedores criam ransomware e o alugam a afiliados para que realizem ataques. Isso permite que até hackers sem experiência executem ataques avançados. Recentemente, três dos grupos de ransomware mais proeminentes, ALPHV/BlackCat, CL0P e LockBit, realizaram ataques quádruplos de extorsão. Nesses ataques, os agentes de ameaças não apenas criptografam e exfiltram dados, mas também ameaçam ataques de DDoS e entram em contato com os clientes, parceiros, funcionários e a mídia de uma vítima para forçá-los a pagar um resgate. A IA generativa e os LLMs (large language models) têm ajudado a aumentar a frequência e a escala dos ataques de ransomware, pois facilitam o lançamento de campanhas sofisticadas, mesmo para pessoas com pouco conhecimento técnico.
As defesas conduzidas por seres humanos são lentas demais para acompanhar essa nova realidade. As organizações precisam adotar rapidamente uma estratégia de IA que priorize a defesa. Elas precisam proteger cada interação digital.
Em meio a esse cenário de cibersegurança em constante evolução e muitas vezes confuso, fornecedores de software de rede e segurança correram para classificar seus produtos existentes como habilitados por IA ou lançar novos produtos. Isso deixou as equipes de segurança com dificuldades para acompanhar o ritmo e confusas diante das decisões de compra que estabelecem as bases para a transição para uma estratégia Zero Trust.
Este guia foi desenvolvido para fornecer às equipes de segurança um roteiro para investir em tecnologia Zero Trust em meio ao aumento das ameaças de IA, identificando por onde começar e apresentando os principais fatores de diferenciação.
Agentes autônomos e IA não autorizada sinalizam uma nova era
Se antes os funcionários podiam introduzir riscos à rede ao se conectarem por um ponto de Wi-Fi não seguro ou caírem em uma tentativa de phishing, hoje as ameaças são muito mais insidiosas. Diferentemente da proliferação de SaaS da década anterior, a IA não autorizada envolve recursos não gerenciados: agora, os funcionários implantam extensões de navegador com IA e agentes autônomos que criam caminhos de dados ocultos e contornam as medidas tradicionais de prevenção contra perda de dados.
Segundo o relatório IBM’s Cost of a Data Breach,1 uma em cada cinco organizações já sofreu uma violação associada à IA não monitorada, e dados de telemetria de 2026 mostram que essas extensões têm três vezes mais probabilidade de solicitar permissões excessivas, transformando o navegador em um centro de exfiltração.
Essas ferramentas criam caminhos de dados ocultos. No entanto, a ameaça está evoluindo do vazamento passivo de dados para o reconhecimento ativo. Agora, os profissionais de segurança precisam considerar a possibilidade de LLMs equipados com raciocínio autônomo mapearem redes internas por meio da exploração de vulnerabilidades latentes no Model Context Protocol (MCP).
Em uma arquitetura Zero Trust preparada para IA, esses agentes autônomos não podem mais ser tratados como simples ferramentas controladas pelos usuários, pois estão operando dentro da rede. Se um agente tiver permissão para consultar dados entre repositórios ou analisar endpoints internos em busca de contexto, ele se tornará um meio para o movimento lateral automatizado. Agora, o modelo Zero Trust deve evoluir para uma verificação contínua não apenas das pessoas, mas também dos processos autônomos ocultos que atuam em seu nome.
A mudança arquitetural do Zero Trust
Durante anos, o setor se uniu em torno de um único mantra inflexível: "Nunca confie, sempre verifique." Essa foi a base do Zero Trust inicial, uma mudança necessária em relação à mentalidade de "castelo e fosso", que presumia que tudo dentro da rede era seguro. Mas hoje, simplesmente verificar a identidade se tornou o mínimo necessário. Com scripts baseados em IA agora capazes de sequestrar sessões autenticadas e imitar o comportamento dos usuários na velocidade das máquinas, o foco precisa mudar da validação de identidade para a resiliência arquitetural.
Agora, precisamos presumir que a barreira de verificação acabará sendo contornada. O objetivo já não é apenas verificar credenciais, mas garantir que a própria arquitetura seja projetada para sobreviver a uma invasão ativa. As organizações precisam ir além das permissões básicas e alcançar um estado de contenção automatizada. Por exemplo, se as credenciais de um usuário da área contábil forem exploradas por um script automatizado, o sistema não deve apenas verificá-las; esse usuário não deve ter permissão para acessar nada fora de um ambiente isolado, restrito e predefinido.
A resiliência moderna de cibersegurança depende de respostas automatizadas em tempo real que sufoquem uma ameaça assim que ela se manifestar. Se a telemetria indicar uma violação, a arquitetura não deve esperar por um analista humano: ela precisa isolar o segmento de forma autônoma. Essa mudança fundamental neutraliza efetivamente a "fase de escape" de um ataque.
Como criar uma arquitetura Zero Trust para enfrentar ameaças impulsionadas por IA
As ameaças atuais exigem uma abordagem abrangente de equipes, políticas e comunicação, especialmente entre as áreas de segurança e desenvolvimento. Mas, quando se trata dos produtos que podem ajudar a concretizar uma estratégia Zero Trust, eles devem ser orientados por quatro objetivos.
1. Não confie em nenhuma entidade, verifique constantemente.
"Não confie e verifique constantemente" parece muito mais fácil na teoria. Se você simplesmente cortar qualquer acesso a todos os sistemas e dados, você terá bloqueado sua rede. O verdadeiro desafio é verificar constantemente sem gerar grandes interrupções nos negócios, especialmente quando a maioria dos sistemas foi projetada tendo em mente a confiança implícita. Você precisa de ampla visibilidade e controle de todos os tipos de acesso e meios simples e práticos de aplicar e manter a política.
2. Depois de verificar, forneça acesso mínimo.
Em um ambiente Zero Trust, depois que um usuário for verificado, ele deverá ter acesso apenas ao que é exigido pelo seu cargo.
3. Monitore continuamente as ameaças.
Como a maioria dos especialistas do setor afirmará, Zero Trust é um esforço contínuo. Os agentes maliciosos estão se tornando cada vez mais sofisticados à medida que tentam violar as defesas de uma empresa. As organizações devem monitorar, verificar e limitar continuamente o acesso. Uma das vantagens do Zero Trust é que ele muda o foco da perseguição a ameaças em constante evolução para a proteção das atividades legítimas dos negócios. Ao definir o que é "reconhecidamente seguro" — exatamente quais usuários, dispositivos e cargas de trabalho precisam se comunicar —, você cria um ambiente em que qualquer atividade não autorizada é bloqueada por padrão, independentemente das táticas do invasor ou do grau de novidade das ferramentas utilizadas.
Com uma verdadeira política Zero Trust em vigor, os invasores são pressionados a subverter tudo de que sua empresa precisa para funcionar de uma só vez. Idealmente, você poderá interromper cada ataque em algum ponto da cadeia. Isso inclui a capacidade de interromper ataques que ainda não foram concebidos. Não importa se é um ataque de dia zero; o Zero Trust pode ajudar a mitigá-lo.
4. Análise autônoma da exposição.
Já não basta apenas monitorar ameaças ativas. As iniciativas de Zero Trust atuais precisam avaliar constantemente onde as defesas podem estar expostas. Isso deve incluir o possível impacto de uma violação: o que poderia ser exposto, como os ativos podem ser acessados e qual seria o possível raio de impacto. A perspectiva dos LLMs de fronteira e o que eles demonstraram ser capazes de fazer em testes limitados deixou claro que se defender contra uma única tentativa de invasão já não é suficiente. A segurança precisa identificar riscos de forma proativa e estar pronta para conter qualquer movimentação lateral em tempo real.
O lado sombrio do Zero Trust
Quando uma organização embarca na implementação do Zero Trust, também deve considerar o lado oposto de toda essa desconfiança e os limites de acesso. Um aspecto fundamental do Zero Trust é restringir o acesso, algo historicamente feito por meio da segurança positiva. É a prática de decidir o que pode acontecer, todo o resto é negado por padrão.
Contudo, ao reduzir a capacidade de um invasor de realizar uma campanha mal-intencionada, a organização pode aumentar a probabilidade de impedir acidentalmente que alguém consiga fazer seu trabalho. Por outro lado, falsos positivos que levam ao bloqueio de pacotes ou usuários legítimos, ou falsos negativos que permitem a passagem de tráfego malicioso, podem se acumular e causar atrasos e frustrações. Uma estratégia Zero Trust que impeça as pessoas de realizarem o próprio trabalho de forma eficaz não é bem uma estratégia.
Da mesma forma, o complexo ambiente de TI atual enfrenta agora um cenário de ameaças ainda mais complexo. Isso cria a possibilidade de as equipes de segurança precisarem gerenciar milhares de regras manuais. Isso já não é sustentável. As organizações precisam adotar uma abordagem de IA defensiva para a segurança Zero Trust. Embora a IA tenha simplificado os ataques, ela também pode simplificar a criação de políticas, permitindo que as equipes implantem e ajustem políticas rapidamente sem abrir mão da essencial supervisão humana.
Portanto, uma estratégia Zero Trust robusta deve encontrar um equilíbrio entre segurança e acesso, ou entre automação e supervisão humana.
Elementos de Zero Trust
Nos anos que se seguiram à criação do termo Zero Trust, montar uma abordagem de segurança abrangente que proteja tanto o tráfego norte-sul quanto o tráfego leste-oeste tem se mostrado difícil para muitas organizações. Recorrer a um fornecedor para obter firewall e Zero Trust Network Access (ZTNA) e a outro para obter microssegmentação dificultou a implementação, especialmente porque as equipes de segurança enfrentavam dificuldades para implantar atualizações manuais de políticas. As iniciativas de Zero Trust também enfrentaram desafios culturais internos, com grupos isolados, como engenheiros de rede e de sistemas, culpando uns aos outros por vulnerabilidades ou violações em vez de trabalharem juntos para encontrar uma solução.
Agora, com agentes de ameaças lançando ataques simultaneamente por vários vetores e a perspectiva de modelos de IA de fronteira capazes de diagnosticar pontos fracos em segundos e lançar um ataque em ainda menos tempo, a necessidade de um conjunto integrado se tornou ainda mais importante. As organizações não têm tempo para a implantação lenta de um módulo nem para atualizações manuais.
Para alcançar o nível de resiliência arquitetural exigido atualmente, uma estratégia Zero Trust precisa ir além de um conjunto de ferramentas independentes. As ameaças baseadas em IA podem explorar produtos de segurança isolados, avançando mais rápido do que a intervenção humana consegue acompanhar. A resiliência pode ser alcançada por meio da estreita integração destes três pilares tecnológicos fundamentais:
1. Malha unificada de acesso (ZTNA e verificação de identidade)
Em uma era de deepfakes e agentes autônomos de IA, a identidade é o novo perímetro. O ZTNA precisa ser unificado sob um único mecanismo de políticas que vá além do login inicial. Agora, a verificação exige MFA resistente a phishing e avaliação contínua das sessões. Ao integrar esses elementos, o sistema não se limita a verificar uma senha; ele analisa a postura do dispositivo e os sinais comportamentais em tempo real. Se um script de IA sequestrar uma sessão, a malha integrada detectará a alteração sutil na telemetria e revogará imediatamente o acesso a todas as aplicações.
2. Microssegmentação automatizada
Se um invasor conseguir estabelecer uma posição inicial, a microssegmentação poderá impedir que uma violação localizada se transforme em uma catástrofe sistêmica. A segmentação manual agora está obsoleta, pois não consegue acompanhar a movimentação lateral baseada em IA. A resiliência moderna depende de uma segmentação automatizada e orientada pela exposição que isole dinamicamente as cargas de trabalho. Ao agrupar ativos em células autônomas, a arquitetura garante que, mesmo se uma conta de serviço for comprometida, seu alcance permaneça estritamente limitado. Isso limita o raio de impacto, deixando o invasor sem ter para onde avançar.
3. Firewalls de DNS orientados por inteligência
A última linha de defesa contra uma violação baseada em IA consiste em interromper sua infraestrutura de comando e controle (C2). Os firewalls de DNS funcionam como um ponto crítico de interceptação, bloqueando as consultas que os scripts de IA usam para coordenação e exfiltração de dados. Como esses ataques frequentemente usam algoritmos de geração de domínios e tunelamento evasivo, o firewall de DNS precisa ser integrado ao ciclo mais amplo de inteligência contra ameaças. Ao interromper automaticamente a conexão entre a violação interna e o invasor externo, o sistema impede que o script de IA receba instruções ou vaze dados confidenciais.
Essas tecnologias já não são camadas opcionais; são componentes integrados. Somente por meio dessa integração estreita um sistema pode detectar, conter e neutralizar uma ameaça acelerada por IA antes mesmo que um analista humano receba o primeiro alerta.
Os princípios do Zero Trust
Zero Trust Network Access (ZTNA)
Às vezes confundido com a abordagem geral de Zero Trust, o ZTNA é uma parte fundamental da pilha de tecnologia. O acesso seguro costuma ser a primeira etapa de qualquer estrutura de Zero Trust. Infelizmente, como tantos elementos do processo, ele rapidamente se torna mais complexo do que parece.
O acesso seguro não é uma decisão binária. Fornecer o nível certo de acesso à aplicação certa para os usuários certos no momento certo tornou-se muito mais complexo à medida que os usuários e as aplicações se tornaram mais amplamente distribuídos. Na verdade, a própria definição de um usuário pode agora incluir clientes, fornecedores e parceiros, bem como funcionários. Enquanto isso, as aplicações podem incluir apps preexistentes, SaaS ou apps para dispositivos móveis e exigem acesso com origem e destino para data center, Internet ou ambientes de nuvem.
Uma solução eficaz de ZTNA verificará a identidade do usuário, a integridade do dispositivo e se ele pode acessar as aplicações necessárias, independentemente de onde esteja, o que reduz a possível superfície de ataque e melhora a flexibilidade e o monitoramento. Durante décadas, as organizações confiaram em VPNs (Virtual Private Networks) compatíveis com provedores de identidade para fornecer acesso. Essas VPNs, projetadas para uma era diferente, já não são suficientes.
Na era da IA, em que deepfakes e tentativas sofisticadas de phishing tornam o roubo de credenciais e a falsificação de identidade mais perigosos do que nunca, é fundamental contar com defesas robustas no ponto de acesso inicial.
Principais considerações para a compra de soluções de acesso à rede Zero Trust
À medida que as empresas iniciam suas estratégias de defesa do acesso à rede, há diversas áreas a considerar. Atualmente, as soluções mais avançadas combinam gerenciamento de identidade e acesso, segurança de aplicação, MFA (autenticação multifator) e login único, tudo com visibilidade e controle de gerenciamento em uma única interface. Isso inclui a capacidade de verificar a integridade de um dispositivo que acessa a rede. Por exemplo, o software antivírus está em execução no dispositivo?
As organizações que adotam iniciativas de Zero Trust devem buscar soluções capazes de atender às necessidades atuais e também acompanhar o crescimento dos negócios. Isso permite integrar rapidamente funcionários provenientes de uma fusão ou empresa adquirida, realizar atividades de fabricação ou produção em diferentes mercados ou regiões geográficas, adicionar e remover prestadores de serviços com facilidade para se adaptar às mudanças nas necessidades dos negócios e migrar aplicações para a nuvem com bom custo-benefício sem comprometer a segurança.
As soluções de ZTNA também precisam funcionar em conjunto com soluções de microssegmentação para oferecer controles unificados. Se, por exemplo, uma conta de usuário for sequestrada depois de receber acesso por meio do ZTNA, a microssegmentação ainda poderá impedir que a ameaça se propague para outras cargas de trabalho. As organizações também devem buscar soluções capazes de se integrar diretamente às infraestruturas de identidade existentes, mesmo que elas incluam vários diretórios e provedores de serviços de identidade. Isso permite que o serviço ZTNA seja implantado rapidamente, sem a necessidade de alterar a arquitetura ou a infraestrutura de identidade existente.
Considere a edge
Há também um diferencial significativo entre os produtos no mercado, que as equipes que tomam decisões de compra sobre Zero Trust podem não levar em consideração, mas que definitivamente deveriam. As soluções combinadas com plataformas de nuvem de edge podem oferecer outros benefícios, atuando como um proxy com reconhecimento de identidade que abstrai a conectividade com a plataforma de edge, garantindo que toda a autenticação aconteça na edge e longe do data center. Embora algumas empresas recorram a arquiteturas de proxy de acesso executadas em DMZ, elas não aproveitam a capacidade da nuvem de absorver melhor os ataques, fornecer largura de banda para armazenamento em cache e escalonamento automático conforme necessário.
Um proxy com reconhecimento de identidade integrado à nuvem pode ser dimensionado sob demanda, executar recursos pesados de CPU e absorver ataques. Além disso, ele fica em um endereço IP privado que não é acessível diretamente da Internet. As atividades que são mais sensíveis em termos de desempenho e segurança ocorrem na edge, mais próximas do usuário final. Além disso, o caminho sensível de entrada na aplicação acontece por meio de um túnel de aplicação reversa, removendo efetivamente a visibilidade do IP do perímetro e reduzindo o risco de ataques volumétricos.
À medida que a IA acelera ataques simultâneos por vários vetores, combinando ataques DDoS de rede e de aplicação, ataques a APIs e muito mais em campanhas coordenadas, posicionar as defesas mais longe da rede torna-se ainda mais importante.
Considerações sobre MFA na criação de uma arquitetura Zero Trust
Desde a pandemia de COVID-19, o aumento do trabalho remoto e a necessidade de ampliar o acesso fizeram com que a maioria das organizações já adotasse a MFA e implementasse algum tipo de solução. No entanto, é importante reconhecer que a combinação de acesso em toda a empresa e MFA é maior do que a soma das partes. A MFA é fundamental para o conceito de confiança, pois exige que você tenha mais do que simplesmente uma senha. Você precisa de uma segunda verificação para garantir que não se torne uma vítima em uma das áreas de confiança mais violadas. Também é importante lembrar que nem todas as soluções MFA são criadas da mesma forma.
A MFA tradicional por notificações "push" já não é suficiente na era dos deepfakes baseados em IA, em que o bombardeio automatizado de solicitações de autenticação e a clonagem de voz praticamente automatizaram o roubo de credenciais. Hoje, as soluções de MFA compatíveis com FIDO2/WebAuthn são a única forma de obter proteção à prova de phishing.
Ao avaliar as soluções de MFA como parte de uma estratégia Zero Trust, as organizações devem procurar soluções que sejam:
Microssegmentação: O mecanismo de contenção
Não há um estado perfeito de Zero Trust. Presumir o contrário é ignorar a realidade dos ataques modernos. Inevitavelmente, invasores persistentes ou agentes autônomos não autorizados encontrarão uma brecha. Portanto, uma arquitetura resiliente exige mais do que apenas defesa de perímetro — ela exige um mecanismo interno de contenção.
Tradicionalmente, as organizações dependiam de firewalls e VLANs para segmentar redes e proteger aplicações essenciais, mas esses pontos de estrangulamento centrados em hardware são caros, rígidos e muitas vezes incapazes de identificar as nuances do tráfego moderno e distribuído. Hoje, a estratégia migrou para a microssegmentação baseada em software, deixando de lado a caça a ameaças em favor do mapeamento proativo da exposição.
Essa mudança oferece duas vantagens. Primeiro, ela garante que a maioria dos ataques seja contida previamente. Ao implementar regras precisas de segmentação com base em um profundo conhecimento das dependências entre aplicações, você reduz efetivamente o raio de impacto antes mesmo que um incidente comece. Segundo, em um cenário de ameaça ativa, as soluções com regras de segmentação baseadas em IA permitem uma resposta rápida a incidentes. As equipes de segurança podem isolar dinamicamente segmentos comprometidos sem interromper toda a rede. Essa mudança faz com que as organizações abandonem um modelo reativo de mitigação em favor de um modelo proativo em suas estratégias de defesa e quarentena. Criar obstáculos para o invasor ao longo da cadeia de ataque é fundamental para que as organizações permaneçam resilientes, mesmo durante uma violação de segurança.
Diferenciadas: Operacionalização baseada em IA
Embora a microssegmentação seja um pilar fundamental do Zero Trust, nem todas as soluções são igualmente adequadas. Ferramentas legadas desenvolvidas como dispositivos centrados em rede ou restritas a silos locais são importantes sinais de alerta. Uma solução preparada para IA precisa oferecer visibilidade abrangente em ambientes híbridos, desde servidores Windows 2008 legados até clusters modernos de Kubernetes e dispositivos IoT/OT sem agentes.
Afinal, se uma solução cobrir apenas 80% do seu ambiente, ela deixará 20% dos negócios como um terreno aberto para movimentação lateral.
Historicamente, os projetos de microssegmentação fracassavam devido ao trabalho intensivo exigido pela criação manual de políticas, um processo que podia levar meses de tentativa e erro e ainda corria o risco de interromper fluxos essenciais dos negócios. Soluções modernas como o Akamai Guardicore Segmentation mudam essa realidade com nosso Generative Policy Engine (GPE). Ao usar LLMs para analisar fluxos de tráfego em tempo real, as organizações podem gerar, simular e aprovar políticas de segurança válidas em minutos, e não em meses.
Da visibilidade à aplicação
Uma microssegmentação sofisticada exige mais do que apenas o bloqueio de portas na Camada 4, ela exige granularidade na Camada 7. Por exemplo, os invasores frequentemente exploram os serviços do svchost para realizar movimentação lateral. Embora não seja possível bloquear totalmente o svchost, um mecanismo sofisticado pode aplicar políticas na camada de microsserviços, isolando tarefas específicas e permitindo que funções essenciais do sistema continuem em execução.
A Akamai fornece um mapa, uma visualização quase em tempo real de todos os fluxos de comunicação do seu ambiente. Com recomendações direcionadas, as empresas entendem o que precisa ser resolvido primeiro com base no impacto, enquanto verificam continuamente os controles de segurança com base no contexto fornecido pelo restante da pilha de segurança. À medida que os ambientes evoluem, os controles conseguem acompanhar as mudanças, e as proteções permanecem atualizadas e eficazes. É isso que o atual cenário de ameaças baseado em IA exige.
firewall de DNS
Em um ambiente Zero Trust, não são apenas as pessoas que podem não ser confiáveis, mas a própria Internet. Os funcionários precisam de acesso à Internet e, com a propagação de aplicativos móveis e SaaS, serviços de nuvem, trabalho híbrido e dispositivos de IoT, a superfície de ataque de uma organização também se propaga. Proteger a organização e os usuários contra ameaças como malware, ransomware, phishing e exfiltração de dados torna-se exponencialmente mais difícil quando esses métodos são apoiados por IA.
As organizações têm recursos limitados para lidar com as complicações e complexidades dos pontos de controle de segurança. Além disso, a possibilidade de que LLMs de fronteira consigam encontrar, em poucas horas, vulnerabilidades que permaneceram ocultas por muito tempo significa que as empresas mais expostas ao risco são aquelas que têm dificuldade para corrigir sistemas, eliminar falhas de segurança e gerenciar a complexidade de suas aplicações e da infraestrutura de rede.
Além disso, a proliferação de iniciativas internas de IA levou ao surgimento da IA não autorizada. Isso é semelhante às APIs não autorizadas que surgem sem supervisão de segurança: novos projetos de IA estão sendo criados e podem contornar os protocolos de segurança estabelecidos, deixando as organizações vulneráveis. Isso inclui novas APIs conectadas a LLMs externos ou um copiloto de IA que cria sua própria API sem passar por uma avaliação. De repente, surge um caminho inteiramente novo para o vazamento de dados, e as organizações precisam de um firewall de DNS que detecte dados exfiltrados por tunelamento por meio de endpoints de API de LLM não autorizados.
Requisitos fundamentais de Zero Trust para investimento em firewalls de DNS
Embora pareça algo simples, há requisitos que as pessoas responsáveis pela compra de tecnologias devem considerar ao investir em um firewall de DNS. Muitas organizações implantaram firewalls de DNS no local, mas agora precisam estender essa proteção aos usuários, seja qual for a localização. Semelhante ao gerenciamento de identidades, os provedores que usam plataformas de edge robustas geralmente têm uma segurança de DNS mais forte graças à inteligência de ameaças obtida a partir da plataforma estendida. Os tomadores de decisão devem considerar cuidadosamente esses requisitos principais.
- Inspeção de DNS. Os provedores devem ser capazes de fornecer inspeções em tempo real de todos os domínios com inteligência contra ameaças sofisticada e bloquear automaticamente domínios mal-intencionados. As soluções também precisam ser eficazes em todas as portas e protocolos para proteger contra malwares que não usam portas e protocolos padrão da Web. A qualidade da inspeção de DNS pode variar muito entre os provedores, e os compradores devem procurar aqueles com experiência no mercado e sucesso do cliente estabelecido.
- Proteção de todos os dispositivos. Os provedores devem ter agentes para dispositivos que serão usados dentro e fora da rede, como notebooks, smartphones e tablets.
- Integração de DNS flexível. Os provedores devem ter vários métodos para encaminhar solicitações de DNS ao firewall de DNS para fornecer flexibilidade máxima e abranger todos os casos de uso.
- Identificação e bloqueio de exfiltração de DNS. A exfiltração de DNS, especialmente variações de baixa taxa de transferência, pode permitir que os invasores extraiam dados pelo canal de DNS. Busque provedores que tenham detecções de exfiltração de DNS em linha e offline com base em algoritmos de detecção patenteados. Os compradores devem prestar muita atenção às soluções que usam IA para detectar vazamentos.
Monitoramento de ameaças
Embora a IA e, em particular, os LLMs de fronteira, esteja transformando a forma como os invasores procuram vulnerabilidades, o mesmo pode ser dito sobre a caça a ameaças. Grande parte do trabalho que antes era tedioso agora pode ser automatizada. Também devem ser considerados os quatro pilares a seguir para um monitoramento eficaz de ameaças.
Principais considerações
1. Análise e mapeamento com IA
Recursos como a análise e resposta à exposição da Akamai automatizaram o que antes era um processo tedioso de mapear dependências manualmente, sinalizar caminhos expostos que um invasor poderia explorar e sugerir políticas de microssegmentação. À medida que as equipes de segurança avaliam as soluções disponíveis no mercado, recursos de mapeamento habilitados por IA como esse devem estar entre os principais critérios de avaliação.
2. Algoritmos eficazes
Algoritmos sofisticados, com histórico de sucesso baseado em anomalias na atividade de usuários e da rede, análise executável e análise de logs, entre outros, devem fazer parte de qualquer serviço de monitoramento de ameaças.
3. Forte detecção de sinais
Embora o software e a IA sejam ferramentas vitais para o monitoramento de ameaças, os tomadores de decisões sobre Zero Trust ainda devem avaliar a experiência interna dos fornecedores com quem trabalhem. Os serviços de monitoramento de ameaças precisam ser capazes de separar os sinais bons dos ruins para ajudar a evitar a fadiga de alertas e fornecer notificações imediatas de qualquer incidente. As organizações também devem esperar relatórios regulares com análises de quaisquer campanhas de alto perfil.
4. Equipe experiente
As equipes devem incluir pessoas com uma ampla gama de vivências, incluindo experiência ofensiva, em resposta a incidentes e em ciência de dados e devem estar disponíveis 24 horas por dia, 7 dias por semana. Essa é uma área em que os provedores de fornecimento de conteúdo podem adicionar um benefício substancial. Os insights do monitoramento de centenas de terabytes por segundo contribuem para uma perspectiva única de qualquer detecção de sinal.
Por onde começar?
Uma iniciativa Zero Trust nunca está completa, por isso, para aqueles que consideram o software, o hardware e os requisitos de contratação, a pergunta principal costuma ser: "Com qual tecnologia começamos?"
Da mesma forma que outras questões, a resposta dependerá das necessidades individuais de uma empresa, das avaliações de risco e dos pontos fortes e fracos relativos. Para muitos observadores do setor, a resposta é começar implementando o ZTNA. Na verdade, proteger a organização contra o tráfego norte-sul mal-intencionado pode ser um ponto de partida prudente. No entanto, acredita-se também que uma abordagem leste-oeste com microssegmentação, especificamente a microssegmentação definida por software, é o melhor caminho.
Argumentos para começar a usar a microssegmentação
Se você acredita, como a maioria dos especialistas, que não há defesa perfeita e que um ataque mal-intencionado acabará ocorrendo, então você desejará proteger seus ativos mais valiosos. É isso que a microssegmentação oferece. Uma das razões pelas quais as organizações podem estar relutantes em começar com a microssegmentação é a percepção da complexidade.
Primeiro, a microssegmentação não é uma abordagem tudo ou nada. Assim como a Zero Trust, ela pode ser realizada em etapas. As organizações podem começar identificando os ativos mais valiosos. Concentre-se no que é crítico. Certifique-se de que, se alguém entrar em seu sistema, não conseguirá prejudicar seus negócios. A importância de um ativo pode ser baseada nos dados contidos nesse ativo ou no nível de proteção existente.
Em muitos casos, recomenda-se uma solução de microssegmentação que abranja seus sistemas legados, já que eles geralmente executam aplicativos críticos e são especialmente vulneráveis. Algumas soluções de microssegmentação não protegem esses sistemas legados.
Em segundo lugar, a microssegmentação definida por software remove grande parte da complexidade percebida. Você não precisará lidar com hardware ou pedir ajuda a arquitetos de rede e segurança repetidamente. Também não precisará passar meses criando, modificando e implementando políticas. A IA reduziu as barreiras à adoção com recursos como o Generative Policy Engine da Akamai, que sintetiza de forma autônoma regras de segmentação prontas para aplicação ao modelar o comportamento das aplicações e associar essa finalidade à telemetria detalhada das cargas de trabalho, incluindo processos, usuários e nomes de domínio totalmente qualificados.
Além disso, se você acredita que uma violação é apenas uma questão de tempo e que os ataques baseados em IA estão se tornando mais poderosos e dispendiosos do que nunca, faz sentido começar pelo método mais eficaz para conter uma violação: bloquear qualquer movimentação depois que ela entrar no ambiente.
Depois que uma iniciativa de microssegmentação começar, os primeiros benefícios são claros e podem ajudar a impulsionar o restante do projeto. Por exemplo, agora você terá uma fonte objetiva e confiável sobre o que está acontecendo em seu ambiente. Você pode conseguir isso imediatamente, mesmo sem aplicar a política e, assim que o fizer, terá uma ampla compreensão de como os fluxos estão acontecendo. Além disso, assim que uma organização começa a delimitação de aplicações, você pode bloquear de forma rápida e fácil os serviços essenciais para que se comuniquem apenas por portas e processos específicos.
Como alternativa, uma vitória rápida pode ser direcionada a políticas específicas de ameaças. As plataformas sofisticadas de microssegmentação terão conceitos de segurança positiva integrados. Isso significa que você pode criar rapidamente uma política para impedir conexões desnecessárias entre serviços de desktop remoto e a internet. As organizações podem rapidamente fechar o tipo de vulnerabilidade que levou ao ataque Colonial Pipeline, por exemplo.
Independentemente do ponto de partida, o segredo para qualquer jornada contínua de Zero Trust é o equilíbrio: um gerenciamento de identidades de excelência combinado com uma segmentação deficiente ou proteções inadequadas de acesso à web não resulta em uma boa segurança.
Plataforma versus ferramentas especializadas
Assim como em muitas decisões de tecnologia, comprar um software Zero Trust geralmente se resume à escolha entre especialistas individuais e uma plataforma que combina vários componentes. O impacto do Zero Trust sobre as equipes de segurança, os integradores, os arquitetos e os analistas, e a necessidade de manter políticas em vários consoles, agentes e integrações,constitui um argumento convincente a favor da adoção de uma plataforma. Isso é particularmente verdadeiro em um mercado de trabalho apertado com uma escassez de profissionais especializados em segurança virtual. O gerenciamento de soluções de vários fornecedores pode aumentar significativamente os custos com equipes, pois as soluções que não se comunicam efetivamente entre si criam falsos positivos, o que sobrecarrega os usuários finais e pode exigir suporte e treinamento adicionais.
À medida que as ameaças habilitadas por IA aumentam, os invasores já não procuram apenas um ponto fraco, mas todos os seus pontos fracos ao mesmo tempo. Isso torna essenciais a criação centralizada de políticas e a automação coordenada. Além disso, uma organização com uma defesa Zero Trust sofisticada contará com uma integração estreita entre todas as partes da sua pilha de segurança, desde o gerenciamento de eventos e informações de segurança até a detecção e resposta de endpoint e a inteligência contra ameaças. A abordagem de plataforma simplifica significativamente esse processo para uma organização moderna, em comparação com a adoção das melhores soluções especializadas de diferentes fornecedores.
Por fim, ter, como diz o ditado, "uma única mão para apertar" em questões de suporte e negociação de contratos constitui um argumento convincente a favor da implementação do Zero Trust com um fornecedor de plataforma.
O ideal é buscar um único fornecedor com uma abordagem flexível, que ofereça uma plataforma abrangente para Zero Trust juntamente com produtos pontuais individuais. Com essa flexibilidade, fica mais fácil obter a segurança Zero Trust, ao mesmo tempo em que se concretizam os benefícios de um único provedor.
Reavaliando os elementos do Zero Trust na era da IA
Vencendo a batalha da cibersegurança na era da IA
Hoje, os ataques cibernéticos baseados em IA tornaram obsoleta a abordagem tradicional de cibersegurança de "detectar e responder". Quando agentes autônomos e malwares habilitados por IA conseguem mapear uma rede e realizar movimentação lateral em poucos minutos, uma investigação conduzida no ritmo humano já não é uma defesa viável. Nesse cenário, a velocidade é a única vantagem definitiva.
Vencer a batalha da cibersegurança na era da IA exige uma mudança fundamental de estratégia: deixar de perseguir invasores e adotar a contenção preventiva. Um modelo de Zero Trust que abranja uma plataforma completa com ZTNA, microssegmentação, firewall de DNS e MFA à prova de phishing é essencial para a resiliência dos negócios. Ao substituir processos manuais baseados em suposições por defesas orientadas por IA, as organizações podem reduzir o raio de impacto e aplicar a segurança na camada de microsserviços antes mesmo que uma ameaça se concretize. À medida que avançamos nesta era de riscos de IA, o vencedor não será aquele que responder manualmente ao maior número de alertas, mas aquele cuja arquitetura foi desenvolvida para conter o invisível por padrão.
A Akamai ajuda você a dar início a essa jornada protegendo cada interação. O Generative Policy Engine do Akamai Guardicore Segmentation transforma meses de configuração manual de regras em minutos de criação de políticas orientada por IA, mapeando instantaneamente sua exposição. Ao combinar esses elementos essenciais do Zero Trust, a Akamai ajuda você a controlar agentes autônomos e conter a movimentação lateral na velocidade das máquinas. Transforme uma segurança complexa em simplicidade operacional, garantindo que sua arquitetura seja resiliente contra as ameaças do futuro e permitindo que você inove hoje.