Conclusiones clave
-
El panorama de amenazas actual exige un modelo Zero Trust preparado para la IA.
-
A medida que las empresas avanzan a toda velocidad en la innovación de la IA, los agentes autónomos ya no pueden ser tratados como simples herramientas dirigidas a los usuarios: también operan dentro de la red. Si un agente tiene autoridad para consultar datos entre repositorios o explorar terminales internos en busca de contexto, se convierte en un medio de transporte para el movimiento lateral automatizado. Zero Trust ahora debe moverse hacia la verificación continua no solo de los procesos humanos, sino también de los procesos autónomos en la sombra que actúan en su nombre.
-
Riesgos como los LLM fronterizos exigen nuevos enfoques Zero Trust.
-
A medida que los atacantes lanzan ataques a varios vectores a la vez y se avecinan modelos de IA fronterizos que pueden diagnosticar debilidades en segundos y lanzar un ataque en menos aún, la necesidad de un conjunto de aplicaciones integrado se ha vuelto aún más importante. Una estrategia Zero Trust debe ir más allá de un conjunto de herramientas independientes. Las amenazas basadas en IA pueden explotar productos de seguridad aislados, avanzando más rápido de lo que la intervención humana puede rastrear.
-
La microsegmentación automatizada detiene el movimiento lateral a velocidad de máquina.
-
Las amenazas actuales requieren una arquitectura Zero Trust que utilice defensas basadas en IA para hacer frente a las amenazas impulsadas por la IA. Confiar en unas respuestas a incidentes lentas y dirigidas por personas permite que las intrusiones rápidas impulsadas por la IA se propaguen generando fallos sistémicos catastróficos, pero la microsegmentación basada en IA automatiza la contención de amenazas en celdas de autoaislamiento, lo que permite a los equipos de seguridad actuales limitar la onda expansiva y sofocar las amenazas en el momento en que se manifiestan.
Zero Trust es la respuesta al riesgo de la IA
El concepto de Zero Trust no es nada nuevo, pero en la nueva era de la IA, es más importante que nunca. Forrester Research lo promocionó por primera vez hace años, advirtiendo a las organizaciones de que había llegado el momento de revisar el método tradicional de conceder acceso sin restricciones a cualquier usuario o aplicación una vez pasado el perímetro de la red. En su lugar, se debía verificar cada dispositivo, usuario y flujo de red antes de conceder pleno acceso.
La confianza cero comenzó a cobrar impulso a medida que las organizaciones buscaban resolver los problemas de acceso asociados al trabajo híbrido y las implementaciones en la nube. Pero ahora el perímetro ya no es solo remoto: es dinámico y funciona a una velocidad de máquina.
La IA ha hecho que los avances profundos no solo sean posibles, sino también sofisticados, y ahora se pueden crear intentos de phishing respaldados por LLM a gran escala con niveles de personalización sin precedentes. Más preocupante aún, la prospectiva de modelos de IA fronteriza que identifiquen rápidamente vulnerabilidades que habían eludido la detección humana durante décadas hace que una brecha no solo sea una cuestión de "si, no cuándo", sino de cómo de dañina será.
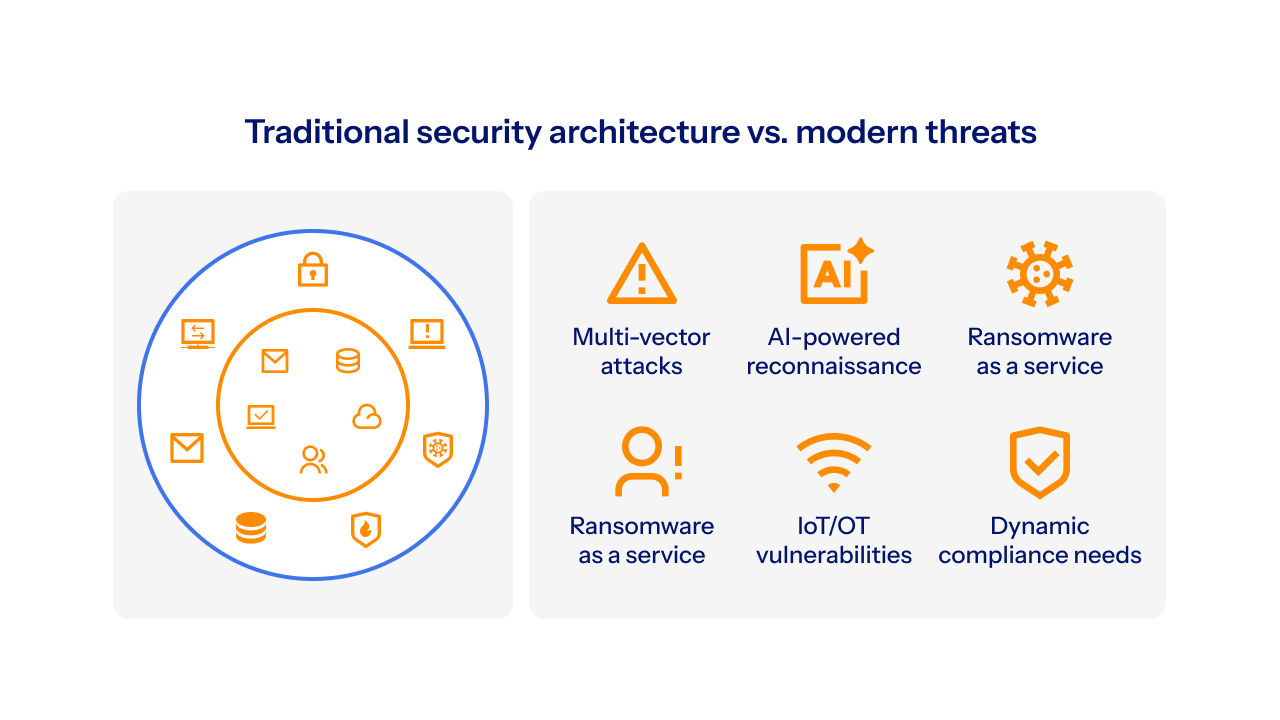
Tenga en cuenta el aumento del ransomware como servicio, mediante el cual los desarrolladores crean ransomware y lo alquilan a sus afiliados para lanzar ataques. Permite incluso a los hackers menos cualificados ejecutar ataques avanzados. Recientemente, tres de los grupos de ransomware más importantes (ALPHV/BlackCat, CL0P y LockBit) llevaron a cabo ataques de extorsión cuádruple. En ellos, los atacantes no solo cifran y exfiltran datos, sino que también amenazan con ataques DDoS y se ponen en contacto con los clientes, partners, empleados y medios de comunicación de una víctima para obligarles a pagar un rescate. La IA generativa y los LLM (modelos de lenguaje de gran tamaño) son clave en el aumento de la frecuencia y la escala de los ataques de ransomware, puesto que hacen posible que atacantes sin mucha experiencia lleven a cabo campañas sofisticadas.
Las defensas dirigidas por los humanos son demasiado lentas para mantenerse al día con esta nueva realidad. Las organizaciones deben adoptar rápidamente una estrategia de IA que dé "prioridad a la defensa". Deben proteger todas las interacciones digitales.
En medio de este cambiante y a menudo confuso panorama de ciberseguridad, los proveedores de software de red y seguridad se han apresurado a anunciar sus productos existentes como habilitados para la IA o a introducir nuevos productos. Esto ha hecho que los equipos de seguridad tengan dificultades para seguir el ritmo y se sientan confusos en la toma de decisiones de compra que sienten las bases para iniciar una transición hacia una estrategia Zero Trust.
Hemos diseñado esta guía con el objetivo de proporcionar a los equipos de seguridad una base para invertir en tecnología Zero Trust en medio de las crecientes amenazas de la IA. Para ello, identificamos el punto de partida y resumimos los factores diferenciadores clave.
Los agentes autónomos y la IA en la sombra marcan una nueva era
Aunque los empleados alguna vez han introducido riesgos en la red al iniciar sesión desde un punto Wi-Fi no seguro o sucumbir a un intento de phishing, las amenazas actuales son mucho más insidiosas. A diferencia de la proliferación de SaaS de la década anterior, la IA en la sombra implica capacidades no gestionadas: los empleados ahora implementan extensiones de navegador de IA y agentes autónomos que crean rutas de datos sigilosas que eluden los esfuerzos tradicionales de prevención de pérdida de datos.
Según el informe "Cost of a Data Breach" de IBM1, una de cada cinco organizaciones ya ha sufrido una brecha vinculada a la IA no supervisada. La telemetría de 2026 muestra que estas extensiones tienen tres veces más probabilidades de solicitar permisos excesivos, lo que transforma el navegador en un centro de exfiltración.
Estas herramientas crean rutas de datos sigilosas. Sin embargo, la amenaza está evolucionando desde la filtración pasiva de datos hasta el reconocimiento activo. Los profesionales de la seguridad ahora deben tener en cuenta la posibilidad de que LLM, equipados con razonamiento autónomo, mapeen las redes internas aprovechando las vulnerabilidades latentes en los Model Context Protocols (MCP).
En una arquitectura Zero Trust preparada para la IA, estos agentes autónomos ya no se pueden tratar como simples herramientas dirigidas por el usuario, sino que operan dentro de la red. Si un agente tiene autoridad para consultar datos entre repositorios o explorar terminales internos en busca de contexto, se convierte en un medio de transporte para el movimiento lateral automatizado. Zero Trust ahora debe moverse hacia la verificación continua no solo de los procesos humanos, sino también de los procesos autónomos en la sombra que actúan en su nombre.
El cambio de arquitectura de Zero Trust
Durante años, la industria se unió en torno a un único e intransigente mantra: "Nunca confiar, siempre comprobar". Esta fue la base de la antigua Zero Trust, un giro necesario en dirección contraria a la mentalidad de "castillo y foso" que suponía que todo lo que estaba dentro de la red estaba a salvo. Pero hoy en día, simplemente verificar la identidad se ha convertido en lo mínimo que se puede hacer. Con los scripts basados en IA que ahora son capaces de secuestrar sesiones autenticadas e imitar el comportamiento de los usuarios a velocidad de máquina, el enfoque debe pasar de la validación de identidades a la resiliencia de la arquitectura.
Ahora tenemos que asumir que la puerta de verificación finalmente se atravesará. El objetivo ya no es solo comprobar las credenciales, sino garantizar que la arquitectura en sí esté diseñada para sobrevivir a una intrusión activa. Las organizaciones deben pasar de los permisos básicos a un estado de contención automatizada. Por ejemplo, si las credenciales de un usuario de cuentas son explotadas por un script automatizado, el sistema no debería simplemente verificarlas; ese usuario no debería tener permiso para tocar nada fuera de un entorno de pruebas limitado y predefinido.
La resiliencia moderna de la ciberseguridad se basa en respuestas automatizadas en tiempo real que sofocan una amenaza en el momento en que se manifiesta. Si la telemetría indica una brecha, la arquitectura no debe esperar a un analista humano, sino que debe aislar el segmento de forma autónoma. Este cambio fundamental neutraliza eficazmente la "fase de expansión" de un ataque.
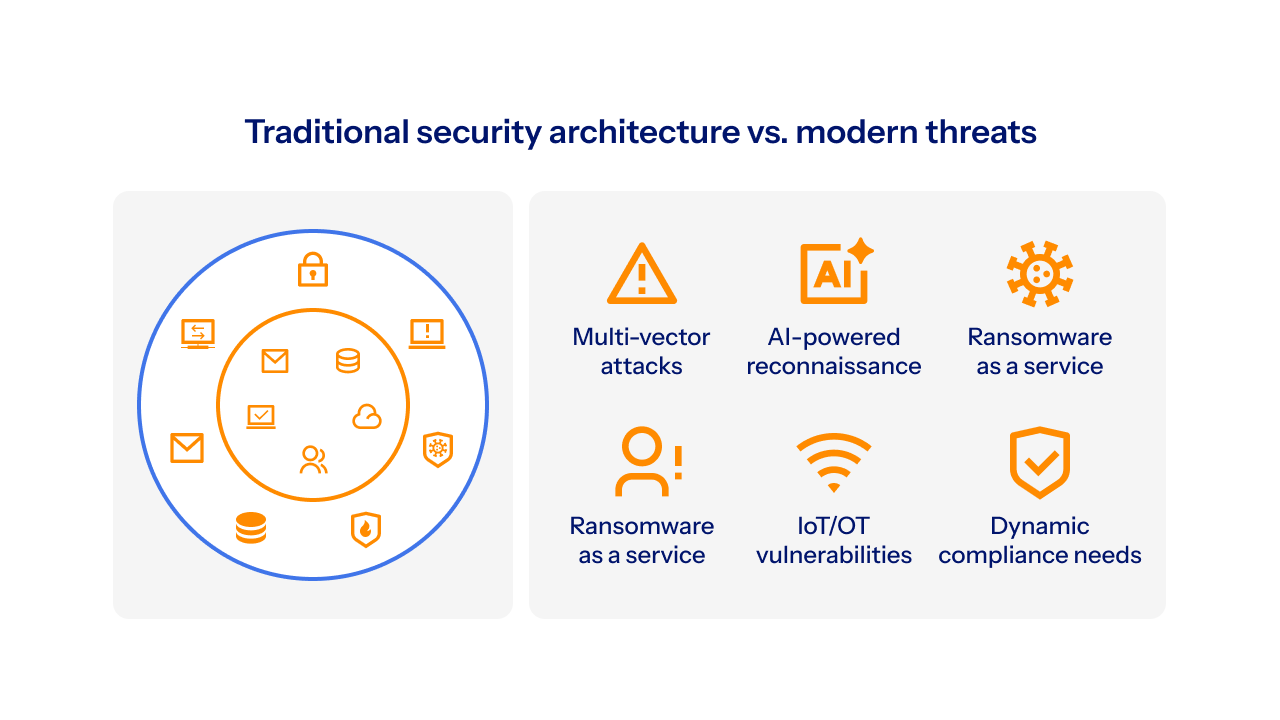
Cómo crear una arquitectura Zero Trust preparada para las amenazas respaldadas por la IA
Las amenazas actuales requieren un enfoque integral de la dotación de personal, las políticas y la comunicación, especialmente entre el departamento de seguridad y los desarrolladores. Pero cuando se trata de productos reales que pueden ayudar a cumplir una estrategia Zero Trust, deben estar impulsados por cuatro objetivos.
1. No confíe en ninguna entidad, verifique constantemente.
La máxima "no confíe y verifique constantemente" parece más sencilla de lo que es en realidad. No puede limitarse a retirar cualquier acceso a todos los sistemas y datos, ya que terminará por bloquear su red. El verdadero desafío consiste en llevar a cabo verificaciones constantes sin que esto cree grandes interrupciones en el negocio, especialmente cuando la mayoría de los sistemas se diseñaron con la confianza implícita en mente. Necesita disponer de una visibilidad y un control amplios para todos los tipos de acceso y métodos, tanto sencillos como prácticos, para, así, aplicar y mantener las políticas.
2. Tras la verificación, asegúrese de proporcionar el mínimo acceso.
En un entorno Zero Trust, una vez que se ha verificado a un usuario, solo se le debe conceder acceso a las funciones que requiera su puesto.
3. Supervise las amenazas continuamente.
La mayoría de los expertos del sector le dirán que el modelo Zero Trust es un ejercicio continuo. Los atacantes emplean técnicas cada vez más sofisticadas para tratar de vulnerar las defensas de una empresa, y la organización debe supervisar, verificar y limitar el acceso de forma continua. Una de las ventajas del modelo Zero Trust es que pasa de perseguir amenazas en constante evolución a proteger los objetivos empresariales legítimos. Al definir lo "bueno conocido" (exactamente qué usuarios, dispositivos y cargas de trabajo deben comunicarse), se crea un entorno en el que cualquier actividad no autorizada se bloquea de forma predeterminada, independientemente de las tácticas del atacante o de la novedad de sus herramientas.
Si cuenta con una verdadera política Zero Trust, tendrán dificultades para trastocar los activos que su empresa necesita para funcionar. En principio, podrá detener cualquier ataque en algún punto de la cadena. Esto incluye la capacidad de detener ataques que todavía no se han concebido. No importa si se trata de un ataque de día cero: la seguridad Zero Trust puede ayudarle a mitigarlo.
4. Análisis autónomo de la exposición.
Ya no basta con supervisar las amenazas activas. Las iniciativas Zero Trust de hoy en día deben evaluar constantemente las vulnerabilidades de sus defensas. Esto debe incluir el posible impacto de una brecha: qué podría estar expuesto, cómo se pueden alcanzar los activos y la posible onda expansiva. La perspectiva de los LLM fronterizos y lo que han demostrado que pueden hacer en pruebas limitadas ha dejado claro que la defensa contra un único intento de penetración ya no es suficiente. La seguridad debe identificar los riesgos de forma proactiva y estar preparada para bloquear cualquier movimiento lateral en tiempo real.
El lado oscuro de la Zero Trust
A medida que una organización se embarca en la implementación del modelo Zero Trust, también debe tener en cuenta la otra cara de la moneda de la desconfianza y las restricciones de acceso. Un aspecto fundamental de Zero Trust es restringir el acceso, algo que se ha realizado históricamente a través de la seguridad positiva. Esta es la práctica de dictar lo que puede suceder; todo lo demás se rechaza por defecto.
No obstante, al disminuir la capacidad de un atacante de llevar a cabo su acción maliciosa, es más probable que las organizaciones impidan por accidente que los usuarios legítimos hagan su trabajo. De forma alternativa, los falsos positivos que conducen al bloqueo de paquetes o usuarios legítimos, o los falsos negativos que dejan pasar el tráfico malicioso, pueden sumarse de forma acumulativa a retrasos y frustraciones. Una estrategia Zero Trust que impida a las personas hacer su trabajo de forma eficaz ni siquiera puede llamarse estrategia.
Del mismo modo, el complejo entorno de TI actual se enfrenta ahora a un panorama de amenazas aún más complejo. Esto supone la posibilidad de que los equipos de seguridad gestionen miles de reglas manuales. Esto ya no es sostenible. Las organizaciones deben adoptar un enfoque defensivo de la IA para la seguridad Zero Trust. Aunque la IA ha simplificado los ataques, también puede simplificar la creación de políticas, lo que permite a los equipos implementar y ajustar políticas rápidamente, al tiempo que se mantiene una supervisión humana crucial.
Por lo tanto, una buena estrategia Zero Trust será aquella que consiga mantener el equilibrio entre seguridad y acceso, o entre automatización y omisiones humanas.
Elementos de la Zero Trust
En los años transcurridos desde que se acuñó por primera vez el término Zero Trust, la elaboración de un enfoque de seguridad integral que proteja el tráfico norte-sur y este-oeste ha resultado difícil para muchas organizaciones. Al recurrir a un proveedor para un firewall y el acceso de red Zero Trust (ZTNA) y a otro para la microsegmentación, la implementación se ha vuelto difícil, especialmente con las dificultades que han tenido los equipos de seguridad para implementar actualizaciones de políticas manuales. Las iniciativas Zero Trust también se han enfrentado a desafíos culturales internos con grupos aislados, como los ingenieros de redes y los de sistemas que se culpan mutuamente de las vulnerabilidades o brechas, en lugar de trabajar juntos para encontrar una solución.
Ahora, con atacantes que lanzan ataques a varios vectores a la vez y la prospectiva de modelos de IA fronterizos que pueden diagnosticar debilidades en segundos y lanzar un ataque en menos aún, la necesidad de un conjunto de aplicaciones integrado se ha vuelto aún más importante. Las organizaciones no tienen tiempo para la lenta implementación de un módulo o las actualizaciones manuales.
Para alcanzar el nivel de resiliencia de arquitectura que se requiere hoy en día, una estrategia Zero Trust debe ir más allá de un conjunto de herramientas independientes. Las amenazas basadas en IA pueden explotar productos de seguridad aislados, avanzando más rápido de lo que la intervención humana puede rastrear. La resiliencia se encuentra en la estrecha integración de estos tres pilares tecnológicos fundamentales:
1. Tejido de acceso unificado (ZTNA y verificación de identidades)
En una era de agentes de IA autónomos y del deepfake, la identidad es el nuevo perímetro. El ZTNA debe unificarse en un único motor de políticas que vaya más allá del inicio de sesión inicial. La verificación requiere ahora una MFA resistente al phishing y una evaluación continua de las sesiones. Al integrarlos, el sistema no solo comprueba una contraseña, sino que analiza la situación del dispositivo y las señales de comportamiento en tiempo real. Si un script de IA secuestra una sesión, el tejido integrado detecta el sutil cambio en la telemetría y revoca el acceso al instante a todas las aplicaciones.
2. Microsegmentación automatizada
Si un atacante se afianza, es la microsegmentación la que puede evitar que una brecha localizada se convierta en una catástrofe sistémica. La segmentación manual ya está obsoleta: no puede seguir el ritmo del movimiento lateral basado en IA. La resiliencia moderna se basa en una segmentación automatizada con reconocimiento de la exposición que aísla dinámicamente las cargas de trabajo. Al agrupar los activos en celdas autocontenidas, la arquitectura garantiza que, incluso si una cuenta de servicio se ve comprometida, su alcance se vea limitado físicamente. Esto limita la onda expansiva, lo que obliga al atacante a entrar en un callejón sin salida.
3. Firewalls de DNS basados en inteligencia
La última línea de defensa contra una brecha basada en IA es interrumpir su infraestructura de mando y control (C2). Los firewalls de DNS actúan como punto de intercepción crítico, bloqueando las consultas que los scripts de IA utilizan para la orquestación y la exfiltración de datos. Puesto que estos ataques suelen utilizar algoritmos de generación de dominios y túneles evasivos, el firewall de DNS debe integrarse con el bucle de inteligencia contra ciberamenazas más amplio. Al cortar automáticamente el vínculo entre la brecha interna y el atacante externo, el sistema hace que la secuencia de comandos de IA no pueda recibir instrucciones ni filtrar datos confidenciales.
Estas tecnologías ya no son capas opcionales; son componentes integrados. Solo a través de este estrecho acoplamiento puede un sistema detectar, contener y neutralizar una amenaza acelerada por IA antes de que un analista humano reciba la primera alerta.
Los principios de la arquitectura Zero Trust
acceso de red Zero Trust (ZTNA)
Aunque en ocasiones se confunde con el enfoque general de Zero Trust, el acceso de red Zero Trust (ZTNA) es una parte fundamental de la pila tecnológica. El acceso seguro es normalmente el primer paso en cualquier marco Zero Trust. Lamentablemente, como ocurre con muchos elementos del proceso, suele tornarse más complejo de lo que parece con rapidez.
El acceso seguro no es una decisión binaria. Proporcionar a los usuarios apropiados el nivel de acceso adecuado a las aplicaciones que necesitan en todo momento se ha vuelto una tarea mucho más compleja, ya que tanto los unos como las otras están ampliamente distribuidos. De hecho, la definición de usuario puede incluir ahora tanto a clientes o proveedores como a partners y empleados. Al mismo tiempo, las aplicaciones pueden incluir aplicaciones heredadas, SaaS o aplicaciones móviles que requieren acceso bidireccional al centro de datos, Internet o entornos en la nube.
Una solución ZTNA eficaz verificará la identidad del usuario y el estado de su dispositivo, así como que tenga acceso a las aplicaciones que necesita, independientemente de dónde se encuentre. De esta forma, se reduce la superficie de ataque y se mejoran la flexibilidad y la supervisión. Durante décadas, las organizaciones han confiado en redes privadas virtuales (VPN) de proveedores de identidad para proporcionar acceso. Esas VPN, diseñadas para una era diferente, ya no son suficientes.
En la era de la IA, a medida que los esfuerzos de suplantación de identidad y phishing sofisticados hacen que el robo de credenciales y la suplantación de identidad sean más peligrosos que nunca, es fundamental contar con defensas sólidas en el punto de acceso inicial.
Consideraciones clave para adquirir soluciones de acceso de red Zero Trust
A medida que las empresas inician sus estrategias de defensa del acceso a la red, hay una serie de áreas que se deben tener en cuenta. Las soluciones más avanzadas de hoy en día deben combinar la gestión de acceso e identidades, la seguridad de las aplicaciones, la autenticación multifactorial (MFA) y el inicio de sesión único, todo ello con visibilidad y control de la gestión, en una única interfaz. Esto incluye la capacidad de verificar el estado de un dispositivo que accede a la red. Por ejemplo, ¿se está ejecutando el software antivirus en el dispositivo?
Las organizaciones que buscan iniciativas Zero Trust deben buscar soluciones que puedan satisfacer sus necesidades actuales, pero que también se adapten a la empresa. Esto les permite incorporar rápidamente nuevos empleados tras una fusión o adquisición empresarial, llevar a cabo la fabricación o la producción en diferentes mercados o zonas geográficas, agregar y quitar contratistas fácilmente para adaptarse a las cambiantes necesidades empresariales y migrar las aplicaciones a la nube de forma rentable sin sacrificar la seguridad.
Las soluciones ZTNA también deben trabajar en conjunto con las soluciones de microsegmentación para ofrecer controles unificados. Si, por ejemplo, una cuenta de usuario ha sido secuestrada después de que se le haya dado acceso al ZTNA, la microsegmentación puede impedir que se extienda a otras cargas de trabajo. Las organizaciones también deben asegurarse de que las soluciones se puedan integrar directamente con las infraestructuras de identidad actuales, incluso si estas incluyen varios directorios y proveedores de servicios de identidad. Esto permite implementar el servicio ZTNA rápidamente sin necesidad de cambiar la infraestructura o la arquitectura de identidad existente.
El enfoque de Edge
Existe un importante factor diferenciador entre los productos del mercado que es posible que los equipos encargados de la compra de soluciones Zero Trust no tengan en cuenta, pero al que deberían prestar atención. Las soluciones que se combinan con las plataformas de Edge en la nube pueden ofrecer ventajas adicionales, ya que actúan como un proxy con reconocimiento de identidades que abstrae la conectividad a la plataforma de Edge. Esto garantiza que toda la autenticación tenga lugar en el Edge y fuera del centro de datos. Aunque algunas empresas recurren a arquitecturas de proxy de acceso que se ejecutan dentro de la zona desmilitarizada (DMZ), esta solución no aprovecha la capacidad de la nube para absorber mejor los ataques, proporcionar ancho de banda para el almacenamiento en caché y ofrecer escalabilidad automática según sea necesario.
Un proxy con reconocimiento de identidades integrado en la nube puede aumentar sus recursos para responder a la demanda, ejecutar recursos que tienen un alto consumo de CPU y absorber los ataques. Además, se ubica en una dirección IP privada a la que no se puede acceder directamente desde Internet. Las actividades que requieren un mayor nivel de rendimiento y seguridad se llevan a cabo en el Edge, más cerca del usuario final. Además, la entrada vulnerable a la aplicación se realiza a través de un túnel de aplicaciones invertido, lo que elimina de forma eficaz la visibilidad de la IP del perímetro y reduce el riesgo de sufrir ataques volumétricos.
A medida que la IA acelera los ataques a través de varios vectores a la vez (combinando ataques DDoS a aplicaciones y redes, ataques a API y mucho más en campañas coordinadas), aumentar las defensas más lejos de la red es cada vez más importante.
Consideraciones sobre la MFA al crear una base Zero Trust
Desde la pandemia de COVID-19, el aumento del teletrabajo y la necesidad de un mayor acceso han hecho que la mayoría de las organizaciones ya hayan adoptado la MFA y cuenten con algún tipo de solución para abordarla. Sin embargo, no hay que perder de vista que la combinación del acceso para toda la empresa y la MFA supera la suma de ambas partes. La MFA es fundamental para el concepto de la confianza, ya que requiere algo más que una simple contraseña. Necesita una segunda verificación para asegurarse de que no cae en la trampa de una de las áreas en las que más se abusa de la confianza. Cabe recordar también que no todas las soluciones de MFA se crean de la misma manera.
La MFA "push" tradicional ya no es suficiente en la era de los deepfakes basados en IA, donde los bombardeos rápidos automatizados con IA y la clonación de voz casi han automatizado el robo de credenciales. Hoy en día, las soluciones MFA compatibles con FIDO2/WebAuthn son la única forma de lograr una protección a prueba de phishing.
Al evaluar las soluciones de MFA como parte de una estrategia Zero Trust, las organizaciones deben buscar soluciones que ofrezcan:
Microsegmentación: el motor de contención
No existe un estado de Zero Trust perfecto. Asumir lo contrario es ignorar la realidad de los ataques modernos. Inevitablemente, los atacantes persistentes o los agentes autónomos en la sombra encontrarán una fisura. Por lo tanto, una arquitectura resiliente requiere algo más que una defensa perimetral: requiere un motor de contención interna.
Tradicionalmente, las organizaciones se basaban en firewalls y VLAN para segmentar las redes y proteger las aplicaciones críticas, pero estos puntos de bloqueo centrados en hardware son caros, rígidos y a menudo no reconocen los matices del tráfico moderno y distribuido. Hoy en día, la estrategia ha cambiado hacia la microsegmentación basada en software, pasando de la búsqueda de amenazas a la asignación proactiva de la exposición.
Este cambio ofrece dos ventajas. En primer lugar, garantiza que la mayoría de los ataques estén precontenidos. Mediante la implementación de reglas de segmentación precisas basadas en un profundo conocimiento de las dependencias de las aplicaciones, se reduce eficazmente la onda expansiva antes incluso de que comience un incidente. En segundo lugar, en un escenario de amenaza activa, las soluciones con reglas de segmentación basadas en IA permiten una respuesta rápida a incidentes. Los equipos de seguridad pueden aislar dinámicamente los segmentos comprometidos sin una interrupción total de la red. Este cambio aleja a las organizaciones de un modelo de mitigación reactivo a un modelo proactivo en sus estrategias de defensa y cuarentena. Hacer que el atacante encuentre fricciones en la cadena de ataque es fundamental para que las organizaciones mantengan su resiliencia, incluso si están sufriendo una brecha.
Diferenciadores: operacionalización basada en IA
Aunque la microsegmentación es un pilar fundamental de Zero Trust, no todas las soluciones son igualmente adecuadas. Las herramientas heredadas creadas como dispositivos que priorizan la red o que se limitan a silos locales son señales de alarma importantes. Una solución preparada para IA debe ofrecer una visibilidad completa de los entornos híbridos, desde servidores Windows 2008 heredados hasta clústeres de Kubernetes modernos y dispositivos IoT/OT sin agentes.
Después de todo, si una solución cubre solo el 80 % de su espacio, deja al 20 % de su negocio como un espacio abierto para el movimiento lateral.
Históricamente, los proyectos de microsegmentación fallaban debido a la laboriosa naturaleza de la creación manual de políticas, un proceso que podía llevar meses de conjeturas y arriesgarse a romper flujos empresariales críticos. Las soluciones modernas como Akamai Guardicore Segmentation cambian este cálculo gracias a nuestro motor de políticas generativo (GPE). Al aprovechar los LLM para analizar los flujos de tráfico en tiempo real, las organizaciones pueden generar, simular y aprobar políticas de seguridad válidas en cuestión de minutos en lugar de meses.
Desde la visibilidad hasta la aplicación
La microsegmentación sofisticada requiere algo más que un simple bloqueo de puertos de capa 4: requiere granularidad de capa 7. Por ejemplo, los atacantes explotan con frecuencia los servicios de svchost para moverse lateralmente. Aunque no se puede bloquear svchost por completo, un motor sofisticado puede aplicar políticas en la capa de microservicios, aislando tareas específicas y permitiendo que las funciones esenciales del sistema continúen operativas.
Akamai proporciona un mapa, una visualización casi en tiempo real de cada flujo de comunicación de su entorno. Gracias a las recomendaciones específicas, las empresas comprenden qué aspectos deben abordarse prioritariamente en función de su impacto, al tiempo que verifican continuamente los controles de seguridad basados en el contexto del resto de la pila de seguridad. A medida que los entornos evolucionan, los controles pueden mantener el ritmo y las protecciones seguir estando actualizadas y siendo eficaces. Esto es lo que ahora se necesita en el panorama actual de amenazas basadas en IA.
Firewall de DNS
En un entorno Zero Trust, no solo se debe desconfiar de las personas, sino del propio Internet. Los empleados necesitan acceso a Internet y, conforme aumentan las aplicaciones móviles y SaaS, los servicios en la nube, el trabajo híbrido y los dispositivos de IoT, también lo hace la superficie de ataque de una organización. La dificultad para proteger a los distintos departamentos y usuarios contra amenazas, como el malware, el ransomware, el phishing y las exfiltraciones de datos, ha aumentado de manera exponencial cuando esos métodos están respaldados por la IA.
Las organizaciones disponen de recursos limitados para gestionar las complicaciones y complejidades de los puntos de control de seguridad. Además, la prospectiva de los LLM fronterizos que puedan encontrar vulnerabilidades ocultas durante mucho tiempo en cuestión de horas significa que las empresas que más expuestas están son las que tienen dificultades para aplicar parches a los sistemas, solucionar las brechas de seguridad y gestionar la complejidad de sus aplicaciones e infraestructura de red.
Además, la proliferación de iniciativas internas de IA ha llevado a la aparición de la IA en la sombra. Esto es similar a las API en la sombra que surgen sin supervisión de la seguridad; están surgiendo nuevos proyectos de IA que pueden omitir los protocolos de seguridad establecidos, lo que deja a las organizaciones vulnerables. Esto incluye nuevas API que se vinculan a LLM externos o un copilot de IA que crea sus propias API no revisadas. De repente, existe una nueva vía para la filtración de datos, y las organizaciones necesitan un firewall de DNS que detecte los datos que se extraen mediante túneles a través de terminales API LLM no autorizados.
Requisitos básicos de Zero Trust para la inversión en firewalls de DNS
Aunque parezca sencillo, hay una serie de requisitos que los compradores de tecnología deben tener en cuenta al invertir en un firewall de DNS. Muchas organizaciones ya cuentan con firewalls de DNS locales desplegados, pero necesitan ampliar esa protección a los usuarios, independientemente de cuál sea su ubicación. Como ocurre con la gestión de identidades, los proveedores que tienen plataformas de Edge sólidas suelen contar con una mayor seguridad de DNS gracias a la inteligencia contra ciberamenazas recopilada en la plataforma ampliada. Los responsables de la toma de decisiones deben examinar detenidamente los requisitos básicos que se enumeran a continuación.
- Inspección de DNS. los proveedores deben ser capaces de proporcionar inspecciones en tiempo real de todos los dominios con inteligencia ante amenazas sofisticada y bloqueo automático de dominios maliciosos. Las soluciones también deben ser eficaces en todos los puertos y protocolos, con el fin de proteger frente al malware que no utilice puertos y protocolos web estándar. La calidad de la inspección de DNS puede variar mucho entre los diferentes proveedores, y los compradores deben decantarse por aquellos con experiencia en el mercado y buenos resultados con sus clientes.
- Protección para todos los dispositivos. Los proveedores deben tener agentes para los dispositivos que se utilizarán dentro y fuera de la red, como portátiles, smartphones y tablets.
- Incorporación de DNS flexible. los proveedores deben disponer de varios métodos para reenviar solicitudes de DNS al firewall de DNS con el fin de ofrecer la máxima flexibilidad para abordar todos los casos de uso.
- Identificación y bloqueo de exfiltraciones de DNS. La filtración de datos de DNS, especialmente las variaciones de bajo rendimiento, puede permitir a los atacantes extraer datos a través del canal de DNS. Busque proveedores que puedan detectar la exfiltración de datos de DNS, tanto en línea como fuera de ella, basándose en algoritmos de detección. Los compradores deben prestar especial atención a las soluciones que utilizan IA para detectar filtraciones.
Supervisión de amenazas
Aunque la IA, y los LLM fronterizos en particular, están transformando la forma en que los atacantes buscan vulnerabilidades, lo mismo se puede decir de la búsqueda de amenazas. Gran parte del trabajo anteriormente tedioso ahora se puede automatizar. También deberían tener en cuenta los cuatro pilares siguientes para una vigilancia eficaz de las amenazas.
Consideraciones clave
1. Análisis y mapeo habilitados para la IA
Funciones como el análisis de exposición y respuesta de Akamai han automatizado lo que antes era un tedioso proceso de asignación manual de dependencias, identificando las rutas expuestas que podría tomar un atacante y sugiriendo políticas de microsegmentación. A medida que los equipos de seguridad evalúan las soluciones en el mercado, las capacidades de mapeo habilitado para IA como esta deberían ocupar un lugar destacado en la lista de criterios importantes.
2. Algoritmos eficaces
Cualquier servicio de supervisión de amenazas debe tener algoritmos sofisticados con un historial de éxito basado en anomalías en la actividad de usuarios y redes, análisis ejecutables, análisis de registros y mucho más.
3. Detección potente de señales
Aunque el software y la IA son herramientas fundamentales en la supervisión de amenazas, los responsables de la toma de decisiones en torno a Zero Trust deben evaluar la experiencia interna de los proveedores con los que están colaborando. Los servicios de supervisión de amenazas deben ser capaces de distinguir las señales buenas de las malas, a fin de evitar la fatiga por alertas, así como para proporcionar notificaciones inmediatas sobre cualquier incidente. Las organizaciones también deberían recibir informes periódicos que incluyan el análisis de cualquier campaña con un perfil de alto riesgo.
4. Personal cualificado
Además de estar disponibles de manera ininterrumpida, los equipos deben estar formados por personas procedentes de diferentes ámbitos laborales, incluidas la seguridad ofensiva, la respuesta a incidentes o la ciencia de datos. Este es un ámbito en el que los proveedores de distribución de contenido pueden ofrecer ventajas considerables. La información que se obtiene a partir de la supervisión de cientos de terabytes por segundo aporta una perspectiva única de cualquier detección de señales.
Primeros pasos
Las iniciativas Zero Trust pueden ser infinitas. Normalmente, lo primero que se preguntan las personas que están valorando los requisitos de software, hardware y contratación es por qué tecnología deben empezar.
Como suele ocurrir, la respuesta dependerá de los puntos fuertes y débiles, las evaluaciones de riesgos y las necesidades específicas de cada empresa. Para muchos expertos del sector, el punto de partida debe ser la implementación de ZTNA. Es cierto que proteger a la organización del tráfico norte-sur malicioso puede ser un primer paso prudente. Sin embargo, también hay quien cree que un enfoque este-oeste con microsegmentación, en especial la microsegmentación definida por software, es la mejor opción.
Motivos para poner en marcha la microsegmentación
Si, al igual que la mayoría de los expertos, considera que la defensa perfecta no existe y que los ataques maliciosos terminarán por abrirse camino, seguro que estará interesado en proteger sus activos más valiosos. Esto es precisamente lo que ofrece la microsegmentación. Uno de los motivos por los que las organizaciones pueden ser reacias a empezar con la microsegmentación es porque creen que se trata de algo complejo.
En primer lugar, la microsegmentación no es un enfoque de "todo o nada". Al igual que el modelo Zero Trust, se puede llevar a cabo por etapas. Las organizaciones pueden empezar identificando los activos más valiosos. Céntrese en lo esencial. Asegúrese de que, si alguien entra en su sistema, no hunda su negocio. La importancia de un activo puede depender de los datos que contiene o del nivel de protección con el que cuenta.
En muchos casos, se busca una solución de microsegmentación compatible con los sistemas heredados, ya que suelen ejecutar aplicaciones esenciales y son especialmente vulnerables. Algunas soluciones de microsegmentación no pueden proteger estos sistemas.
En segundo lugar, la microsegmentación definida por software elimina gran parte de esa percepción de complejidad. Olvídese de tener que lidiar con el hardware o de llamar a sus arquitectos de red y seguridad cada dos por tres. Tampoco tendrá que dedicar meses a crear, modificar e implementar políticas. La IA ha reducido las barreras para la adopción con funciones como el motor de políticas generativo de Akamai, que sintetiza de forma autónoma las reglas de segmentación listas para su aplicación mediante el modelado del comportamiento de las aplicaciones y la asignación de esa intención a una telemetría profunda de las cargas de trabajo, incluidos los procesos, los usuarios y los nombres de dominio totalmente cualificados.
Además, si cree que una brecha es solo cuestión de tiempo y que los ataques basados en IA las hacen más potentes y costosas que nunca, tiene sentido empezar por el método más eficaz para detener una brecha: bloquear cualquier movimiento una vez que esté dentro.
Una vez que ponga en marcha la iniciativa de microsegmentación, las primeras ventajas serán más que evidentes y servirán de impulso para el resto del proyecto. Por ejemplo, tendrá a su disposición una fuente de información fiable objetiva sobre lo que está sucediendo en su entorno. Puede acceder a ella de inmediato sin necesidad de aplicar políticas y, una vez que lo haga, conocerá el funcionamiento de los flujos en profundidad. Además, cuando una organización comienza a aplicar el acordonamiento de aplicaciones, puede bloquear de forma sencilla los servicios críticos para que solo se comuniquen a través de puertos y procesos específicos.
Otro avance rápido podría ser centrarse en las políticas específicas para amenazas. Las plataformas de microsegmentación más sofisticadas tendrán conceptos de seguridad positiva integrados. Esto le permitirá crear rápidamente una política para detener conexiones innecesarias entre los servicios de escritorio remoto e Internet. Por ejemplo, las organizaciones pueden cerrar rápidamente el tipo de vulnerabilidad que desencadenó el ciberataque a Colonial Pipeline.
Sea cual sea el punto de partida, la clave de cualquier camino hacia una arquitectura Zero Trust es el equilibrio: la estrategia de seguridad no puede ser buena si se combinan una gestión de identidades excepcional combinada con una segmentación o una protección del acceso web deficientes.
Plataforma frente a herramientas especializadas
Al igual que ocurre con muchas decisiones tecnológicas, la compra de software Zero Trust suele reducirse a la elección entre especialistas independientes y una plataforma que combina varios componentes. El impacto de Zero Trust en los equipos de seguridad, los encargados de las integraciones, los arquitectos y los analistas, así como su necesidad de mantener políticas en múltiples consolas y agentes e integraciones ofrecen argumentos convincentes para optar por una plataforma. Esto es especialmente relevante en un mercado laboral restringido que sufre una escasez de profesionales cualificados en ciberseguridad. La gestión de soluciones de varios proveedores puede aumentar los costes de personal significativamente, ya que las soluciones que no se comunican entre sí de forma eficaz generan falsos positivos que suponen una carga para los usuarios finales y pueden requerir asistencia y formación adicionales.
A medida que aumentan las amenazas habilitadas para la IA, los atacantes ya no solo buscan un punto débil, sino todos los puntos débiles a la vez. Esto hace que la creación centralizada de políticas y la automatización coordinada sean fundamentales. Además, una organización con una sofisticada defensa Zero Trust contará con una estrecha integración en todas las partes de su pila de seguridad, desde la gestión de eventos e información de seguridad hasta la detección y respuesta en los terminales a la inteligencia sobre amenazas. El enfoque de plataforma simplifica significativamente este proceso para una organización moderna en lugar de tomar el mejor camino.
Por último, en lo que respecta a las negociaciones de contratos y soporte, la idea de contar con un único proveedor al que acudir suele ser un argumento convincente para implementar el modelo Zero Trust con un proveedor de plataforma.
Lo ideal es buscar un único proveedor con un enfoque flexible, que ofrezca una plataforma completa para la arquitectura Zero Trust junto con productos específicos. Esta flexibilidad facilita la implantación de Zero Trust y, al mismo tiempo, permite disfrutar de las ventajas de tener un solo proveedor.
Repasando los elementos de Zero Trust en la era de la IA
ganar la lucha de la ciberseguridad de la IA
Hoy en día, los ciberataques basados en IA han dejado obsoleto el enfoque tradicional de ciberseguridad de "detectar y responder". Cuando los agentes autónomos y el malware habilitado para la IA pueden mapear una red y ejecutar movimientos laterales en cuestión de minutos, la investigación a ritmo humano ya no es una defensa viable. En este panorama, la velocidad es la única ventaja definitiva.
Ganar la lucha de la ciberseguridad de la IA requiere un cambio fundamental en la estrategia: pasar de perseguir a los atacantes a la contención preventiva. Un modelo Zero Trust que incluya una plataforma integral con ZTNA, microsegmentación, firewalls de DNS y MFA a prueba de phishing es vital para la resiliencia empresarial. Al sustituir las conjeturas manuales por defensas basadas en IA, las organizaciones pueden reducir la onda expansiva y aplicar seguridad en la capa de microservicios antes incluso de que se materialice una amenaza. A medida que nos adentramos en esta era de riesgos de la IA, el ganador no será el que responda manualmente a la mayoría de las alertas, sino el que tenga una arquitectura diseñada para contener lo invisible de forma predeterminada.
Akamai le ayuda a poner en marcha esta transición protegiendo cada interacción. El motor de políticas generativo de Akamai Guardicore Segmentation transforma meses de ajustes manuales de reglas en minutos de creación de políticas basada en IA, mapeando instantáneamente su exposición. Al combinar estos elementos principales del modelo Zero Trust, Akamai le ayuda a controlar los agentes autónomos y a contener el movimiento lateral a velocidad de máquina. Transforme la seguridad compleja en sencillez operativa, garantizando que su arquitectura sea resiliente ante las amenazas del futuro y le permita innovar hoy mismo.