Wichtige Erkenntnisse
-
Die Bedrohungslandschaft von heute erfordert KI-fähiges Zero Trust.
-
Da Unternehmen KI-Innovationen immer schneller vorantreiben, können autonome Agenten nicht mehr als benutzergesteuerte Tools behandelt werden – sie arbeiten innerhalb des Netzwerks. Wenn ein Agent über die Berechtigung verfügt, Daten Repository-übergreifend abzufragen oder interne Endpunkte nach Kontext zu durchsuchen, wird er zu einem Werkzeug für automatisierte laterale Netzwerkbewegungen. Zero Trust muss sich nun darauf verlagern, nicht nur menschliche Prozesse kontinuierlich zu überprüfen, sondern auch autonome Schattenprozesse, die in ihrem Namen agieren.
-
Risiken wie Frontier LLMs erfordern neue Zero-Trust-Ansätze.
-
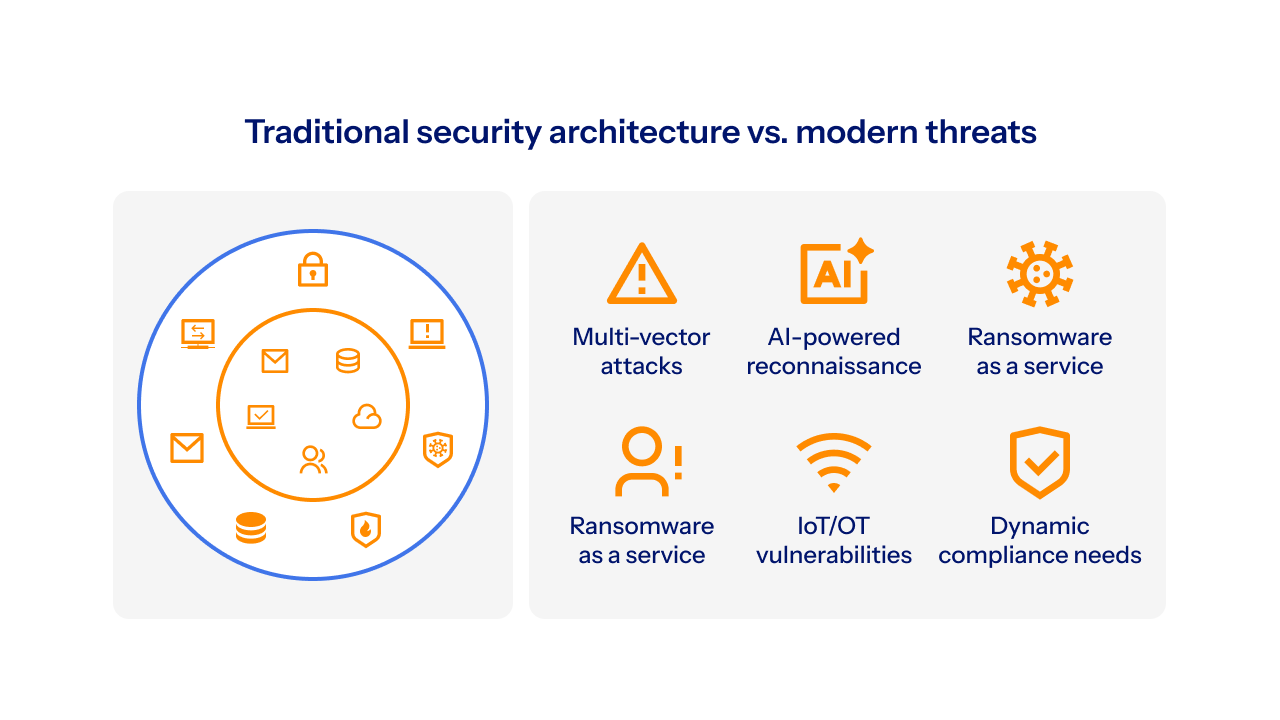
Da Bedrohungsakteure Angriffe auf mehrere Vektoren gleichzeitig starten und sich die Gefahr abzeichnet, dass Frontier-KI-Modelle Schwachstellen in Sekunden erkennen und Angriffe noch schneller ausführen können, ist die Notwendigkeit einer integrierten Suite noch dringlicher und wichtiger geworden. Eine Zero Trust-Strategie muss über eine Sammlung isolierter Tools hinausgehen. Denn KI‑gestützte Bedrohungen können isolierte Sicherheitsprodukte so schnell ausnutzen, dass die manuelle Verteidigung einfach nicht mehr mithalten kann.
-
Automatisierte Mikrosegmentierung unterbricht laterale Netzwerkbewegungen in Maschinengeschwindigkeit.
-
Die heutigen Bedrohungen erfordern eine Zero-Trust-Architektur, die KI-basierte Abwehrmechanismen nutzt, um KI-gestützte Bedrohungen zu bewältigen. Verlässt man sich auf langsame, von Menschen geleitete Vorfallsreaktionen, können sich KI-gesteuerte Angriffe schnell zu katastrophalen Systemausfällen ausweiten. KI-gestützte Mikrosegmentierung jedoch automatisiert die Eindämmung von Bedrohungen in selbstisolierende Zellen, sodass Sicherheitsteams von heute den Schaden begrenzen und Bedrohungen bereits im Moment ihrer Entstehung unterbinden können.
Zero Trust ist Ihre Antwort auf KI‑Risiken
Das Konzept von Zero Trust ist nicht neu, doch im neuen KI‑Zeitalter ist es wichtiger denn je. Forrester Research hat es schon vor Jahren zum ersten Mal vorgestellt und Unternehmen gewarnt, dass es an der Zeit ist, die klassische Methode – also den uneingeschränkten Zugriff für Nutzer oder Anwendungen, sobald sie den Netzwerkrand passiert haben – zu überdenken. Stattdessen sollte jedes Gerät, jeder Nutzer und jeder Netzwerkfluss überprüft werden, bevor vollständiger Zugriff gewährt wird.
Zero Trust gewann immer mehr an Fahrt, da Unternehmen die Zugriffsprobleme im Zusammenhang mit hybrider Arbeit und Cloud-Bereitstellungen lösen wollten. Und heute ist das Netzwerk nicht mehr nur verteilt, sondern dynamisch und arbeitet mit maschineller Geschwindigkeit.
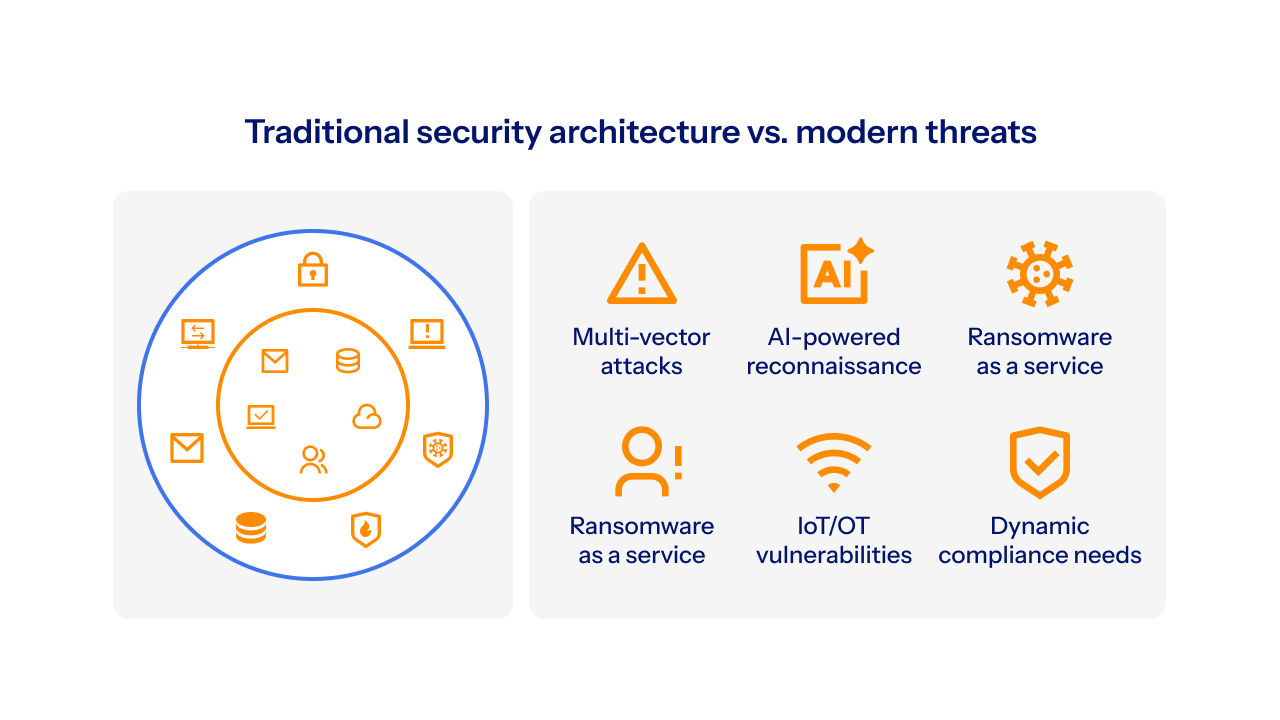
KI hat überzeugende Deepfakes ermöglicht und Large Language Models (LLMs) unterstützen heute flächendeckende Phishing-Versuche mit beispielloser Personalisierung. Noch besorgniserregender ist es, dass Frontier-KI‑Modelle schnell Schwachstellen identifizieren können, die sich zuvor jahrzehntelang der menschlichen Erkennung entzogen haben. Damit lautet die Frage nicht mehr, ob, sondern wann eine Sicherheitsverletzung auftreten wird – und welchen Schaden sie anrichten wird.
Hinzu kommt der Aufstieg des Ransomware-as-a-Service-Modells, bei dem Entwickler Ransomware erstellen und diese an Cyberkriminelle vermieten, damit sie Angriffe durchführen können. So können selbst unerfahrene Hacker komplexe Attacken ausführen. Kürzlich haben drei der bekanntesten Ransomware-Gruppen – ALPHV/BlackCat, CL0P und LockBit – vierfache Erpressungsangriffe durchgeführt. Bei diesen Angriffen verschlüsseln und extrahieren Cyberkriminelle Daten nicht nur, sondern drohen auch DDoS‑Angriffe an und wenden sich an Kunden, Partner, Mitarbeiter und Medien eines Opfers, um sie zu zwingen, ein Lösegeld zu zahlen. Generative KI und LLMs (Large Language Models) tragen dazu bei, die Häufigkeit und das Ausmaß von Ransomware-Angriffen zu erhöhen, da sie es Personen mit weniger technischem Fachwissen erleichtern, ausgeklügelte Kampagnen zu starten.
Die manuelle Verteidigung ist zu langsam, um mit dieser neuen Realität Schritt zu halten. Deshalb müssen Unternehmen schnell zu einer KI‑gestützten Verteidigungsstrategie umschwenken und jede einzelne digitale Interaktion schützen.
Inmitten dieser dynamischen – und oft verwirrenden – Cybersicherheitslandschaft haben Netzwerk- und Sicherheitssoftware-Anbieter ihren bestehenden Produkte schnell die Bezeichnung „KI‑fähig“ hinzugefügt oder neue Produkte eingeführt. Entsprechend haben Sicherheitsteams oft Schwierigkeiten, mit der Entwicklung Schritt zu halten und fundierte Kaufentscheidungen zu treffen, die den Grundstein für eine Zero-Trust-Strategie legen.
Dieser Leitfaden bietet Sicherheitsteams eine Orientierung für Investitionen in Zero-Trust-Technologie angesichts zunehmender Bedrohungen durch KI. Er zeigt auf, wo sie ansetzen können, und erläutert die wichtigsten Unterscheidungsmerkmale.
Autonome Agenten und Schatten‑KI signalisieren eine neue Ära
Während Netzwerkrisiken früher noch von Mitarbeitern verursacht wurden – beispielsweise weil sie sich an einem ungesicherten WLAN-Standort angemeldet haben oder einem Phishing-Versuch zum Opfer gefallen sind –, sind Bedrohungen heute weitaus heimtückischer. Im Gegensatz zur SaaS-Ausbreitung des vergangenen Jahrzehnts umfasst Shadow AI nicht verwaltete Funktionen und Anwendungen: Mitarbeitende setzen inzwischen KI-Browsererweiterungen und autonome Agenten ein, die unauffällige Datenpfade schaffen und herkömmliche Maßnahmen zur Verhinderung von Datenverlust umgehen.
Laut dem IBM-Bericht „Cost of a Data Breach“1 war bereits jedes fünfte Unternehmen von einer Datenschutzverletzung im Zusammenhang mit nicht überwachten KI-Anwendungen betroffen. Telemetriedaten aus dem Jahr 2026 zeigen zudem, dass diese Erweiterungen dreimal häufiger übermäßige Berechtigungen anfordern und den Browser dadurch in eine Drehscheibe für Datenexfiltration verwandeln.
Diese Tools schaffen versteckte Datenpfade, doch die Bedrohung entwickelt sich von passiven Datenlecks hin zu aktiver Ausspähung. Sicherheitsexperten müssen heute die Möglichkeit in Betracht ziehen, dass LLMs, die autonom schlussfolgern können, interne Netzwerke kartieren, indem sie latente Schwachstellen im Model Context Protocol (MCP) ausnutzen.
In einer KI‑fähigen Zero-Trust-Architektur dürfen autonome Agenten nicht mehr nur als nutzergesteuerte Tools behandelt werden – sie arbeiten direkt innerhalb des Netzwerks. Wenn ein Agent über die Berechtigung verfügt, Daten Repository-übergreifend abzufragen oder interne Endpunkte nach Kontext zu durchsuchen, wird er zu einem Werkzeug für automatisierte laterale Netzwerkbewegungen. Zero Trust muss sich nun darauf verlagern, nicht nur menschliche Prozesse kontinuierlich zu überprüfen, sondern auch autonome Schattenprozesse, die in ihrem Namen agieren.
Der Wandel der Zero-Trust-Architektur
Jahrelang hat sich die Branche an einem einzigen, kompromisslosen Grundsatz orientiert: „Niemals vertrauen, immer überprüfen“. Dies bildete das Fundament des frühen Zero-Trust-Ansatzes und markierte eine notwendige Abkehr von der „Burg-und-Burggraben“-Mentalität, die davon ausging, dass innerhalb des Netzwerks alles sicher sei. Doch heute ist die bloße Überprüfung der Identität nur noch das absolute Minimum. Da KI‑gestützte Skripte mittlerweile in der Lage sind, authentifizierte Sitzungen zu übernehmen und das Nutzerverhalten mit maschineller Geschwindigkeit nachzuahmen, muss sich der Fokus von der Identitätsprüfung zur Architekturresilienz verlagern.
Wir müssen heute davon ausgehen, dass die Verifizierungsschranke irgendwann umgangen wird. Das Ziel besteht also nicht mehr nur darin, Anmeldedaten zu überprüfen, sondern die Architektur so aufzubauen, dass sie einen aktiven Angriff übersteht. Unternehmen müssen über grundlegende Berechtigungen hinausgehen und einen Zustand automatisierter Eindämmung erreichen. Wenn beispielsweise die Anmeldedaten eines Buchhaltungsmitarbeiters von einem automatisierten Skript ausgenutzt werden, sollte das System diese Daten nicht nur überprüfen: Es sollte diesem Nutzer verbieten, auf Elemente außerhalb einer eng gefassten, vordefinierten Sandbox zuzugreifen.
Moderne Cybersicherheitsresilienz erfordert automatisierte Echtzeitreaktionen, die Bedrohungen im Moment ihres Auftretens im Keim ersticken. Wenn die Telemetrie einen Angriff offenlegt, sollte die Architektur nicht auf einen menschlichen Analysten warten, sondern das Segment autonom isolieren. Dieser grundlegende Wandel neutralisiert effektiv die „Ausbruchsphase“ eines Angriffs.
So erstellen Sie eine Zero-Trust-Architektur zum Schutz vor KI-basierten Bedrohungen
Moderne Bedrohungen erfordern einen umfassenden Ansatz für Personal, Richtlinien und Kommunikation, insbesondere zwischen Sicherheitsteams und Entwicklern. Doch wenn es um die Auswahl der richtigen Produkte geht, die eine Zero-Trust-Strategie unterstützen können, sollten Unternehmen vier Ziele berücksichtigen:
1. Vertrauen Sie keiner Entität; überprüfen Sie sie kontinuierlich.
Dieser Ansatz klingt in der Theorie eigentlich recht einfach: Wenn Sie einfach den gesamten Zugriff auf alle Systeme und Daten sperren, ist Ihr Netzwerk sicher. Die eigentliche Herausforderung besteht darin, kontinuierlich zu überprüfen, ohne dass es dabei zu massiven Geschäftsunterbrechungen kommt, insbesondere da die meisten Systeme mit implizitem Vertrauen entwickelt wurden. Sie benötigen umfassende Transparenz und Kontrolle für alle Arten von Zugriff sowie einfache und praktische Mittel zur Durchsetzung und Verwaltung von Richtlinien.
2. Gewähren Sie nach der Überprüfung nur minimalen Zugriff.
In einer Zero-Trust-Umgebung darf ein verifizierter Benutzer nur auf die Ressourcen zugreifen, die für seine Rolle erforderlich sind.
3. Überwachen Sie Ihre Umgebungen kontinuierlich auf Bedrohungen.
Die meisten Branchenexperten werden zustimmen, dass Zero Trust ein nie abgeschlossener Prozess ist. Cyberkriminelle unternehmen zusehends raffiniertere Angriffsversuche auf die Verteidigungsmechanismen von Unternehmen, weshalb der Zugriff auf Unternehmensressourcen kontinuierlich überwacht, überprüft und eingeschränkt werden muss. Einer der Vorteile von Zero Trust besteht darin, dass der Fokus nicht mehr auf der Verfolgung immer neuer Bedrohungen liegt, sondern auf dem Schutz legitimer Geschäftsabläufe. Indem Sie legitime Abläufe definieren, also genau festlegen, welche Nutzer, Geräte und Workloads miteinander kommunizieren müssen, schaffen Sie eine Umgebung, in der jede unbefugte Aktivität standardmäßig blockiert wird – ganz gleich, welche Taktiken der Angreifer einsetzt und wie modern seine Tools sind.
Mit einer echten Zero-Trust-Richtlinie sind Angreifer gezwungen, alle Ressourcen, die Ihr Unternehmen zum reibungslosen Geschäftsablauf braucht, auf einmal zu beeinträchtigen. Idealerweise werden Sie jeden Angriff an irgendeinem Punkt in der Kette aufhalten können. Dazu gehört auch die Fähigkeit, Angriffe zu stoppen, die noch gar nicht stattgefunden haben. So können Sie mit Zero Trust selbst Zero-Day-Angriffe abwehren.
4. Implementieren Sie autonome Risikoanalysen:
Es reicht nicht mehr aus, die Umgebung lediglich auf aktive Bedrohungen zu überwachen. Moderne Zero-Trust-Initiativen müssen ständig bewerten, wo Ihre Verteidigung möglicherweise Schwachstellen aufweist. Und das umfasst auch die potenziellen Auswirkungen eines Sicherheitsvorfalls: was gefährdet sein könnte, wie auf Assets zugegriffen werden kann und wie groß der potenzielle Auswirkungsradius ist. Die Leistungsfähigkeit von Frontier-LLMs, die sich bereits in eingeschränkten Tests gezeigt hat, macht deutlich, dass die Abwehr eines einzelnen Eindringungsversuchs nicht mehr ausreicht. Das Sicherheitssystem muss Risiken proaktiv identifizieren und bereit sein, jede laterale Netzwerkbewegung in Echtzeit zu unterbinden.
Die dunkle Seite von Zero Trust
Wenn eine Organisation mit der Implementierung von Zero Trust beginnt, muss sie auch die Kehrseite dieses umfassenden Misstrauens und der damit verbundenen Zugriffsbeschränkungen berücksichtigen. Ein grundlegender Aspekt von Zero Trust ist die Einschränkung des Zugriffs, die traditionell durch einen Positivsicherheitsansatz umgesetzt wurde. Hier wird festgelegt, was passieren darf – alles andere wird standardmäßig abgelehnt.
Wenn wir jedoch die Möglichkeiten von Cyberkriminellen einschränken, ihre Angriffskampagnen durchzuführen, kann es vorkommen, dass auch legitime Nutzer daran gehindert werden, ihre Arbeit zu erledigen. Außerdem können False Positives, die zur Blockierung legitimer Pakete oder Nutzer führen, oder False Negatives, die schädlichen Traffic durchlassen, zu Verzögerungen und Frust unter Nutzern führen. Eine Zero-Trust-Strategie, die Mitarbeiter davon abhält, ihre Arbeit effektiv zu erledigen, ist überhaupt keine Strategie.
Darüber hinaus sind moderne IT-Umgebungen mit einer noch komplexeren Bedrohungslandschaft konfrontiert. Das führt dazu, dass Sicherheitsteams möglicherweise Tausende von manuellen Regeln verwalten müssen, was einfach nicht tragbar ist. Unternehmen müssen einen defensiven KI‑Ansatz für Zero-Trust-Sicherheit verfolgen. Denn KI hat zwar Angriffe vereinfacht, kann aber auch die Erstellung von Richtlinien erleichtern: Mithilfe von KI können Teams schnell Richtlinien bereitstellen und anpassen, ohne dabei die entscheidende menschliche Kontrolle aufzugeben.
Entsprechend muss eine starke Zero-Trust-Strategie ein Gleichgewicht zwischen Sicherheit und Zugriff bzw. zwischen Automatisierung und menschlicher Kontrolle schaffen.
Elemente von Zero Trust
Seit der Begriff „Zero Trust“ geprägt wurde, haben Unternehmen versucht, einen umfassenden Sicherheitsansatz aufzubauen, der sowohl den North-South- als auch den East-West-Datenverkehr schützt. Doch das hat sich als schwierig erwiesen: Die Nutzung eines Anbieters für eine Firewall und Zero Trust Network Access (ZTNA) und eines anderen für die Mikrosegmentierung hat die Implementierung erschwert, insbesondere weil Sicherheitsteams mit der manuellen Aktualisierung von Richtlinien zu kämpfen hatten. Zero-Trust-Initiativen standen zudem vor internen kulturellen Herausforderungen: Isolierte Gruppen wie Netzwerk- und Systemtechniker gaben sich gegenseitig die Schuld für Schwachstellen oder Sicherheitsverletzungen, anstatt gemeinsam nach einer Lösung zu suchen.
Und angesichts von Cyberkriminellen, die Angriffe über mehrere Vektoren gleichzeitig starten, und Frontier-KI‑Modellen, die Schwachstellen in Sekundenschnelle erkennen und ausnutzen können, ist die Implementierung einer integrierten Suite sogar noch wichtiger geworden. Unternehmen haben keine Zeit für die langsame Einführung einzelner Module oder manueller Updates.
Um das heute erforderliche Maß an architektonischer Resilienz zu erreichen, muss eine Zero-Trust-Strategie über eine Sammlung isolierter Einzeltools hinausgehen. Denn KI‑gestützte Bedrohungen können isolierte Sicherheitsprodukte so schnell ausnutzen, dass die manuelle Verteidigung einfach nicht mehr mithalten kann. Echte Resilienz lässt sich erreichen, indem die drei folgenden technologischen Eckpfeiler eng integriert werden:
1. Einheitliche Zugriffsstruktur (ZTNA und Identitätsüberprüfung)
Im Zeitalter von Deepfakes und autonomen KI‑Agenten ist die Identität die neue Sicherheitsgrenze. ZTNA muss unter einer zentralen Policy-Engine vereinheitlicht werden, die über die anfängliche Anmeldung hinausgeht. Die Verifizierung erfordert heute eine Phishing-resistente MFA und eine kontinuierliche Sitzungsbewertung. Durch die Integration dieser Komponenten überprüft das System nicht nur ein Passwort, sondern analysiert auch den Gerätestatus und Verhaltenssignale in Echtzeit. Wenn ein KI-Skript eine Sitzung übernimmt, erkennt die integrierte Zugriffsstruktur die subtile Veränderung in den Telemetriedaten und entzieht den Zugriff sofort für alle Anwendungen.
2. Automatische Mikrosegmentierung
Wenn sich ein Angreifer Zugang zum Netzwerk verschafft, kann Mikrosegmentierung verhindern, dass aus einem lokal begrenzten Sicherheitsverstoß eine systemweite Katastrophe wird. Manuelle Segmentierung ist mittlerweile überholt, da sie mit KI‑gestützter lateraler Netzwerkbewegung einfach nicht mehr Schritt halten kann. Moderne Resilienz erfordert eine automatisierte, risikoabhängige Segmentierung, die Workloads dynamisch isoliert. Indem die Architektur Assets in geschlossenen Zellen gruppiert, stellt sie sicher, dass selbst bei Kompromittierung eines Servicekontos die Reichweite des Angriffs physisch begrenzt wird. So wird der Ausbreitungsradius begrenzt und der Angreifer wird in eine Sackgasse getrieben.
3. Threat-Intelligence-basierte DNS‑Firewalls
Die letzte Verteidigungslinie gegen einen KI-gesteuerten Angriff ist die Unterbrechung seiner Command-and-Control-Infrastruktur (C2-Infrastruktur). DNS‑Firewalls fungieren hierbei als entscheidender Abfangpunkt: Sie blockieren die Abfragen, die KI‑Skripte zur Orchestrierung und Datenextraktion nutzen. Da diese Angriffe häufig Domain Generation Algorithms und Tunneling verwenden, um der Erkennung zu entgehen, muss die DNS‑Firewall in den übergeordneten Threat-Intelligence-Kreislauf integriert sein. Indem das System die Verbindung zwischen dem internen Angriff und dem externen Angreifer automatisch unterbricht, verhindert es, dass das KI‑Skript Anweisungen empfangen oder sensible Daten übermitteln kann.
Diese Technologien sind heute nicht mehr nur optionale Ebenen, sondern wichtige integrierte Komponenten. Nur durch diese enge Verbindung kann ein System eine KI‑beschleunigte Bedrohung erkennen, eindämmen und neutralisieren, noch bevor ein menschlicher Analyst überhaupt die erste Warnmeldung erhält.
Die Grundsätze von Zero Trust
Zero Trust Network Access (ZTNA)
ZTNA ist ein grundlegender Bestandteil des Technologiestacks und wird manchmal mit dem Gesamtansatz für Zero Trust verwechselt. Sicherer Zugriff ist in der Regel der erste Schritt in einem Zero-Trust-Framework. Leider wird es, wie so viele Elemente dieses Prozesses, schnell komplexer als es klingt.
Secure Access ist keine binäre Entscheidung. Die Bereitstellung des richtigen Zugriffsniveaus auf die richtige Anwendung für den richtigen Nutzer zum richtigen Zeitpunkt ist mit der zunehmenden Verteilung von Nutzern und Anwendungen viel komplizierter geworden. Tatsächlich kann die Definition eines Nutzers nun Kunden, Lieferanten und Partner sowie Mitarbeiter umfassen. Gleichzeitig gehören auch veraltete Anwendungen, SaaS oder Apps zu den Anwendungen und erfordern den Zugriff auf das Rechenzentrum, das Internet oder Cloudumgebungen.
Eine effektive ZTNA-Lösung überprüft die Identität des Nutzers und den Zustand seines Geräts und verifiziert, ob der Nutzer auf die benötigten Anwendungen zugreifen kann – alles unabhängig von seinem Standort. So wird der mögliche Angriffsbereich verringert und die Flexibilität und Überwachung verbessert. Jahrzehntelang haben Unternehmen Virtual Private Networks (VPNs) verwendet, die von Identity Providern unterstützt werden, um Zugriff zu ermöglichen. Doch diese VPNs, die für ein anderes Zeitalter entwickelt wurden, reichen heute einfach nicht mehr aus.
Im KI‑Zeitalter – in dem Deepfakes und ausgeklügelte Phishing-Angriffe das Risiko von Anmeldedaten-Diebstahl und Nachahmung erheblich steigern – ist ein starker Schutz am ersten Zugangspunkt unerlässlich.
Wichtige Überlegungen beim Kauf von Zero-Trust-Netzwerkzugriffslösungen
Wenn Unternehmen ihre Strategien zum Schutz des Netzwerkzugriffs umsetzen, müssen sie hierbei verschiedene Bereiche berücksichtigen. Moderne Lösungen sollten Identitäts- und Zugriffsmanagement, Anwendungssicherheit, Multi-Faktor-Authentifizierung (MFA) und Single Sign-on sowie transparente Verwaltung und Steuerung über eine einzige Schnittstelle kombinieren. Dazu gehört auch die Möglichkeit, den Zustand eines Geräts zu überprüfen, das auf das Netzwerk zugreift. Läuft beispielsweise eine Antivirensoftware auf dem Gerät?
Unternehmen, die Zero-Trust-Initiativen verfolgen, sollten Lösungen auswählen, die nicht nur ihre aktuellen Anforderungen erfüllen, sondern auch mit dem Unternehmen wachsen können. Denn so können sie Mitarbeiter aus Fusionen oder übernommenen Unternehmen schnell integrieren, können die Fertigung oder Produktion auf verschiedene Märkte oder Regionen ausweiten, können problemlos Auftragnehmer hinzufügen oder entfernen, um neue Geschäftsanforderungen zu erfüllen, und können Anwendungen kosteneffizient in die Cloud migrieren, ohne dabei Abstriche bei der Sicherheit zu machen.
ZTNA-Lösungen müssen zudem mit Mikrosegmentierungslösungen zusammenarbeiten, um einheitliche Kontrollmechanismen zu gewährleisten. Wenn beispielsweise ein Nutzerkonto gehackt wird, nachdem es bereits Netzwerkzugriff erhalten hat, kann die Mikrosegmentierung verhindern, dass sich der Angriff auf andere Workloads ausbreitet. Unternehmen sollten Lösungen auswählen, die sich direkt in vorhandene Identitätsinfrastrukturen integrieren lassen, selbst wenn sie mehrere Verzeichnisse und Identity Provider umfassen. Dadurch kann der ZTNA-Service schnell bereitgestellt werden, ohne dass die vorhandene Identitätsinfrastruktur oder -architektur geändert werden muss.
Ein Blick an die Edge
Es gibt noch ein weiteres wichtiges Unterscheidungsmerkmal zwischen den verfügbaren Produkten, das Teams, die für den Kauf von Zero-Trust-Lösungen verantwortlich sind, auf jeden Fall berücksichtigen sollten. Lösungen, die mit Edge-Cloud-Plattformen kombiniert werden, können zusätzliche Vorteile bieten, indem sie als identitätsbasierter Proxy fungieren, der die Konnektivität zur Edge-Plattform abstrahiert. Dadurch wird sichergestellt, dass die gesamte Authentifizierung am Edge und außerhalb des Rechenzentrums erfolgt. Einige Unternehmen nutzen zwar Architekturen mit Zugangs-Proxy, die innerhalb der DMZ laufen, nutzen dabei jedoch nicht die Fähigkeit der Cloud, Angriffe besser abzuwehren, Bandbreite für Caching bereitzustellen und bei Bedarf automatisch zu skalieren.
Ein in die Cloud integrierter identitätsbasierter Proxy kann nach Bedarf skalieren, CPU-intensive Ressourcen ausführen und Angriffe abwehren. Darüber hinaus befindet er sich auf einer privaten IP-Adresse, die nicht direkt über das Internet erreichbar ist. Die Aktivitäten, die das höchste Maß an Performance und Sicherheit erfordern, finden an der Edge so nah wie möglich am Nutzer statt. Darüber hinaus wird der Pfad zu vertraulichen Daten für die Anwendung über einen Reverse-Anwendungstunnel bereitgestellt. So ist die IP des Netzwerks nicht sichtbar und das Risiko volumetrischer Angriffe wird minimiert.
KI beschleunigt Angriffe über mehrere Vektoren gleichzeitig, indem sie Netzwerk- und Anwendungs-DDoS‑Angriffe, API‑Attacken und mehr zu koordinierten Kampagnen kombiniert. Entsprechend wird es immer wichtiger, Abwehrmaßnahmen weiter vom Netzwerk entfernt einzurichten.
Überlegungen zu MFA beim Aufbau eines Zero-Trust-Konzepts
Seit der COVID-19-Pandemie haben die zunehmende Verbreitung von Remote-Arbeit und der Bedarf an umfassenderen Zugriffsmöglichkeiten dazu geführt, dass die meisten Organisationen MFA bereits einsetzen und eine entsprechende Lösung implementiert haben. Es ist jedoch wichtig, anzuerkennen, dass die Kombination aus unternehmensweitem Zugang und MFA größer ist als die Summe ihrer Teile. MFA ist ein zentraler Bestandteil des Zero-Trust-Konzepts, da für den Zugriff mehr als nur ein Passwort benötigt wird. Eine zweite Überprüfung ist notwendig, um sicherzustellen, dass die Anmeldedaten nicht missbraucht werden – einer der am häufigsten ausgenutzten Vertrauensbereiche. Es ist auch wichtig, zu bedenken, dass nicht alle MFA-Lösungen gleich effektiv sind.
Im Zeitalter KI‑gestützter Deepfakes, in dem KI‑automatisiertes Prompt Bombing und Voice Cloning den Diebstahl von Anmeldedaten nahezu automatisiert haben, reicht herkömmliche „Push“-MFA nicht mehr aus. Heute sind FIDO2-/WebAuthn-konforme MFA-Lösungen die einzige Möglichkeit, einen Phishing-sicheren Schutz zu erreichen.
Bei der Bewertung von MFA-Lösungen als Teil einer Zero-Trust-Strategie sollten Unternehmen nach Lösungen suchen, die folgende Eigenschaften bieten:
Mikrosegmentierung: Die Eindämmungsengine
Es gibt keinen perfekten Zero-Trust-Zustand. Wer etwas anderes behauptet, ignoriert die Realität moderner Angriffe. Es ist unvermeidlich, dass hartnäckige Angreifer oder autonome Schattenagenten irgendwann eine Lücke finden. Deshalb erfordert eine resiliente Architektur mehr als nur Netzwerkverteidigung: Sie erfordert eine interne Eindämmungsengine.
Traditionell setzten Unternehmen auf Firewalls und VLANs, um Netzwerke zu segmentieren und kritische Anwendungen zu schützen. Diese hardwarezentrierten Engpässe sind jedoch teuer und unflexibel und berücksichtigen häufig nicht die Besonderheiten des modernen, verteilten Datenverkehrs. Heute hat sich die Strategie zu softwarebasierter Mikrosegmentierung verlagert – weg von der Threat-Hunting-Methode und hin zu einer proaktiven Risikoerkennung.
Dieser Wandel bietet zwei Vorteile: Erstens stellt er sicher, dass die meisten Angriffe bereits im Vorfeld eingedämmt werden. Indem Sie präzise Segmentierungsregeln implementieren, die auf einem tiefgreifenden Verständnis der Anwendungsabhängigkeiten basieren, verringern Sie den Auswirkungsradius effektiv, noch bevor ein Vorfall überhaupt auftritt. Zweitens ermöglichen Lösungen mit KI‑gestützten Segmentierungsregeln eine schnelle Vorfallsreaktion in aktiven Bedrohungsszenarien. Sicherheitsteams können kompromittierte Segmente dynamisch isolieren, ohne das gesamte Netzwerk lahmzulegen. Dieser Wandel führt dazu, dass Unternehmen bei ihren Abwehr- und Quarantänestrategien von einem reaktiven zu einem proaktiven Modell übergehen. Den Angreifer entlang der Angriffskette auf Hindernisse stoßen zu lassen, ist entscheidend dafür, dass Unternehmen resilient bleiben, selbst wenn es zu einem Sicherheitsvorfall kommt.
Innovatoren: KI‑gestützte Operationalisierung
Mikrosegmentierung ist zwar eine zentrale Säule von Zero Trust, doch nicht alle Lösungen sind gleichermaßen geeignet. Meiden Sie veraltete Tools, die als netzwerkorientierte Appliances entwickelt wurden oder auf lokale Silos beschränkt sind. Eine KI‑fähige Lösung muss umfassende Transparenz über hybride Umgebungen hinweg bieten: von veralteten Windows 2008-Servern bis hin zu modernen Kubernetes-Clustern und agentenlosen IoT- und OT‑Geräten.
Denn wenn eine Lösung nur 80 % Ihrer Infrastruktur abdeckt, stehen 20 % Ihres Unternehmens für laterale Netzwerkbewegung offen.
In der Vergangenheit scheiterten Mikrosegmentierungsprojekte häufig am hohen Arbeitsaufwand für die manuelle Erstellung von Richtlinien – ein Prozess, der monatelanges Rätselraten erfordern konnte und das Risiko barg, kritische Geschäftsprozesse zu beeinträchtigen. Moderne Lösungen wie Akamai Guardicore Segmentation verändern diese Ausgangslage mit unserer Generative Policy Engine (GPE). Hiermit können Unternehmen LLMs einsetzen, um Datenverkehrsströme in Echtzeit zu analysieren – und so können sie passende Sicherheitsrichtlinien innerhalb von Minuten statt Monaten generieren, simulieren und genehmigen.
Von Transparenz zur Durchsetzung
Eine ausgefeilte Mikrosegmentierung erfordert mehr als nur die Sperrung von Layer-4-Ports: Sie erfordert präzise Layer-7-Kontrolle. Beispielsweise nutzen Angreifer häufig die Dienste von svchost aus, um sich lateral im Netzwerk zu bewegen. Zwar lässt sich svchost nicht vollständig blockieren, doch eine ausgefeilte Engine kann Richtlinien auf der Microservices-Ebene durchsetzen. So kann sie spezifische Aufgaben isolieren, während wichtige Systemfunktionen weiterhin ausgeführt werden können.
Akamai stellt eine umfassende Übersicht bereit: eine Visualisierung jedes Kommunikationsflusses in Ihrer Umgebung, die nahezu in Echtzeit erfasst wird. Anhand gezielter Empfehlungen können Unternehmen nicht nur ermitteln, welche Probleme sie angesichts ihrer Auswirkungen zuerst angehen müssen, sondern gleichzeitig Sicherheitskontrollen kontinuierlich anhand des Kontexts aus dem übrigen Sicherheitsstack verifizieren. Wenn sich Umgebungen weiterentwickeln, können die Kontrollen Schritt halten, sodass der Schutz aktuell und wirksam bleibt. Und genau das ist in der heutigen, von KI geprägten Bedrohungslandschaft unerlässlich.
DNS-Firewall
In einer Zero-Trust-Umgebung sind nicht nur Menschen nicht vertrauenswürdig, sondern auch das Internet an sich. Mitarbeiter benötigen Zugang zum Internet und mit der zunehmenden Verbreitung von SaaS, mobilen Apps, Cloud-Diensten, Hybridarbeit und IoT-Geräten wächst auch die Angriffsfläche des Unternehmens. Das Unternehmens und seine Nutzer vor Bedrohungen wie Malware, Ransomware, Phishing und Datenextraktion zu schützen, wird exponentiell schwieriger, wenn diese Angriffsmethoden durch KI unterstützt werden.
Unternehmen verfügen nur über begrenzte Ressourcen, um die Komplexität an ihren Sicherheitskontrollpunkten zu bewältigen. Darüber hinaus bedeutet die Aussicht auf Frontier-LLMs, die seit Langem unentdeckte Schwachstellen innerhalb weniger Stunden aufspüren können, dass insbesondere Unternehmen gefährdet sind, die Schwierigkeiten haben, Systeme zu patchen, Sicherheitslücken zu schließen und die Komplexität ihrer Anwendungen und Netzwerkinfrastruktur zu bewältigen.
Darüber hinaus hat die Verbreitung interner KI‑Initiativen zur Entstehung einer Schatten‑KI geführt. Ähnlich wie bei Schatten‑APIs, die außerhalb der Sicherheitskontrollen arbeiten, entstehen zusehends neue KI‑Projekte, die bestehende Sicherheitsprotokolle umgehen und Unternehmen so angreifbar machen. Dazu gehören auch neue APIs, die mit externen LLMs verbunden sind, oder ein KI‑Copilot, der seine eigene, ungeprüfte API erstellt. Hierdurch eröffnet sich plötzlich ein völlig neuer Weg für Datenlecks, weshalb Unternehmen eine DNS‑Firewall benötigen, die erkennt, ob Daten über nicht autorisierte LLM‑API-Endpunkte nach außen geleitet werden.
Die wichtigsten Zero-Trust-Anforderungen für DNS-Firewalls
Obwohl es scheinbar einfach ist, gibt es Anforderungen, die Technologiekäufer berücksichtigen müssen, wenn sie in eine DNS‑Firewall investieren. Viele Unternehmen haben lokale DNS‑Firewalls implementiert, müssen diesen Schutz jedoch auf alle Nutzer unabhängig von ihrem Standort ausweiten. Ähnlich wie beim Identitätsmanagement bieten Anbieter mit zuverlässigen Edge-Plattformen in der Regel eine höhere DNS‑Sicherheit – dank der Threat Intelligence, die sie über ihre erweiterte Plattform sammeln. Entscheidungsträger sollten diese Kernanforderungen sorgfältig prüfen.
- DNS-Untersuchung. Anbieter sollten in der Lage sein, Untersuchungen aller Domains in Echtzeit und mit detaillierten Bedrohungsinformationen durchzuführen und schädliche Domains automatisch zu blockieren. Die Lösungen sollten außerdem über alle Ports und Protokolle hinweg aktiv sein, sodass Sie auch vor Malware schützen können, die sich nicht auf standardmäßige Webports und -protokolle verlässt. Die Qualität der DNS‑Untersuchung kann je nach Anbieter sehr unterschiedlich ausfallen. Deshalb sollten Käufer Anbieter auswählen, die Erfahrung auf dem Markt haben und nachweislichen Kundenerfolg bieten können.
- Schutz für alle Geräte: Anbieter sollten Agenten für Geräte wie Laptops, Smartphones und Tablets bereitstellen, die innerhalb und außerhalb des Netzwerks verwendet werden.
- Flexibles DNS-Onboarding: Um maximale Flexibilität zu bieten und alle Anwendungsfälle abzudecken, sollten Anbieter mehrere Methoden für die Weiterleitung von DNS‑Anfragen an die DNS‑Firewall bereitstellen.
- Erkennung und Blockierung von DNS-Exfiltration: Über DNS-Exfiltration können Angreifer Daten über den DNS-Kanal stehlen, vor allem wenn die Exfiltration bei einem niedrigen Durchsatz erfolgt. Suchen Sie nach Anbietern, die sowohl Inline- als auch Offline-DNS‑Exfiltrationserkennungen basierend auf proprietären Erkennungsalgorithmen bereitstellen. Entscheidungsträger sollten besonders auf Lösungen achten, die KI zur Erkennung von Datenlecks einsetzen.
Bedrohungsüberwachung
KI – und insbesondere Frontier-LLMs – verändern nicht nur die Art und Weise, wie Angreifer nach Schwachstellen suchen, sondern transformieren auch das Threat Hunting: Ein Großteil der mühsamen Arbeit lässt sich heute automatisieren. Entsprechend sollten Unternehmen auch die vier folgenden Eckpfeiler einer effektiven Bedrohungsüberwachung berücksichtigen:
Wichtige Überlegungen
1. KI‑gestützte Analyse und Zuordnung
Funktionen wie die Risikoanalyse und -reaktion von Akamai automatisieren Prozesse, die früher viel Zeit gekostet haben: Sie ordnen Abhängigkeiten zu, kennzeichnen offengelegte Pfade, die Angreifer ausnutzen könnten, und empfehlen Mikrosegmentierungsrichtlinien. Bei der Bewertung der auf dem Markt verfügbaren Lösungen sollten Sicherheitsteams KI-gestützte Mapping-Funktionen wie diese als eines der wichtigsten Kriterien berücksichtigen.
2. Effektive Algorithmen
Ausgereifte Algorithmen mit nachweislicher Erfolgsbilanz – basierend auf Anomalien bei Benutzer- und Netzwerkaktivitäten, der Analyse ausführbarer Dateien, der Protokollanalyse und weiteren Verfahren – sollten Bestandteil jedes Dienstes zur Überwachung von Bedrohungen sein.
3. Starke Signalerkennung
Auch wenn Software und KI für die Bedrohungsüberwachung unverzichtbar sind, sollten Zero-Trust-Entscheidungsträger auch das interne Fachwissen der Anbieter bewerten, mit denen sie zusammenarbeiten. Services zur Bedrohungsüberwachung müssen in der Lage sein, gute und schlechte Signale voneinander zu trennen, um eine Flut unnötiger Warnmeldungen zu vermeiden, und müssen bei Vorfällen sofortige Benachrichtigungen auslösen. Unternehmen sollten außerdem regelmäßige Berichte mit Analysen aller maßgeblichen Angriffe erhalten.
4. Erfahrene Mitarbeiter
Sicherheitsteams sollten Personen aus verschiedenen Bereichen umfassen – darunter beispielsweise offensive Sicherheit, Vorfallsreaktion und Data Science – und rund um die Uhr verfügbar sein. Dies ist ein Bereich, in dem Content-Delivery-Anbieter einen erheblichen Vorteil bieten können. Die Erkenntnisse aus der Überwachung von Hunderten Terabyte pro Sekunde tragen zu einer einzigartigen Perspektive bei der Signalerkennung bei.
Erste Schritte
Eine Zero-Trust-Initiative ist nie abgeschlossen, daher lautet die Hauptfrage für diejenigen, die nach der passenden Software, Hardware und den richtigen Anforderungen an neue Mitarbeiter suchen, oft: „Mit welcher Technologie fangen wir an?“
Wie bei so vielen Dingen hängt die Antwort von den individuellen Bedürfnissen, Risikobewertungen und relativen Stärken und Schwächen eines Unternehmens ab. Für viele Branchenbeobachter besteht die Antwort darin, mit der Implementierung von ZTNA zu beginnen. Tatsächlich kann der Schutz des Unternehmens vor schädlichem North-South-Traffic ein guter Ausgangspunkt sein. Es gibt jedoch auch Verantwortliche, die glauben, dass ein East-West-Ansatz mit Mikrosegmentierung, insbesondere softwaredefinierter Mikrosegmentierung, der bessere Weg ist.
Gute Gründe für Mikrosegmentierung
Wenn Sie wie die meisten Experten der Meinung sind, dass es keine perfekte Verteidigung gibt und ein schädlicher Angriff irgendwann zwangsläufig durch Ihre Abwehr gelangen wird, dann müssen Sie in der Lage sein, Ihre wertvollsten Assets zu schützen. Genau das bietet Ihnen Mikrosegmentierung. Viele Unternehmen zögern möglicherweise, eine Mikrosegmentierungslösung zu implementieren, weil sie unglaublich komplex wirken.
Mikrosegmentierung ist jedoch kein Alles-oder-Nichts-Ansatz. Wie auch Zero Trust kann sie in mehreren Phasen durchgeführt werden. Unternehmen können damit beginnen, ihre wertvollsten Assets zu identifizieren. Konzentrieren Sie sich auf das, was wichtig ist. Stellen Sie sicher, dass Ihr Unternehmen nicht zum Erliegen kommt, wenn jemand in Ihr System eindringt. Die Bedeutung eines Assets kann auf den Daten innerhalb dieses Assets oder auf dem bereits vorhandenen Schutzniveau basieren.
In vielen Fällen benötigen Sie eine Mikrosegmentierungslösung, die Ihre Legacy-Systeme abdeckt, da diese häufig geschäftskritische Anwendungen ausführen und besonders anfällig sind. Es gibt einige Mikrosegmentierungslösungen, die die Sicherung dieser Legacy-Systeme nicht unterstützen.
Zweitens beseitigt die softwaredefinierte Mikrosegmentierung einen Großteil der wahrgenommenen Komplexität. Sie müssen sich nicht mehr mit der Hardware beschäftigen oder sich wiederholt mit Ihren Netzwerk- und Sicherheitsarchitekten in Verbindung setzen. Sie müssen auch keine Monate damit verbringen, Richtlinien zu erstellen, anzupassen und zu implementieren. KI hat die Einführung vereinfacht – beispielsweise durch Funktionen wie die generative Richtlinien-Engine von Akamai: Sie generiert autonom durchsetzbare Segmentierungsregeln, indem sie das Anwendungsverhalten modelliert und die Absicht mit detaillierten Workload-Telemetriedaten abgleicht, darunter Prozesse, Nutzer und vollständig qualifizierte Domainnamen.
Wenn Sie davon überzeugt sind, dass ein Sicherheitsvorfall nur eine Frage der Zeit ist und dass KI die Folgen und Kosten von Angriffen steigert, dann ist es sinnvoll, mit der effektivsten Methode zur Angriffsabwehr zu beginnen: Sie sollten jegliche Netzwerkbewegung unterbinden, sobald der Angreifer einmal im System ist.
Sobald eine Mikrosegmentierungsinitiative begonnen wurde, werden die frühen Vorteile klar und können dazu beitragen, den Rest des Projekts voranzutreiben. So haben Sie jetzt beispielsweise eine objektive Informationsquelle, die Ihnen verrät, was in Ihrer Umgebung passiert. Darauf haben Sie sofort Zugriff, auch wenn Sie noch keine Richtlinien durchgesetzt haben, und so erlangen Sie ein tieferes Verständnis für die Datenströme in Ihrem Netzwerk. Sobald eine Organisation außerdem mit dem Ringfencing von Anwendungen beginnt, lassen sich kritische Dienste einfach absichern, sodass sie nur über bestimmte Ports und Prozesse kommunizieren können.
Alternativ könnte es ein guter Einstieg sein, sich auf bedrohungsspezifische Richtlinien zu konzentrieren. Ausgereifte Mikrosegmentierungsplattformen verfügen über integrierte Konzepte der Positivsicherheit. Das bedeutet, dass Sie schnell eine Richtlinie erstellen können, um unnötige Verbindungen zwischen Remotedesktopdiensten und dem Internet zu unterbinden. Unternehmen können so beispielsweise die Art von Schwachstelle, die zum Angriff auf die Colonial Pipeline geführt hat, schnell abwehren.
Egal, wo Sie anfangen – der Schlüssel für jede Zero-Trust-Reise liegt im richtigen Gleichgewicht. Denn wenn leistungsstarkes Identitätsmanagement mit schlechter Segmentierung oder einem unzureichenden Schutz des Webzugriffs kombiniert wird, ist die Sicherheit letztlich nicht ausreichend.
Plattform vs. Spezialisierte Tools
Wie bei vielen Technologieentscheidungen liegt auch beim Kauf von Zero-Trust-Software häufig die Wahl zwischen einzelnen spezialisierten Lösungen und einer Plattform, die mehrere Komponenten kombiniert. Die Auswirkungen von Zero Trust auf Sicherheitsteams, Integratoren, Architekten und Analysten – und auf den Aufwand, der ihnen entsteht, weil sie Richtlinien über mehrere Konsolen, Agenten und Integrationen hinweg verwalten müssen – sind ein überzeugendes Argument für Plattformlösungen. Das gilt insbesondere in einem angespannten Arbeitsmarkt mit einem Mangel an qualifizierten Cybersicherheitsexperten. Die Verwaltung von Lösungen verschiedener Anbieter kann die Personalkosten erheblich erhöhen, da Lösungen, die nicht effektiv miteinander kommunizieren, Fehlalarme erzeugen, die Endnutzer belasten und zusätzlichen Support und Schulungen erfordern können.
Mit der Verbreitung KI‑gestützter Bedrohungen suchen Angreifer plötzlich nicht mehr nur nach einer Schwachstelle – sie suchen nach all Ihren Schwachstellen gleichzeitig. Daher sind eine zentralisierte Richtlinienerstellung und koordinierte Automatisierung unerlässlich. Zudem erfordert eine leistungsstarke Zero-Trust-Verteidigung, dass alle Komponenten des Sicherheitsstacks eng integriert werden: vom Sicherheitsinformations- und Ereignismanagement über die Endpunkt-Erkennung und -reaktion bis hin zur Threat Intelligence. Im Vergleich zu einem Best-of-Breed-Ansatz vereinfacht eine Plattformlösung diese Integration für moderne Unternehmen erheblich.
Zu guter Letzt erleichtert ein einziger Plattformanbieter die einheitliche Implementierung von Zero Trust, insbesondere wenn es um Support und Vertragsverhandlungen geht.
Idealerweise sollten Sie sich nach einem einzigen Anbieter mit einem flexiblen Ansatz umsehen, der neben einzelnen Punktlösungen auch eine umfassende Zero-Trust-Plattform anbietet. Durch diese Flexibilität können Sie Zero Trust einfacher erreichen und gleichzeitig von den Vorteilen eines einzigen Anbieters profitieren.
Ein neuer Blick auf Zero-Trust-Elemente im KI‑Zeitalter
So gewinnen Sie den Kampf um die KI‑Cybersicherheit
KI‑gestützte Cyberangriffe haben dafür gesorgt, dass der klassische Cybersicherheitsansatz „Erkennen und Reagieren“ nicht mehr ausreicht. Wenn autonome Agenten und KI‑gestützte Malware innerhalb weniger Minuten ein Netzwerk kartieren und sich lateral bewegen können, ist eine langsame manuelle Untersuchung keine tragfähige Verteidigungsstrategie mehr. In diesem Umfeld ist Geschwindigkeit der einzige entscheidende Vorteil.
Um den Wettlauf um Cybersicherheit im Zeitalter der KI zu gewinnen, ist ein grundlegender Strategiewechsel erforderlich: weg von der Jagd nach Angreifern hin zur proaktiven Eindämmung von Bedrohungen. Ein Zero-Trust-Konzept, das eine umfassende Plattform mit ZTNA, Mikrosegmentierung, DNS‑Firewall und Phishing-sicherer MFA beinhaltet, ist für die Resilienz von Unternehmen entscheidend. Indem manuelles Rätselraten durch KI‑gestützte Abwehrmaßnahmen ersetzt wird, können Unternehmen den Auswirkungsradius verringern und Sicherheit auf Microservices-Ebene durchsetzen, noch bevor eine Bedrohung überhaupt entsteht. In diesem Zeitalter der KI‑Risiken werden nicht die Unternehmen erfolgreich sein, die manuell auf die meisten Warnmeldungen reagieren, sondern diejenigen, deren Architektur von Grund auf darauf ausgelegt ist, unsichtbare Bedrohungen einzudämmen.
Akamai unterstützt Sie dabei, diese Reise zu beschleunigen, indem jede Interaktion abgesichert wird. Die generative Richtlinien-Engine in Akamai Guardicore Segmentation ersetzt monatelange manuelle Regeleinstellungen durch blitzschnelle KI‑gestützte Richtlinienerstellung, die auf einer sofortigen Risikoübersicht basiert. Durch die Kombination dieser Kernelemente von Zero Trust unterstützt Akamai Sie dabei, autonome Agenten zu kontrollieren und laterale Bewegungen mit Maschinengeschwindigkeit einzudämmen. Verwandeln Sie komplexe Prozesse in einen einfachen Sicherheitsbetrieb und stellen Sie sicher, dass Ihre Architektur gegen die Bedrohungen von morgen gewappnet ist – damit Sie heute innovativ sein können.