Points à retenir
-
L'écosystème actuel des menaces exige un modèle Zero Trust adapté à l'IA.
-
À mesure que les entreprises accélèrent leurs initiatives d'innovation autour de l'IA, les agents autonomes ne peuvent plus être considérés comme de simples outils pilotés par les utilisateurs : ils opèrent désormais au sein même du réseau. Lorsqu'un agent est autorisé à interroger des données provenant de plusieurs référentiels ou à analyser des points de terminaison internes pour obtenir du contexte, il devient un vecteur potentiel de mouvement latéral automatisé. Le modèle Zero Trust doit désormais assurer une vérification continue non seulement des utilisateurs humains, mais aussi des processus autonomes qui agissent dans l'ombre en leur nom.
-
Les risques tels que les LLM de nouvelle génération demandent de nouvelles approches Zero Trust.
-
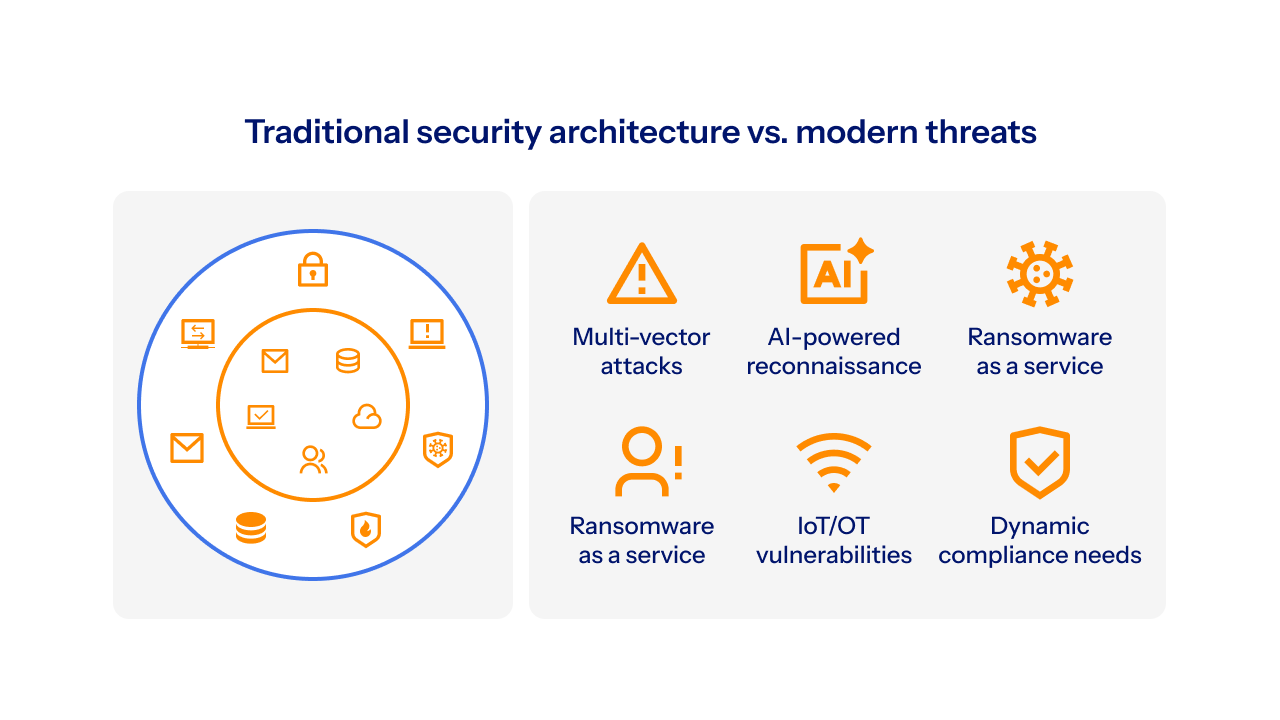
Alors que les cybercriminels multiplient les attaques simultanées sur plusieurs fronts et que se profile l'émergence de modèles d'IA de nouvelle génération capables d'identifier des vulnérabilités en quelques secondes puis de les exploiter dans la foulée, l'intégration d'une suite de solutions est devenue essentielle. Une stratégie Zero Trust ne peut plus se limiter à un ensemble d'outils indépendants. Les menaces basées sur l'IA peuvent exploiter les silos entre les solutions de sécurité, et évoluent plus rapidement que les équipes humaines ne peuvent les détecter et les suivre.
-
La microsegmentation automatisée met fin aux mouvements latéraux à la vitesse des machines.
-
Les menaces actuelles imposent l'adoption d'une architecture Zero Trust qui s'appuie sur des défenses optimisées par l'IA pour contrer les menaces elles-mêmes alimentées par l'IA. Les processus de réponse aux incidents lents et pilotés par l'humain permettent aux intrusions pilotées par l'IA de se propager rapidement jusqu'à provoquer des défaillances majeures. À l'inverse, la microsegmentation basée sur l'IA automatise le confinement des menaces dans des cellules auto-isolées, ce qui aide les équipes de sécurité d'aujourd'hui à limiter le rayon d'impact des attaques et à neutraliser les menaces dès leur apparition.
le Zero Trust est la réponse aux risques liés à l'IA
Le concept de Zero Trust n'est pas nouveau, mais dans un contexte où l'IA devient omniprésente, il est plus important que jamais. Forrester Research a été l'un des premiers organismes à en faire la promotion il y a plusieurs années, en alertant les entreprises sur la nécessité d'abandonner la méthode traditionnelle qui consiste à accorder un accès sans restriction à tout utilisateur ou à toute application dès lors qu'ils avaient franchi le périmètre de sécurité du réseau. Au contraire, chaque terminal, utilisateur et flux réseau devrait être contrôlé avant de pouvoir accéder à l'ensemble du réseau.
L'approche Zero Trust a commencé à s'imposer lorsque les entreprises ont cherché à résoudre les problèmes d'accès liés au travail hybride et aux déploiements cloud. Aujourd'hui, toutefois, le périmètre n'est plus simplement distant : il est dynamique et fonctionne à la vitesse des machines.
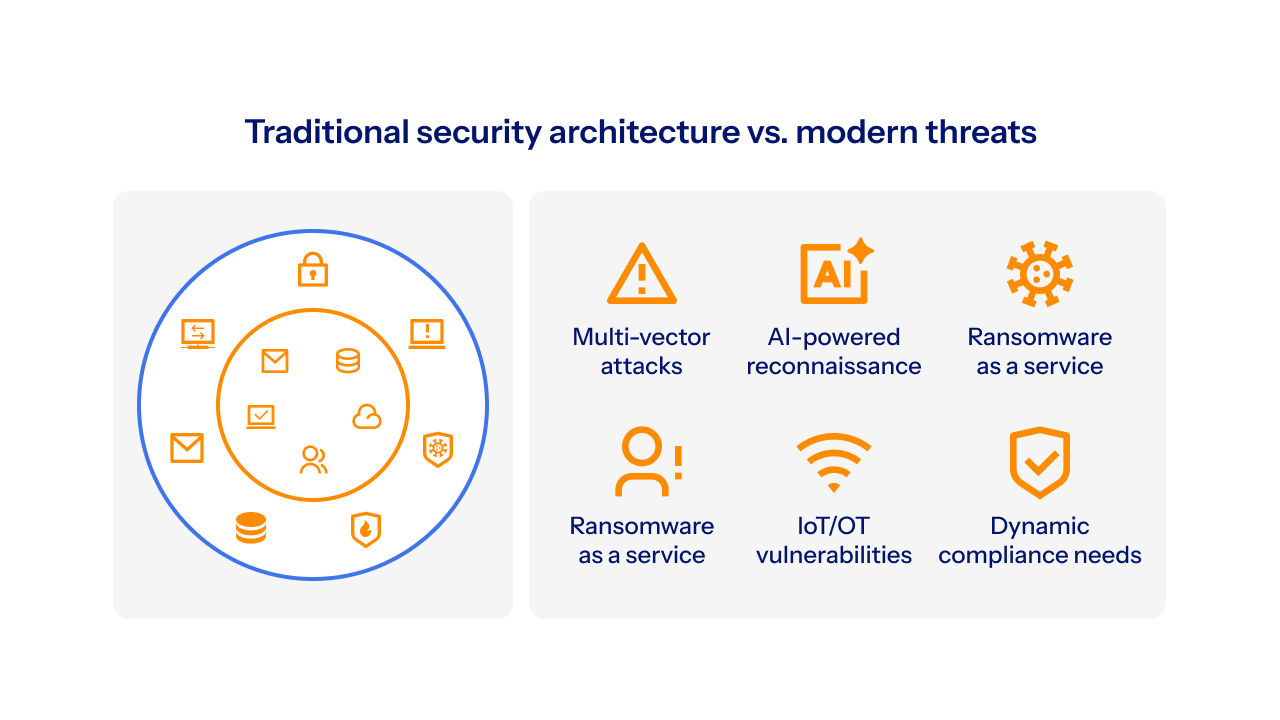
L'IA a rendu les deepfakes non seulement possibles, mais également extrêmement sophistiqués. De plus, les tentatives d'hameçonnage alimentées par les grands modèles de langage (LLM) peuvent désormais être générées à grande échelle avec un niveau de personnalisation sans précédent. Plus inquiétant encore, nous pourrions voir émerger des modèles d'IA de pointe capables d'identifier rapidement des vulnérabilités qui avaient échappé à la détection humaine pendant des décennies. Dans ce contexte, une compromission n'est plus une question de « si », mais de « quand », et surtout de l'ampleur des dommages qu'elle pourrait entraîner.
L'essor du ransomware en tant que service (Ransomware as a Service) en est une parfaite illustration. Dans ce modèle, des développeurs créent des ransomwares qu'ils mettent à disposition d'affiliés moyennant rémunération pour lancer leurs propres attaques, ce qui permet même à des cybercriminels peu expérimentés d'orchestrer des campagnes avancées. Récemment, trois des groupes de ransomware les plus connus (ALPHV/BlackCat, CL0P et LockBit) ont mené des attaques par extorsion quadruple. Dans ces scénarios, les cybercriminels ne se contentent pas de chiffrer et d'exfiltrer les données : ils menacent également de lancer des attaques DDoS et contactent les clients, les partenaires, les employés et même les médias pour forcer la victime à payer une rançon. L'IA générative et les grands modèles de langage (LLM) contribuent à augmenter la fréquence et l'ampleur des attaques par ransomware, en facilitant le déploiement de campagnes sophistiquées pour les personnes ayant moins d'expertise technique.
Les défenses qui reposent sur l'intervention humaine sont trop lentes pour s'adapter à cette nouvelle réalité. Les entreprises doivent rapidement adopter une stratégie d'IA axée sur la défense (« defense-first »). Elles doivent protéger chaque interaction digitale, sans exception.
Dans un paysage de la cybersécurité en perpétuelle évolution et souvent complexe, les fournisseurs de solutions réseau et de sécurité se sont empressés d'apposer l'étiquette « IA » à leurs produits existants ou d'introduire de nouvelles offres sur le marché. Les équipes de sécurité se sont alors retrouvé confrontées à une double difficulté : suivre le rythme des évolutions technologiques et prendre des décisions d'investissement qui constitueront les fondations de leur transition vers une stratégie Zero Trust.
Ce guide a pour objectif de fournir aux équipes de sécurité un modèle pour investir dans la technologie Zero Trust face à la montée des menaces liées à l'IA. Il identifie par où commencer et met en lumière les principaux critères de différenciation à prendre en compte dans leurs choix.
Les agents autonomes et l'IA fantôme annoncent une nouvelle ère
Si autrefois les employés introduisaient des risques dans le réseau en se connectant depuis un point d'accès Wi-Fi non sécurisé ou en tombant dans le piège d'une tentative d'hameçonnage, les menaces d'aujourd'hui sont bien plus insidieuses. Contrairement à la prolifération des applications SaaS observée au cours de la dernière décennie, l'IA fantôme désigne des capacités non gérées par l'entreprise : les collaborateurs déploient désormais des extensions de navigateur basées sur l'IA et des agents autonomes qui créent des canaux de données furtifs, contournant les mécanismes traditionnels de prévention des pertes de données.
Selon le rapport « Cost of a Data Breach Report » d'IBM1, une entreprise sur cinq a déjà été victime d'une compromission liée à des outils d'IA non surveillés. Les données de télémétrie de 2026 révèlent que ces nouvelles extensions sont trois fois plus susceptibles de demander des autorisations excessives, transformant le navigateur en véritable point d'exfiltration des données.
Ces outils créent ainsi des voies de circulation des données discrètes et difficiles à détecter. Cependant, la menace évolue : elle passe de la simple fuite de données à des activités de reconnaissance actives. Les experts en cybersécurité doivent désormais envisager l'hypothèse de LLM dotés de capacités de raisonnement autonome, capables de cartographier les réseaux internes en exploitant des vulnérabilités latentes dans les MCP (Model Context Protocols).
Dans une architecture Zero Trust adaptée à l'IA, ces agents autonomes ne peuvent plus être considérés comme de simples outils pilotés par les utilisateurs : ils agissent désormais à l'intérieur même du réseau. Lorsqu'un agent est autorisé à interroger des données provenant de plusieurs référentiels ou à analyser des points de terminaison internes pour obtenir du contexte, il devient un vecteur potentiel de mouvement latéral automatisé. Le modèle Zero Trust doit désormais assurer une vérification continue non seulement des utilisateurs humains, mais aussi des processus autonomes qui agissent dans l'ombre en leur nom.
L'évolution architecturale du Zero Trust
Pendant des années, le secteur s'est rallié à un principe simple et sans concession : « Ne jamais faire confiance, toujours vérifier ». Cette devise était le fondement du concept de Zero Trust à ses débuts. Elle marquait une rupture nécessaire avec l'approche dite du « château fort », selon laquelle tout ce qui se trouvait à l'intérieur du réseau était considéré comme sûr. Aujourd'hui, vérifier l'identité ne constitue plus que le strict minimum requis. À l'heure où des scripts basés sur l'IA sont capables de détourner des sessions authentifiées et de reproduire le comportement d'utilisateurs légitimes à la vitesse des machines, l'enjeu ne consiste plus seulement à valider les identités, mais à renforcer la résilience même de l'architecture.
Nous devons désormais partir du principe que les mécanismes de vérification finiront tôt ou tard par être contournés. L'objectif n'est donc plus seulement de contrôler les identifiants, mais de s'assurer que l'architecture elle-même est conçue pour résister à une intrusion active. Les entreprises doivent aller au-delà de la simple gestion des autorisations et adopter un système de confinement automatisé. Par exemple, si les identifiants d'un utilisateur sont exploités par un script automatisé, le système ne devrait pas se contenter de vérifier son identité : cet utilisateur ne devrait pouvoir accéder qu'à un environnement restreint et prédéfini (sandbox), sans possibilité d'interagir avec d'autres ressources.
La résilience actuelle en cybersécurité repose sur des réponses automatisées en temps réel, capables d'étouffer une menace dès son apparition. Si la télémétrie détecte une violation, l'architecture ne devrait pas attendre l'intervention d'un analyste humain : elle devrait isoler de manière autonome le segment concerné. Ce changement fondamental permet de neutraliser avec efficacité la phase de propagation (« breakout phase ») d'une attaque.
Comment mettre en place une architecture Zero Trust adaptée aux menaces renforcées par l'IA
Les menaces actuelles exigent une approche globale qui couvre les ressources humaines, les règles de sécurité et la communication, en particulier entre les équipes de sécurité et les développeurs. Mais lorsqu'il s'agit de choisir les solutions qui permettront de déployer une stratégie Zero Trust, quatre objectifs doivent guider les décisions.
1. Ne faites confiance à aucune entité, procédez toujours à une vérification.
Plus facile à dire qu'à faire, n'est-ce pas ? En effet, si vous coupez simplement tout accès à tous les systèmes et à toutes les données, vous bloquez votre réseau. Le véritable défi consiste à mener des vérifications en permanence sans provoquer d'interruptions massives de l'activité, en particulier lorsque la plupart des systèmes ont été conçus dans un esprit de confiance implicite. Une visibilité et un contrôle étendus de tous les types d'accès ainsi que des moyens simples et pratiques d'appliquer et de maintenir les règles sont nécessaires.
2. Une fois la vérification effectuée, assurez-vous que vous fournissez un accès minimal.
Dans un environnement Zero Trust, une fois qu'un utilisateur a été vérifié, il ne peut accéder qu'aux éléments requis par son rôle.
3. Surveillez les menaces en permanence.
Comme la plupart des experts du secteur vous le diront, l'approche Zero Trust est un processus continu. Les acteurs malveillants utilisent des méthodes de plus en plus sophistiquées pour tenter de percer les défenses d'une entreprise et celle-ci doit continuellement surveiller, vérifier et limiter les accès. L'un des avantages du modèle Zero Trust est qu'il permet de ne plus focaliser les efforts sur des menaces en perpétuelle évolution, mais sur la sécurisation des activités légitimes de l'entreprise. En définissant précisément ce qui constitue un comportement autorisé (quels utilisateurs, terminaux et charges de travail doivent communiquer entre eux), l'entreprise crée un environnement dans lequel toute activité non autorisée est bloquée par défaut, indépendamment des techniques employées par un attaquant ou du caractère inédit de ses outils.
Avec une véritable politique Zero Trust en place, les pirates peuvent difficilement corrompre tous les éléments dont votre entreprise a besoin pour fonctionner en même temps. Idéalement, vous pouvez arrêter chaque attaque à un endroit précis de la chaîne. Cela inclut la capacité d'arrêter des attaques qui n'ont pas encore été conçues. Peu importe qu'il s'agisse d'une attaque de type Zero Day, l'approche Zero Trust peut contribuer à l'atténuer.
4. Mettez en œuvre une analyse autonome de l'exposition.
Surveiller uniquement les menaces actives n'est plus suffisant. Les initiatives Zero Trust d'aujourd'hui doivent évaluer en permanence les points faibles de vos défenses. Cette analyse doit notamment prendre en compte l'impact potentiel d'une compromission : quelles données ou ressources pourraient être exposées, comment les actifs pourraient être atteints et quel pourrait être le rayon d'impact. L'émergence des LLM de nouvelle génération et les capacités qu'ils ont déjà démontrées dans des environnements de test limités indiquent clairement qu'il ne suffit plus de se préparer à une seule tentative d'intrusion. Les équipes de sécurité doivent désormais identifier les risques de manière proactive et être prêtes à contenir en temps réel tout mouvement latéral au sein du système d'information.
Le côté sombre du Zero Trust
Lorsqu'une entreprise se lance dans la mise en œuvre d'une approche Zero Trust, elle doit également considérer le revers de la médaille lié à toute cette méfiance et aux limites d'accès. L'un des principes fondamentaux du Zero Trust consiste à limiter les accès, historiquement au moyen d'une approche dite de sécurité positive. Cette pratique consiste à dicter uniquement ce qui peut être fait, tout le reste étant refusé par défaut.
Toutefois, en diminuant la capacité d'action malveillante d'un attaquant, une entreprise peut accidentellement augmenter le risque d'empêcher un utilisateur légitime de travailler. D'autre part, les faux positifs qui conduisent au blocage d'applications, de flux ou d'utilisateurs légitimes, tout comme les faux négatifs qui laissent passer du trafic malveillant, peuvent s'accumuler au fil du temps et générer retards, perturbations et frustration. Une stratégie Zero Trust qui empêche les employés de travailler efficacement n'a pas lieu d'être.
De même, alors que les environnements IT sont déjà d'une grande complexité, ils doivent désormais faire face à un écosystème de menaces encore plus complexe. Les équipes de sécurité peuvent alors se retrouver contraintes de gérer des milliers de règles manuelles. Ce n'est plus viable aujourd'hui. Les entreprises doivent adopter une approche d'IA défensive dans leur stratégie de sécurité Zero Trust. Si l'IA a contribué à simplifier les attaques, elle peut également simplifier la création et la gestion des règles de sécurité, ce qui permet aux équipes de les déployer et de les ajuster rapidement tout en conservant le niveau de supervision humaine nécessaire.
Une stratégie Zero Trust solide doit donc trouver le juste équilibre entre sécurité et accessibilité, mais aussi entre automatisation et contrôle humain.
Constituants de l'approche Zero Trust
Depuis l'apparition du concept de Zero Trust, de nombreuses entreprises ont eu du mal à établir une stratégie de sécurité globale capable de protéger à la fois le trafic nord-sud et est-ouest. Le recours à plusieurs fournisseurs (l'un pour les pare-feux et le ZTNA, un autre pour la microsegmentation) a souvent compliqué la mise en œuvre, notamment lorsque les équipes de sécurité devaient gérer manuellement les mises à jour des règles. Les initiatives Zero Trust se sont également heurtées à des obstacles culturels internes. Les différentes équipes, souvent cloisonnées, comme les ingénieurs réseau et les administrateurs systèmes, avaient tendance à se renvoyer mutuellement la responsabilité des vulnérabilités ou des compromissions plutôt que de collaborer pour les résoudre.
Aujourd'hui, alors que les cybercriminels multiplient les attaques simultanées sur plusieurs fronts et que se profile l'émergence de modèles d'IA de nouvelle génération capables d'identifier des vulnérabilités en quelques secondes puis de les exploiter dans la foulée, l'intégration d'une suite de solutions est devenue essentielle. Les entreprises n'ont pas le temps d'attendre le déploiement progressif d'un nouveau module ni d'effectuer des mises à jour manuelles.
Pour atteindre le niveau de résilience architecturale désormais requis, une stratégie Zero Trust ne peut plus se limiter à un ensemble d'outils indépendants. Les menaces basées sur l'IA peuvent exploiter les silos entre les solutions de sécurité, et évoluent plus rapidement que les équipes humaines ne peuvent les détecter et les suivre. La résilience repose sur l'intégration étroite de trois piliers technologiques fondamentaux :
1. Plateforme unifiée de contrôle des accès (ZTNA et vérification des identités)
À l'ère des deepfakes et des agents d'IA autonomes, l'identité constitue le nouveau périmètre de sécurité. Le ZTNA doit s'appuyer sur un moteur unique de gestion des règles qui va au-delà de la simple authentification initiale. La vérification nécessite désormais une authentification multifactorielle résistante à l'hameçonnage ainsi qu'une évaluation continue des sessions. Grâce à l'intégration de ces éléments, le système ne se contente plus de vérifier un mot de passe : il analyse en temps réel l'état de sécurité des terminaux ainsi que les signaux comportementaux. Si un script basé sur l'IA détourne une session authentifiée, la plateforme intégrée détecte immédiatement les variations subtiles dans les données de télémétrie et révoque instantanément les accès sur l'ensemble des applications concernées.
2. Une microsegmentation automatisée
Si un attaquant parvient à s'introduire dans le système, la microsegmentation est le moyen d'empêcher une compromission localisée de se transformer en catastrophe généralisée. La segmentation manuelle appartient désormais au passé, car elle n'est plus en mesure de suivre le rythme des mouvements latéraux pilotés par l'IA. La résilience d'aujourd'hui repose sur une segmentation automatisée, qui tient compte de la surface d'exposition et est capable d'isoler dynamiquement les charges de travail. En regroupant les ressources dans des cellules autonomes, cette architecture garantit que même si un compte de service est compromis, son champ d'action reste physiquement restreint. Cela permet de limiter le rayon d'impact potentiel et de placer l'attaquant dans une impasse.
3. Un pare-feu DNS fondé sur les informations sur les menaces
La dernière ligne de défense contre une attaque pilotée par l'IA consiste à perturber son infrastructure de commande et de contrôle (C2). Le pare-feu DNS joue un rôle crucial en bloquant les requêtes utilisées par les scripts basés sur l'IA pour l'orchestration et l'exfiltration de données. Comme ces attaques s'appuient souvent sur des algorithmes de génération de noms de domaine et sur des techniques de tunnellisation destinées à échapper à la détection, le pare-feu DNS doit être intégré à un dispositif plus large d'informations sur les menaces. En coupant automatiquement le lien entre le système compromis et l'attaquant externe, la solution empêche le script basé sur l'IA de recevoir des instructions ou d'exfiltrer des données sensibles.
Ces technologies ne constituent plus de simples couches de sécurité supplémentaires : elles forment désormais les composants essentiels d'une architecture intégrée. Seule cette intégration étroite permet à une entreprise de détecter, contenir et neutraliser une menace accélérée par l'IA avant même qu'un analyste de sécurité ne reçoive la première alerte.
Les principes de l'approche Zero Trust
Accès réseau Zero Trust (ZTNA)
Souvent confondue avec l'approche Zero Trust globale, la solution ZTNA est un élément fondamental de la pile technologique. L'accès sécurisé est généralement la première étape de toute structure Zero Trust. Malheureusement, comme tant d'éléments du processus, il devient rapidement plus complexe qu'il n'y paraît.
L'accès sécurisé n'est pas une décision binaire. Fournir le niveau d'accès adéquat à la bonne application, aux bons utilisateurs et au bon moment est devenu beaucoup plus complexe, car les utilisateurs et les applications sont de plus en plus largement distribués. En fait, la définition même d'un utilisateur peut désormais inclure les clients, les fournisseurs et les partenaires, ainsi que les employés. Les applications peuvent inclure des applications anciennes, SaaS ou pour mobile et nécessitent un accès vers et depuis le centre de données, Internet ou les environnements cloud.
Une solution ZTNA efficace vérifie l'identité de l'utilisateur et la santé de son terminal, et s'assure qu'il peut accéder aux applications dont il a besoin, où qu'il soit, ce qui réduit ainsi la zone d'attaque possible et améliore la flexibilité et la surveillance. Pendant des décennies, les entreprises se sont appuyées sur des réseaux privés virtuels (VPN) soutenus par des fournisseurs d'identité pour fournir les accès. Conçus pour une époque révolue, ces VPN ne sont plus suffisants.
À l'ère de l'IA, où les deepfakes et les techniques par hameçonnage sophistiquées amplifient le risque du vol d'identifiants et de l'usurpation d'identité, il est essentiel de mettre en place des mesures de protection robustes dès l'accès initial.
Facteurs clés à prendre en compte pour l'achat de solutions d'accès réseau Zero Trust
Lorsque les entreprises commencent à mettre en place leurs stratégies de sécurisation des accès réseau, elles doivent tenir compte de plusieurs critères essentiels. Les solutions actuelles les plus avancées devraient combiner la gestion des identités et des accès, la sécurité des applications, l'authentification multifactorielle (MFA) et l'authentification unique, le tout avec une visibilité et un contrôle de gestion au sein d'une seule interface. Elles doivent également permettre de vérifier l'état de sécurité des terminaux qui tentent d'accéder au réseau. Par exemple, l'antivirus est-il activé sur le terminal ?
Les entreprises qui s'engagent dans des initiatives Zero Trust doivent privilégier des solutions capables de répondre à leurs besoins actuels, tout en accompagnant leur croissance. La capacité de montée en charge leur permettra notamment d'intégrer rapidement les salariés d'une entreprise issue d'une fusion ou d'une acquisition, de mener des activités de fabrication ou de production sur différents marchés ou régions, d'ajouter et de supprimer facilement des sous-traitants pour s'adapter aux besoins métier changeants et de migrer les applications vers le cloud de manière rentable sans sacrifier la sécurité.
Les solutions ZTNA doivent également fonctionner en étroite collaboration avec les solutions de microsegmentation afin de fournir un contrôle unifié. Par exemple, si un compte utilisateur est compromis après avoir obtenu l'accès via le ZTNA, la microsegmentation peut malgré tout empêcher la propagation de l'attaque vers d'autres charges de travail. Les entreprises doivent rechercher des solutions qui peuvent s'intégrer directement aux infrastructures d'identité existantes, même lorsqu'elles comprennent plusieurs répertoires et fournisseurs de services d'identité. Cela permet de déployer rapidement le service ZTNA sans avoir à modifier l'infrastructure ou l'architecture d'identité existante.
Se tourner vers la bordure de l'Internet
Les équipes en charge des décisions d'achat concernant l'approche Zero Trust ignorent souvent un facteur important de différenciation entre les produits du marché, alors qu'elles auraient tout intérêt à le prendre en compte. Les solutions qui sont combinées avec des plateformes cloud en bordure de l'Internet peuvent offrir des avantages supplémentaires en agissant comme un proxy basé sur l'identité qui soustrait la connectivité à la plateforme en bordure de l'Internet, garantissant que toute l'authentification est effectuée en bordure de l'Internet, loin du centre de données. Bien que certaines entreprises se tournent vers des architectures de proxy d'accès exécutées dans la zone démilitarisée (DMZ), cela ne permet pas de tirer parti de la capacité du cloud à mieux absorber les attaques, à fournir une bande passante pour la mise en cache et à s'adapter automatiquement aux besoins.
Un proxy basé sur l'identité construit dans le cloud peut évoluer en fonction de la demande, utiliser des ressources lourdes en matière de CPU et absorber les attaques. De plus, il se trouve sur une adresse IP privée qui n'est pas directement accessible depuis Internet. Les activités les plus sensibles en matière de performances et de sécurité ont lieu en bordure de l'Internet, au plus près de l'utilisateur final. En outre, la voie d'intégration sensible à l'application passe par un tunnel d'application inversé qui masque l'adresse IP du périmètre et réduit les risques d'exposition aux attaques volumétriques.
À mesure que l'IA accélère les attaques sur plusieurs vecteurs simultanément, en combinant par exemple attaques DDoS réseau et applicatives, attaques ciblant les API et autres techniques au sein de campagnes coordonnées, il devient de plus en plus important de mettre en place les mécanismes de défense le plus en amont possible du réseau.
Considérations relatives au MFA dans l'élaboration d'un modèle Zero Trust
Depuis la pandémie de COVID-19, l'essor du télétravail et le besoin d'un accès plus étendu ont conduit la plupart des entreprises à adopter l'authentification multifactorielle (MFA) et à déployer une solution dans ce domaine. Il est toutefois important de reconnaître que la combinaison de l'accès à l'échelle de l'entreprise et de l'authentification multifactorielle est plus importante que la somme de ses composantes. L'authentification multifactorielle est au cœur du concept de confiance, car elle exige d'avoir plus qu'un simple mot de passe. Une seconde vérification est nécessaire afin de réduire les risques liés à l'un des mécanismes de confiance les plus fréquemment exploités par les attaquants : les identifiants compromis. Il est également important de se souvenir que toutes les solutions d'authentification multifactorielle ne se valent pas.
Les solutions traditionnelles de MFA fondées sur les notifications « push » ne sont plus suffisantes à l'ère des deepfakes alimentés par l'IA, où l'envoi massif de demandes d'approbation MFA (prompt bombing) basé sur l'IA et le clonage vocal permettent presque d'automatiser le vol d'identifiants. Aujourd'hui, seules les solutions MFA conformes aux standards FIDO2/WebAuthn assurent une protection efficace contre l'hameçonnage.
Lors de l'évaluation des solutions d'authentification multifactorielle dans le cadre d'une stratégie Zero Trust, les entreprises doivent rechercher des solutions qui sont :
Microsegmentation : le moteur de confinement
Il n'existe pas d'état parfait pour l'approche Zero Trust. Penser le contraire reviendrait à ignorer la réalité des menaces actuelles. Tôt ou tard, des attaquants déterminés ou des agents autonomes relevant de l'IA fantôme finiront par trouver une faille. Une architecture résiliente ne peut donc pas se contenter de défendre le périmètre : elle doit également intégrer un véritable moteur de confinement interne.
Traditionnellement, les entreprises s'appuyaient sur des pare-feux et des VLAN pour segmenter leurs réseaux et protéger leurs applications critiques. Cependant, ces points de contrôle centrés sur le matériel sont coûteux, rigides et souvent incapables de prendre en compte la complexité des flux distribués d'aujourd'hui. Désormais, la stratégie privilégiée est la microsegmentation logicielle, avec un changement de paradigme : il ne s'agit plus seulement de rechercher les menaces, mais d'identifier de manière proactive les zones d'exposition potentielles.
Cette évolution apporte deux avantages. Premièrement, elle permet de contenir la majorité des attaques avant même qu'elles ne se produisent. En appliquant des règles de segmentation précises, fondées sur une compréhension approfondie des dépendances entre les applications, le rayon d'impact potentiel est réduit avant même qu'un incident ne survienne. Deuxièmement, en cas de menace active, les solutions qui reposent sur des règles de segmentation alimentées par l'IA permettent de répondre rapidement aux incidents. Les équipes de sécurité peuvent isoler dynamiquement les segments compromis sans avoir à interrompre l'ensemble du réseau. Cette approche permet aux entreprises de passer d'un modèle d'atténuation après coup à un modèle de défense et de confinement proactif. Introduire de la friction à chaque étape de la chaîne d'attaque est devenu essentiel pour préserver la résilience de l'entreprise, même lorsqu'une compromission est déjà en cours.
Les différenciateurs : l'opérationnalisation grâce à l'IA
Si la microsegmentation constitue l'un des piliers fondamentaux du Zero Trust, toutes les solutions ne se valent pas. Les outils hérités conçus sous forme d'appareils réseau traditionnels ou limités à des environnements sur site cloisonnés doivent être considérés comme des signaux d'alerte. Une solution prête pour l'IA doit offrir une visibilité complète sur l'ensemble des environnements hybrides, qu'il s'agisse de serveurs Windows 2008 anciens, de clusters Kubernetes actuels ou de terminaux IoT/OT sans agent.
Après tout, une solution qui ne couvre que 80 % de votre surface informatique laisse les 20 % restants vulnérables aux mouvements latéraux des attaquants.
Historiquement, de nombreux projets de microsegmentation ont échoué en raison de la lourdeur qu'implique la création manuelle des règles. En effet, ce processus pouvait nécessiter plusieurs mois d'analyses, de tests et de tâtonnements, avec le risque permanent de perturber des flux métier critiques. Les solutions avancées, comme Akamai Guardicore Segmentation, changent complètement la donne grâce à des moteurs de génération de règles (Generative Policy Engine, GPE). En tirant parti des LLM pour analyser les flux de trafic en temps réel, les entreprises peuvent générer, simuler et valider des règles de sécurité efficaces en quelques minutes seulement, plutôt qu'en plusieurs mois.
Les approches traditionnelles de segmentation ne suffisent plus face aux menaces alimentées par l'IA. Regardez cette vidéo animée pour découvrir comment Akamai s'appuie sur la microsegmentation optimisée par l'IA pour simplifier le déploiement, contenir les attaques et mettre fin aux menaces avancées.
De la visibilité à l'application des contrôles
Une microsegmentation sophistiquée ne se limite pas au simple blocage des ports au niveau de la couche 4 : elle exige une granularité jusqu'à la couche 7. Par exemple, les attaquants exploitent souvent les services hébergés par svchost pour se déplacer latéralement au sein d'un système. Or, il n'est pas possible de bloquer entièrement svchost. En revanche, un moteur avancé peut appliquer les règles au niveau des microservices, en isolant certaines fonctions spécifiques tout en maintenant la continuité des services essentiels.
Akamai fournit une cartographie quasi en temps réel de l'ensemble des flux de communication présents dans l'environnement informatique. Grâce à des recommandations ciblées, les entreprises peuvent identifier les problèmes à résoudre en priorité selon leur impact, tout en vérifiant en continu les performances des contrôles de sécurité à partir du contexte fourni par le reste du système de sécurité. À mesure que les environnements évoluent, les contrôles s'adaptent eux aussi afin de garantir des protections toujours pertinentes et efficaces. C'est précisément ce qu'exige l'écosystème actuel des menaces dominé par l'IA.
pare-feu DNS
Dans une approche Zero Trust, ce n'est pas seulement la fiabilité des individus qui est remise en question, mais aussi celle d'Internet. Les employés ont besoin d'accéder à Internet et, à mesure que les applications SaaS et pour mobile, les services cloud, le travail hybride et les terminaux IoT se répandent, la surface d'attaque d'une entreprise se développe également. Protéger une entreprise et ses utilisateurs contre les menaces telles que les logiciels malveillants, les ransomwares, l'hameçonnage et l'exfiltration de données devient exponentiellement plus complexe lorsque ces attaques sont renforcées par l'IA.
Les entreprises disposent de ressources limitées pour faire face aux complications des différents points de contrôle de sécurité. En outre, avec l'émergence de LLM de nouvelle génération capables d'identifier en quelques heures des vulnérabilités restées invisibles pendant des années, les entreprises les plus exposées sont celles qui ont des difficultés à appliquer les correctifs, à combler les failles de sécurité ou à maîtriser la complexité de leurs applications et de leurs infrastructures réseau.
À cela s'ajoute la multiplication des initiatives internes liées à l'IA, qui favorise l'apparition de l'IA fantôme. Ce phénomène est comparable à celui des API fantômes, ces interfaces développées sans supervision des équipes de sécurité. De nouveaux projets d'IA voient le jour en dehors des processus établis et peuvent contourner les protocoles de sécurité existants, ce qui amplifie les risques. Cela inclut de nouvelles API connectées à des LLM externes, ou encore un assistant IA qui crée sa propre API sans validation préalable. Soudain, une nouvelle voie de fuite de données apparaît. Les organisations ont donc besoin d'un pare-feu DNS capable de détecter les données exfiltrées par tunnellisation via des points de terminaison API non autorisés associés à des LLM.
Exigences fondamentales Zero Trust de l'investissement dans le pare-feu DNS
Même si cela semble simple, les acheteurs de technologie doivent prendre en compte certaines exigences lorsqu'ils investissent dans un pare-feu DNS. De nombreuses entreprises ont déployé des pare-feux DNS sur site, mais ont besoin d'étendre cette protection aux utilisateurs, quel que soit leur emplacement. Comme pour la gestion de l'identité, les fournisseurs qui disposent de solides plateformes en bordure de l'Internet ont généralement une sécurité DNS renforcée grâce aux informations sur les menaces recueillies par la plateforme étendue. Les décideurs devraient examiner attentivement ces exigences fondamentales.
- Inspection DNS. Les fournisseurs doivent être en mesure de procéder à des inspections en temps réel de tous les domaines grâce à des informations sophistiquées sur les menaces et de bloquer automatiquement les domaines malveillants. Les solutions doivent également être efficaces sur tous les ports et protocoles, offrant ainsi une protection contre les logiciels malveillants qui ne visent pas les protocoles et ports Web classiques. La qualité de l'inspection DNS peut varier considérablement d'un fournisseur à l'autre et les acheteurs devraient rechercher ceux qui ont de l'expérience sur le marché et qui ont fait leurs preuves auprès des clients.
- Protection pour tous les terminaux. Les fournisseurs doivent disposer d'agents pour les terminaux qui seront utilisés sur le réseau et hors réseau, tels que les ordinateurs portables, les smartphones et les tablettes.
- Intégration DNS flexible. Les prestataires devraient disposer de plusieurs méthodes pour transmettre les requêtes DNS au pare-feu DNS afin d'offrir une flexibilité maximale et de répondre à tous les cas d'utilisation.
- Identification et blocage de l'exfiltration de données via le DNS. L'exfiltration DNS, et plus spécifiquement les variantes à faible débit, peuvent permettre aux pirates d'exfiltrer des données par le biais du canal DNS. Faites appel à des prestataires qui disposent de détections d'exfiltration de données via le DNS en ligne et hors ligne basées sur des algorithmes de détection exclusifs. Les acheteurs devraient privilégier les solutions qui s'appuient sur l'IA pour détecter les fuites de données.
Surveillance des menaces
Si l'IA, et en particulier les LLM de nouvelle génération, transforme la manière dont les attaquants identifient les vulnérabilités, elles révolutionnent tout autant les activités de recherche des menaces. Une grande partie des tâches autrefois fastidieuses peut désormais être automatisée. Les entreprises devraient également évaluer les solutions de surveillance des menaces à l'aune des quatre piliers suivants.
Critères essentiels
1. Analyse et cartographie assistées par l'IA
Des fonctionnalités comme l'analyse de l'exposition et la réponse aux incidents d'Akamai automatisent ce qui était autrefois un processus laborieux : cartographier manuellement les dépendances entre systèmes, identifier les chemins qu'un attaquant pourrait emprunter et recommander des règles de microsegmentation adaptées. Lorsqu'elles évaluent les solutions disponibles sur le marché, les équipes de sécurité devraient considérer les capacités de cartographie et d'analyse assistées par l'IA comme un critère majeur.
2. Algorithmes efficaces
Les algorithmes sophistiqués présentant un palmarès de réussite basé sur les anomalies de l'activité des utilisateurs et du réseau, l'analyse des exécutables, l'analyse des journaux et plus encore devraient faire partie de tous les services de surveillance des menaces.
3. Détection des signaux pertinente
Même si les logiciels et l'IA sont des outils essentiels de la surveillance des menaces, les décideurs en matière d'approche Zero Trust doivent tout de même évaluer l'expertise interne des fournisseurs avec lesquels ils travaillent. Les services de surveillance des menaces doivent être capables de séparer les bons signaux des mauvais afin d'éviter une saturation d'alertes et de fournir des notifications immédiates de tout incident. Les entreprises doivent également prévoir des rapports réguliers avec des analyses des campagnes de grande envergure.
4. Personnel expérimenté
Les équipes doivent réunir des personnes ayant un large éventail d'expériences, notamment dans les domaines de l'offensive, de la réponse aux incidents et de la science des données, et doivent être disponibles 24 h/24, 7 j/7. Dans ce domaine, les fournisseurs de services de diffusion de contenu peuvent apporter un avantage considérable. Les informations issues de la surveillance de centaines de téraoctets de données par seconde apportent une perspective unique à toute détection de signal.
Par où commencer ?
Une initiative Zero Trust n'est jamais complète. Pour ceux qui envisagent les besoins en logiciels, en matériel et en recrutement, une question revient souvent : « Avec quelle technologie commencer ? ».
Comme pour beaucoup de questions, la réponse va dépendre des besoins individuels de l'entreprise, de l'évaluation des risques et des forces et faiblesses relatives. Pour de nombreux observateurs du secteur, la solution consiste à commencer par la mise en œuvre du ZTNA. En effet, protéger l'entreprise contre le trafic malveillant nord-sud peut être un point de départ judicieux. Pourtant, certains estiment qu'une approche est-ouest avec la microsegmentation, plus précisément la microsegmentation définie par logiciel, est un meilleur choix.
Pourquoi commencer par la microsegmentation ?
Si vous considérez, comme la plupart des experts, qu'il n'existe pas de défense parfaite et qu'une attaque malveillante finira par se frayer un chemin, alors vous voulez être en mesure de protéger vos ressources les plus précieuses. C'est là qu'intervient la microsegmentation. Cette approche est perçue comme complexe ; c'est pourquoi les entreprises hésitent à se lancer dans la microsegmentation.
Premièrement, la microsegmentation n'est pas une approche de type « tout ou rien ». Tout comme l'approche Zero Trust, elle peut être entreprise par étapes. Les entreprises peuvent commencer par identifier leurs actifs les plus précieux. Concentrez-vous sur ce qui est critique. Assurez-vous que si quelqu'un s'introduit dans votre système, il ne peut pas mettre votre activité en péril. L'importance d'un actif peut être mesurée selon les données qu'il contient ou selon le niveau de protection existant.
Dans de nombreux cas, vous aurez besoin d'une solution de microsegmentation qui couvrira vos systèmes hérités, car ces systèmes exécutent souvent des applications critiques et sont particulièrement vulnérables. Certaines solutions de microsegmentation ne permettent pas de sécuriser ces systèmes hérités.
Deuxièmement, la microsegmentation définie par logiciel supprime une grande partie de la complexité perçue. Vous n'aurez pas besoin de vous occuper du matériel ou de faire appel à vos architectes de réseau et de sécurité continuellement. De même, vous n'aurez plus à consacrer des mois à la création, à la modification et au déploiement des règles. L'IA a considérablement réduit les obstacles à l'adoption grâce à des fonctionnalités telles que le Generative Policy Engine d'Akamai, capable de générer automatiquement des règles de segmentation prêtes à être appliquées. Pour ce faire, il modélise le comportement des applications et le met en correspondance avec des données de télémétrie détaillées sur les charges de travail, notamment les processus, les utilisateurs et les noms de domaine pleinement qualifiés.
En outre, si l'on considère qu'une compromission est inévitable et que les attaques renforcées par l'IA les rendent plus puissantes et plus coûteuses que jamais, alors il est logique de commencer par la méthode la plus efficace pour limiter leur impact : bloquer tout mouvement une fois l'attaquant à l'intérieur du système.
Une fois qu'une initiative de microsegmentation a été lancée, les premiers avantages sont clairs et peuvent aider à faire avancer le reste du projet. Par exemple, vous disposerez alors d'une source fiable objective sur ce qui se passe dans votre environnement. Vous pouvez l'obtenir immédiatement sans même appliquer de politique. Vous aurez ainsi une excellente compréhension du fonctionnement des flux dès que vous l'aurez. Par ailleurs, une fois que vous avez commencé à mettre en place un cloisonnement des applications, vous pouvez facilement verrouiller les applications stratégiques afin qu'elles ne communiquent que par des ports et des processus spécifiques.
Une autre solution pour une réussite rapide peut être de cibler des règles spécifiques aux menaces. Les plateformes de microsegmentation sophistiquées intègrent généralement les principes de la sécurité positive. Cela signifie qu'il est possible de créer rapidement une règle pour interdire les connexions inutiles entre les services de bureau à distance et Internet. Les entreprises peuvent rapidement bloquer le type de vulnérabilités qui a conduit à l'attaque Colonial Pipeline, par exemple.
Quel que soit le point de départ, la clé de toute démarche Zero Trust est l'équilibre ; une gestion optimale des identités associée à une segmentation ou des protections d'accès au Web limitées ne sont pas synonymes de sécurité.
Plateforme ou outils spécialisés
Comme pour de nombreuses décisions technologiques, l'achat d'un logiciel Zero Trust se résume souvent au choix entre des spécialistes individuels et une plateforme qui combine plusieurs composants. Compte tenu de l'impact du Zero Trust sur les équipes de sécurité, les intégrateurs, les architectes et les analystes, ainsi que de la nécessité de gérer les règles à travers plusieurs consoles, agents et intégrations, le choix de la plateforme présente de solides avantages. Ceci est particulièrement pertinent dans un marché du travail tendu avec une pénurie de professionnels qualifiés en cybersécurité. La gestion de solutions provenant de plusieurs fournisseurs peut augmenter considérablement les coûts de personnel, car les solutions qui ne communiquent pas efficacement créent des faux positifs qui pèsent sur les utilisateurs finaux et peuvent nécessiter une assistance et une formation supplémentaires.
Face à la multiplication des menaces liées à l'IA, les attaquants ne cherchent plus seulement à exploiter une faille isolée, mais tous les points faibles d'une entreprise en même temps. Dans ce contexte, la création des règles centralisée et l'automatisation coordonnée des contrôles deviennent essentielles. Par ailleurs, une entreprise dotée d'une stratégie Zero Trust mature s'appuie sur une intégration étroite de l'ensemble de son système de sécurité : solutions de gestion des informations et des événements de sécurité, plateformes de détection et de réponse aux points de terminaison, outils de renseignement sur les menaces, et bien d'autres. Pour les entreprises actuelles, le choix de la plateforme simplifie considérablement cette intégration, plutôt que de devoir sélectionner les meilleures solutions de chaque catégorie.
Enfin, les négociations sur l'assistance et les contrats ne nécessitent qu'une poignée de main, ce qui constitue un argument de poids en faveur de la mise en œuvre d'une approche Zero Trust avec un fournisseur de plateforme.
Dans l'idéal, il convient de privilégier un prestataire unique ayant une approche flexible, qui offre une plateforme Zero Trust complète et permet également de déployer des composants spécialisés de manière indépendante. Cette flexibilité permet d'appliquer plus facilement le modèle Zero Trust, tout en bénéficiant des avantages d'un prestataire unique.
Les principes du Zero Trust à l'ère de l'IA
remporter la bataille de la cybersécurité à l'ère de l'IA
Aujourd'hui, les cyberattaques alimentées par l'IA ont rendu obsolète l'approche traditionnelle de cybersécurité fondée sur le principe « détecter et réagir ». Lorsque des agents autonomes et des logiciels malveillants basés sur l'IA sont capables de cartographier un réseau et de se déplacer latéralement en quelques minutes seulement, les enquêtes menées au rythme humain ne constituent plus une défense viable. Dans ce contexte, la vitesse est le seul avantage décisif.
Pour l'emporter dans cette bataille de la cybersécurité à l'ère de l'IA, les entreprises doivent adopter un changement stratégique fondamental : passer d'une logique de poursuite des attaquants à une logique de confinement préventif. Un modèle Zero Trust qui repose sur une plateforme complète intégrant le ZTNA, la microsegmentation, les pare-feux DNS et une authentification multifactorielle résistante à l'hameçonnage est essentiel pour garantir la résilience d'une entreprise. En remplaçant les approximations et les processus manuels par des mécanismes de défense basés sur l'IA, les entreprises peuvent réduire le rayon d'impact potentiel des attaques et appliquer les contrôles de sécurité au niveau des microservices avant même qu'une menace ne se concrétise. À mesure que nous avançons dans cette nouvelle ère marquée par les risques liés à l'IA, les vainqueurs ne seront pas ceux qui répondront manuellement au plus grand nombre d'alertes, mais ceux dont l'architecture est conçue pour contenir par défaut les menaces invisibles.
Akamai vous aide à commencer cette transformation en sécurisant chaque interaction. Le Generative Policy Engine d'Akamai Guardicore Segmentation réduit à quelques minutes seulement, grâce à l'IA, ce qui prendrait des mois en configuration manuelle de règles, et cartographie instantanément votre surface d'exposition. En combinant ces éléments essentiels du Zero Trust, Akamai vous aide à gouverner les agents autonomes et à contenir les mouvements latéraux à la vitesse des machines. Transformez la complexité de la sécurité en simplicité opérationnelle et assurez la résilience de votre architecture face aux menaces de demain, afin de pouvoir innover dès aujourd'hui.