重要ポイント
-
今日の脅威の状況には、AI対応型のゼロトラストが必要です。
-
企業がAIイノベーションを全速力で進める中、自律型エージェントはもはや単なるユーザー主導のツールとして扱うことができず、今やネットワーク内部で実際に動作する存在となっています。エージェントが、複数のリポジトリを横断するデータを問い合わせたり、コンテキスト把握を目的として内部エンドポイントをスキャンしたりする権限を持つ場合、それが自動化されたラテラルムーブメント(横方向の移動)の媒介となる可能性があります。ゼロトラストは今や、人間だけでなく、人間に代わって動作する自律型のシャドープロセスについても継続的に検証するアプローチへ移行する必要があります。
-
フロンティアLLMなどのリスクには、新たなゼロトラストアプローチが必要です。
-
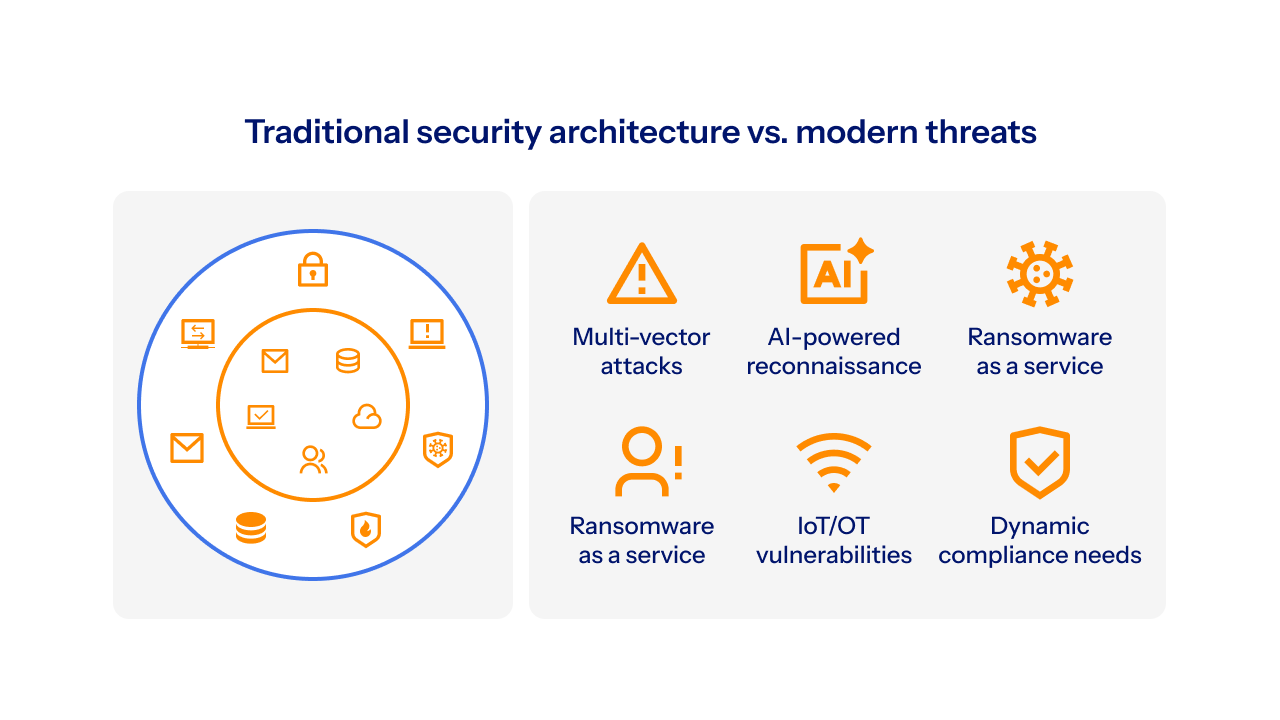
統合型セキュリティスイートの重要性はこれまで以上に高まっています。これは、脅威アクターが複数のベクトルから同時に攻撃を仕掛け、さらにフロンティアAIモデルが数秒で脆弱性を特定し、さらに短時間で攻撃を実行するようになる可能性が現実味を帯びてきたためです。ゼロトラスト戦略は、スタンドアロン型ツールの集合以上のものであるべきです。AI駆動型の脅威は、サイロ化されたセキュリティ製品の隙を突き、人間による対応能力をはるかに上回る速度で攻撃を展開する可能性があります。
-
自動化されたマイクロセグメンテーションが、マシンスピードのラテラルムーブメントを阻止します。
-
今日の脅威に対抗するには、AIを活用した防御によってAIを活用した攻撃に対応するゼロトラストアーキテクチャが必要です。時間のかかる人間主導のインシデント対応に頼ると、AI駆動型の侵入は急速に拡大し、壊滅的なシステム障害につながる可能性があります。一方、AIを活用したマイクロセグメンテーションは、脅威の封じ込めを自動化し、自己隔離型のセルへと分離することで、今日のセキュリティチームが被害範囲を最小化し、脅威が発生した瞬間にその拡散を阻止できるようにします。
ゼロトラストはAIリスクに対する最善の対策
ゼロトラストの概念は決して新しいものではありませんが、新しいAI時代を迎えた今、これまで以上に重要性が高まっています。Forrester Researchは、ネットワーク境界を通過したユーザーやアプリケーションに無制限のアクセスを許可するという従来の方法を見直す時期が来たことを、何年も前から組織に警告しています。フルアクセスを許可する前に、すべてのデバイス、ユーザー、ネットワークフローを検証する必要があると組織に警告しました。
ハイブリッドワークやクラウドの展開に関連するアクセス問題を解決しようと組織が努力する中、ゼロトラストは普及し始めました。しかし現在、境界は単にリモートであるだけでなく、動的で、マシンスピードで動作するようになりました。
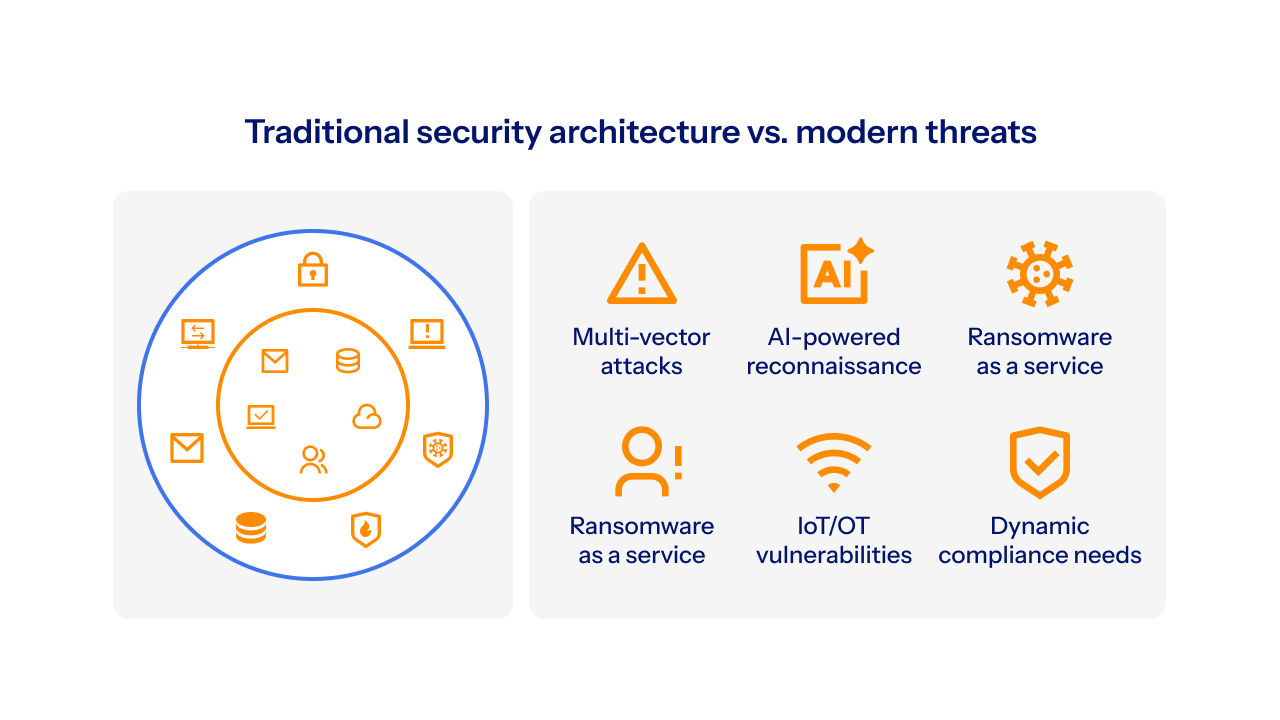
AIの進化により、ディープフェイクは実現可能になっただけでなく、極めて巧妙化しました。また、LLMを悪用したフィッシング攻撃は、かつてないレベルでパーソナライズ可能となり、大量に生成できるようになっています。さらに懸念されるのは、これまで何十年にもわたって人間が発見できなかった脆弱性を、最先端のAIモデルが短時間で特定できるようになる可能性です。これにより、侵害が「起こるかどうか」ではなく「いつ起こるか」という問題にとどまらず、「どれほど深刻な被害をもたらすか」という問題にもなります。
サービスとしてのランサムウェアの増加を考えてみましょう。このサービスを通じて、開発者はランサムウェアを作成し、それをアフィリエイトにレンタルして攻撃を実行させます。これにより、高度なスキルを持たないハッカーでさえも、高度な攻撃を実行することが可能になります。最近、最も有名な3つのランサムウェアグループ(ALPHV/BlackCat、CL0P、LockBit)が四重脅迫攻撃を実行しました。このような攻撃の手口は、脅威アクターがデータを暗号化して窃取するだけでなく、DDoS攻撃で脅迫し、被害者の顧客、パートナー、従業員、メディアに連絡して身代金を支払わせるというものです。生成AIとLLM(大規模言語モデル)を悪用することで、技術的な専門知識が乏しい個人でも高度な攻撃キャンペーンを展開しやすくなり、ランサムウェア攻撃の頻度を高め、規模拡大を招いています。
人間主導の防御では、この新たな現実に対応するにはあまりにも遅すぎます。組織は、「防御第一」のAI戦略に迅速に転換し、すべてのデジタルインタラクションを保護する必要があります。
このように進化を続け、複雑化するサイバーセキュリティ環境の中で、ネットワークおよびセキュリティソフトウェアのベンダーは、既存の製品をAI対応としてブランド化する、新製品を導入するといった対応を取っています。その結果、セキュリティチームは情報への追従に追われ、ゼロトラスト戦略に移行するための土台となる購買意思決定において混乱を招いています。
このガイドは、高まるAIの脅威の中で、何から始めるべきかを明らかにし、重要な差別化要因の概要を説明することにより、セキュリティチームがゼロトラスト・テクノロジーへの投資の詳細な計画を策定できるようにすることを目的としています。
自律型エージェントとシャドーAIが告げる新たな時代
かつて従業員がセキュリティ保護されていないWi-Fiスポットからログインする、フィッシング詐欺に引っかかるといった形でネットワークにリスクをもたらしていたのに対し、今日の脅威ははるかに巧妙で見えにくいものとなっています。過去10年間に発生したSaaSスプロールとは異なり、シャドーAIには管理されていない機能が含まれています。従業員が展開するAIブラウザー拡張機能や自律型エージェントは、従来のデータ損失防止(DLP)対策をすり抜ける隠蔽されたデータ経路を作り出しています。
IBMの「データ漏えいのコストに関する調査」1によると、すでに5社中1社の組織が、監視の行き届いていないAIに関連したデータ侵害の被害に直面しています。さらに2026年のテレメトリデータは、これらの拡張機能が過剰な権限を要求する確率が3倍高くなり、ブラウザーが窃取ハブへと変換されていることを示しています。
これらのツールは隠蔽されたデータ経路を作成します。しかし、脅威は、受動的なデータ漏えいから能動的な偵察へと進化しています。セキュリティ専門家は現在、自律的な推論を備えたLLMが、モデル・コンテキスト・プロトコル(MCP)の潜在的な脆弱性を悪用して内部ネットワークをマッピングする可能性を考慮する必要があります。
AI対応のゼロトラストアーキテクチャにおいて、これらの自律型エージェントはもはや単なるユーザー主導のツールとして扱うことはできません。これらは今や、ネットワーク内部で実際に動作する存在となっています。エージェントに、複数のリポジトリにまたがるデータを照会したり、コンテキストを得るために内部エンドポイントをスキャンしたりする権限が与えられている場合、それ自体が自動化されたラテラルムーブメントの媒介となる可能性があります。ゼロトラストは今や、人間だけでなく、人間に代わって動作する自律型のシャドープロセスについても継続的に検証するアプローチへ移行する必要があります。
ゼロトラスト・アーキテクチャの変化
業界は長年にわたり、「決して信頼せず、常に検証する。」これは、初期のゼロトラストの基盤であり、ネットワーク内にあるものがすべて安全であると想定していた「城と堀(castle-and-moat)」の考え方から脱却するために不可欠な転換でした。しかし、現在では、アイデンティティを検証するだけでは不十分です。AI駆動型のスクリプトにより、認証されたセッションを乗っ取り、マシンスピードでユーザーのふるまいを模倣することができるようになりました。そのため、アイデンティティ検証からアーキテクチャのレジリエンスに焦点を移行する必要があります。
これからは、検証ゲートがいずれはバイパスされると仮定する必要があります。もはや、目標は認証情報を確認するだけでなく、アーキテクチャそのものを能動的な侵入に耐えられる設計にすることにあります。組織は、基本的な権限を超えて、自動化された封じ込め機能が働いている状態へと移行する必要があります。たとえば、アカウントユーザーの認証情報が自動化されたスクリプトによって悪用された場合、システムはそれを単に検証するだけではなく、ユーザーが定義済みの狭いサンドボックスの外部にアクセスできないようにする必要があります。
現代におけるサイバーセキュリティのレジリエンスは、リアルタイムの自動化された応答に依存しており、脅威が出現した瞬間にそれを抑え込みます。テレメトリが侵害を通知した場合、アーキテクチャは人間のアナリストによる判断を待つべきではなく、セグメントを自律的に隔離するものであるべきです。この根本的な変化により、攻撃の「ブレークアウトフェーズ」が効果的に無効化されます。
AIを背景とした脅威に対応するゼロトラスト・アーキテクチャの構築方法
今日の脅威に対処するためには、人員配置、ポリシー、そしてコミュニケーション、特にセキュリティ担当者と開発者の間における包括的なアプローチが必要です。しかし、ゼロトラスト戦略を実現するのに役立つ実際の製品については、4つの目標に基づいて推進する必要があります。
1.いかなるエンティティも信頼せず、常に検証する。
理論上は、「信頼せず、常に検証する」というのは非常に簡単なことのように思えます。単にすべてのシステムとデータへのあらゆるアクセスを切断すれば、ネットワークを封鎖できます。真の課題は、ほとんどのシステムが暗黙的な信頼を念頭に置いて設計されている中、ビジネスの大規模な中断を引き起こすことなく常に検証を行うことです。あらゆる種類のアクセスに対する幅広い可視性と制御、そしてポリシーを適用して維持するためのシンプルで実用的な手段が必要です。
2.検証後、最小限のアクセス権を付与する。
ゼロトラスト環境では、ユーザーを検証したら、当該ユーザーの役割に必要なアクセスのみを付与しなければなりません。
3.脅威を継続的に監視する。
ほとんどの業界の専門家が言うとおり、ゼロトラストは継続的な活動です。攻撃者は企業の防御を侵害するため、ますます高度化しており、組織は継続的にアクセスを監視、検証、制限する必要があります。ゼロトラストの利点の一つは、絶えず進化する脅威を追跡することから、正当なビジネスの意図を確保することに焦点を移す点にあります。「既知の正常(Known Good)」、すなわち、どのユーザー、デバイス、ワークロードが通信する必要があるかを正確に定義することで、攻撃者の戦術やツールの目新しさに関係なく、許可されていないすべてのアクティビティがデフォルトでブロックされる環境を構築できます。
真のゼロトラスト・ポリシーを導入していれば、攻撃者は企業が導入しているすべての対策を即座に打ち破る必要があるため、侵害することが非常に困難となります。理想的には、企業はすべての攻撃をチェーンのどこかで阻止できます。まだ考え出されてもいない攻撃さえも阻止することができます。ゼロデイ攻撃であってもそうでなくても、ゼロトラストはそれを緩和できます。
4.自律的な露出分析。
能動的な脅威を監視するだけでは、もはや不十分です。今日のゼロトラストの取り組みでは、防御がどこにさらされる可能性があるかを常に評価し続ける必要があります。これには、侵害による潜在的な影響、つまり何が暴露される可能性があるのか、どのように資産に到達できるのか、そして潜在的な被害範囲を含める必要があります。最先端LLMの見通しと、限られたテストでそれらが示した能力から、単一の侵入に対する防御だけではもはや十分ではないことが明らかになっています。セキュリティは、リスクをプロアクティブに特定し、あらゆるラテラルムーブメントをリアルタイムで迅速に封じ込める準備ができている必要があります。
ゼロトラストのダークサイド
ゼロトラストの導入に着手する際、組織はこのような信頼の欠如とアクセス制限の裏の側面も考慮する必要があります。ゼロトラストの根本的な側面はアクセスを制限することであり、歴史的にはポジティブセキュリティを通じて行われてきました。つまり、何を許可するのかを判断するということです。他のすべてはデフォルトで拒否されます。
しかし、悪性キャンペーンを実行する攻撃者の能力を低下させた結果、意図せずして、従業員の業務遂行を妨げてしまう場合があります。また、正当なパッケージやユーザーをブロックするフォールス・ポジティブ(誤検知)や、悪性のトラフィックを通過させてしまうフォールス・ネガティブ(検知漏れ)は、累積的に遅延やフラストレーションを増加させる可能性があります。従業員が効率的に仕事をすることを妨げるゼロトラスト戦略は、戦略とは言えません。
同様に、今日の複雑なIT環境は、現在、さらに複雑な脅威環境に直面しています。すると、数千もの手動ルールをセキュリティチームが管理することになります。これはもはや維持できることではありません。組織は、ゼロトラスト・セキュリティに対する防御的なAIアプローチを採用する必要があります。AIは攻撃をシンプル化した一方で、ポリシーの作成をシンプル化することもできます。これにより、チームは重要な人間による監視を維持しながら、迅速にポリシーを展開し、調整することが可能になります。
そのため、強固なゼロトラスト戦略は、セキュリティとアクセス、または自動化と人間による監視のバランスを取ることになります。
ゼロトラストの要素
ゼロトラストという概念が提唱されて以来、垂直方向(North/South)と水平方向(East/West)の両方のトラフィックを保護する包括的なセキュリティアプローチをまとめることは、多くの組織にとって困難であることが明らかになりました。特にセキュリティチームが手動でポリシーを更新することに苦労したため、ファイアウォールとゼロトラスト・ネットワーク・アクセス(ZTNA)のためのベンダーとマイクロセグメンテーションのためのベンダーを別々に頼るようになったことが、実装を困難にしています。ゼロトラストの取り組みは、ネットワークエンジニアやシステムエンジニアなど、サイロ化されたグループの組織内の文化的な課題にも直面しています。これらのグループは、ソリューションを見つけるために協力するのではなく、脆弱性や侵害について互いに責任を押し付け合っています。
現在、脅威アクターが複数の経路から同時に攻撃を仕掛け、さらに最先端AIモデルが数秒で脆弱性を特定し、それより速く攻撃を実行できる可能性が現実味を帯びる中、統合されたセキュリティスイートの重要性はこれまで以上に高まっています。組織は、モジュールの展開や手動の更新に時間をかける余裕はありません。
今日必要とされるアーキテクチャのレジリエンスを達成するには、ゼロトラスト戦略は、スタンドアロン型ツールの集合以上のものであるべきです。AI駆動型の脅威は、サイロ化されたセキュリティ製品の隙を突き、人間による対応能力をはるかに上回る速度で攻撃を展開する可能性があります。レジリエンスは、次の3つの中核技術の柱を緊密に統合することで維持されます。
1.統合アクセスファブリック(ZTNAおよびアイデンティティ検証)
ディープフェイクと自律型AIエージェントの時代において、アイデンティティは新たな境界です。ZTNAは、初期ログインの枠を超えた単一のポリシーエンジンの下で統合する必要があります。検証には現在、フィッシング耐性のあるMFAと継続的なセッション評価が必須となっています。これらを統合することで、システムは単にパスワードをチェックするだけでなく、デバイスのポスチャとふるまい信号をリアルタイムで分析します。AIスクリプトがセッションを乗っ取った場合でも、統合ファブリックはテレメトリの微妙な変化を検知し、すべてのアプリケーションにわたるアクセスを即座に取り消します。
2.自動化されたマイクロセグメンテーション
攻撃者が足がかりを得た場合、マイクロセグメンテーションにより、ローカルな侵害がシステム全体に広がることを防ぐことができます。手動によるセグメンテーションはもはや時代遅れであり、AI駆動型のラテラルムーブメントに対応できません。最新のレジリエンスは、ワークロードを動的に分離する、自動化された露出認識型セグメンテーションに依存しています。資産を自己完結型セルにグループ化することで、サービスアカウントが侵害されたとしても、その影響範囲が物理的に制限されます。これにより被害範囲が制限され、攻撃者は強制的に行き止まりへと追い込まれます。
3.インテリジェンス主導のDNSファイアウォール
AI駆動型の侵害に対する最終的な防御ラインは、コマンド&コントロール・インフラの破壊です。DNSファイアウォールは重要なインターセプションポイントとして機能し、AIスクリプトがオーケストレーションやデータ窃取に使用するクエリーをブロックします。このような攻撃では、ドメイン生成アルゴリズムと回避的なトンネリングが使用されることが多いため、DNSファイアウォールをより広範な脅威インテリジェンスループと統合する必要があります。内部侵害と外部の攻撃者との間のリンクを自動的に切断することで、システムは、AIスクリプトが指示を受信する、または機微な情報を漏えいさせることを不可能にします。
これらのテクノロジーは、もはや任意のレイヤーではなく、統合されたコンポーネントです。この緊密な結合によってのみ、システムは、人間のアナリストが最初の警告を受け取るよりも前に、AIによって加速された脅威を検知、封じ込め、無効化することができます。
ゼロトラストの原則
ゼロトラスト・ネットワーク・アクセス(ZTNA)
ZTNAはゼロトラストに対するアプローチ全体を指すものと誤解されることがありますが、テクノロジースタックの基本的な要素です。安全なアクセスは、通常、あらゆるゼロトラスト・フレームワークにおける最初のステップです。残念ながら、プロセスの多くの要素と同様に、ZTNAは思ったよりもすぐに複雑化してしまいます。
安全なアクセスは、二者択一の判断ではありません。ユーザーやアプリケーションがより広く分散されるようになったため、適切なユーザーに適切なアプリケーションへの適切なレベルのアクセス権を適切なタイミングで提供することは、はるかに困難になっています。実際、現在ではユーザーの定義に、顧客、サプライヤー、パートナー、そして従業員が含まれます。一方、アプリケーションにはレガシーアプリ、SaaS、モバイルアプリが含まれ、データセンター、インターネット、クラウド環境との間のアクセスが必要です。
効果的なZTNAソリューションは、ユーザーのアイデンティティとデバイスの健全性を確認し、ユーザーやデバイスの場所を問わず、必要なアプリケーションにアクセスできることを検証します。これにより、攻撃可能な領域が減少し、柔軟性と監視が強化されます。数十年にわたり、組織はアイデンティティプロバイダーがサポートする仮想プライベートネットワーク(VPN)を利用してアクセスを提供してきました。これらのVPNは、今とは異なる時代に向けて設計されたものであり、もはや十分に機能しません。
AI時代では、ディープフェイクや巧妙なフィッシング行為によって、認証情報の窃取やなりすましがかつてないほど危険になっているため、初期アクセスの段階で強力な防御を行うことが極めて重要です。
ゼロトラスト・ネットワーク・アクセス・ソリューションを購入する際の重要な考慮事項
企業がネットワークアクセスの防御戦略を開始するにあたり、考慮すべき領域がいくつかあります。今日では、アイデンティティおよびアクセス管理、アプリケーションセキュリティ、多要素認証(MFA)、シングルサインオンをすべて組み合わせて、1つのインターフェースで管理の可視化と制御を行えなければ、高度なソリューションとは言えません。これには、ネットワークにアクセスするデバイスの健全性を検証する機能も含まれます。たとえば、デバイス上でウイルス対策ソフトウェアが実行されているかどうか、といったことです。
ゼロトラストの取り組みを進める組織は、現在のニーズに対応できるだけでなく、ビジネスの規模に合わせてスケーリングできるソリューションを探す必要があります。これにより、合併または買収した企業の従業員の迅速なオンボーディングや、さまざまな市場または地域での製造や生産が実行できます。また、業務委託先を簡単に追加および削除して、変化するビジネスニーズに適応し、セキュリティを犠牲にすることなく高いコスト効率でアプリケーションをクラウドに移行できます。
また、ZTNAソリューションは、マイクロセグメンテーションのソリューションと連携して、統合された制御を実現する必要があります。たとえば、ユーザーアカウントがZTNAへのアクセス権を与えられた後に乗っ取られた場合でも、マイクロセグメンテーションによって他のワークロードへの拡散を防ぐことができます。組織は、既存のアイデンティティインフラに複数のディレクトリやアイデンティティ・サービス・プロバイダーが含まれている場合でも、そのインフラと直接統合できるソリューションを模索する必要があります。これにより、既存のアイデンティティインフラやアーキテクチャを変更する必要なく、ZTNAサービスを迅速に展開できます。
エッジに着目
また、市場の製品を選択する際には、ゼロトラスト購買チームが見落としがちな重要な差別化要因があります。エッジ・クラウド・プラットフォームと組み合わさったソリューションは、エッジプラットフォームへの接続を抽象化するアイデンティティ認識型プロキシとして機能し、すべての認証がエッジや、データセンターから離れた場所で行われるため、さらなるメリットを提供します。一部の企業はDMZ内で実行されるプロキシアーキテクチャへのアクセスを求めていますが、それではクラウドの機能を活用して攻撃をより効果的に吸収することや、キャッシング用の帯域幅を提供すること、あるいは必要に応じて自動スケーリングすることはできません。
クラウドに組み込まれたアイデンティティ認識型プロキシは、オンデマンドでのスケーリング、CPU負荷の大きいリソースの実行、攻撃の吸収を行うことができます。また、これはインターネットから直接アクセスできないプライベートIPアドレス上に配備されます。パフォーマンスとセキュリティが最も重視されるアクティビティが、エンドユーザーに最も近いエッジで実行されます。さらに、アプリケーションへの機微な進入経路はアプリケーションのリバーストンネルを介するため、境界のIPは見えなくなり、ボリューム型攻撃のリスクが軽減されます。
AIは、ネットワークとアプリケーションへのDDoS攻撃、API攻撃などを単一の協調的なキャンペーンに統合し、複数のベクトル間の攻撃を同時に高速化するため、ネットワークからより離れた場所に防御を構築することがさらに重要になります。
ゼロトラストの実現に向けた詳細な計画を策定する上でのMFAに関する考慮事項
COVID-19のパンデミックに伴いテレワークが広まり、アクセスの強化が必要になったため、ほとんどの組織はすでにMFAを採用し、何らかのソリューションを導入しています。しかし、エンタープライズ全体でのアクセスとMFAの組み合わせは、それぞれの単なる寄せ集めではなく、それ以上の効果を発揮するということを認識しておくことが重要です。MFAは単なるパスワード以上のものを求めるため、信頼の概念の中核となります。よくある信頼の悪用の被害を回避するためには、2つ目の検証が必要です。また、すべてのMFAソリューションが同じというわけではないことを覚えておくことも重要です。
AI駆動型のディープフェイクが登場し、AIによって自動化されたプロンプト爆撃や音声クローニングによって、認証情報の窃盗がほぼ自動化されている現代において、従来の「プッシュ通知型」MFAはもはや十分ではありません。今日、フィッシング対抗の保護を実現する唯一の方法は、FIDO2/WebAuthn規格に準拠したMFAソリューションを使用することです。
ゼロトラスト戦略の一環としてMFAソリューションを評価する際、組織は次のようなソリューションを探す必要があります。
マイクロセグメンテーション:封じ込めエンジン
完璧なゼロトラストは存在しません。そうでないと仮定することは、現代の攻撃の現実を無視することになります。執拗な攻撃者や自律型のシャドーエージェントは、必然的にギャップを見つけ出すものです。したがって、レジリエントなアーキテクチャには、単なる境界防御だけでなく、内部的な封じ込めエンジンが必要です。
従来、組織はファイアウォールやVLANを使用してネットワークをセグメント化し、重要なアプリケーションを保護していましたが、これらのハードウェア中心のチョークポイントは高価で柔軟性に欠け、最新の分散型トラフィックの微妙なニュアンスを把握できないことがよくありました。現在、この戦略はソフトウェアベースのマイクロセグメンテーションに移行し、脅威ハンティングからプロアクティブな露出マッピングへと移行しています。
この移行には2つの利点があります。まず、ほとんどの攻撃を事前に封じ込められる点です。アプリケーションの依存関係を深く理解した上で正確なセグメンテーションルールを実装することで、インシデントが発生する前に被害範囲を効果的に縮小できます。次に、実際に脅威が発生しているシナリオでは、AI駆動型のセグメンテーションルールを備えたソリューションにより、迅速なインシデント対応が可能になる点です。セキュリティチームは、ネットワーク全体を遮断することなく、侵害されたセグメントを動的に隔離できます。これにより、組織は、防御戦略および隔離戦略において、事後対応型の緩和モデルからプロアクティブなモデルへと移行できます。攻撃者が攻撃チェーンに沿って進む中でフリクションを生じさせることが、侵害が発生しても組織がレジリエンスを維持するための鍵となります。
差別化要因:AI駆動型の運用化
マイクロセグメンテーションはゼロトラストの中核的な柱ですが、すべてのソリューションが同じように適しているわけではありません。ネットワークファーストのアプライアンスとして構築されたレガシーツールやオンプレミスのサイロに限定されたレガシーツールは、重大な危険信号です。AI対応のソリューションは、レガシーWindows 2008サーバーから最新のKubernetesクラスタやエージェントレスのIOT/OTデバイスに至るまで、ハイブリッド環境全体で包括的な可視性を提供する必要があります。
結局のところ、ソリューションがフットプリントの80%しかカバーしていない場合、残りの20%は攻撃者がラテラルムーブメントを行うための開かれた遊び場として放置されることになります。
歴史的に見ると、マイクロセグメンテーションのプロジェクトは、手動によるポリシー作成に手間がかかることが原因で失敗してきました。このプロセスには、当て推量による数か月間の作業が必要であり、重要なビジネスフローを破壊するリスクも伴っていました。Akamai Guardicore Segmentationのような最新のソリューションは、Akamaiの生成ポリシーエンジン(GPE)を使用してこの難題を解決します。LLMを活用してリアルタイムのトラフィックフローを分析することで、組織は有効なセキュリティポリシーを数か月ではなくわずか数分で生成、シミュレート、承認できます。
可視化から適用まで
高度なマイクロセグメンテーションには、レイヤー4のポートブロッキングにとどまらず、レイヤー7の粒度が必要です。たとえば、攻撃者はsvchostのサービスを頻繁に悪用してラテラルムーブメントを行います。svchostを完全にブロックすることはできませんが、高度なエンジンであればマイクロサービスレイヤーでポリシーを適用し、特定のタスクを隔離しながら、重要なシステム機能を継続させることができます。
Akamaiは、環境内のすべての通信フローをほぼリアルタイムで可視化するマップを提供します。ターゲットを絞った推奨事項により、企業は影響に基づいて最初に何を解決する必要があるかを理解し、セキュリティスタックの残りの部分からのコンテキストに基づいてセキュリティコントロールを継続的に検証します。環境の進化に合わせて、制御もそれに追従し、常に最新かつ効果的な保護を維持できます。これこそが、今日のAI駆動型の脅威環境において求められていることです。
DNSファイアウォール
ゼロトラスト環境では、人だけでなく、インターネット自体も信頼できません。従業員はインターネットにアクセスする必要があります。SaaSやモバイルアプリケーション、クラウドサービス、ハイブリッドワーク、IoTデバイスなどが広まることにより、組織のアタックサーフェスも拡大します。マルウェア、ランサムウェア、フィッシング、データ窃取などの脅威にAIの力が加わると、組織やユーザーをそれらから保護することが指数関数的に困難になります。
組織は、セキュリティ制御ポイントの肥大化や複雑さに対処するためのリソースが限られています。さらに、これまで長年隠されていた脆弱性をわずか数時間で見つけ出すことができる最先端のLLMの登場が控えているという見通しは、システムのパッチ適用、セキュリティギャップの解消、アプリケーションやネットワークインフラの複雑さの管理に苦慮している企業が、最もリスクにさらされていることを意味します。
さらに、組織内のAIへの取り組みが急増したことで、シャドーAIの問題が浮上しています。これは、セキュリティ上の監視が行き届かない状態で出現するシャドーAPIに似ています。新しいAIプロジェクトが次々と登場し、確立されたセキュリティプロトコルをバイパスする可能性があり、組織を脆弱な状態に陥れています。これには、外部のLLMにリンクする新しいAPIや、独自の未検証APIを生成するAI Copilotが含まれます。これにより、データの情報漏えいにおける新しい経路が突如として出現することになるため、組織には、不正なLLM APIエンドポイントを介してトンネリングされるデータを検知するDNSファイアウォールが必要となります。
DNSファイアウォールに投資する際の主要なゼロトラスト要件
一見すると簡単ですが、DNSファイアウォールに投資する際にテクノロジーバイヤーが考慮しなければならない要件があります。多くの組織はオンプレミスのDNSファイアウォールを展開していますが、現在では場所に関係なく、その保護をユーザーに拡張する必要があります。アイデンティティ管理と同様に、堅牢なエッジプラットフォームを備えたプロバイダーは通常、その拡張プラットフォームから得られる脅威インテリジェンスのおかげで強固なDNSセキュリティを備えています。意思決定者は次の主要な要件を慎重に検討する必要があります。
- DNS検査。プロバイダーは高度な脅威インテリジェンスを使用してすべてのドメインをリアルタイムで検査し、悪性ドメインを自動的にブロックできなければなりません。また、ソリューションはあらゆるポートおよびプロトコルにおいて有効であるよう設計されていて、標準のWebポートやプロトコルを使用しないマルウェアから保護する必要があります。DNS検査の品質はプロバイダーによって大きく異なる可能性があり、バイヤーは市場での経験と顧客を成功に導いた実績のあるプロバイダーを探す必要があります。
- すべてのデバイスの保護。プロバイダーには、ラップトップ、スマートフォン、タブレットなど、ネットワーク上やネットワーク外で使用されるデバイス向けのエージェントがなければなりません。
- 柔軟なDNSオンボーディング。プロバイダーは、DNS要求をDNSファイアウォールに転送して、最大限の柔軟性を実現し、すべてのユースケースをカバーするための複数の方法を備えていなければなりません。
- DNS窃取の特定とブロック。DNS窃取、特に低スループットのDNS窃取により、攻撃者はDNSチャネルを介してデータを窃取できるようになる可能性があります。独自の検知アルゴリズムに基づいてインラインとオフラインの両方のDNS窃取検知を行うプロバイダーを探すことが重要です。バイヤーは、AIを使用して情報漏えいを検知するソリューションに対して、細心の注意を払う必要があります。
脅威の監視
AI、特に最先端のLLMは、攻撃者が脆弱性を探す方法を一変させていますが、脅威ハンティングについても同様のことが言えます。これまで面倒だった作業の多くが、今では自動化できるようになっています。また、効果的な脅威モニタリングのために、次の4つの柱も考慮する必要があります。
主要な考慮事項
1.AI対応の分析とマッピング
Akamaiの露出分析および応答機能により、かつては煩雑だった依存関係の手動マッピング、攻撃者が悪用する可能性のある露出経路の警告、そしてマイクロセグメンテーションポリシーの推奨といったプロセスが自動化されました。セキュリティチームが市場のソリューションを評価する際、このようなAI対応のマッピング機能は重要な評価基準のリストの上位にある必要があります。
2.効果的なアルゴリズム
脅威監視サービスには、ユーザーやネットワークのアクティビティの異常、実行可能な分析、ログ分析などに基づいた成功実績のある高度なアルゴリズムが組み込まれている必要があります。
3.強力な信号検知
ソフトウェアとAIは脅威の監視に不可欠なツールですが、ゼロトラストの意思決定者は、自社が提携しているベンダーの社内専門知識を評価する必要があります。脅威監視サービスは、アラート疲れを回避するために適切な信号と悪い信号を区別し、即座にインシデントを通知できなければなりません。また、注目度の高いキャンペーンの分析など、定期的なレポートを提供しているプロバイダーを選択することが重要です。
4.経験豊富なスタッフ
チームは、攻撃対応、インシデント対応、データサイエンスなど、幅広い背景を持つ人員で構成されており、年中無休の24時間体制で対応できなければなりません。この点において大きなメリットをもたらすのが、コンテンツ・デリバリー・プロバイダーです。コンテンツ・デリバリー・プロバイダーは、数百テラバイト/秒の監視を通じて、さまざまな知見を得ており、あらゆる信号検知に対して独自の視点を持っています。
どこから始めればよいのか
ゼロトラスト戦略が完了することはありません。ソフトウェア、ハードウェア、採用の要件を検討している企業にとって最大の疑問となるのは、「どのテクノロジーから始めればよいのか」です。
多くの物事と同様に、その答えは各企業のニーズ、リスク評価、相対的な強みと弱みによって異なります。多くの業界オブザーバーにとって、答えはZTNAの導入から始めることです。実際、垂直方向(North/South)の悪性トラフィックから組織を保護することは、賢明な出発点となり得ます。しかし、マイクロセグメンテーションを使用した水平方向(East/West)のアプローチ、特にソフトウェア定義のマイクロセグメンテーションから始めた方が良いと考える人もいます。
マイクロセグメンテーションから始めるケース
ほとんどの専門家と同様に、完璧な防御など存在せず、最終的には悪性の攻撃が防御を突破すると考える人は、最も価値のある資産を保護したいと考えます。それを可能にするのがマイクロセグメンテーションです。組織がマイクロセグメンテーションに消極的になる理由の1つが、マイクロセグメンテーションは複雑だという印象を持っていることです。
まず、マイクロセグメンテーションはオール・オア・ナッシングのアプローチではありません。ゼロトラスト自体と同様に、段階的に実行できます。最も価値のある資産を特定することから始めることができます。極めて重要なものに重点を置き、何者かがシステムに侵入しても、ビジネスが停止しないようにします。資産の重要性は、その資産内のデータや既存の保護レベルに基づきます。
多くの場合、レガシーシステムをカバーするマイクロセグメンテーションソリューションが必要です。なぜなら、そのようなシステムはビジネスクリティカルなアプリケーションを実行していることが多く、とりわけ脆弱だからです。そのようなレガシーシステムのセキュリティ確保をサポートしていないマイクロセグメンテーションソリューションもあります。
次に、ソフトウェア定義のマイクロセグメンテーションにより、マイクロセグメンテーションは複雑であるという印象の多くは解消されます。ハードウェアに対処することや、ネットワークアーキテクトやセキュリティアーキテクトを何度も訪ねる必要はありません。また、ポリシーの作成、変更、実装に数か月を費やす必要もありません。Akamaiの生成ポリシーエンジンのような機能を使用することで、AI導入のハードルが下がりました。この機能は、アプリケーションのふるまいをモデリングし、その意図をプロセス、ユーザー、完全修飾ドメイン名などの高度なワークロードのテレメトリにマッピングすることで、適用が可能なセグメンテーションルールを自律的に合成します。
さらに、侵害の発生が時間の問題であり、AI駆動型の攻撃によってその威力と被害額がかつてないほど高まっているのであれば、侵害を阻止する最も効果的な方法、すなわち、侵入が発生したら、その動きをロックダウンすることから始めることが理にかなっています。
マイクロセグメンテーションを開始したら、早々に効果が表れ、プロジェクトの残りの部分を推進するための後押しとなります。たとえば、環境内で何が起こっているのかを把握するための客観的な信頼できる情報源が確立されます。ポリシーを適用しなくてもすぐに状況を把握し、フローがどのように発生しているかを十分に理解できるようになります。さらに、アプリケーションのリングフェンシングを開始したら、重要なサービスを簡単にロックダウンし、特定のポートやプロセスを介してのみ通信を行うようにすることができます。
また、すぐに成果を挙げる方法は、脅威固有のポリシーをターゲットにすることです。高度なマイクロセグメンテーションプラットフォームには、ポジティブセキュリティの概念が組み込まれています。つまり、リモート・デスクトップ・サービスとインターネット間の不要な接続を停止するポリシーをすばやく作成できます。たとえば、Colonial Pipelineへの攻撃につながった脆弱性を迅速に封じ込めることができます。
出発点がどこであっても、継続的なゼロトラストの鍵はバランスです。アイデンティティ管理が世界トップクラスでも、セグメンテーションやWebアクセスの保護が不十分であれば、優れたセキュリティは生まれません。
プラットフォームと専用ツールの比較
多くのテクノロジーに関する意思決定と同様に、ゼロトラスト・ソフトウェアを購入する際には多くの場合、個別の専門ツールを選ぶか、複数のコンポーネントを組み合わせたプラットフォームを選ぶかの二者択一になります。ゼロトラストの影響はセキュリティチーム、インテグレーター、アーキテクト、アナリストに及び、複数のコンソール、エージェント、統合でポリシーを維持する必要があるため、プラットフォームの方が説得力のある選択肢となります。これは、熟練したサイバーセキュリティ専門家が不足している厳しい労働市場において特に当てはまります。複数のベンダーのソリューションを管理する場合、人件費が大幅に増加します。なぜなら、効果的に相互通信できないソリューションがフォールス・ポジティブ(誤検知)を引き起こし、それがエンドユーザーの負担となり、追加のサポートやトレーニングが必要になる可能性があるからです。
AI対応の脅威が増加する中、攻撃者はもはや単一の弱点を探すのではなく、すべての弱点を同時に狙っています。そのため、一元的なポリシー作成と、連携した自動化の仕組みを持つことが不可欠になります。さらに、高度なゼロトラスト防御を備えた組織は、セキュリティ情報およびイベント管理から、エンドポイント検知/対応および脅威インテリジェンスまで、セキュリティスタックのすべての構成要素が緊密に統合されています。現代の組織にとって、最高水準のアプローチをとるよりも、プラットフォームアプローチを採用する方が、この統合を大幅にシンプル化できます。
最後に、サポートおよび契約交渉に関しては、「ワン・ハンド・トゥ・シェイク」(手を結ぶべきは1社だけ)という有名な言葉があり、これはプラットフォームプロバイダーと協力してゼロトラストを導入すべきであることを訴えています。
理想的には、柔軟なアプローチを備えた単一のプロバイダー、すなわち包括的なゼロトラスト・プラットフォームと個々のポイント製品を提供するプロバイダーを探すべきでしょう。この柔軟性により、単一のプロバイダーの利点を享受しながら、より簡単にゼロトラストを実現できるようになります。
AI時代におけるゼロトラスト要素の再検討
AIサイバーセキュリティの課題を克服する
現在、AI駆動型のサイバー攻撃の登場によって、「検知して対応」という従来のサイバーセキュリティのアプローチは時代遅れのものとなりました。自律型エージェントやAI対応マルウェアがわずか数分でネットワークをマッピングし、ラテラルムーブメントを実行できるようになった今、人間のペースで進められる調査はもはや有効な防御にはなりません。このような状況では、スピードが唯一の決定的な優位性となります。
AIサイバーセキュリティ闘争を勝ち抜くには、攻撃者を追跡するアプローチから、攻撃を事前に封じ込めるという戦略への根本的な転換が必要です。ZTNA、マイクロセグメンテーション、DNSファイアウォール、フィッシング対抗のMFAを網羅する包括的なプラットフォームを組み込んだゼロトラストの詳細な計画は、ビジネスのレジリエンスを維持するために不可欠です。手動による当て推量に頼らずにAI駆動型の防御を行うことで、組織は脅威が発生する前に被害範囲を縮小し、マイクロサービスレイヤーでセキュリティを適用することができます。このAIリスクの時代を乗り切る上で勝者となるのは、最も多くのアラートに手動で対応するものではなく、目に見えないものをデフォルトで封じ込めるようにアーキテクチャが構築されている組織です。
Akamaiは、すべてのインタラクションのセキュリティを確保することで、この取り組みの迅速な開始をサポートします。Akamai Guardicore Segmentationの生成ポリシーエンジンは、数か月にわたる手動ルール設定を、AI駆動によるわずか数分のポリシー作成へと変革し、ユーザーの露出を即座にマッピングします。これらのゼロトラストの中核要素を組み合わせることで、Akamaiは自律型エージェントを管理し、マシンスピードでラテラルムーブメントを阻止します。複雑なセキュリティをシンプルな運用に変換し、将来の脅威に対してレジリエントなアーキテクチャを確立します。これにより、ユーザーが今すぐイノベーションを進められる環境を整えます。