메인 콘텐츠로 건너뛰기
Background

ID를 넘어: 에이전틱 기업 관리

September 22, 2026 by Kimberly Gomez

공유

올해 여러 인터넷 현황(SOTI) 보고서를 통해 살펴본 바와 같이, 오늘날의 AI는 단순히 질문에 답변하는 데 그치지 않습니다. AI 에이전트는 점점 더 데이터를 검색하고, API를 호출하며, 워크플로를 수정하고, 인간을 대신해 자율적으로 업무를 처리하는 데 활용되고 있습니다. 

이러한 결정적인 전환으로 에이전틱 시대가 도래하면서 새로운 보안 문제가 대두되었습니다. 누가 또는 무엇이 접속 권한을 가지고 있는지 확인하는 것만으로는 더 이상 충분하지 않습니다. 기업은 자율 시스템이 내부에 진입한 후 어떤 작업을 수행할 수 있는지도 관리해야 합니다.

이러한 변화는 CISO의 역할에 근본적인 변화를 가져왔으며, 기존의 ID 관리에서 실시간 행동 기반 관리로 전환할 것을 요구하고 있습니다. 보안 리더는 이제 어떤 에이전트가 기업 시스템에 접속할 수 있는지, 그리고 그 에이전트가 API와 워크플로에서 어떤 작업을 수행할 수 있는지 파악해야 합니다.

주요 결과

최신 SOTI 보안 보고서인 속도, 확장성, 그리고 비인간 ID: 에이전틱 위협 환경에서는 에이전틱 AI가 기업 리스크에 어떤 변화를 가져오는지 살펴봅니다. 이 보고서에서 최근 밝힌 주요 내용은 다음과 같습니다. 

  • 모델 컨텍스트 프로토콜(MCP)은 에이전틱 AI가 다양한 API를 통해 작업을 수행할 수 있는 '손' 역할을 하지만, 데이터와 코드를 구분하지 않아 악성 서버가 프롬프트 인젝션이나 크로스 서버 공격을 통해 대규모 언어 모델(LLM)의 로직을 탈취할 수 있는 리스크도 존재합니다. 

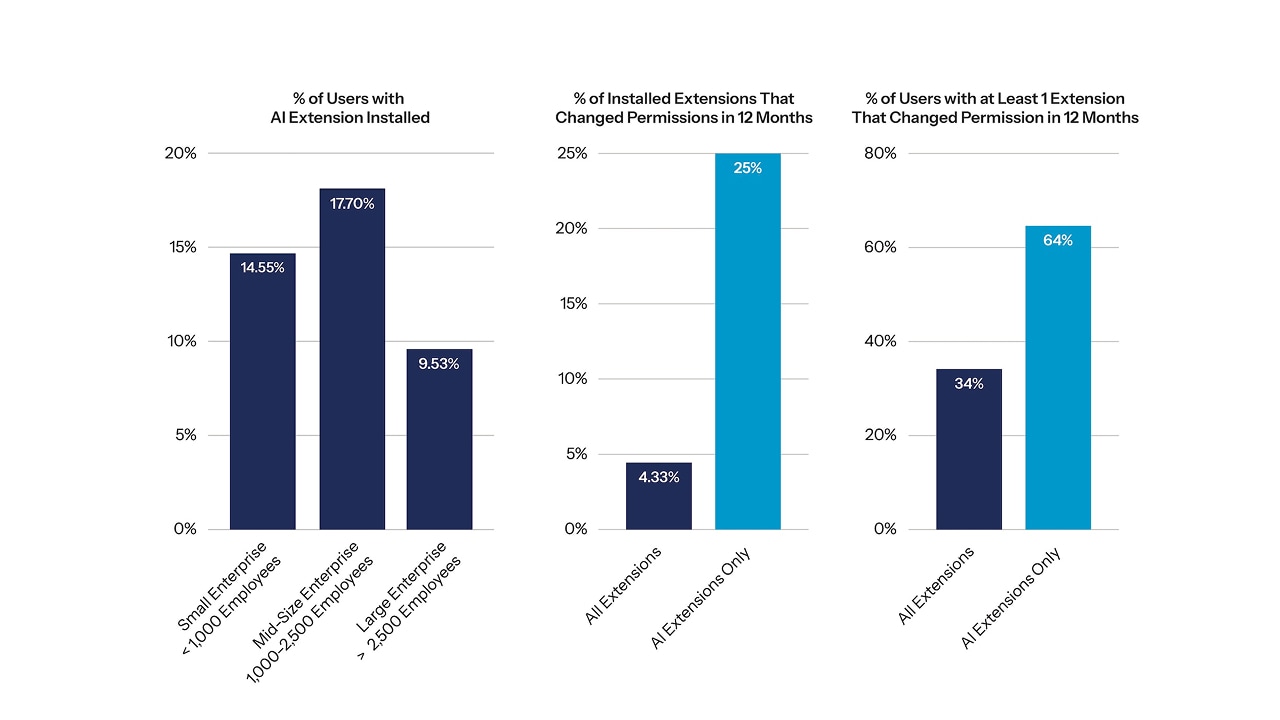
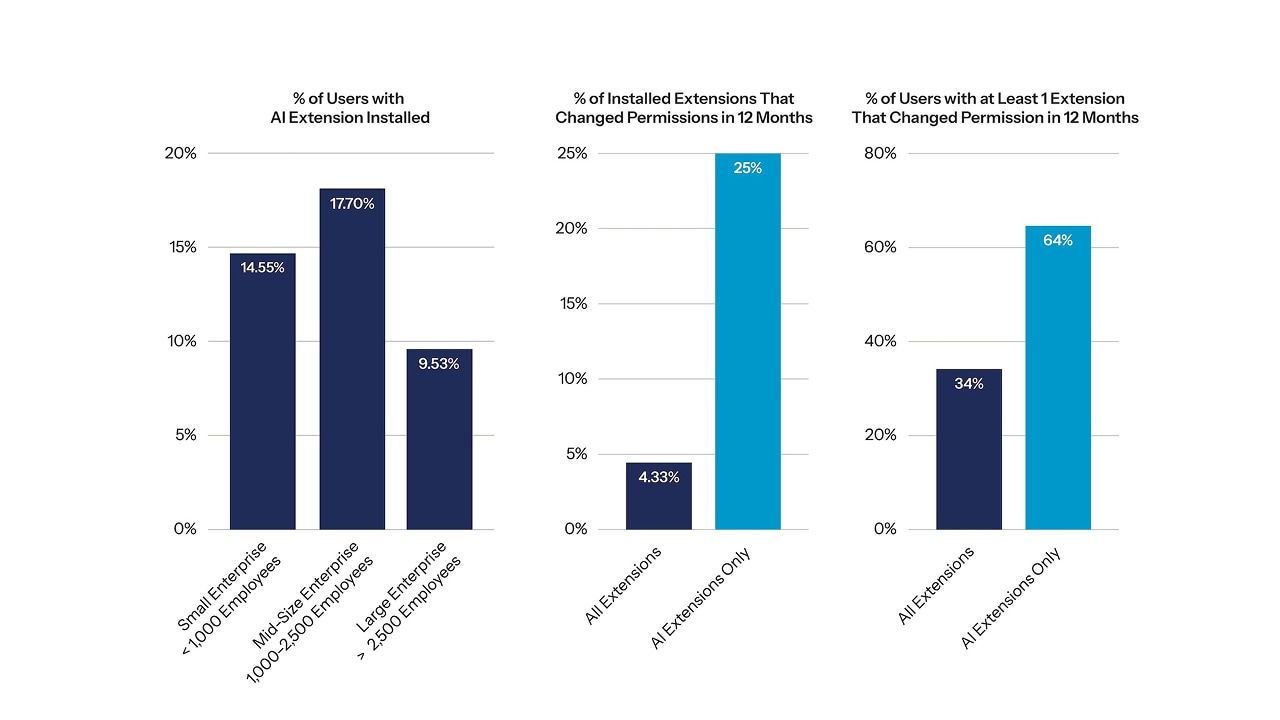
  • 브라우저는 감시되지 않는 주요 공격 표면이 되었습니다. 기업 사용자의 40% 이상이 이러한 툴을 설치했는데, 설치된 확장 프로그램 중 25%가 12개월 이내에 권한을 변경한 것으로 나타났습니다.  

  • 기업용 디바이스에서 이루어지는 AI 챗봇 대화 중 6% 이상이 민감한 정보를 포함하고 있습니다.

  • AI 기반 시스템이 기업 워크플로에서 더 큰 역할을 담당함에 따라 기업은 머신 간 활동과 API 권한 확인에 대한 가시성을 확보하는 데 주력하는. 동시에 제로 트러스트 아키텍처를 적용해 머신 ID, 에이전트 권한, 자율적 의사결정을 보호해야 합니다.

MCP로 인한 에이전틱 공격 표면 확대

MCP는 AI 에이전트에 외부 툴 및 API에 대한 표준 접속 권한을 제공하지만, 이러한 원활한 연결성은 민감한 시스템에 대한 새로운 접속 경로도 열어줍니다. 각 MCP 서비스는 에이전트가 접속하거나 수행할 수 있는 작업을 정의하는 권한, 의존성, 그리고 지침을 설정할 수 있습니다.

보안팀은 MCP 연결을 기업 공격 표면의 일부로 간주하고, MCP 서비스, 연결된 툴, 권한, 그리고 런타임 동작을 지속적으로 모니터링해야 합니다. 이러한 가시성은 신뢰할 수 없거나 감염된 서비스가 에이전트의 동작에 영향을 미치거나, 민감한 데이터에 접속하거나, 무단 작업을 실행하는 것을 방지하는 데 도움이 됩니다.

자율성이 강화됨에 따라 기업 보안은 기존의 ID 관리 차원을 넘어 사용자가 접속할 수 있는 리소스는 물론, 이들의 작업 방식까지 관리할 수 있어야 합니다.

행동 기반 관리로의 전환

기업이 점점 더 자율적으로 작동할 수 있는 AI 시스템을 도입함에 따라 보안도 진화하고 있습니다. ID와 접속 권한은 문제의 일부일 뿐이며, API를 통해 비인간 시스템을 관리하는 것이 이제 마찬가지로 중요한 과제가 되었습니다.

Project Glasswing과 같은 최첨단 AI 기능은 시스템 취약점을 발견하는 데 필요한 시간을 몇 주에서 몇 시간으로 단축시키는데, 기존 패치 주기만으로는 이 속도에 대응하기 어려울 수 있습니다. 기업은 AI 시스템이 검증 및 수정이 용이한 조치를 취할 수 있도록 적응형 엣지 네이티브 런타임 보안 기능과 리스크 기반 자율성을 필요로 하는 동시에 중대한 영향이나 비정상 행동에 대해서는 인간의 감독을 유지해야 합니다.

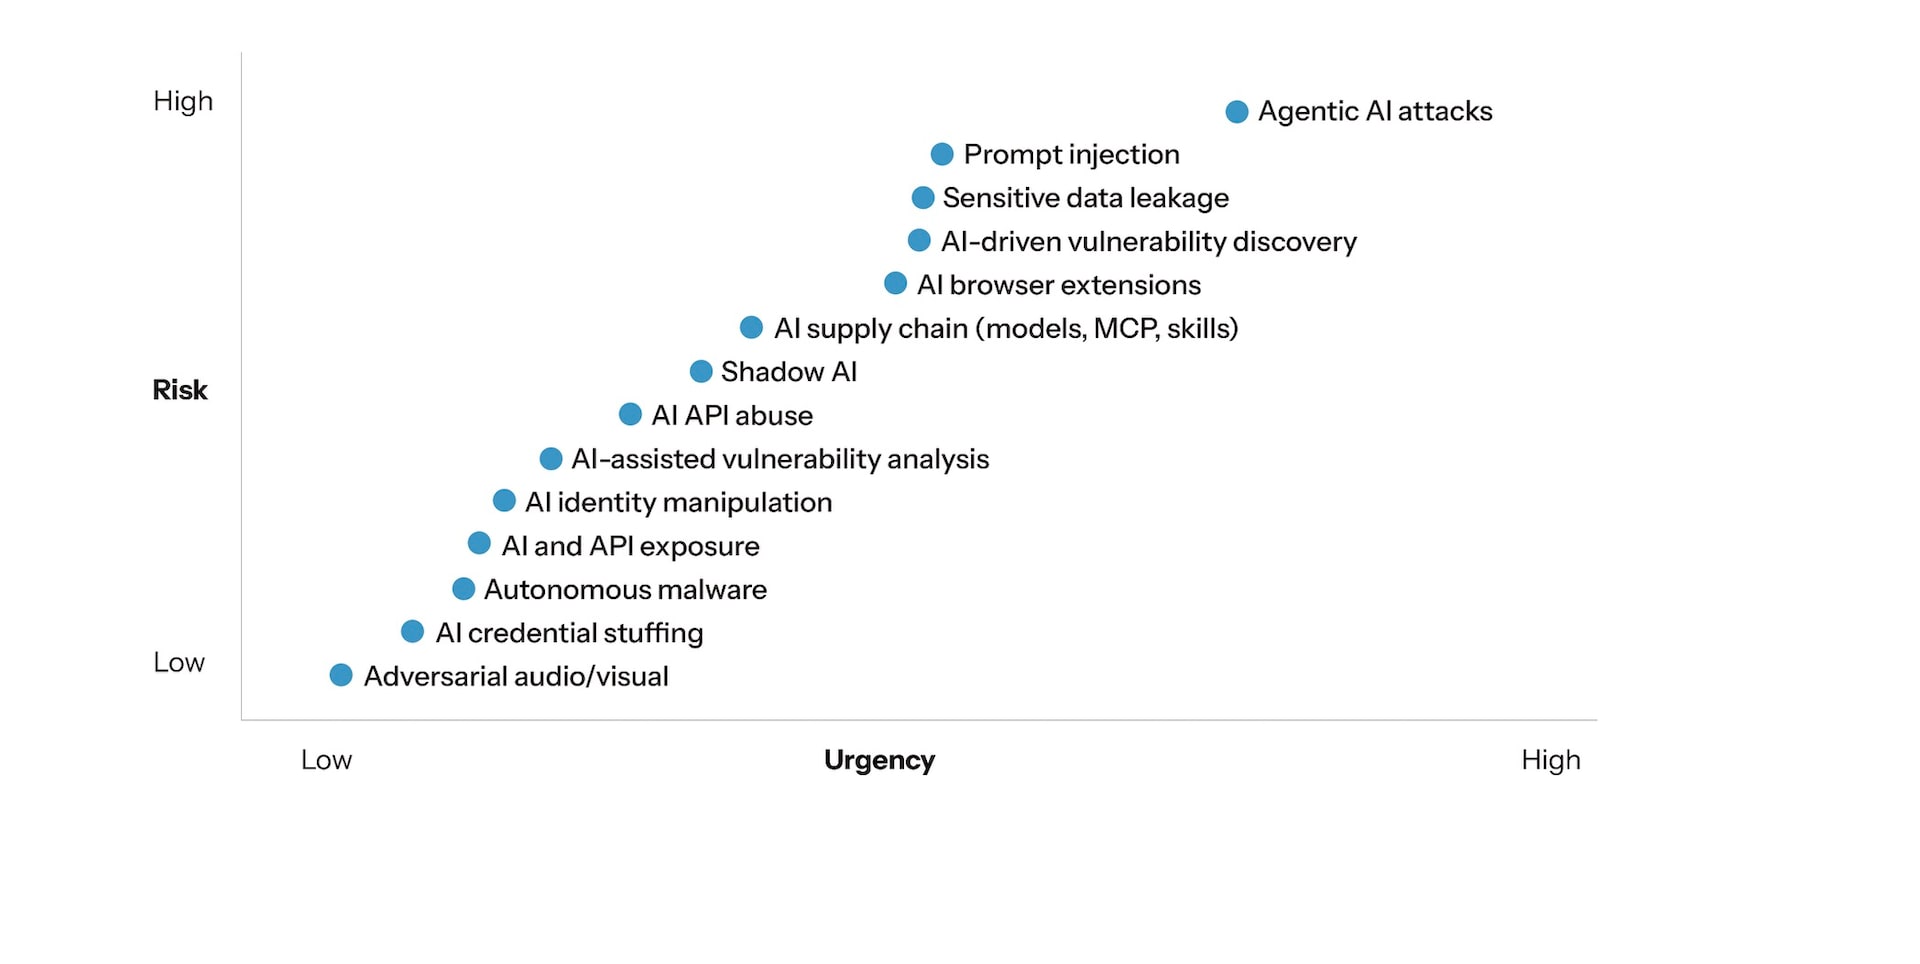
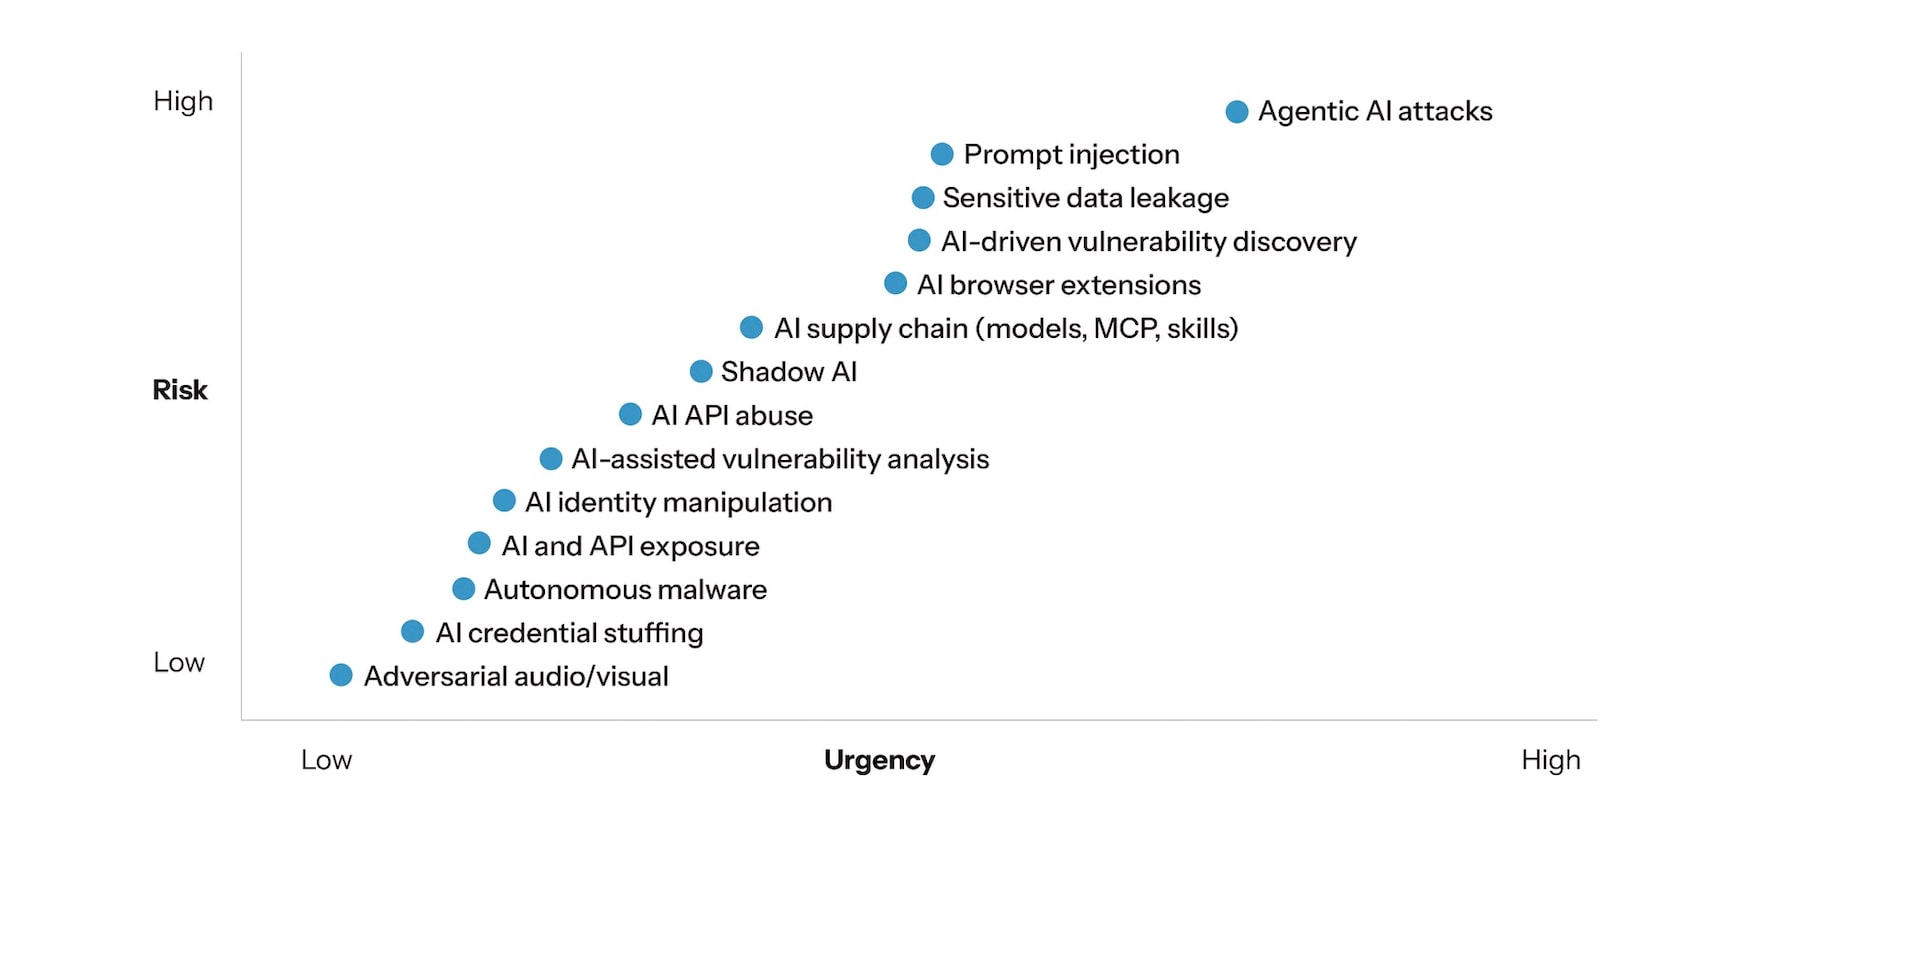
모든 AI 리스크에 동일한 대응이 필요한 것은 아닙니다. 가장 우선시해야 할 위협은 비즈니스에 큰 영향을 미치면서도 신속한 대응이 필요한 문제들입니다. 예를 들면 에이전틱 AI 공격, AI 기반 취약점 발견, 프롬프트 인젝션 등이 있습니다(그림 1).

가장 우선시해야 할 위협은 비즈니스에 큰 영향을 미치면서도 신속한 대응이 필요한 문제들입니다. 예를 들면 에이전틱 AI 공격, AI 기반 취약점 발견, 프롬프트 인젝션 등이 있습니다(그림 1).
그림 1: 일반 기업의 비즈니스 목표에 미치는 잠재적 영향을 고려한, AI 위협 환경 방어 우선순위
가장 우선시해야 할 위협은 비즈니스에 큰 영향을 미치면서도 신속한 대응이 필요한 문제들입니다. 예를 들면 에이전틱 AI 공격, AI 기반 취약점 발견, 프롬프트 인젝션 등이 있습니다(그림 1).

데이터 노출 관리

관리되지 않는 AI 확장 프로그램과 툴이 급증하면서 브라우저 기반 가시성도 주요 공격 표면이 되었습니다. 리서치에 따르면 AI 브라우저 확장 프로그램은 다른 툴보다 알려진 취약점을 가질 가능성이 60% 더 높으며, 기업 사용자의 거의 절반이 AI 확장 프로그램을 설치했습니다(그림 2).

리서치에 따르면 AI 브라우저 확장 프로그램은 다른 툴보다 알려진 취약점을 가질 가능성이 60% 더 높으며, 기업 사용자의 거의 절반이 AI 확장 프로그램을 설치했습니다(그림 2).
그림 2: 기업 사용자의 40% 이상이 AI 확장 프로그램을 설치했으며, 이 중 64%는 1년 이내에 한 번 이상 AI 확장 프로그램의 권한 설정을 변경함
리서치에 따르면 AI 브라우저 확장 프로그램은 다른 툴보다 알려진 취약점을 가질 가능성이 60% 더 높으며, 기업 사용자의 거의 절반이 AI 확장 프로그램을 설치했습니다(그림 2).

마찬가지로, AI 챗봇과의 상호작용은 민감한 데이터가 노출될 위험이 큰 경로로, 전체 대화 중 6% 이상이 민감한 정보를 포함하고 있었습니다. 이러한 리스크는 모니터링되지 않는 브라우저 활동과 챗봇 상호작용으로 인해 발생하는 보안 취약성에서 기인합니다.

보안 문제는 단순한 가시성 확보를 넘어, 민감한 정보가 AI 시스템으로 유입되는 빈도, 맥락, 그리고 ID를 관리하는 것으로 그 범위가 확장되었습니다.  

CISO가 에이전틱 기업을 관리하는 방법

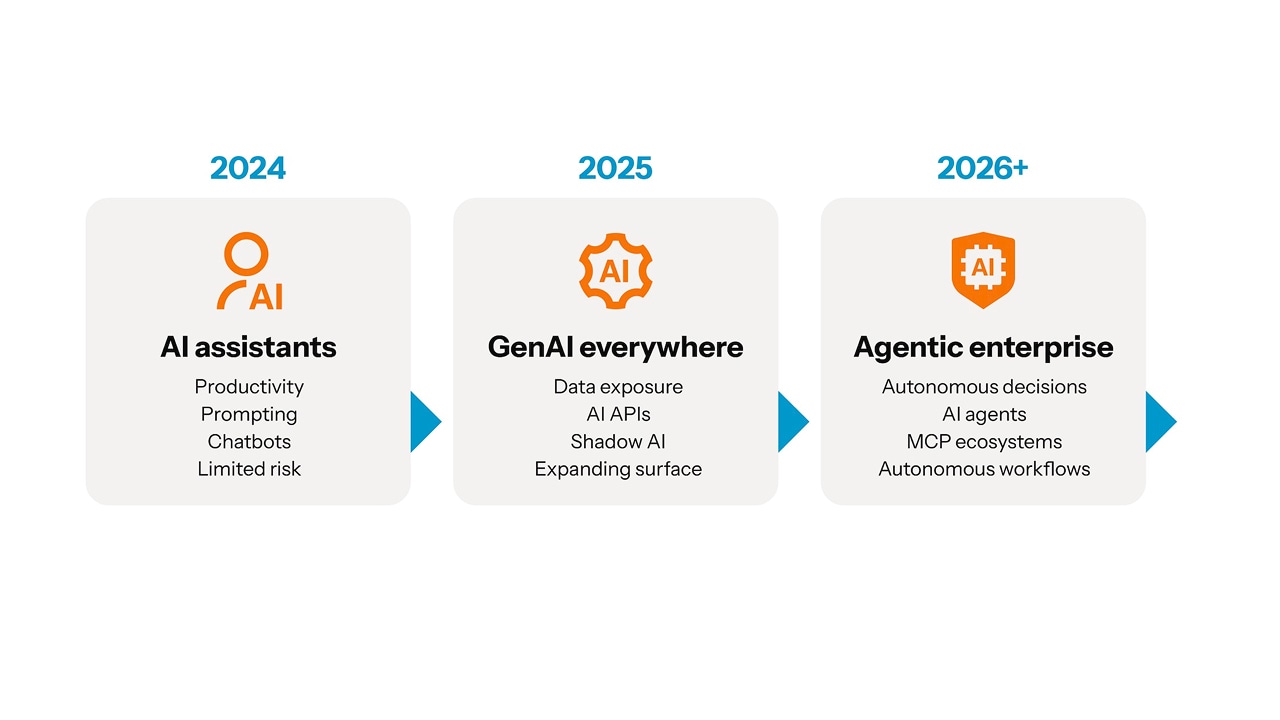
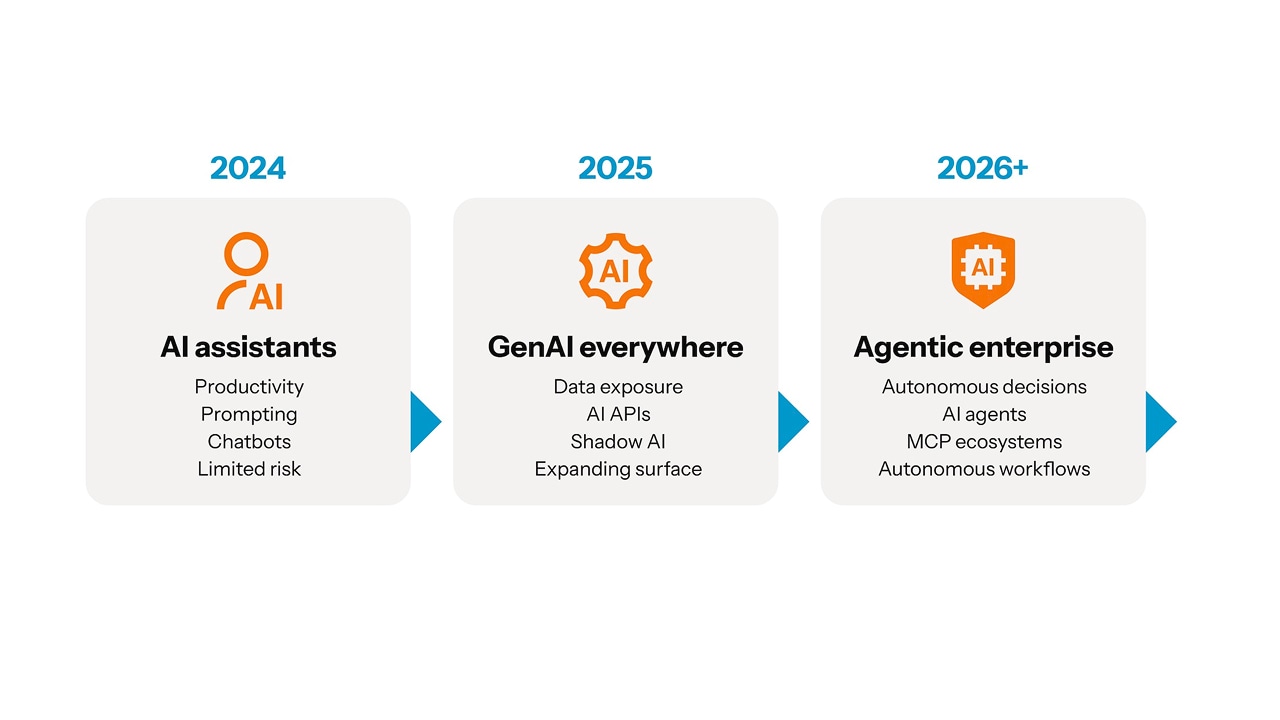
보안팀은 AI 기반 위협에 효과적으로 대응하기 위해 행동 규범을 관리하고 데이터 노출을 통제해야 하며, 이를 위해 정적 룰을 넘어 환경에 맞는 새로운 적용 기준을 도입해야 합니다. 이렇게 보안 접근 방식을 바꾸는 것은 AI 환경의 변화에 대응하기 위한 것입니다(그림 3).

이렇게 보안 접근 방식을 바꾸는 것은 AI 환경의 변화에 대응하기 위한 것입니다(그림 3).
그림 3: AI 보안 문제의 변화
이렇게 보안 접근 방식을 바꾸는 것은 AI 환경의 변화에 대응하기 위한 것입니다(그림 3).

에이전틱 기업은 API를 활용해 빠른 속도로 움직일 수 있지만, 이러한 연결은 악용되기 쉬운 경로가 될 수도 있습니다. 엣지에서 실시간으로 API를 보호하면 공격과 자동화된 오용이 AI 에이전트가 활용하는 애플리케이션 및 서비스에 도달하기 전에 이를 차단할 수 있습니다. 보안팀은 다음 사항도 수행해야 합니다:

  • 직원들의 AI 사용 정책과 브라우저 사용 규칙을 명시해 민감한 데이터 노출을 줄이면서도 정상적인 업무에 지장이 없도록 합니다.

  • 자연어 인터페이스가 독점 데이터나 비즈니스 핵심 데이터에 접속할 수 있는 경우, AI SBOM(Software Bill of Materials)을 관리하고 MCP 서비스를 모니터링합니다.

  • 급변하는 AI 및 ID 관리 환경에 맞춰 보안 제어, 패치, 규정 준수 및 교육 프로그램을 업데이트합니다.

  • 개별 감염 지표를 넘어, 맥락과 관계, 행동 패턴을 분석해 진행 중인 공격을 탐지합니다.

그래프 신경망(GNN)으로 숨겨진 연결 관계를 파악하고, 측면 이동과 같은 위협을 탐지하며, 비정상적인 관계를 조기에 발견할 수 있습니다. PatchDiff-AI와 같은 AI 기반 취약점 분석 툴로 패치 출시부터 근본 원인 파악까지의 시간을 크게 단축할 수 있습니다. 두 경우 모두 속도가 중요하지만, 중대한 결정을 내릴 때는 인간의 감독이 여전히 필수적입니다.

새로운 에이전틱 시대의 새로운 전략

에이전틱 기업이 도래하면서 이를 보호하기 위한 새로운 전략이 필요합니다. 일부 AI 리스크가 평가 및 모니터링되고 있지만, 새롭게 등장하는 AI 위협 중 상당수가 여전히 간과되고 있습니다. 기업은 AI 에이전트, MCP 서비스, 브라우저 확장 프로그램, 연결된 애플리케이션이 실시간으로 접속할 수 있는 범위와 수행 가능한 작업을 신속하게 평가하고 통제해야 합니다. 

목표는 AI 도입을 제한하는 것이 아니라 이를 관리하는 것입니다. AI 혁신과 행동 기반 관리를 결합한 기업은 오늘날의 변화하는 AI 위협 환경에 더 효과적으로 대응할 수 있습니다.

인터넷 보안 현황에 대한 자세한 정보

지난 보고서를 통해 Akamai의 다음 인터넷 보안 현황 보고서를 확인하고 최신 위협 인텔리전스 분석, 보안 보고서, 사이버 보안 리서치 내용을 확인하세요.

저자 정보

Akamai wave logo

Kimberly Gomez

Kimberly Gomez is the Director of Security Research at Akamai, where she leads research teams to deliver comprehensive analyses and reports that help organizations stay one step ahead of cybercriminals. With more than a decade in cybersecurity and a background spanning print, broadcast, and online journalism, Kimberly is passionate about security storytelling — the kind that can help even your grandparents understand what's happening in the threat landscape.

When she's not tracking down the latest cyberthreats, you can find her buried in a book, planning her next adventure, or chasing her son through the theme parks of Orlando.