メインコンテンツにスキップ
Background

アイデンティティ管理を超えて:エージェント型企業における統制

September 22, 2026 by Kimberly Gomez

共有

今年の「インターネットの現状」(SOTI)の報告書でも何度か取り上げましたが、今日のAIはプロンプトに答えるだけではありません。AIエージェントが、データの取得、API呼び出し、ワークフローの変更などに使用され、人間の代理として自律的に行動することが増えています。 

エージェント型の時代への決定的な転換により、新たなセキュリティ問題が生じています。誰が、あるいは何がアクセス権を持っているかを確認するだけでは、もはや不十分です。組織では、自律型システムが内部に入り込んだ後に何を実行できるかについても管理する必要があります。

この変化により、CISOに求められることが根本的に変わっており、従来のアイデンティティ管理からリアルタイムの行動ガバナンスへの移行が必要となっています。セキュリティリーダーは、どのエージェントがエンタープライズシステムにアクセスできるか、そしてそのエージェントがAPIやワークフローに対しどのようなアクションを実行できるかを考慮する必要があります。

主な調査結果

最新のSOTIセキュリティレポート「スピード、規模、ノンヒューマンアイデンティティ:エージェント型脅威の現状」では、エージェント型AIが企業リスクにもたらす変化について調査しています。このレポートに記載の最新の調査結果は次のとおりです。 

  • Model Context Protocol(MCP)は、APIを介してアクションを実行できるエージェント型AIの「手」となりますが、データとコードを区別しにくくする側面もあります。これにより、悪性のサーバーがプロンプトインジェクションやクロスサーバー攻撃を通じて大規模言語モデル(LLM)ロジックをハイジャックする可能性があります。 

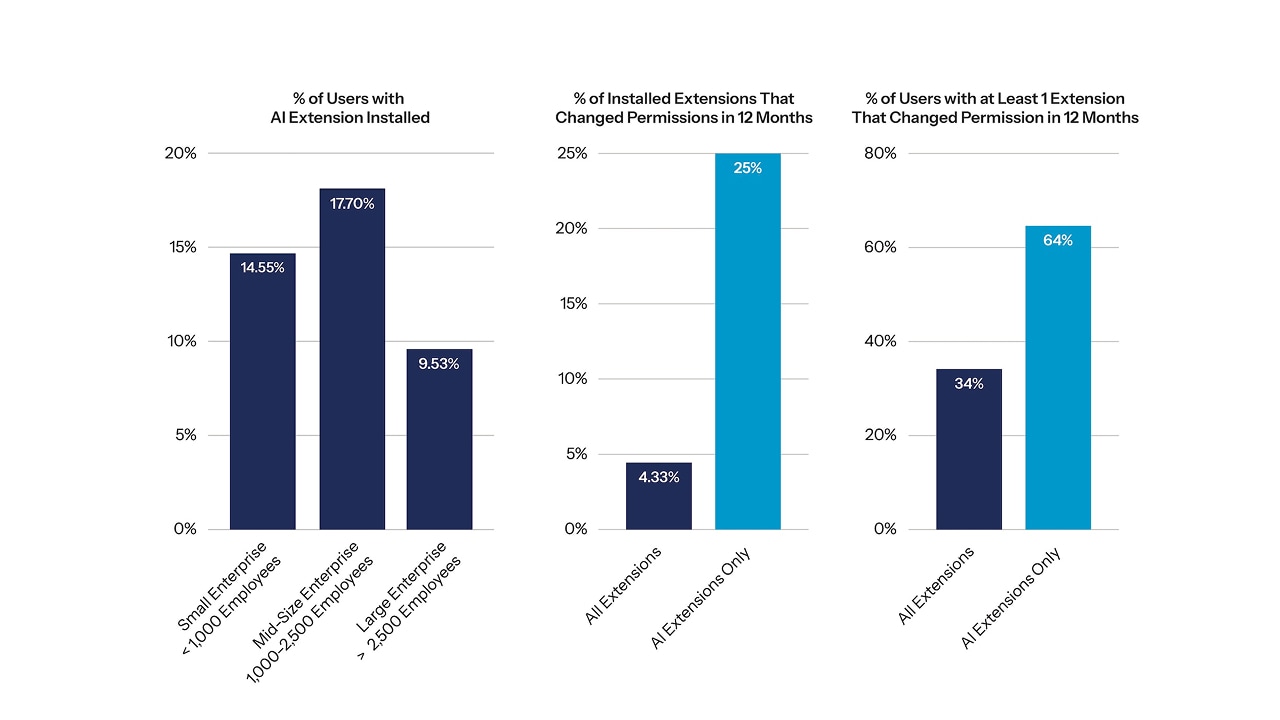
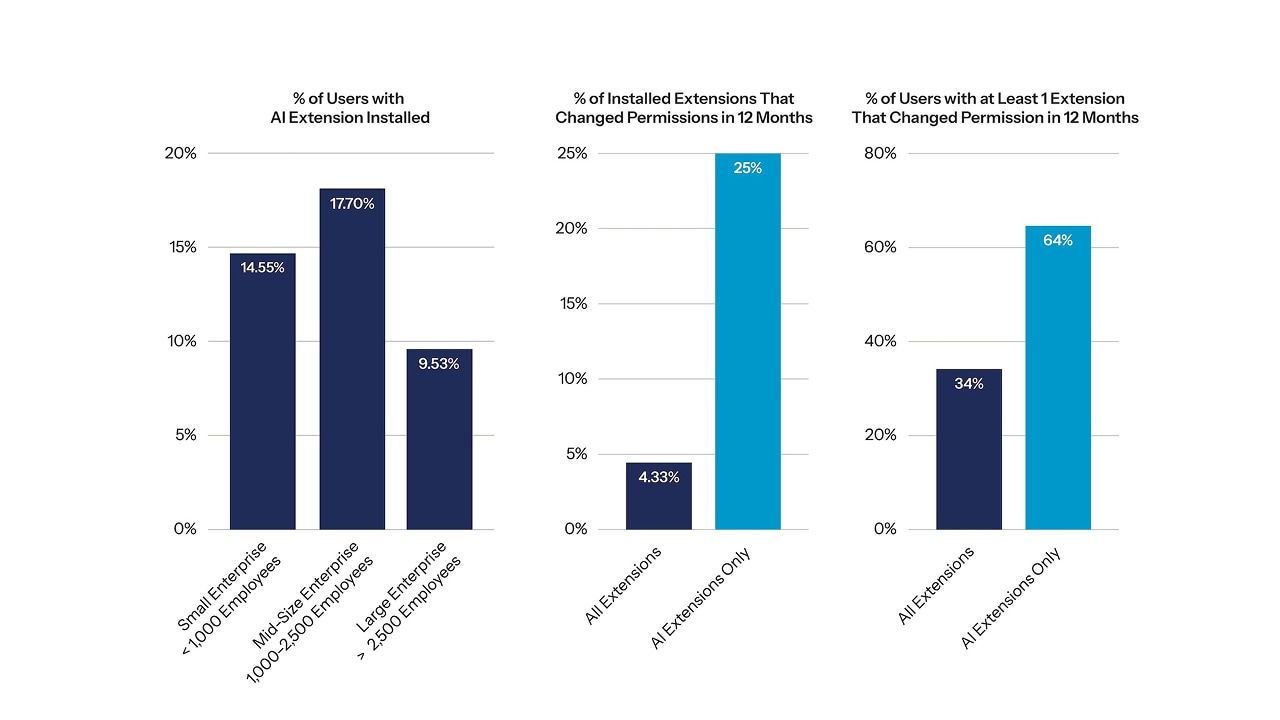
  • ブラウザーは、監視されていない重大なアタックサーフェスになっています。企業ユーザーの40%以上がそのようなブラウザ拡張機能をインストールしており、インストール済み拡張機能の25%が12か月以内に権限を変更しています。  

  • 企業デバイスでのAIチャットボットとの会話の6%以上に機密データが含まれています。

  • AI応用のシステムが企業のワークフローで大きな役割を果たすようになっているため、組織はマシン間のアクティビティとAPI認可の可視性を優先し、ゼロトラスト・アーキテクチャを適用してマシンのアイデンティティ、エージェントの権限、自律的な意思決定の安全を確保する必要があります。

MCPにより拡張するエージェント型のアタックサーフェス

MCPはAIエージェントに外部のツールやAPIへの標準アクセス権を提供するものですが、同じシームレスな接続により高い機密を保つべきシステムへの新たな扉が開きます。各MCPサービスにより、権限、依存関係、操作指示が導入され、それによってエージェントがアクセスできる対象や実行できる操作が決まります。

セキュリティチームは、MCP接続を企業のアタックサーフェスの一部として扱い、MCPサービス、接続対象ツール、権限、ランタイム挙動についての可視性を維持する必要があります。この可視性により、信頼されていないサービスや侵害を受けたサービスがエージェントのふるまいに影響を与えて、機微な情報へのアクセスや不正なアクションの起動を招くことを防止できます。

自律性の拡大に伴い、企業におけるセキュリティを従来のアイデンティティ管理の枠を超えて拡張し、エージェントがアクセスできる対象だけでなく、その動作方法も含めて管理する必要があります。

行動ガバナンスへの移行

ますます高い自律性で行動できるAIシステムの採用が組織で広がる中、セキュリティも進化しています。アイデンティティとアクセスは方程式の一部に過ぎません。現在では、各種APIにわたる非人間システムの管理も同様に重要となっています。

Project GlasswingなどのフロンティアAI機能によって、システムの弱点を発見するために必要な時間が数週間から数時間に短縮されているため、既存のパッチ適用サイクルでは対応が間に合わなくなる可能性があります。各組織では、適応性の高いエッジネイティブのランタイム保護とリスクベースの自律性が必要になっています。これにより、AIシステムが取ったアクションの検証や取り消しが容易になり、影響力の高い行動や異常な行動を人間が監視できます。

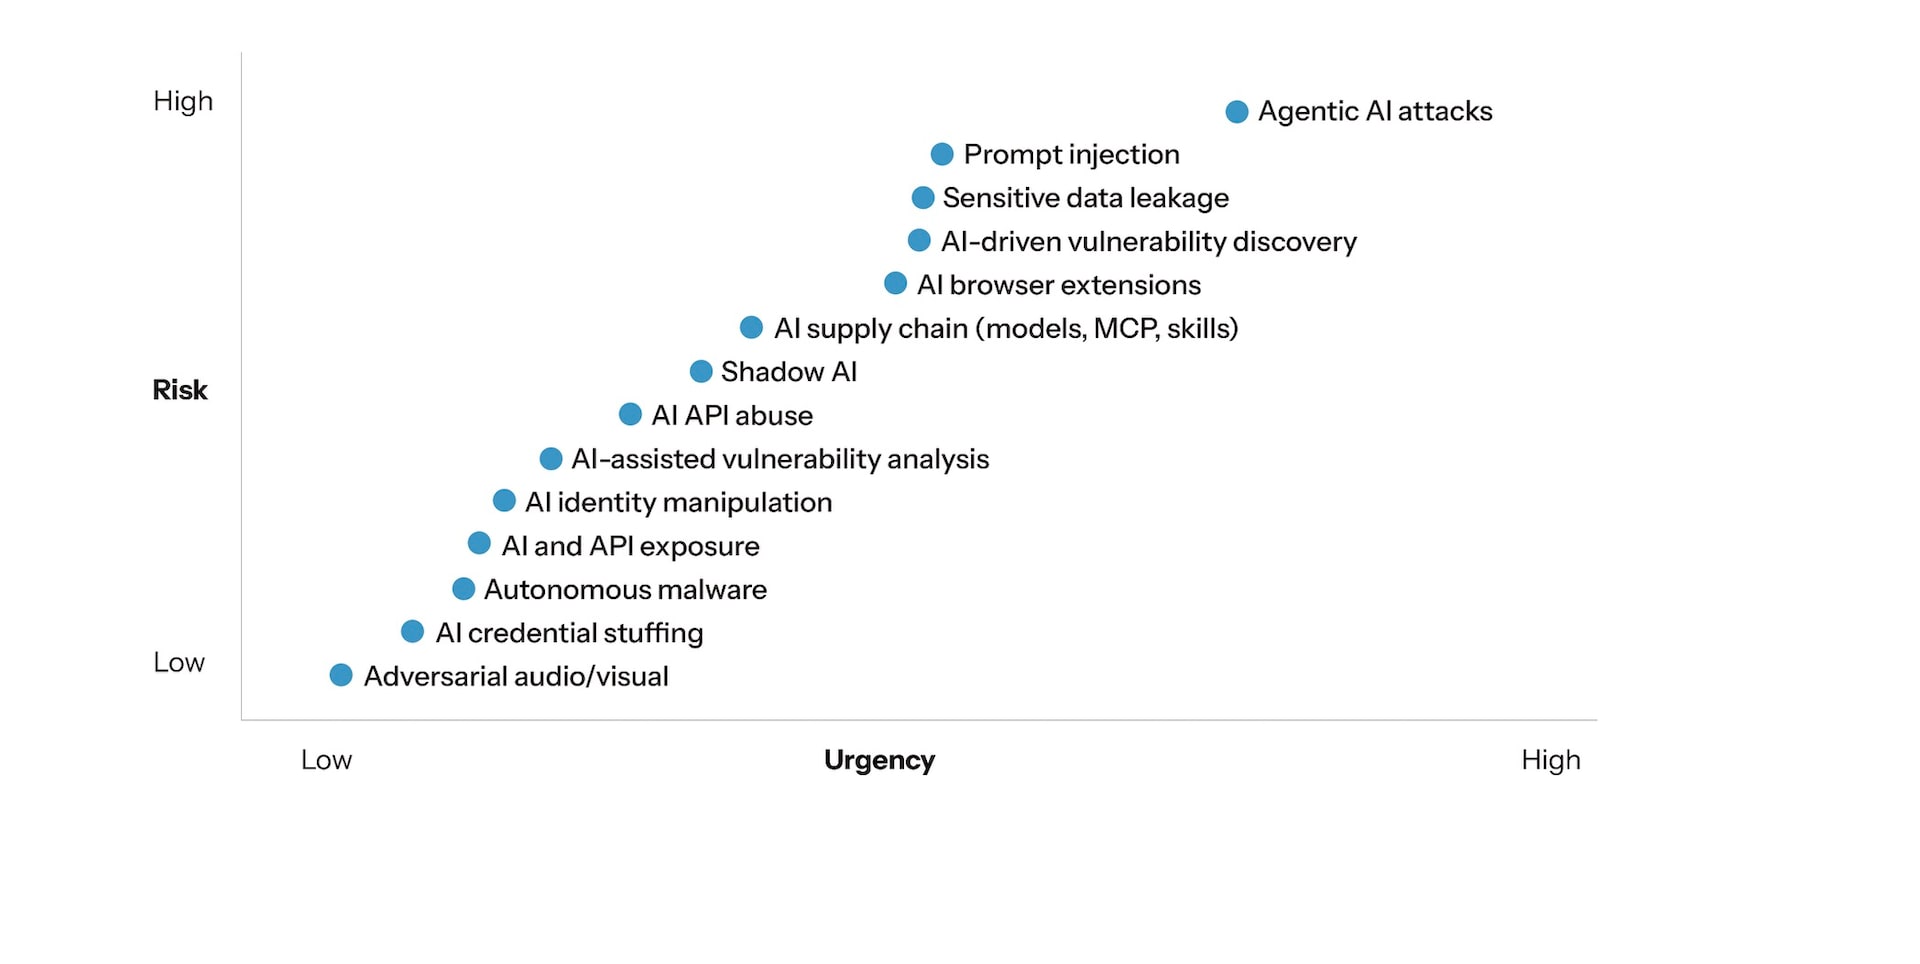
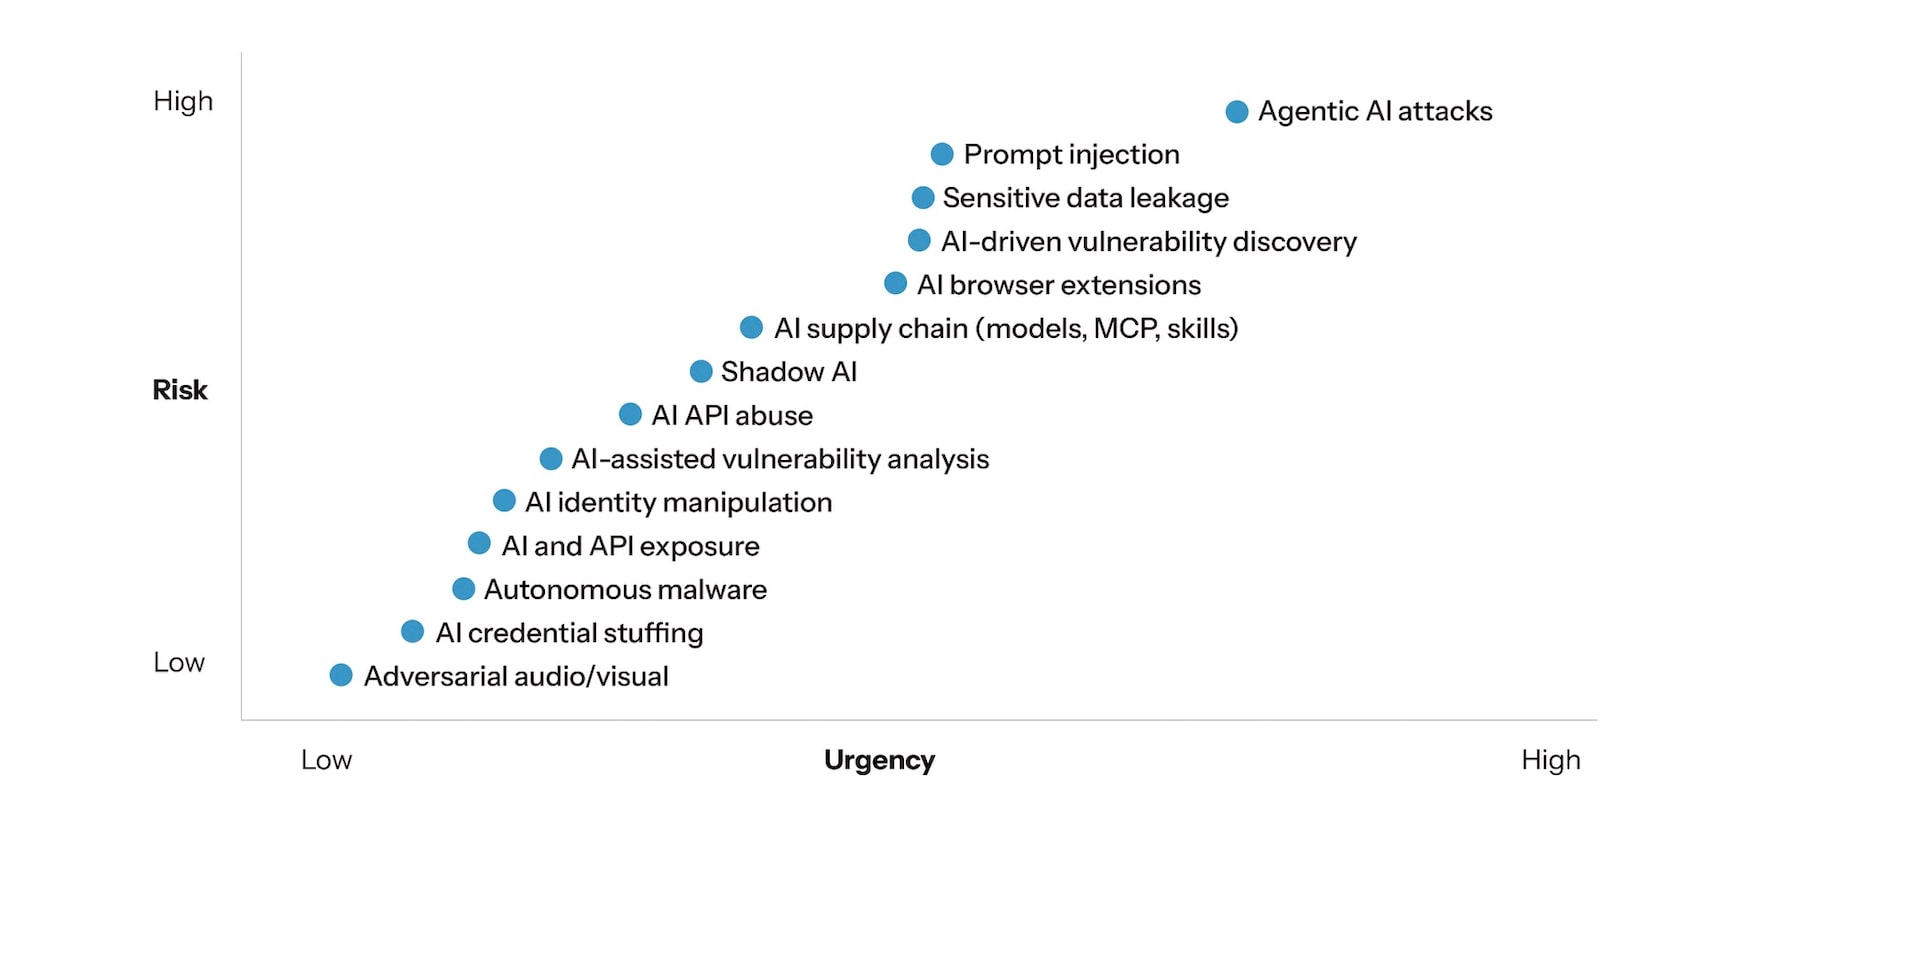
すべてのAIリスクに同じ対応が必要となるわけではありません。最も優先する必要があるのは、ビジネスへの影響が大きく迅速な介入が必要な脅威であり、エージェント型AI攻撃、AI駆動の脆弱性検出、プロンプトインジェクションなどが挙げられます(図1)。

最も優先する必要があるのは、ビジネスへの影響が大きく迅速な介入が必要な脅威であり、エージェント型AI攻撃、AI駆動の脆弱性検出、プロンプトインジェクションなどが挙げられます(図1)。
図1:ビジネス目標への影響の可能性に基づく、一般的な企業におけるAI脅威の現状に対する緩和策の優先事項
最も優先する必要があるのは、ビジネスへの影響が大きく迅速な介入が必要な脅威であり、エージェント型AI攻撃、AI駆動の脆弱性検出、プロンプトインジェクションなどが挙げられます(図1)。

データ露出の管理

管理されていないAI拡張機能やツールが急増したことで、ブラウザーベースの可視性も重大なアタックサーフェスとなっています。調査によると、ブラウザーのAI拡張機能には、他のツールよりも60%高い確率で既知の脆弱性があり、企業ユーザーのほぼ半数がAI拡張機能をインストールしています(図2)。

調査によると、ブラウザーのAI拡張機能には、他のツールよりも60%高い確率で既知の脆弱性があり、企業ユーザーのほぼ半数がAI拡張機能をインストールしています(図2)。
図2:企業ユーザーの40%以上がAI拡張機能をインストールしており、うち64%が1年以内に少なくとも1つのAI拡張機能で権限を変更している
調査によると、ブラウザーのAI拡張機能には、他のツールよりも60%高い確率で既知の脆弱性があり、企業ユーザーのほぼ半数がAI拡張機能をインストールしています(図2)。

同様に、AIチャットボットとのやり取りは、機微な情報が漏えいしやすい重要なチャネルであり、会話内容の6%以上に機微な情報が含まれています。これらのリスクは、監視されていないブラウザーの動作やチャットボットとのやり取りによって生じるセキュリティのリスク状況を反映しています。

セキュリティの課題は、単純な可視性に留まらず、機微な情報がAIシステムに流入する際の頻度、コンテキスト、およびアイデンティティを保護することへと移行しています。  

CISOがエージェント型企業を統制する方法

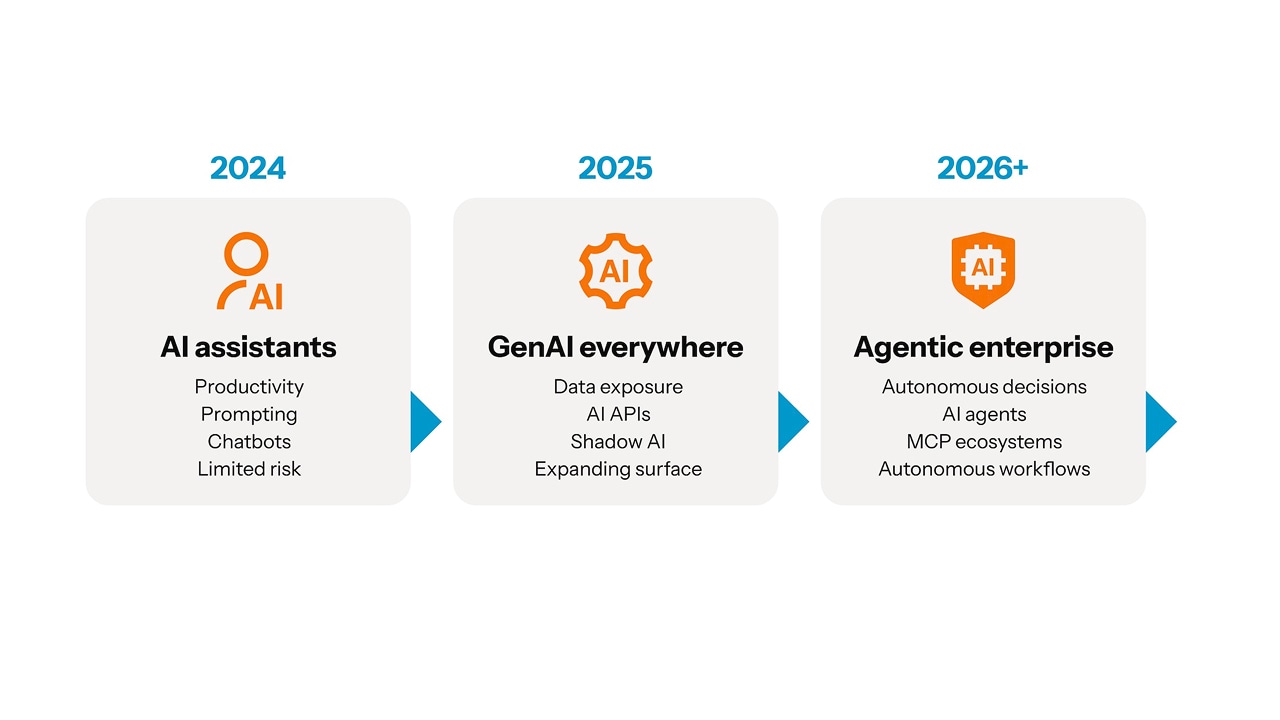
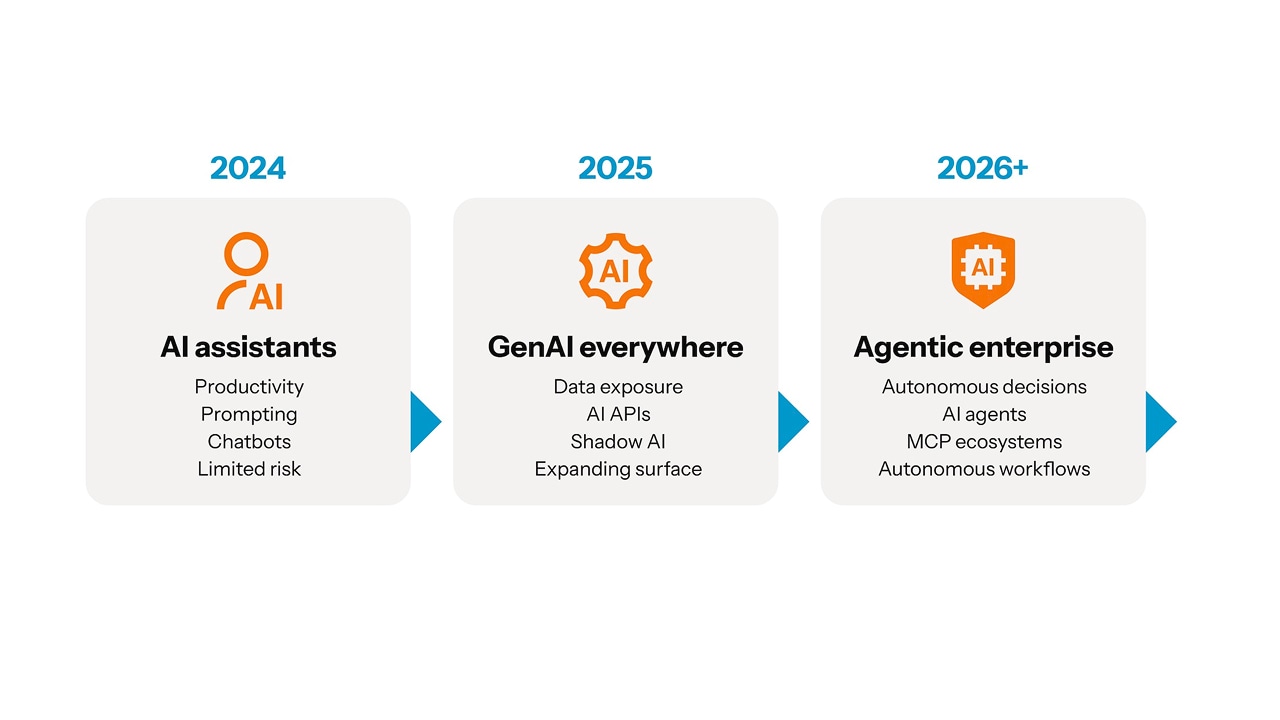
ふるまいを統制し、データの露出を管理することでAI駆動の脅威に効果的に対抗するには、セキュリティチームは静的なルールの枠を超えて、新しい適応型の適用基準を採用する必要があります。このセキュリティアプローチの刷新は、AIが進化する状況に対応するものです(図3)。

このセキュリティアプローチの刷新は、AIが進化する状況に対応するものです(図3)。
図3:AIセキュリティの課題の進化
このセキュリティアプローチの刷新は、AIが進化する状況に対応するものです(図3)。

エージェント型企業はAPIを活用して迅速な活動を実現していますが、その同じ接続が悪用されやすい経路となる可能性があります。リアルタイムでAPIをエッジで保護することにより、AIエージェントが依存するアプリケーションやサービスに到達する前に、攻撃や自動的な悪用を阻止できます。セキュリティチームには、次のような活動も求められます。

  • 従業員のAIポリシーとブラウザー制御を明確に設定して、正当な業務を中断することなく機微な情報の漏えいを低減すること。

  • AIソフトウェアの構成部品管理とMCPサービスの監視を、自然言語インターフェースが社内専有データやビジネス上重要なデータにアクセスできる場合に実施すること。

  • セキュリティ管理、パッチ適用、規制、トレーニングの更新により、急速に進化するAIやアイデンティティに対応すること。

  • 個別の脅威の痕跡情報(IOC)から脱却し、コンテキスト、相関関係、ふるまいを利用して進行中の攻撃を特定すること。

グラフ・ニューラルネットワーク(GNN)は、隠れたつながりを発見し、脅威(ラテラルムーブメント(横方向の移動)など)を明らかにし、異常な関係をより早く指摘できます。PatchDiff-AIなどのAI支援型脆弱性分析も同様に、パッチリリースから根本原因の理解までの時間を大幅に短縮できます。どちらの場合もスピードは重要ですが、影響力の高い意思決定には以前と同様に人間による監視が不可欠です。

新しいエージェント型の時代に向けた新しい戦略

エージェント型企業はすでに存在しますが、そのセキュリティ確保には新しい戦略が必要です。AIリスクの一部は評価および監視されていますが、多くの新たなAI脅威はまだ見過ごされています。各組織では、AIエージェント、MCPサービス、ブラウザー拡張、接続されたアプリケーションがアクセスできる対象と、リアルタイムで実行できる内容を迅速に評価し、制御する必要があります。 

目標は、AIの採用を制限することではなく、それを統制することです。AIのイノベーションと行動ガバナンスを組み合わせた企業は、進化を続けるAI脅威の状況に対応する準備を整えることができます。

その他の「インターネットの現状/セキュリティ」レポート

高い評価を受けているAkamaiの「インターネットの現状/セキュリティ」レポートのバックナンバーおよび今後のリリースをご覧いただき、最新の脅威インテリジェンス分析、セキュリティレポート、サイバーセキュリティ調査の最新情報をご確認ください。

執筆者

Akamai wave logo

Kimberly Gomez

Kimberly Gomez is the Director of Security Research at Akamai, where she leads research teams to deliver comprehensive analyses and reports that help organizations stay one step ahead of cybercriminals. With more than a decade in cybersecurity and a background spanning print, broadcast, and online journalism, Kimberly is passionate about security storytelling — the kind that can help even your grandparents understand what's happening in the threat landscape.

When she's not tracking down the latest cyberthreats, you can find her buried in a book, planning her next adventure, or chasing her son through the theme parks of Orlando.