跳转到主要内容
Background

突破身份控制措施的局限性:治理智能体企业

September 22, 2026 by Kimberly Gomez

分享

正如我们在今年的多份《互联网安全状况》(SOTI) 报告中所深入探讨的,如今的 AI 已不再局限于回答提示。AI 智能体越来越多地被用于检索数据、调用 API、修改工作流以及代表人类用户自主执行操作。

随着向智能体时代的这一决定性转变,一个全新的安全难题已然浮现:仅仅验证拥有访问权限的用户或设备已无法满足需求。企业还必须对自主系统在进入内部环境后的行为权限进行严格治理。

这一转变从根本上改变了首席信息安全官们所能发挥的作用,同时要求安全策略从传统的身份管理转向实时行为治理。安全负责人现在必须明确哪些智能体有权访问企业系统,以及这些智能体在调用 API 和运行工作流时有权执行哪些操作。

重要发现

在我们最新的 SOTI 安全报告《速度、规模与非人类身份:智能体威胁格局》中,我们探讨了智能体 AI 正在如何改变企业风险。该报告最新揭示的重要发现包括:

  • 模型上下文协议 (MCP) 虽为智能体 AI 赋予了跨 API 执行操作的“双手”,但它同时也模糊了数据与代码的边界;这可能导致恶意服务器利用提示注入或跨服务器攻击来劫持大语言模型 (LLM) 的逻辑。

  • 浏览器已成为一个关键且未受监控的攻击面:超过 40% 的企业用户安装了这些工具,并且其中 25% 的已安装扩展在 12 个月内更改了权限。

  • 在企业设备上进行的 AI 聊天机器人对话中,有超过 6% 的对话包含敏感数据。

  • 随着 AI 驱动的系统在企业工作流中承担更多的职责,企业必须优先考虑对机器间活动及 API 授权的监测能力,同时应用 Zero Trust 架构以保障机器身份、智能体权限及自主决策的安全。

MCP 扩大了智能体攻击面

尽管 MCP 为 AI 智能体提供了访问外部工具与 API 的标准途径,但这种无缝连接也为攻击者入侵敏感系统打开了新的突破口。每个 MCP 服务都可能引入权限、依赖关系和指令,从而决定智能体可以访问的资源或执行的操作。

安全团队应将 MCP 连接视为企业攻击面的一部分,并保持对 MCP 服务、关联工具、权限以及运行时行为的监测能力。这种监测能力有助于防止不受信任或遭到入侵的服务影响智能体行为、访问敏感数据,或触发未经授权的操作。

不断提升的自主性意味着,企业安全体系必须突破传统身份控制措施的局限性,不仅要管控智能体能够访问的资源,还要管控它们的运行方式。

向行为治理的转变

随着各企业纷纷采用具备更高自主性的 AI 系统,安全体系正在不断演进。身份和访问权限只是其中的一部分;如今,跨 API 治理非人类系统同样至关重要。

随着前沿 AI 能力(包括 Project Glasswing)将发现系统漏洞所需的时间从数周缩减至数小时,现有的补丁修复周期可能难以跟上这一节奏。企业需要自适应的边缘原生运行时防护机制与基于风险的自主性,从而使 AI 系统能够执行易于验证和撤销的操作,同时对具有深远影响或异常的行为保持人工监督。

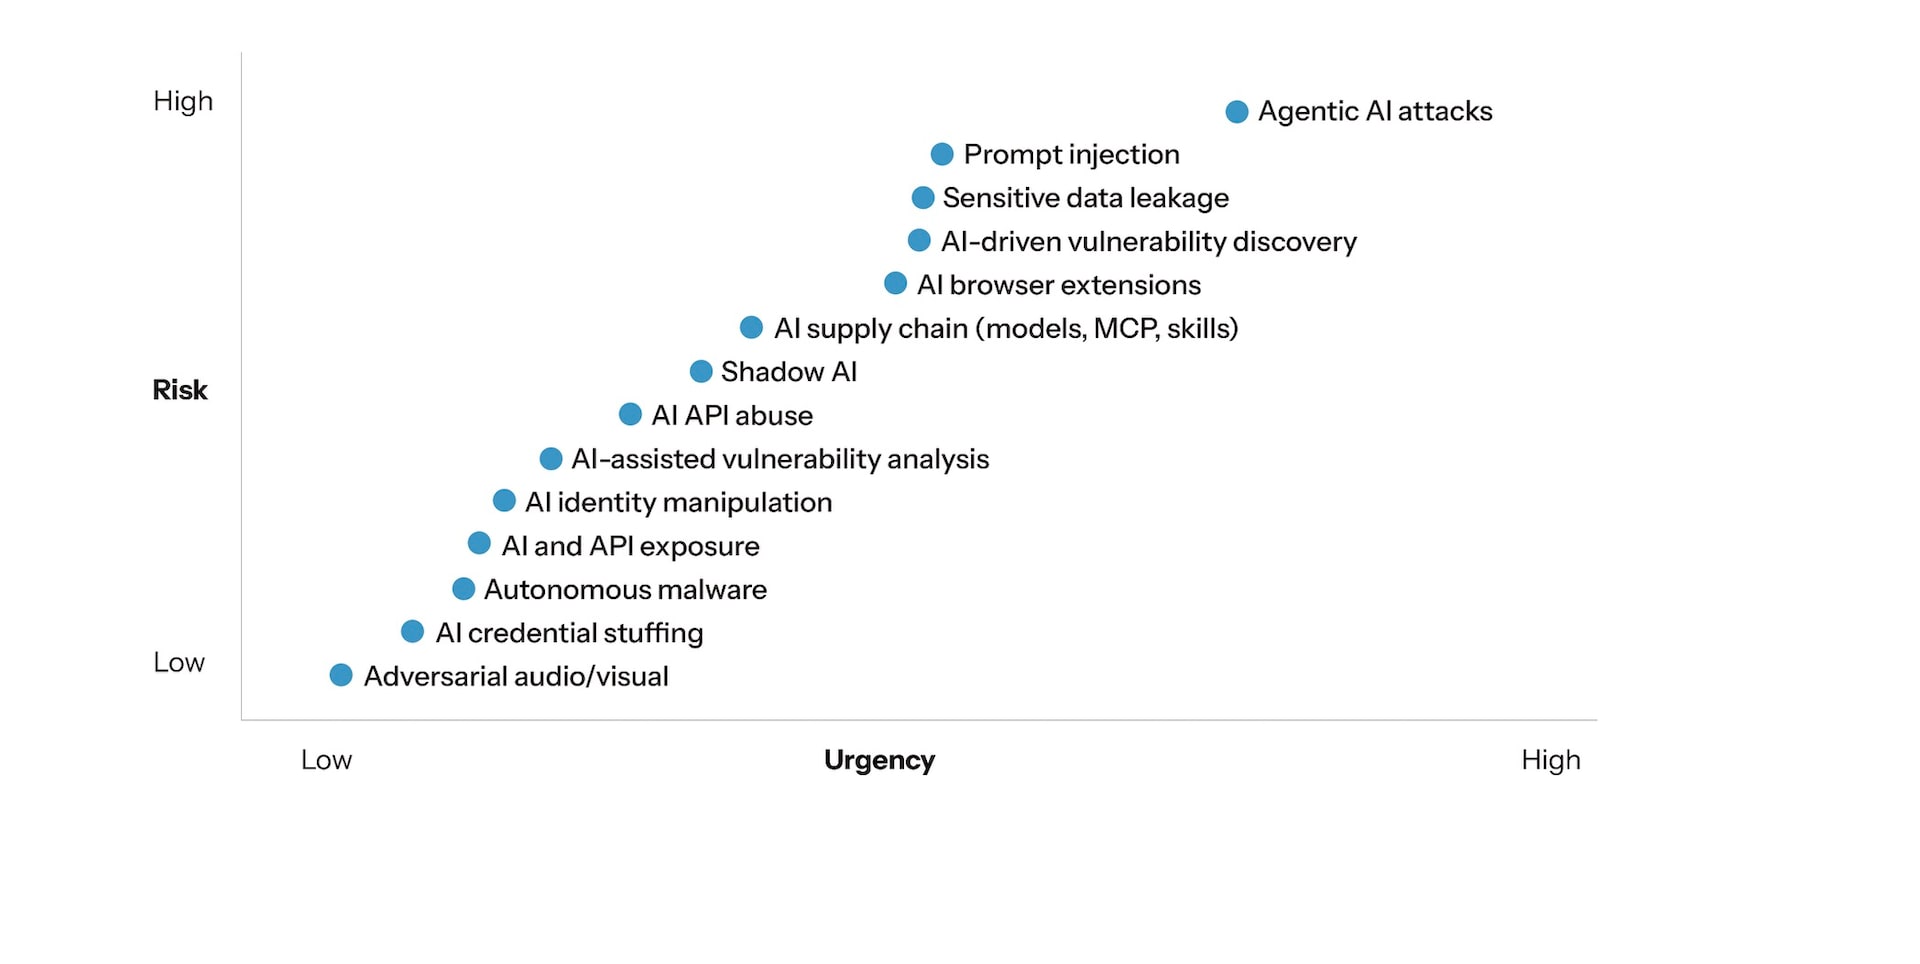
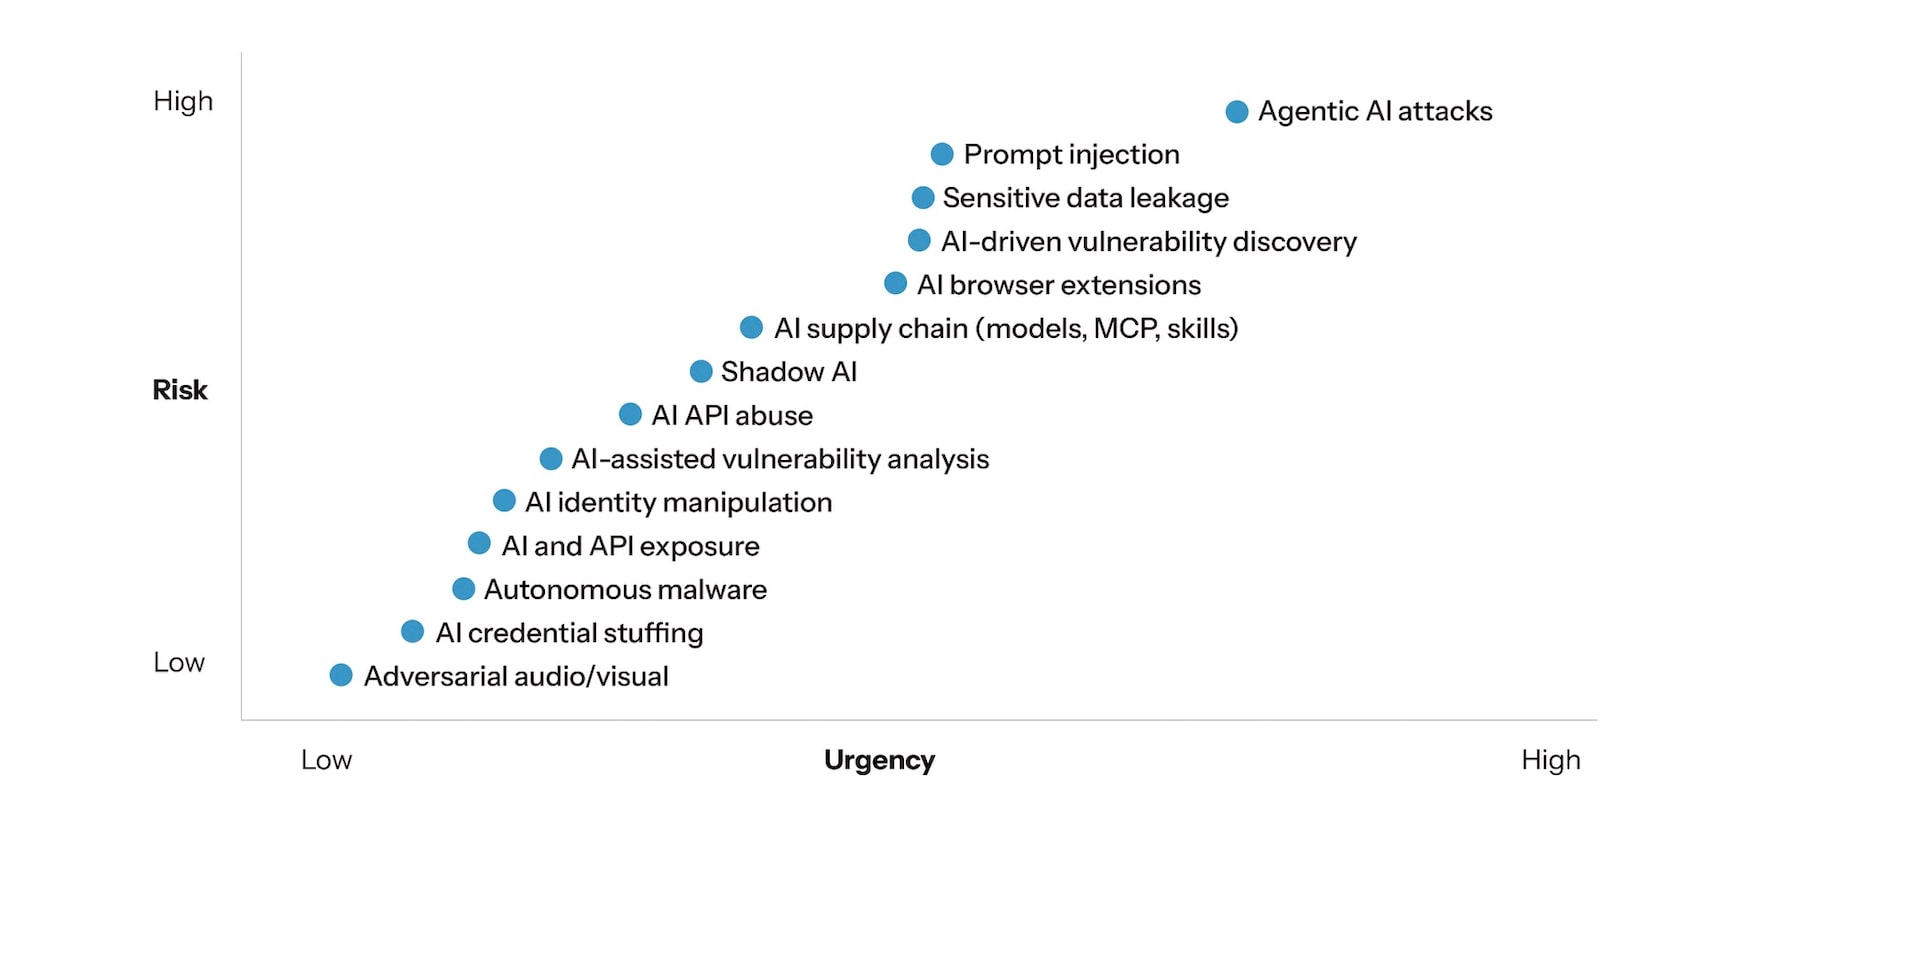
并非每一种 AI 风险都需要采取相同的应对措施。最优先处理的是那些对业务产生重大影响并且需要快速干预的威胁,例如智能体式 AI 攻击、AI 驱动的漏洞发现以及提示注入(图 1)。

最优先处理的是那些对业务产生重大影响并且需要快速干预的威胁,例如智能体式 AI 攻击、AI 驱动的漏洞发现以及提示注入(图 1)。
图 1:基于业务目标潜在影响的通用企业 AI 威胁态势缓解优先级
最优先处理的是那些对业务产生重大影响并且需要快速干预的威胁,例如智能体式 AI 攻击、AI 驱动的漏洞发现以及提示注入(图 1)。

管控数据泄露

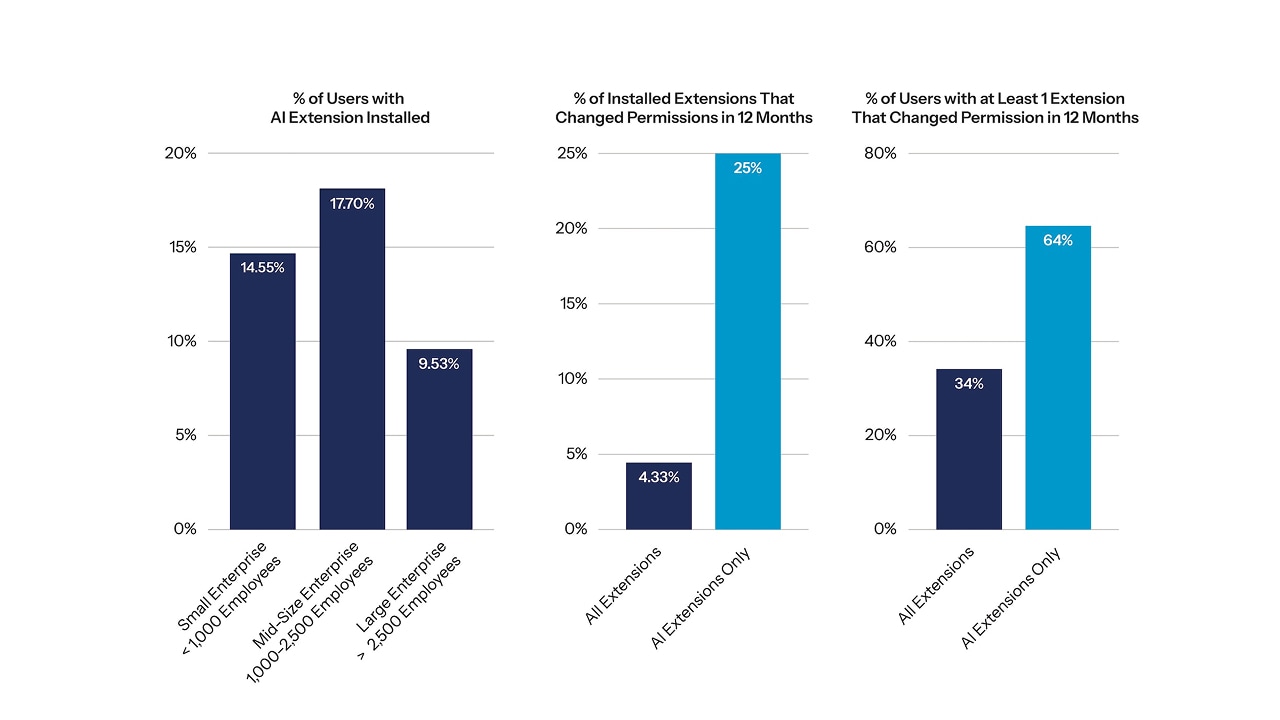
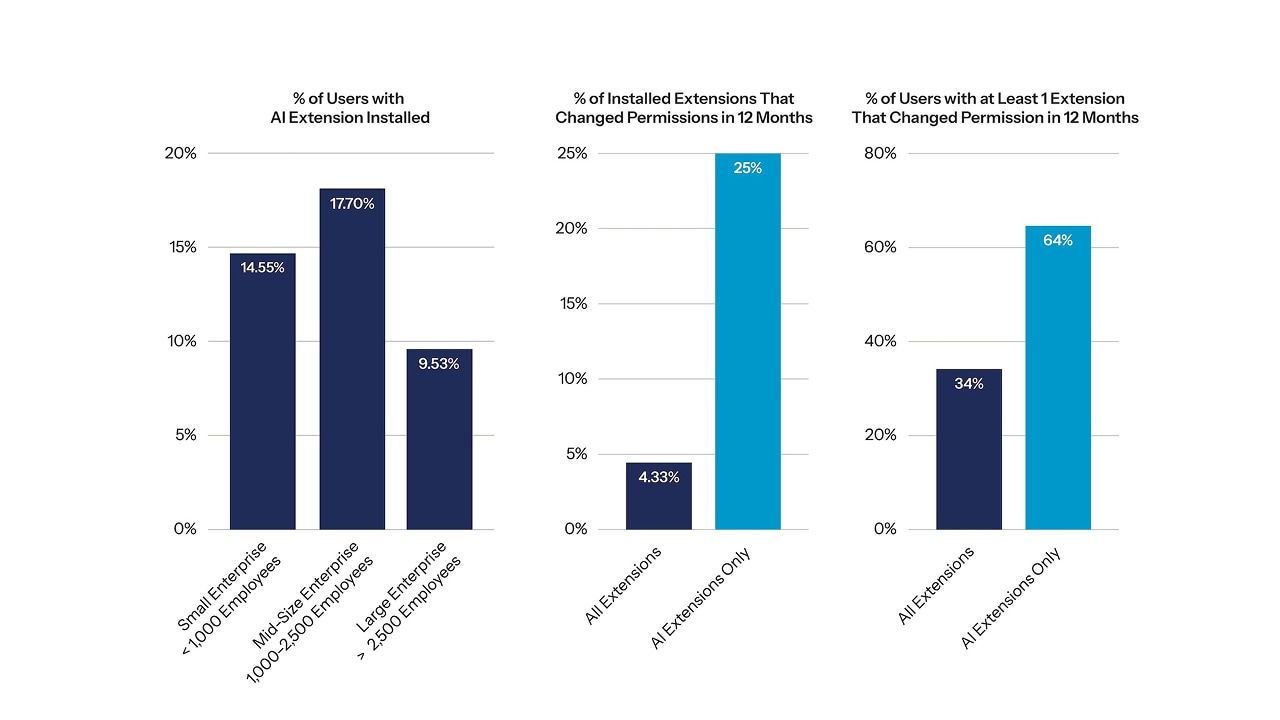
随着非托管 AI 扩展程序和工具的激增,基于浏览器的监测能力也成为了关键的攻击面。研究显示,AI 浏览器扩展程序存在已知漏洞的概率较其他工具高出 60%,并且目前已有近半数的企业用户安装了 AI 扩展程序(图 2)。

研究显示,AI 浏览器扩展程序存在已知漏洞的概率较其他工具高出 60%,并且目前已有近半数的企业用户安装了 AI 扩展程序(图 2)。
图 2:超过 40% 的企业用户安装了 AI 扩展程序,其中 64% 的用户在一年内遇到过至少一款 AI 扩展程序发生权限变更的情况
研究显示,AI 浏览器扩展程序存在已知漏洞的概率较其他工具高出 60%,并且目前已有近半数的企业用户安装了 AI 扩展程序(图 2)。

同样,与 AI 聊天机器人的交互也是敏感数据泄露的重要渠道,有超过 6% 的对话包含敏感信息。这些风险凸显了未受监控的浏览器活动和聊天机器人交互所带来的安全隐患。

当前的安全挑战已不再局限于单纯的监测能力,而是转向保障敏感信息流入 AI 系统的频率、上下文及身份的安全。

首席信息安全官们应如何治理智能体企业

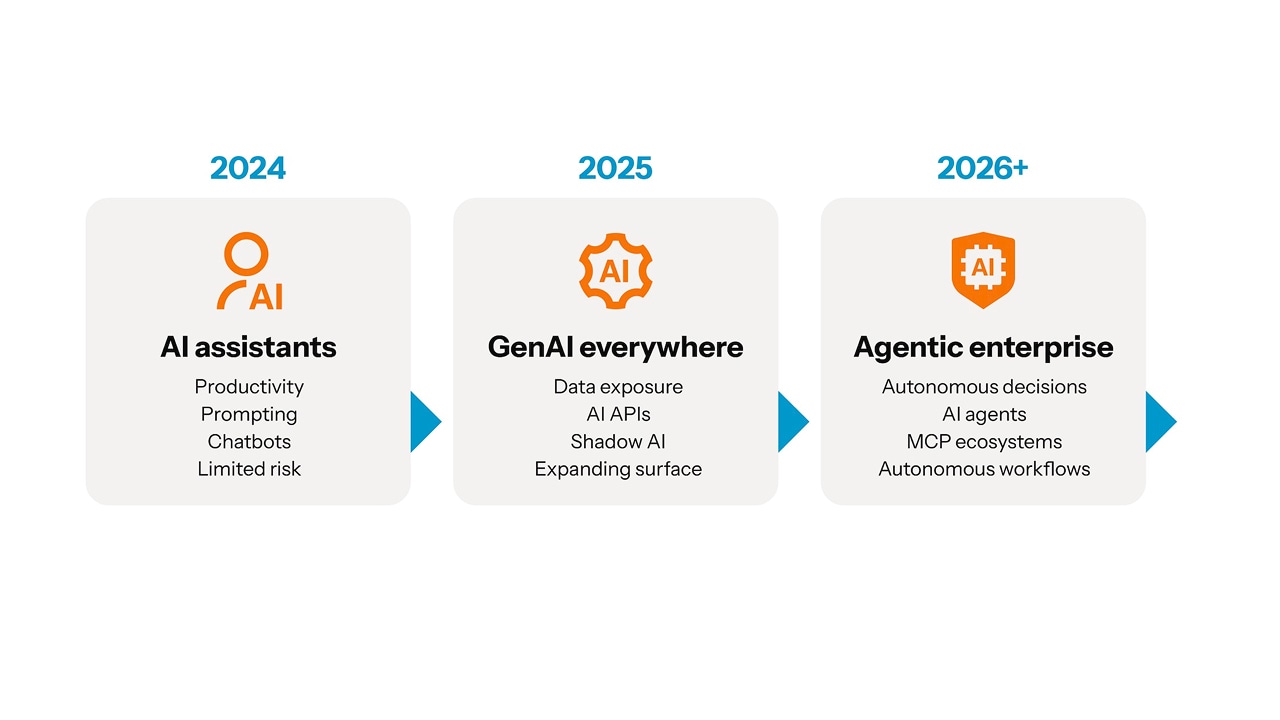
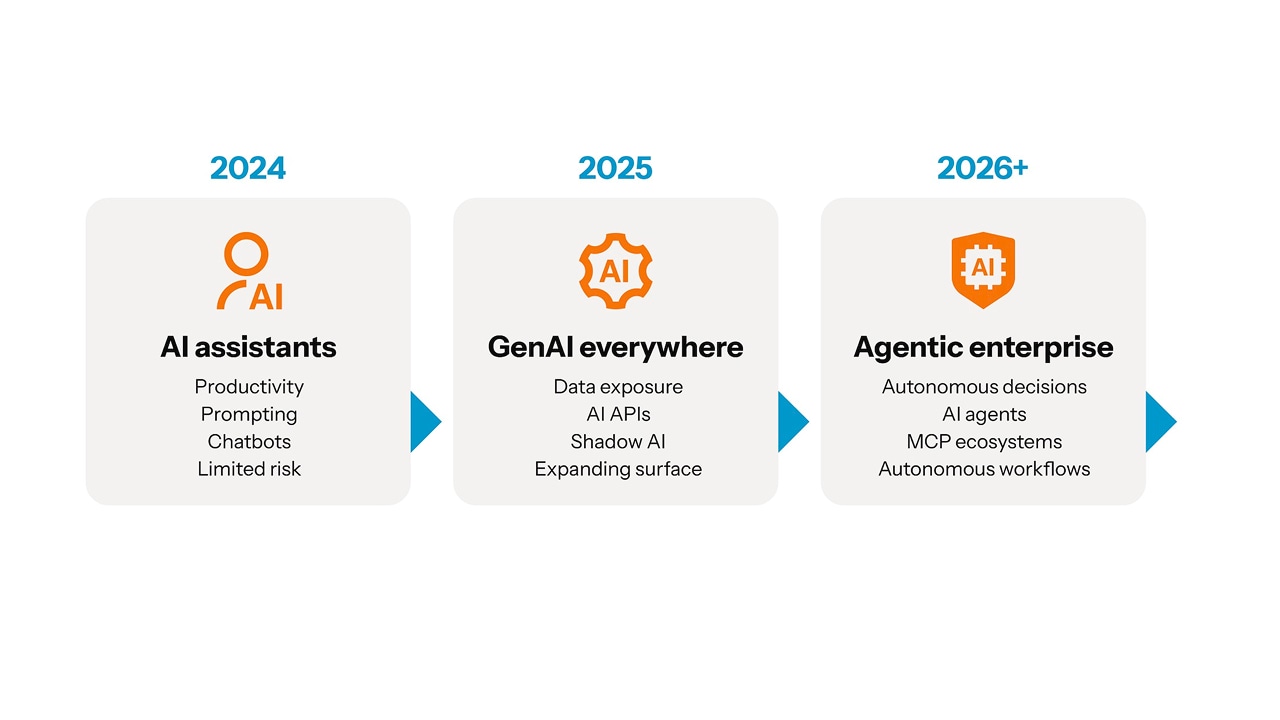
为了通过行为治理和数据泄露管控来应对 AI 驱动的威胁,安全团队必须突破静态规则的局限,采用全新的自适应执行标准。该修订后的安全方法旨在应对不断演进的 AI 发展格局(图 3)。

该修订后的安全方法旨在应对不断演进的 AI 发展格局(图 3)。
图 3:AI 安全体系挑战的演进
该修订后的安全方法旨在应对不断演进的 AI 发展格局(图 3)。

智能体企业依赖 API 实现快速发展,但这些连接也可能沦为攻击者实施滥用的便捷途径。在边缘对 API 进行实时防护可以阻止攻击和自动化滥用行为,避免它们影响到 AI 智能体所依赖的应用程序和服务。安全团队还应该:

  • 制定明确的员工 AI 使用政策与浏览器控制措施,以降低敏感数据泄露风险,同时不影响正常工作。

  • 当自然语言接口具备访问企业专有数据或关键业务数据的权限时,应建立并维护 AI 软件物料清单,并对 MCP 服务实施监控。

  • 更新安全控制措施、补丁安装、合规制度与人员培训,以跟上快速演进的 AI 和身份认证的步伐。

  • 不要仅依赖孤立的入侵指标,而应利用上下文、关系和行为来识别正在进行的攻击。

图神经网络 (GNN) 能够揭示隐藏连接,更早地发现横向移动等安全威胁并揭露异常关系。PatchDiff-AI 等 AI 辅助漏洞分析技术同样可以显著缩短从补丁发布到查明根本原因所需的时间。在这两种情况下,速度固然重要,但对于具有深远影响的决策来说,人工监督依然不可或缺。

面向智能体新时代的全新策略

智能体企业的时代已然到来,保障其安全需要全新的策略。尽管部分 AI 风险正在接受评估和监控,但很多新兴的 AI 威胁仍然未得到重视。企业需要快速评估并实时控制 AI 智能体、MCP 服务、浏览器扩展程序及关联应用程序可以访问的资源以及它们能够执行的操作。

其目标并非限制 AI 技术的应用,而是对其进行有效治理。将 AI 创新与行为治理相结合的企业,将能够更从容地应对当今不断演进的 AI 威胁态势。

进一步阅读《互联网现状/安全性》报告

您可以回顾往期报告,并关注 Akamai 备受好评的《互联网现状/安全性》后续报告,随时了解最新的威胁情报分析、安全报告和网络安全研究的动态。

关于作者

Akamai wave logo

Kimberly Gomez

Kimberly Gomez is the Director of Security Research at Akamai, where she leads research teams to deliver comprehensive analyses and reports that help organizations stay one step ahead of cybercriminals. With more than a decade in cybersecurity and a background spanning print, broadcast, and online journalism, Kimberly is passionate about security storytelling — the kind that can help even your grandparents understand what's happening in the threat landscape.

When she's not tracking down the latest cyberthreats, you can find her buried in a book, planning her next adventure, or chasing her son through the theme parks of Orlando.