Passa al contenuto principale
Background

Oltre l'identità. La gestione delle aziende agentiche

September 22, 2026 by Kimberly Gomez

Condividi

Come abbiamo trattato in molte delle nostre pubblicazioni sullo stato di Internet (SOTI) quest'anno, oggi l'intelligenza artificiale non si limita a rispondere alle richieste. Gli agenti AI vengono sempre più utilizzati per recuperare dati, chiamare le API, modificare i workflow e agire in modo autonomo per conto delle controparti umane. 

Con questa straordinaria rivoluzione nell'era agentica, si è verificato un nuovo problema per la sicurezza: non è più sufficiente verificare chi, o cosa, ha accesso ad un sistema. Le organizzazioni devono anche controllare quali sistemi autonomi sono autorizzati ad eseguire una volta che gli agenti si trovano all'interno.

Questa svolta ha sostanzialmente modificato le implicazioni per i CISO, richiedendo il passaggio dalla gestione tradizionale delle identità alla governance comportamentale in tempo reale. I responsabili della sicurezza ora devono tenere conto di quali agenti possono accedere ai sistemi aziendali, nonché delle azioni che tali agenti sono autorizzati ad eseguire attraverso API e workflow.

Risultati principali

Nel nostro più recente rapporto SOTI sulla sicurezza "Velocità, scalabilità e identità non umana: il panorama delle minacce agentiche", esaminiamo il modo con cui l'agentic AI sta cambiando i rischi per le aziende. Tra i risultati principali emersi più di recente del rapporto, figurano i seguenti: 

  • il protocollo MCP (Model Context Protocol) fornisce all'agentic AI le "mani" per eseguire le azioni richieste tramite le API, ma la bombarda anche di dati e codice, consentendo ai server dei criminali di utilizzare la logica dei modelli LLM (Large Language Model) tramite attacchi di prompt injection o cross-server. 

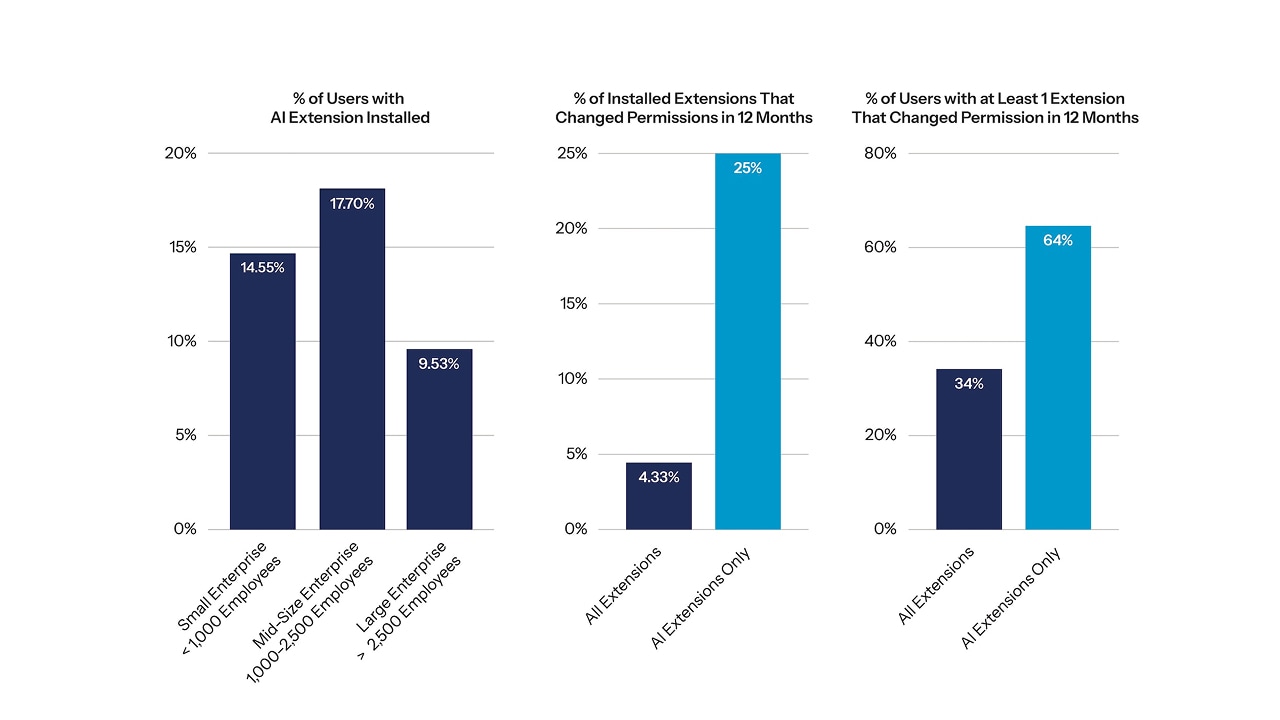
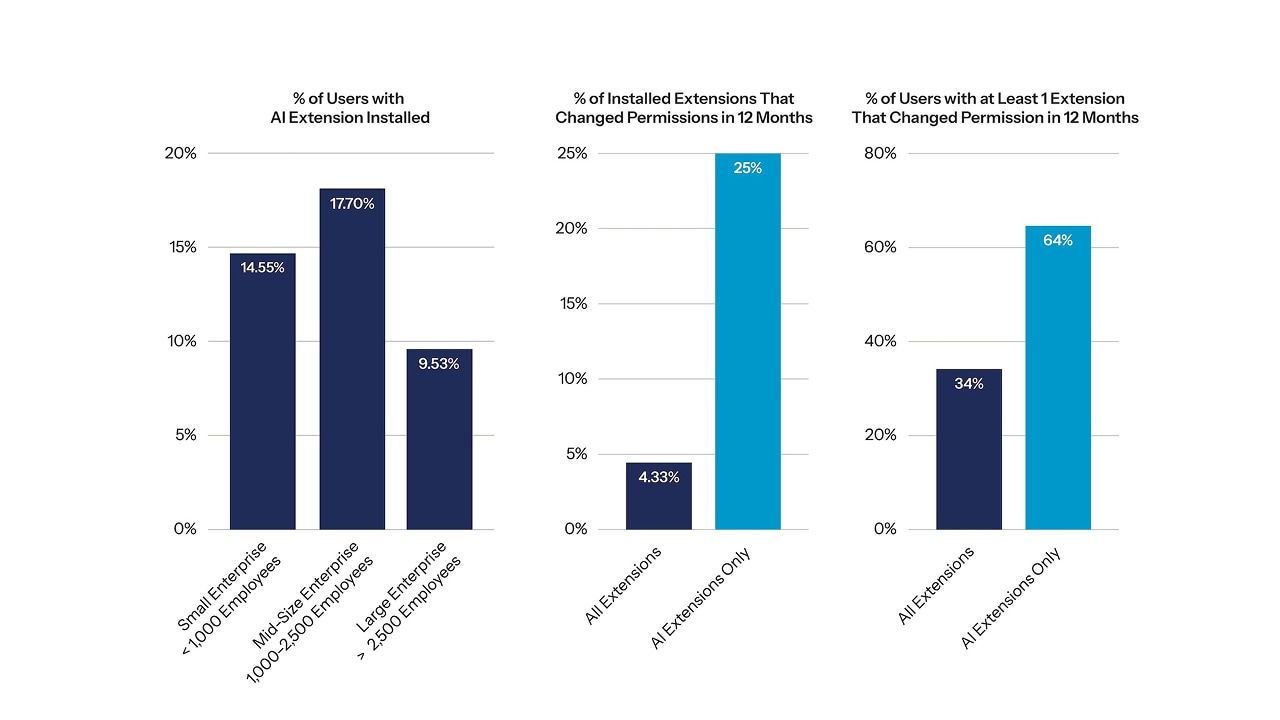
  • Il browser è diventato una superficie di attacco critica e non monitorata: oltre il 40% degli utenti aziendali ha installato questi strumenti e il 25% delle estensioni installate ha alterato le proprie autorizzazioni nel giro di 12 mesi.  

  • Oltre il 6% delle conversazioni dei chatbot basati sull'AI che avvengono sui dispositivi aziendali contiene dati sensibili.

  • Poiché i sistemi basati sull'intelligenza artificiale assumono una maggiore responsabilità per i workflow aziendali, le organizzazioni devono dare priorità alla visibilità delle attività tra computer e all'autorizzazione delle API, applicando, al contempo, l'architettura Zero Trust per proteggere le identità dei computer, le autorizzazioni degli agenti e le decisioni autonome.

L'MCP espande la superficie di attacco per gli agenti

Mentre l'MCP offre agli agenti AI un accesso standard a strumenti esterni e API, la stessa connettività ininterrotta apre nuove vulnerabilità per i sistemi sensibili. Ogni servizio MCP può introdurre autorizzazioni, dipendenze e istruzioni che delineano ciò che un agente può accedere o fare.

I team addetti alla sicurezza devono trattare le connessioni MCP come parte della superficie di attacco aziendale e mantenere la visibilità sui servizi MCP, sugli strumenti connessi, sulle autorizzazioni e sul comportamento di runtime. Questa visibilità può aiutare a impedire a servizi non attendibili o compromessi di influenzare il comportamento degli agenti, di raggiungere dati sensibili o di attivare azioni non autorizzate.

La crescente autonomia significa che la sicurezza aziendale deve estendersi oltre i tradizionali controlli delle identità per governare non solo gli agenti a cui possono accedere, ma anche il loro funzionamento.

Il passaggio alla governance comportamentale

La sicurezza si sta evolvendo man mano che le organizzazioni adottano sistemi di AI che possono agire con una maggiore autonomia. Le identità e gli accessi sono solo parte dell'equazione; la gestione dei sistemi non umani attraverso le API è ora altrettanto importante.

Poiché le funzionalità dell'AI di frontiera, tra cui Project Glasswing, riducono il tempo necessario per scoprire i punti deboli di un sistema da settimane a poche ore, i cicli di applicazione delle patch esistenti potrebbero faticare a tenere il passo. Le organizzazioni hanno bisogno di sistemi di protezione del runtime adattive e native sull'edge, nonché di un'autonomia basata sui rischi, che consentono ai sistemi di AI di intraprendere azioni facili da verificare e da invertire, mantenendo, al contempo, la supervisione umana nel caso di un comportamento anomalo o ad alto impatto.

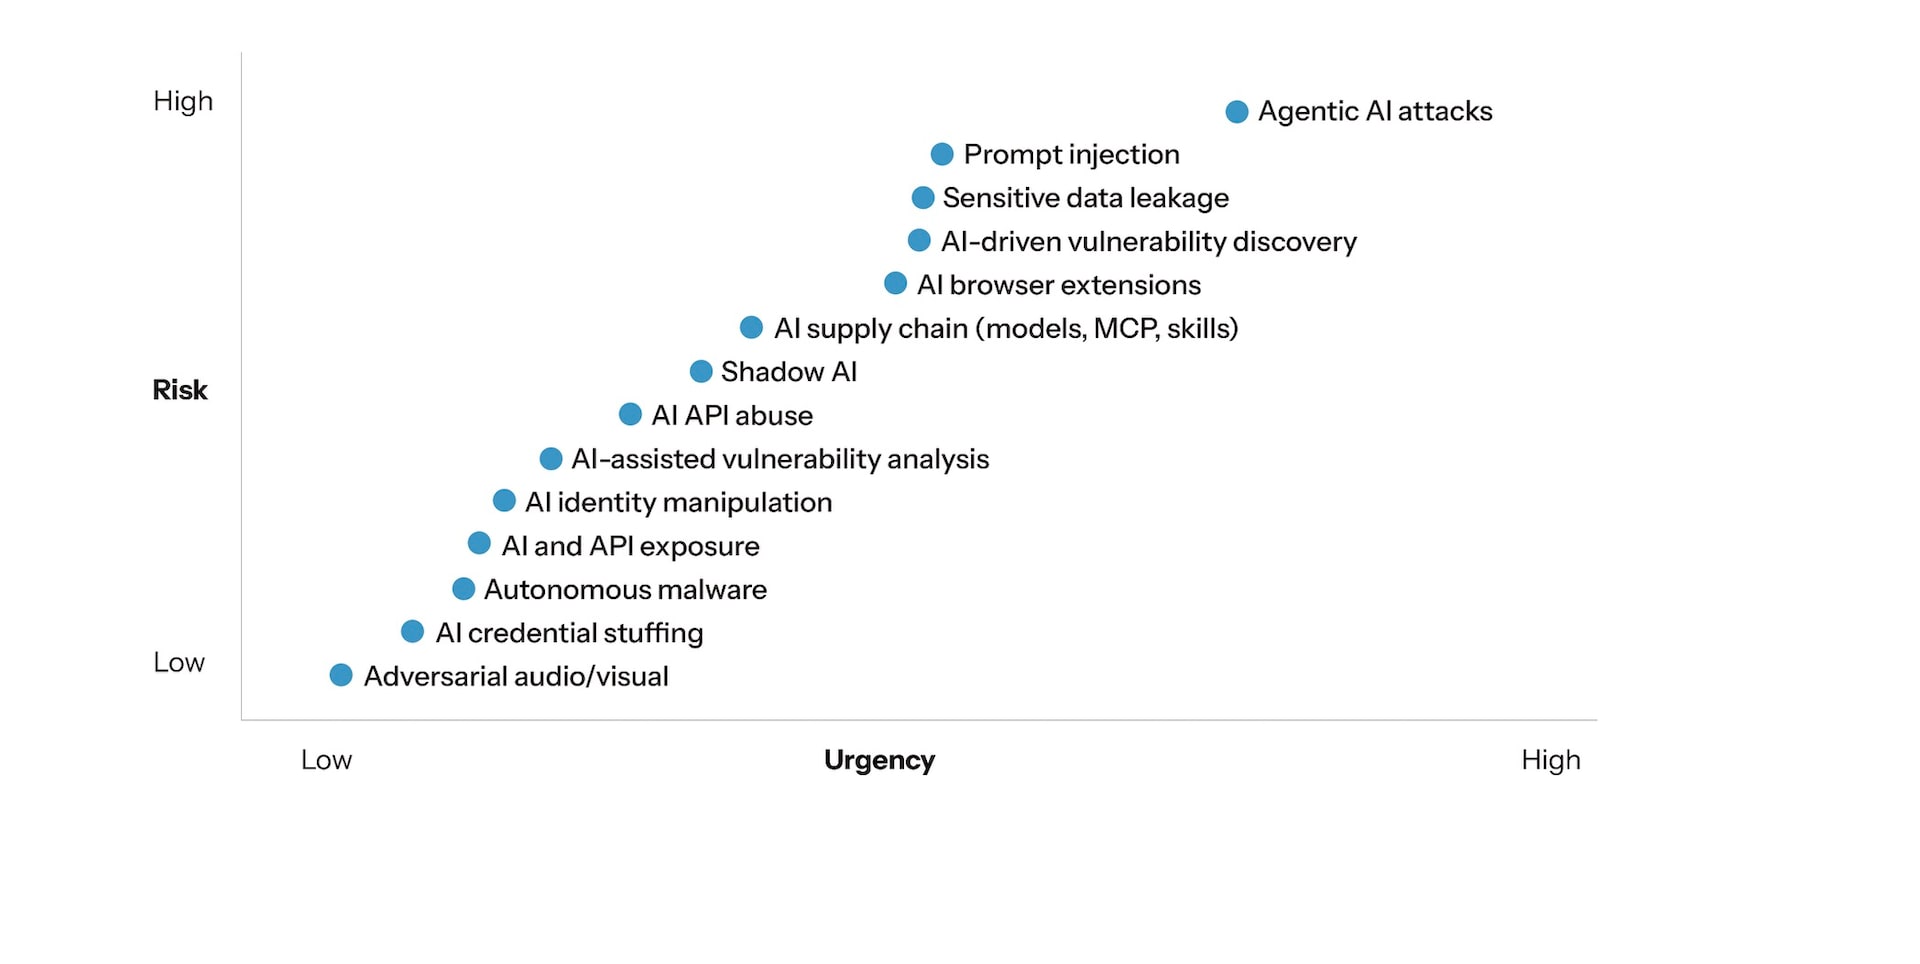
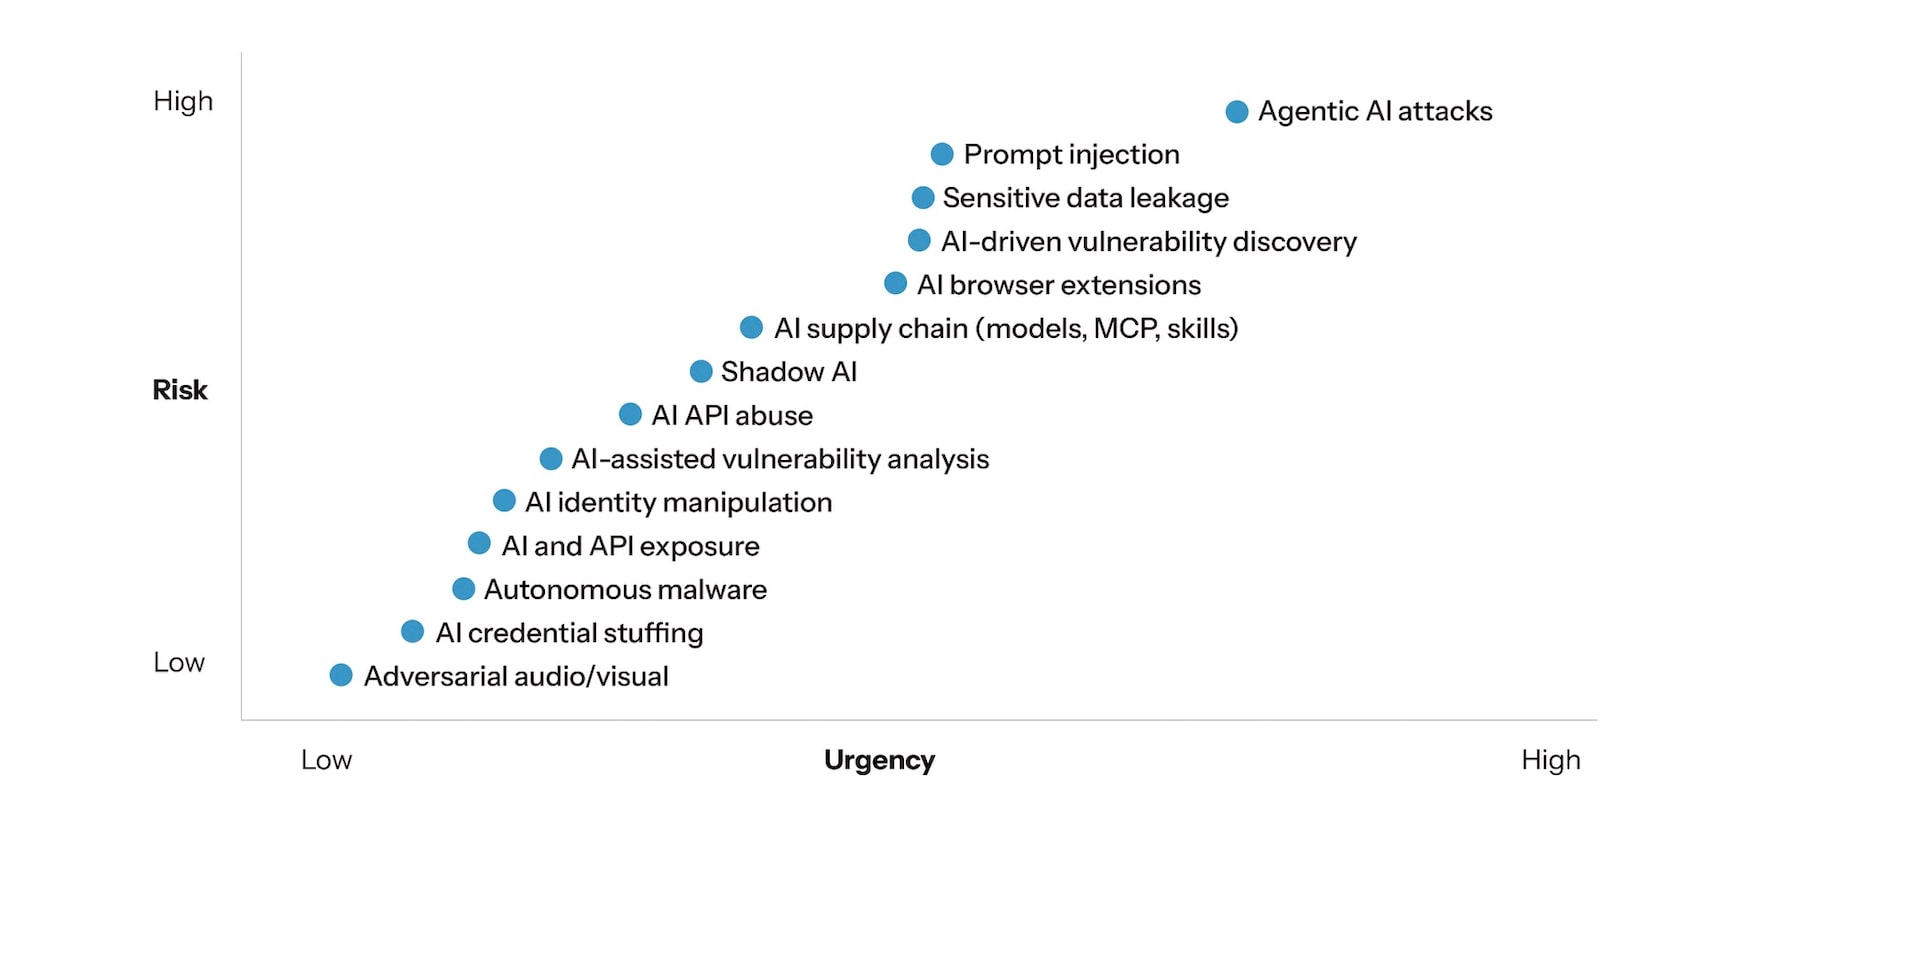
Non tutti i rischi legati all'intelligenza artificiale richiedono la stessa risposta. Le principali priorità sono le minacce che combinano un elevato impatto aziendale con la necessità di un intervento rapido, come gli attacchi basati sull'agentic AI, l'individuazione delle vulnerabilità basate sull'intelligenza artificiale e gli attacchi di prompt injection (Figura 1).

Le principali priorità sono le minacce che combinano un elevato impatto aziendale con la necessità di un intervento rapido, come gli attacchi basati sull'agentic AI, l'individuazione delle vulnerabilità basate sull'intelligenza artificiale e gli attacchi di prompt injection (Figura 1).
Figura 1. Priorità di mitigazione del panorama delle minacce all'AI di un'azienda generica in base al loro potenziale impatto sugli obiettivi aziendali
Le principali priorità sono le minacce che combinano un elevato impatto aziendale con la necessità di un intervento rapido, come gli attacchi basati sull'agentic AI, l'individuazione delle vulnerabilità basate sull'intelligenza artificiale e gli attacchi di prompt injection (Figura 1).

Gestione dell'esposizione dei dati

Con la proliferazione di estensioni e strumenti di AI non gestiti, la visibilità basata sul browser è diventata anch'essa una superficie di attacco critica. Le ricerche indicano che le estensioni dei browser basati sull'AI hanno il 60% di probabilità in più di nascondere vulnerabilità note rispetto ad altri strumenti e quasi la metà di tutti gli utenti aziendali ha installato estensioni dell'AI (Figura 2).

Le ricerche indicano che le estensioni dei browser basati sull'AI hanno il 60% di probabilità in più di nascondere vulnerabilità note rispetto ad altri strumenti e quasi la metà di tutti gli utenti aziendali ha installato estensioni dell'AI (Figura 2).
Figura 2. Oltre il 40% degli utenti aziendali ha installato estensioni dell'AI, di cui il 64% ha almeno un'estensione dell'AI che ha modificato le autorizzazioni nel giro di un anno
Le ricerche indicano che le estensioni dei browser basati sull'AI hanno il 60% di probabilità in più di nascondere vulnerabilità note rispetto ad altri strumenti e quasi la metà di tutti gli utenti aziendali ha installato estensioni dell'AI (Figura 2).

Analogamente, le interazioni con i chatbot basati sull'AI rappresentano un canale significativo per l'esposizione dei dati sensibili, con oltre il 6% delle conversazioni contenenti informazioni sensibili. Questi rischi riflettono le vulnerabilità in termini di sicurezza che vengono create dalle attività del browser non monitorate e dalle interazioni dei chatbot.

La sfida della sicurezza si è spostata oltre la semplice visibilità per proteggere la frequenza, il contesto e le identità attraverso le quali le informazioni sensibili vengono inserite nei sistemi di AI.  

Come i CISO possono gestire le aziende agentiche

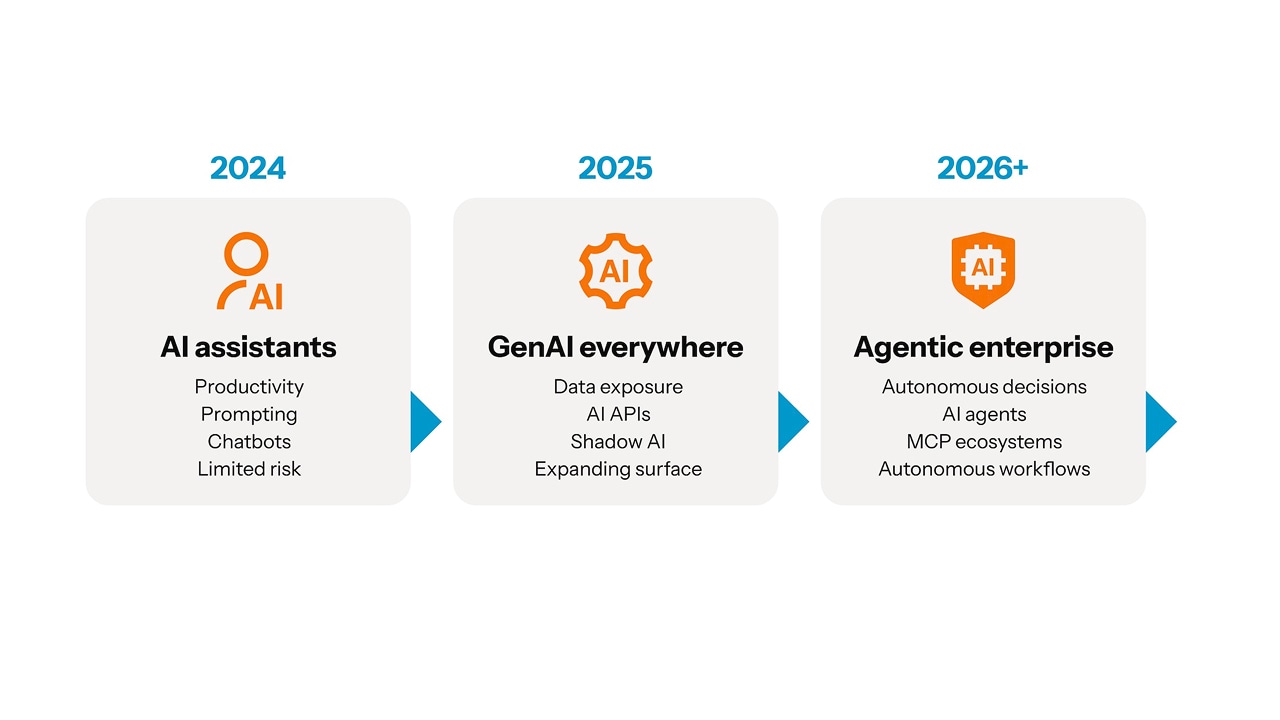
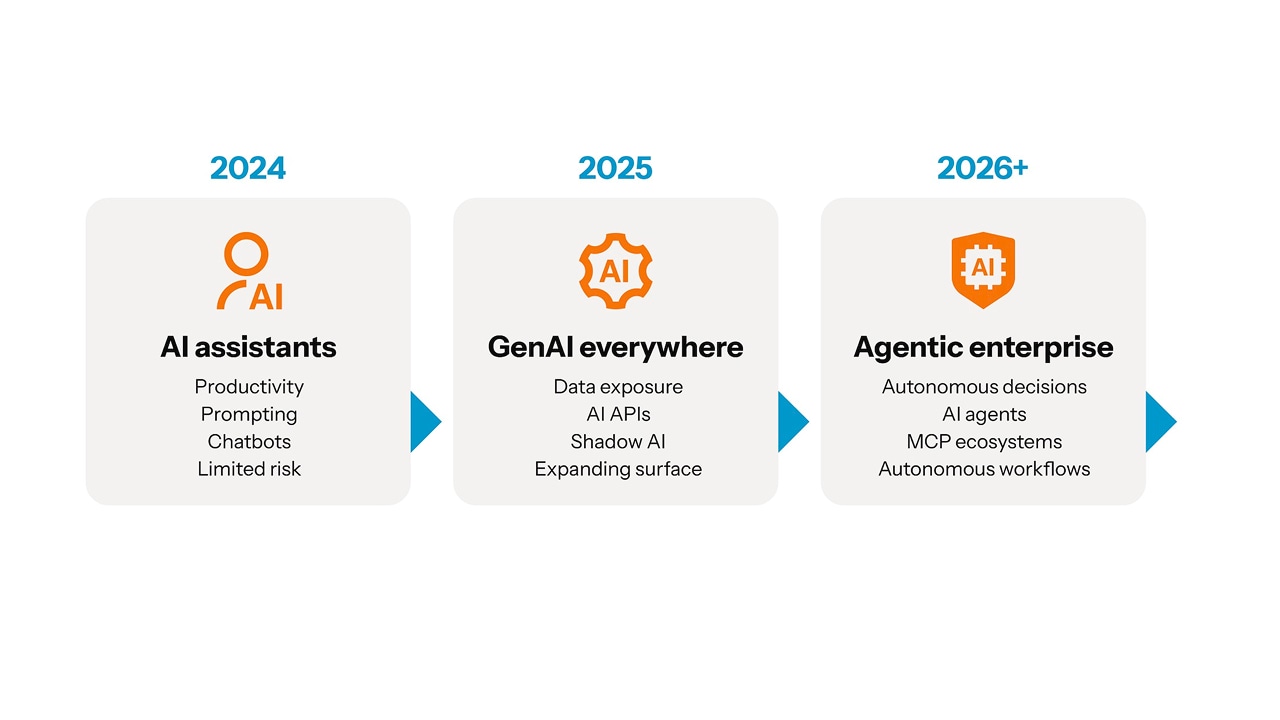
Per contrastare efficacemente le minacce basate sull'AI controllando il comportamento e gestendo l'esposizione dei dati, i team addetti alla sicurezza devono superare le regole statiche e adottare un nuovo standard adattivo di applicazione delle policy. Questo nuovo approccio alla sicurezza è la risposta all'evoluzione del panorama dell'intelligenza artificiale (Figura 3).

Questo nuovo approccio alla sicurezza è la risposta all'evoluzione del panorama dell'intelligenza artificiale (Figura 3).
Figura 3. L'evoluzione della sfida legata alla sicurezza dell'intelligenza artificiale
Questo nuovo approccio alla sicurezza è la risposta all'evoluzione del panorama dell'intelligenza artificiale (Figura 3).

Le aziende agentiche dipendono dalle API che si muovono velocemente, ma queste stesse connessioni possono facilitare eventuali abusi. La protezione delle API sull'edge in tempo reale aiuta a bloccare gli attacchi e un loro uso improprio automatizzato prima che raggiungano le applicazioni e i servizi a cui gli agenti AI si affidano. I team addetti alla sicurezza devono inoltre:

  • Impostare chiare policy per l'AI dei dipendenti e i controlli del browser per ridurre l'esposizione dei dati sensibili senza interferire con il lavoro legittimo.

  • Gestire una "distinta base" dei software dell'AI e monitorare i servizi MCP quando le interfacce in linguaggio naturale possono accedere ai dati proprietari o business-critical.

  • Aggiornare i controlli di sicurezza, le patch, i regolamenti e la formazione per tenere il passo con l'intelligenza artificiale e le identità in rapida evoluzione.

  • Superare gli indicatori di compromissione isolati e utilizzare contesto, relazioni e comportamento per identificare gli attacchi in corso.

Le GNN (Graph Neural Network) possono rivelare connessioni nascoste e rendere visibili eventuali minacce (ad esempio, il movimento laterale), esponendo prima le relazioni anomale. L'analisi delle vulnerabilità assistita dall'intelligenza artificiale, come PatchDiff-AI, può ridurre significativamente il tempo che intercorre tra il rilascio delle patch e la comprensione della causa principale. In entrambi i casi, la velocità è importante, ma la supervisione umanarimane essenziale per le decisioni ad alto impatto.

Le nuove strategie per la nuova epoca agentica

Le aziende agentiche sono ormai una realtà e la loro protezione richiede nuove strategie. Mentre alcuni rischi legati all'intelligenza artificiale vengono valutati e monitorati, molte minacce emergenti rimangono ancora trascurate. Le organizzazioni devono valutare rapidamente e controllare a quali agenti AI, servizi MCP, estensioni dei browser e applicazioni connesse possono accedere e cosa possono fare in tempo reale. 

L'obiettivo non è limitare, ma gestire l'adozione dell'intelligenza artificiale. Le aziende che combinano l'innovazione dell'intelligenza artificiale con la governance comportamentale saranno meglio preparate a gestire l'attuale panorama delle minacce all'AI in continua evoluzione.

Altri rapporti sullo stato di Internet sulla sicurezza

Puoi leggere i numeri precedenti e consultare le prossime pubblicazioni degli acclamati rapporti sullo stato di Internet sulla sicurezza di Akamai per tenerti aggiornato con le ultime analisi dell'intelligence sulle minacce, i rapporti sulla sicurezza e le ricerche sulla cybersecurity

Informazioni sull'autore

Akamai wave logo

Kimberly Gomez

Kimberly Gomez is the Director of Security Research at Akamai, where she leads research teams to deliver comprehensive analyses and reports that help organizations stay one step ahead of cybercriminals. With more than a decade in cybersecurity and a background spanning print, broadcast, and online journalism, Kimberly is passionate about security storytelling — the kind that can help even your grandparents understand what's happening in the threat landscape.

When she's not tracking down the latest cyberthreats, you can find her buried in a book, planning her next adventure, or chasing her son through the theme parks of Orlando.