Zum Hauptinhalt springen
Background

Jenseits der Identität: Governance für agentische Unternehmen

September 22, 2026 by Kimberly Gomez

Teilen

Wie wir in vielen unserer diesjährigen SOTI‑Veröffentlichungen (State of the Internet) dargelegt haben, beschränkt sich moderne KI nicht mehr darauf, Prompts zu beantworten. KI‑Agenten werden zunehmend eingesetzt, um Daten abzurufen, APIs aufzurufen, Workflows anzupassen und autonom im Namen menschlicher Kollegen zu handeln. 

Mit diesem entscheidenden Wandel hin zum Zeitalter der Agenten ist ein neues Sicherheitsproblem entstanden: Es reicht nicht mehr aus, zu überprüfen, wer oder was Zugriff hat. Unternehmen müssen auch kontrollieren, was autonome Systeme tun dürfen, sobald sie sich im System befinden.

Dieser Wandel hat die Anforderungen an CISOs grundlegend verändert und erfordert einen Wechsel vom traditionellen Identitätsmanagement hin zu verhaltensbasierter Echtzeit-Governance. Sicherheitsverantwortliche müssen heute berücksichtigen, welche Agenten auf Unternehmenssysteme zugreifen können und welche Aktionen diese Agenten über APIs und Workflows hinweg ausführen dürfen.

Die wichtigsten Erkenntnisse

In unserem neuesten SOTI-Sicherheitsbericht „Geschwindigkeit, Skalierung und nicht-menschliche Identitäten: Die Landschaft der agentischen Bedrohungen untersuchen wir, wie agentische KI das Unternehmensrisiko verändert. Zu den jüngsten Erkenntnissen des Berichts gehören: 

  • Das Model Context Protocol (MCP) stellt agentischer KI die Mittel zur Verfügung, um Aktionen über APIs hinweg auszuführen, verwischt jedoch gleichzeitig die Grenzen zwischen Daten und Code. Und das kann dazu führen, dass schädliche Server die LLM‑Logik (Large Language Model) durch Prompt Injection oder serverübergreifende Angriffe kapern. 

  • Der Browser ist zu einer kritischen, unüberwachten Angriffsfläche geworden: Mehr als 40 % der Unternehmensnutzer haben entsprechende Tools installiert und 25 % dieser Erweiterungen ändern innerhalb von 12 Monaten ihre Berechtigungen.  

  • Mehr als 6 % der Konversationen mit KI‑Chatbots auf Unternehmensgeräten beinhalten sensible Daten.

  • Da KI‑gestützte Systeme immer mehr Verantwortung für Unternehmensworkflows übernehmen, müssen Unternehmen Einblicke in Maschine-zu-Maschine-Aktivitäten und API‑Autorisierung priorisieren und gleichzeitig eine Zero‑Trust-Architektur anwenden, um Maschinenidentitäten, Agentenberechtigungen und autonome Entscheidungen zu schützen.

MCP erweitert die agentische Angriffsfläche

MCP bietet KI‑Agenten standardmäßigen Zugriff auf externe Tools und APIs – doch genau diese nahtlose Konnektivität öffnet neue Türen zu sensiblen Systemen. Jeder MCP‑Service kann Berechtigungen, Abhängigkeiten und Anweisungen einführen, die bestimmen, worauf ein Agent zugreifen oder was er tun kann.

Sicherheitsteams sollten MCP‑Verbindungen als Teil ihrer Angriffsfläche betrachten und den Überblick über MCP‑Services, verbundene Tools, Berechtigungen und Laufzeitverhalten behalten. Dieser Überblick kann dazu beitragen, zu verhindern, dass nicht vertrauenswürdige oder kompromittierte Services das Verhalten von Agenten beeinflussen, auf sensible Daten zugreifen oder unbefugte Aktionen auslösen.

Zunehmende Autonomie bedeutet, dass Unternehmenssicherheit über herkömmliche Identitätskontrollen hinausgehen muss, um nicht nur zu regeln, worauf Agenten zugreifen dürfen, sondern auch, wie sie agieren.

Der Wandel hin zur verhaltensbasierter Governance

Die Sicherheit entwickelt sich weiter, während Unternehmen KI‑Systeme einsetzen, die mit zunehmender Autonomie agieren können. Identität und Zugriff sind nur ein Teil der Gleichung: Die Governance nicht-menschlicher Systeme über APIs hinweg ist mittlerweile ebenso entscheidend.

Da Frontier‑KI-Fähigkeiten, darunter Project Glasswing, die Zeit, die zur Aufdeckung von Systemschwachstellen benötigt wird, von Wochen auf Stunden verkürzen, können bestehende Patchzyklen nur schwer Schritt halten. Unternehmen benötigen adaptiven, Edge-nativen Laufzeitschutz und risikobasierte Autonomie, die KI-Systemen nur Aktionen erlauben, die sich leicht überprüfen und rückgängig machen lassen. Gleichzeitig muss die menschliche Kontrolle über Aktionen mit hohen Auswirkungen und über Verhaltensanomalien gewährleistet werden.

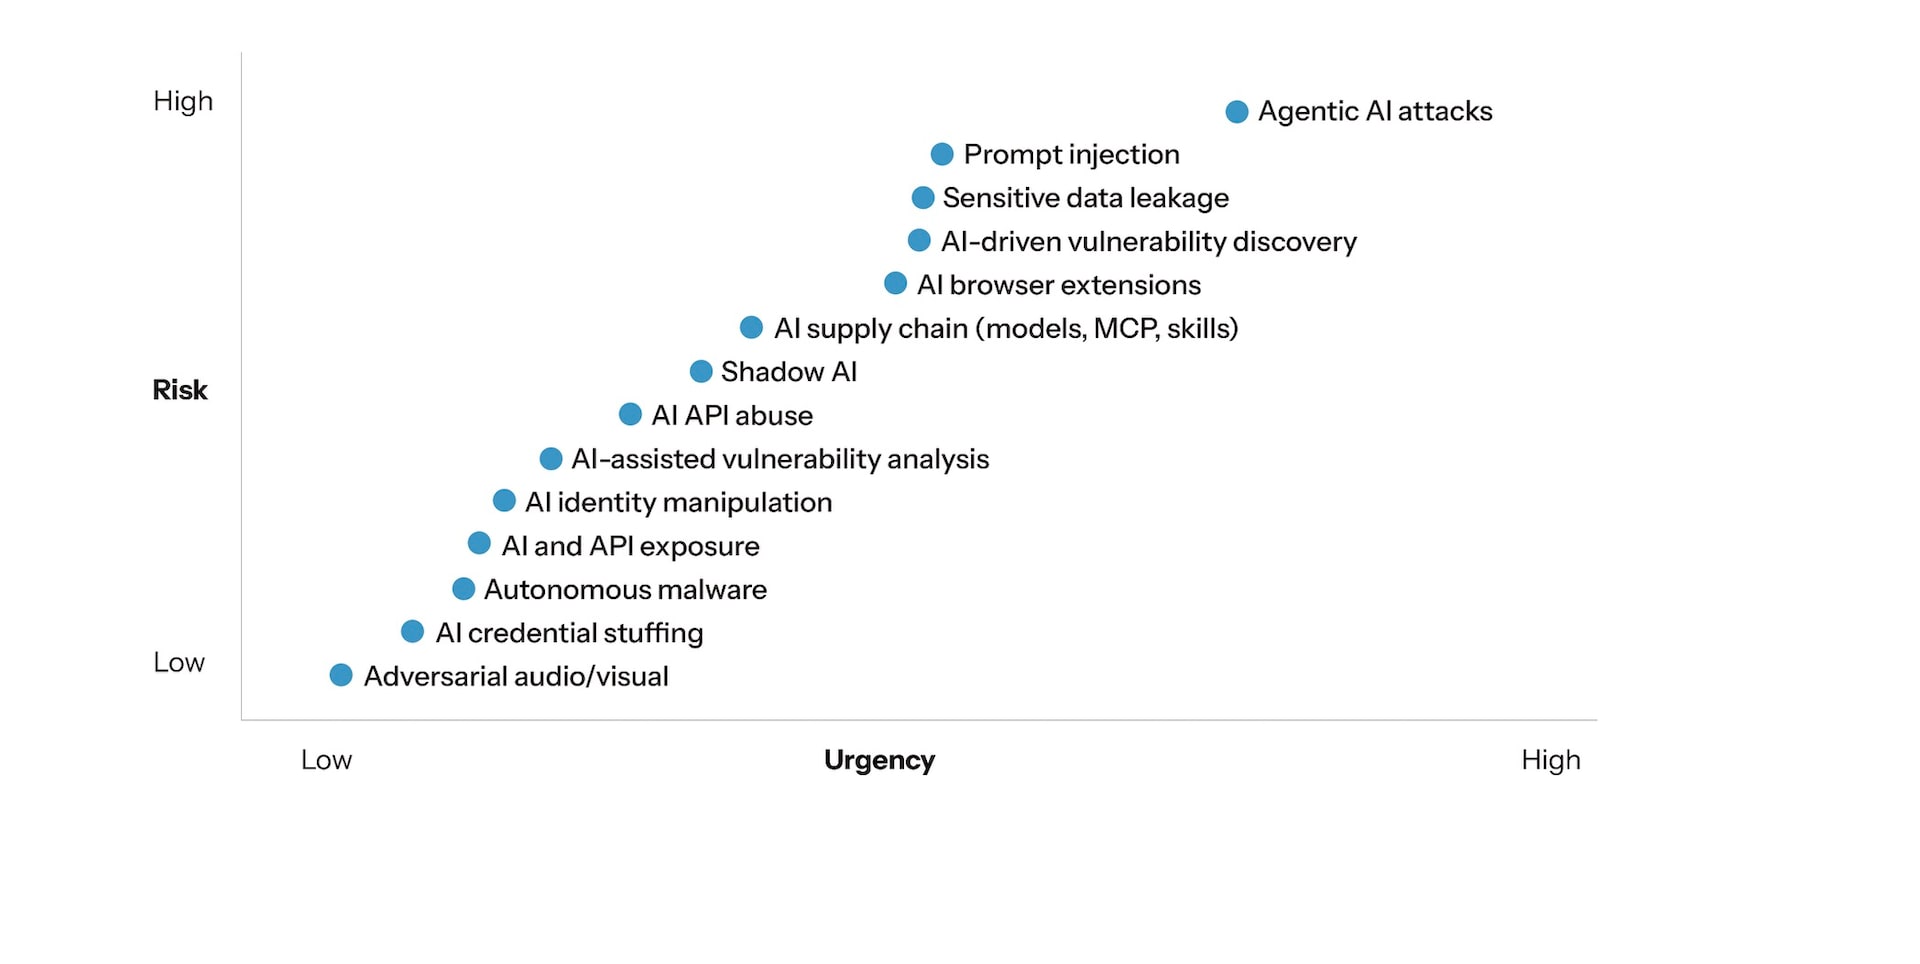
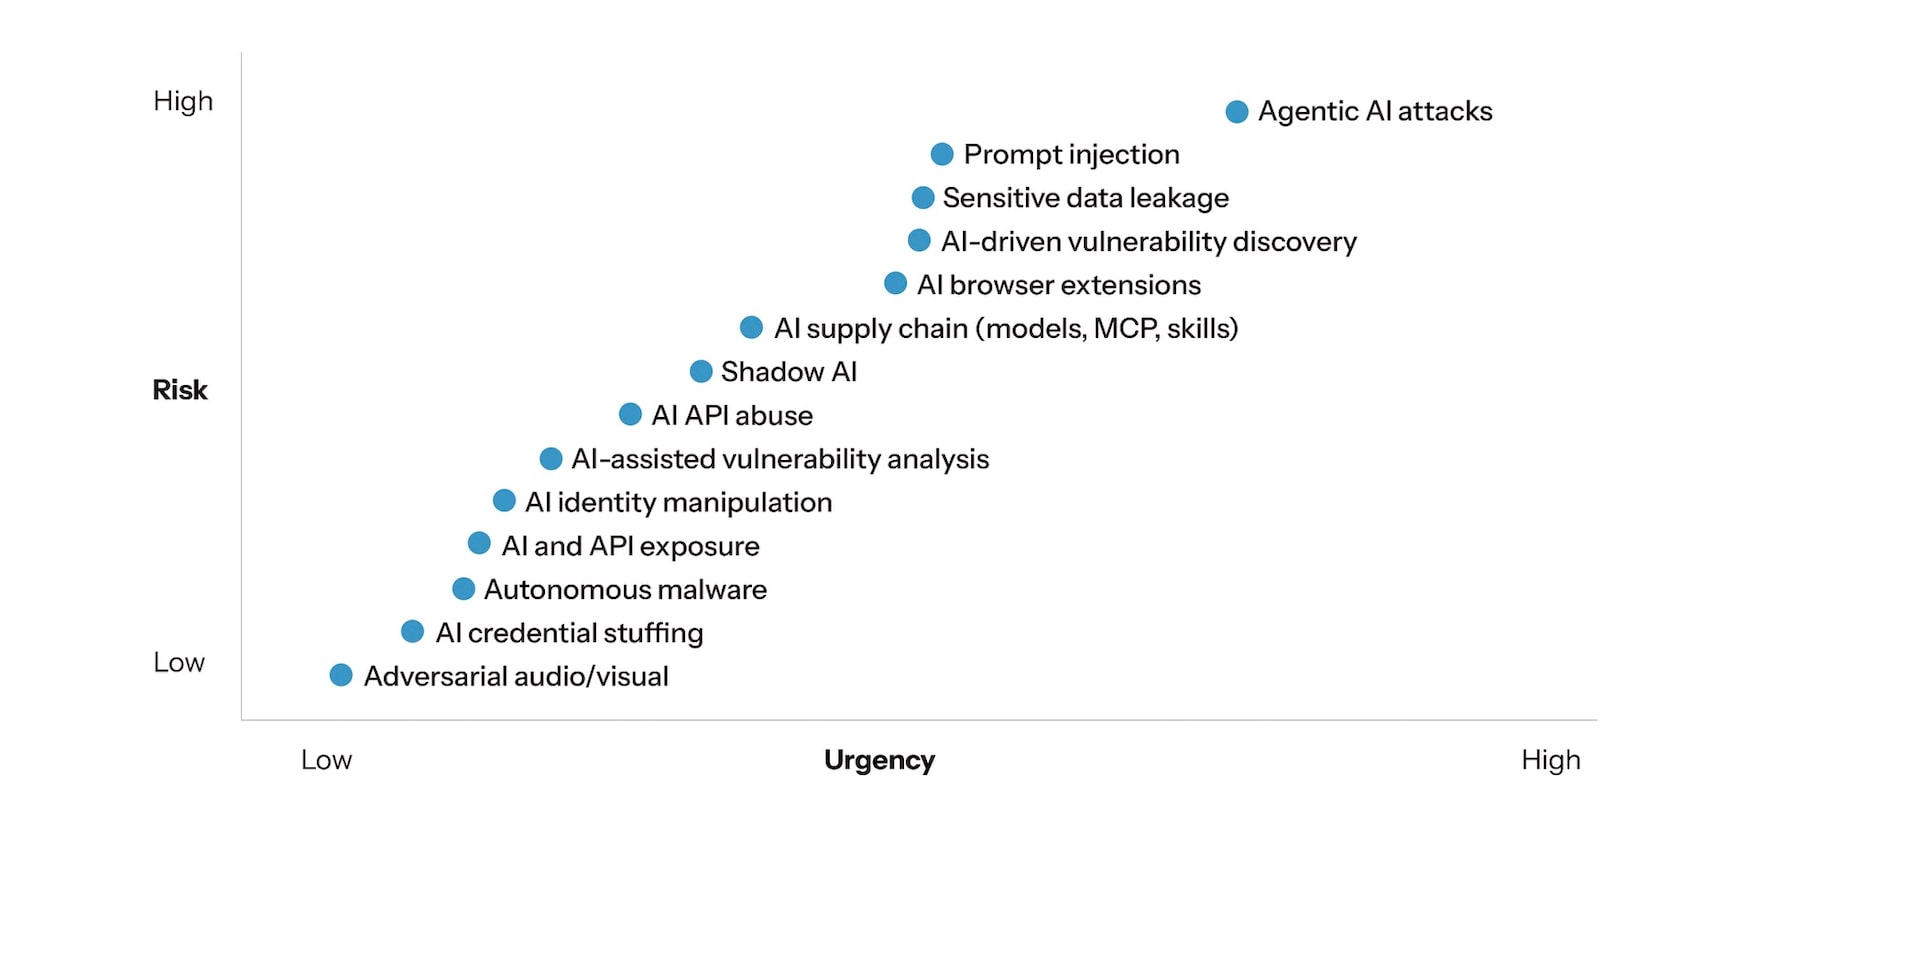
Nicht jedes KI‑Risiko erfordert die gleiche Reaktion. Höchste Priorität haben Bedrohungen, die nicht nur hohe geschäftliche Auswirkungen haben, sondern auch ein schnelles Eingreifen erfordern, wie beispielsweise Angriffe auf agentische KI, KI‑gestützte Schwachstellenerkennung und Prompt Injection (Abbildung 1).

Höchste Priorität haben Bedrohungen, die nicht nur hohe geschäftliche Auswirkungen haben, sondern auch ein schnelles Eingreifen erfordern, wie beispielsweise Angriffe auf agentische KI, KI‑gestützte Schwachstellenerkennung und Prompt Injection (Abbildung 1).
Abb. 1: Prioritäten eines typischen Unternehmens bei der Minderung von KI‑Bedrohungen basierend auf potenziellen Auswirkungen auf Geschäftsziele
Höchste Priorität haben Bedrohungen, die nicht nur hohe geschäftliche Auswirkungen haben, sondern auch ein schnelles Eingreifen erfordern, wie beispielsweise Angriffe auf agentische KI, KI‑gestützte Schwachstellenerkennung und Prompt Injection (Abbildung 1).

Verhinderung von Datenoffenlegung

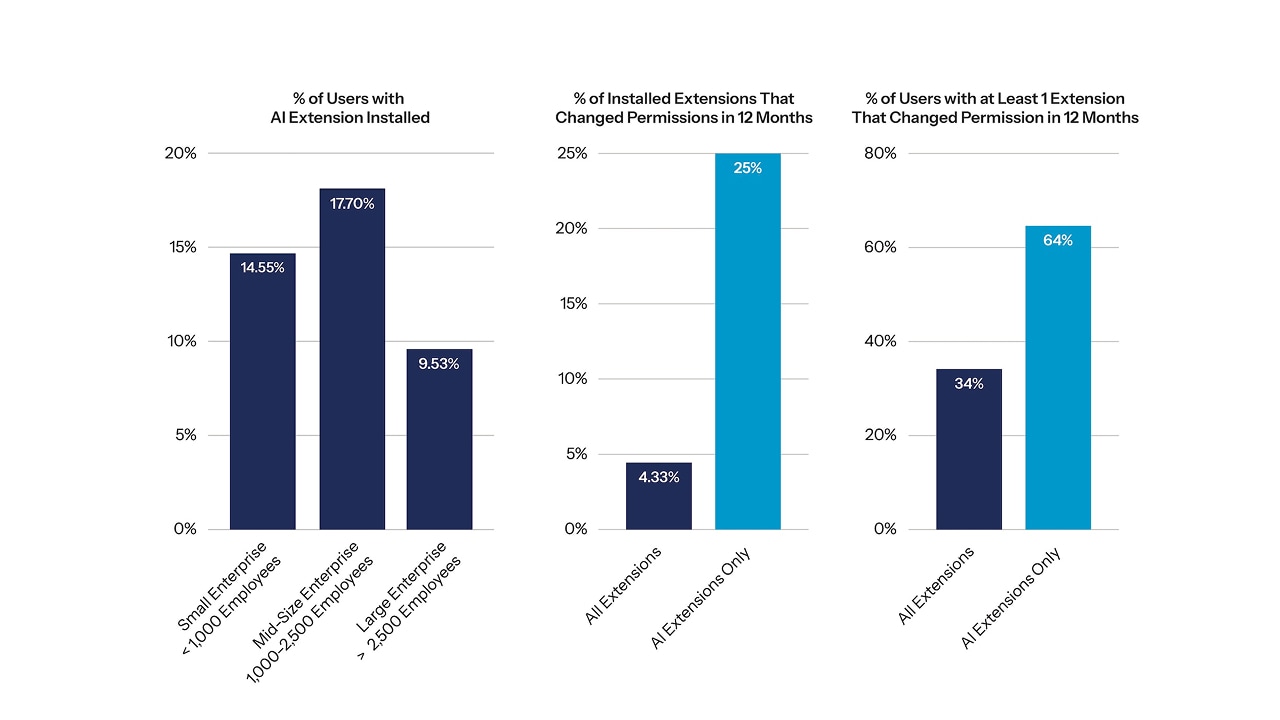
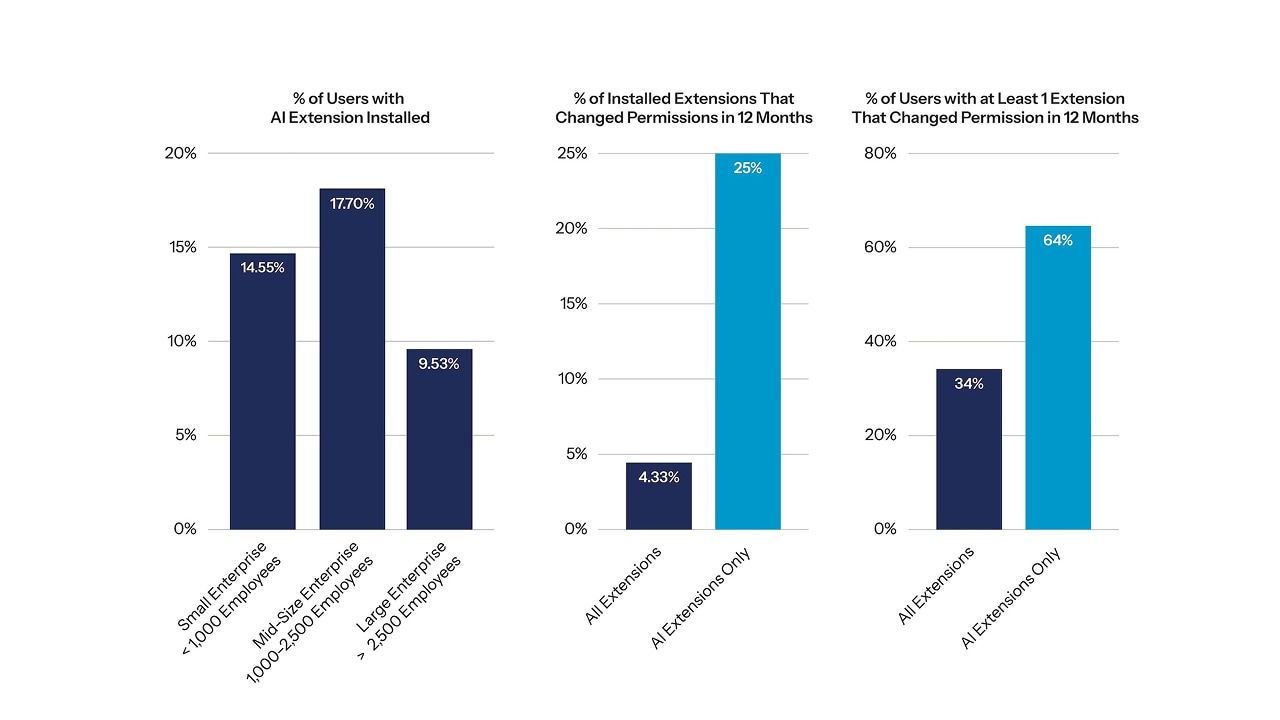
Mit der zunehmenden Verbreitung nicht-verwalteter KI‑Erweiterungen und -Tools sind auch Browser zu einer kritischen Angriffsfläche geworden. Untersuchungen zeigen, dass KI‑Browsererweiterungen um 60 % häufiger bekannte Schwachstellen aufweisen als andere Tools – und fast die Hälfte aller Unternehmensnutzer hat KI‑Erweiterungen installiert (Abbildung 2).

Untersuchungen zeigen, dass KI‑Browsererweiterungen um 60 % häufiger bekannte Schwachstellen aufweisen als andere Tools – und fast die Hälfte aller Unternehmensnutzer hat KI‑Erweiterungen installiert (Abbildung 2).
Abb. 2: Mehr als 40 % der Unternehmensnutzer haben KI‑Erweiterungen installiert, wobei 64 % dieser Nutzer mindestens eine KI‑Erweiterung haben, die innerhalb eines Jahres ihre Berechtigungen geändert hat.
Untersuchungen zeigen, dass KI‑Browsererweiterungen um 60 % häufiger bekannte Schwachstellen aufweisen als andere Tools – und fast die Hälfte aller Unternehmensnutzer hat KI‑Erweiterungen installiert (Abbildung 2).

Ebenso stellen Interaktionen mit KI‑Chatbots einen wichtigen Kanal für die Offenlegung sensibler Daten dar: Mehr als 6 % der Konversationen mit diesen Chatbots beinhalten sensible Informationen. Diese Risiken spiegeln die Sicherheitsprobleme wider, die durch nicht-überwachte Browseraktivitäten und Chatbot-Interaktionen entstehen.

Die Sicherheitsherausforderung geht mittlerweile über reine Transparenz hinaus und umfasst heute auch die Kontrolle der Häufigkeit, des Kontexts und der Identitäten, mit denen sensible Informationen in KI‑Systeme gelangen.  

Wie CISOs agentische Unternehmen kontrollieren können

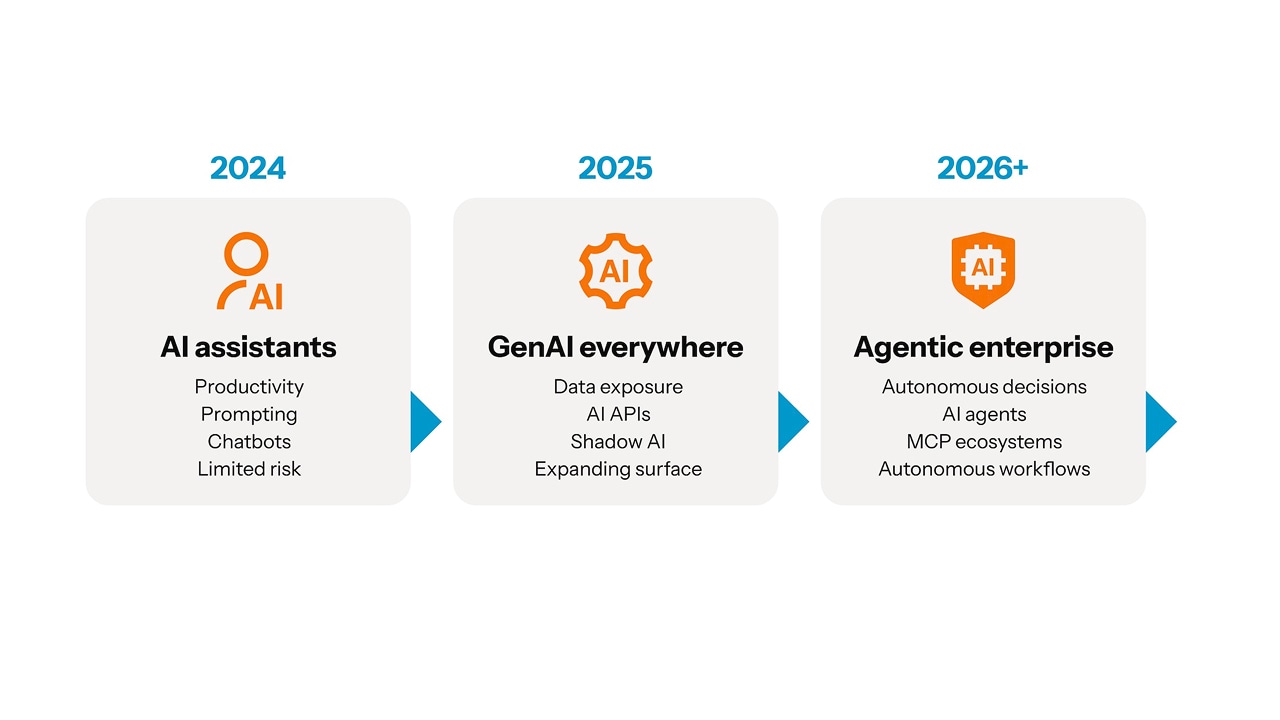
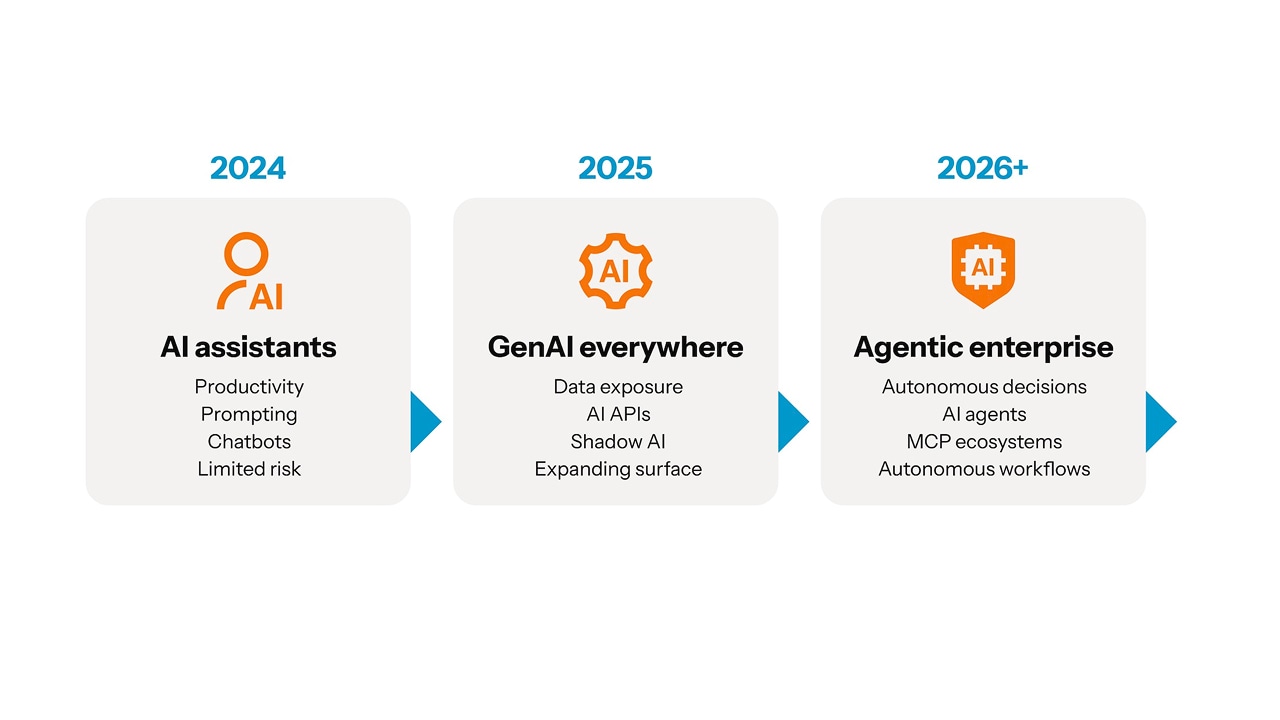
Um KI‑gestützte Bedrohungen effektiv durch die Governance von Verhaltensweisen und die Verwaltung des Datenrisikos abzuwehren, müssen Sicherheitsteams über statische Regeln hinausgehen und einen neuen, adaptiven Standard für die Durchsetzung einführen. Dieser überarbeitete Sicherheitsansatz ist eine Reaktion auf die neue KI‑Landschaft (Abbildung 3).

Dieser überarbeitete Sicherheitsansatz ist eine Reaktion auf die neue KI‑Landschaft (Abbildung 3).
Abb. 3: Entwicklung der KI‑Sicherheitsherausforderung
Dieser überarbeitete Sicherheitsansatz ist eine Reaktion auf die neue KI‑Landschaft (Abbildung 3).

Agentische Unternehmen sind auf APIs angewiesen, um schnell agieren zu können, doch genau diese Verbindungen können schnell ausgenutzt werden. Der Echtzeitschutz von APIs an der Edge trägt dazu bei, Angriffe und automatisierten Missbrauch zu stoppen, bevor sie die Anwendungen und Services erreichen, auf die KI‑Agenten angewiesen sind. Sicherheitsteams sollten außerdem folgende Maßnahmen ergreifen:

  • Klare KI‑Richtlinien und Browserkontrollen für Mitarbeiter festlegen, um die Gefährdung sensibler Daten zu verringern, ohne die legitime Arbeit zu beeinträchtigen

  • Einen KI‑Softwarebestand führen und MCP‑Services überwachen, wenn Natural Language Interfaces auf firmeneigene oder geschäftskritische Daten zugreifen können

  • Sicherheitskontrollen, Patching, Vorschriften und Schulungen aktualisieren, um mit der rasanten Entwicklung von KI und Identitäten Schritt zu halten

  • Über isolierte Indicators of Compromise hinausgehen und Kontext, Beziehungen und Verhalten nutzen, um laufende Angriffe zu identifizieren

Graph-Neural Networks (GNNs) können verborgene Zusammenhänge aufdecken, Bedrohungen (wie beispielsweise laterale Netzwerkbewegung) erkennen und anomale Beziehungen früher erkennen. KI‑gestützte Schwachstellenanalysen wie PatchDiff‑AI können ebenfalls die Zeit zwischen Ursachenermittlung und Patch-Veröffentlichung erheblich verkürzen. In beiden Fällen ist Schnelligkeit von großem Wert, doch menschliche Kontrolle bleibt für Entscheidungen mit weitreichenden Auswirkungen unverzichtbar.

Neue Strategien für das agentische Zeitalter

KI‑Agenten sind mittlerweile Realität und ihr Schutz erfordert neue Strategien. Während einige KI‑Risiken bereits bewertet und überwacht werden, bleiben viele neue KI‑Bedrohungen nach wie vor unbeachtet. Unternehmen müssen schnell beurteilen und in Echtzeit kontrollieren, auf welche Ressourcen KI‑Agenten, MCP‑Services, Browsererweiterungen und verbundene Anwendungen zugreifen dürfen und welche Aktionen sie ausführen können. 

Das Ziel besteht nicht darin, den Einsatz von KI einzuschränken, sondern ihn zu kontrollieren. Unternehmen, die KI‑Innovation mit verhaltensbasierter Governance kombinieren, sind besser darauf vorbereitet, die dynamische KI‑Bedrohungslandschaft zu bewältigen.

Weitere „State of the Internet“-Sicherheitsberichte

Lesen Sie frühere Ausgaben und halten Sie Ausschau nach den kommenden Veröffentlichungen der renommierten SOTI‑Sicherheitsberichte von Akamai, um über die neuesten Bedrohungsanalysen, Sicherheitsberichte und Forschungsergebnisse zur Cybersicherheit auf dem Laufenden zu bleiben.

Über den Autor

Akamai wave logo

Kimberly Gomez

Kimberly Gomez is the Director of Security Research at Akamai, where she leads research teams to deliver comprehensive analyses and reports that help organizations stay one step ahead of cybercriminals. With more than a decade in cybersecurity and a background spanning print, broadcast, and online journalism, Kimberly is passionate about security storytelling — the kind that can help even your grandparents understand what's happening in the threat landscape.

When she's not tracking down the latest cyberthreats, you can find her buried in a book, planning her next adventure, or chasing her son through the theme parks of Orlando.