Saltar al contenido principal
Background

Más allá de la identidad: controlar la empresa agéntica

September 22, 2026 by Kimberly Gomez

Compartir

Como hemos explorado en muchas de nuestras publicaciones sobre el Estado de Internet (SOTI) de este año, la IA actual no se limita a responder a los prompts. Cada vez más, los agentes de IA se utilizan para recuperar datos, llamar a API, modificar flujos de trabajo y actuar de forma autónoma en nombre de sus homólogos humanos. 

Con este giro definitivo hacia la era agéntica, ha surgido un nuevo problema de seguridad: ya no basta con verificar quién, o qué, tiene acceso. Las organizaciones también deben controlar lo que los sistemas autónomos pueden hacer una vez que están dentro.

Este cambio ha modificado radicalmente las implicaciones para los directores de seguridad de la información, ya que ha requerido pasar de la gestión de identidades tradicional a la gestión del comportamiento en tiempo real. Los directivos de seguridad deben ahora tener en cuenta qué agentes pueden acceder a los sistemas empresariales, así como las acciones que pueden llevar a cabo esos agentes en las API y los flujos de trabajo.

Resultados clave

En nuestro último informe sobre seguridad SOTI, Velocidad, escala e identidad no humana: el panorama de amenazas agénticas, examinamos cómo la IA agéntica está cambiando el riesgo empresarial. Entre las conclusiones clave más recientes del informe se incluyen: 

  • El Model Context Protocol (MCP) proporciona las “manos” para que la IA agéntica ejecute acciones en las API, pero también desenfoca los datos y el código, lo que puede permitir a los servidores maliciosos secuestrar la lógica de los modelos de lenguaje de gran tamaño (LLM) mediante una inyección de prompts o ataques entre servidores. 

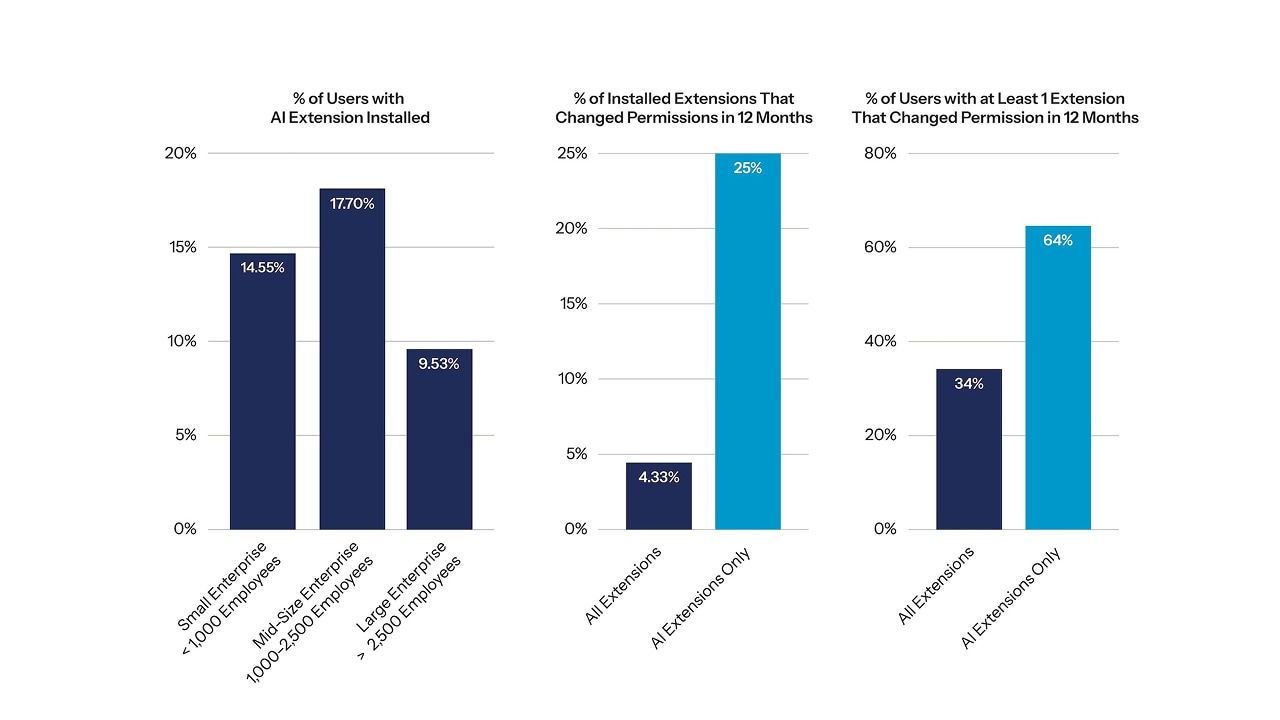
  • El navegador se ha convertido en una superficie de ataque crítica y sin supervisión: más del 40 % de los usuarios empresariales han instalado estas herramientas y el 25 % de las extensiones instaladas han alterado los permisos en un plazo de 12 meses.  

  • Más del 6 % de las conversaciones de chatbots de IA en dispositivos empresariales contienen datos confidenciales.

  • A medida que los sistemas basados en IA asumen una mayor responsabilidad en los flujos de trabajo empresariales, las organizaciones deben priorizar la visibilidad de la actividad de máquina a máquina y la autorización de API, al tiempo que aplican la arquitectura Zero Trust para proteger las identidades de las máquinas, los permisos de los agentes y las decisiones autónomas.

MCP amplía la superficie de ataque agéntica

Aunque MCP ofrece a los agentes de IA acceso estándar a herramientas y API externas, esa misma conectividad fluida abre nuevas puertas de acceso a los sistemas confidenciales. Cada servicio MCP puede introducir permisos, dependencias e instrucciones que dan forma a lo que un agente puede hacer o a dónde puede acceder.

Los equipos de seguridad deben tratar las conexiones MCP como parte de la superficie de ataque de la empresa y mantener la visibilidad de los servicios MCP, las herramientas conectadas, los permisos y el comportamiento del tiempo de ejecución. Esta visibilidad puede ayudar a evitar que los servicios que no son de confianza o que se vean comprometidos influyan en el comportamiento de los agentes, lleguen a datos confidenciales o activen acciones no autorizadas.

Una autonomía cada vez mayor implica que la seguridad empresarial debe ir más allá de los controles de identidad tradicionales para controlar no solo a qué pueden acceder los agentes, sino también cómo funcionan.

El cambio al control del comportamiento

La seguridad está evolucionando a medida que las organizaciones adoptan sistemas de IA que pueden actuar con mayor autonomía. La identidad y el acceso son solo una parte de la ecuación; controlar los sistemas no humanos en todas las API es ahora igual de importante.

A medida que las capacidades de la IA fronteriza, incluido el Proyecto Glasswing, reducen el tiempo necesario para detectar las debilidades del sistema de semanas a horas, los ciclos de aplicación de parches existentes pueden tener dificultades para mantenerse al día. Las organizaciones necesitan protecciones de tiempo de ejecución nativas del Edge adaptativas y autonomía basada en el riesgo, que permitan a los sistemas de IA tomar medidas fáciles de verificar y revertir, al tiempo que se mantiene la supervisión humana de comportamientos anómalos o de alto impacto.

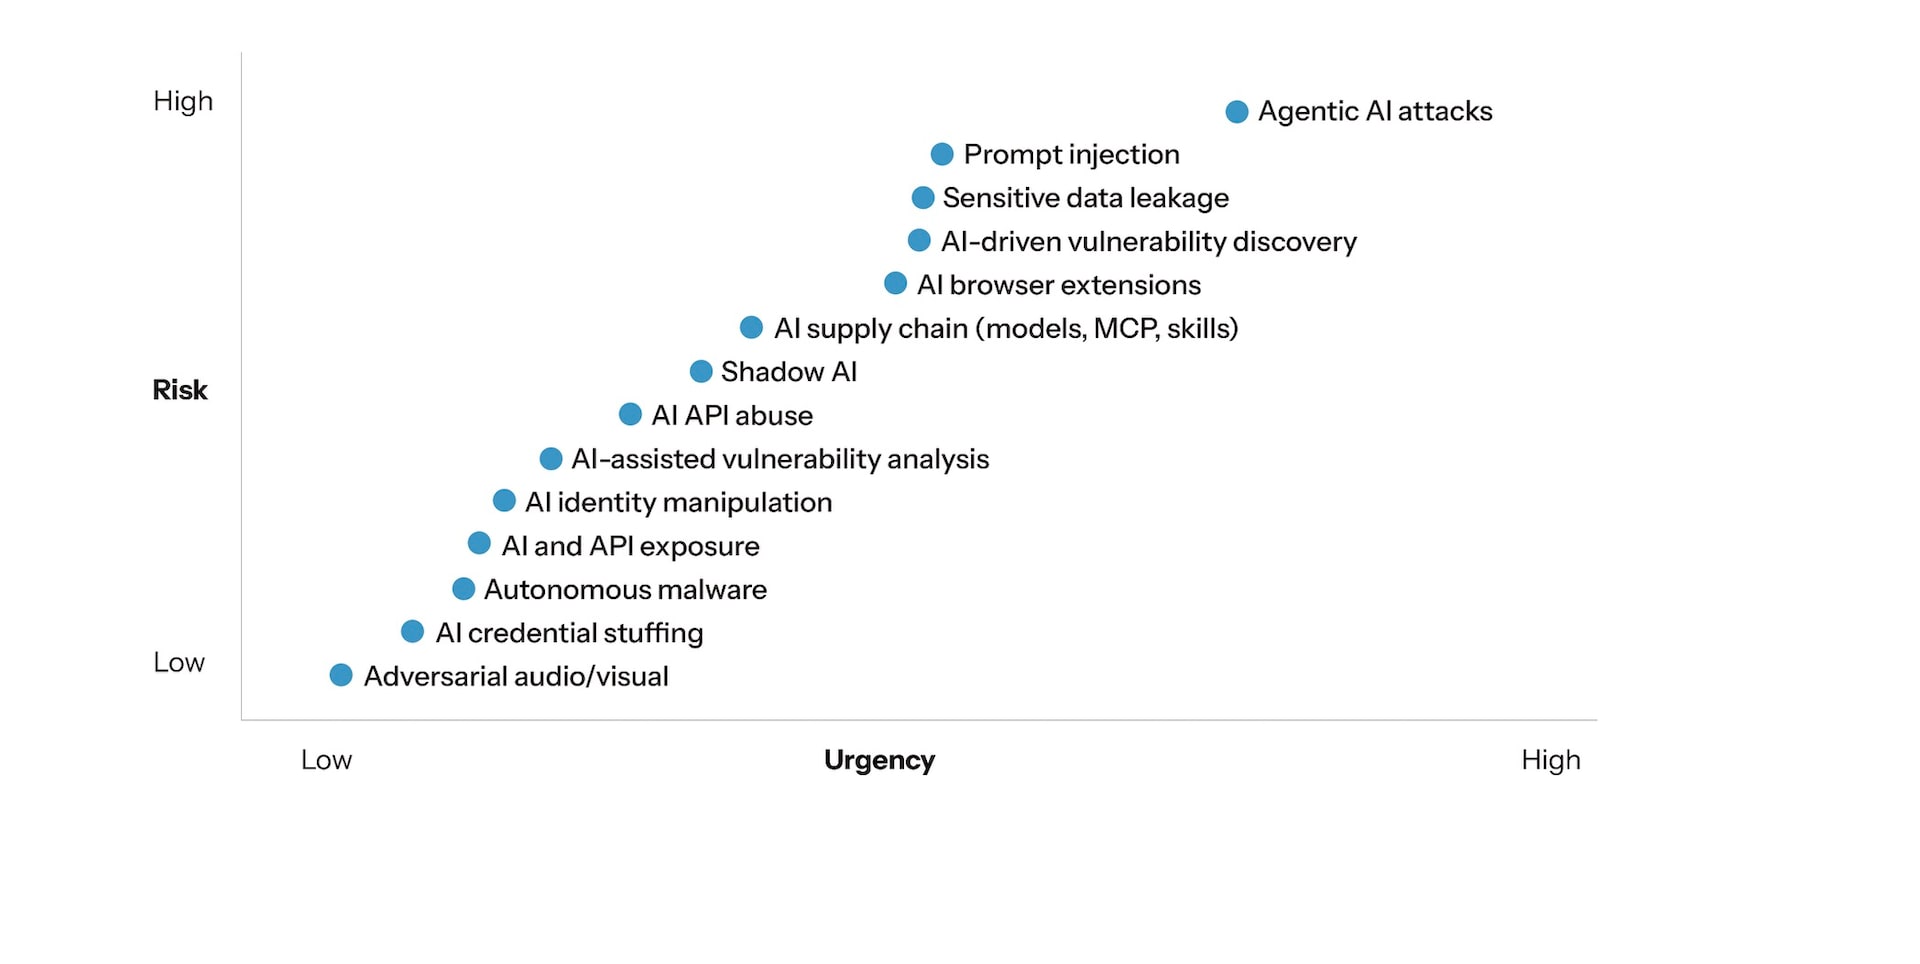
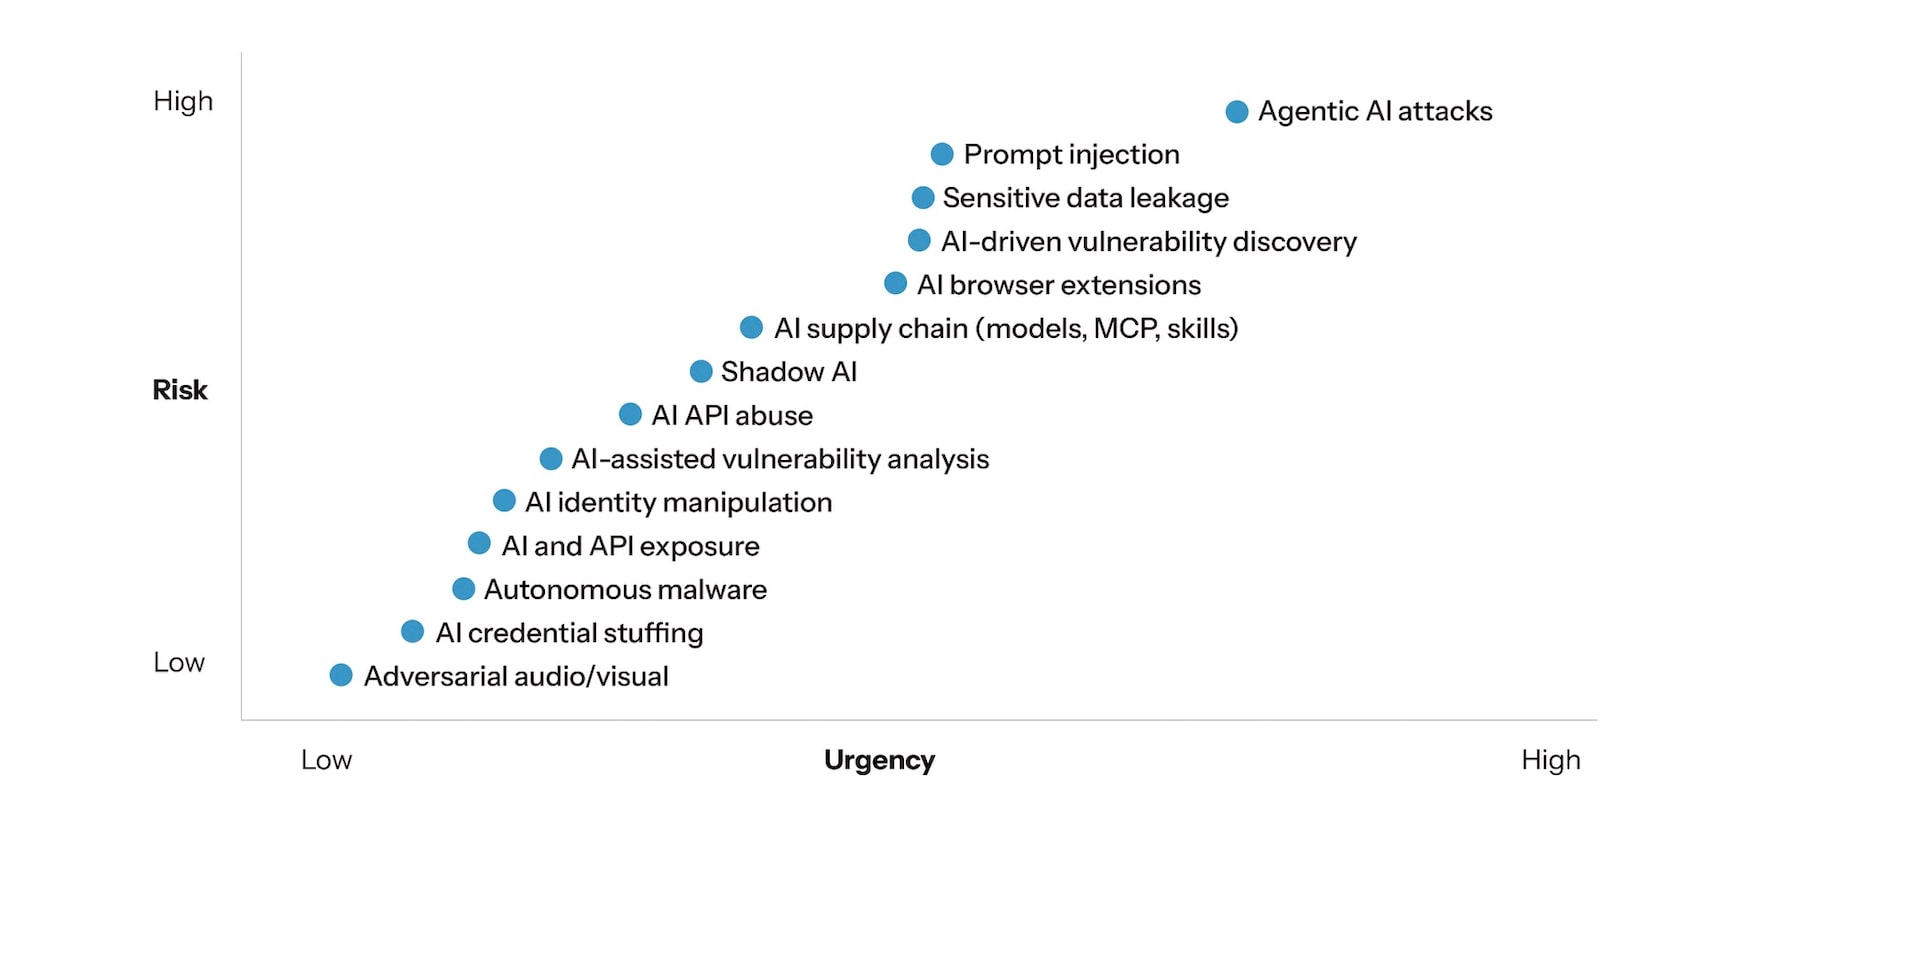
No todos los riesgos de la IA exigen la misma respuesta. Las principales prioridades son las amenazas que combinan un alto impacto empresarial con la necesidad de una intervención rápida, como los ataques de IA agéntica, la detección de vulnerabilidades impulsada por la IA y la inyección de prompts (Figura 1).

Las principales prioridades son las amenazas que combinan un alto impacto empresarial con la necesidad de una intervención rápida, como los ataques de IA agéntica, la detección de vulnerabilidades impulsada por la IA y la inyección de prompts (Figura 1).
Fig. 1: Las prioridades de mitigación del panorama de amenazas de IA genéricas de una empresa se basan en los posibles impactos en los objetivos empresariales
Las principales prioridades son las amenazas que combinan un alto impacto empresarial con la necesidad de una intervención rápida, como los ataques de IA agéntica, la detección de vulnerabilidades impulsada por la IA y la inyección de prompts (Figura 1).

Gestionar la exposición de datos

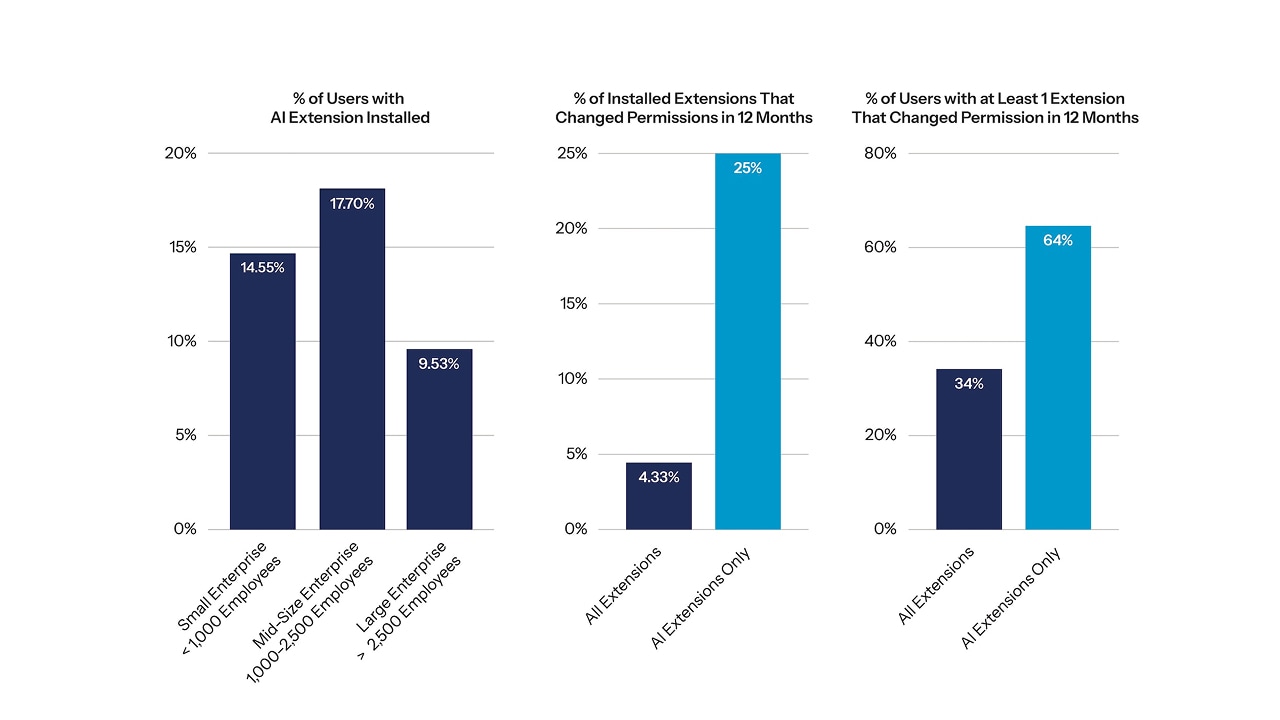
Con la proliferación de herramientas y extensiones de IA no gestionadas, la visibilidad basada en navegador también se ha convertido en una superficie de ataque crítica. Las investigaciones indican que las extensiones de navegador de IA tienen un 60 % más de probabilidades de tener vulnerabilidades conocidas que otras herramientas, y casi la mitad de todos los usuarios empresariales han instalado extensiones de IA (Figura 2).

Las investigaciones indican que las extensiones de navegador de IA tienen un 60 % más de probabilidades de tener vulnerabilidades conocidas que otras herramientas, y casi la mitad de todos los usuarios empresariales han instalado extensiones de IA (Figura 2).
Fig. 2: Más del 40 % de los usuarios empresariales han instalado extensiones de IA, y el 64 % de esos usuarios ha tenido al menos un permiso de cambio de extensión de IA en un año
Las investigaciones indican que las extensiones de navegador de IA tienen un 60 % más de probabilidades de tener vulnerabilidades conocidas que otras herramientas, y casi la mitad de todos los usuarios empresariales han instalado extensiones de IA (Figura 2).

De manera similar, las interacciones con chatbots de IA suponen un canal importante para la exposición de datos confidenciales, ya que más del 6 % de las conversaciones contienen información sensible. Estos riesgos reflejan la exposición de la seguridad creada por la actividad no supervisada del navegador y las interacciones de chatbots.

El desafío de la seguridad ha pasado de la simple visibilidad a la protección de la frecuencia, el contexto y las identidades a través de los cuales la información confidencial fluye hacia los sistemas de IA.  

Cómo pueden los directores de seguridad de la información controlar la empresa agéntica

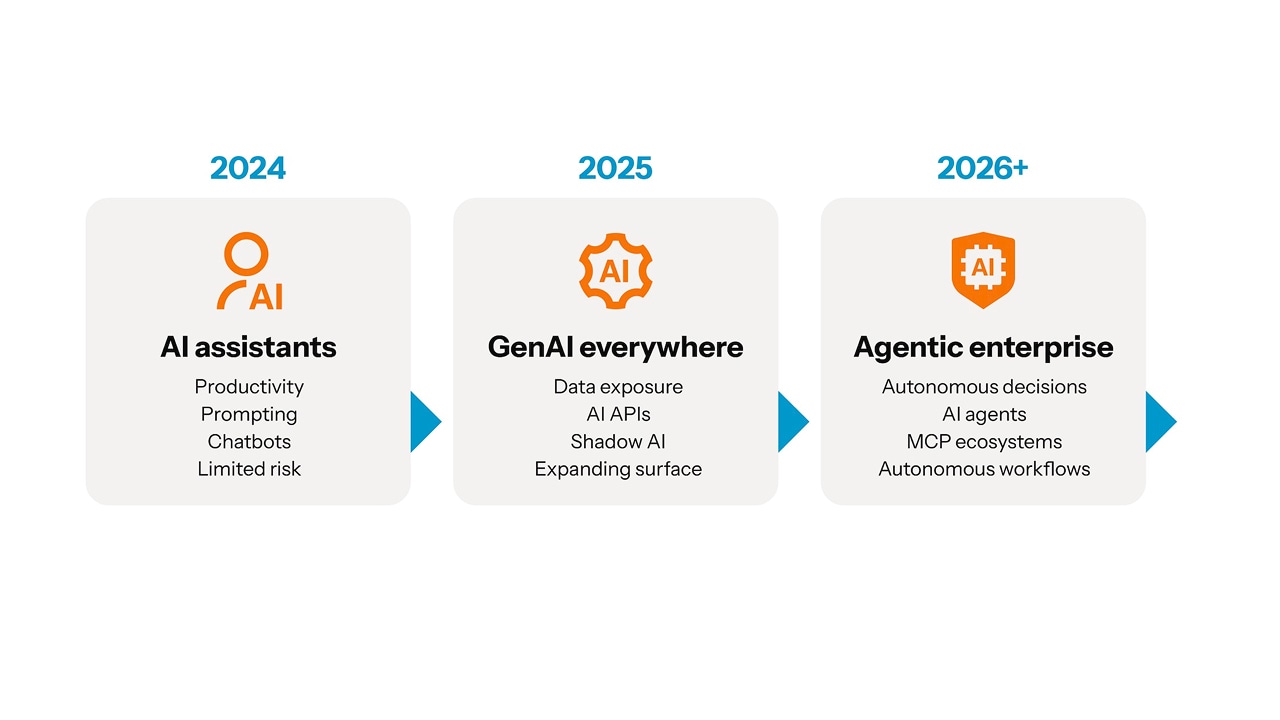
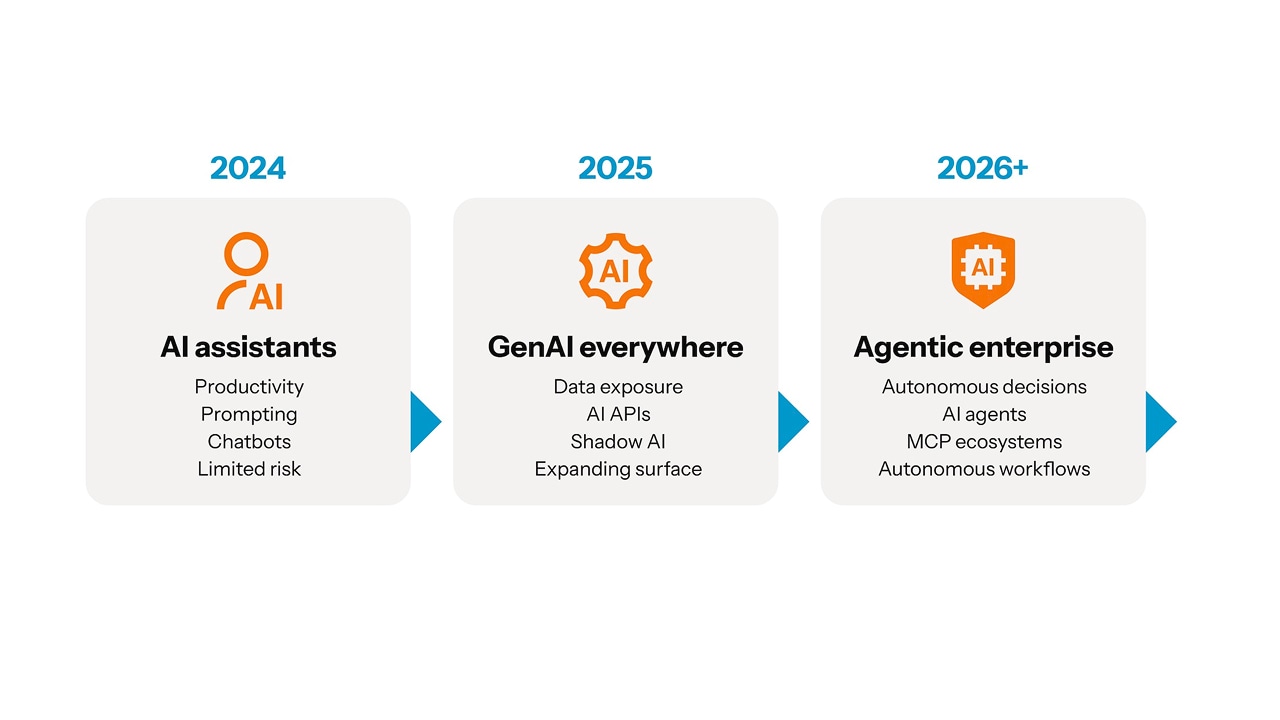
Para contrarrestar de forma eficaz las amenazas basadas en IA mediante el control del comportamiento y la gestión de la exposición de los datos, los equipos de seguridad deben ir más allá de las reglas estáticas y adoptar un nuevo estándar de aplicación adaptable. Este enfoque de seguridad revisado responde a un panorama de la IA en constante evolución (Figura 3).

Este enfoque de seguridad revisado responde a un panorama de la IA en constante evolución (Figura 3).
Fig. 3: La evolución del desafío de seguridad de la IA
Este enfoque de seguridad revisado responde a un panorama de la IA en constante evolución (Figura 3).

La empresa agéntica depende de las API para avanzar rápidamente, pero esas mismas conexiones pueden convertirse en una vía fácil para el uso indebido. La protección de las API en tiempo real en el Edge ayuda a detener los ataques y el mal uso automatizado antes de que lleguen a las aplicaciones y servicios en los que se basan los agentes de IA. Los equipos de seguridad también deben:

  • Establecer políticas claras de IA para empleados y controles de los navegadores para reducir la exposición a los datos confidenciales sin que afecte al trabajo legítimo.

  • Mantener un inventario de software de IA y supervisar los servicios MCP cuando las interfaces de lenguaje natural puedan acceder a datos propietarios o críticos para el negocio.

  • Actualizar los controles de seguridad, la aplicación de parches, las normativas y la formación para seguir el ritmo de la IA y las identidades en rápida evolución.

  • Ir más allá de los indicadores de riesgo aislados y utilizar el contexto, las relaciones y el comportamiento para identificar los ataques en curso.

Las redes neuronales gráficas (GNN) pueden revelar conexiones ocultas y exponer amenazas (como el movimiento lateral) y exponer antes las relaciones anómalas. El análisis de vulnerabilidades asistido por IA, como PatchDiff-AI, también puede reducir significativamente el tiempo desde la publicación del parche hasta la comprensión de la causa raíz. En ambos casos, la velocidad es valiosa, pero la supervisión humana sigue siendo esencial para tomar decisiones de alto impacto.

Nuevas estrategias para la nueva era agéntica

La empresa agéntica ya está aquí, y protegerla requiere nuevas estrategias. Aunque algunos riesgos de la IA se están evaluando y supervisando, muchas amenazas emergentes de la IA siguen pasándose por alto. Las organizaciones necesitan evaluar rápidamente y controlar a qué pueden acceder los agentes de IA, los servicios MCP, las extensiones del navegador y las aplicaciones conectadas, así como lo que pueden hacer en tiempo real. 

El objetivo no es limitar la adopción de la IA, sino controlarla. Las empresas que combinan la innovación de la IA con el control del comportamiento estarán mejor preparadas para gestionar el panorama de amenazas en constante evolución de la IA de hoy en día.

Más información acerca de Estado de Internet/Seguridad

Puede volver a leer las publicaciones y estar atento a los próximos lanzamientos de los aclamados informes sobre el estado de Internet y la seguridad de Akamai, así como mantenerse al día con los análisis de inteligencia contra ciberamenazas, informes de seguridad e investigación sobre ciberseguridad más recientes.

Acerca del autor

Akamai wave logo

Kimberly Gomez

Kimberly Gomez is the Director of Security Research at Akamai, where she leads research teams to deliver comprehensive analyses and reports that help organizations stay one step ahead of cybercriminals. With more than a decade in cybersecurity and a background spanning print, broadcast, and online journalism, Kimberly is passionate about security storytelling — the kind that can help even your grandparents understand what's happening in the threat landscape.

When she's not tracking down the latest cyberthreats, you can find her buried in a book, planning her next adventure, or chasing her son through the theme parks of Orlando.