Passer au contenu principal
Background

Au-delà de l'identité : gouverner l'entreprise à l'ère agentique

September 22, 2026 by Kimberly Gomez

Partager

Comme nous l'avons souligné à plusieurs reprises dans nos rapports État des lieux d'Internet cette année, l'IA ne se limite plus à répondre à des requêtes. De plus en plus, les agents d'IA sont utilisés pour récupérer des données, appeler des API, modifier des flux de travail et agir de manière autonome pour le compte de leurs homologues humains. 

Cette transition décisive vers l'ère agentique fait émerger un nouveau défi de sécurité : il ne suffit plus de vérifier qui, ou quoi, peut accéder aux systèmes. Les entreprises doivent également encadrer ce que les agents autonomes sont autorisés à faire une fois cet accès obtenu.

Cette évolution transforme profondément les enjeux pour les RSSI, qui doivent aller au-delà de la gestion traditionnelle des identités pour adopter une gouvernance comportementale en temps réel. Les responsables de la sécurité doivent désormais contrôler non seulement les agents autorisés à accéder aux systèmes de l'entreprise, mais aussi les actions que ces agents sont habilités à effectuer au travers des API et des flux de travail.

Principales conclusions

Dans notre dernier rapport État des lieux d'Internet sur la sécurité, intitulé « Speed, Scale, and Nonhuman Identity: The Agentic Threat Landscape » (Vitesse, ampleur et identités non humaines : l'écosystème des menaces à l'ère de l'IA agentique), nous étudions l'impact de l'IA agentique sur les risques auxquels les entreprises sont confrontées. Les principales conclusions récentes du rapport sont les suivantes : 

  • Le protocole MCP (Model Context Protocol) fournit aux agents d'IA les moyens d'agir via les API, mais il brouille également la frontière entre données et code, ce qui peut permettre à des serveurs malveillants de détourner la logique des grands modèles de langage (LLM) à travers des injections de prompts ou des attaques interserveurs. 

  • Le navigateur est devenu une surface d'attaque critique, et pourtant insuffisamment surveillée : plus de 40 % des utilisateurs en entreprise ont installé des extensions, et 25 % de ces dernières modifient leurs autorisations dans les 12 mois suivant leur installation.  

  • Plus de 6 % des conversations engagées avec des chatbots d'IA sur les terminaux d'entreprise contiennent des données sensibles.

  • À mesure que les systèmes basés sur l'IA prennent en charge une part croissante des flux de travail métier, les entreprises doivent absolument renforcer leur visibilité sur les interactions entre les machines ainsi que la gestion des autorisations des API. Elles doivent également appliquer les principes du Zero Trust pour sécuriser les identités non humaines, les droits des agents et les décisions autonomes.

Le MCP élargit la surface d'attaque de l'IA agentique

Si le MCP offre aux agents d'IA un accès normalisé aux outils externes et aux API, cette connectivité fluide ouvre également de nouvelles voies vers les systèmes sensibles. Chaque service MCP peut définir des autorisations, des dépendances et des instructions qui déterminent à quelles ressources un agent peut accéder ainsi que les actions qu'il peut entreprendre.

Les équipes de sécurité doivent considérer les connexions MCP comme une composante à part entière de la surface d'attaque de l'entreprise et maintenir une visibilité complète sur les services MCP, les outils connectés, les autorisations accordées ainsi que les comportements observés à l'exécution. Cette visibilité peut contribuer à empêcher des services non fiables ou compromis d'influencer le comportement des agents, d'accéder à des données sensibles ou de déclencher des actions non autorisées.

Dans un contexte où les agents gagnent en autonomie, la sécurité de l'entreprise ne peut plus se limiter à la gestion des identités. Elle doit non seulement encadrer les accès des agents, mais également la manière dont ils opèrent.

Le passage à une gouvernance axée sur les comportements

La sécurité évolue à mesure que les entreprises adoptent des systèmes d'IA qui gagnent constamment en autonomie. Les identités et les accès ne représentent qu'une partie du problème. La gouvernance des systèmes non humains à travers les API est devenue tout aussi essentielle.

Alors que les capacités de pointe de l'IA, notamment Project Glasswing, réduisent le temps nécessaire pour identifier les failles d'un système de plusieurs semaines à quelques heures, les cycles traditionnels de correction des vulnérabilités pourraient avoir du mal à suivre le rythme. Les entreprises ont besoin de mécanismes de protection adaptatifs à l'exécution et natifs de la bordure de l'Internet, ainsi que d'une autonomie fondée sur l'évaluation des risques. Cette approche permet aux systèmes d'IA d'effectuer des actions faciles à vérifier et à annuler, tout en maintenant une supervision humaine pour détecter les comportements anormaux ou à fort impact.

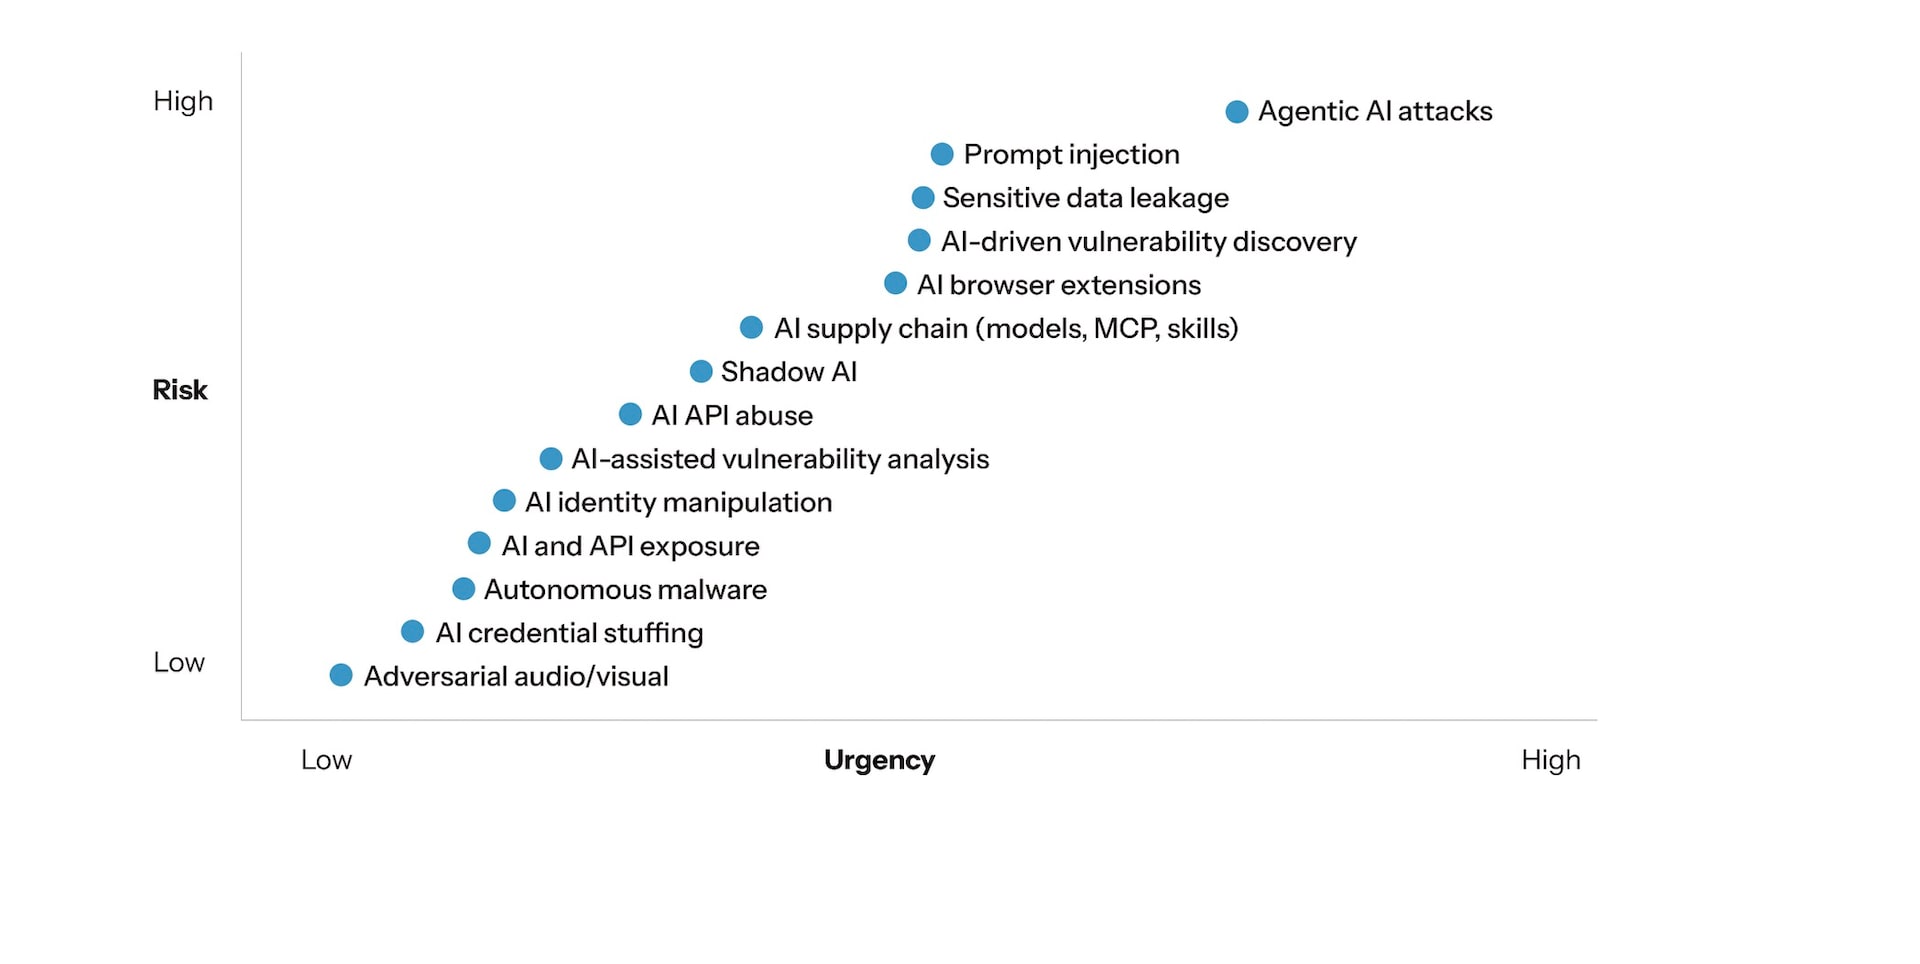
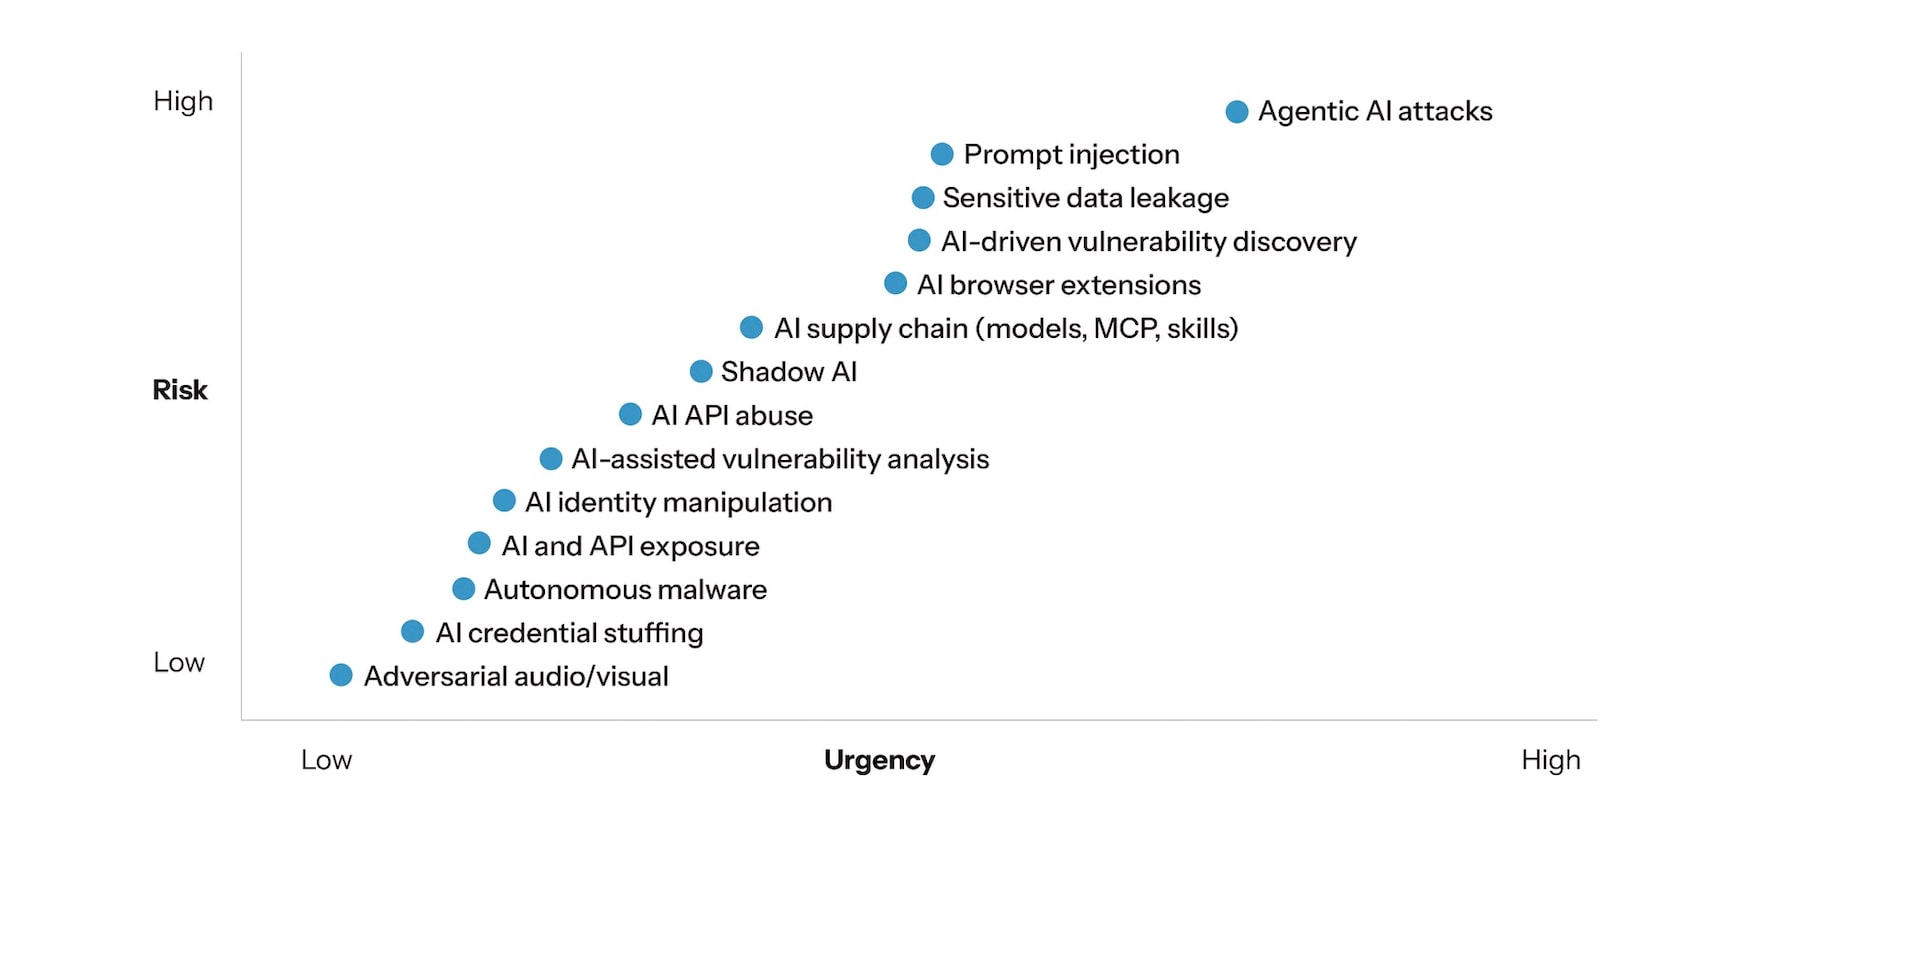
Toutes les menaces liées à l'IA n'exigent pas le même niveau de réponse. Les risques les plus critiques sont ceux qui combinent un impact métier majeur et la nécessité d'une intervention rapide, notamment les attaques basées sur l'IA agentique, la détection automatisée de vulnérabilités par l'IA et les injections de prompts (Figure 1).

Les risques les plus critiques sont ceux qui combinent un impact métier majeur et la nécessité d'une intervention rapide, notamment les attaques basées sur l'IA agentique, la détection automatisée de vulnérabilités par l'IA et les injections de prompts (Figure 1).
Fig. 1 : Priorités d'atténuation des risques liés à l'IA au sein d'une entreprise type, en fonction de leur impact potentiel sur les objectifs métiers
Les risques les plus critiques sont ceux qui combinent un impact métier majeur et la nécessité d'une intervention rapide, notamment les attaques basées sur l'IA agentique, la détection automatisée de vulnérabilités par l'IA et les injections de prompts (Figure 1).

Gérer l'exposition des données

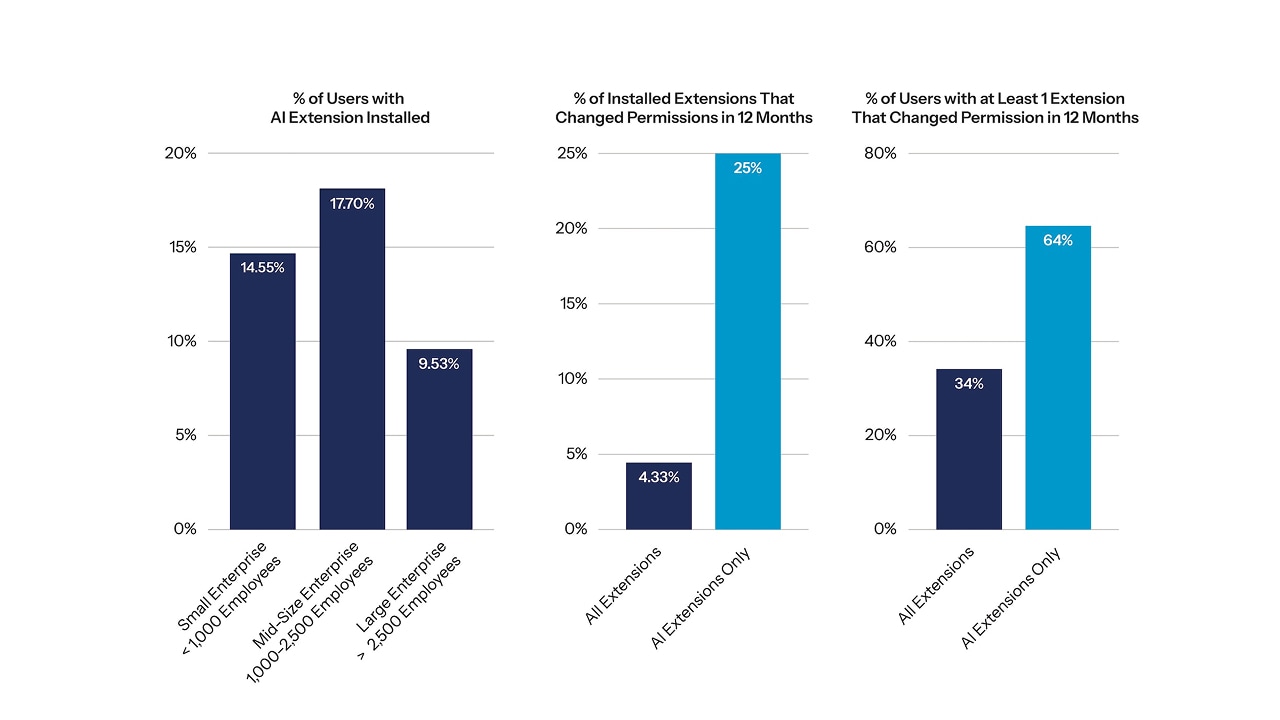
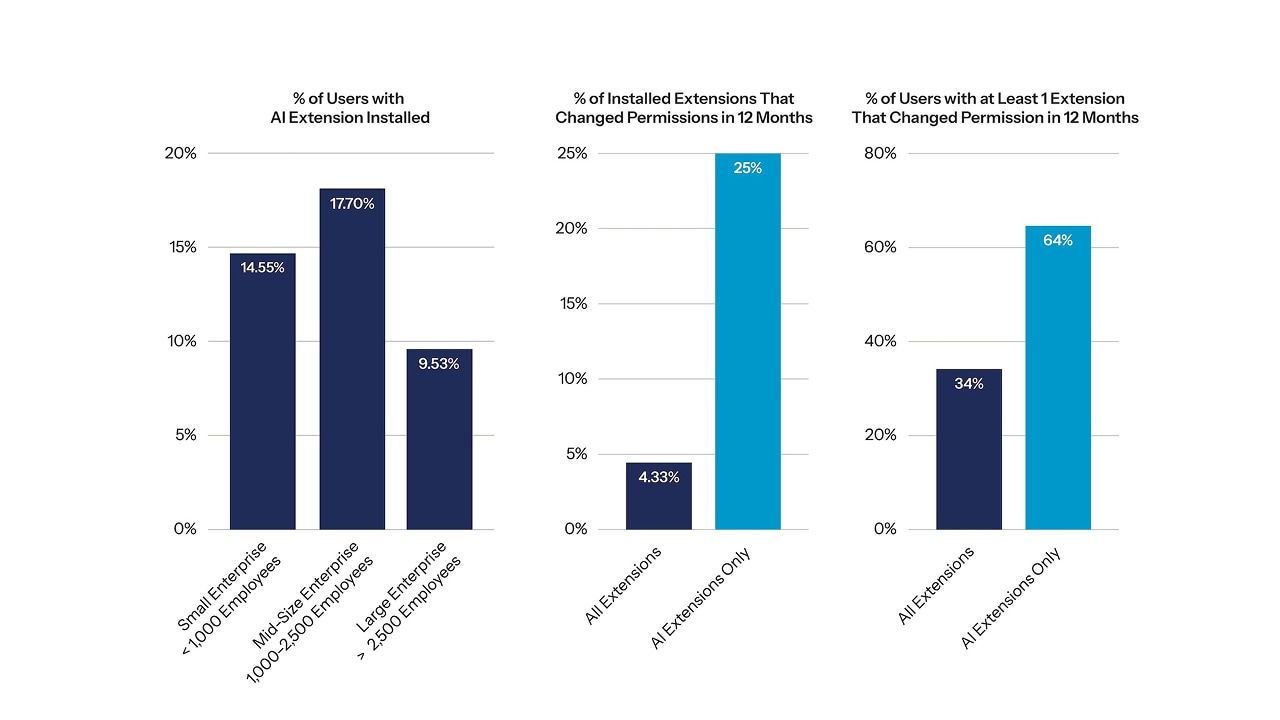
Face à la prolifération des extensions et outils d'IA non maîtrisés, la visibilité au niveau du navigateur est devenue un enjeu de sécurité majeur. Les études révèlent que les extensions de navigateur intégrant l'IA ont 60 % plus de chances de comporter des vulnérabilités connues que d'autres outils. Par ailleurs, près de la moitié des utilisateurs professionnels ont installé des extensions IA (Figure 2).

Les études révèlent que les extensions de navigateur intégrant l'IA ont 60 % plus de chances de comporter des vulnérabilités connues que d'autres outils. Par ailleurs, près de la moitié des utilisateurs professionnels ont installé des extensions IA (Figure 2).
Fig. 2 : Plus de 40 % des utilisateurs professionnels ont installé des extensions IA, et parmi eux, 64 % ont constaté qu'au moins une de ces extensions avait modifié ses autorisations au bout d'un an
Les études révèlent que les extensions de navigateur intégrant l'IA ont 60 % plus de chances de comporter des vulnérabilités connues que d'autres outils. Par ailleurs, près de la moitié des utilisateurs professionnels ont installé des extensions IA (Figure 2).

De même, les interactions avec les chatbots d'IA constituent désormais un canal important d'exposition des données sensibles, puisque plus de 6 % de ces conversations contiennent des informations confidentielles. Ces risques illustrent la surface d'exposition engendrée par les activités non surveillées dans les navigateurs et par les échanges avec les chatbots.

Le défi ne réside plus simplement dans la visibilité. Il s'agit désormais de contrôler la fréquence, le contexte et les identités par lesquels les données sensibles transitent vers les systèmes d'IA.  

Comment les RSSI peuvent gouverner l'entreprise agentique

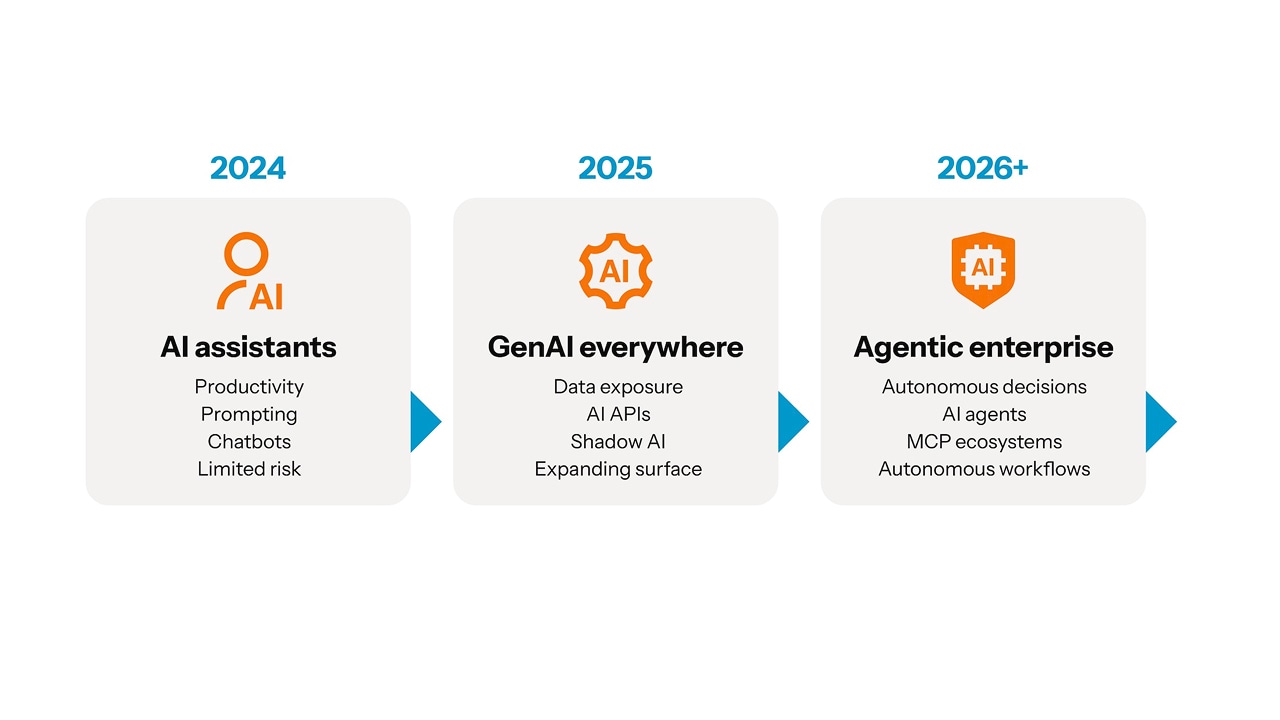
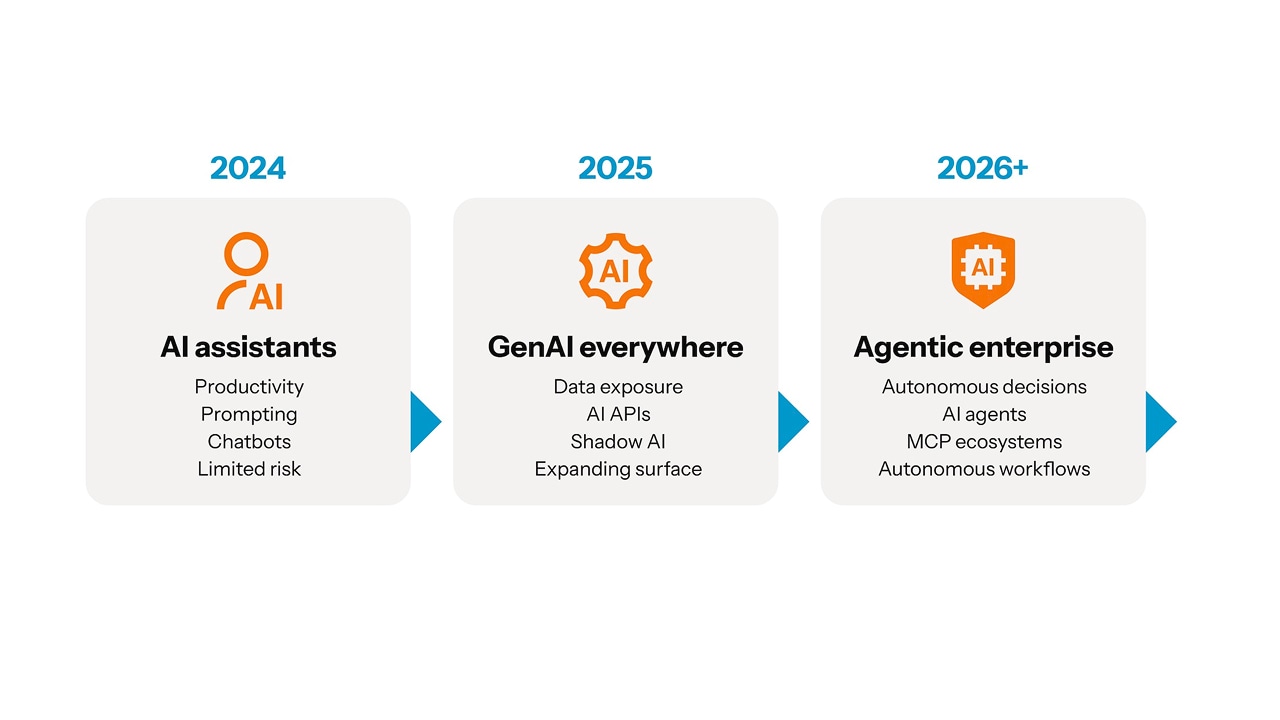
Pour lutter efficacement contre les menaces accélérées par l'IA grâce à une gouvernance des comportements et à une meilleure maîtrise de l'exposition des données, les équipes de sécurité doivent dépasser les approches fondées sur des règles statiques et adopter un nouveau modèle dynamique et adaptatif. Cette évolution est une réponse directe à la transformation rapide du paysage de l'IA (Figure 3).

Cette évolution est une réponse directe à la transformation rapide du paysage de l'IA (Figure 3).
Fig. 3 : Évolution des enjeux de sécurité liés à l'IA
Cette évolution est une réponse directe à la transformation rapide du paysage de l'IA (Figure 3).

L'entreprise agentique s'appuie sur les API pour gagner en efficacité. Cependant, ces mêmes connexions peuvent également devenir des vecteurs d'abus privilégiés. La protection des API en temps réel, en bordure de l'Internet, permet de bloquer les attaques et les usages automatisés malveillants avant qu'ils n'atteignent les applications et les services dont dépendent les agents d'IA. Les équipes de sécurité doivent également :

  • définir des politiques claires concernant l'utilisation de l'IA par les employés et mettre en place des contrôles au niveau du navigateur, afin de réduire l'exposition des données sensibles sans entraver les usages légitimes ;

  • maintenir un inventaire des composants logiciels liés à l'IA et surveiller les services MCP, en particulier lorsque des interfaces en langage naturel ont accès à des données propriétaires ou stratégiques ;

  • mettre à jour les mesures de sécurité, les correctifs, les réglementations et les formations pour suivre le rythme des évolutions rapides de l'IA et des identités non humaines ;

  • aller au-delà des indicateurs de compromission isolés et s'appuyer sur le contexte, les relations entre entités ainsi que les comportements observés pour détecter les attaques en cours.

Les réseaux neuronaux de graphes (Graph Neural Networks, GNN) peuvent révéler des liens cachés, identifier des menaces (telles que les mouvements latéraux) et mettre en évidence des relations anormales plus rapidement. De même, les solutions d'analyse de vulnérabilités assistées par l'IA, comme PatchDiff-AI, peuvent considérablement réduire le délai entre la publication d'un correctif et la compréhension de la cause profonde d'une vulnérabilité. Dans les deux cas, la vitesse constitue un atout, mais la supervision humaine demeure indispensable lorsqu'il s'agit de prendre des décisions à fort impact.

De nouvelles stratégies pour la nouvelle ère agentique

L'entreprise agentique est désormais une réalité, et sa sécurisation exige de nouvelles approches. Si certains risques liés à l'IA sont désormais identifiés et surveillés, de nombreuses menaces émergentes restent encore négligées. Les entreprises doivent être capables d'évaluer rapidement et de contrôler en temps réel les ressources auxquelles les agents d'IA, les services MCP, les extensions de navigateur et les applications connectées peuvent accéder, ainsi que les actions qu'ils sont autorisés à entreprendre. 

L'objectif n'est pas de freiner l'adoption de l'IA, mais de l'encadrer. Les entreprises qui sauront allier innovation en matière d'IA et gouvernance axée sur les comportements seront mieux préparées pour faire face à un écosystème de menaces en constante évolution.

Autres rapports État des lieux d'Internet/Sécurité

Vous pouvez consulter les précédentes éditions des rapports État des lieux d'Internet sur la sécurité d'Akamai et suivre les prochaines publications afin de rester au courant des dernières informations sur les menaces, des rapports de sécurité et des travaux de recherche en cybersécurité.

À propos de l'auteur

Akamai wave logo

Kimberly Gomez

Kimberly Gomez is the Director of Security Research at Akamai, where she leads research teams to deliver comprehensive analyses and reports that help organizations stay one step ahead of cybercriminals. With more than a decade in cybersecurity and a background spanning print, broadcast, and online journalism, Kimberly is passionate about security storytelling — the kind that can help even your grandparents understand what's happening in the threat landscape.

When she's not tracking down the latest cyberthreats, you can find her buried in a book, planning her next adventure, or chasing her son through the theme parks of Orlando.