Pular para o conteúdo principal
Background

Além da identidade: gerenciando a empresa agêntica

September 22, 2026 by Kimberly Gomez

Compartilhar

Como discutimos em várias de nossas publicações State of the Internet (SOTI) este ano, a inteligência artificial atual vai muito além de responder a prompts. Cada vez mais, os agentes de inteligência artificial são usados para recuperar dados, acessar APIs, modificar fluxos de trabalho e agir de forma autônoma em nome de seus equivalentes humanos. 

Com essa transição definitiva para a era agêntica, surgiu um novo desafio na área da segurança: Já não basta verificar quem ou o que tem acesso. As organizações também precisam definir o que os sistemas autônomos podem fazer uma vez que estão em operação.

Essa mudança transformou radicalmente o papel dos CISOs, exigindo uma transição da gestão tradicional de identidades para uma governança comportamental em tempo real. Os líderes de segurança agora precisam monitorar quais agentes têm acesso aos sistemas corporativos, bem como as ações que esses agentes podem realizar em APIs e fluxos de trabalho.

Principais conclusões

No nosso mais recente relatório de segurança da SOTI, abordamos temas como velocidade, escala e identidade não humana: No cenário de ameaças agênticas, analisamos como a inteligência artificial agêntica está transformando os riscos empresariais. As principais conclusões mais recentes do relatório são: 

  • O Protocolo de Contexto de Modelos (MCP) fornece as "mãos" necessárias para que a inteligência artificial agêntica execute ações em várias APIs, mas também confunde dados e código, o que pode permitir que servidores maliciosos sequestrem a lógica de modelos de linguagem de grande porte (LLM) por meio da injeção de prompts ou ataques entre servidores. 

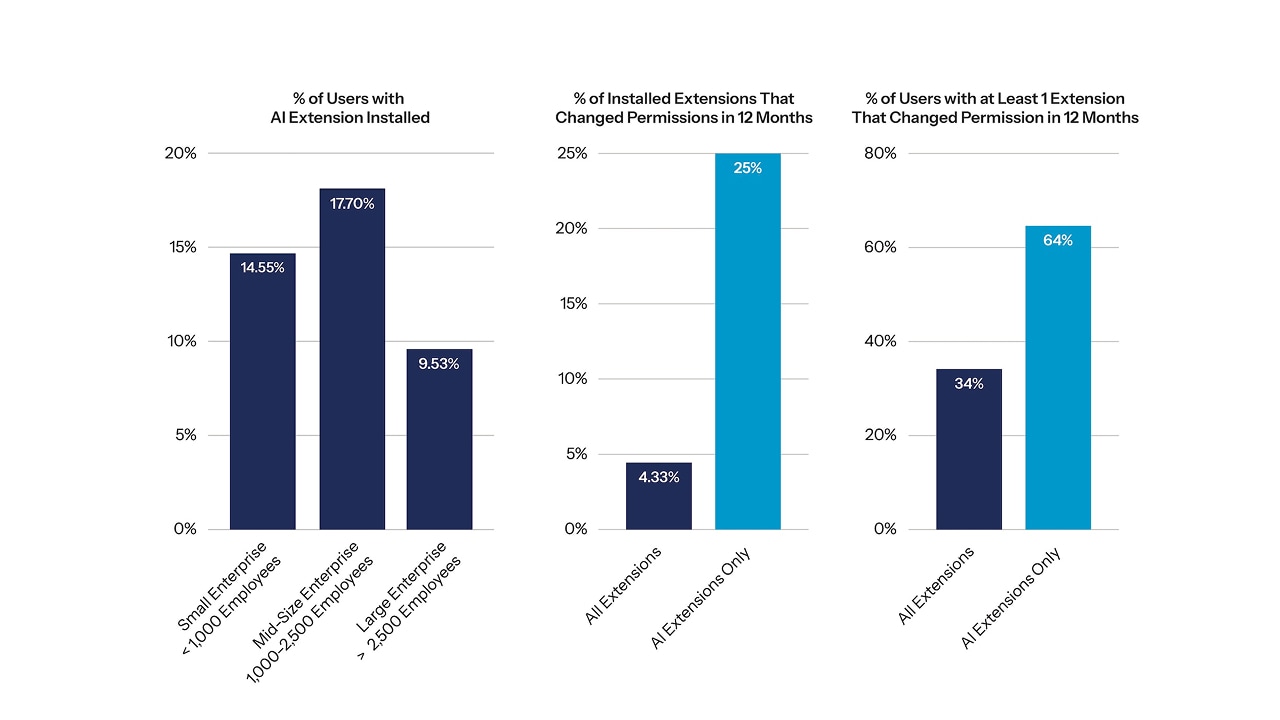
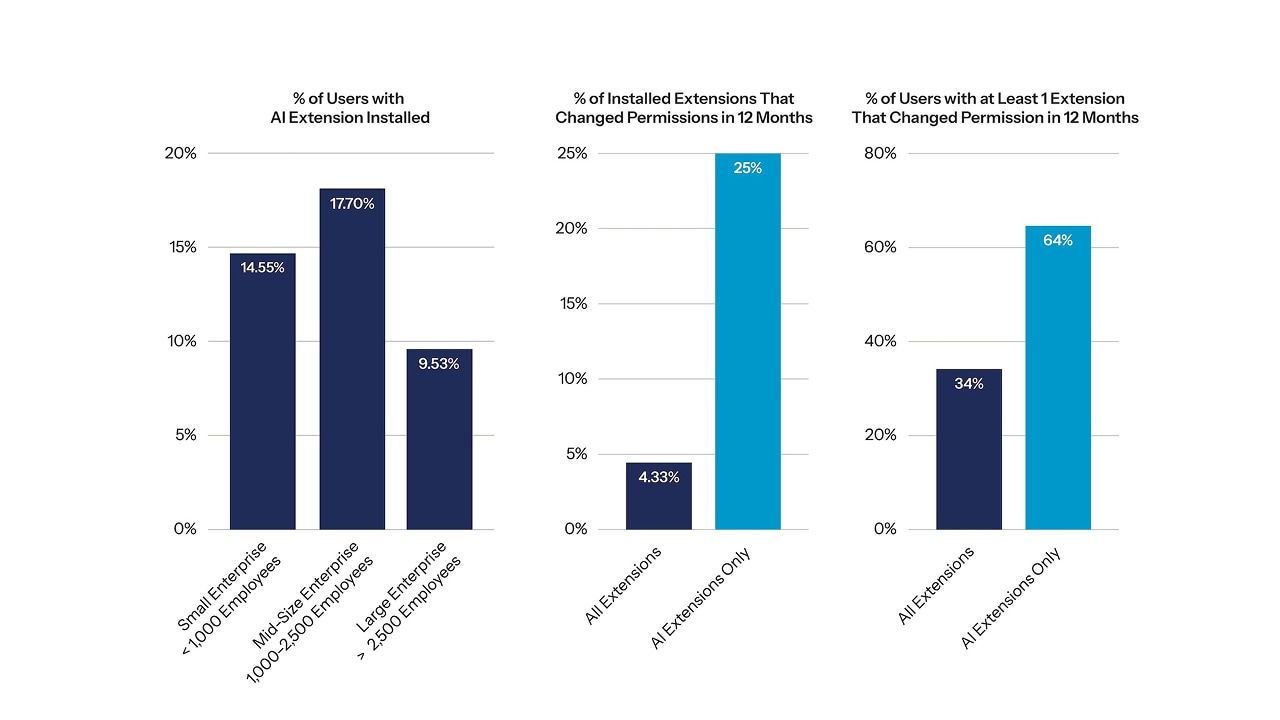
  • O navegador se tornou um lugar de ataque crítico e sem monitoramento: Mais de 40% dos usuários corporativos instalaram essas ferramentas e 25% dessas extensões alteraram permissões em um período de 12 meses.  

  • Mais de 6% das conversas com chatbots de inteligência artificial em dispositivos corporativos contêm dados confidenciais.

  • À medida que os sistemas baseados em inteligência artificial assumem um papel cada vez mais importante nos processos empresariais, as organizações precisam priorizar a visibilidade das interações entre máquinas e a autorização de APIs, ao mesmo tempo que implementam uma arquitetura Zero Trust para proteger as identidades das máquinas, as permissões dos agentes e as decisões autônomas.

O MCP amplia a superfície de ataque agêntico

Embora o MCP forneça aos agentes de IA acesso padrão a ferramentas e APIs externas, essa mesma conectividade perfeita abre novas portas para sistemas sensíveis. Cada serviço MCP pode definir permissões, dependências e instruções que determinam o que um agente pode acessar ou fazer.

As equipes de segurança devem considerar as conexões MCP como parte da superfície de ataque da empresa e manter a visibilidade sobre os serviços MCP, as ferramentas conectadas, as permissões e o comportamento durante a execução. Essa visibilidade pode ajudar a evitar que serviços não confiáveis ou comprometidos influenciem o comportamento do agente, acessem dados confidenciais ou executem ações não autorizadas.

A crescente autonomia exige que a segurança corporativa vá além dos controles de identidade tradicionais, abrangendo não apenas o que os agentes podem acessar, mas também como eles operam.

A transição para a governança comportamental

A segurança está evoluindo à medida que as organizações adotam sistemas de inteligência artificial capazes de operar com maior autonomia. Identidade e acesso são apenas uma parte da equação; gerenciar sistemas não humanos por meio de APIs também se tornou uma tarefa essencial.

À medida que os recursos de inteligência artificial de ponta, como o Projeto Glasswing, reduzem o tempo necessário para identificar vulnerabilidades em sistemas de semanas para horas, os ciclos de correção existentes podem ter dificuldade em acompanhar esse ritmo. As organizações precisam de proteções adaptativas e nativas de borda, com autonomia baseada em riscos, que permitam aos sistemas de IA realizar ações facilmente verificáveis e reversíveis, mantendo a supervisão humana para comportamentos de alto impacto ou anômalos.

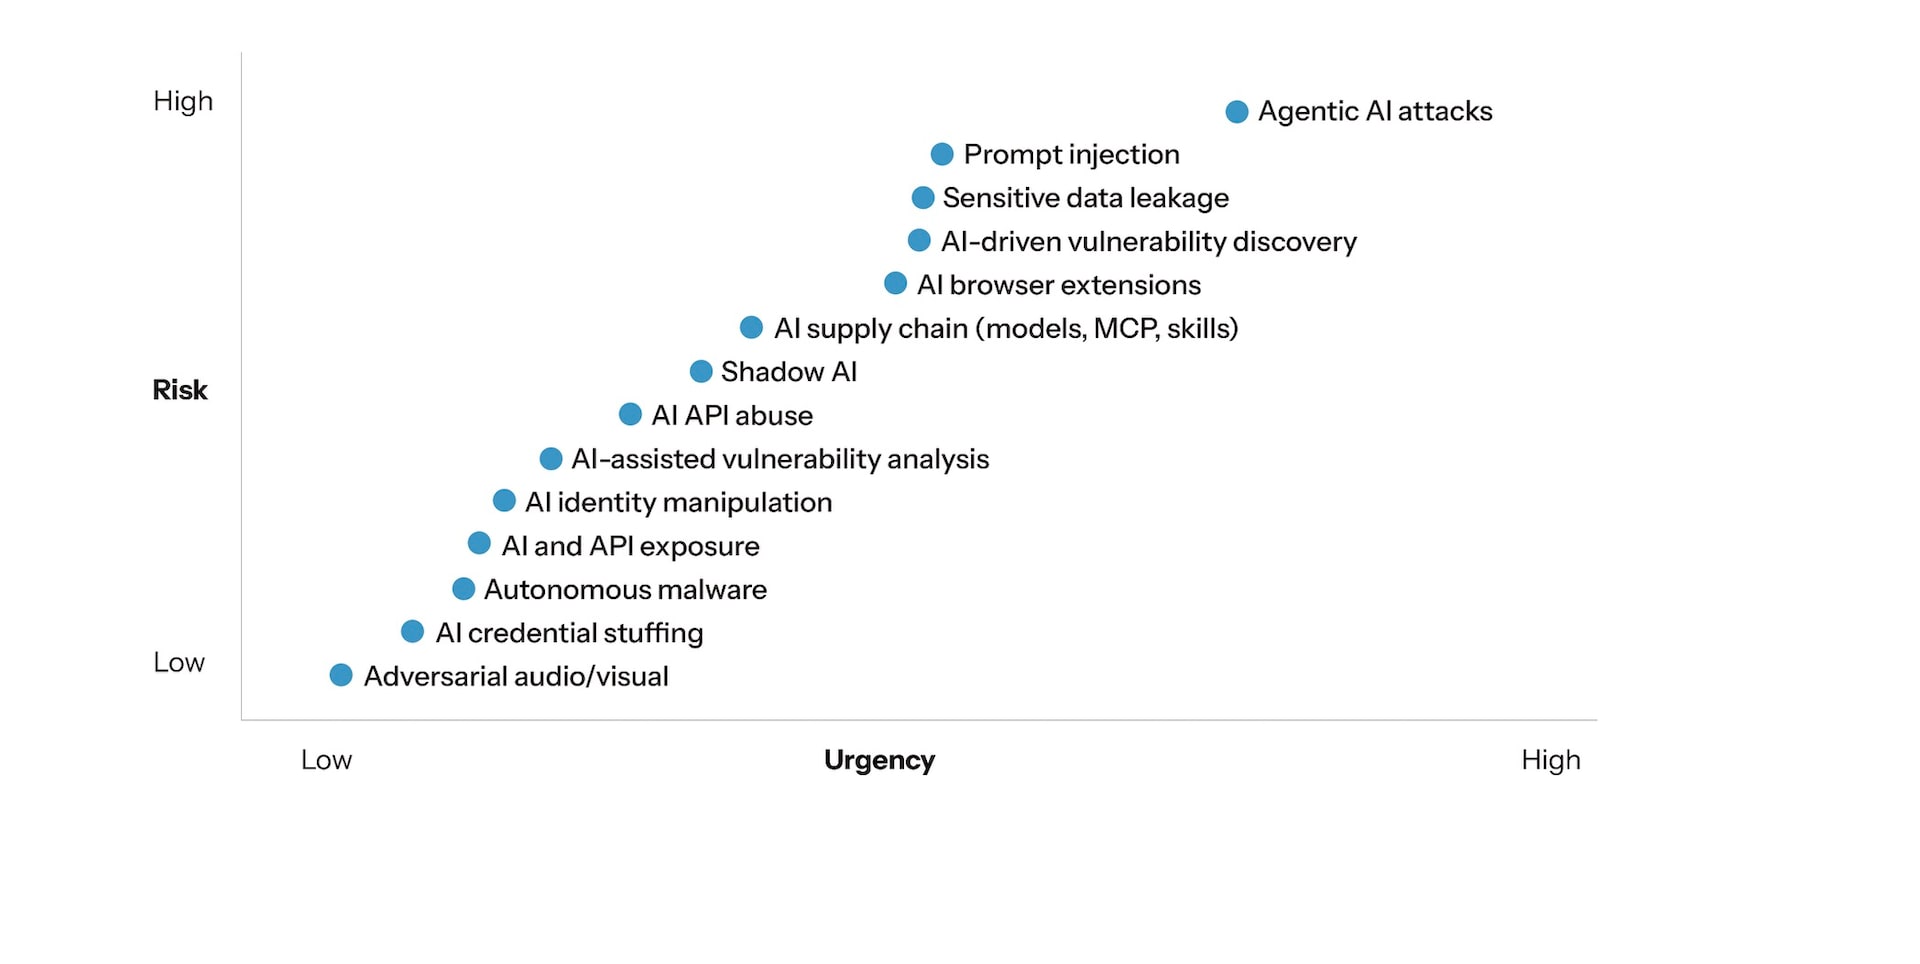
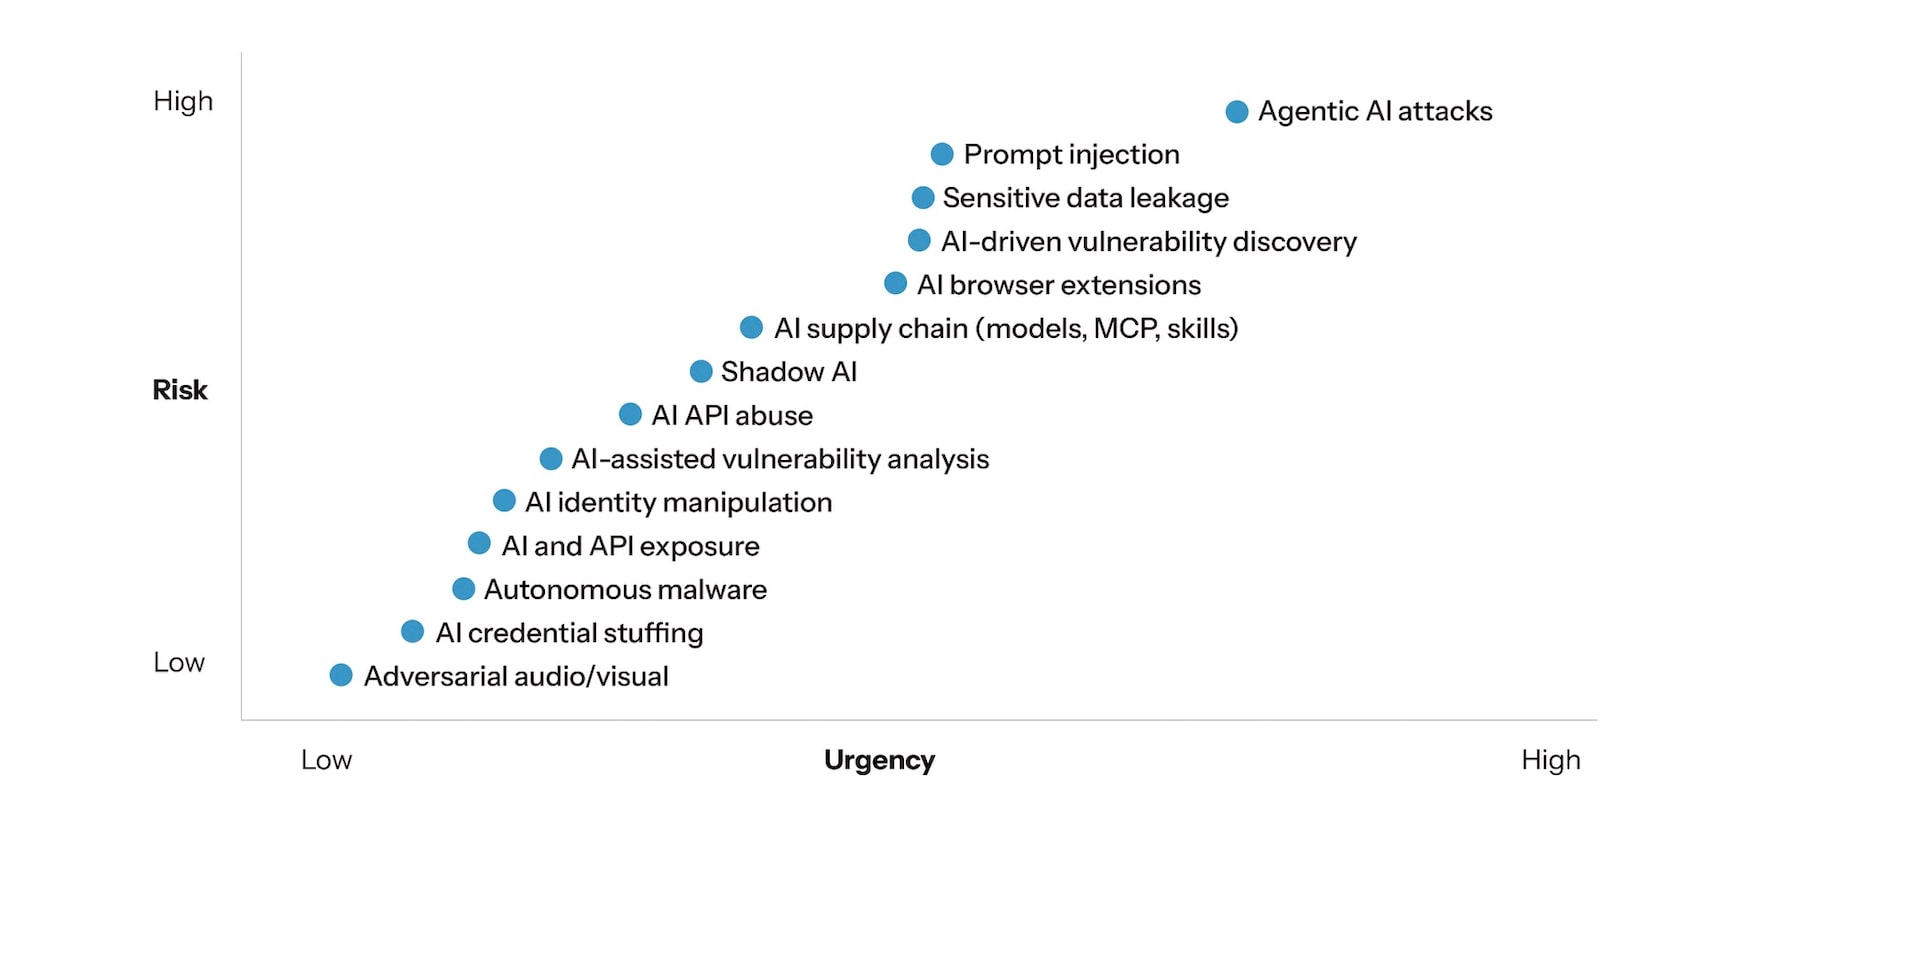
Nem todos os riscos da inteligência artificial exigem a mesma resposta. As principais prioridades são as ameaças que combinam alto impacto nos negócios com a necessidade de intervenção rápida, como ataques de IA agêntica, descoberta de vulnerabilidades impulsionada por IA e injeção de prompts (Figura 1).

As principais prioridades são as ameaças que combinam alto impacto nos negócios com a necessidade de intervenção rápida, como ataques de IA agêntica, descoberta de vulnerabilidades impulsionada por IA e injeção de prompts (Figura 1).
Fig. 1: as prioridades de mitigação de ameaças de inteligência artificial em uma empresa genérica, com base nos potenciais impactos sobre os objetivos dos negócios
As principais prioridades são as ameaças que combinam alto impacto nos negócios com a necessidade de intervenção rápida, como ataques de IA agêntica, descoberta de vulnerabilidades impulsionada por IA e injeção de prompts (Figura 1).

Gerenciamento da exposição de dados

Com a proliferação de extensões e ferramentas de inteligência artificial não gerenciadas, a visibilidade baseada em navegadores também se tornou uma superfície crítica de ataque. Pesquisas indicam que as extensões de navegador baseadas em inteligência artificial têm 60% mais chances de apresentar vulnerabilidades conhecidas do que outras ferramentas, e quase metade dos usuários corporativos já instalou extensões de IA (Figura 2).

Pesquisas indicam que as extensões de navegador baseadas em inteligência artificial têm 60% mais chances de apresentar vulnerabilidades conhecidas do que outras ferramentas e quase metade dos usuários corporativos já instalou extensões de IA (Figura 2).
Fig. 2: mais de 40% dos usuários corporativos instalaram extensões de inteligência artificial e 64% deles alteraram as permissões de pelo menos uma dessas extensões em um ano
Pesquisas indicam que as extensões de navegador baseadas em inteligência artificial têm 60% mais chances de apresentar vulnerabilidades conhecidas do que outras ferramentas e quase metade dos usuários corporativos já instalou extensões de IA (Figura 2).

Da mesma forma, as interações com chatbots de inteligência artificial representam um canal significativo de exposição de dados confidenciais, com mais de 6% das conversas contendo informações sensíveis. Esses riscos refletem a vulnerabilidade de segurança gerada pela falta de monitoramento das atividades do navegador e das interações com chatbots.

O desafio da segurança evoluiu para além da simples visibilidade, passando a exigir a proteção da frequência, do contexto e das identidades pelas quais as informações confidenciais circulam nos sistemas de inteligência artificial.  

Como os CISOs podem gerenciar uma empresa agêntica?

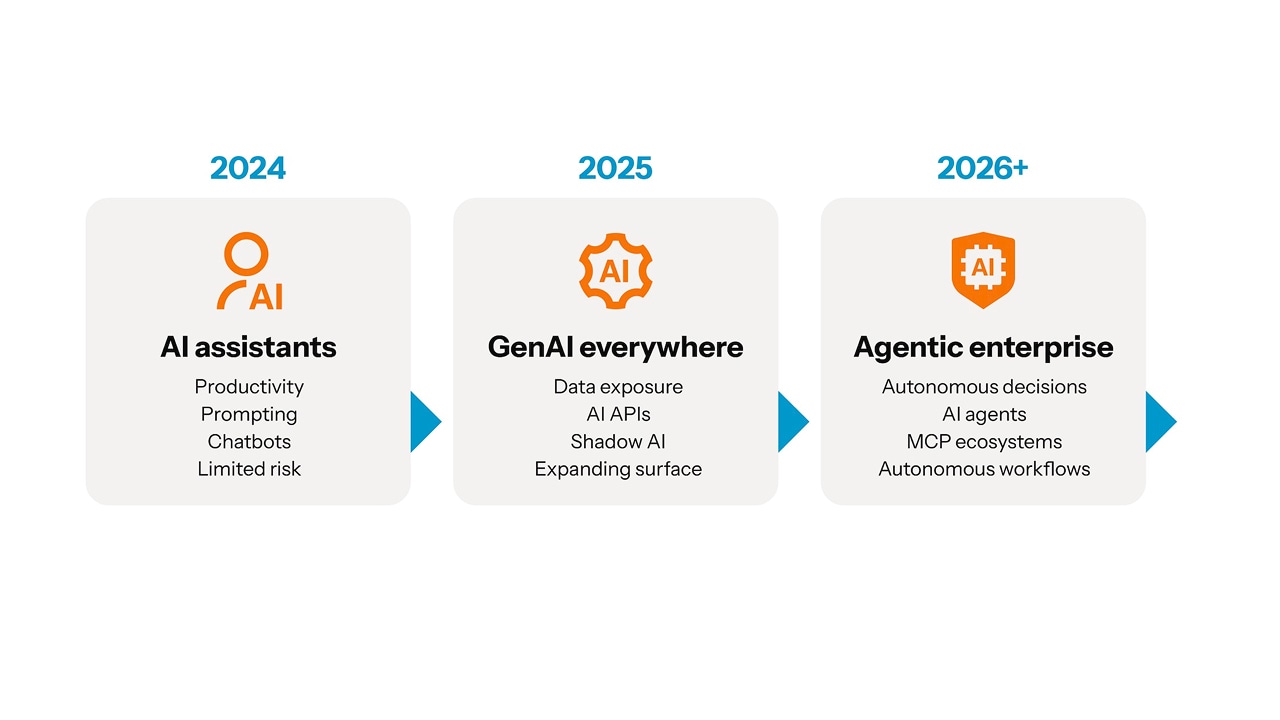
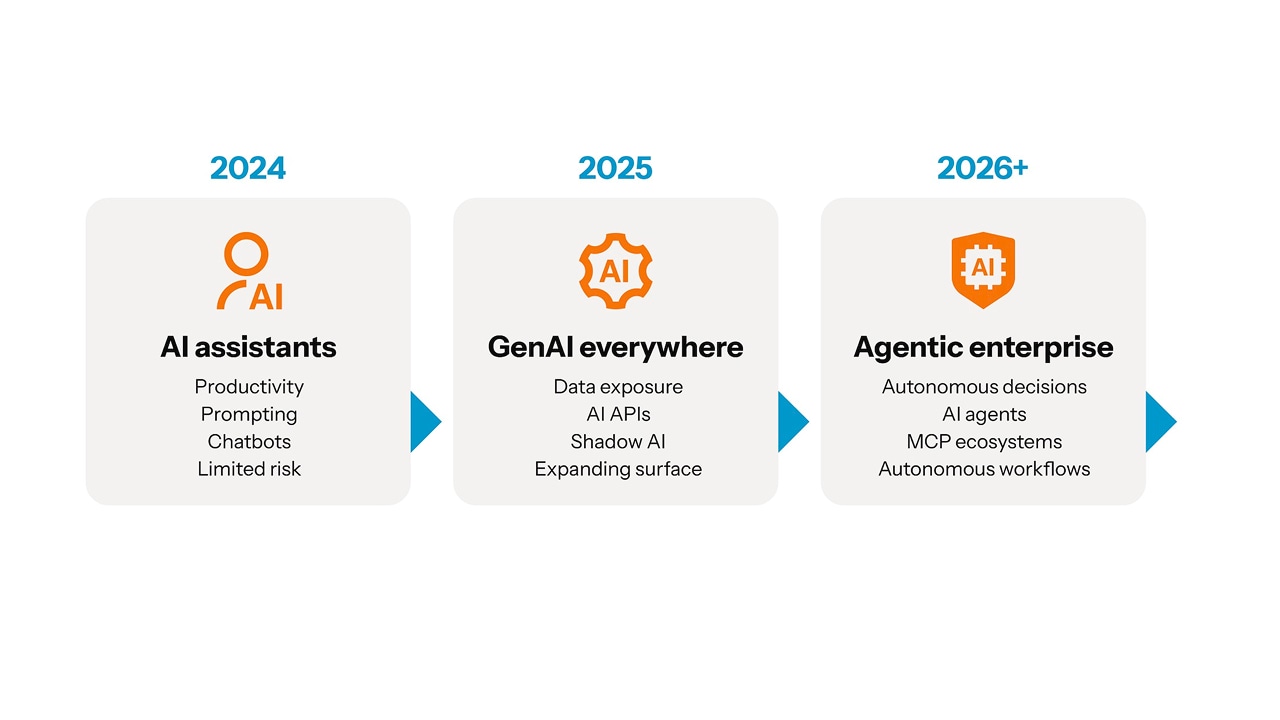
Para combater com eficácia as ameaças impulsionadas pela inteligência artificial, as equipes de segurança precisam ir além das regras estáticas e adotar um novo padrão de aplicação de medidas, que seja adaptável e capaz de controlar comportamentos e gerenciar a exposição de dados. Esta abordagem de segurança revisada é uma resposta à evolução do cenário da inteligência artificial (Figura 3).

Esta abordagem de segurança revisada é uma resposta à evolução do cenário da inteligência artificial (Figura 3).
Fig. 3: a evolução do desafio da segurança da inteligência artificial
Esta abordagem de segurança revisada é uma resposta à evolução do cenário da inteligência artificial (Figura 3).

Uma empresa agêntica depende de APIs para agir com rapidez, mas essas mesmas conexões podem se tornar uma porta de entrada para abusos. Proteger as APIs em tempo real na borda ajuda a impedir ataques e o uso indevido automatizado antes que eles atinjam as aplicações e os serviços dos quais os agentes de IA dependem. As equipes de segurança também devem:

  • Definir políticas claras sobre o uso de IA pelos funcionários e definir controles dos navegadores para reduzir a exposição de dados confidenciais, sem prejudicar o trabalho legítimo.

  • Manter uma lista de materiais de software de IA e monitorar os serviços MCP sempre que interfaces de linguagem natural tiverem acesso a dados confidenciais ou críticos para os negócios.

  • Atualizar os controles de segurança, as correções, as regulamentações e os treinamentos para acompanhar a rápida evolução da inteligência artificial e das identidades.

  • Ir além dos indicadores isolados de comprometimento e usar contexto, relações e comportamento para identificar ataques em andamento.

As redes neurais gráficas (GNNs) podem revelar conexões ocultas, expor ameaças (como movimentos laterais) e identificar relações anômalas de forma mais rápida. A análise de vulnerabilidades assistida por inteligência artificial, como o PatchDiff-AI, também pode reduzir significativamente o tempo entre o lançamento de uma correção e a compreensão da causa raiz do problema. Em ambos os casos, a velocidade é importante, mas a supervisão humana continua sendo essencial para decisões de grande impacto.

Novas estratégias para a nova era agêntica

A empresa agêntica já é uma realidade, e protegê-la exige novas estratégias. Embora alguns riscos da inteligência artificial estejam sendo avaliados e monitorados, muitas ameaças emergentes ainda são ignoradas. As organizações precisam avaliar e controlar rapidamente o que os agentes de IA, os serviços MCP, as extensões de navegador e as aplicações conectadas podem acessar e o que podem fazer em tempo real. 

O objetivo não é limitar o uso da inteligência artificial, mas sim regulamentá-lo. As empresas que combinam inovação em inteligência artificial com governança comportamental estarão mais preparadas para enfrentar o cenário atual de ameaças em constante evolução relacionadas à IA.

Mais informações sobre o State of the Internet/Security

Você pode ler edições anteriores e acompanhar os próximos lançamentos dos renomados relatórios State of the Internet/Security da Akamai, mantendo-se atualizado com as mais recentes análises de inteligência contra ameaças, relatórios de segurança e pesquisas em cibersegurança.

Sobre o autor

Akamai wave logo

Kimberly Gomez

Kimberly Gomez is the Director of Security Research at Akamai, where she leads research teams to deliver comprehensive analyses and reports that help organizations stay one step ahead of cybercriminals. With more than a decade in cybersecurity and a background spanning print, broadcast, and online journalism, Kimberly is passionate about security storytelling — the kind that can help even your grandparents understand what's happening in the threat landscape.

When she's not tracking down the latest cyberthreats, you can find her buried in a book, planning her next adventure, or chasing her son through the theme parks of Orlando.