

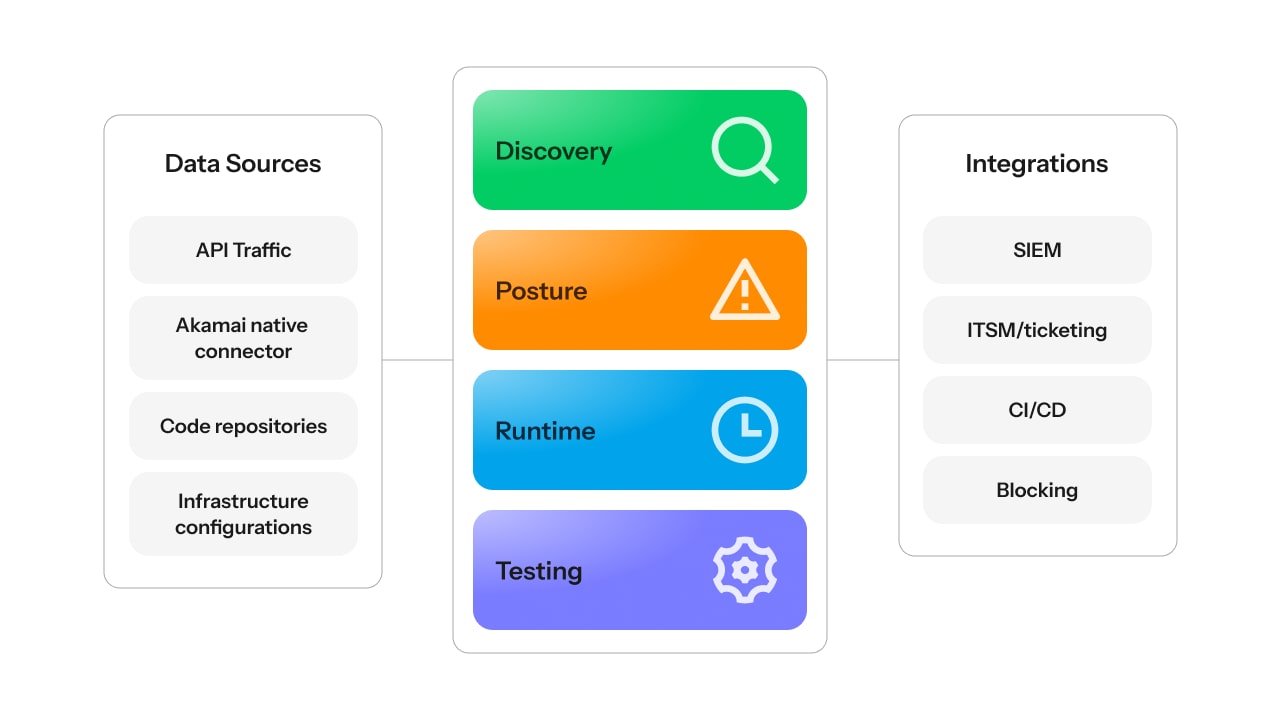
- 트래픽, 코드, 사양, 게이트웨이, 클라우드 및 외부 노출 지점의 섀도 API, 좀비 API, 관리되지 않는 API, MCP API, AI 연계 API를 포함한 여러 API 탐색
- OWASP API, PCI DSS, HIPAA, ISO 27001, GDPR, HITRUST, NIST 등의 다양한 표준에 대한 컴플라이언스 준수 여부 모니터링
- API 행동, 인프라 맥락, 트래픽 흐름, 인증 패턴, 민감한 데이터 노출 시각화
- GenAI 애플리케이션, LLM 서비스, AI 워크플로, MCP 서버에 연결된 API를 탐지하고 태그를 지정해 AI 시대의 노출 관리
- 런타임 동작을 분석해 비정상 활동, 비즈니스 로직 악용, 민감한 데이터 유출, 데이터 스크레이핑, 데이터 변조, 잠재적 공격 탐지
- SIEM, ITSM, 티켓팅, CMDB, WAAP, 게이트웨이 및 개발자 워크플로로 분석 결과 라우팅
- 보안 모범 사례, OWASP API 리스크, 내부 정책 및 컴플라이언스 프레임워크에 따라 API 체계 평가
- API 분석 결과를 소유자, 저장소, 파일 경로 및 마지막 커미터(가능한 경우)에 매핑해 문제 해결 속도 개선
- CI/CD 파이프라인에 API 보안 테스트를 통합하고, 출시 전 악성 트래픽을 모방한 200종 이상의 테스트 실행
코드부터 런타임까지 모든 API 관리 및 보호
트래픽, 코드, 문서 전반에 걸쳐 API에 대한 지속적인 가시성을 확보하세요. 여기에는 GenAI 애플리케이션, LLM 서비스, MCP 서버에 연결된 API도 포함됩니다. 취약점을 파악하고, 행동을 분석하며, 프로덕션 전에 API를 테스트하고, 리스크 감소를 위해 기업이 필요로 하는 맥락에 따라 문제 해결의 우선순위를 정하세요.
비즈니스에 영향을 미치기 전에 API 리스크 발견 및 최소화
API Security가 전체 수명 주기에서 어떻게 작동하는지 알아보기
최신 API 보안 솔루션을 위한 핵심 기능
고객 사례


AI 시대의 API Security 사용 사례
AI로 가속되는 API 위협이 비즈니스에 영향을 미치기 전에 API를 탐색, 테스트, 관리, 모니터링하세요.
AI 연계 API 보안
AI 애플리케이션, LLM 서비스, 에이전틱 워크플로에서는 데이터 접속, 작업 트리거, 기업 시스템과의 연동을 위해 API를 활용합니다.
Akamai API Security를 사용하면 다음과 같은 장점을 얻을 수 있습니다.
- GenAI 앱, LLM 서비스, MCP 서버와 연결된 API 탐색
- AI와 연계된 섀도 API 및 관리되지 않는 API 탐지
- 해당 API가 어떤 데이터를 노출시키는지 확인
- 남용 또는 오용의 징후가 있는지 행동 분석
- AI 도입 확대에 따른 거버넌스 강화
AI 기반 애플리케이션 및 워크플로의 기반이 되는 API 간의 가시성 격차를 줄이세요.
출시 전 API 테스트
API 테스트는 API가 실제 서비스에 적용되기 전에 기업이 취약점을 발견하는 데 도움을 줍니다. Akamai API Security는 CI/CD 워크플로와 통합되어 악성 트래픽을 모방한 200개 이상의 동적 테스트를 수행하며, 여기에는 OWASP API 보안 상위 10대 취약점에 맞춘 테스트도 포함됩니다.
기업은 출시 전에 수동 테스트에만 의존할 필요 없이 테스트를 실행하고, 수정 사항을 검증하며, 프로덕션 환경에서의 노출을 줄일 수 있습니다.
전사적 API 인벤토리 확보
팀이 게이트웨이, 문서 또는 정기 감사에만 의존할 경우 API 인벤토리는 금방 구식이 됩니다.
Akamai API Security는 런타임 트래픽, 코드 저장소, API 문서, 게이트웨이, 클라우드 환경, 외부 노출 지점 등의 다양한 곳에서 API를 지속적으로 탐색합니다.
이를 통해 다음과 같은 항목을 탐지할 수 있습니다.
- 활성화되었지만 관리되지 않는 API
- 섀도, 좀비 및 사용되지 않는 API
- 중복되거나 문서화가 미흡한 API
- AI 연계 API 및 MCP
팀이 리스크를 더 빠르게 파악하고 API를 더욱 자신 있게 관리할 수 있도록 API 자산에 대한 더 정확한 정보를 구축하세요.
체계 및 컴플라이언스 관리
API 알림만으로는 거버넌스를 구축할 수 없습니다. Akamai API Security는 팀이 API 보안 모범 사례를 정책으로 수립하고, 이를 기준으로 API를 평가할 수 있도록 지원합니다.
다음과 같은 기능이 제공됩니다.
- 분석 결과를 OWASP API, PCI DSS, HIPAA, ISO 27001, GDPR, HITRUST, NIST에 매핑
- 체계 공백 및 문제 해결 진행 상황 추적
- 시간 경과에 따른 API 리스크 트렌드 모니터링
- 감사, 규제, 사이버 보험, 경영진 리스크와 관련된 논의 지원
API 분석 결과를 전달만 하지 말고 중요한 거버넌스 프로그램으로 전환하세요.
API 남용 모니터링
API 공격이 정상적인 사용으로 위장되는 경우가 많습니다. 공격자는 유효한 엔드포인트, 인증정보, 또는 정상적인 프로세스를 활용해 권한 확인 공백, 과도한 데이터 노출, 비즈니스 로직 취약점, 파트너 오용, 스크레이핑, 변조, 리소스 고갈 등을 악용할 수 있습니다.
Akamai API Security는 다음과 같은 이점을 제공합니다.
- 의심스러운 패턴에 대한 런타임 동작 분석
- 오용, 남용, 비정상 API 활동 탐지
- 조사에 API 관련 맥락 추가
- 기존 응답 워크플로에 분석 결과 라우팅
더 빠르게 조사하고, 리스크의 우선순위를 지정하고, API 악용의 영향을 최소화하세요.
자주 묻는 질문(FAQ)
자주 묻는 질문(FAQ)
App & API Protector는 엣지에서 인라인 보호를 제공하는 Akamai의 WAAP 솔루션으로, Akamai를 통해 보호되는 트래픽에 대해 WAF, API, 봇, DDoS 방어 기능 등을 제공합니다. Akamai API Security는 전용 API 보안 솔루션으로, 심층적인 API 탐지, 체계 관리, 행동 분석, 능동적 테스트, 컴플라이언스 매핑, 그리고 트래픽, 코드, 사양 및 연결된 인프라 문제 해결을 위한 맥락을 제공합니다.
두 제품을 함께 사용하면 App & API Protector는 관련 트래픽에 대한 인라인 적용을 제공하고, API Security는 수명 주기에 걸친 API 리스크 관리를 위한 전용 기록 시스템을 제공합니다.
네, Akamai의 API 테스트 솔루션은 API별 취약점에 대한 포괄적인 커버리지를 제공하도록 특별히 설계되었습니다. Akamai의 솔루션은 개발 모든 단계에 API 보안 테스트를 내재화해 시프트 레프트(shift left)를 적용하는 데 도움을 드립니다.
Akamai API Security는 트래픽 연결 방식에 따라 지원되는 남북 및 동서 트래픽 소스에서 발생하는 API 트래픽을 분석할 수 있습니다. 이 기능은 팀이 클라우드, 하이브리드, 내부 환경에서 API의 비정상 동작과 리스크를 모니터링하는 데 도움을 줍니다.
Akamai API Security는 PII, 내부 문서, 지적 재산과 같은 민감한 데이터에 접속, 처리 또는 반환하는 API를 탐지하는 데 도움을 줍니다. 팀은 이 맥락을 활용해 리스크의 우선순위를 지정하고, 거버넌스를 강화하며, 비즈니스나 컴플라이언스에 가장 큰 영향을 미칠 수 있는 API와 관련된 문제를 해결하는 데 집중할 수 있습니다.
API Security는 플랫폼에 구애받지 않고 SaaS, 하이브리드, 온프레미스 등 모든 환경에서 작동하며, 복잡한 환경, 여러 CDN, WAF, 게이트웨이 그리고 기업 전체(남북 및 동서 모두)에 널리 분산된 API가 있는 환경에서도 사용할 수 있습니다. API Security는 API가 검색되는 위치에 관계없이 API 행동에 대한 기업 전반의 가시성을 제공합니다.
Akamai API Security는 분석을 위해 Akamai Cloud 트래픽 사본을 Akamai API Security로 원활하게 전송할 수 있는 네이티브 커넥터를 제공합니다. 이 통합 기능은 API Security와 Akamai Cloud 모두에 직접 구축되어 지연 시간을 없애고 리스크를 줄입니다. 네이티브 커넥터는 Akamai가 관리하는 환경 전반에서 API를 자동으로 검색 및 추적하고, 취약점을 탐지하고, 고객이 엣지에서 공격자를 차단할 수 있도록 지원합니다.
API Security는 OWASP 10대 API 보안 리스크 전체를 포괄합니다.
Akamai API Security는 기업이 생성형 AI 애플리케이션, LLM 서비스, AI 워크플로, MCP 서버와 연결된 API를 탐색하고 관리할 수 있도록 지원합니다. 이를 통해 숨겨진 또는 관리되지 않는 AI와 연결된 API를 식별하고, 오용 또는 악용의 징후를 분석하며, 해당 API가 노출할 수 있는 민감한 데이터를 팀에서 파악할 수 있습니다.
AI 도입이 증가함에 따라 공격자들은 최첨단 LLM과 에이전트를 활용해 API 정찰, 비즈니스 로직 분석, 취약점 악용을 더욱 빠르게 수행할 수 있게 되었습니다. Akamai API Security는 다중 소스 탐색, 체계 관리, 능동적 테스트, 런타임 동작 분석, 문제 해결 맥락을 결합해 AI를 기반으로 발전된 API의 위협에 팀이 대비할 수 있도록 지원합니다.
리소스
실시간 데모를 통해 API Security 기능의 실제 사용 사례를 확인하세요.
Akamai 전문가와 만나 API Security가 귀하의 환경을 어떻게 맞춤형으로 보호할 수 있는지 안내받으세요.
공격 방지에 도움이 되는 주요 기능의 실습 예제를 살펴보세요. 예시는 다음과 같습니다:
- 검색 및 모니터링: 연중무휴 24시간 모니터링 시스템으로 위협을 즉시 탐지하고 대응합니다
- 알림: 체계 및 런타임 알림이 어떻게 처리되는지 조사합니다
- 간편한 통합: 복잡성에 관계없이 기존의 기술 스택과 원활하게 통합됩니다
두 가지 간단한 단계로 맞춤형 데모를 예약하세요:
- 양식 제출
- Akamai와 시간 예약
