

- プロンプト、応答、AIインタラクションをリアルタイムで可視化
- AIアプリケーションへのアクセスを制御し、ユーザーのアイデンティティに基づいてアクティビティを制限
- ユーザーのワークフローを変更することなく、管理対象デバイスと管理対象外デバイスの両方を保護
- Webアプリケーション、ブラウザー、デスクトップツールのシャドーAIを把握
- 機微な情報をAIアプリケーションに到達する前に保護
- プロキシ、ネットワークの再設計、ブラウザーの切り替えなしで、迅速に導入
- ユーザーのアイデンティティとコンテキストに基づいてリスク適応型のガードレールを適用
- 人間とエージェントのアクティビティを区別して、それぞれに個別のガードレールを適用
- ブラウザーとデスクトップのアプリケーションの両方に制御を適用
ユーザーとエージェントに対するセキュアなAI利用管理とガバナンス
ブラウザーとデスクトップ間で、AIアプリを把握して、プロンプト、応答、エージェントのアクション、データのやり取りを管理します。業務フローを妨げたりネットワークアーキテクチャを変更することなく、AIとのやり取りをリアルタイムに可視化し、状況に応じて柔軟にポリシーを適用します。
生産性を損なうことなくセキュアなAIの利用を実現
Akamai Workforce Protectorは、ブラウザーやデスクトップアプリケーションなど、AIを利用するその瞬間にセキュリティを適用します。リスクに応じて柔軟に機能するガードレールにより、企業やチームがAIを把握、監視、制御、および安全に導入できるようにします。
Workforce ProtectorがAIインタラクションのセキュリティを確保する仕組み
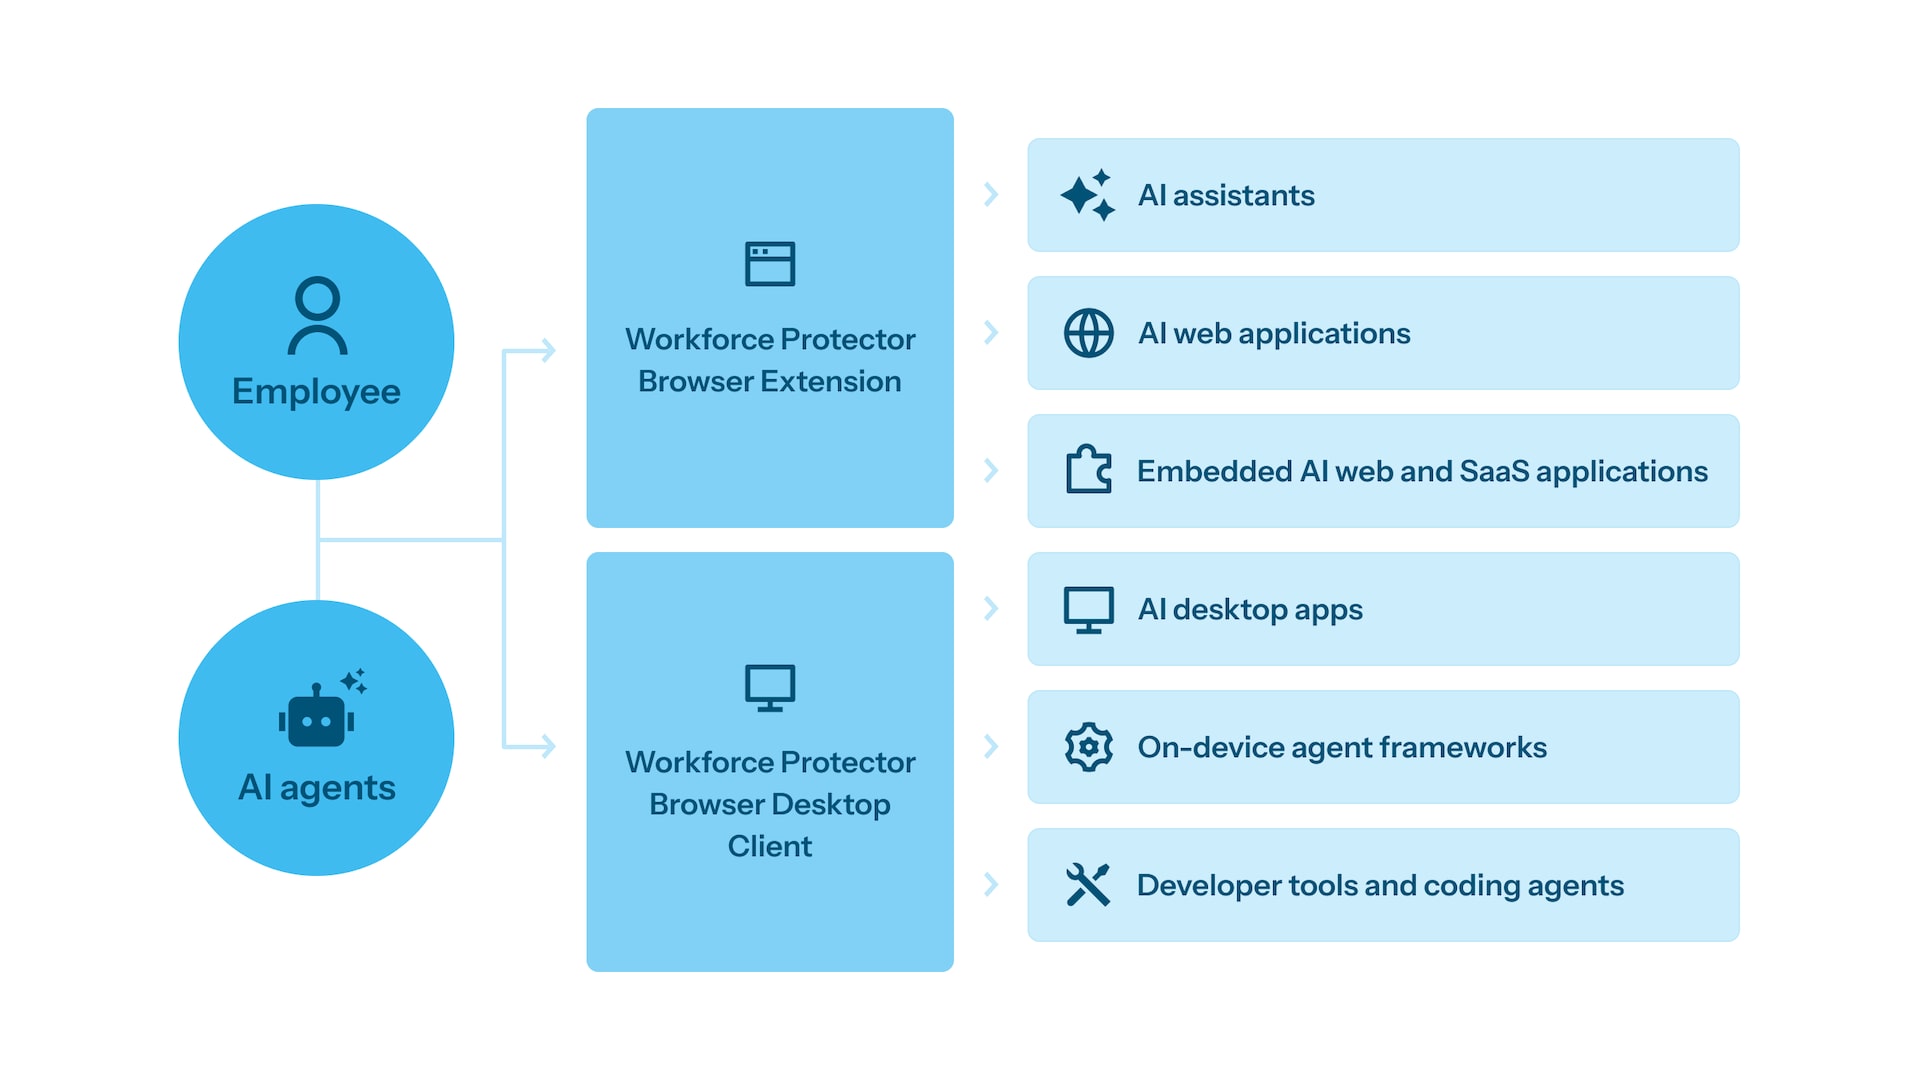
可視性、コンテキスト、適応型の適用により、AIの安全な導入を実現します。Workforce Protectorは、業務が行われる場所でアクティビティを監視し、インタラクションが行われるまさにその場所で、直接制御を適用します。

AIインタラクションの接点に特化した設計
適切なコントロールを適切なインタラクションポイントに適用します。Workforce Protectorは、ブラウザーネイティブの保護、デスクトップのAIガバナンス、クラウドインテリジェンスを組み合わせて、ユーザーとAIエージェントの業務のセキュリティを確保します。
特長
一般的なAIセキュリティのユースケース
ユーザーやAIエージェントが業務を行うインタラクションチャネルのセキュリティを確保します。Workforce Protectorは、AIの使用を管理し、データを保護し、リスクを軽減するために、適切なコントロールを適切な時点で適用します。
シャドーAIの発見とインベントリ管理
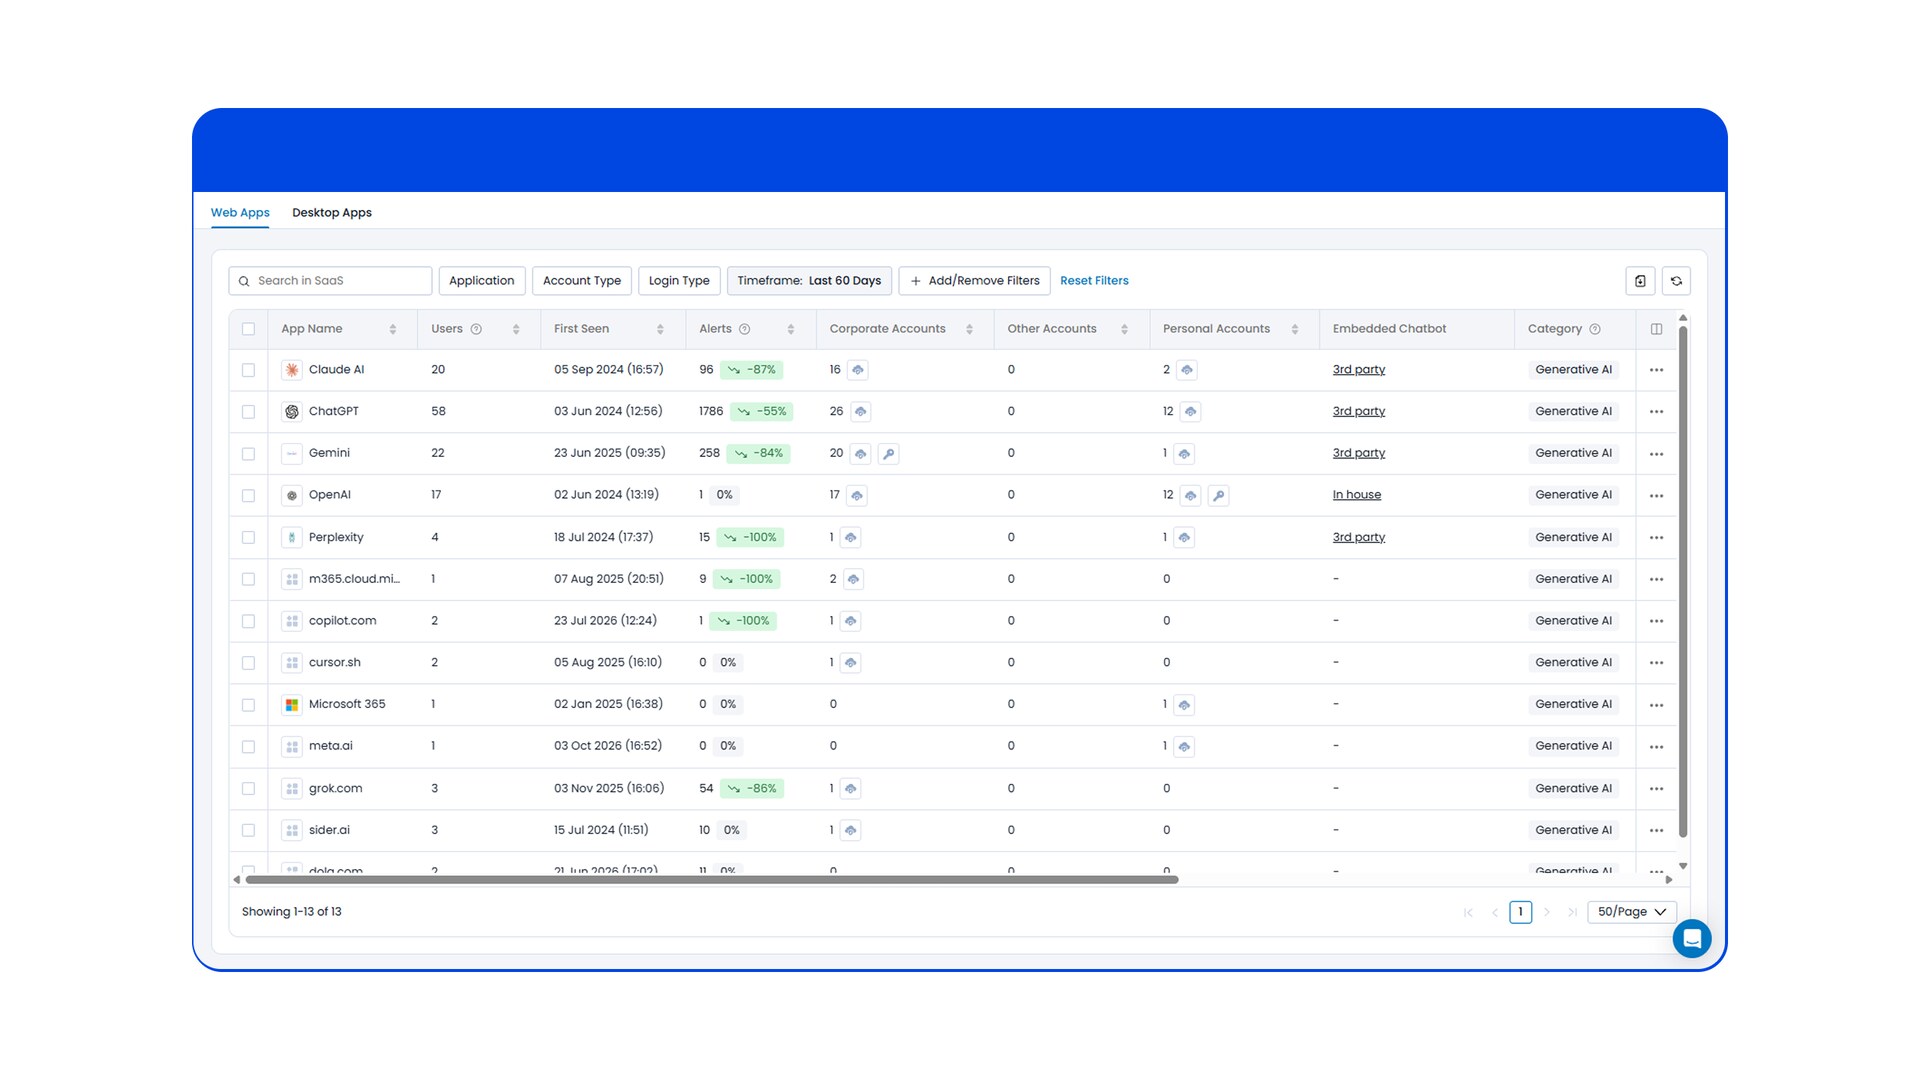
AIツール、組込みAI、AIエージェントを把握して、AIツール、ユーザー、アカウントの包括的なインベントリを確認できます。
Akamai Workforce Protectorブラウザー拡張機能を使用することで、以下を把握できます。
- AI Webアプリケーションおよびコパイロット
- AI搭載SaaSおよびWebアプリ
- AIデスクトップアプリケーション
- AIブラウザー拡張機能
- オンデバイス型AIエージェントおよびフレームワーク
- AI開発ツールおよびコーディングエージェント
業務環境に導入されているAIツールとその利用者の完全なインベントリを入手してシャドーAIを排除します。

AIアクセス制御
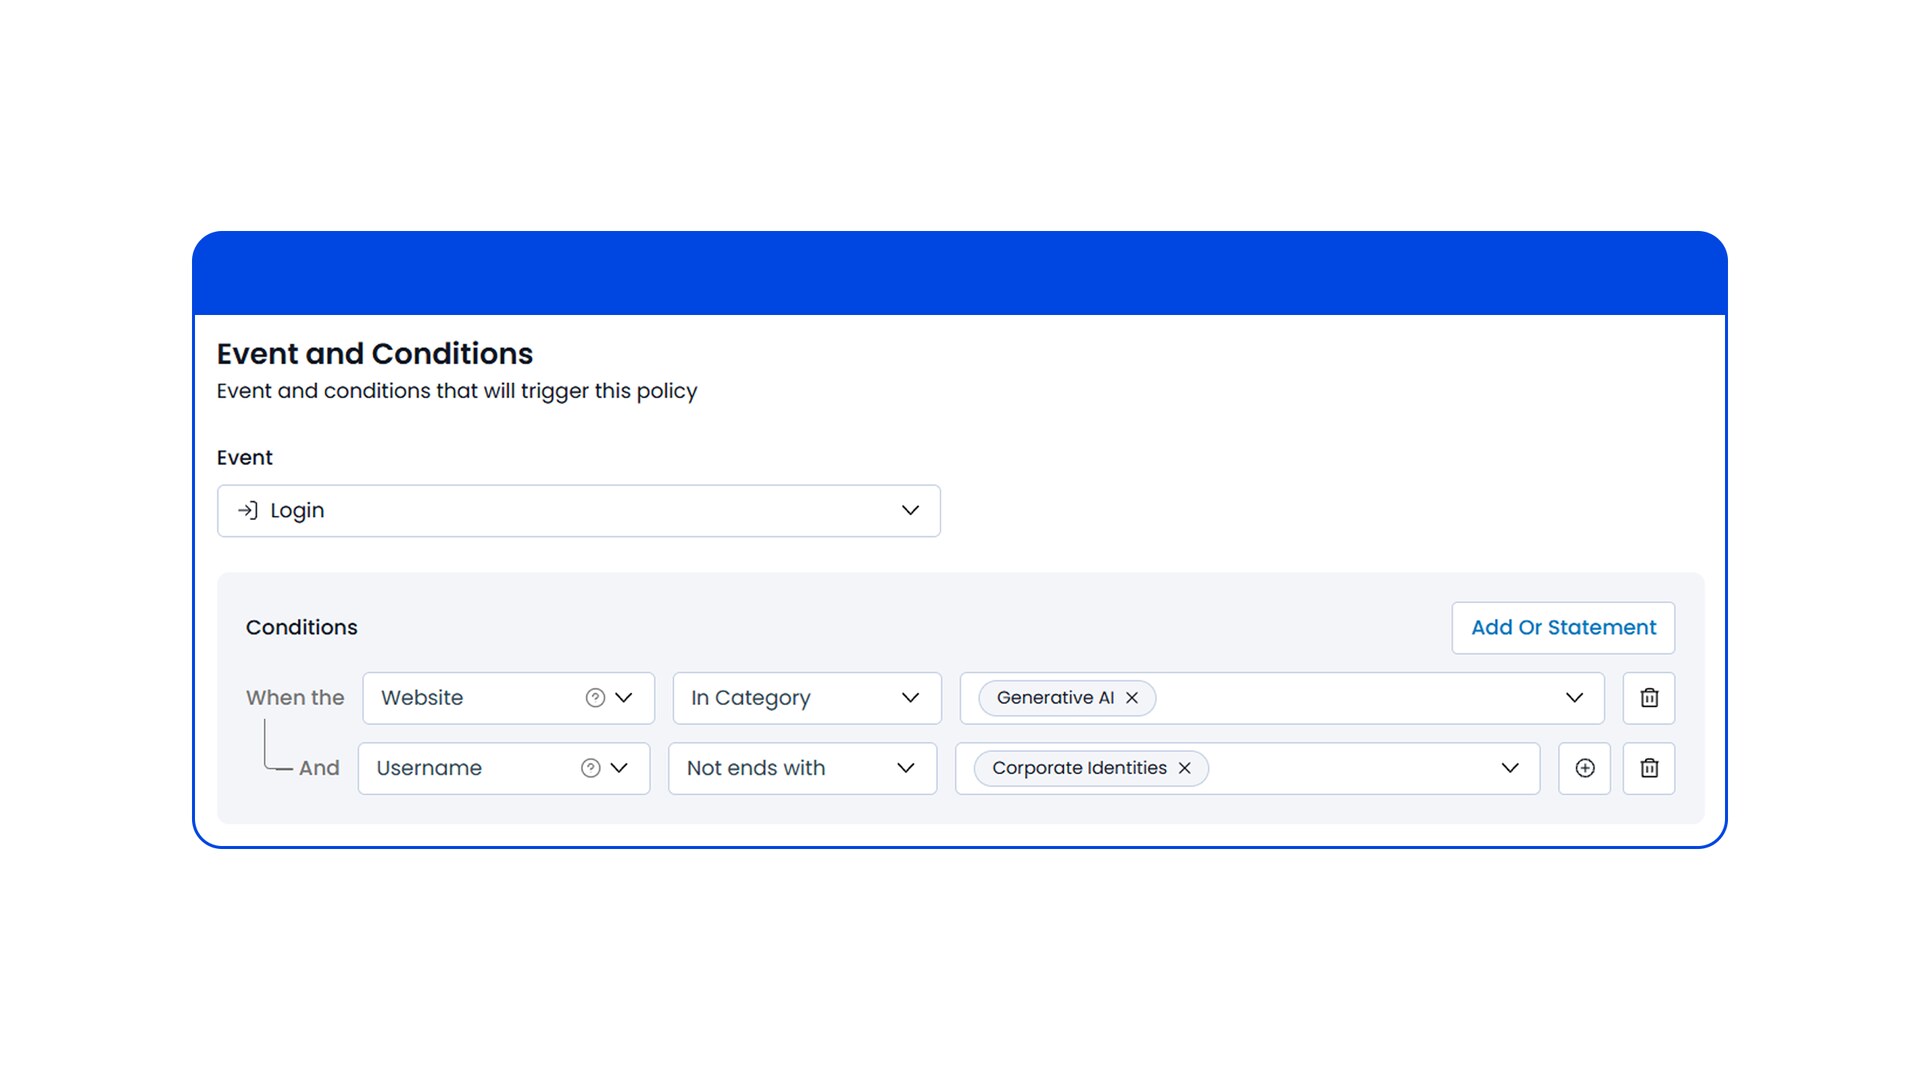
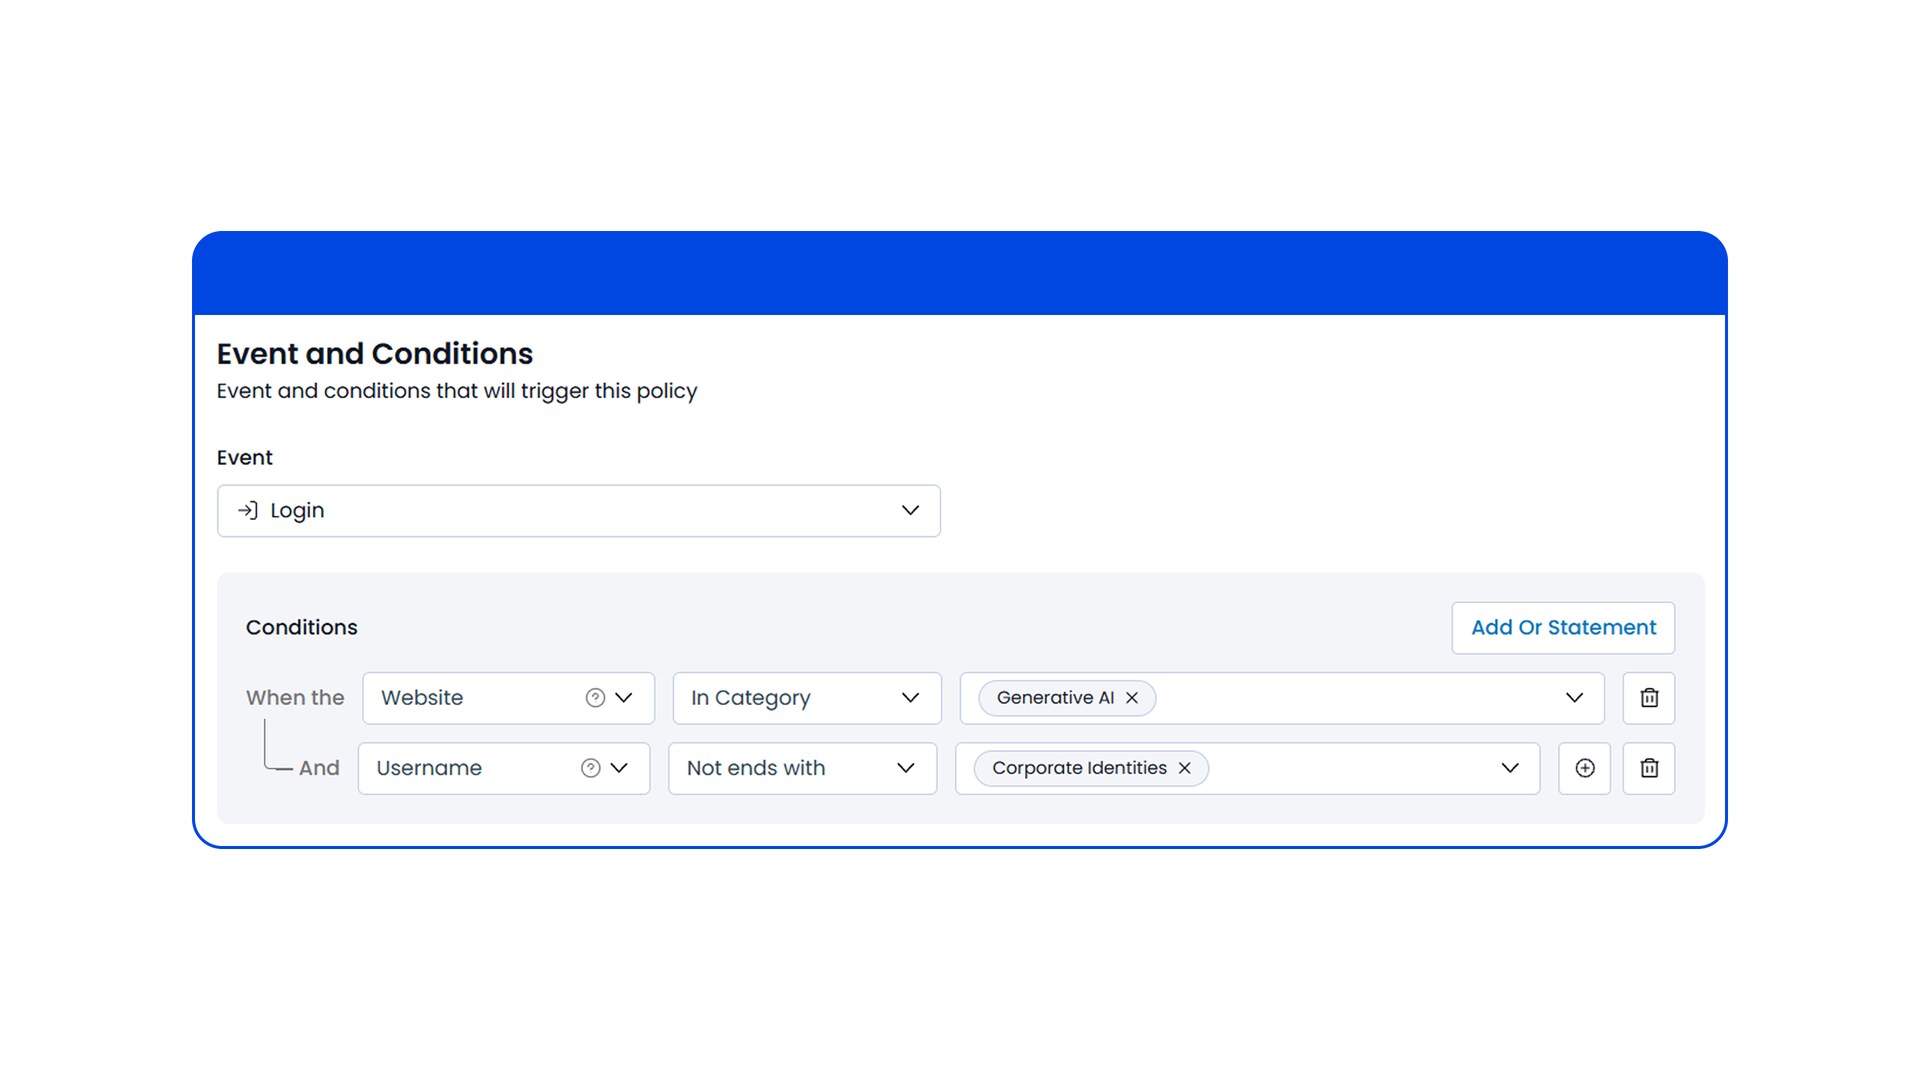
AIツール、エージェント、アプリケーションへのアクセスをセキュアに管理して、未承認のユーザーIDによる未承認のAIツールへのアクセスを防止します。
以下の基準に基づいて、AIツールに対するデータアクセスとAIツールによるデータアクセスをきめ細かく制御します。
- 承認済みAIアプリケーションと未承認AIアプリケーション
- 企業アカウントと個人ユーザーアカウント
- 管理対象デバイスと管理対象外デバイス
- 人間のアクティビティとエージェントのアクティビティ
- 使用LLMモデル
正当な業務利用を妨げることなく、未承認のツールや許可されていないアカウントへのアクセスを防止します。
AIデータ保護
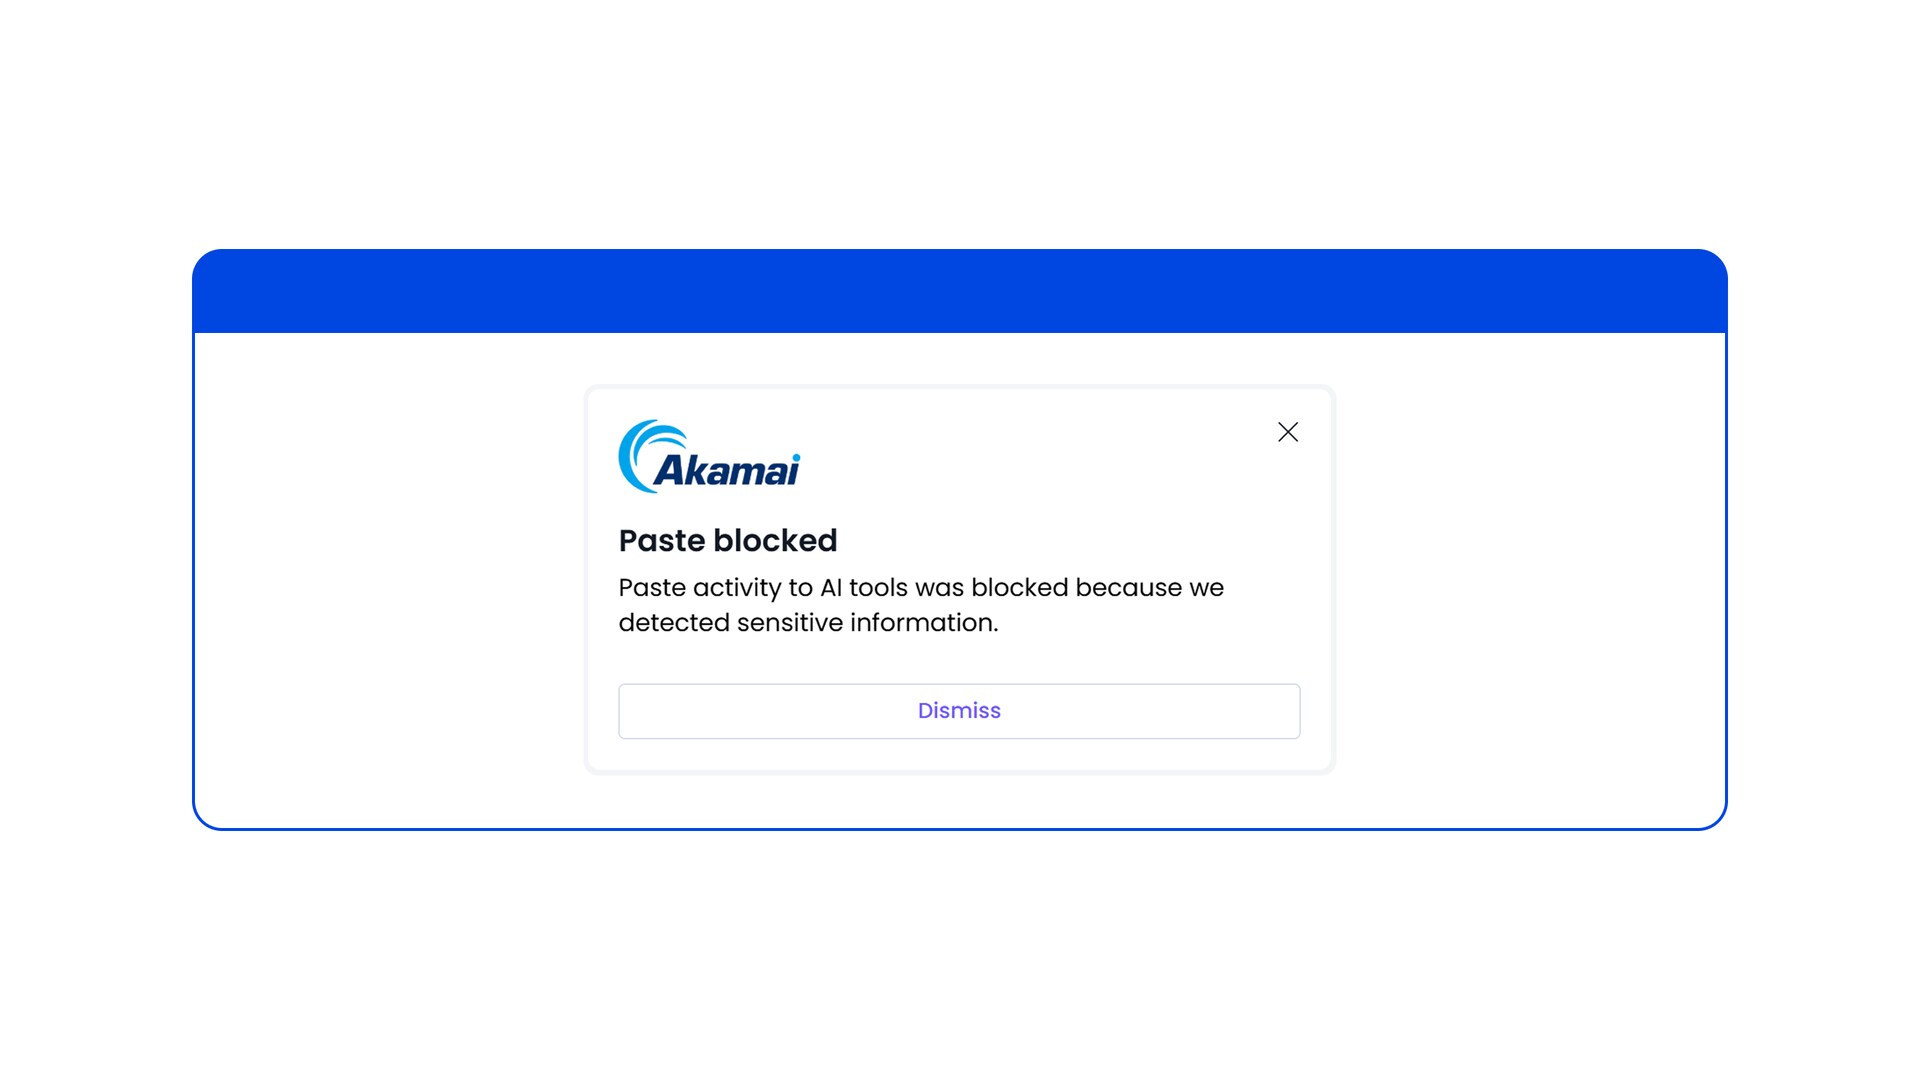
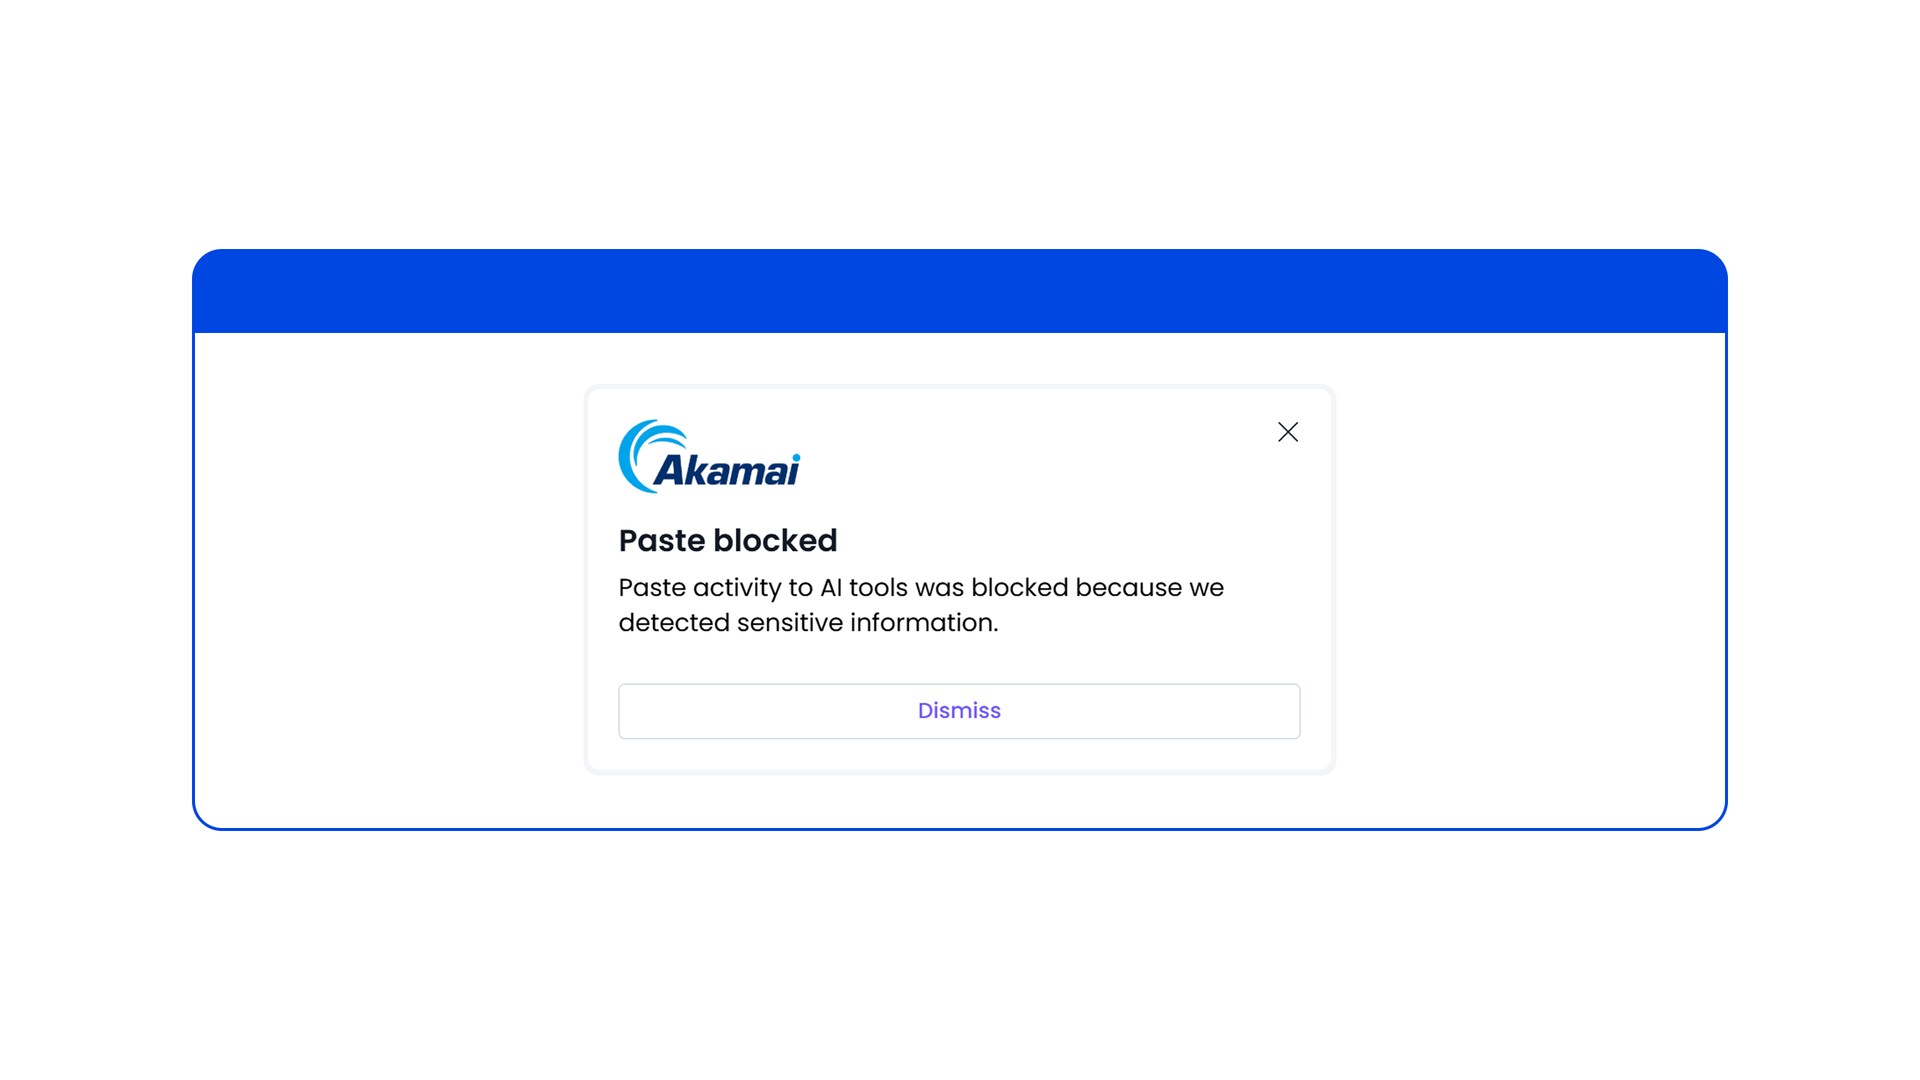
機密情報の漏えい防止のために、AIツール全体にわたるデータアクティビティを検知、監視、分類します。
以下のようなユーザーアクティビティ間のデータ交換を制御します。
- タイピング
- コピー/貼り付け
- ファイルのアップロード/ダウンロード
- 会話の共有
- サードパーティーアプリケーションコネクター
AI経由のデータ漏洩を防止し、GDPR、NIS2、PCI DSSなどの国際基準へのコンプライアンスを維持します。
AIリスク防止
AIシステムやデータの整合性を損ない、システム侵害やAI利用ポリシー違反につながる可能性のあるAIのリスクと脅威を検知して防止します。
- 以下のようなAIのリスクや脅威を阻止します。
- プロンプトインジェクション
- AIフィッシング攻撃
- ハルシネーション
- トキシシティ
AI拡張機能管理
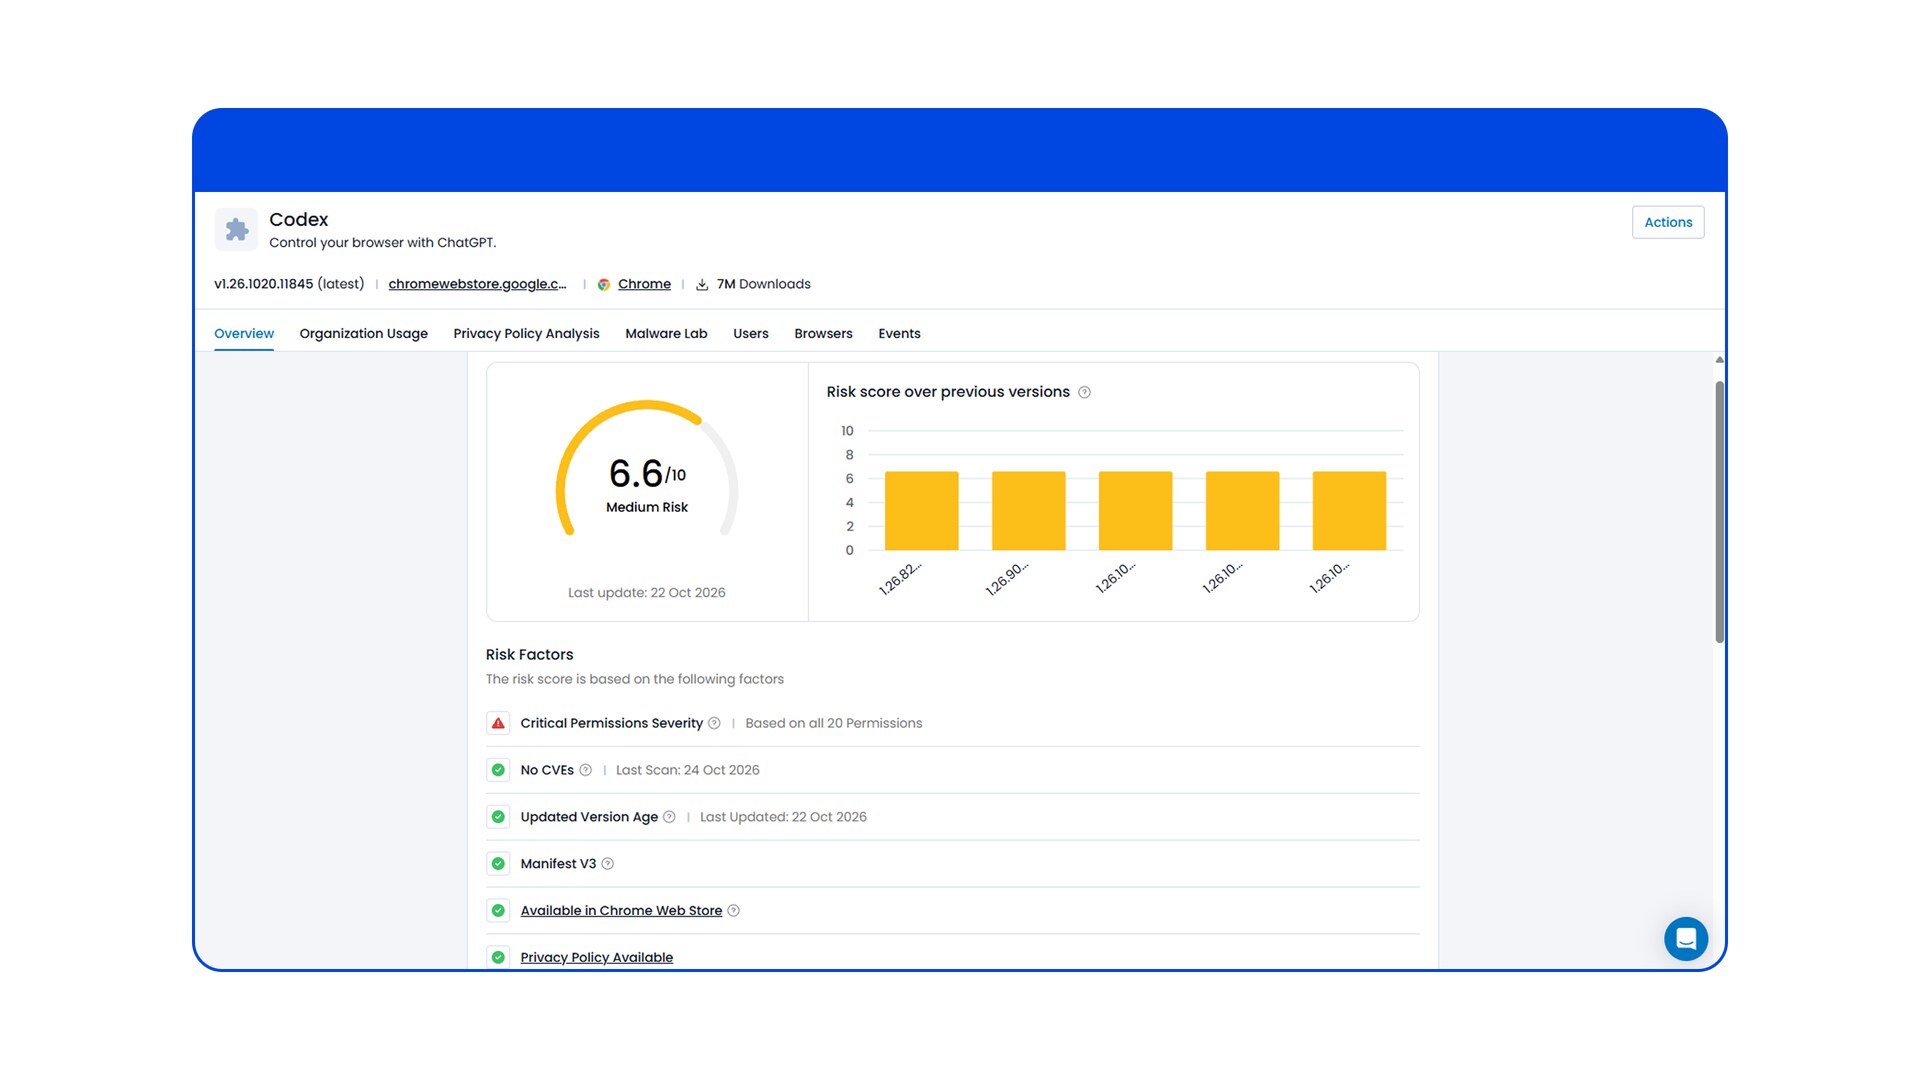
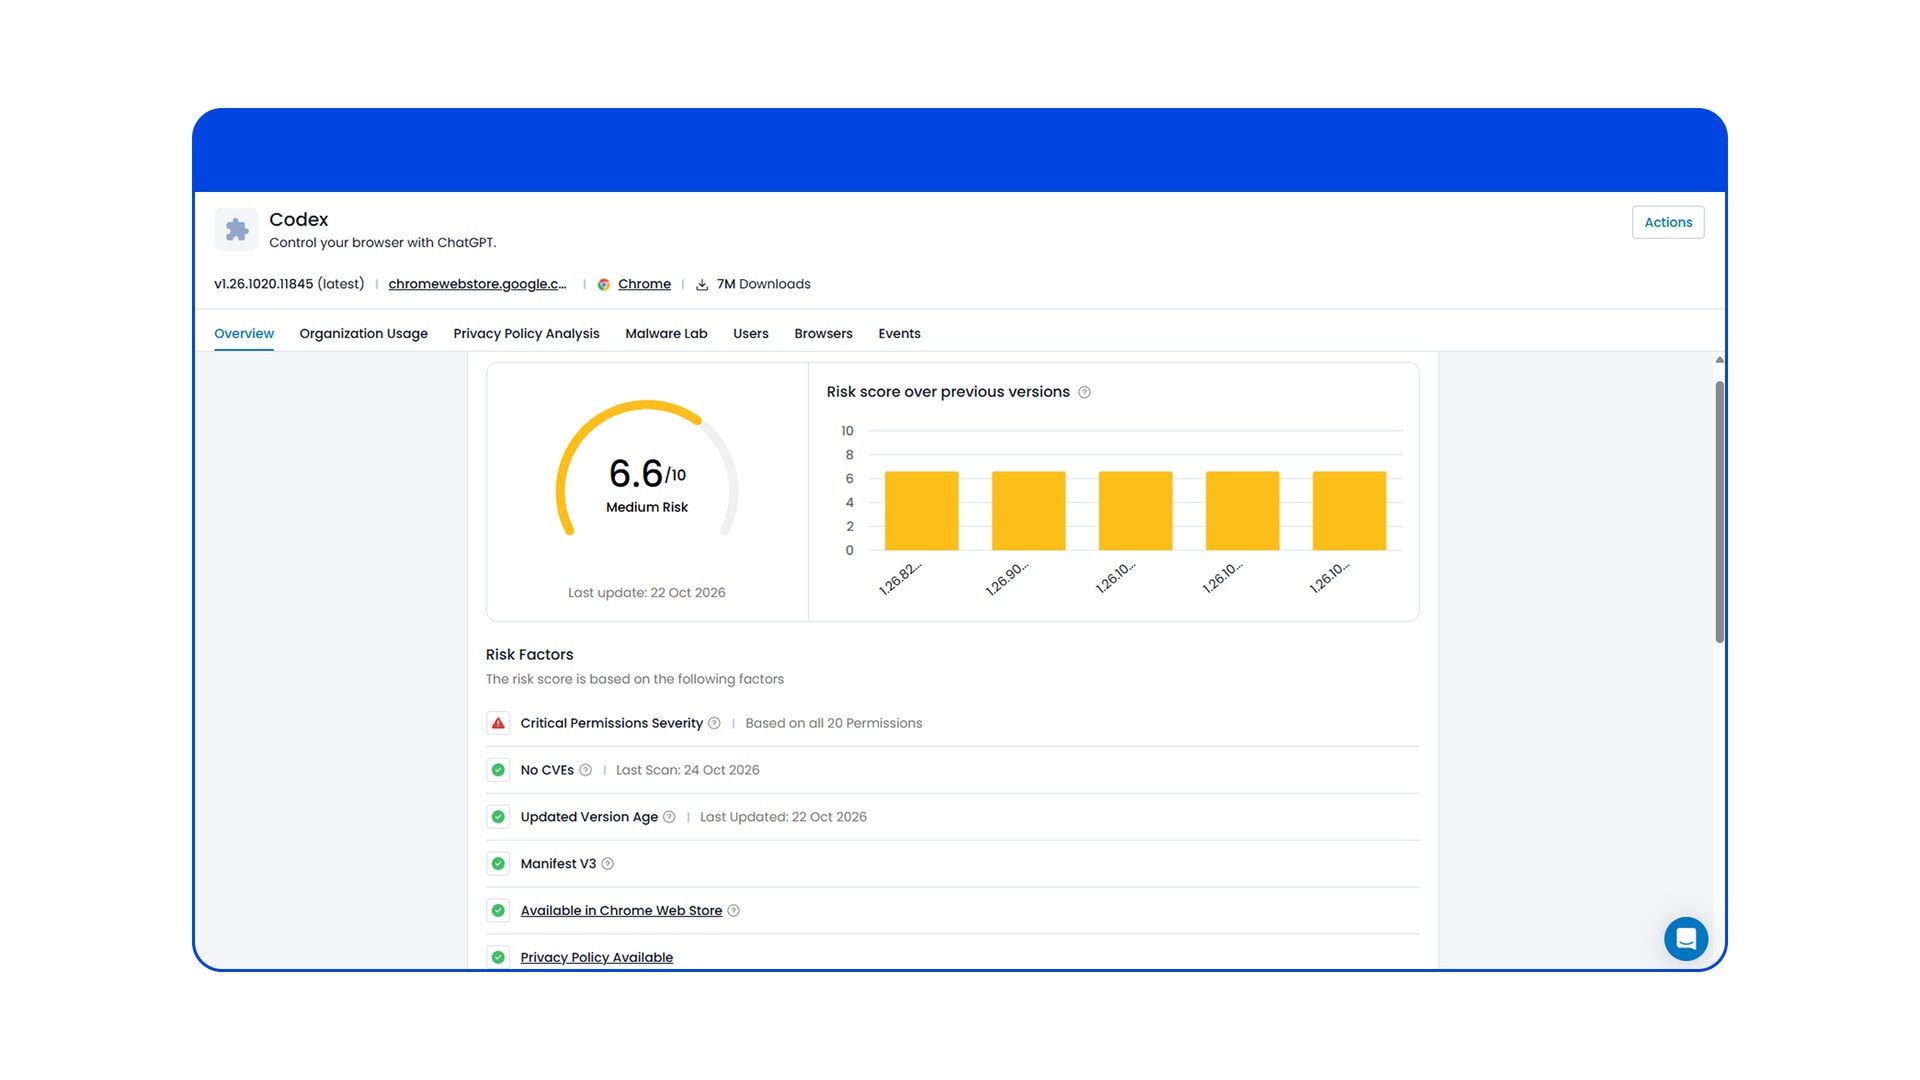
AI搭載かどうかに関わらずブラウザー拡張機能を網羅的に把握し、自動リスク評価とリスクに応じた柔軟な制御により、不審な拡張機能を自動的に特定してブロックします。
SASE、プロキシ、エンドポイントセキュリティではAIインタラクションを保護できない理由
| アプローチ | 十分に保護できる領域 | 見落としがちな領域 | Workforce Protectorが他社製品と異なる理由 |
|---|---|---|---|
| SASE/SSE | ネットワークトラフィック、アプリケーションへのアクセス、および接続性 | プロンプト、ユーザーアクション、AIインタラクション、セッション内のデータ交換 | Workforce Protectorは、データがエンドポイントから流出した後のネットワークレベルではなく、ユーザーがAIとやり取りする瞬間に機能します。 |
| ローカルプロキシ | ルーティングされたトラフィック検査とポリシーの適用 | 完全なインタラクションコンテキストとシンプルなユーザー体験 | Workforce Protectorは、トラフィックのリダイレクトやパフォーマンスへの影響を与えることなく、インタラクションレイヤーで直接制御を適用します |
| エンドポイントDLP/EDR/XDR | ファイル、プロセス、デバイス、およびエンドポイントのアクティビティ | プロンプト、テキスト入力、コピー/貼り付け、AIの利用などのファイルレスアクション | Workforce Protectorは、従来のエンドポイント向けアンチマルウェアソリューションが見逃すアイデンティティとデータのコンテキストを提供 |
よくある質問(FAQ)
よくある質問(FAQ)
Security Service Edge(SSE)ソリューションは、ネットワークトラフィックを検査しますが、暗号化によってブラウザー内のプロンプトやユーザー操作が見えなくなってしまうことがよくあります。Workforce Protectorはインタラクション層で直接動作し、アプリケーション内のプロンプト、ファイルのアップロード、データ交換を保護します。
多くのAIセキュリティソリューションは、AIトラフィックやモデルのインタラクションに焦点を当てています。Workforce Protectorは、プロンプトや応答、ユーザー操作、アプリケーション、ブラウザー、AIエージェントの動作を可視化し、制御できるようにして、AI、SaaS、Webのインタラクションのセキュリティを確保します。
エンドポイントDLPは通常、ファイルとトラフィックに重点を置いています。Workforce Protectorは、ファイルベースのアクティビティだけでなく、テキスト入力、コピー/貼り付け、AIの使用などのファイルレスアクティビティを含む、コンテキストに応じたインタラクションのセキュリティを確保します。
Workforce Protectorは、ラストマイルで監視、検知、ブロック、ガバナンス制御を適用しながら、ネイティブのユーザー体験を維持するように設計されています。
Workforce Protectorは、ネットワークやアーキテクチャの変更を必要としません。保護されているインタラクションチャネルに応じて導入されます。
はい。Workforce Protectorは、既存のIAM/IdP、アクセス管理、SIEM、ファイルラベリング、チケット管理、およびMDMシステムと連携して動作するように設計されています。
セキュア・エンタープライズ・ブラウザーとは、業務の大半が行われるブラウザー内にセキュリティ制御を組み込み、AI、SaaS、Webアプリケーションにおけるユーザーの操作を可視化し、制御できるようにするものです。このカテゴリには、ユーザーの既存ブラウザーを置き換える専用ブラウザーと、既存のブラウザーに制御機能を追加する拡張機能ベースの方式の両方が含まれます。
Workforce Protectorは、ユーザーにブラウザーの切り替えを求めることなく、ラストマイルにおいて、同等の可視化と制御を実現します。組織ですでに利用しているブラウザーに拡張機能としてインストールできるため、移行作業や再トレーニングは不要です。また、従来のブラウザーを使い続けるユーザーが取り残されることもありません。この違いにより、ユーザーの導入率が制約になりにくく、実運用ではより広い範囲を保護できる傾向があります。
Chrome、Edge、Safari、Firefoxなどの主要なブラウザーに対応しており、Windows、macOS、Linuxで利用できます。また、iOSおよびAndroidへの導入にも対応しています。さらに、ChatGPT Atlas、Perplexity Comet、Diaなどのエージェント型AIブラウザーに加え、Microsoft 365、Outlook、Slack、Teams、VS CodeなどのPWAとして利用できるデスクトップアプリケーションにも対応しています。
はい。Workforce Protectorは、ネットワークアーキテクチャを変更したり、ハードウェアやソフトウェアをインストールしたりすることなく、管理対象・管理対象外の両方のデバイスに展開できます。そのため、契約社員や外部委託先、個人所有のデバイスを使用する従業員にも適用できます。
ブラウザー、ページ、ファイルシステムの各レベルで改ざん防止機能が動作し、ユーザーによる拡張機能の無効化を防ぎます。また、プライベートブラウジングやシークレットモードにも対応しており、こうした環境でもセキュリティポリシーの適用を維持します。
いいえ。Workforce Protectorは、ブラウザー本来の操作性を維持します。通信トラフィックの迂回やプロキシを必要としないため、ユーザーセッションのレイテンシーを引き起こしません。
はい。Workforce Protectorは、エージェント型の動作を検知してユーザーによる操作と区別し、AIサイドパネルを制御するとともに、ブラウザー上のAIエージェントとの会話を可視化します。これにより、ブラウザー内で自律的に動作するAIエージェントにも、ユーザーと同じポリシーを適用できます。
Workforce Protectorは、単独のセキュリティ対策として導入することも、既存のセキュリティツールを補完して強化するために活用することもできます。セキュアWebゲートウェイやCASBツールがネットワークトラフィックやAPIを検査するのに対して、Workforce Protectorはプロンプトの入力内容、ユーザーID、ブラウザー拡張機能のアクティビティまでを細かく可視化します。
AIインタラクションのセキュリティを確保
無料のデモでは、Workforce Protectorがセキュリティチームをどのように支援するのかをご確認いただけます。
- シャドーAIと管理されていない利用の検知
- 機微な情報の漏えい防止
- AIインタラクションをリアルタイムで制御
- ブラウザーやデバイスを問わずユーザーを保護
- 自信を持ってAIの導入を加速
デモのスケジュールは2ステップで簡単に行えます。
- フォームを送信する
- 弊社チームと時間を調整する
