

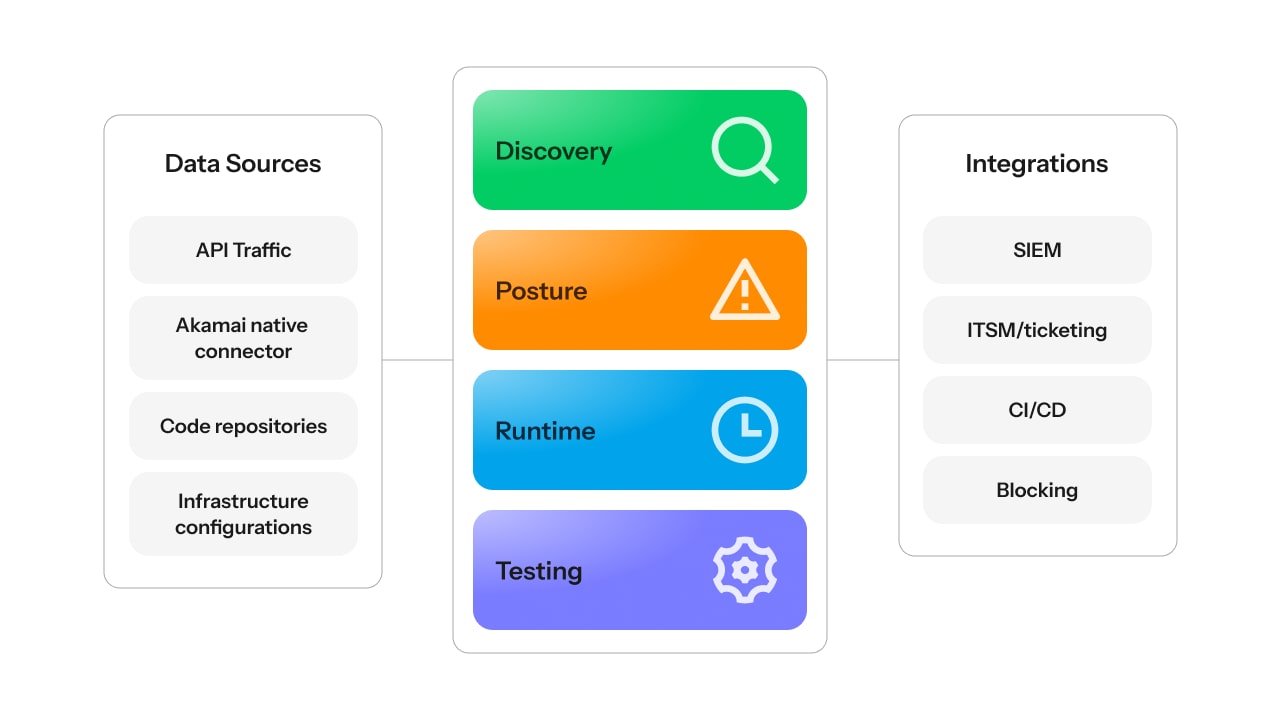
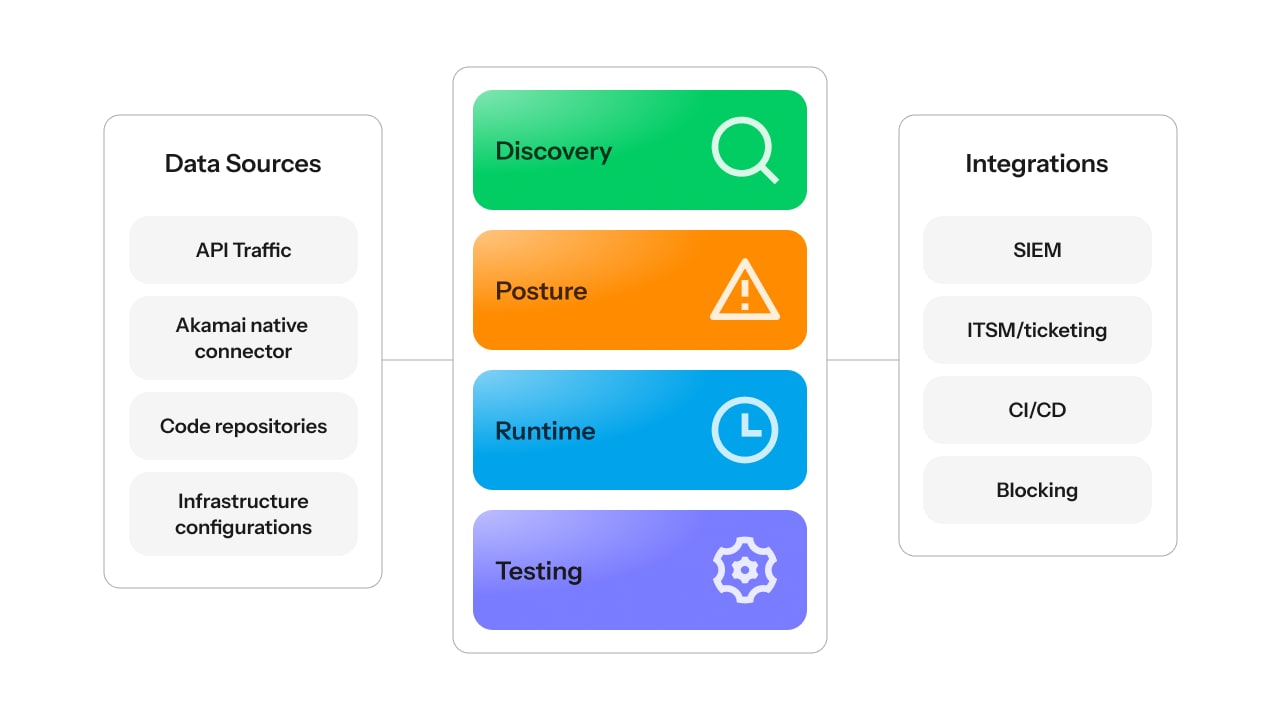
- 发现流量、代码、规范、网关、云环境和外部暴露点中的 API,包括影子 API、僵尸 API、未受管理的 API、MCP API 以及与 AI 关联的 API。
- 持续监控与 OWASP API、PCI DSS、HIPAA、ISO 27001、GDPR、HITRUST 和 NIST 等标准的合规一致性
- 可视化呈现 API 行为、基础设施上下文、流量流向、身份验证模式以及敏感数据暴露情况
- 识别并标记与生成式 AI 应用程序、LLM 服务、AI 工作流和 MCP 服务器连接的 API,以治理 AI 时代的暴露风险
- 分析运行时行为,检测异常活动、业务逻辑滥用、敏感数据暴露、数据抓取、篡改行为和潜在攻击
- 将发现的问题导入 SIEM、ITSM、工单系统、CMDB、WAAP、网关和开发人员工作流程
- 根据安全最佳实践、OWASP API 风险、内部策略和合规框架评估 API 安全态势
- 将 API 安全问题关联至责任人、代码库、文件路径及最后提交者(在可行时),以加速风险修复。
- 将 API 安全测试集成至 CI/CD 流水线,在发布前运行 200+ 项模拟恶意流量的测试
从代码编写到运行时全程治理和保护每个 API
持续掌握流量、代码和文档中的 API 可见性,包括与 GenAI 应用、LLM 服务和 MCP 服务器连接的 API。识别漏洞、分析行为、在生产环境部署前测试 API,并根据团队所需的上下文确定修复优先级,从而降低风险。
在 API 风险影响业务之前,及时发现并降低风险
了解 API 安全如何在全生命周期中发挥作用
现代 API 安全解决方案的核心功能
客户案例


使用场景:AI 时代的 API 安全
在 AI 加速的 API 威胁影响业务之前,全面发现、测试、治理并监控 API。
保护 AI 关联的 API 安全
AI 应用、LLM 服务及智能体工作流均依赖 API 来访问数据、触发动作并连接至企业系统。
借助 Akamai API Security,团队可以:
- 自动发现与 GenAI 应用程序、LLM 服务及 MCP 服务器关联的 API
- 识别影子 API 和未受管理的 AI 关联 API
- 了解这些 API 暴露了哪些数据
- 分析行为,识别滥用或恶意使用的迹象
- 随着 AI 应用的规模化普及,持续强化安全治理能力
减少支撑 AI 驱动应用与工作流的 API 可见性盲区。
在发布前进行 API 安全测试
API 安全测试可帮助团队在 API 进入生产环境之前,提前发现安全漏洞。Akamai API Security 与 CI/CD 工作流无缝集成,可运行 200+ 项模拟恶意流量的动态测试,其中包括紧密对齐 OWASP API Security Top 10 标准的测试项。
团队可以在发布前运行测试、验证修复效果,并在无需过度依赖人工测试的情况下,显著降低生产环境的风险暴露。
获取覆盖全企业范围的 API 资产清单
当团队仅依赖网关、技术文档或定期审计时,API 资产清单会迅速过时。
Akamai API Security 能够跨运行时流量、代码库、API 文档、网关、云环境及外部暴露点,持续自动发现 API 资产。
用其精准识别:
- 活跃 API 和未受管理的 API
- 影子 API、僵尸 API 和已弃用的 API
- 重复的 API 或文档不完善的 API
- 与 AI 关联的 API 和 MCP
构建更精准的 API 资产全景,助力团队更快发现风险,以更高的信心治理 API。
治理安全态势与合规性
仅靠 API 告警本身并不能实现安全治理。Akamai API Security 可帮助团队将 API 安全最佳实践定义为策略规范,并针对这些规范评估 API 合规性。
使用它来:
- 将发现的问题映射至 OWASP API、PCI DSS、HIPAA、ISO 27001、GDPR、HITRUST 及 NIST 等合规标准
- 追踪安全态势差距与修复进度
- 持续监测 API 风险趋势变化
- 为审计、合规监管、网络安全保险及管理层风险沟通提供数据支持
将 API 发现的问题转化为可衡量的治理项目,而非又一堆待处理的警报。
监控 API 滥用
API 攻击往往看起来与正常使用无异。攻击者可能会利用合法的端点、凭据或看似正常的工作流程,来利用授权漏洞、过度数据暴露、业务逻辑缺陷、合作伙伴滥用、爬取、篡改或资源耗尽等问题。
Akamai API Security 可帮助团队:
- 分析运行时行为,识别可疑模式
- 检测 API 滥用、恶意使用及异常活动
- 为调查分析添加 API 特定上下文
- 将发现结果路由到现有的响应工作流程中
加快调查速度,明确风险优先级,并减轻 API 滥用的影响。
常见问题
常见问题
App & API Protector 是 Akamai 的 WAAP 解决方案,用于在边缘端提供串联(inline)防护,能够为通过 Akamai 防护的流量提供包括 WAF、API、爬虫程序以及 DDoS 在内的全面防御。Akamai API Security 是一款专属的 API 安全解决方案,能够跨流量、代码、规范和连接的架构,提供更深层的 API 资产发现、姿态管理、行为分析、主动测试、合规映射以及修复上下文信息。
Standard Technical / Enterprise B2B (ZH-CN) 两者联合使用时,App & API Protector 可针对相关流量提供带内(Inline)防护拦截,而 API Security 则作为专属记录系统,负责全生命周期的 API 风险管理。
是的,我们专门构建的 API 测试解决方案旨在全面覆盖 API 相关漏洞。我们的解决方案可以帮助您将 API 安全测试左移并嵌入到每个开发阶段。
Akamai API Security 能够分析来自受支持的南北向和东西向流量源的 API 流量,具体取决于流量的连接方式。这有助于团队跨云端、混合和内部环境监控 API,从而及时发现异常行为和潜在风险。
Akamai API Security 有助于识别那些会访问、处理或返回敏感数据的 API,例如个人可识别信息(PII)、内部文档或知识产权。团队可以利用这些上下文信息来排定风险的优先级、强化治理,并将修复精力集中在那些可能对业务或合规性产生最大影响的 API 上。
API Security 不受平台限制,适用于各类环境(例如,SaaS 环境、混合环境和本地环境),包括那些有多个 CDN、WAF 和网关并且 API 广泛分布在整个企业中(同时具有南北向流量和东西向流量)的复杂环境。API Security 可以让您在整个企业范围内监测 API 行为,而不必考虑是在何处发现的 API。
Akamai API Security 具有一个原生连接器,使您可以将 Akamai Cloud 的流量副本无缝发送到 Akamai API Security 进行分析。这种集成直接内置于 API Security 和 Akamai Cloud 中,从而消除了延迟并降低了风险。此原生接口可自动发现和跟踪 Akamai 托管环境中的 API,帮助检测漏洞,并允许客户在边缘阻止攻击者的攻击。
API Security 能够抵御所有的 OWASP API 安全十大风险。
Akamai API Security 能够协助企业与组织,探索并治理连接到 GenAI 应用程序,LLM 服务,AI 工作流和 MCP 服务器的 API。它能够识别影子或未托管的 AI 关联 API,分析其行为以查找滥用或恶意攻击的迹象,并协助团队明确这些 API 可能会泄露哪些敏感数据。
随着 AI 的广泛应用,攻击者可利用前沿大语言模型(LLM)和 AI 智能体,加速 API 侦察、业务逻辑探测以及漏洞利用变种的生成。Akamai API Security 通过结合多源资产发现、安全态势管理、主动测试、运行时行为分析以及修复上下文,帮助团队防范由 AI 驱动及加速的 API 威胁。
资源
观看实时演示,见证 API Security 的强大功能
与 Akamai 专家进行一对一交流,为您量身定制演示方案,深入了解 API Security 如何保护您独特的业务环境。
探索关键功能的实操示例,这些功能有助于防止攻击,包括:
- 发现和监控:利用我们的全天候监控系统可即时检测威胁并做出响应
- 警报:调查风险状况和运行时告警的处理方式
- 轻松集成:无论复杂性如何,都能够与您的现有技术堆栈无缝集成
通过两个简单步骤安排您的个性化演示:
- 提交表格
- 与我们的团队预约时间

