AI自律型攻撃による不正アクセスを防ぐ:非対称なサイバー戦で主導権を取り戻すための先制防御アプローチ
Key takeaways
LLM駆動のAIエージェントの悪用によって24時間365日無休で探索や攻撃が自動実行されており、攻撃者側が防御側を圧倒的に上回る非対称な構造的ギャップが生じています。これらの攻撃のうち、最も致命的な標的の一つとなっているのが「API」です。
AIに先回りした防御を実現するためにまず求められるのが「基本の徹底」です。 重要システムだけに限定した局所的な防衛ではなく、開発・検証環境やサブシステムを含めた外部から到達可能なすべてのWeb/API露出面に対して広くWAFやボット対策を適用し、AIによる自動探索行為を水際で遮断していく必要があります。
その上で、WAFでは検出が困難な正常通信になりすまし、APIのビジネスロジックの不備を突くBOLA(Broken Object Level Authorization)や大量情報流出に対しては、トラフィック全体の振る舞いをリアルタイムに監視するAPI専用のセキュリティ対策を配置した多層防御を行うことが不可欠です。
攻防バランスの壊滅的崩壊:AIエージェントによる「自律型攻撃」の脅威
2026年秋以降、日本国内のWebシステムやAPIを標的とした不正アクセスおよび大規模な個人情報漏洩インシデントが急増しています。9月以降のわずか1ヶ月間で100件を超える公表事案が発生している状況です。この急増の要因の1つは、攻撃者が「LLM(大規模言語モデル)駆動のAIエージェントを悪用し、システムの弱点の自動探索からエクスプロイト(攻撃コード)の作成、実行までを自律的かつ高速に行えるようになったこと」にあると言わざるを得ません。
攻撃者は24時間365日無休でアタックサーフェスを自動スキャンし、ターゲットとするアプリケーションやサービスに固有の構造に応じた攻撃コードを即座に生成・実行することが可能となりました。これにより攻撃コストと難易度は大幅に低下し、攻撃者側と防御側の対称性は急激に崩れているのが現状です。この構造的な変化において、最も致命的な標的とされている攻撃ベクトルの一つが「API」です。
APIに起因する重大インシデント:ARTEXとA2B攻撃の実態
AIによる自律攻撃とAPIの脆弱性が組み合わさった時、どのような破壊的被害が生じるのでしょうか。直近で大きな話題となった二つのサイバー攻撃の手口を改めて考察してみます。
2026年10月1日以降に公表された韓国における主要金融機関(KB国民銀行、新韓銀行、相互金融等)に対する連続不正アクセスでは、中国製AI自律型ぺネトレーションテストツールである「ARTEX」の痕跡が複数の攻撃元IPから確認されました。日本でもセキュリティ機関が主にAPIを狙った攻撃に関する詳細情報を相次いで公開しています。CrowdStrike社の解析によると、攻撃者はARTEXと複数のLLM(Claude Code等)を高度に組み合わせ、24時間無休の自動探索パイプラインを構築していたとされています。
ここで極めて重要な示唆は、「攻撃者は防御の堅固な勘定系コアシステムを直接狙うのではなく、監視の手薄な周辺Web/API接面や業務アプリのエンドポイントを狙って大量のデータ(個人情報)を高速に照会・収集した」という点にあります。
ARTEXのようなAIエージェントは、既存の脆弱性スキャナ(NucleiやSubfinder等)を裏で効率的に呼び出し、その実行結果をリアルタイムに解析して追撃対象のAPIを自律的に特定します。人間が介在しないスピードで脆弱性探索と攻撃リクエストの試行が繰り返された結果、複数の金融機関からのデータ流出へと繋がったと考えられます。
これらの報道を受け、韓国の国家サイバーセキュリティの中核機関である韓国インターネット振興院(KISA:Korea Internet & Security Agency)は企業のセキュリティ強化に向けた緊急勧告を発出しました。
勧告では、開発環境や未使用サービス、管理者ページといった野良API(シャドーAPI)などの外部露出資産へのアクセス制限を強く求めています。さらに、BOLA(Broken Object Level Authorization)やIDORなどの認可の不備を突いた不正アクセスを防ぐため、他者になりすました情報の照会をブロックする検証ロジックの確実な実装を強く求めています。
尚、ARTEXによる攻撃として公表されているIPアドレス帯からのリクエストは、日本国内でAkamaiにご契約を頂いているアカウントのうち、350以上で既に観測されております。現在起きている直接的な攻撃との関連付けまでは不明ですが、既にこれらのAIツールを用いた攻撃の標的となっていることを前提とした対策を推進することが急務であると考えています。
Akamaiでは、ARTEXのような最新の脅威アクターに関するアナリストのレポートをはじめとるする脅威インテリジェンスを別途有償でご提供可能です。単なるプロファイリングに留まらず、Akamaiとして推奨する防御策まで含めた実効性のある内容となっております。ご興味がありましたら、担当営業までお問い合わせください。
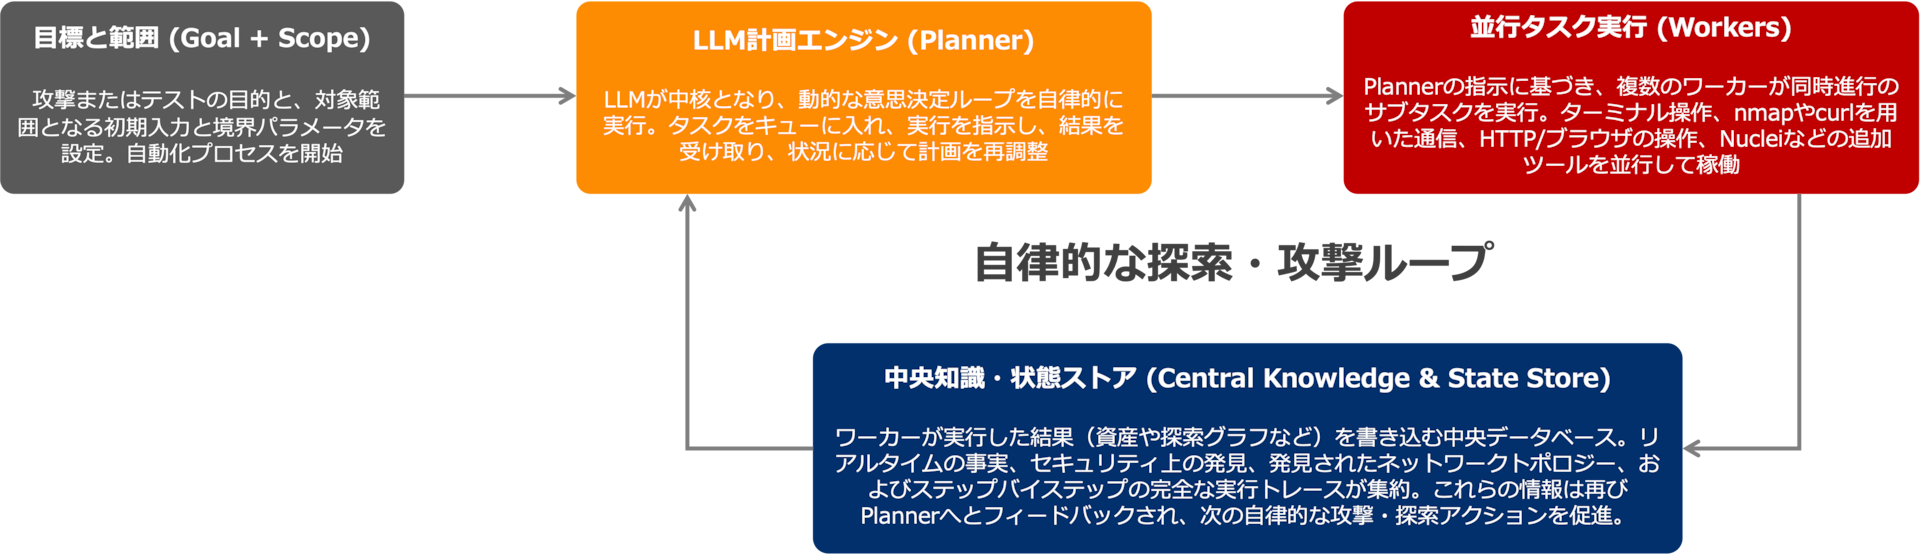
ARTEXによる自律的な探索・攻撃ループの概要
一方、2026年10月13日に情報通信研究機構(NICT)の脅威情報分析チームLETTICEが命名し、注意喚起を行った「A2B攻撃(App-to-Backend Attack)」は、Google Play等のストアで公開されているAndroidアプリ(APKファイル等)を入手・逆コンパイルし、そこに隠されたバックエンドAPIの構造を暴いてサーバーへ直接攻撃を仕掛ける手法です。
攻撃者はAIツールを用いてアプリの内部コードや通信定義を即座に自動解析し、接続先URLやAPIエンドポイント(/user, /order等)、各APIのパラメータ構造、認証形式といったアプリが用いているAPIの設計仕様を正確に特定します。その上で、汎用的な攻撃ではなく、対象APIの仕様にカスタマイズされた攻撃リクエストをAIで生成・送信し、バックエンド側に潜む認可不備(BOLA/IDOR)やSQLインジェクション等の脆弱性を突いてデータベースから個人情報等を直接不正取得します。
こうした攻撃は、これまで専門的な知識を持った攻撃者による解析と攻撃のカスタム化が必要なため、コストと手間がかかるものでしたが、AIがその作業とスキルを肩代わりすることで壁が取り払われ、一気にリスクが顕在化していると考えられます。
アタックサーフェスの包括的保護とAPIの振る舞い検知の必要性
上述のARTEXによる攻撃に代表されるように、サイバー攻撃者は常に「最も抵抗の少ない弱い接面」を探し出し、そこから侵害を試みます。重要データを直接扱う本番環境のコアシステムだけに厳重なセキュリティを施していても、周辺に到達可能な脆弱なポイントが存在すれば、システム全体が危険に晒されることになります。
また、情報漏洩に直結するBOLAやIDORなどの攻撃の前段には、必ず攻撃対象や脆弱性(APIロジックの不備)を探索するフェーズが存在します。
これらのことから言えるのは「基本の徹底」です。インターネットから到達性のあるWeb/APIに対しては、重要システム限定の局所的な防御ではなく、サブシステムやグループ会社環境、開発/検証環境を含めたすべてのアタックサーフェスに対して広くWAF (Web Application Firewall) やボット対策を漏れなく適用し、AIを悪用し自律的にシステムの脆弱性を探索する活動を遮断していくことを強く推奨しています。
また、既に適用済みであったとしても、標準設定のままである又は遮断化の判断が遅れるなどのケースもあります。是非この機会にセキュリティコンサルタント等へご相談の上、チューニング作業の計画を開始することを推奨します。
加えて、仮に攻撃対象となりうるAPIを特定され、生成されたエクスプロイトが実行された場合に備え、多層防御としてAPI専用のセキュリティ対策を講じる必要があります。企業固有のAPIロジックの不備を突くBOLAやIDORなどの攻撃は、WAFでは「異常」として検知することが極めて困難です。例えば、SQLインジェクションなどの既知の脆弱性攻撃とは異なり、BOLAやIDORに代表されるロジック攻撃のリクエスト自体には、攻撃性を示す特殊なペイロードや不正な記号が含まれていません。従って、WAFのシグネチャ検査では完全な正常通信として処理され、そのまま通過してしまいます。
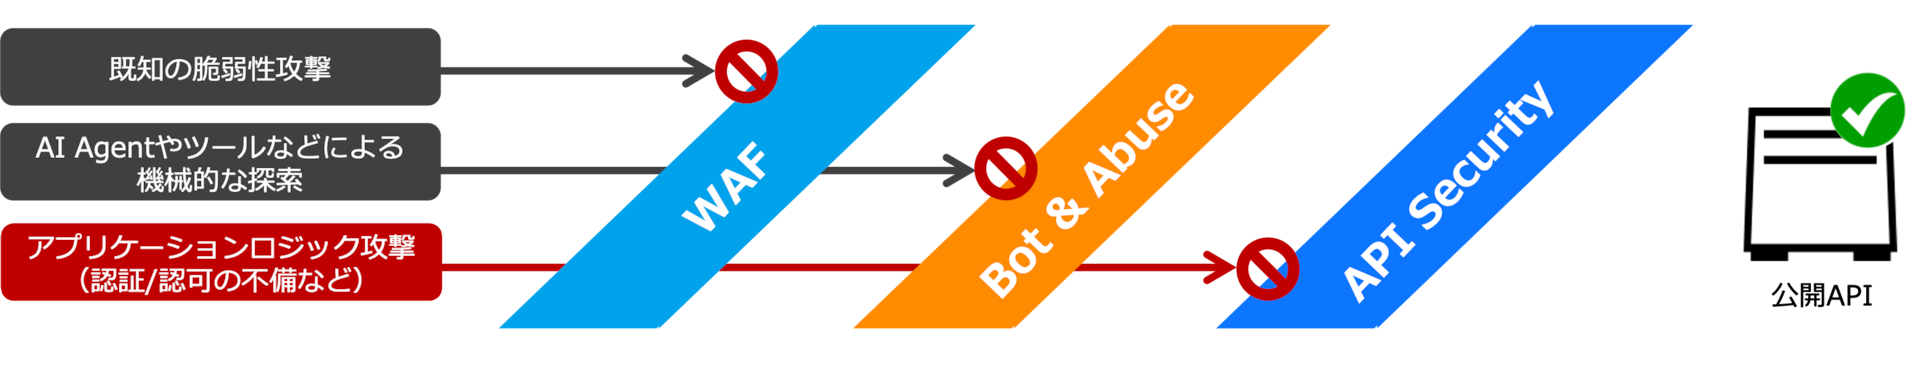
APIへの探索・攻撃に対する多層防御の概要
また、企業が導入している代表的な入口対策(IP制限、トークン・クライアント証明書認証、スキーマ検証など)であっても、APIのロジック攻撃を阻止することはできません。
認証済みの正規セッションを持つユーザーが他人の顧客ID(例:/api/user/1001 → /1002)などに書き換えてアクセスするBOLAでは、すべての認証チェックが正常なものとして通過してしまいます。さらに、一般的なWAFやAPI Gateway等のスキーマ検証はデータ型や必須項目の形式チェックにとどまり、ログイン中のユーザーがそのデータに対して参照権限を持つかという「個別の認可判断」までは行えないため、フォーマット上正しく組み立てられたように見える不正リクエストを識別して遮断できません。
さらに、常に新規・修正リリースが繰り返されるAPIのライフサイクルにおいて、リリース時や年に1度程度の脆弱性検査などの定点検査のみでは、発見が遅れ、影響範囲が拡大することが懸念されます。
これらを踏まえると、今後のAPIセキュリティには、すべての公開APIを自動で棚卸しして全容を把握した上で、個々のリクエスト単体ではなく「誰が、どのコンテンツに対して、どのような頻度で、どれだけのデータを取得しているか」というトラフィック全体の「振る舞い」をリアルタイムに常時監視するAPI専用のアプローチが必要不可欠となります。
AI駆動のAPI専用防御ソリューション:Akamai API Security
Akamai API Securityは、AkamaiのWAAPソリューションであるApp & API Protector(AAP)とゼロタッチで連携が可能であり、以下の4つの柱となる機能(Discovery, Posture, Runtime, Testing)を包括的に提供することで、これまでの脅威シナリオに対する根本的な防御を実現します。
Discovery(API自動発見・棚卸し)— シャドーAPI/ゾンビAPIの死角をゼロにする
実際のランタイムトラフィック、ソースコードリポジトリ(CI/CD)、API仕様書(OpenAPI/Swagger)、クラウドインフラ、さらには外部アタックサーフェスまで多元的に常時分析します。これにより、企業内に散在するすべてのAPIエンドポイントを完全自動で探索・棚卸し(インベントリ化)します。
Posture(リスク評価・設定不備管理)— 攻撃される前に脆弱性を先回り修正する
発見されたすべてのAPIに対して、OWASP API Security Top 10や国際的セキュリティ標準(PCI DSS, HIPAA, GDPR, NIST, ISO 27001等)に基づくリスク評価とセキュリティ姿勢(Posture)の判定を継続的に実行します。
具体的には、どのAPIが個人情報(PII)や機密データをレスポンスに含んでいるか、認証・認可の設定にBOLAなどのロジック攻撃が可能になるような欠陥がないかを自動で特定します。さらに、検出された脆弱性に対して「どのソースコードリポジトリのどのファイルパスか」「担当所有者は誰か」まで紐付けて修復優先度を提示するため、開発・運用チームはAI等に悪用される前に先手を打ってAPIの実装や仕様上の不備、権限設定の不備などを修正することができます。
Runtime(リアルタイム行動分析・異常検知)— 正規通信へのなりすましを見破る
全APIトラフィックの定常的なベースライン(通信の文脈、データの種類、アクセス頻度、認証パターン)を機械学習で常時学習します。その上で、単一のリクエストだけを見て判断するのではなく、APIを利用するトラフィック全体の振る舞いをリアルタイムに監視します。
例えば、特定のアカウントやトークンが普段と異なる挙動で大量のデータを要求したり、他人のオブジェクトIDを巡回照会し始めた瞬間、それを「APIの乱用・ビジネスロジック攻撃」として即座に検知します。さらに、エッジ側のApp & API Protector(AAP)とシームレスに連携し、該当する不正セッションを水際で即座に遮断します。
Testing(プリプロダクションテスト・シフトレフト)— 開発段階から脆弱性を自動検査
CI/CDパイプラインやテスト環境(Pre-production)に直接組み込み可能な、200種類以上の動的APIセキュリティテスト(OWASP API Top 10に対応した攻撃シミュレーション等)を自動実行することにより、AIに探索される以前の段階から脆弱性を潰し込みます。
開発者が新機能やAPI更新をリリースするビルド過程で動的テストが自動的に走り、認証・認可の不備などの脆弱性を即座に検出・フィードバックします。手動のペネトレーションテストに頼ることなく、安全性が検証されたコードのみを本番環境へデプロイする仕組みを確立できます。
これら4つの機能の柱はそれぞれが独立した機能ではなく、APIの全ライフサイクルを包括する強固なチェーンとして動作します。
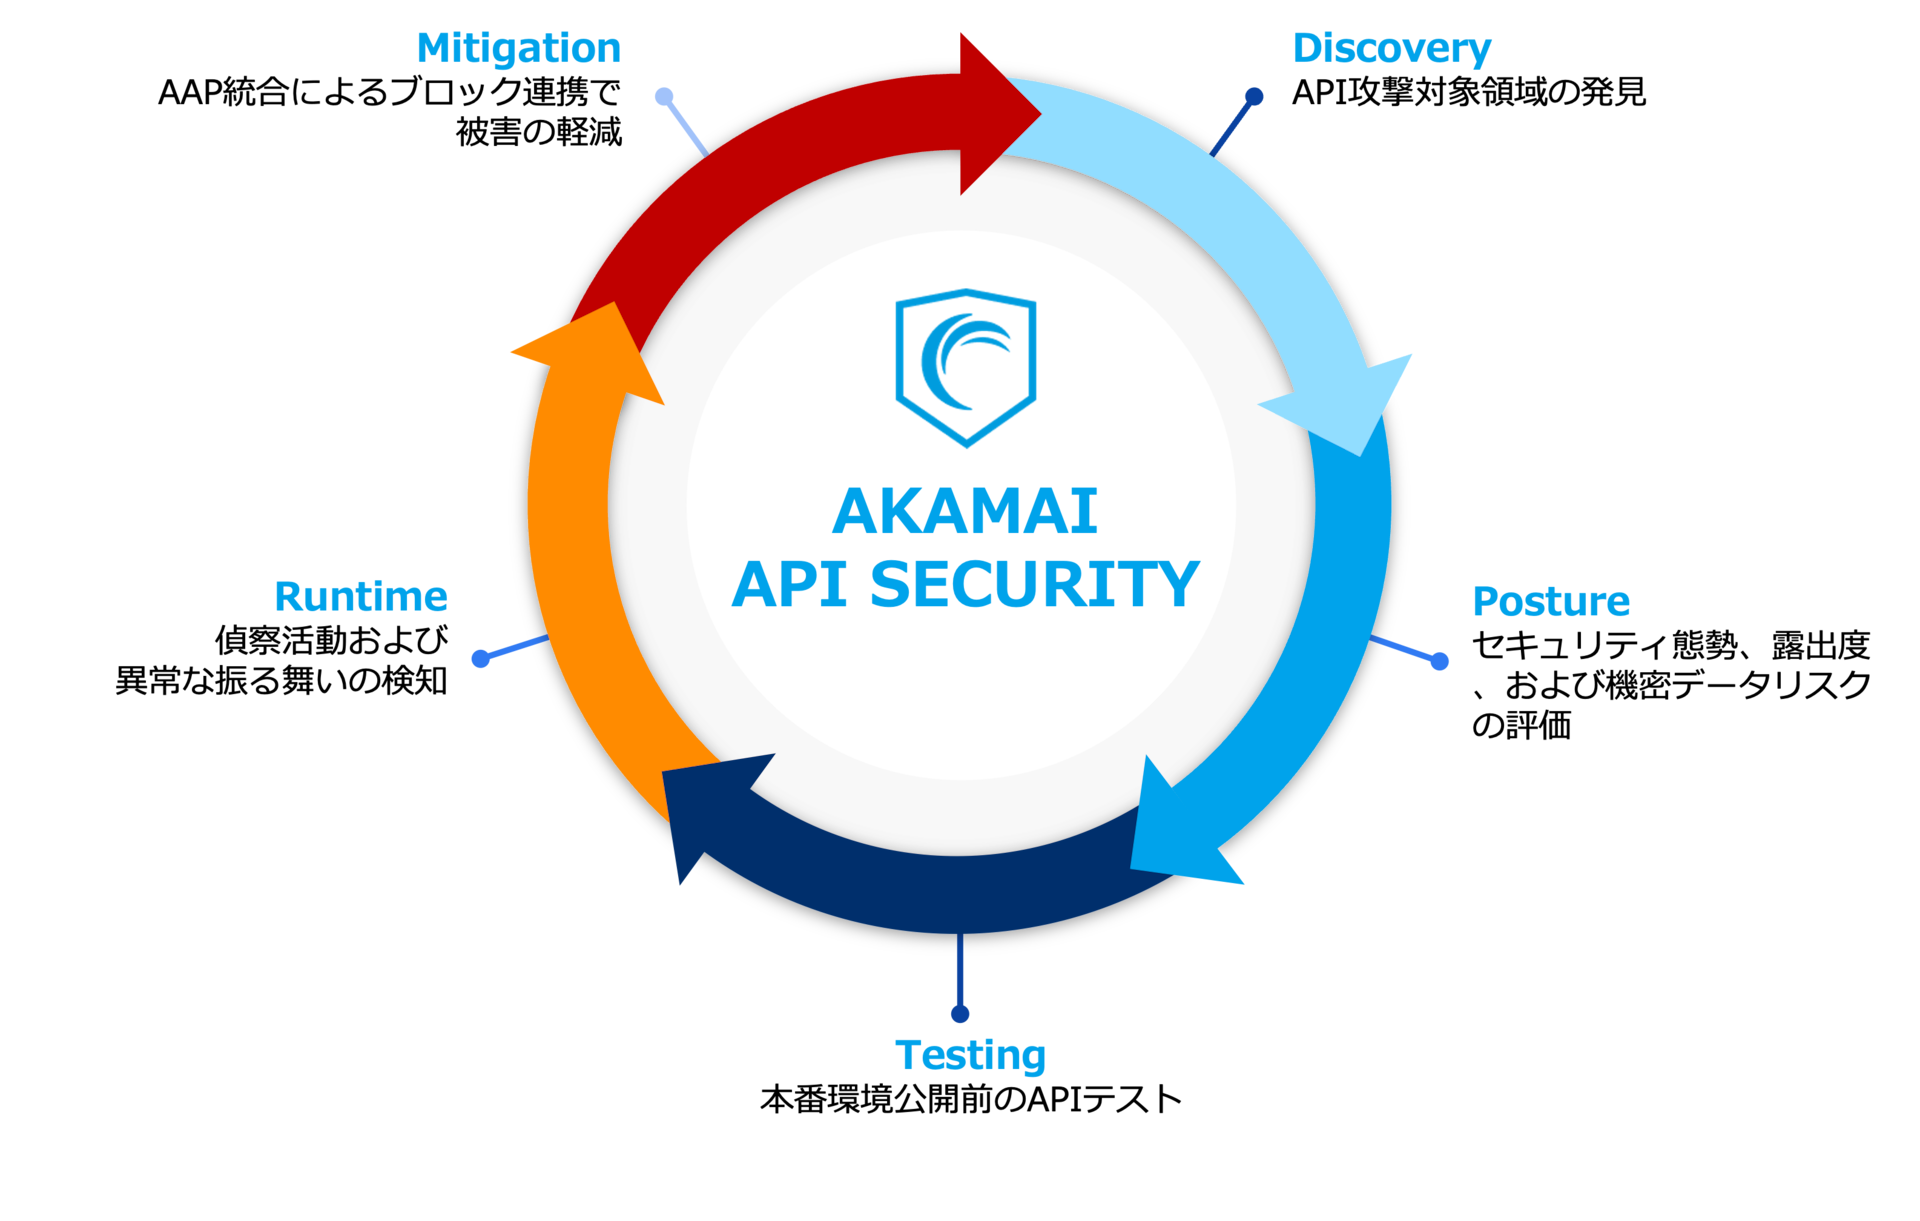
API Securityにおけるライフサイクル管理
最後に
Akamaiでは、これらのソリューションに加え、専任のセキュリティコンサルタントを配備し、脅威に対抗するための強化策のご提案から既存設定のチューニング、攻撃時の日本語によるインシデントレスポンスまでを一気通貫で伴走型の支援ができる点も強みの一つです。
AI時代の高まる脅威に先んじて、お客様の重要なデータ資産を守り抜くパートナーとして、今後もAkamaiはグローバルな脅威インテリジェンスと最新の防御テクノロジーを駆使し、時代の先を行く防衛アプローチを提供してまいります。ぜひ、お気軽にご相談ください。