Concetti chiave
-
L'odierno panorama delle minacce richiede un'architettura Zero Trust predisposta per l'AI.
-
Man mano che le aziende si muovono a pieno ritmo sull'innovazione dell'intelligenza artificiale, gli agenti autonomi non possono più essere trattati come semplici strumenti basati sugli utenti perché operano all'interno della rete. Se un agente possiede l'autorità di interrogare i dati di cross-repository o di eseguire la scansione degli endpoint interni per il contesto, favorisce il movimento laterale automatizzato. L'architettura Zero Trust ora deve passare alla verifica continua non solo degli utenti, ma anche dei processi ombra autonomi che agiscono a loro nome.
-
Alcuni rischi come i modelli LLM di frontiera richiedono nuovi approcci Zero Trust.
-
Poiché i criminali sferrano i loro attacchi su più vettori contemporaneamente e le potenziali vittime si basano sui modelli di AI di frontiera in grado di diagnosticare i punti deboli in pochi secondi e lanciare un attacco in minor tempo, la necessità di una suite integrata è diventata ancora più importante. Una strategia Zero Trust deve andare oltre una serie di strumenti autonomi. Le minacce basate sull'intelligenza artificiale possono sfruttare prodotti di sicurezza isolati, spostandosi più velocemente rispetto alla capacità di controllo da parte di un utente.
-
La microsegmentazione automatizzata blocca il movimento laterale in modo rapido.
-
Le odierne minacce richiedono un'architettura Zero Trust con sistemi di difesa basati sull'AI per affrontare le minacce favorite dall'intelligenza artificiale. Il fatto di affidarsi alle lente risposte agli incidenti da parte degli utenti consente alle rapide intrusioni basate sull'intelligenza artificiale di diventare errori di sistema catastrofici, ma la microsegmentazione basata sull'AI riesce a contenere automaticamente le minacce in celle autoisolanti in modo da consentire agli odierni team addetti alla sicurezza di limitare il raggio d'azione degli attacchi e reprimere le minacce nel momento in cui si manifestano.
L'architettura Zero Trust è la risposta ai rischi legati all'intelligenza artificiale
Il concetto di Zero Trust non è molto nuovo, ma nella nuova era dell'intelligenza artificiale è più importante che mai. Forrester Research si è fatto promotore di questo concetto anni fa, segnalando alle organizzazioni che era giunto il momento di rivedere il metodo tradizionale con cui venivano concesso l'accesso illimitato ad una rete a qualsiasi utente o applicazione una volta superato il suo perimetro. Al contrario, ogni dispositivo, utente e flusso di rete doveva essere verificato prima di concedere un accesso completo.
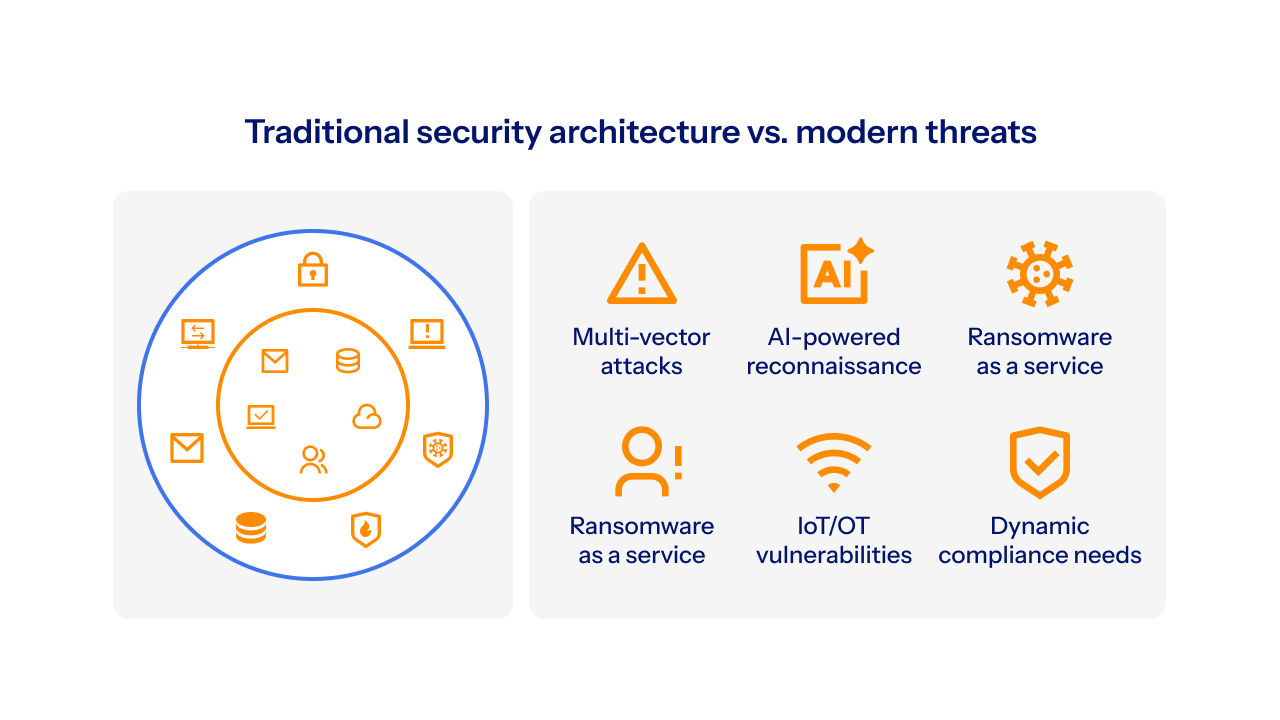
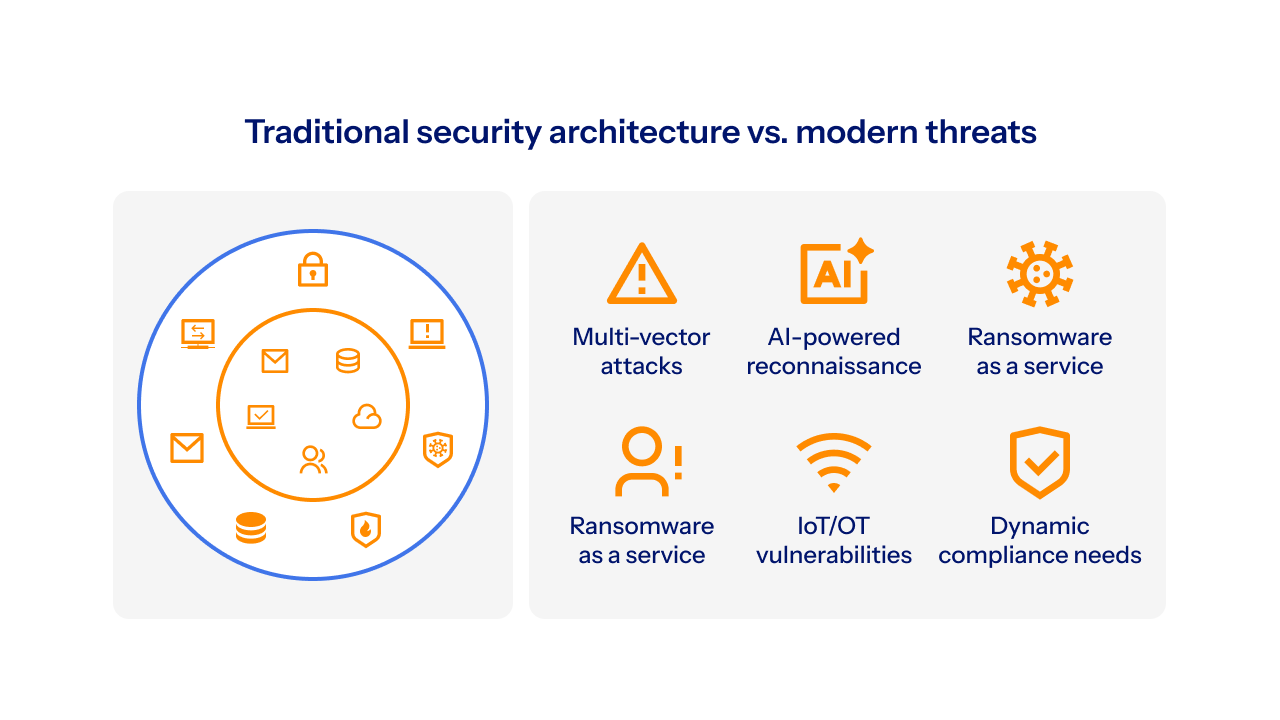
L'architettura Zero Trust ha iniziato a guadagnare terreno quando le organizzazioni hanno cercato di risolvere i problemi di accesso riscontrati dopo aver implementato le forme di lavoro ibrido e sul cloud. Tuttavia, ora il perimetro della rete non è più solo remoto, è dinamico e funziona rapidamente.
L'intelligenza artificiale ha reso i deepfake non solo possibili, ma anche più sofisticati, e ora i tentativi di phishing supportati dai modelli LLM possono essere creati su vasta scala con livelli di personalizzazione senza precedenti. Un altro aspetto ancora più preoccupante riguarda la capacità da parte degli innovativi modelli di AI di identificare rapidamente le vulnerabilità rimaste nascoste al rilevamento umano per decenni, il che rende le violazioni non solo una questione di "se" si verificheranno, non "quando", ma di quanto potranno risultare dannose.
Consideriamo l'ascesa delle soluzioni RaaS (Ransomware-as-a-Service), che gli sviluppatori utilizzano per creare i ransomware e noleggiarli ai criminali per sferrare i loro attacchi. Queste soluzioni consentono anche agli hacker meno esperti di lanciare attacchi avanzati. Recentemente, tre dei gruppi ransomware più importanti (ALPHV/BlackCat, CL0P e Lockbit), hanno tutti sferrato attacchi a quadrupla estorsione. In questi attacchi, i criminali non solo crittografano ed esfiltrano i dati, ma minacciano di sferrare attacchi DDoS e contattano i clienti, i partner e i dipendenti di una vittima (oltre ai media) per costringerli a pagare un riscatto. L'AI generativa e i modelli LLM (Large Language Model) contribuiscono ad incrementare la frequenza e la portata degli attacchi ransomware, rendendo più semplice lanciare campagne sofisticate anche per chi non dispone di notevoli competenze tecniche.
I sistemi di difesa gestiti dall'uomo sono troppo lenti per tenere il passo con questa nuova realtà. Le organizzazioni devono rapidamente passare a una strategia dell'intelligenza artificiale incentrata sulla difesa allo scopo di proteggere ogni singola interazione digitale.
In questo panorama della cybersecurity in continua evoluzione e spesso confuso, i fornitori di software per la sicurezza e la rete si sono affrettati a proporre i loro prodotti esistenti come compatibili con l'intelligenza artificiale o ad introdurre nuovi prodotti. Ciò lascia ai team addetti alla sicurezza la fatica di doversi tenere aggiornati e l'incertezza di dover prendere decisioni di acquisto in grado di porre le basi per passare a una strategia Zero Trust.
Questa guida è stata concepita per offrire ai team addetti alla sicurezza un piano tale da poter effettuare investimenti nelle tecnologie Zero Trust tra le crescenti minacce per l'AI, identificando il punto di partenza e delineando i fattori distintivi più importanti.
Gli agenti autonomi e l'AI ombra indicano una nuova era
Se, in passato, i dipendenti introducevano rischi per la rete effettuando gli accessi da un punto Wi-Fi non protetto o subendo un tentativo di phishing, oggi le minacce sono molto più insidiose. A differenza della proliferazione incontrollata di soluzioni SaaS che ha caratterizzato il decennio precedente, l'AI ombra implica funzionalità non gestite: ora, i dipendenti implementano estensioni del browser basate sull'AI e agenti autonomi che creano percorsi dati nascosti evitando la tradizionale fatica volta a prevenire le perdite di dati.
Secondo un rapporto stilato dalla IBM sui costi di una violazione di dati1, un'organizzazione su cinque ha già subito una violazione associata all'AI non monitorata, mentre i dati telemetrici del 2026 mostrano che queste estensioni hanno una probabilità tre volte maggiore di richiedere autorizzazioni eccessive, il che trasforma il browser in un hub di esfiltrazione.
Questi strumenti creano percorsi di dati nascosti. Tuttavia, la minaccia si sta evolvendo da una fuga di dati passiva ad una ricognizione attiva. Gli addetti alla sicurezza devono ora considerare la possibilità di ricorrere ai modelli LLM, dotati di ragionamento autonomo, mappando le reti interne tramite le vulnerabilità latenti nei protocolli MCP (Model Context Protocol).
In un'architettura Zero Trust predisposta per l'AI, gli agenti autonomi non possono più essere trattati come semplici strumenti manovrati dagli utenti perché operano all'interno della rete. Se un agente possiede l'autorità di interrogare i dati di cross-repository o di eseguire la scansione degli endpoint interni per il contesto, favorisce il movimento laterale automatizzato. L'architettura Zero Trust ora deve passare alla verifica continua non solo degli utenti, ma anche dei processi ombra autonomi che agiscono a loro nome.
La svolta dell'architettura Zero Trust
Per anni, il settore si è unito intorno ad un unico mantra imprescindibile: "verificare sempre; senza fidarsi". Questo approccio ha costituito la base iniziale del modello Zero Trust, necessariamente lontano dalla vecchia concezione dell'organizzazione come un castello da difendere con mura e fossati, in cui si presupponeva che tutto ciò che era all'interno della rete fosse sicuro. Tuttavia, oggi la semplice verifica delle identità è diventata insufficiente. Poiché ora gli script basati sull'intelligenza artificiale sono in grado di eseguire l'hijacking delle sessioni autenticate e di simulare il comportamento degli utenti in modo rapido, bisogna passare dalla verifica delle identità alla resilienza architettonica.
Ora è necessario presupporre che il gate di verifica prima o poi verrà bypassato. Quindi, l'obiettivo non è più solo controllare le credenziali, ma anche garantire che l'architettura stessa sia progettata per sopravvivere ad un'intrusione attiva. Le organizzazioni devono superare le autorizzazioni di base per contenere le minacce in modo automatizzato. Ad esempio, se le credenziali dell'account di un utente vengono sfruttate da uno script automatizzato, il sistema non deve limitarsi a verificarle, ma deve impedire all'utente di accedere a qualsiasi cosa se non ad una sandbox limitata e predefinita.
La resilienza della cybersecurity moderna si basa su risposte automatizzate in tempo reale che sono in grado di contrastare una minaccia nel momento in cui si manifesta. Se i dati telemetrici segnalano una violazione, l'architettura non deve attendere un analista umano, ma deve isolare autonomamente il segmento. Questa svolta fondamentale neutralizza efficacemente il successo di un attacco.
Come creare un'architettura Zero Trust per le minacce basate sull'intelligenza artificiale
Le odierne minacce richiedono un approccio completo al personale, alle policy e alle comunicazioni, in particolare tra sicurezza e sviluppatori. Tuttavia, quando si tratta di prodotti che possono contribuire a realizzare una strategia Zero Trust, bisogna basarsi sui quattro obiettivi riportati di seguito.
1. Non fidarsi di nessuno e verificare continuamente.
Il concetto "Non fidarsi di nessuno e verificare continuamente" è molto più complesso di ciò che sembra in teoria. Eliminare semplicemente l'accesso a tutti i sistemi e a tutti i dati significa blindare la rete. La vera sfida è verificare continuamente, senza creare gravi interruzioni dell'attività, in particolar modo perché la maggior parte dei sistemi è progettata in base a una fiducia implicita. È necessario disporre di un'ampia visibilità e di un controllo su tutti i tipi di accesso, nonché metodi semplici e pratici di applicazione e mantenimento delle policy.
2. Una volta effettuata la verifica, bisogna fornire un accesso minimo.
In un ambiente Zero Trust, una volta verificato un utente, è necessario concedergli l'accesso soltanto a ciò che gli compete in base al suo ruolo.
3. Monitorare le minacce in modo costante.
Come sostiene la maggior parte degli esperti del settore, il modello Zero Trust è in continua evoluzione. I criminali adottano metodi di violazione dei sistemi di difesa sempre più sofisticati e le aziende devono monitorare, verificare e limitare continuamente gli accessi. Uno dei vantaggi del modello Zero Trust consiste nel fatto di spostare l'attenzione dalla ricerca delle minacce in continua evoluzione alla protezione di un legittimo intento aziendale. Definendo ciò che si intende per "legittimo" (ossia esattamente ciò che utenti, dispositivi e carichi di lavoro devono comunicare), si crea un ambiente in cui qualsiasi attività non autorizzata viene bloccata per impostazione predefinita, indipendentemente dalle tattiche utilizzate dai criminali o dalle novità dei loro strumenti.
Adottando una policy Zero Trust, i criminali avranno più difficoltà a minare contemporaneamente tutte le attività dell'azienda. Idealmente, sarà possibile fermare ogni attacco lungo la catena. In tutto ciò è contemplata anche la possibilità di fermare gli attacchi non ancora concepiti. Non conta che si tratti di un attacco zero-day perché il modello Zero Trust riuscirà a mitigarlo.
4. Analizzare le vulnerabilità in modo autonomo.
Non è più sufficiente monitorare le minacce attive. Le odierne iniziative Zero Trust devono costantemente valutare le aree in cui le difese potrebbero essere esposte. Ciò dovrebbe includere il potenziale impatto di una violazione: cosa potrebbe essere esposto, come raggiungere le risorse e il potenziale raggio d'azione degli attacchi. La prospettiva dei modelli linguistici di ultima generazione (LLM frontier) e le capacità dimostrate in test limitati hanno reso evidente che difendersi da un singolo tentativo di penetrazione non é più sufficiente. La sicurezza deve identificare in modo proattivo i rischi ed essere pronta a bloccare qualsiasi movimento laterale in tempo reale.
Il lato oscuro del modello Zero Trust
Quando un'organizzazione inizia ad implementare il modello Zero Trust, deve tenere conto anche del rovescio della medaglia che questa mancanza di fiducia e queste limitazioni di accesso comportano. Un aspetto fondamentale del modello Zero Trust è la limitazione dell'accesso, storicamente effettuata tramite un approccio positivo alla sicurezza. Questa pratica consiste nel forzare ciò che può accadere; tutto il resto viene negato per impostazione predefinita.
Tuttavia, riducendo la capacità di un criminale di riuscire nel suo intento, aumentano le probabilità che un'azienda impedisca accidentalmente a qualcuno di svolgere il proprio lavoro. In alternativa, i falsi positivi che portano al blocco di pacchetti o utenti legittimi, o i falsi negativi che generano traffico dannoso, possono aggiungere sempre più ritardi e frustrazioni. Una strategia Zero Trust che impedisce alle persone di svolgere il proprio lavoro in maniera efficace non è affatto una strategia.
Allo stesso modo, il complesso ambiente IT di oggi affronta un panorama di minacce ancora più complesso, che introduce per i team addetti alla sicurezza la necessità di gestire migliaia di regole manuali. Ora, questa situazione non è più sostenibile. Le organizzazioni devono adottare un approccio difensivo all'intelligenza artificiale per realizzare un sistema di sicurezza Zero Trust. L'intelligenza artificiale ha reso più semplice sferrare gli attacchi, ma può anche facilitare la creazione di policy, consentendo ai team di implementarle e modificarle rapidamente, pur mantenendo, al contempo, la fondamentale supervisione umana.
Una potente strategia Zero Trust, pertanto, deve essere in grado di trovare un equilibrio tra sicurezza e accesso o tra automazione e supervisione umana.
Elementi del modello Zero Trust
Negli anni successivi al periodo in cui il termine Zero Trust è stato coniato per la prima volta, combinare un approccio completo alla sicurezza in grado di proteggere il traffico sia nord-sud che est-ovest si è dimostrato difficile per molte organizzazioni. La necessità di rivolgersi a un fornitore per un firewall e la soluzione ZTNA (Zero Trust Network Access) e ad un altro vendor per la microsegmentazione ha reso l'implementazione difficoltosa, in particolare perché i team addetti alla sicurezza hanno faticato ad implementare gli aggiornamenti manuali delle policy. Le iniziative Zero Trust hanno, inoltre, affrontato sfide culturali interne con gruppi isolati, come i progettisti di sistemi e reti, che si sono reciprocamente accusati delle vulnerabilità o delle violazioni subite invece di collaborare insieme per trovare una soluzione.
Ora, poiché i criminali sferrano i loro attacchi su più vettori contemporaneamente e gli innovativi modelli di AI riescono a diagnosticare le vulnerabilità in pochi secondi e a lanciare un attacco in minor tempo, la necessità di una suite integrata è diventata ancora più importante. Le organizzazioni non hanno tempo per la lenta implementazione di un modulo o degli aggiornamenti manuali.
Per raggiungere il livello di resilienza dell'architettura richiesto oggi, una strategia Zero Trust deve andare oltre una serie di strumenti autonomi. Le minacce basate sull'intelligenza artificiale possono sfruttare prodotti di sicurezza isolati, spostandosi più velocemente rispetto alla capacità di controllo da parte di un utente. La resilienza si realizza integrando perfettamente questi tre pilastri tecnologici fondamentali:
1. Infrastruttura di accesso unificato (ZTNA e verifica delle identità)
In un'era di deepfake e agenti AI autonomi, l'identità è il nuovo perimetro. La soluzione ZTNA deve essere unificata con un solo motore di policy che va oltre l'accesso iniziale. La verifica ora richiede un MFA resistente al phishing e una valutazione continua delle sessioni. Integrando questi elementi, il sistema non controlla solo una password, ma analizza il livello di sicurezza del dispositivo e i segnali comportamentali in tempo reale. Se uno script basato sull'intelligenza artificiale esegue l'hijacking di una sessione, l'infrastruttura integrata rileva il leggero scostamento dei dati telemetrici e revoca l'accesso immediato a tutte le applicazioni.
2. Microsegmentazione automatizzata
Se un criminale accede ad un sistema, la microsegmentazione può impedire ad una violazione localizzata di diventare una catastrofe sistemica. La segmentazione manuale è ormai obsoleta e non può stare al passo con il movimento laterale basato sull'IA. La resilienza moderna si affida ad una segmentazione automatizzata e basata sulle vulnerabilità, che isola dinamicamente i carichi di lavoro. Raggruppando le risorse in celle autonome, l'architettura garantisce che, anche se un account di servizio viene compromesso, la sua portata sia fisicamente limitata. In tal modo, si contiene il raggio d'azione degli attacchi, senza dare spazio ai criminali.
3. Firewall DNS basati sull'intelligence
L'ultima linea di difesa contro una violazione basata sull'intelligenza artificiale blocca la sua infrastruttura C2 (Command and Control). I firewall DNS fungono da punto di intercettazione critico, bloccando le query utilizzate dagli script basati sull'AI per effettuare l'orchestrazione e l'esfiltrazione dei dati. Poiché questi attacchi spesso utilizzano algoritmi di generazione del dominio e processi di tunneling elusivi, il firewall DNS deve essere integrato con il più ampio ciclo di intelligence sulle minacce. Separando automaticamente il collegamento tra la violazione interna e il criminale all'esterno, il sistema impedisce allo script basato sull'AI di ricevere istruzioni o esfiltrare dati sensibili.
Queste tecnologie non sono più un optional, ma componenti integrati. Solo grazie a questo stretto abbinamento, un sistema riesce a rilevare, contenere e neutralizzare una minaccia basata sull'intelligenza artificiale prima ancora che un analista umano riceva il primo avviso.
I principi del modello Zero Trust
ZTNA (Zero Trust Network Access)
A volte confuso con l'approccio generale al modello Zero Trust, il sistema ZTNA è una parte fondamentale dello stack tecnologico. L'accesso sicuro è, solitamente, il passo iniziale in un qualsiasi sistema Zero Trust. Sfortunatamente, come molti elementi del processo, diventa subito più complesso di ciò che sembra.
L'accesso sicuro non è una decisione binaria. Fornire il giusto livello di accesso all'applicazione giusta, per l'utente giusto e al momento giusto è diventato molto più complesso, a causa della natura più ampiamente distribuita degli utenti e delle applicazioni. In effetti, la stessa definizione di utente ora potrebbe riferirsi non soltanto ai dipendenti, ma anche a clienti, fornitori e partner. Nel frattempo, le applicazioni possono inglobare app legacy, SaaS o app mobili e richiedere l'accesso a e da data center, Internet o ambienti cloud.
Un'efficace soluzione ZTNA verificherà l'identità dell'utente e l'integrità del suo dispositivo, facendo in modo che possa accedere alle applicazioni necessarie, a prescindere dalla sua posizione, riducendo, così, la possibile superficie di attacco e migliorando flessibilità e monitoraggio. Per fornire l'accesso, le organizzazioni si sono affidate per decenni alle VPN (Virtual Private Network) supportate da provider di identità. Queste VPN, progettate per un'epoca diversa, non sono più sufficienti.
Nell'era dell'intelligenza artificiale, poiché i deepfake e le sofisticate attività di phishing rendono più pericolose che mai le operazioni di impersonazione e furto delle credenziali, è fondamentale disporre di solide difese sul punto di accesso iniziale.
Considerazioni chiave per l'acquisto di soluzioni ZTNA (Zero Trust Network Access)
Poiché le aziende avviano le proprie strategie di difesa dell'accesso alla rete, è necessario prendere in considerazione una serie di aree. Le soluzioni più avanzate di oggi devono unire gestione delle identità e degli accessi, sicurezza delle applicazioni, autenticazione multifattore (MFA) e SSO (Single Sign-On), il tutto con visibilità e controllo della gestione, in un'unica interfaccia. Ciò include la possibilità di verificare lo stato di un dispositivo che accede alla rete. Ad esempio, il software antivirus è in esecuzione sul dispositivo?
Le organizzazioni che perseguono iniziative Zero Trust devono cercare soluzioni in grado di soddisfare le loro attuali esigenze, ma anche di adeguarsi alle loro attività aziendali. In tal modo, possono eseguire un rapido onboarding dei dipendenti da una fusione o un'azienda acquisita, condurre le attività manifatturiere o la produzione in diversi mercati o aree geografiche, aggiungere e rimuovere facilmente collaboratori in base alle mutevoli esigenze aziendali e spostare le applicazioni sul cloud in modo conveniente e senza compromessi per la sicurezza.
Le soluzioni ZTNA devono, inoltre, operare in sinergia con le soluzioni di microsegmentazione per offrire controlli unificati. Se, ad esempio, un account utente è stato compromesso dopo che è stato concesso l'accesso alle soluzioni ZTNA, la microsegmentazione può comunque impedirne la diffusione ad altri carichi di lavoro. Le organizzazioni devono cercare soluzioni in grado di integrarsi direttamente anche nelle infrastrutture di identità esistenti, persino se includono più directory e provider di servizi di identità. Ciò consente una rapida implementazione del servizio ZTNA, evitando di modificare l'infrastruttura o l'architettura di identità esistente.
Scegliere l'edge
Tra i prodotti sul mercato esiste anche un elemento distintivo significativo che i team che si occupano di prendere decisioni sull'acquisto del sistema Zero Trust potrebbero non prendere in considerazione, mentre dovrebbero assolutamente farlo. Le soluzioni che vengono combinate con piattaforme cloud edge possono offrire ulteriori vantaggi, agendo come un proxy basato sulle identità, che posiziona la connettività sulla piattaforma edge, garantendo che tutti i processi di autenticazione vengano svolti sull'edge, lontano dal data center. Sebbene alcune aziende adottino architetture proxy di accesso eseguite nella DMZ, ciò non consente di sfruttare la capacità del cloud di assorbire meglio gli attacchi, fornire larghezza di banda per la memorizzazione nella cache e garantire la scalabilità automatica, in base alle necessità.
Un proxy basato sulle identità realizzato nel cloud può scalare on-demand, eseguire risorse pesanti per la CPU e assorbire gli attacchi. Inoltre, si trova su un indirizzo IP privato non direttamente raggiungibile da Internet. Le attività che richiedono livelli elevati di performance e sicurezza vengono svolte in prossimità dell'edge, più vicino all'utente finale. Inoltre, il percorso di ingresso sensibile all'applicazione avviene su un tunnel di applicazioni inverso, il che rimuove efficacemente la visibilità dell'IP del perimetro e riduce il rischio di attacchi volumetrici.
Man mano che l'intelligenza artificiale accelera gli attacchi su più vettori contemporaneamente (combinando attacchi DDoS contro reti e applicazioni, attacchi alle API e altri tipi di attacchi in campagne coordinate), adottare sistemi di difesa lontano dalla rete diventa ancora più importante.
Considerazioni sull'MFA nell'ambito della creazione di un piano Zero Trust
In seguito alla pandemia di COVID-19, la diffusione dello smart working e la necessità di garantire un accesso più ampio hanno implicato per la maggior parte delle organizzazioni l'adozione dell'autenticazione MFA e l'implementazione di un qualche tipo di soluzione ai problemi correlati. È importante riconoscere, tuttavia, che la combinazione di accesso a livello aziendale ed MFA offre un valore maggiore rispetto a quello fornito dalla somma delle parti. L'MFA è fondamentale per il concetto di fiducia, perché non richiede soltanto una password. È necessaria una seconda verifica per evitare di subire attacchi in una delle aree di fiducia più comunemente colpite dalle violazioni. È importante anche ricordare che non tutte le soluzioni MFA sono uguali.
La tradizionale autenticazione MFA "push" non è più sufficiente nell'era dei deepfake basati sull'intelligenza artificiale, in cui il prompt-bombing e la clonazione vocale basati sull'AI riescono a sottrarre le credenziali in modo quasi automatico. Oggi, le soluzioni MFA conformi agli standard FIDO2/WebAuthn rappresentano l'unico modo per ottenere una protezione a prova di phishing.
Nel valutare le soluzioni MFA come parte di una strategia Zero Trust, le organizzazioni devono cercare soluzioni:
Microsegmentazione: il motore di contenimento delle minacce
Non esiste la perfezione nel modello Zero Trust. Supporre il contrario significa ignorare la realtà degli attacchi moderni. Inevitabilmente, gli autori di attacchi persistenti o gli agenti ombra autonomi riusciranno a trovare una lacuna. Pertanto, un'architettura resiliente richiede molto di più della semplice difesa perimetrale, ossia un motore di contenimento della minacce interno.
Tradizionalmente, le organizzazioni si affidavano a firewall e VLAN per segmentare le reti e proteggere le applicazioni critiche, ma questi "punti di strozzatura" basati sull'hardware sono costosi, rigidi e spesso inadeguati per affrontare il variegato traffico moderno e distribuito. Oggi, la strategia si è spostata verso la microsegmentazione basata sul software, passando dalla ricerca di minacce ad una mappatura proattiva delle vulnerabilità.
Questa svolta offre due vantaggi: in primo luogo, consente di contenere preventivamente la maggior parte degli attacchi. Implementando regole di segmentazione precise basate su una conoscenza approfondita delle dipendenze delle applicazioni, è possibile limitare efficacemente il raggio d'azione degli attacchi prima che si verifichino. In secondo luogo, in uno scenario di minacce attive, le soluzioni con regole di segmentazione basate sull'intelligenza artificiale offrono una rapida risposta agli incidenti. I team addetti alla sicurezza possono isolare dinamicamente i segmenti compromessi senza causare un'interruzione totale della rete. Questa svolta sposta le organizzazioni da un modello di mitigazione reattivo ad un modello proattivo per le loro strategie di difesa e messa in quarantena. Creare problemi ai criminali lungo la catena degli attacchi è fondamentale da parte delle organizzazioni per rimanere resilienti, anche durante un evento di violazione.
Fattori di differenziazione: operazionalizzazione basata sull'intelligenza artificiale
Sebbene la microsegmentazione sia un pilastro centrale del modello Zero Trust, non tutte le soluzioni sono ugualmente appropriate. I tradizionali strumenti creati come appliance di rete o compartimentalizzati in ambienti on-premise sono segnali di allarme significativi. Una soluzione predisposta per l'intelligenza artificiale deve offrire una visibilità completa in tutti gli ambienti ibridi, dai server Windows 2008 esistenti ai moderni cluster Kubernetes e ai dispositivi IoT/OT senza agenti.
Dopotutto, se una soluzione copre solo l'80% della presenza della tua azienda, il restante 20% lascia adito al movimento laterale.
In passato, i progetti di microsegmentazione non hanno avuto esito positivo a causa della complessa natura della creazione manuale delle policy, un processo lungo e difficoltoso che potrebbe interrompere i flussi aziendali critici. Le soluzioni moderne come Akamai Guardicore Segmentationmodificano questa equazione grazie alla presenza del GPE (Generative Policy Engine). Sfruttando i modelli LLM per analizzare i flussi di traffico in tempo reale, le organizzazioni possono generare, simulare e approvare valide policy di sicurezza in pochi minuti anziché in mesi.
La segmentazione tradizionale non riesce a fermare le minacce basate sull'intelligenza artificiale. Guarda questo video animato per scoprire come Akamai utilizza la microsegmentazione basata sull'intelligenza artificiale per semplificare l'implementazione, contenere gli attacchi e arrestare le minacce avanzate.
Dalla visibilità all'applicazione delle policy
La microsegmentazione avanzata richiede molto di più del semplice blocco delle porte al livello 4: è necessaria una granularità al livello 7. Ad esempio, i criminali, spesso, sfruttano i servizi svchost per il movimento laterale. Anche se non è possibile bloccare completamente i servizi svchost, un motore sofisticato può applicare le policy a livello dei microservizi, isolando specifiche attività e consentendo, al contempo, di continuare le funzioni essenziali del sistema.
Akamai fornisce una mappa, una visualizzazione quasi in tempo reale di ogni flusso di comunicazione all'interno dell'ambiente. Grazie a suggerimenti mirati, le aziende sanno cosa è necessario risolvere prima in base all'impatto, verificando continuamente i controlli di sicurezza in base alle informazioni sul contesto fornite dagli altri strumenti per la sicurezza. In tal modo, i controlli riescono a tenere il passo con l'evoluzione degli ambienti, mentre i sistemi di protezione rimangono aggiornati ed efficaci. Questo è ciò che è richiesto oggi nel panorama delle minacce basato sull'intelligenza artificiale.
Firewall DNS
In un ambiente Zero Trust, non solo le persone non vengono considerate affidabili, ma neanche lo stesso Internet. I dipendenti hanno necessità di accedere a Internet e, man mano che si diffondono SaaS e applicazioni mobili, servizi cloud, lavoro ibrido e dispositivi IoT, si amplia contestualmente anche la superficie di attacco di un'organizzazione. Pertanto, diventa sempre più difficile proteggere l'azienda e gli utenti da minacce come i malware, i ransomware, il phishing e l'esfiltrazione dei dati, se questi metodi si basano sull'AI.
Le organizzazioni dispongono di risorse limitate per gestire le difficoltà e le complessità legate ai controlli della sicurezza. Inoltre, la capacità propria dei modelli LLM di frontiera di individuare vulnerabilità a lungo nascoste in poche ore aumenta i rischi correlati maggiormente per le aziende che faticano ad applicare le patch ai sistemi, a colmare le lacune presenti nei sistemi di sicurezza e a gestire le complessità delle loro applicazioni e dell'infrastruttura di rete.
Inoltre, la proliferazione delle iniziative di intelligenza artificiale interne ha portato alle AI ombra. Si tratta di un fenomeno simile alle API "ombra" che emergono quando manca una supervisione della sicurezza; ora, stanno emergendo nuovi progetti di intelligenza artificiale che potrebbero bypassare i protocolli di sicurezza stabiliti, rendendo le organizzazioni vulnerabili. Tra questi progetti, figurano nuove API che si collegano all'esterno dei modelli LLM o copiloti basati sull'AI che creano proprie API non verificate. All'improvviso, si è aperta una strada completamente nuova che può portare a fughe di dati, pertanto le organizzazioni hanno bisogno di un firewall DNS in grado di rilevare il tunneling dei dati tramite endpoint delle API basati sui modelli LLM non autorizzati.
Requisiti di base Zero Trust degli investimenti nei firewall del DNS
Sebbene siano apparentemente semplici, esistono dei requisiti che gli acquirenti di prodotti tecnologici devono considerare quando investono in un firewall del DNS. Molte organizzazioni hanno implementato i loro firewall del DNS on-premise, ma adesso devono estendere questo tipo di protezione agli utenti, ovunque si trovino. Come avviene per la gestione delle identità, i provider che dispongono di potenti piattaforme edge, in genere, hanno un livello di sicurezza del DNS maggiore, grazie all'intelligence sulle minacce ricavata dalla piattaforma estesa. I responsabili decisionali dovrebbero prendere attentamente in considerazione questi requisiti fondamentali.
- Ispezione del DNS. I provider dovrebbero poter fornire ispezioni in tempo reale di tutti i domini con un'intelligence sulle minacce sofisticata e bloccare automaticamente i domini dannosi. Le soluzioni devono agire anche su tutte le porte e su tutti i protocolli, per conferire protezione dal malware che non utilizza protocolli e porte web standard. La qualità di un'ispezione del DNS può variare ampiamente da un provider all'altro e gli acquirenti dovrebbero cercare quelli con esperienza nel settore e con clienti soddisfatti.
- Protezione per tutti i dispositivi. I provider devono disporre di agenti per i dispositivi utilizzati all'interno e all'esterno della rete, come laptop, smartphone e tablet.
- Onboarding del DNS flessibile. I provider devono disporre di più metodi per inoltrare le richieste DNS al firewall DNS allo scopo di fornire la massima flessibilità per coprire tutti i casi di utilizzo.
- Identificazione e blocco dei tentativi di esfiltrazione del DNS. L'esfiltrazione del DNS, specialmente le sue varianti con basso throughput, possono consentire ai criminali di esfiltrare i dati desiderati tramite il canale DNS. Scegli provider in grado di fornire sistemi di rilevamento dei tentativi di esfiltrazione del DNS online e offline sulla base di algoritmi proprietari. Gli acquirenti devono prestare particolare attenzione alle soluzioni che utilizzano l'intelligenza artificiale per rilevare le fughe di dati.
Monitoraggio delle minacce
Mentre l'intelligenza artificiale e, in particolare, gli innovativi modelli LLM stanno trasformando il modo con cui i criminali cercano di individuare le vulnerabilità, lo stesso si può dire per la ricerca delle minacce. Gran parte del lavoro che, in precedenza, veniva condotto manualmente ora può essere automatizzato. Inoltre, per un monitoraggio efficace delle minacce, bisogna considerare i quattro pilastri riportati di seguito.
Considerazioni chiave
1. Analisi e mappatura basate sull'intelligenza artificiale
Funzionalità come l'analisi delle vulnerabilità e la risposta alle minacce offerte da Akamai hanno automatizzato quello che un tempo era un noioso processo di mappatura manuale delle dipendenze, in cui venivano segnalati i percorsi vulnerabili che un criminale avrebbe potuto seguire e suggerivano le policy di microsegmentazione. Durante la valutazione delle soluzioni disponibili sul mercato da parte dei team addetti alla sicurezza, le funzionalità di mappatura basate sull'intelligenza artificiale devono essere considerate tra i criteri più importanti.
2. Algoritmi efficaci
Gli algoritmi avanzati, che si sono dimostrati efficaci in fatto di anomalie nelle attività degli utenti e della rete, di analisi dei file eseguibili, di analisi dei registri e molto altro, dovrebbero far parte di qualsiasi servizio di monitoraggio delle minacce.
3. Potente rilevamento dei segnali
Nonostante il software e l'AI siano strumenti essenziali per il monitoraggio delle minacce, i responsabili decisionali nell'ambito del modello Zero Trust dovrebbero comunque tener conto delle competenze interne dei fornitori con i quali lavorano. I servizi di monitoraggio delle minacce devono riuscire a separare i segnali legittimi da quelli dannosi, al fine di evitare un eccessivo numero di avvisi e offrire notifiche immediate in caso di incidente. Le organizzazioni devono aspettarsi anche dei resoconti periodici, contenenti le analisi di tutte le campagne di alto profilo.
4. Personale competente
I team devono comprendere persone appartenenti a vari tipi di ambienti, come quello relativo alla difesa, alla risposta agli incidenti e al data science, e devono essere disponibili 24/7. Si tratta di un ambito in cui i provider di delivery dei contenuti possono apportare notevoli vantaggi. Le informazioni derivanti dal monitoraggio di centinaia di terabyte al secondo contribuiscono ad ottenere una prospettiva unica per qualsiasi rilevamento dei segnali.
Da dove iniziare?
Un'iniziativa Zero Trust non è mai completa, perciò quando si analizzano i requisiti software, hardware e di assunzione, spesso la domanda principale che bisogna farsi è: "Da quale tecnologia inizio?"
Come spesso succede, la risposta dipenderà dalle specifiche esigenze di un'azienda, dalle valutazioni del rischio e dai relativi punti di forza e debolezza. Per molti osservatori del settore, la risposta è iniziare con l'implementazione delle funzionalità ZTNA. Infatti, proteggere l'organizzazione dal traffico nord-sud dannoso può essere un punto di partenza prudente. Eppure, esiste anche chi è convinto che un approccio est-ovest con la microsegmentazione, nello specifico una microsegmentazione definita dal software, sia la strada migliore.
Quando iniziare dalla microsegmentazione
Se, come molti esperti, anche tu pensi che la difesa perfetta non esista e che prima o poi la tua azienda subirà un attacco, allora devi essere in grado di proteggere le tue risorse più preziose. La microsegmentazione offre proprio questo. Una delle ragioni per le quali le organizzazioni potrebbero esitare a partire con la microsegmentazione è la percezione della complessità.
Per prima cosa, la microsegmentazione non è un approccio del tipo "tutto o niente". Come il modello Zero Trust stesso, può essere effettuata per gradi. Le organizzazioni possono iniziare identificando le loro risorse più preziose. Concentrati su ciò che è fondamentale. Assicurati che, se qualcuno accede al tuo sistema, non riesca a bloccare totalmente le tue attività aziendali. L'importanza di una risorsa può basarsi sui dati al suo interno oppure sul livello di protezione esistente.
In molti casi, scegli una soluzione di microsegmentazione in grado di proteggere i tuoi sistemi legacy, in cui, spesso, vengono eseguite applicazioni business-critical e che sono particolarmente vulnerabili. Alcune soluzioni di microsegmentazione non supportano la protezione dei sistemi legacy.
In secondo luogo, la microsegmentazione definita dal software rimuove molte delle complessità percepite. Non sarà necessario gestire degli hardware o tempestare di telefonate gli architetti di rete e della sicurezza. Inoltre, non sarà necessario dedicare mesi alla creazione, alla modifica e all'implementazione delle policy. L'intelligenza artificiale ha semplificato l'adozione delle policy grazie alla presenza di varie funzionalità come il GPE (Generative Policy Engine) di Akamai, che sintetizza in modo autonomo regole di segmentazione per l'applicazione delle policy creando modelli di comportamento delle applicazioni e mappando tale intento ai dati telemetrici dei carichi di lavoro, inclusi processi, utenti e nomi di dominio completi.
"Inoltre, se si ritiene che una violazione prima o poi si verificherà e che l'intelligenza artificiale sta rendendo gli attacchi più potenti e costosi che mai, è opportuno iniziare con il metodo più efficace per bloccare una violazione, ossia impedendo qualsiasi movimento all'interno della rete".
Una volta avviata l'iniziativa di microsegmentazione, i primi vantaggi saranno chiari e potranno dare una spinta in avanti al resto del progetto. Ad esempio, si creerà una fonte di verità oggettiva su tutto ciò che succede nel proprio ambiente. È possibile ottenerla subito, senza dover applicare delle policy e, una volta fatto, sarà possibile capire benissimo il funzionamento dei flussi. Inoltre, quando un'organizzazione inizia a isolare le applicazioni, è possibile proteggere in maniera semplice i servizi critici, in modo tale che comunichino esclusivamente tramite porte e processi specifici.
In alternativa, un risultato immediato può essere quello di individuare policy specifiche in base alle minacce. Le piattaforme di microsegmentazione sofisticate sono basate su un approccio positivo alla sicurezza, pertanto è possibile creare rapidamente una policy per bloccare le connessioni inutili tra i servizi desktop remoti e Internet. Le organizzazioni, ad esempio, possono isolare rapidamente il tipo di vulnerabilità che ha causato l'attacco Colonial Pipeline.
Qualunque sia il punto di partenza, la chiave per avviare un qualsiasi percorso Zero Trust è l'equilibrio: un'eccellente gestione delle identità combinata con una scarsa segmentazione o una protezione degli accessi web scadente non contribuiscono a realizzare un sistema di sicurezza efficace.
Piattaforma e strumenti specializzati a confronto
Come avviene con molte decisioni in fatto di tecnologia, l'acquisto di software Zero Trust, spesso, si riduce al dover scegliere tra singoli strumenti specializzati e una piattaforma che unisca più componenti disparati. L'impatto del modello Zero Trust su team addetti alla sicurezza e all'integrazione, architetti e analisti, nonché l'esigenza degli stessi di gestire le policy su più console, agenti e integrazioni, fanno della piattaforma un'offerta allettante. Ciò è particolarmente vero nell'ambito di un mercato del lavoro ristretto, in cui scarseggiano esperti di cybersecurity competenti. Gestire soluzioni da parte di più fornitori può aumentare significativamente i costi del personale, poiché soluzioni che non comunicano tra loro in maniera efficace creano falsi positivi, che diventano un peso per gli utenti finali e possono richiedere ulteriore assistenza e formazione.
Con l'aumento delle minacce basate sull'intelligenza artificiale, i criminali non sono più alla ricerca di un punto debole, ma di tutte le vulnerabilità contemporaneamente. In questo modo, la creazione centralizzata di policy e l'automazione coordinata sono fondamentali. Inoltre, un'organizzazione con una sofisticata difesa Zero Trust disporrà di una stretta integrazione di tutte le componenti del suo sistema di sicurezza, dalle informazioni sulla sicurezza e dalla gestione degli eventi alla risposta e al rilevamento degli endpoint fino all'intelligence sulle minacce. L'approccio basato sulla piattaforma semplifica notevolmente questo aspetto per un'organizzazione moderna rispetto all'adozione di un percorso migliore.
Infine, in termini di assistenza e negoziazioni contrattuali, avere a che fare con una persona soltanto può essere un buon motivo per scegliere l'implementazione di un modello Zero Trust con un fornitore di piattaforme.
Idealmente, conviene scegliere un solo provider con un approccio flessibile, che sia in grado di offrire una piattaforma completa per il modello Zero Trust insieme a singoli prodotti mirati. Questa flessibilità rende più semplice adottare il modello Zero Trust oltre ad usufruire dei vantaggi offerti da un solo provider.
Riesame degli elementi del modello Zero Trust nell'era dell'intelligenza artificiale
Vincere la lotta della cybersecurity dell'intelligenza artificiale
Oggi, gli attacchi informatici basati sull'intelligenza artificiale hanno reso obsoleto il tradizionale approccio alla cybersecurity, ovvero quello basato sul concetto di "rilevamento e risposta". Se agenti autonomi e malware basati sull'intelligenza artificiale riescono a mappare una rete e ad eseguire il movimento laterale in pochi minuti, un sistema di difesa condotto dall'uomo non è più valido. In questo panorama, la velocità è l'unico vantaggio definitivo.
Per vincere la lotta della cybersecurity dell'intelligenza artificiale, è richiesta una svolta fondamentale nella strategia: passare dalla caccia ai criminali alla priorità di contenere le minacce preventivamente. Un progetto Zero Trust che comprende una piattaforma completa con funzionalità ZTNA, microsegmentazione, firewall DNS e autenticazione MFA anti-phishing è di vitale importanza per garantire la resilienza aziendale. Sostituendo le operazioni manuali con le difese basate sull'intelligenza artificiale, le organizzazioni possono ridurre il raggio d'azione degli attacchi e applicare la sicurezza a livello di microservizi prima che si verifichi una minaccia. In questa era caratterizzata dai rischi per l'intelligenza artificiale, il successo non è appannaggio di chi risponde manualmente al maggior numero di avvisi, ma di chi dispone di un'architettura progettata per contenere ciò che non si vede per impostazione predefinita.
Akamai ti aiuta a iniziare questo percorso proteggendo ogni interazione. Il GPE (Generative Policy Engine) di Akamai Guardicore Segmentation trasforma l'impostazione manuale delle regole durata mesi in una creazione di policy basate sull'intelligenza artificiale di pochi minuti, mappando istantaneamente le vulnerabilità esistenti. Combinando questi elementi fondamentali del modello Zero Trust, Akamai aiuta a controllare gli agenti autonomi e a contenere il movimento laterale in modo rapido. Trasforma la sicurezza complessa in semplicità operativa, garantendo la resilienza dell'architettura alle minacce del futuro per consentirti di innovare oggi stesso.