2026年5月3日と2026年5月13日、インドの大手公共部門銀行の1つが、ネットワーク帯域幅と境界インフラの両方を過負荷状態にするように設計された高度なマルチベクトル分散サービス妨害(DDoS)攻撃を受けました。大規模な偵察を通じて、攻撃者は複数の銀行アプリケーションで使用される重要なログインエンドポイントを特定しました。攻撃が成功した場合、顧客のアクセスが阻害され、ユーザーはアプリにログインして使用することができなくなっていたでしょう。
5月3日の攻撃はピーク時に1.72 Tbps、約2,300万パケット/秒(Mpps)に達しました。これは、多くの境界防御の帯域幅とコンピューティングリソースを飽和させるのに十分なトラフィックです(図1)。それは同銀行の歴史上最大のDDoS攻撃でしたが、5月13日の攻撃によってその記録は塗り替えられました。この2つ目の攻撃はピーク時に1.78 Tbps、約1億7,100万パケット/秒に達しました(図2)。
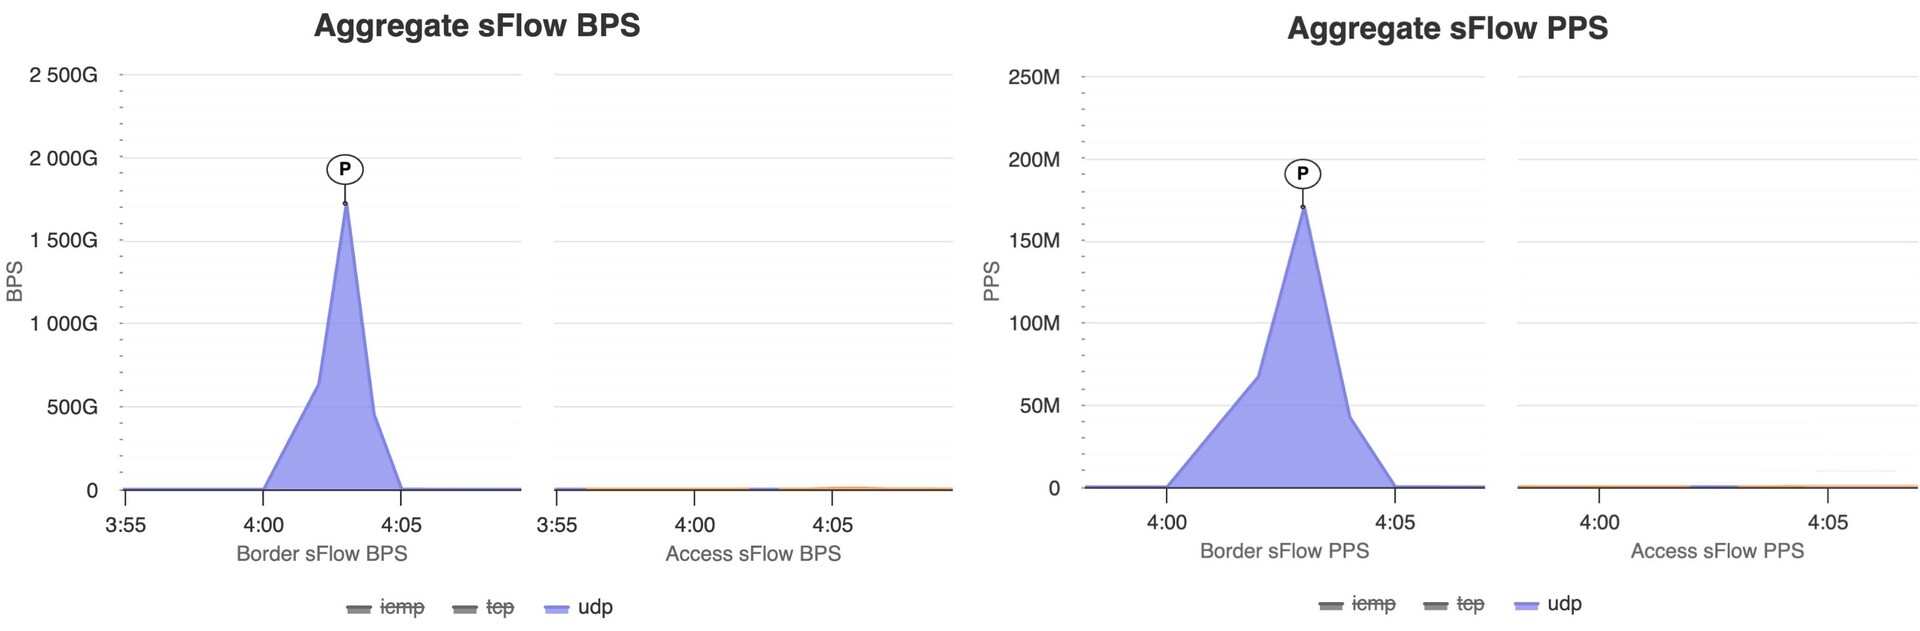 図1:2026年5月3日に発生した波状攻撃(ピーク時1.72 Tbps)
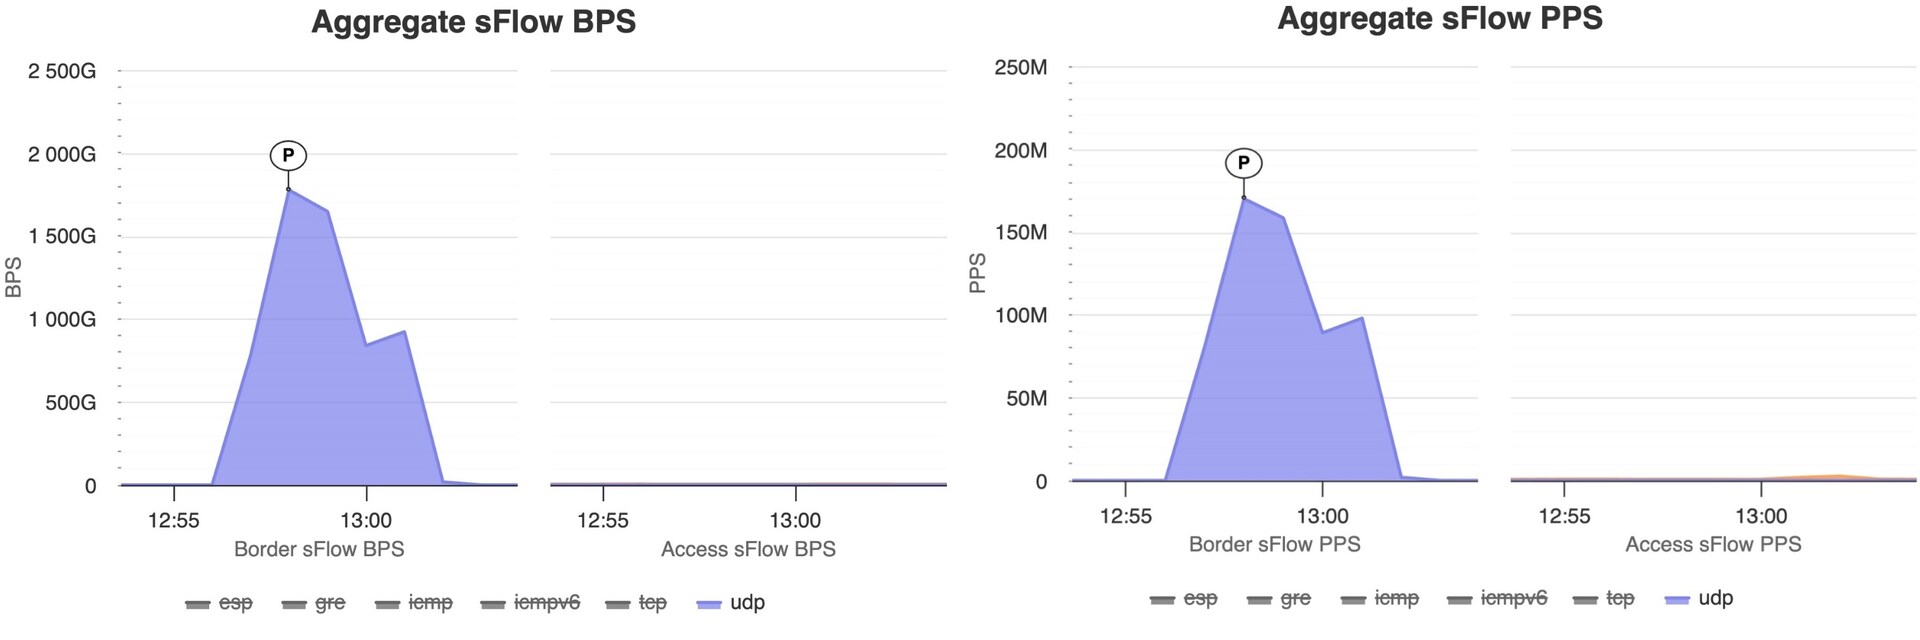 図2:2026年5月13日に発生した波状攻撃の最大波(ピーク時1.78 Tbps)
巨大で複雑なキャンペーンでしたが、これらの攻撃は同銀行のインフラに到達せず、銀行の顧客は攻撃に伴うサービスの中断に悩まされることはありませんでした。Akamaiは代わりに、Always-onのプラットフォームキャパシティ、カスタマイズされた事前設定済みの保護、同銀行とAkamaiのグローバルなSecurity Operations Command Center(SOCC)の運用面での緊密な連携を組み合わせて、ネットワークエッジで攻撃を無効化しました。
同銀行の最高セキュリティ責任者によると、「Akamaiは、当行の歴史上最大規模のDDoS攻撃をシームレスに緩和するための支援をしてくれました。巨大なインシデントだったにもかかわらず、悪性トラフィックが当行の環境に到達することはなく、お客様が被害を受けることもありませんでした」
この2つのインシデントは、サイバーセキュリティにおける新たな現実を浮き彫りにしています。それは、レジリエンスは緩和能力だけで決まるものではなくなったということです。組織には、攻撃が発生する前に脅威の進化に防御を継続的に適応させることができるセキュリティパートナーシップも必要です。
グローバルに分散された連携攻撃
どちらの攻撃も同時に複数のサービスを標的とし、グローバルに分散されたインフラを活用して運用上の負荷を最大化していました。さらに、悪性トラフィックの大部分はAkamaiのブラジルのスクラビングセンターに集中し、残りのトラフィックはグローバルに分散されたAkamaiのスクラビング拠点のクラウドに分散しています(図3および図4)。両方の攻撃において、攻撃トラフィックの約29%が主要な緩和地域外から発生しており、このキャンペーンの高度に分散した性質を裏付けています。
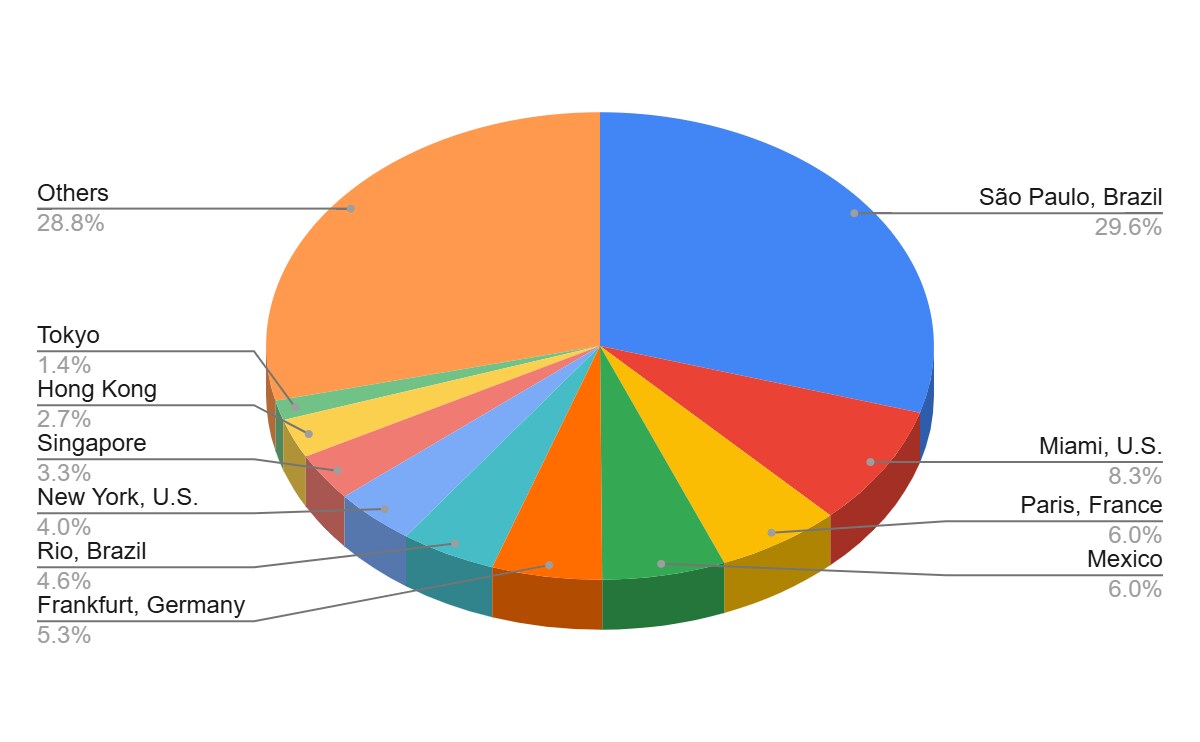 図3:2026年5月3日の攻撃中にトラフィックが観測されたAkamaiのスクラビング拠点上位10か所の攻撃割合
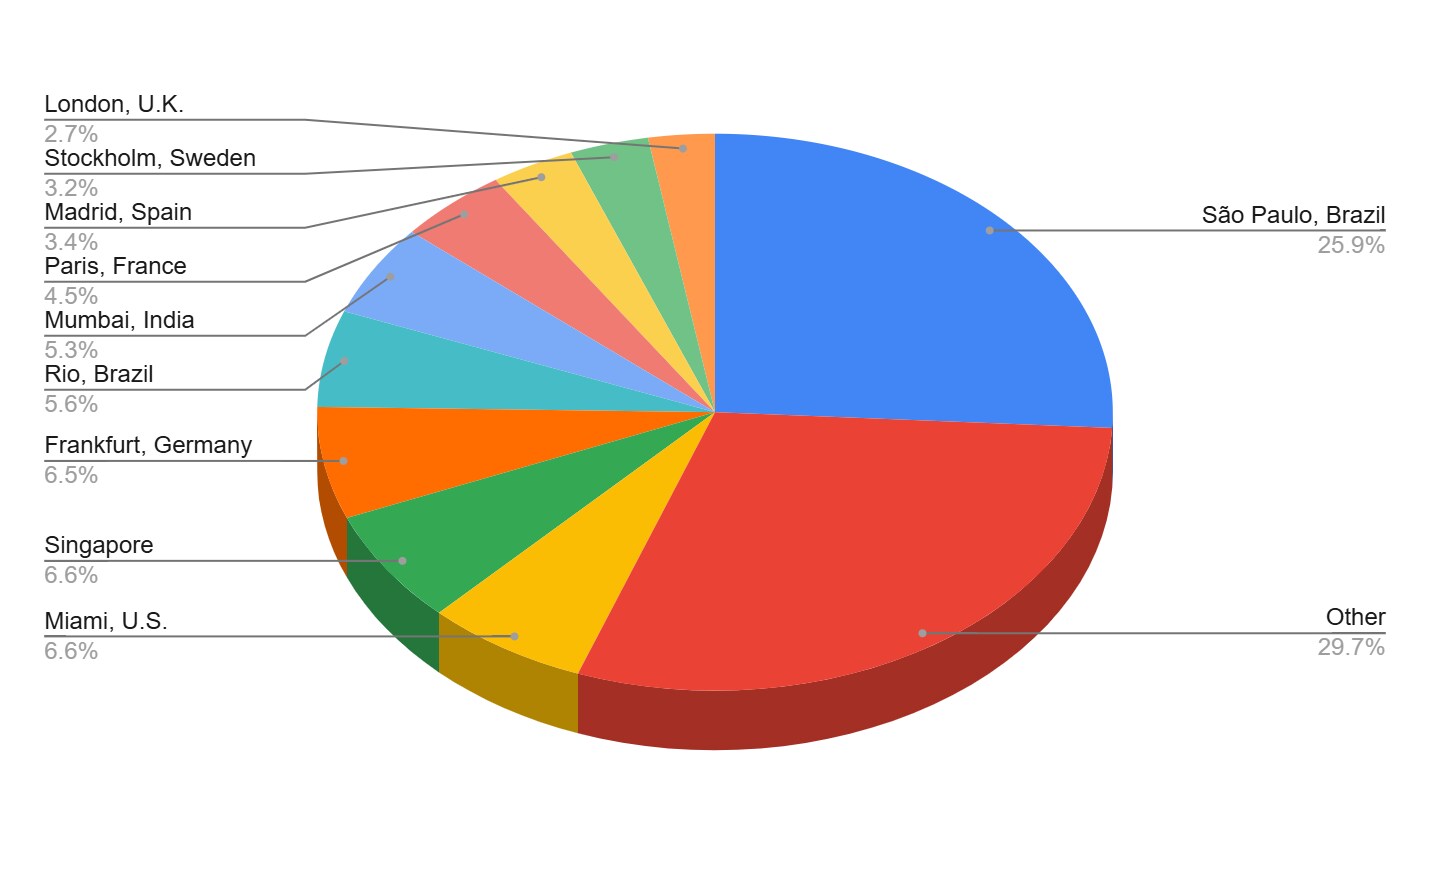 図4:2026年5月13日の攻撃中にトラフィックが観測されたAkamaiのスクラビング拠点上位10か所の攻撃割合
攻撃者は単一のフラッドベクトルに依存するのではなく、帯域幅とコンピューティングリソースの両方を枯渇させるために複数の手法とターゲットを使用し、連携した波状攻撃を実行しました。このオーケストレーションのレベルは、現代のDDoS攻撃がどのように進化し続けているかを示しています。つまり、攻撃者は大規模トラフィック、迅速なベクトル切り替え、分散インフラを組み合わせ、運用面の複雑さとトラフィックの飽和を引き起こしています。
攻撃はわずか数分しか続きませんでした。Akamaiがほぼ瞬時にエッジでトラフィックを緩和したため、攻撃者は攻撃を継続する価値を見出せませんでした。重要なのは、攻撃中にAkamaiが追加の緩和インフラを展開したり、「スピンアップ」したりする必要がなかったということです。既存のプラットフォームキャパシティと、同銀行のニーズに合わせてカスタマイズされた事前設定済みの制御により、トラフィックを即座に吸収およびフィルタリングしました。
Always-onの保護とプロアクティブな防御およびポスチャ管理による緩和
クラウドベースのDDoS緩和サービスであるAkamai Prolexicは、DDoS緩和の取り組みの大部分を処理し、同銀行のインフラに影響が及ぶ前にAkamaiのネットワークエッジで悪性トラフィックを大規模に吸収しました。しかし、結果を左右したのはプラットフォームの規模だけではありませんでした。
Akamai SOCCは同銀行と緊密に連携し、時間をかけて徐々にセキュリティポスチャを強化していました。攻撃中に重要であることが証明された主なアクティビティや準備として、次のものがあげられます。
- 継続的な分析
- トラフィックのプロファイリング
- プロアクティブな防御とポスチャ管理
Akamai SOCCのセキュリティアーキテクトは、多大な時間を費やして次のことを行いました。
- 同銀行の通常のトラフィックパターンを把握する
- サービス間でアクティビティを相関させる
- 同銀行の環境に合わせてカスタマイズされた事前設定済みのDDoS防御ポリシーを設計する
Akamaiは、Prolexic Network Cloud Firewallと独自のDDoS緩和プロファイルを使用して、これらの保護を実装しました。この制御により、Akamaiは悪性トラフィックを即座に特定し、正当なユーザーに影響を及ぼすことなくブロックすることができました。自動化されたプラットフォーム保護と、人間が持つ運用に関する専門知識を組み合わせることで、システムと人間による非常に効果的な防御モデルが生まれました。
すぐに利用できる保護機能が攻撃ベクトルの大部分を自動的に緩和すると同時に、Akamai SOCCがトラフィックのふるまいを監視し、高度な標的型ベクトルや進化するベクトルをリアルタイムで処理するように保護を強化しました。また、同じくらい重要な点として、攻撃中にこれらの保護が行われている間にAkamaiがフォールス・ポジティブ(誤検知)を観測しなかったことがあげられます。
つまり、制御によってアグレッシブかつ正確に攻撃がブロックされたのです。この結果は、Akamai SOCCチームが事前に実行した分析と調整の正確性を裏付けています。
「Akamai SOCCの専門知識と緊密なパートナーシップにより、銀行サービスを中断することなく、進化するサイバー脅威の波状攻撃に耐えることができました。彼らの継続的なコンサルティング、プロアクティブなガイダンス、Always-onのサポートのおかげで、レジリエンスを強化し、最大規模の攻撃にも対処できる自信を得ることができました」と同銀行の最高セキュリティ責任者は述べています。
DNSセキュリティが重要な役割を果たす
このインシデントの発生中、Prolexicによる緩和だけでなく、Akamaiの広範なセキュリティスタックが同銀行のレジリエンスに貢献しました。Akamai Secure Internet Accessは、トラフィックの可視性と分類の精度を向上させるように設計された継続的な調整と最適化により、同銀行のDNSセキュリティポスチャをサポートしました。
その作業のおかげで、このプラットフォームは攻撃中に正当な銀行活動と悪性トラフィックを区別することができたため、Akamaiは有害なリクエストをブロックしながら、顧客によるアクセスを中断させずに維持することができました。現代のDDoS防御は、単なる純粋な緩和能力ではなく、複数の制御ポイントの可視性と精度にますます依存するようになっているため、このような多層的なアプローチが重要です。
公共部門と金融機関が主要な標的となり続けている理由
金融機関は、最もDDoS攻撃の標的とされているセクターの上位に位置し続けています。これは、可用性が顧客の信頼、事業継続性、市場の信頼に直接影響を及ぼすからです。銀行は現在、顧客ポータル、API、モバイルアプリケーション、決済インフラ、サードパーティ統合など、大規模なデジタルエコシステムをサポートしています。攻撃者は、これらのサービスを中断することで即座に事業や評判に影響を及ぼすことができることを理解しています。
それと同時に、攻撃ツールの成熟度が急速に高まり続けています。攻撃者は、AI駆動型のボットネット、分散型の攻撃インフラ、ますます自動化する攻撃の連携を比較的低コストで活用できるようになりました。その結果、次のものを組み合わせることができる攻撃が増えています。
- 大量のトラフィック
- マルチベクトル攻撃の連携
- 分散型グローバルインフラ
- 攻撃の迅速な適応
- 防御側を疲弊させるよう設計された持続的な波状攻撃
インドの銀行を標的としたこの2つの攻撃は、上記の攻撃要素があっという間に結集して従来の境界アーキテクチャを圧倒することができるキャンペーンが生まれる様子を如実に表しています。
Webが人間中心からエージェント型に進化し、攻撃者がAIを使用してベクトルの切り替えを自動化するなか、Akamaiは防御をエッジに移すことでこれに対抗しています。Akamaiは、リアルタイムインテリジェンスを使用し、コアクラウドに到達する前にマシンスピードの攻撃を阻止します。
継続的な保護が結果を左右する
これらの攻撃から得られた最も重要な教訓の1つは、レジリエンスは最初の悪性パケットが到着するよりもはるかに前の段階から始まっているということです。攻撃が急速に進化したり、複数のベクトルが同時に組み合わさったりすると、事後対応型の緩和モデルに依存している組織は苦戦することがよくあります。対照的に、継続的な保護モデルを取り入れている場合、防御側はインシデントが発生する前に制御を調整して確立し、トラフィックのふるまいを検証し、緩和戦略を改良することができます。
その準備が今回の結果につながりました。同銀行の歴史上最大規模のDDoS攻撃が発生したにもかかわらず、
- 攻撃トラフィックは同銀行のインフラに到達しませんでした
- 銀行サービスに影響を及ぼす混乱は生じませんでした
- 正当なユーザーに影響を及ぼす誤検知はありませんでした
Akamaiのプラットフォームキャパシティ、ProlexicによるAlways-onの保護、プロアクティブに調整されたACL、Akamai SOCCとの継続的なコラボレーションが組み合わさることで、同銀行は攻撃中にサービスを中断することなく維持できました。
現代の攻撃のスピードに対応するレジリエンス
現代のDDoS攻撃は、規模、連携、巧妙さの面で発展し続けています。組織はもはや、攻撃は単独の大量フラッドとしてやって来るものとも、予測可能なパターンに従うものとも思い込んではなりません。そうではなく、インフラのキャパシティ、運用の調整、防御の適応性が同時に試される攻撃キャンペーンに備える必要があります。
今回のインシデントは、現代のサイバーレジリエンスとは実際にどのようなものであるかを示しています。それは、世界規模での緩和、継続的な保護、プロアクティブな調整、経験豊富な運用の連携を組み合わせたものです。スピードと複雑さを特徴とする脅威の状況では、その組み合わせによって、組織の事業が中断するか継続するかがますます左右されます。
詳しく見る
リスクを評価し、アクティブな脅威に対応し、世界最強のエッジ防御を展開するためには、Akamaiのセキュリティ専門家にご相談ください。
タグ