

従来のCASBおよびSSEソリューションは、主にネットワークトラフィックとアプリケーションアクセスを保護するように設計されていました。AIは、セキュリティ対策を講じるべき場所を変えています。Akamaiは、AIアクティビティが実際に発生する場所、すなわちインタラクションが行われる時点に近い場所にセキュリティを提供します。これにより、アイデンティティに関連付けられた人間とエージェントのアクティビティをリアルタイムで可視化して制御できるようになり、組織は従来のセキュリティスタックの技術的負債を継承することなく、実際に必要なセキュリティを展開できます。
ソリューション概要
静的な境界防御
従来の防御策では、AIによる脅威のスピードと規模に対応できません
企業のワークフローは、これまで以上に動的で相互に接続されています。自律型AIエージェントは、可視化されていない権限と連携して動作する可能性があり、最先端のAIを利用した脅威によって従来のセキュリティモデルは容易に回避されてしまいます。組織には、あらゆるレベルでインタラクションのセキュリティを確保する多層防御が必要です。
Akamaiと連携してAIインタラクションの探索、制御、封じ込め、検証を実現
従業員からアプリケーション、API、ネットワークに至るまで、Akamai Workforce Protector、Akamai API Security、Akamai Guardicore Segmentationは、組織があらゆるレベルでAIインタラクションのセキュリティを確保するために必要な機能を提供します。
Akamai Workforce Protectorで従業員のAIインタラクションのセキュリティを確保
従業員がAIアシスタントやAIエージェントを使用するようになると、これらのツールによって新たなセキュリティリスクと複雑な権限管理が生じます。Akamai Workforce Protectorは、これらのインタラクションのセキュリティを確保し、非人間エージェントに対するきめ細かな権限管理を実現するとともに、ゼロトラスト制御によってフィッシング耐性のある認証を適用します。
Akamai App & API Protector、Akamai API Security、Akamai Firewall for AIにより、アプリとAPIのインタラクションリスクを最小限に
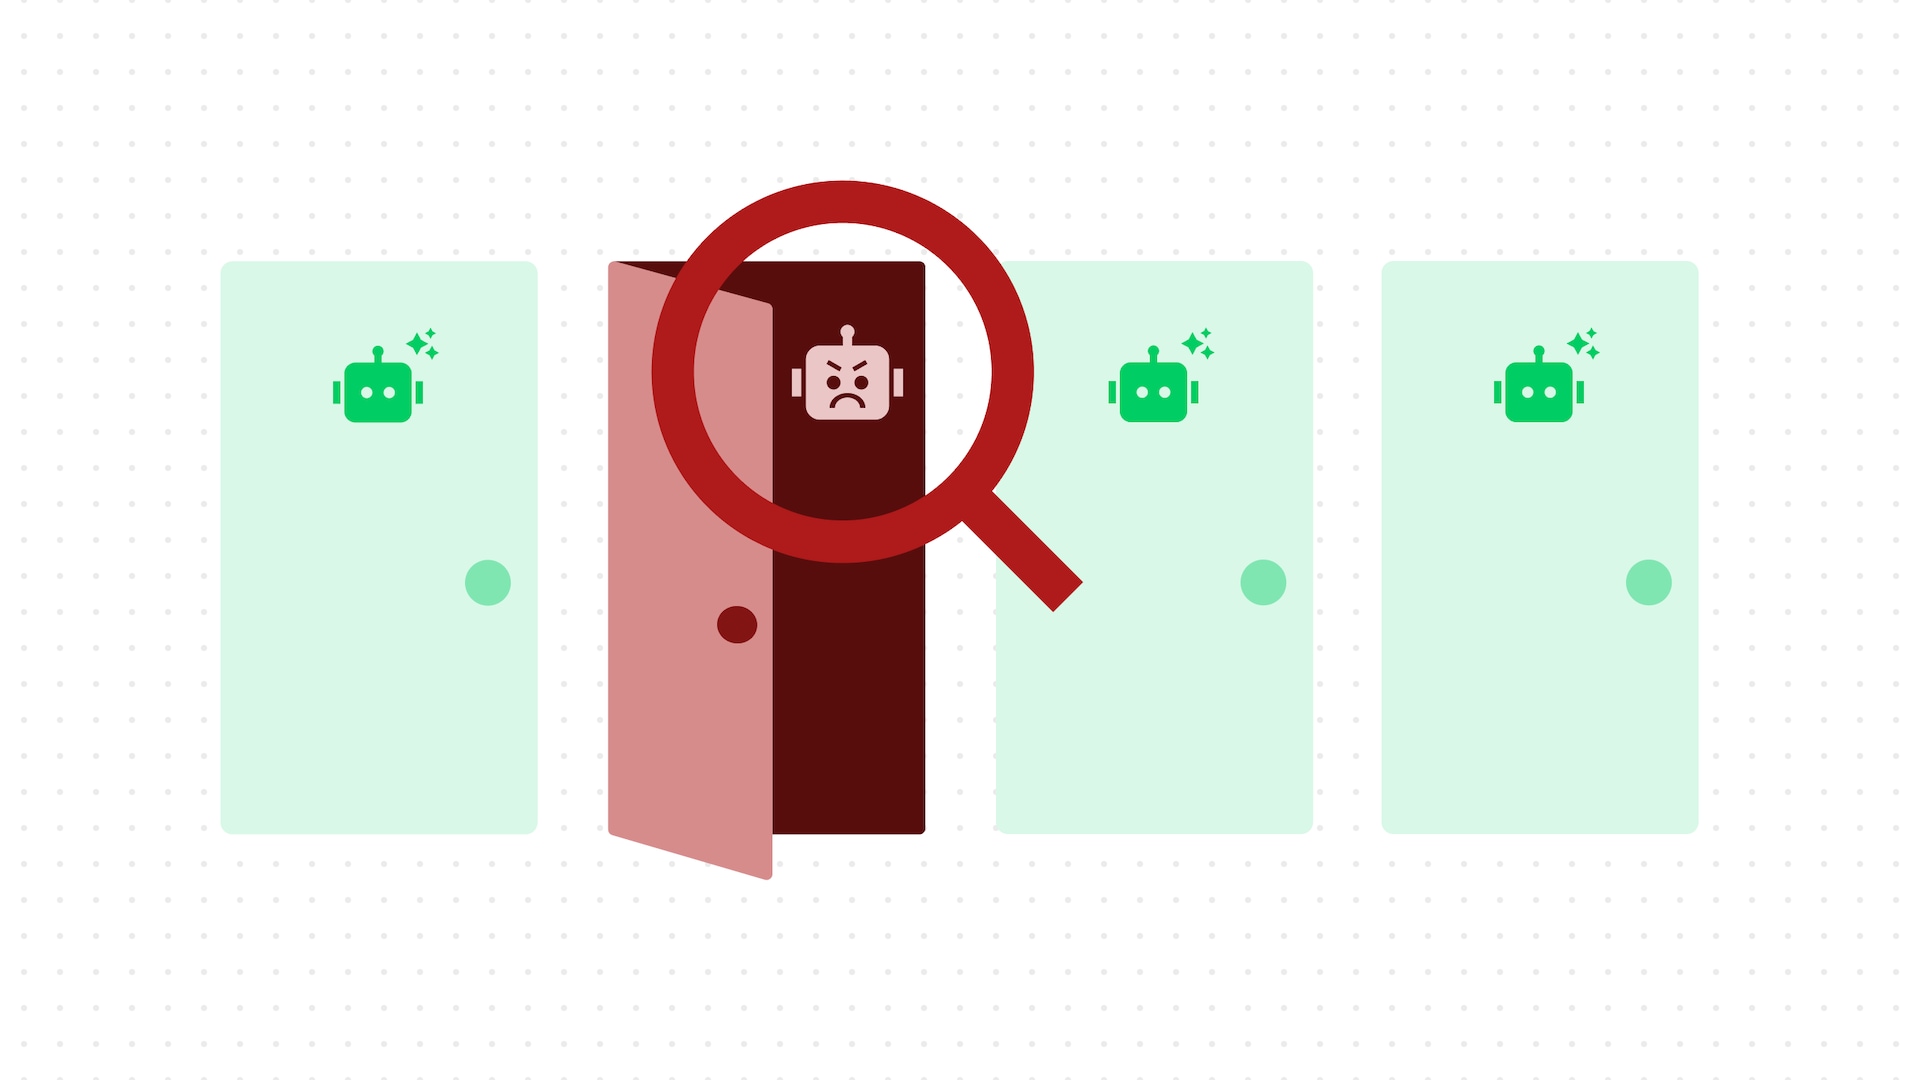
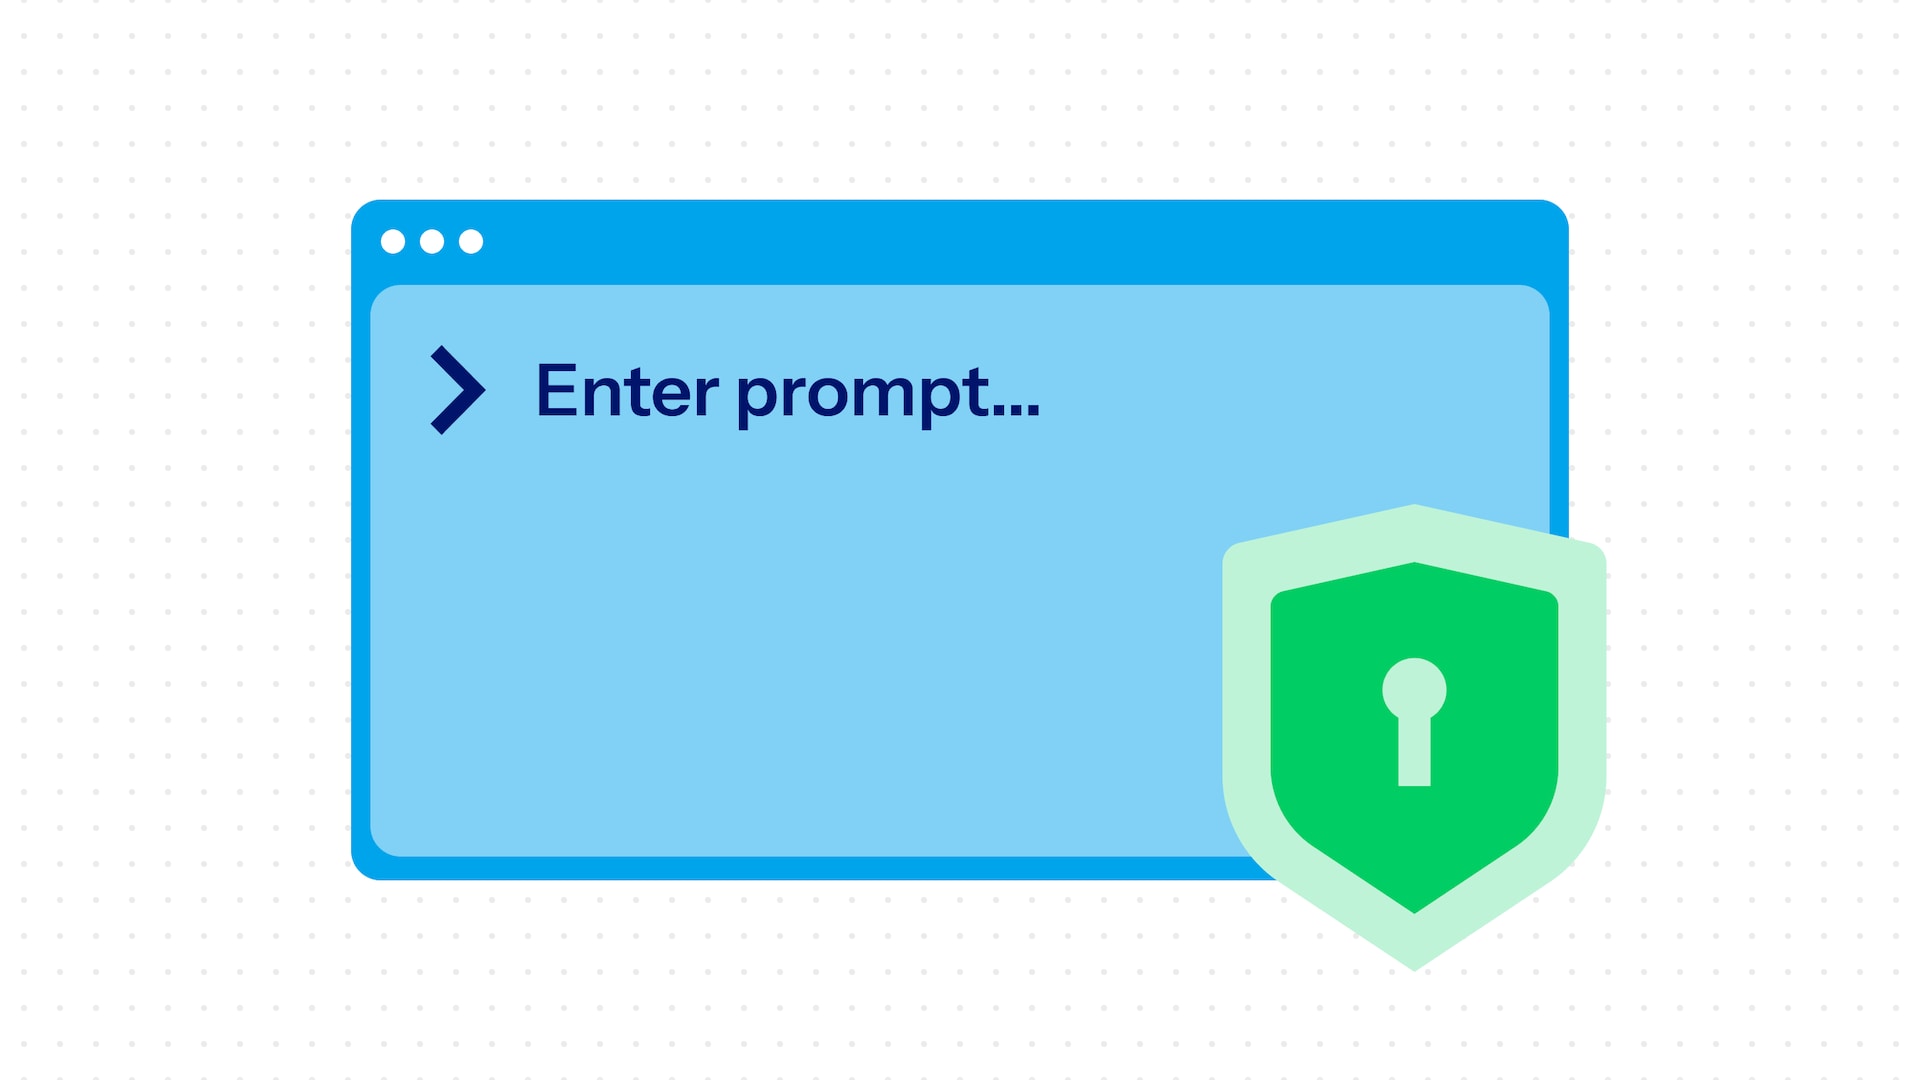
継続的なAPI呼び出しにより、アプリケーションは攻撃の標的となります。App & API Protectorは、Webアプリケーションファイアウォールによる防御機能をエッジで提供します。API Securityは、APIの探索、ガバナンス、および監査機能を提供します。Firewall for AIは、プロンプトインジェクションの防御機能をはじめ、データ窃取や有害な出力に対する保護機能を追加します。
Akamai Guardicore SegmentationとAkamai Prolexicで、AI駆動型のリスクによるインフラ侵害を防御
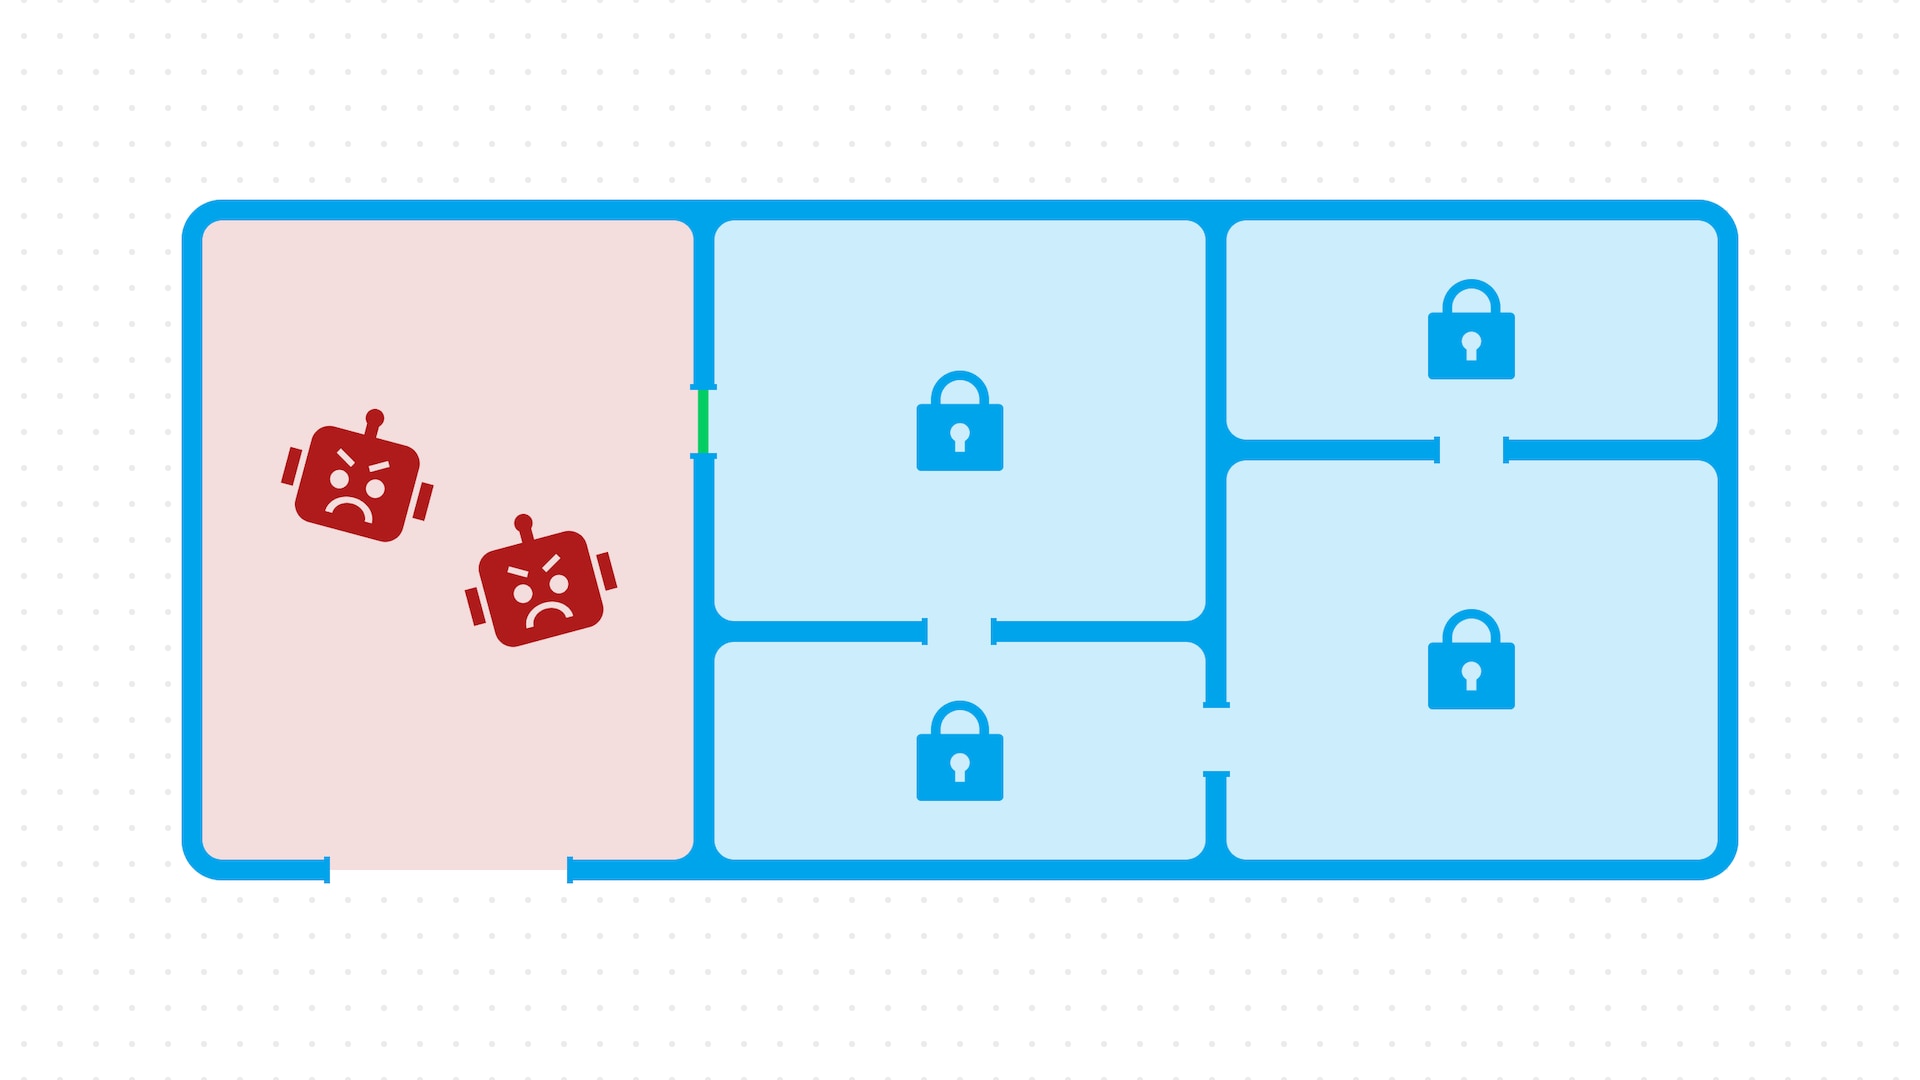
AIによってインフラ攻撃の規模が拡大し、侵害が横方向に拡散するスピードが急激に加速しています。Akamai Guardicore Segmentationは、きめ細かなマイクロセグメンテーションを使用して脅威のラテラルムーブメント(横方向の移動)を制限します。一方、Akamai Prolexicはボリューム型のDDoS攻撃やDNS攻撃からインフラを防御し、継続的な可用性を維持します。
AIセキュリティの仕組み
Akamaiが従業員、アプリ、API、インフラ全体でAIインタラクションのセキュリティを確保する方法
AkamaiのAIセキュリティソリューションは、グローバル・エッジ・プラットフォームとリアルタイムの脅威インテリジェンスによって支えられており、次のことを支援します。
- ユーザーとエージェント型AIのインタラクションの管理
- ビジネスクリティカルなアプリケーション、API、エンタープライズAIモデルの保護
- AIワークロードを支え、脅威のラテラルムーブメントを防ぐレジリエントなインフラの構築
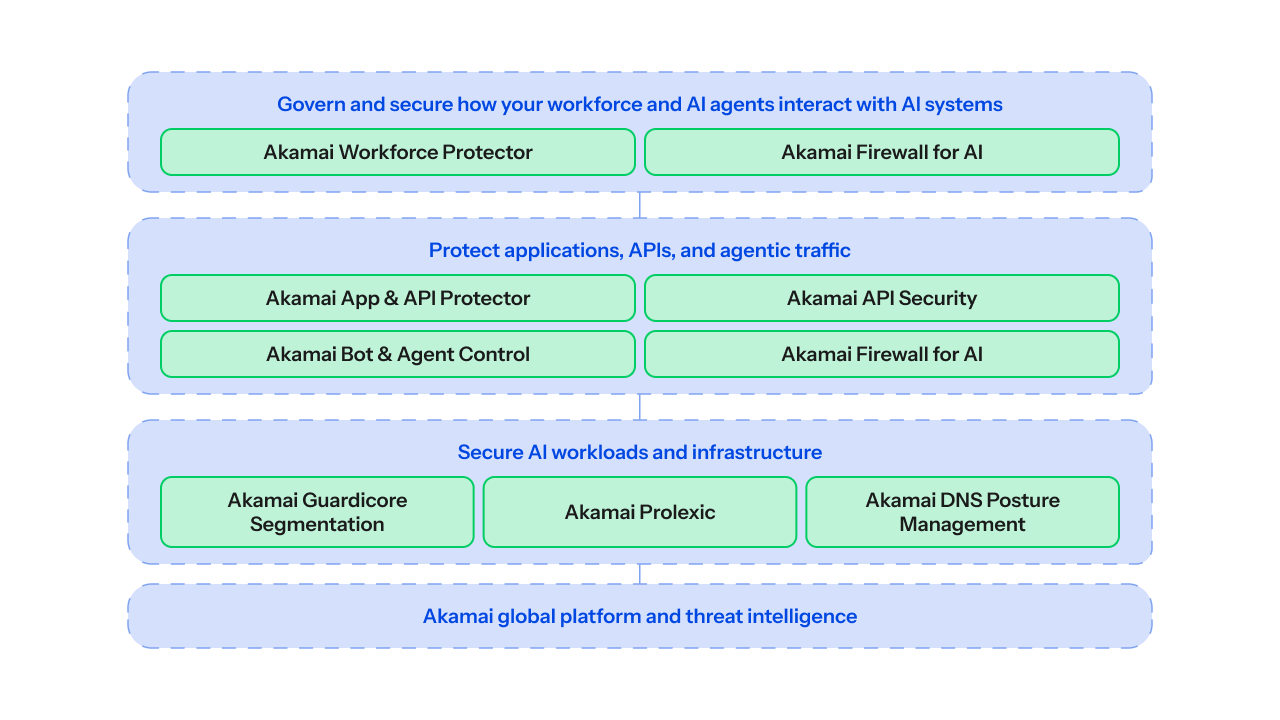
製品ポートフォリオ
Akamai があらゆる AI インタラクションをどのように保護するかご覧ください
Akamaiは、従業員、アプリケーション、API、インフラ全体にわたるあらゆるインタラクションのセキュリティ確保をサポートします。これらのインタラクションを体系的に可視化することで、露出を低減し、攻撃が拡散する前に封じ込め、継続的に制御を検証することができます。
リソース
よくある質問(FAQ)
よくある質問(FAQ)
Akamaiは、シャドーAIの使用状況、データ窃取制御、自動化されたAPIガバナンスをリアルタイムで可視化することで、NIST AIリスク管理フレームワーク(AI RMF)、ISO/IEC 42001、グローバルなデータプライバシー要件などのフレームワークに対応しています。継続的なテレメトリーロギングにより、セキュリティチームはすべてのAIシステムインタラクションの監査可能な証明を維持できます。
Akamaiは、従業員、アプリケーション、APIレイヤー、基盤となるインフラ全体において、デジタルインタラクションが発生する場所で保護します。ライブのブラウザーセッション内、エッジ、および内部ワークロードパス全体にアクティブな適用を行うことで、AI駆動型の脅威への露出を減らし、攻撃が拡散する前に阻止します。
従業員は、企業システムとマシンスピードでやり取りするAIツールやAIエージェントに対し、日常的にアクセス権限を委任しています。リアルタイムのインタラクション制御がなければ、これらの非人間エンティティは機微な情報を露出させたり、未承認の拡張機能を導入したり、静的なアクセスポリシーを回避したりする可能性があります。
Akamaiでは、あらゆるソフトウェアインタラクションに対して、継続的な探索、リアルタイムのふるまいテレメトリー、エッジベースのWAF保護を適用しています。Akamai Firewall for AIは、プロンプトインジェクション、データ窃取、および有害な出力から企業モデルを守ります。また、Akamai Bot Managerは、敵対的なエージェントによる自動化されたスクレイピングや偵察を緩和します。
攻撃者は、内部ネットワークの経路をたどって30分未満で横方向に移動することができます。Akamai Guardicore Segmentationは、ソフトウェア定義のきめ細かなルールを適用してワークロードを分離し、最小権限の通信を強制します。この封じ込めにより、侵入による影響範囲が制限され、ハイブリッドまたはマルチクラウドのインフラを通過する脅威が阻止されます。
Akamai ProlexicおよびEdge DNSは、130か国以上の1,000Tbpsを超える容量にまたがる分散型エッジネットワークに依存しています。Akamaiは、24時間365日体制のSecurity Operations Command Center(SOCC)のエキスパートによる支援を受け、トラフィックがオリジンサーバーに到達する前に、複雑で超大容量なDDoS攻撃とDNS攻撃を緩和し、100%のプラットフォーム可用性とゼロ秒のSLAを実現します。
従来の防御策は、固定されたネットワーク境界と単一時点での ID 形式的な検証に依存しています。現代のワークフローは、動的なAPI呼び出し、クラウドマイクロサービス、および自律型エージェントを通じて継続的に行われます。効果的なセキュリティを実現するには、境界ゲートに頼るのではなく、あらゆるアクティブインタラクションで意図を評価し、制御を継続的に適用する必要があります。
Akamaiは、グローバルなエッジルーティングからアクティブなブラウザーセッション、および内部の水平方向(East/West)のトラフィックに至るまで、インタラクションのライフサイクル全体にわたって制御を提供します。毎日2,100TBを超えるセキュリティデータを分析することで、Akamaiは新たな脅威を即座に可視化し、保護対象のすべてのお客様に最新の防御機能を即座に展開できます。
フロンティアAI駆動型のリスクに対する防御の準備
フロンティアモデルは、チームが対応する前に、探索、プロービング、悪用を加速させる可能性があります。以下の方法について、ぜひAkamaiにご相談ください。
- 外部に露出したアプリケーション、API、攻撃経路を特定する
- ラテラルムーブメントを封じ込め、影響範囲を縮小する
- ボット、エージェント、自動化された偵察活動を阻止する
- 修復対応が進行している間も、アプリケーションとAPIを保護する
- AIによって加速する脅威に対する多層防御を強化する