

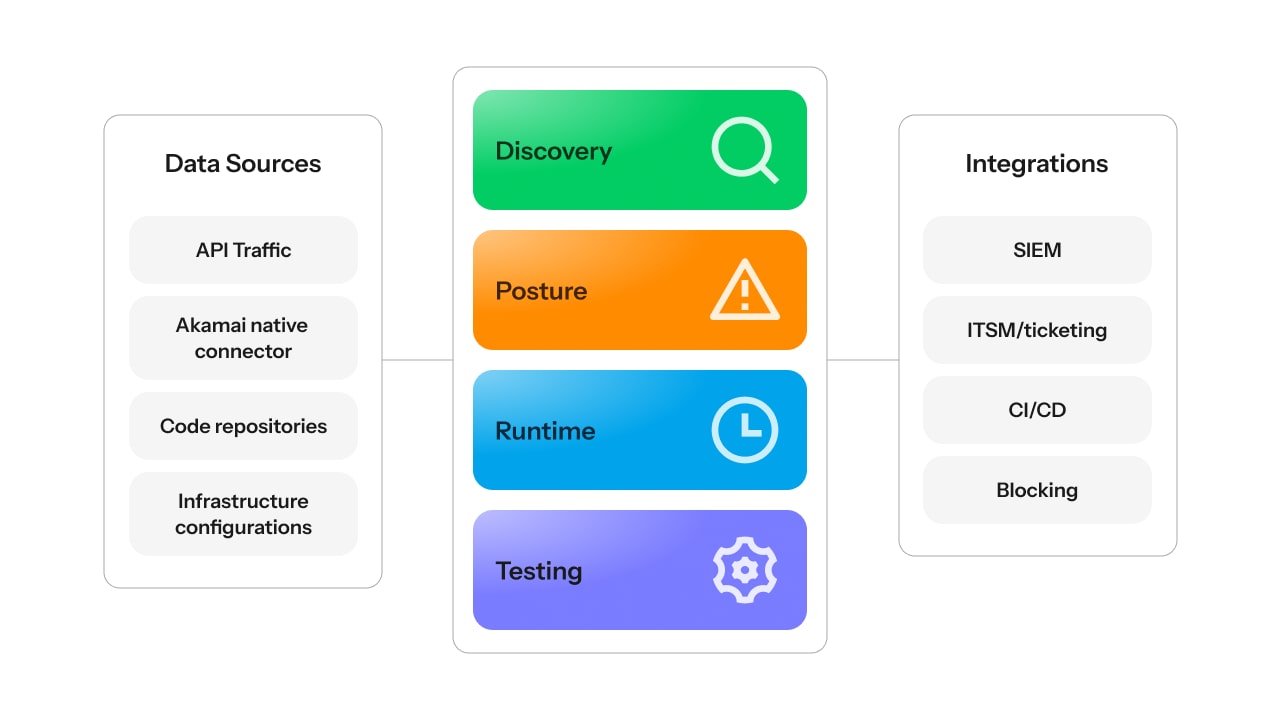
- Erkennen Sie APIs über Traffic, Code, Spezifikationen, Gateways, Cloud und externe Schnittstellen hinweg – einschließlich Schatten-, Zombie-, unverwalteter, MCP- und KI-verknüpfter APIs.
- Überwachen Sie die Einhaltung von Standards wie OWASP API, PCI DSS, HIPAA, ISO 27001, DSGVO, HITRUST und NIST.
- Visualisieren Sie API‑Verhalten, Infrastrukturkontext, Trafficströme, Authentifizierungsmuster und die Offenlegung sensibler Daten.
- Identifizieren und kennzeichnen Sie APIs, die mit GenAI-Anwendungen, LLM‑Services, KI‑Workflows und MCP‑Servern verbunden sind, um das Risiko im KI‑Zeitalter zu kontrollieren.
- Analysieren Sie das Laufzeitverhalten, um anomale Aktivitäten, den Missbrauch von Geschäftslogik, die Offenlegung sensibler Daten, Daten-Scraping, Manipulation und potenzielle Angriffe zu erkennen.
- Leiten Sie die Ergebnisse an SIEM, ITSM, Ticketsysteme, CMDB, WAAP, Gateways und Entwickler-Workflows weiter.
- Bewerten Sie die API‑Sicherheit anhand von Sicherheits-Best-Practices, OWASP-API‑Risiken, internen Richtlinien und Compliance-Frameworks.
- Ordnen Sie API‑Befunde Verantwortlichen, Repositorys, Dateipfaden und den Personen zu, die zuletzt Änderungen vorgenommen haben (sofern verfügbar), um die Behebung zu beschleunigen.
- Integrieren Sie API‑Sicherheitstests in CI/CD‑Pipelines und führen Sie vor dem Release über 200 Tests durch, die schädlichen Traffic simulieren.
Steuern und schützen Sie jede API, vom Code bis zur Laufzeit
Erhalten Sie kontinuierliche Einblicke in APIs über Traffic, Code und Dokumentation hinweg – einschließlich APIs, die mit GenAI‑Anwendungen, LLM‑Services und MCP‑Servern verbunden sind. Identifizieren Sie Schwachstellen, analysieren Sie das Verhalten, testen Sie APIs vor der Produktion und priorisieren Sie Abhilfemaßnahmen – alles mit dem Kontext, den Ihre Teams benötigen, um Risiken zu minimieren.
Erkennen und reduzieren Sie API‑Risiken, bevor sie Probleme verursachen
Erfahren Sie, wie API Security während des gesamten Lebenszyklus funktioniert
Wichtige Funktionen moderner API-Sicherheitslösungen
Kundenreferenzen


Anwendungsfälle für API Security im KI‑Zeitalter
Erkennen, testen, verwalten und überwachen Sie APIs, bevor sich KI‑beschleunigte API‑Bedrohungen auf Ihr Geschäft auswirken.
Schutz KI‑verknüpfter APIs
KI‑Anwendungen, LLM‑Services und agentische Workflows sind auf APIs angewiesen, um auf Daten zuzugreifen, Aktionen auszulösen und eine Verbindung zu Unternehmenssystemen herzustellen.
Mit Akamai API Security haben Teams folgende Möglichkeiten:
- APIs erkennen, die mit GenAI-Anwendungen, LLM‑Services und MCP‑Servern verbunden sind
- Schatten‑APIs und nicht verwaltete, KI‑verknüpfte APIs identifizieren
- Verstehen, welche Daten diese APIs offenlegen
- Verhalten auf Anzeichen von Missbrauch oder unsachgemäßer Nutzung analysieren
- Governance bei zunehmender KI‑Nutzung stärken
Erhalten Sie die nötigen Einblicke in die APIs, die KI‑gestützte Anwendungen und Workflows unterstützen.
API‑Tests vor Release
Mit API‑Tests können Ihre Teams Schwachstellen finden, bevor APIs in die Produktion gehen. Akamai API Security lässt sich in CI/CD‑Workflows integrieren und führt über 200 dynamische Tests durch, die schädlichen Traffic simulieren, darunter auch Tests gemäß den OWASP API Security Top 10.
Teams können Tests vor dem Release durchführen, Korrekturen validieren und das Produktionsrisiko verringern, ohne sich dabei allein auf manuelle Tests verlassen zu müssen.
Unternehmensweite Bestandsaufnahme Ihrer APIs
API-Bestandslisten sind schnell veraltet, wenn sich Teams ausschließlich auf Gateways, Dokumentation oder punktuelle Audits verlassen.
Akamai API Security erkennt APIs kontinuierlich im Laufzeit-Traffic, in Code-Repositorys, in der API‑Dokumentation, in Gateways, in Cloud-Umgebungen und an externen Schnittstellen.
Nutzen Sie die Lösung, um Folgendes zu identifizieren:
- Aktive und nicht verwaltete APIs
- Schatten-, unkontrollierte, Zombie- und veraltete APIs
- Doppelte oder unzureichend dokumentierte APIs
- KI‑verknüpfte APIs und MCPs
Erhalten Sie einen genaueren Überblick über Ihren API-Bestand, damit Teams Risiken schneller erkennen und APIs zuverlässiger kontrollieren können.
Governance von Sicherheit und Compliance
API‑Warnmeldungen allein sorgen noch nicht für Governance. Akamai API Security unterstützt Teams dabei, Best Practices für die API‑Sicherheit als Richtlinien zu definieren und APIs anhand dieser Richtlinien zu bewerten.
Nutzen Sie die Lösung, um Folgendes zu erreichen:
- Ergebnisse OWASP API, PCI DSS, HIPAA, ISO 27001, DSGVO, HITRUST und NIST zuordnen
- Sicherheitslücken und den Behebungsfortschritt verfolgen
- API‑Risikotrends im Zeitverlauf überwachen
- Gespräche zu Audits, aufsichtsrechtlichen Anforderungen, Cyberversicherungen und Risiken auf Führungsebene unterstützen
Verwandeln Sie API‑Befunde in ein messbares Governance-Programm, nicht nur in eine weitere Liste von Warnmeldungen.
Überwachung auf API-Missbrauch
API‑Angriffe sehen oft wie legitime Nutzung aus: Angreifer nutzen oft gültige Endpoints, Anmeldedaten oder normal wirkende Workflows, um Autorisierungslücken, übermäßige Datenoffenlegung, Fehler in der Geschäftslogik oder Fehlanwendung durch Partner auszunutzen – und das ermöglicht Scraping, Manipulation oder die Erschöpfung von Ressourcen.
Akamai API Security unterstützt Teams in folgenden Bereichen:
- Laufzeitverhalten auf verdächtige Muster analysieren
- Falsche Anwendung, Missbrauch und anormale API‑Aktivität erkennen
- Untersuchungen um API‑spezifischen Kontext ergänzen
- Ergebnisse an bestehende Reaktionsworkflows weiterleiten
Beschleunigen Sie Untersuchungen, priorisieren Sie Risiken und verringern Sie die Auswirkungen von API‑Missbrauch.
Häufig gestellte Fragen (FAQ)
Häufig gestellte Fragen (FAQ)
App & API Protector ist die WAAP-Lösung von Akamai für den integrierten Schutz an der Edge. Sie bietet Schutzfunktionen für Webanwendungen (WAF), APIs, Bots und DDoS-Angriffe für den über Akamai geschützten Traffic. Akamai API Security ist eine spezielle Sicherheitslösung für APIs, die für den Traffic, Code, Spezifikationen und die verbundene Infrastruktur erweiterte Funktionen wie umfassende API-Erkennung, Verwaltung des Sicherheitsstatus, Verhaltensanalyse, aktive Tests und Compliance-Mapping und abwehrbezogenen Kontext bietet.
Wenn die beiden Lösungen zusammen eingesetzt werden, ermöglicht App & API Protector eine direkte Überwachung des relevanten Traffics, während API Security ein spezielles System bereitstellt, um API‑Risiken über den gesamten Lebenszyklus zu erfassen.
Ja, unsere API-Testlösung wurde entwickelt, um API-spezifische Schwachstellen umfassend abzudecken. Mithilfe unserer Lösung können Sie API-Sicherheitstests in jede Entwicklungsphase integrieren.
Akamai API Security kann den API‑Traffic von unterstützten North‑South- und East‑West-Trafficquellen analysieren, je nachdem, wie der Traffic konfiguriert ist. Dies ermöglicht es Teams, APIs in Cloud-, Hybrid- und internen Umgebungen auf ungewöhnliches Verhalten und potenzielle Risiken hin zu überwachen.
Akamai API Security unterstützt Teams dabei, APIs zu identifizieren, die auf sensible Informationen wie personenbezogene Daten, interne Dokumente oder geistiges Eigentum zugreifen, diese verarbeiten oder zurückgeben. Teams können diese Informationen nutzen, um Risiken zu priorisieren, die Governance zu stärken und die Abhilfe auf APIs zu konzentrieren, die die größten Auswirkungen auf das Geschäft oder die Compliance haben könnten.
API Security ist plattformunabhängig und funktioniert auch in komplexen SaaS-, Hybrid- und lokalen Umgebungen, die über mehrere CDNs, WAFs, Gateways und weit verteilte APIs im gesamten Unternehmen verfügen (sowohl North-South als auch East-West). API Security bietet unternehmensweite Einblicke in das Verhalten Ihrer APIs, unabhängig davon, wo diese entdeckt werden.
Akamai API Security verfügt über einen nativen Connector, mit dem Sie nahtlos eine Kopie Ihres Akamai Cloud-Traffics an Akamai API Security senden können, um ihn analysieren zu lassen. Diese Integration ist direkt in API Security und Akamai Cloud integriert, wodurch Latenzen vermieden und Risiken verringert werden. Der native Connector erkennt und verfolgt automatisch APIs in von Akamai verwalteten Umgebungen, hilft bei der Erkennung von Schwachstellen und ermöglicht es Kunden, Angreifer an der Edge zu blockieren.
API Security deckt alle Risiken der OWASP API Security Top 10 ab.
Akamai API Security unterstützt Unternehmen bei der Erkennung und Verwaltung von APIs, die mit GenAI-Anwendungen, LLM‑Services, KI‑Workflows und MCP‑Servern verbunden sind. Die Lösung identifiziert Schatten- oder nicht verwaltete, KI‑verknüpfte APIs, analysiert das Verhalten auf Anzeichen von Missbrauch und zeigt Teams, welche sensiblen Daten diese APIs möglicherweise offenlegen.
Mit zunehmender Verbreitung von KI können Angreifer fortschrittliche LLMs und KI-Agenten nutzen, um die Erkundung von APIs, die Analyse von Geschäftslogiken und die Ausnutzung von Schwachstellen zu beschleunigen. Akamai API Security unterstützt Teams dabei, sich auf diese KI‑beschleunigten API‑Bedrohungen vorzubereiten, indem es Funktionen wie die Erkennung aus mehreren Quellen, Sicherheitsmanagement, aktive Tests, die Analyse des Laufzeitverhaltens und den Kontext für die Behebung kombiniert.
Ressourcen
Erleben Sie die Funktionen von API Security in einer Live-Demo in Aktion
Erhalten Sie eine Einführung von einem Akamai-Experten, um genau zu erfahren, wie API Security Ihre individuelle Umgebung schützen kann.
Erkunden Sie praxisnahe Beispiele für wichtige Funktionen, die Angriffe verhindern helfen, darunter:
- Erkennung und Überwachung: Erkennen Sie Bedrohungen sofort und reagieren Sie darauf mit unserem Rund-um-die-Uhr-Überwachungssystem
- Warnmeldungen: Untersuchen Sie, wie Warnmeldungen zum Status und zur Laufzeit behandelt werden
- Einfache Integration: Nahtlose Integration in Ihren vorhandenen Technologie-Stack, unabhängig von der Komplexität
Planen Sie Ihre personalisierte Demo in zwei einfachen Schritten:
- Reichen Sie das Formular ein
- Buchen Sie einen Termin mit unserem Team
