

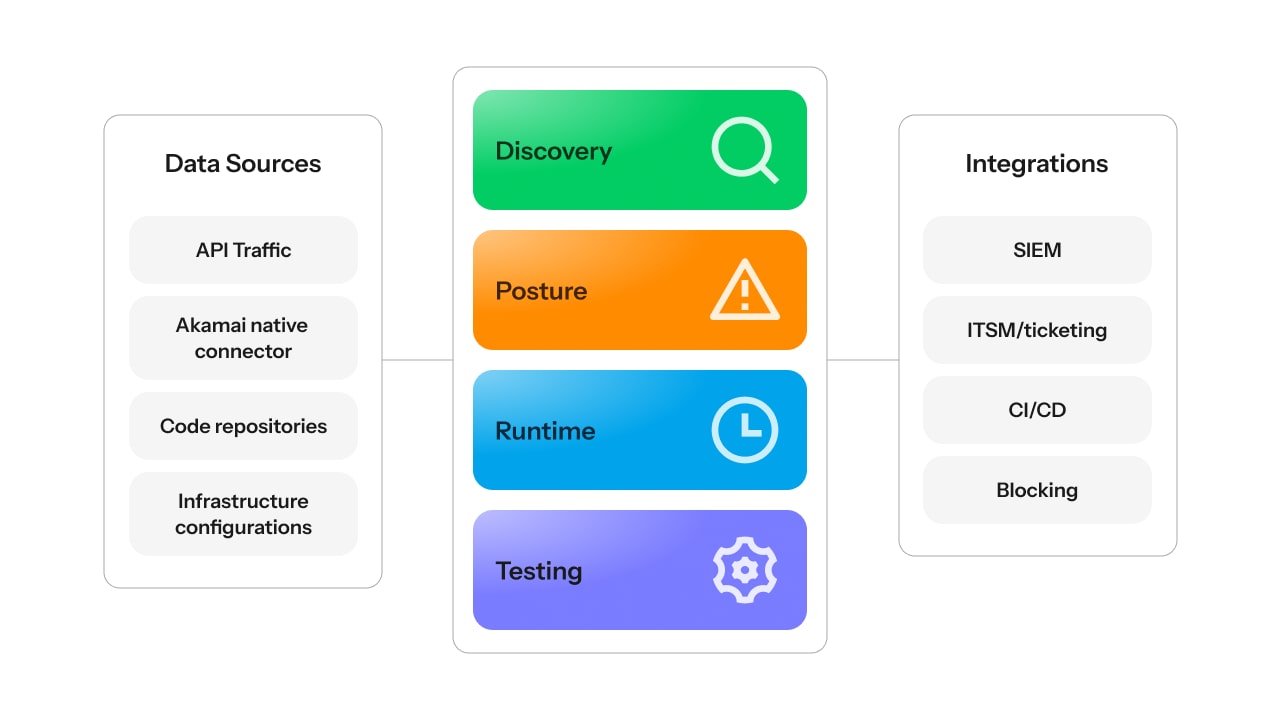
- Detecte las API en todo el tráfico, código, especificaciones, puertas de enlace, en la nube y los puntos de exposición externos, incluidas las API en la sombra, zombis, no gestionadas, MCP y vinculadas a la IA
- Supervise el cumplimiento con estándares como los riesgos de las API según OWASP, PCI DSS, HIPAA, ISO 27001, RGPD, HITRUST y NIST
- Visualice el comportamiento de las API, el contexto de la infraestructura, los flujos de tráfico, los patrones de autenticación y la exposición de datos confidenciales
- Identifique y etiquete las API conectadas a aplicaciones de IA generativa, servicios de LLM, flujos de trabajo de IA y servidores MCP para controlar la exposición en la era de la IA
- Analice el comportamiento del tiempo de ejecución para detectar las actividades anómalas, el uso indebido de la lógica empresarial, la exposición de datos confidenciales, el scraping de datos, la manipulación y los posibles ataques
- Dirija los hallazgos a SIEM, ITSM, tickets, CMDB, WAAP, puertas de enlace y flujos de trabajo de los desarrolladores
- Evalúe la estrategia de API con respecto a las prácticas recomendadas de seguridad, los riesgos de las API según OWASP, las políticas internas y los marcos de cumplimiento
- Asigne los hallazgos relacionados con las API a los propietarios, los repositorios, las rutas de los archivos y las últimas personas que realizaron cambios (si están disponibles) para acelerar la corrección
- Integre las pruebas de seguridad de API en los flujos de CI/CD y ejecute más de 200 pruebas que simulan el tráfico malicioso antes de su lanzamiento
Controle y proteja todas las API, desde el código hasta la ejecución
Obtenga visibilidad continua de las API en todo el tráfico, el código y la documentación, incluidas las API conectadas a aplicaciones de IA generativa, servicios de LLM y servidores MCP. Identifique las vulnerabilidades, analice el comportamiento, pruebe las API antes de la producción y priorice la corrección con el contexto que los equipos necesitan para reducir el riesgo.
Encuentre y reduzca el riesgo de las API antes de que afecte a su empresa
Descubra cómo funciona API Security en todo el ciclo de vida
Capacidades clave para las soluciones de seguridad de API modernas
Historias de clientes


Casos de uso para la seguridad de API en la era de la IA
Detecte, pruebe, controle y supervise las API antes de que las amenazas de API aceleradas por la IA afecten a su empresa.
Proteja las API vinculadas a la IA
Las aplicaciones de IA, los servicios de LLM y los flujos de trabajo agénticos dependen de las API para acceder a los datos, desencadenar acciones y conectarse a los sistemas empresariales.
Con Akamai API Security los equipos pueden:
- Detectar las API conectadas a aplicaciones de IA generativa, servicios de LLM y servidores MCP
- Identificar las API vinculadas a la IA en la sombra y no gestionadas
- Conocer qué datos exponen esas API
- Analizar el comportamiento en busca de signos de mal uso o uso indebido
- Reforzar el control a medida que se amplía la adopción de la IA
Reducir las brechas de visibilidad en las API que impulsan las aplicaciones y los flujos de trabajo basados en IA.
Pruebe las API antes de su lanzamiento
Las pruebas de API ayudan a los equipos a encontrar vulnerabilidades antes de que las API lleguen a producción. Akamai API Security se integra con los flujos de trabajo de CI/CD y ejecuta más de 200 pruebas dinámicas que simulan tráfico malicioso, incluidas pruebas en consonancia con los 10 principales riesgos de seguridad de API según OWASP.
Los equipos pueden ejecutar pruebas antes de su lanzamiento, validar las correcciones y reducir la exposición al riesgo en producción sin depender únicamente de pruebas manuales.
Obtenga un inventario de las API de toda su empresa
Los inventarios de API se quedan obsoletos rápidamente cuando los equipos solo dependen de puertas de enlace, documentación o auditorías periódicas.
Akamai API Security detecta continuamente las API en el tráfico del tiempo de ejecución, en repositorios de código, documentación de API, puertas de enlace, entornos de nube, y puntos de exposición externos.
Utilícela para identificar:
- API activas y no gestionadas
- API en la sombra, zombis y obsoletas
- API duplicadas o mal documentadas
- API vinculadas a la IA y MCP
Cree una visión más precisa del estado de sus API para que los equipos puedan detectar los riesgos más rápido y controlar las API con mayor confianza.
Controle la estrategia y el cumplimiento
Las alertas de API por sí solas no crean control. Akamai API Security ayuda a los equipos a definir las prácticas recomendadas de seguridad de API como políticas y a medir las API con respecto a ellas.
Utilícela para:
- Asignar los resultados a los riesgos de API según OWASP, PCI DSS, HIPAA, ISO 27001, RGPD, HITRUST y NIST
- Realizar un seguimiento de las deficiencias en la estrategia y el progreso de la corrección
- Supervisar las tendencias de riesgo de las API a lo largo del tiempo
- Respaldar las conversaciones sobre auditoría, normativas, ciberseguros y riesgos ejecutivos
Convertir los resultados de las API en un programa de control medible, no solo en otra lista más de alertas.
Supervise el uso indebido de las API
Los ataques a las API suelen parecer un uso legítimo. Los atacantes pueden utilizar terminales válidos, credenciales o flujos de trabajo de aspecto normal para aprovechar las brechas de autorización, la exposición excesiva de los datos, los defectos de la lógica empresarial, el uso indebido por parte de los partners, el scraping, la manipulación o el agotamiento de los recursos.
Akamai API Security ayuda a los equipos a:
- Analizar el comportamiento del tiempo de ejecución para detectar patrones sospechosos
- Detectar el mal uso, el uso indebido y las actividades anómalas de las API
- Añadir un contexto específico de las API a las investigaciones
- Dirigir los hallazgos a los flujos de trabajo de respuesta existentes
Investigar más rápido, priorizar el riesgo y reducir el impacto del uso indebido de las API.
Preguntas frecuentes
Preguntas frecuentes
App & API Protector es la solución de WAAP de Akamai para la protección en línea en el Edge, que incluye protecciones frente a DDoS, WAF, API y bots para el tráfico protegido a través de Akamai. Akamai API Security es una solución de seguridad de API especifica que proporciona una detección de API más profunda, gestión de la situación, análisis de comportamiento, pruebas activas, asignación de cumplimiento, y el contexto de corrección en el tráfico, el código, las especificaciones y la infraestructura conectada.
Cuando se utilizan juntos, App & API Protector proporciona una implementación en línea para el tráfico relevante, y API Security proporciona el sistema de registro específico para el riesgo de API a lo largo de su ciclo de vida.
Sí, nuestra solución de pruebas de API se ha diseñado específicamente para proporcionar una cobertura completa de las vulnerabilidades específicas de las API. Con nuestra solución podrá realizar detectar de forma temprana y frecuente, así como integrar, las pruebas de seguridad de API en todas las fases del desarrollo.
Akamai API Security puede analizar el tráfico de API de las fuentes de tráfico norte-sur y este-oeste admitidas, en función de cómo esté conectado el tráfico. Esto ayuda a los equipos a supervisar las API en entornos internos, híbridos y de nube para detectar comportamientos anómalos y riesgos.
Akamai API Security ayuda a identificar las API que acceden a datos confidenciales, los procesan o devuelven, como información de identificación personal (PII), documentación interna o propiedad intelectual. Los equipos pueden utilizar este contexto para priorizar el riesgo, reforzar el control y centrarse en la corrección en las API que podrían generar el mayor impacto empresarial o de cumplimiento.
API Security es independiente de plataformas y funciona en todos los entornos, como SaaS, híbridos y locales, incluidos aquellos que son complejos y tienen varias CDN, WAF, puertas de enlace y API ampliamente distribuidas en toda la empresa (tanto de norte a sur como de este a oeste). API Security proporciona visibilidad en toda la empresa del comportamiento de las API, independientemente de dónde se detecten.
Akamai API Security incluye un conector nativo que le permite enviar sin problemas una copia de su tráfico de Akamai Cloud a Akamai API Security para su análisis. Esta integración está disponible directamente tanto en API Security como en Akamai Cloud, lo que permite eliminar la latencia y reducir el riesgo. El conector nativo detecta y realiza un seguimiento automáticamente de las API en los entornos gestionados por Akamai, ayuda a detectar las vulnerabilidades y permite a los clientes bloquear a los atacantes en el Edge.
API Security cubre los 10 principales riesgos de seguridad de las API según OWASP.
Akamai API Security ayuda a las organizaciones a detectar y controlar las API conectadas a aplicaciones GenAI, servicios LLM, flujos de trabajo de IA y servidores MCP. Identifica las API vinculadas a la IA en la sombra o no gestionadas, analiza su comportamiento en busca de signos de uso indebido, y ayuda a los equipos a comprender qué datos sensibles pueden exponer esas API.
A medida que aumenta la adopción de la IA, los atacantes pueden utilizar agentes y LLM fronterizos para acelerar el reconocimiento de API, el sondeo de la lógica empresarial y la variabilidad de los ataques. Akamai API Security ayuda a los equipos a prepararse frente a estas amenazas de API aceleradas por IA mediante la combinación de detección de varias fuentes, gestión de la estrategia, pruebas activas, análisis del comportamiento del tiempo de ejecución y contexto de corrección.
Recursos
Vea las capacidades de API Security en funcionamiento con una demostración en directo
Reúnase cara a cara con un experto de Akamai para obtener una guía personalizada sobre cómo API Security puede proteger su entorno único.
Explore ejemplos prácticos de las capacidades clave que ayudan a prevenir ataques, incluyendo:
- Detección y supervisión: detecte y responda de forma instantánea a las amenazas con nuestro sistema de supervisión ininterrumpido
- Alertas: investigue cómo se gestionan las alertas de situación y tiempo de ejecución
- Integración sencilla: integración perfecta con la pila tecnológica existente, independientemente de la complejidad
Programa tu demostración personalizada en dos sencillos pasos:
- Envíe el formulario
- Reserve una cita con nuestro equipo
