

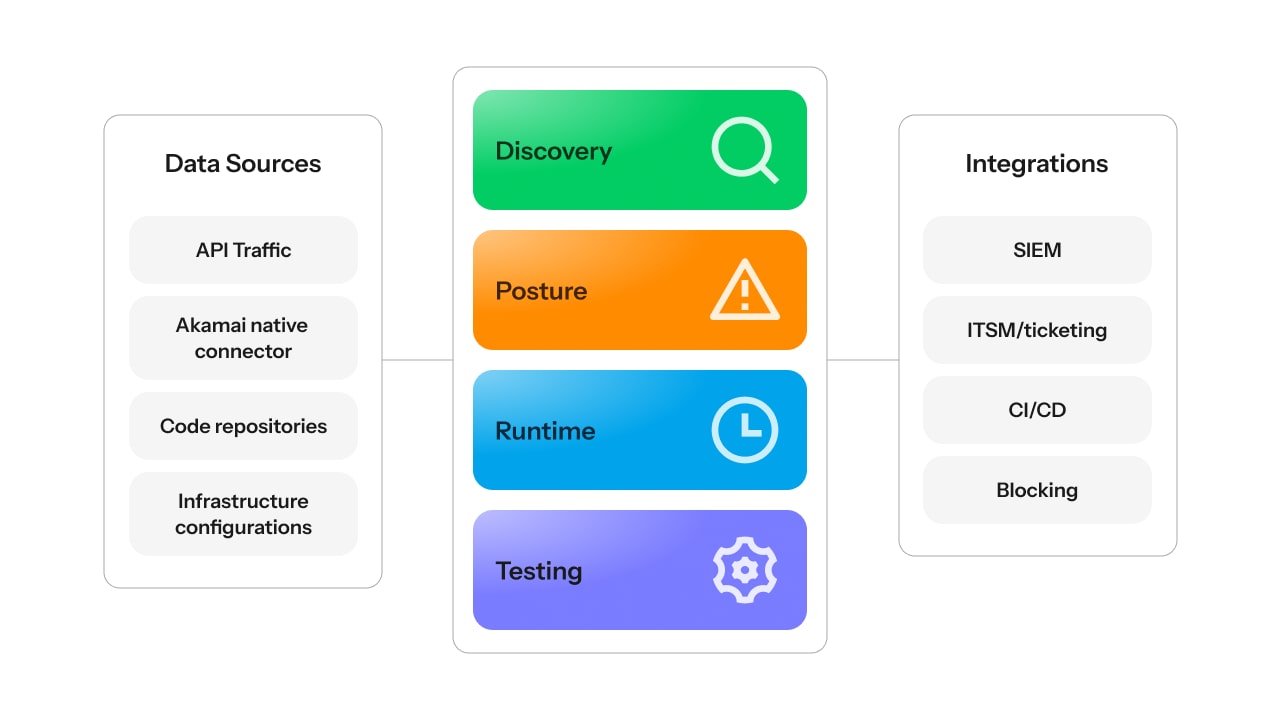
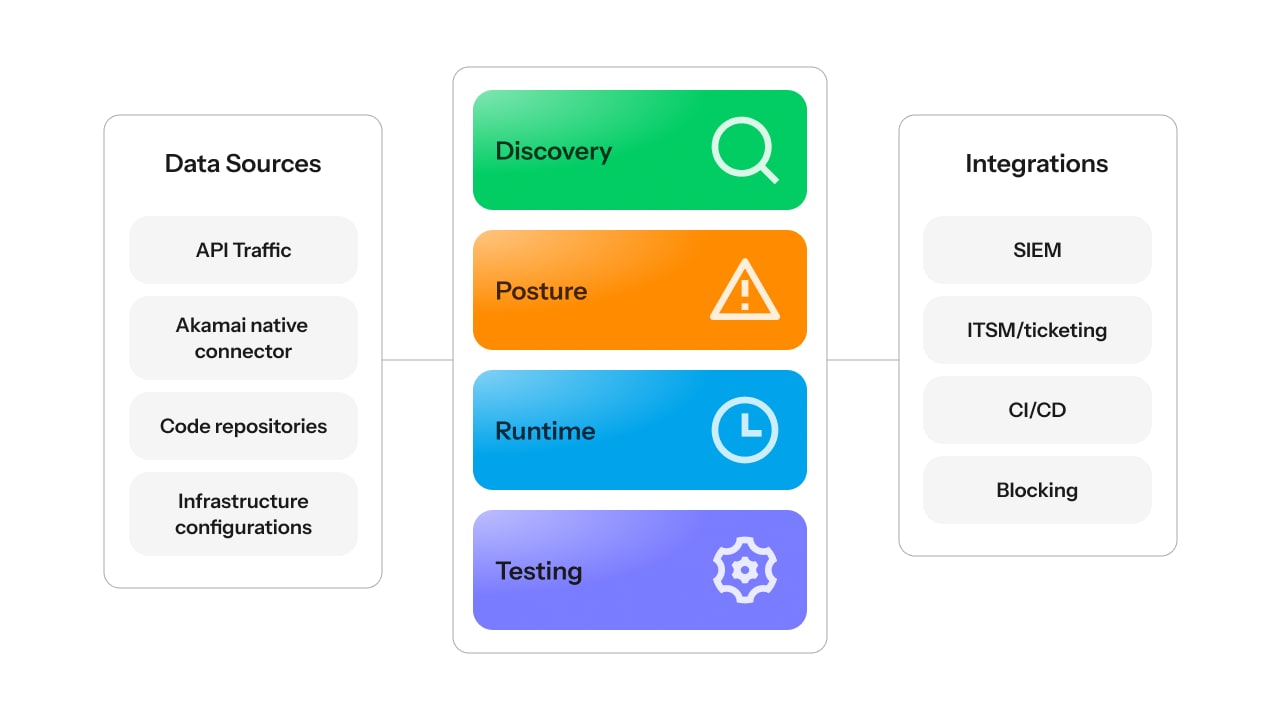
- Découvrez les API présentes dans le trafic, le code, les spécifications, les passerelles, les environnements cloud et les points d'exposition externes, y compris les API fantômes, zombies, non gérées, MCP et liées à l'IA
- Surveillez l'alignement de vos API avec les principaux référentiels et réglementations : OWASP, PCI DSS, HIPAA, ISO 27001, RGPD, HITRUST et NIST
- Bénéficiez d'une visibilité sur le comportement des API, leur contexte d'infrastructure, les flux de trafic, les schémas d'authentification et l'exposition des données sensibles
- Identifiez et étiquetez les API connectées aux applications d'IA générative, aux services LLM, aux flux de travail d'IA et aux serveurs MCP pour une meilleure gouvernance des risques propres à l'ère de l'IA
- Analysez les comportements à l'exécution pour détecter les activités anormales, les abus de logique métier, l'exposition de données sensibles, l'extraction massive de données, la falsification et les attaques potentielles
- Intégrez les résultats aux plateformes SIEM, ITSM, CMDB et WAAP, aux systèmes de gestion des tickets, aux passerelles et aux flux de travail de développement
- Évaluez votre stratégie de sécurité des API au regard des meilleures pratiques, des risques identifiés par l'OWASP, des règles internes et des exigences de conformité
- Associez les résultats aux responsables, aux dépôts de code, aux chemins d'accès des fichiers et aux derniers contributeurs (lorsque ces informations sont disponibles) afin d'accélérer la remédiation
- Intégrez les tests de sécurité des API à vos pipelines CI/CD et exécutez plus de 200 tests simulant un trafic malveillant avant chaque mise en production
Gérez et protégez toutes vos API, du code à l'exécution
Bénéficiez d'une visibilité continue sur les API à travers le trafic, le code et la documentation, y compris les API connectées aux applications d'IA générative, aux services LLM et aux serveurs MCP. Identifiez les vulnérabilités, analysez les comportements, testez les API avant leur mise en production et priorisez les actions de remédiation en fournissant aux équipes les informations contextuelles nécessaires pour réduire les risques.
Identifiez et réduisez les risques liés aux API avant qu'ils n'affectent votre activité
Découvrez comment API Security s'intègre tout au long du cycle de vie
Fonctionnalités clés pour les solutions avancées de sécurité des API
Témoignages clients


Cas d'usage pour la sécurité des API à l'ère de l'IA
Découvrez, testez, gouvernez et surveillez vos API avant que les menaces accélérées par l'IA ciblant les API n'aient un impact sur votre activité.
Sécuriser les API liées à l'IA
Les applications d'IA, les services LLM et les flux de travail agentiques s'appuient sur les API pour accéder aux données, déclencher des actions et se connecter aux systèmes de l'entreprise.
Avec Akamai API Security, les équipes peuvent :
- Découvrir les API connectées aux applications d'IA générative, aux services LLM et aux serveurs MCP
- Identifier les API fantômes et non gérées qui sont liées à l'IA
- Comprendre quelles données sont exposées par ces API
- Analyser les comportements pour détecter les signes d'utilisation inappropriée ou abusive
- Renforcer la gouvernance à mesure que les projets d'IA se développent
Réduisez les lacunes en matière de visibilité sur les API qui alimentent les applications et les flux de travail basés sur l'IA.
Tester les API avant leur mise en production
Les tests de sécurité des API permettent aux équipes d'identifier les vulnérabilités avant que les API ne soient déployées en production. Akamai API Security s'intègre aux flux de travail CI/CD et exécute plus de 200 tests dynamiques simulant un trafic malveillant, notamment des tests alignés sur la liste des 10 principaux risques pour la sécurité des API selon l'OWASP.
Les équipes peuvent exécuter ces tests avant la mise en production, valider les corrections apportées et réduire leur exposition aux risques en production sans dépendre uniquement de tests manuels.
Obtenez un inventaire de vos API à l'échelle de l'entreprise
Les inventaires d'API deviennent rapidement obsolètes lorsque les équipes s'appuient uniquement sur les passerelles, la documentation ou des audits ponctuels.
Akamai API Security découvre en continu les API présentes dans le trafic en exécution, les dépôts de code, la documentation des API, les passerelles, les environnements cloud et les points d'exposition externes.
Utilisez la solution pour identifier :
- Les API actives et non gérées
- Les API fantômes, zombies et obsolètes
- Les API dupliquées ou insuffisamment documentées
- Les API liées à l'IA et les serveurs MCP
Obtenez une vision plus précise de l'ensemble de vos API afin que vos équipes puissent repérer les risques plus rapidement et gouverner les API en toute confiance.
Gouverner la stratégie et la conformité
Les alertes liées aux API ne suffisent pas à elles seules à instaurer une véritable gouvernance. Akamai API Security aide les équipes à définir les meilleures pratiques de sécurité des API sous forme de politiques et à évaluer les API au regard de ces exigences.
Utilisez la solution pour :
- Faire correspondre les résultats aux différents référentiels et réglementations : OWASP, PCI DSS, HIPAA, ISO 27001, RGPD, HITRUST et NIST
- Suivre les lacunes en matière de stratégie et l'avancement des actions de remédiation
- Surveiller l'évolution des risques liés aux API dans le temps
- Faciliter les audits, les démarches réglementaires, les échanges avec les cyberassureurs et les discussions sur les risques avec la direction
Transformez les résultats d'analyse des API en un programme de gouvernance mesurable, plutôt qu'en simple file d'attente d'alertes supplémentaire.
Surveiller les exploitations d'API
Les attaques ciblant les API ressemblent souvent à une utilisation légitime. Les attaquants peuvent exploiter des points de terminaison valides, des identifiants authentiques ou des flux de travail apparemment normaux pour tirer parti de lacunes dans les mécanismes d'autorisation, d'une exposition excessive de données, de failles de logique métier, d'utilisation inappropriée par des partenaires, d'opérations d'extraction massive de données, de falsifications ou d'un épuisement des ressources.
Akamai API Security aide les équipes à :
- Analyser les comportements à l'exécution afin d'identifier les schémas suspects
- Détecter les utilisations inappropriées, les abus et les activités anormales impliquant les API
- Disposer d'un contexte spécifique aux API lors des investigations
- Intégrer les résultats aux flux de travail de réponse existants
Accélérez les investigations, priorisez les risques et atténuez l'impact des exploitations d'API.
Foire aux questions (FAQ)
Foire aux questions (FAQ)
App & API Protector est la solution WAAP d'Akamai pour la protection en ligne en bordure de l'Internet, incluant des protections WAF et contre les menaces ciblant les API, les bots et les attaques DDoS pour le trafic sécurisé via Akamai. Akamai API Security est une solution dédiée à la sécurité des API qui offre des capacités approfondies de détection des API, de gestion de la stratégie, d'analyse comportementale, de tests actifs, d'alignement de la conformité et de contextualisation de la remédiation, couvrant le trafic, le code, les spécifications et les infrastructures connectées.
Ensemble, App & API Protector assure l'application des règles de sécurité en ligne sur le trafic concerné, tandis qu'Akamai API Security fournit un système d'enregistrement dédié pour la gestion des risques liés aux API sur l'ensemble de leur cycle de vie.
Oui, notre solution de test d'API est spécialement conçue pour assurer une couverture complète des vulnérabilités spécifiques aux API. Notre solution peut vous aider à adopter une approche « shift left » et à intégrer les tests de sécurité des API à chaque phase de développement.
Akamai API Security analyse le trafic des API provenant de sources de trafic nord-sud et est-ouest prises en charge, en fonction de la manière dont le trafic est connecté. Cela permet aux équipes de surveiller les API dans des environnements cloud, hybrides et internes pour détecter tout risque ou comportement anormal.
Akamai API Security permet d'identifier les API qui accèdent à des données sensibles (informations personnelles identifiables ou PII, documentation interne ou propriété intellectuelle), les traitent ou les renvoient. Les équipes peuvent tirer parti de ce contexte pour hiérarchiser les risques, renforcer la gouvernance et concentrer les efforts de remédiation sur les API susceptibles d'avoir le plus d'impact sur l'activité ou la conformité.
API Security est indépendante de toute plateforme et fonctionne dans tous les environnements, SaaS, hybride et sur site, y compris ceux qui sont complexes et ont plusieurs CDN, WAF, passerelles et API largement distribuées à travers toute l'entreprise (nord-sud et est-ouest). API Security offre une visibilité à l'échelle de l'entreprise sur le comportement de vos API, quel que soit l'endroit où elles sont découvertes.
Akamai API Security intègre un connecteur natif qui vous permet d'envoyer facilement une copie de votre trafic Akamai Cloud à Akamai API Security pour analyse. Cette approche est directement intégrée à API Security et à Akamai Cloud, éliminant ainsi toute latence et réduisant les risques. Le connecteur natif détecte et suit automatiquement les API dans les environnements gérés par Akamai, aide à détecter les vulnérabilités et permet aux clients de bloquer les attaquants à la bordure de l'Internet.
Oui, API Security couvre les 10 principaux risques pour la sécurité des API selon l'OWASP.
Akamai API Security aide les entreprises à détecter et à gouverner les API connectées aux applications d'IA générative, aux services LLM, aux flux de travail d'IA et aux serveurs MCP. La solution identifie les API liées à l'IA, qu'il s'agisse d'API fantômes ou non gérées, analyse les comportements à la recherche de signes d'utilisation abusive ou malveillante, et aide les équipes à comprendre quelles données sensibles ces API peuvent exposer.
Grâce à l'adoption croissante de l'IA, les attaquants peuvent recourir à des LLM de nouvelle génération et à des agents pour accélérer la reconnaissance des API, le test de la logique métier et la diversification des exploitations. Akamai API Security permet aux équipes d'anticiper ces menaces accélérées par l'IA en combinant découverte multisource, gestion de la stratégie, tests actifs, analyse du comportement à l'exécution et contextualisation de la remédiation.
Ressources
Voyez API Security à l'œuvre avec une démonstration en direct
Rejoignez un expert Akamai pour une présentation personnalisée de la manière dont API Security peut protéger votre environnement unique.
Découvrez des exemples pratiques de fonctionnalités clés qui aident à prévenir les attaques, notamment :
- Détection et surveillance : détectez et répondez instantanément aux menaces grâce à notre système de surveillance 24 h/24, 7 j/7
- Alertes : étudiez comment les alertes de posture et d'exécution sont gérées
- Intégration facile : intégrez la solution en toute transparence à votre pile technologique existante, quelle que soit la complexité
Planifiez votre démonstration personnalisée en deux étapes simples :
- Envoyez le formulaire
- Réservez un créneau avec notre équipe
