

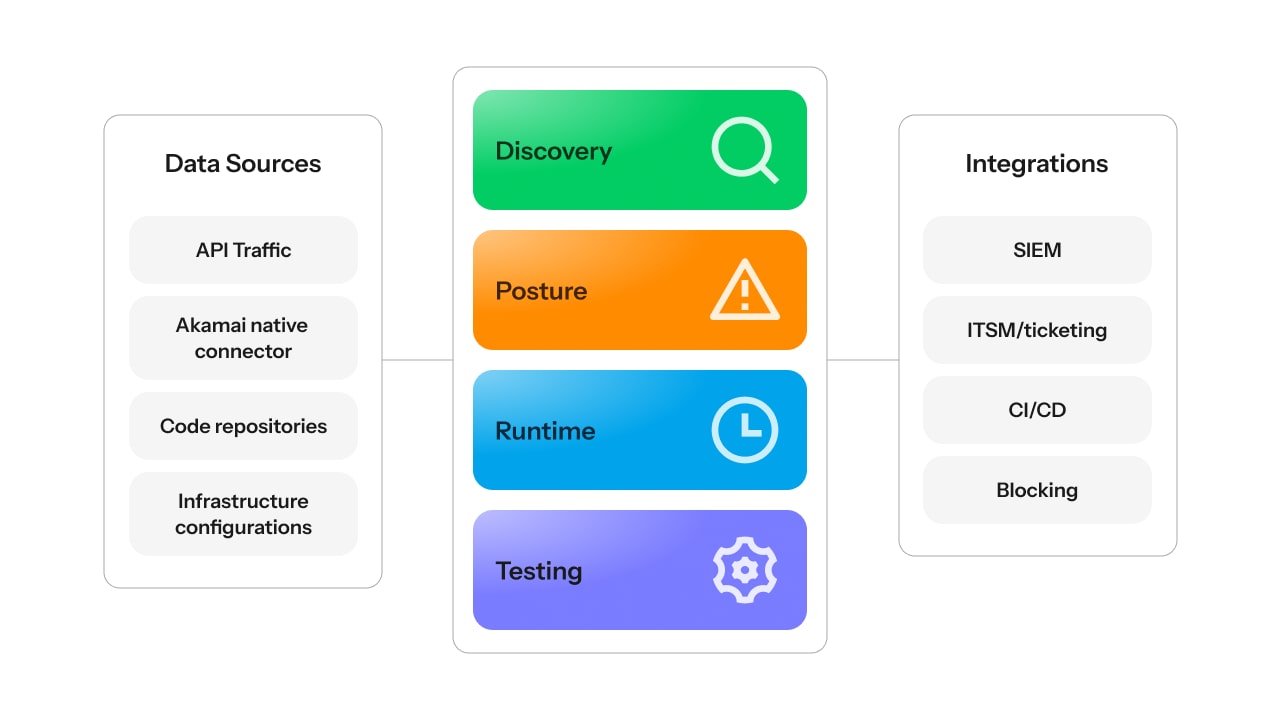
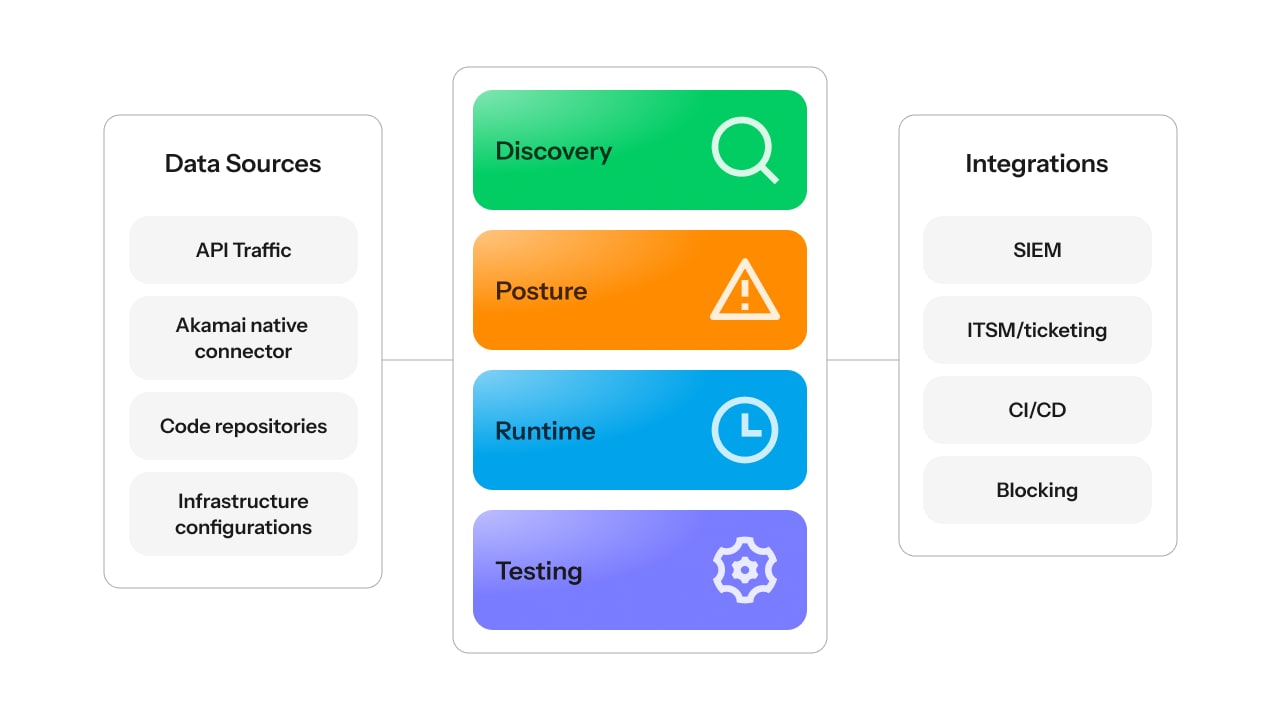
- Individua le API presenti nel traffico, nel codice, nelle specifiche, nei gateway, nel cloud e nelle vulnerabilità esterne, tra cui API ombra, zombie, non gestite, MCP e collegate all'intelligenza artificiale
- Monitora l'allineamento della conformità ai vari standard, come OWASP API, PCI DSS, HIPAA, ISO 27001, GDPR, HITRUST e NIST
- Visualizza il comportamento delle API, il contesto dell'infrastruttura, i flussi di traffico, i modelli di autenticazione e le vulnerabilità dei dati sensibili
- Identifica e contrassegna le API connesse ad applicazioni basate sulla GenAI, servizi LLM, workflow basati sull'AI e server MCP per gestire le vulnerabilità nell'era dell'intelligenza artificiale
- Analizza il comportamento del runtime per rilevare anomalie nelle attività, abusi della logica aziendale, vulnerabilità dei dati sensibili, scraping dei dati, tentativi di manomissione e potenziali attacchi
- Instrada i risultati in sistemi di generazione di ticket, SIEM, ITSM, CMDB, WAAP, gateway e sviluppatori
- Valuta il livello di sicurezza delle API in base alle best practice di sicurezza, ai rischi per le API elencati nell'OWASP, alle policy interne e ai requisiti di conformità
- Associa i risultati delle API a proprietari, repository, percorsi dei file e ultimi committenti (ove disponibili) per accelerare la mitigazione dei problemi
- Integra i test sulla sicurezza delle API nelle pipeline CI/CD ed esegui oltre 200 test che simulano il traffico dannoso prima del rilascio
Gestisci e proteggi ogni API, dal codice al runtime
Ottieni una visibilità continua sulle API presenti nel traffico, nel codice e nella documentazione, incluse le API connesse alle applicazioni basate sulla GenAI, ai servizi LLM e ai server MCP. Identifica le vulnerabilità, analizza il comportamento, esegui i test sulle API prima della produzione e privilegia la mitigazione con il contesto che serve ai team per ridurre i rischi.
Individua e riduci i rischi legati alle API prima che influiscano sulle attività aziendali
Scopri come funziona API Security per tutto il ciclo di vita
Le funzionalità principali delle moderne soluzioni per la sicurezza delle API
Storie dei clienti


Casi di utilizzo per la sicurezza delle API nell'era dell'intelligenza artificiale
Individua, esegui i test, gestisci e monitora le API prima che le minacce aIle API basate sull'intelligenza artificiale influiscano sulle attività aziendali.
Proteggi le API basate sull'intelligenza artificiale
Le applicazioni basate sull'intelligenza artificiale, i servizi LLM e i workflow agentici dipendono dalle API per accedere ai dati, attivare azioni e connettersi ai sistemi aziendali.
La soluzione Akamai API Security ti consente di:
- Individuare le API connesse alle app basate sulla GenAI, ai servizi LLM e ai server MCP
- Identificare le API basate sull'AI ombra e non gestite
- Capire quali dati vengono resi visibili dalle API
- Analizzare il comportamento per rilevare eventuali segni di uso improprio o abuso
- Rafforzare la governance in base al livello di adozione dell'intelligenza artificiale
Ridurre le lacune di visibilità presenti nelle API per applicazioni e workflow basati sull'intelligenza artificiale.
Esegui i test sulle API prima del rilascio
L'esecuzione di test sulle API aiuta i team a individuare le vulnerabilità prima che le API raggiungano la fase di produzione. Akamai API Security si integra con i workflow CI/CD ed esegue oltre 200 test dinamici che simulano il traffico dannoso, inclusi i test sulle 10 principali vulnerabilità per la sicurezza delle API riportate nell'elenco OWASP.
I team possono eseguire i test prima del rilascio, verificare le correzioni e ridurre le vulnerabilità in fase di produzione senza affidarsi esclusivamente a test manuali.
Stila un inventario delle tue API a livello aziendale
Gli inventari delle API diventano rapidamente obsoleti quando i team si affidano solo a gateway, documentazione o controlli periodici.
Akamai API Security individua continuamente le API presenti nel traffico runtime, nei repository di codice, nella documentazione sulle API, nei gateway, negli ambienti cloud e nelle vulnerabilità esterne.
Gli inventari delle API ti consentono di identificare:
- API attive e non gestite
- API ombra, zombie e obsolete
- API duplicate o scarsamente documentate
- API e MCP collegati all'intelligenza artificiale
Crea una visione più accurata di tutto il patrimonio delle API per consentire ai team di individuare i rischi più velocemente e gestire le API con maggiore sicurezza.
Gestione del sistema di sicurezza e della conformità
Gli avvisi sulle API da soli non riescono a gestirle. Akamai API Security aiuta i team a definire le best practice sulla sicurezza delle API come policy e a valutare le API in base ad esse.
La soluzione ti consente di:
- Associare i risultati agli standard OWASP API, PCI DSS, HIPAA, ISO 27001, GDPR, HITRUST e NIST
- Tenere traccia delle lacune nella sicurezza e dei progressi verso la mitigazione dei problemi
- Monitorare le tendenze dei rischi per le API nel tempo
- Supportare le revisioni, le normative, le assicurazioni informatiche e le conversazioni sui rischi dei dirigenti
Trasformare i risultati sulle API in un programma di governance misurabile, non solo in un'altra coda di avvisi.
Monitoraggio degli abusi delle API
Gli attacchi alle API spesso sembrano derivare da un uso legittimo. I criminali possono utilizzare endpoint validi, credenziali o workflow simili a quelli normali per sfruttare le lacune delle autorizzazioni, l'eccessiva esposizione dei dati, i difetti della logica aziendale, l'uso improprio dei partner, lo scraping, i tentativi di manomissione o l'esaurimento delle risorse.
Akamai API Security aiuta i team a:
- Analizzare il comportamento del runtime per modelli sospetti
- Rilevare l'uso improprio, l'abuso e le attività anomale delle API
- Aggiungere contesto specifico delle API alle indagini
- Instradare i risultati nei workflow di risposta esistenti
Indagare più rapidamente, assegnare priorità ai rischi e ridurre l'impatto di un eventuale abuso delle API.
Domande frequenti (FAQ)
Domande frequenti (FAQ)
App & API Protector è la soluzione WAAP di Akamai per la protezione in linea sull'edge, incluse le protezioni WAF, API, bot e DDoS per il traffico protetto tramite Akamai. Akamai API Security è una soluzione dedicata per la sicurezza delle API che fornisce funzioni più accurate di individuazione delle API, gestione del sistema di sicurezza, analisi comportamentale, test attivi, mappatura delle conformità, e contesto per la mitigazione dei rischi in termini di traffico, codice, specifiche e infrastruttura connessa.
Se le due soluzioni vengono utilizzate insieme, App & API Protector fornisce l'applicazione in linea delle policy per il traffico pertinente e API Security offre il sistema di registrazione dedicato per i rischi delle API durante tutto il ciclo di vita.
Sì, la nostra soluzione API Testing è stata progettata per fornire una copertura completa delle vulnerabilità specifiche delle API, consentendo di preparare ed eseguire test tempestivi sulla sicurezza delle API in ogni fase di sviluppo.
Akamai API Security è in grado di analizzare il traffico delle API proveniente da sorgenti di traffico nord-sud ed est-ovest supportate, a seconda di come è connesso il traffico. In questo modo, i team possono monitorare le API in ambienti cloud, ibridi e interni per individuare comportamenti e rischi anomali.
Akamai API Security aiuta a identificare le API che accedono, elaborano o restituiscono dati sensibili come PII, documentazione interna o proprietà intellettuale. I team possono utilizzare questo contesto per dare priorità ai rischi, rafforzare la governance e concentrare la mitigazione dei problemi relativi alle API che potrebbero creare il maggiore impatto aziendale o più problemi di conformità.
API Security è indipendente dalla piattaforma e funziona in tutti gli ambienti (SaaS, ibridi e on-premise), compresi quelli complessi e con più CDN, WAF, gateway e API ampiamente distribuite in tutta l'azienda (sia nord-sud che est-ovest). API Security offre visibilità a livello aziendale sul comportamento delle API, a prescindere da dove vengano individuate.
Akamai API Security presenta un connettore nativo che consente di inviare una copia del traffico sull'Akamai Cloud alla soluzione Akamai API Security a scopo di analisi. Questa integrazione è incorporata direttamente in API Security e nell'Akamai Cloud al fine di eliminare problemi di latenza e di ridurre i rischi. Il connettore nativo individua automaticamente e tiene traccia delle API negli ambienti gestiti da Akamai, aiuta a rilevare le vulnerabilità e consente ai clienti di bloccare i criminali sull'edge.
Sì. API Security protegge da tutti i 10 principali rischi per la sicurezza delle API riportati nell'elenco OWASP.
Akamai API Security aiuta le organizzazioni a scoprire e gestire le API connesse ad applicazioni GenAI, servizi LLM, workflow basati sull'AI e server MCP. La soluzione identifica le API "ombra" o "non gestite" che sono collegate all'intelligenza artificiale, ne analizza il comportamento per rilevare segnali di uso improprio o abuso e aiuta i team a comprendere quali dati sensibili queste API potrebbero esporre.
Con l'aumento dell'adozione dell'intelligenza artificiale, i criminali possono utilizzare modelli LLM e agenti per accelerare il riconoscimento delle API, l'analisi della logica aziendale e le varianti degli attacchi. Akamai API Security aiuta i team a prepararsi a queste minacce basate sulle API tramite l'intelligenza artificiale, combinando rilevamento di più fonti, gestione del livello di sicurezza, esecuzione di test attivi, analisi del comportamento del runtime e contesto per la mitigazione dei problemi.
Risorse
Scopri le funzionalità di API Security con una demo live
Incontra di persona un esperto di Akamai per una guida personalizzata su come API Security può proteggere il tuo ambiente unico.
Esplora esempi pratici delle funzionalità chiave che aiutano a prevenire gli attacchi, tra cui:
- Individuazione e monitoraggio: rileva e rispondi alle minacce con il nostro sistema di monitoraggio 24/7
- Avvisi: esamina il modo di gestione degli avvisi di sistema e runtime
- Facile integrazione: semplice integrazione con le tecnologie esistenti, indipendentemente dalla loro complessità
Prenota una demo personalizzata in due semplici passaggi:
- Invia il modulo
- Prenota un appuntamento con il nostro team
