


Natalie Zagarov
Natalie Zargarov is a Security Researcher with more than 10 years of experience in cybersecurity as a malware reverser and cyber intelligence researcher.
LayerX Research (que ahora forma parte de Akamai) detectó una campaña coordinada de 32 extensiones de navegador maliciosas en Chrome Web Store y Microsoft Edge Add-ons Store, que afectaba a más de 6150 usuarios.
Las extensiones se enmascararon como utilidades de productividad benignas (p. ej., contadores de texto, aplicaciones de toma de notas, optimizadores de YouTube) para generar confianza a la vez que recopilan datos en secreto y supervisan los hábitos de navegación de los usuarios.
El análisis estático reveló bases de código casi idénticas, puntos finales de configuración remotos y artefactos de desarrollo en coreano, lo que vinculó fuertemente el clúster a un solo atacante de habla coreana.
Los operadores utilizaban archivos de configuración alojados externamente (desofuscados en tiempo de ejecución) para manipular la navegación web y ejecutar el fraude de afiliados sin necesidad de enviar actualizaciones a través de los procesos oficiales de revisión de la tienda.
Para mitigar estas amenazas dinámicas, es necesario eliminar las extensiones innecesarias con permisos amplios (webNavigation, <all_urls>), supervisar la infraestructura de mando y control remoto (C2) y ampliar las revisiones del almacén del navegador para inspeccionar las fuentes de configuración externas.
Las extensiones del navegador se han convertido en una de las formas más eficaces para que los atacantes obtengan acceso constante a la actividad de navegación de los usuarios. A diferencia del malware tradicional, las extensiones maliciosas heredan la confianza de los usuarios, se ejecutan dentro del navegador y, a menudo, solo requieren una instalación para permanecer activas indefinidamente.
Durante la búsqueda de amenazas en curso en Chrome Web Store y Microsoft Edge Add-ons Store, LayerX Research (ahora parte de Akamai) identificó una campaña coordinada de extensiones de navegador que consta de 32 extensiones maliciosas que afectaron colectivamente a más de 6150 usuarios.
A primera vista, las extensiones parecen no estar relacionadas. Se presentan como herramientas de productividad, incluidas utilidades de texto, optimizadores de YouTube, asistentes de SEO, aplicaciones de toma de notas, asistentes de idiomas, utilidades de markdown y otras mejoras para el navegador. Cada uno utiliza una marca diferente y anuncia una funcionalidad diferente.
Sin embargo, bajo esta diversidad superficial, la mayoría de las extensiones comparten una infraestructura casi idéntica, lo que sugiere que se originan en un marco de desarrollo común. Además, todas las extensiones comparten recursos de localización de Corea, comentarios en coreano y otros artefactos de desarrollo.
Estas características comunes refuerzan nuestra evaluación de que las extensiones son parte de la misma campaña y fueron desarrolladas por el mismo atacante, ya sea un grupo organizado o un individuo.
Nuestro análisis muestra que la mayoría de las extensiones:
Supervisan continuamente la actividad de navegación de los usuarios
Recuperan archivos de configuración controlados por el atacante desde la misma infraestructura remota
Descifran almacenan en caché las instrucciones remotas localmente
Determinan de forma dinámica qué sitios web deben activar acciones adicionales
Comparten una implementación de un service worker en segundo plano casi idéntica
Utilizan los mismos eventos de telemetría, estructuras de almacenamiento y lógica de navegación
Aún más preocupante, la campaña se basa en la configuración remota, lo que permite a los operadores modificar el comportamiento de la extensión después de la publicación sin actualizar la extensión en las tiendas de los navegadores. Aunque observamos principalmente la recopilación de telemetría de navegación y la manipulación del tráfico, la misma arquitectura podría reutilizarse fácilmente para el phishing, la distribución de malware o el robo de credenciales.
Además de esta campaña principal, los investigadores de LayerX identificaron otro clúster de extensiones maliciosas publicadas bajo la misma cuenta de editor. En el momento del análisis, estas extensiones estaban principalmente implicadas en el fraude de afiliados, redirigiendo automáticamente a los usuarios a través de enlaces de afiliados para generar comisiones no autorizadas.
La campaña ha estado activa desde marzo de 2025 y demuestra cómo las extensiones de navegador maliciosas continúan evolucionando desde amenazas aisladas hasta plataformas remotamente gestionadas capaces de cambiar su funcionalidad mucho después de pasar la revisión de las tiendas de los navegadores.
Las primeras extensiones asociadas a esta campaña aparecieron en marzo de 2025, con extensiones adicionales que se siguieron publicando durante los meses siguientes.
En lugar de volver a publicar la misma extensión, los operadores introdujeron continuamente nuevas variantes construidas sobre el mismo marco subyacente.
Los investigadores de LayerX identificaron:
32 extensiones de navegador maliciosas
Distribuidas a través de:
Google Chrome Web Store
Microsoft Edge Add-ons Store
Más de 6150 usuarios afectados
Las extensiones se enmascaran como utilidades no relacionadas, entre las que se incluyen:
Contadores de texto
Utilidades de markdown
Optimizadores de YouTube
Controladores de velocidad de vídeo
Herramientas SEO
Asistentes de idiomas
Herramientas para tomar notas
Utilidades de desplazamiento
Ayudantes relacionados con la IA
Aunque las extensiones parecen no estar relacionadas, el análisis estático reveló que la mayoría de ellas reutilizan service workers en segundo plano, lógica de telemetría, estructuras de almacenamiento y manejo de la navegación casi idénticos. Aparte de los activos de marca y su funcionalidad anunciada, la implementación subyacente permanece prácticamente sin cambios, lo que sugiere que las extensiones se generaron a partir de un marco de desarrollo común.
Ninguna de las extensiones individuales parece particularmente notable cuando se las ve aisladamente. Cada una anuncia una característica de productividad plausible, utiliza su propia marca, y tiene una base de usuarios relativamente pequeña. La campaña más amplia solo se hace evidente si se correlaciona la información del editor, la similitud del código, la infraestructura remota compartida y el comportamiento del tiempo de ejecución.
La Figura 1 ilustra cómo las campañas de extensiones de navegadores modernas pueden permanecer ocultas a simple vista mediante la distribución de funciones maliciosas a través de numerosas extensiones aparentemente no relacionadas.
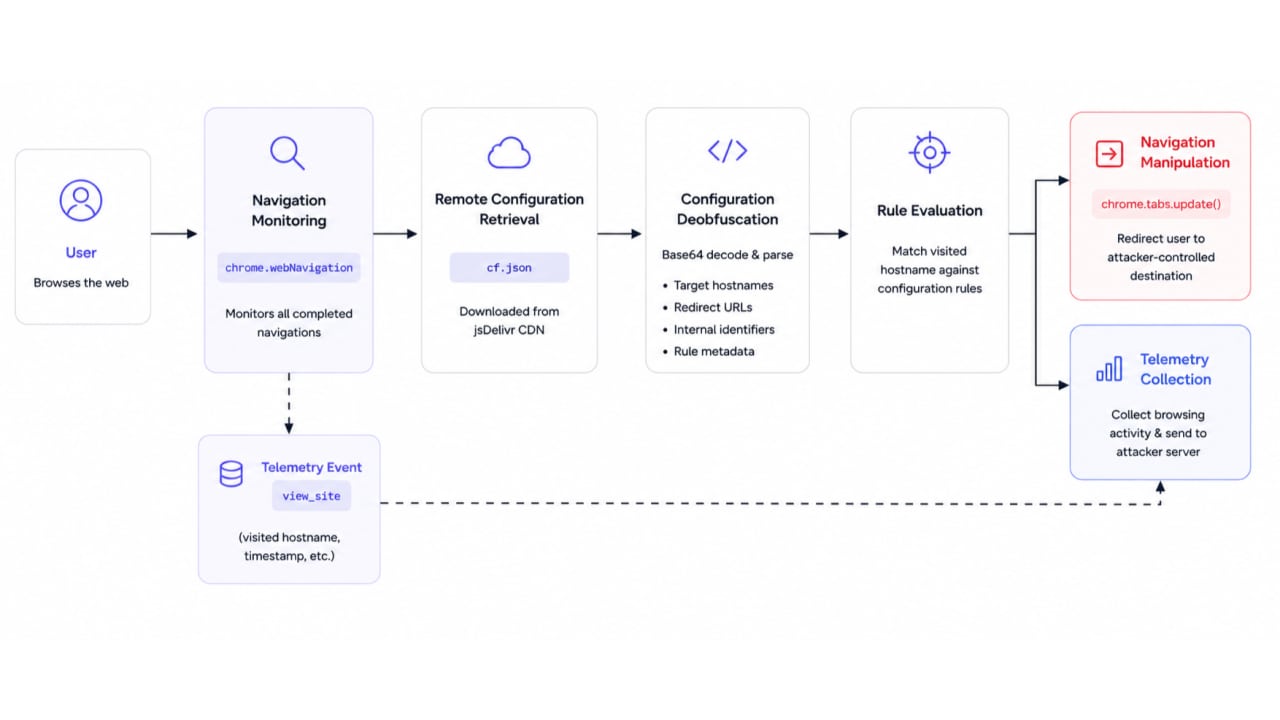
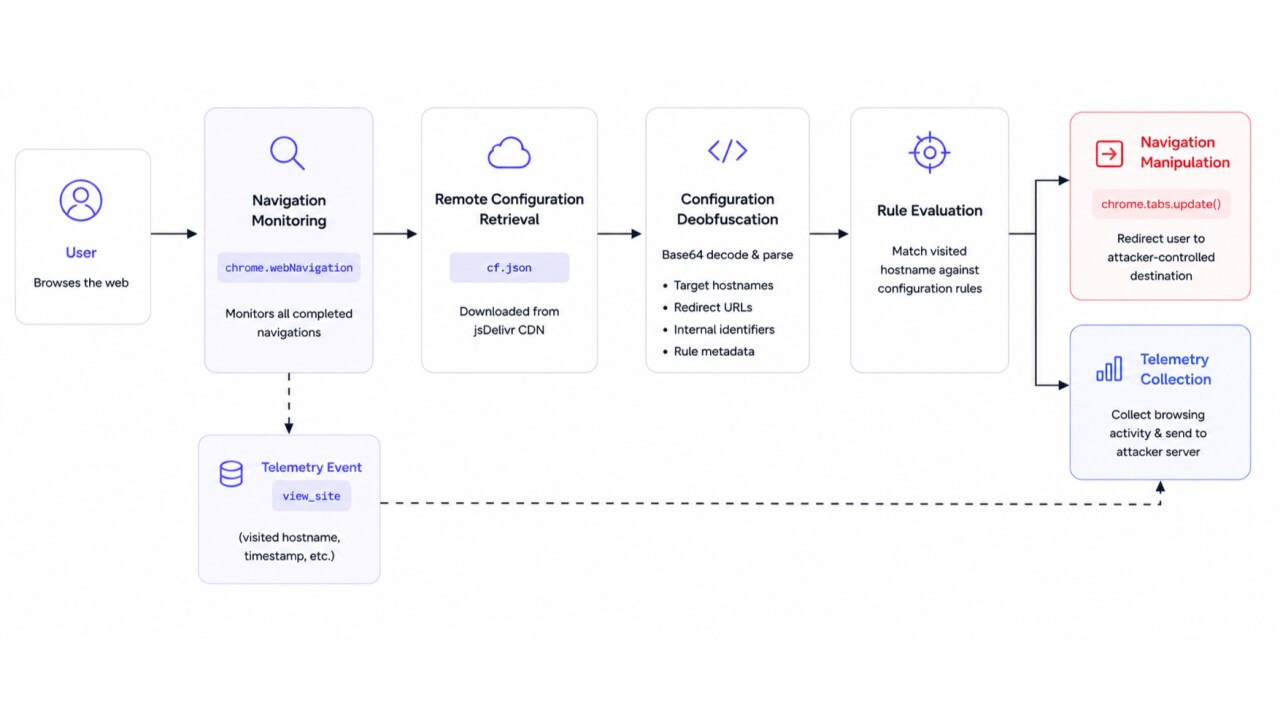
El análisis de la base de código compartida reveló cuatro capacidades principales que aparecen de forma coherente en la mayoría de las variantes:
Active C2: recuperación de la configuración remota
Desofuscación de la configuración
Supervisión de la actividad de navegación
Manipulación de la navegación por control remoto
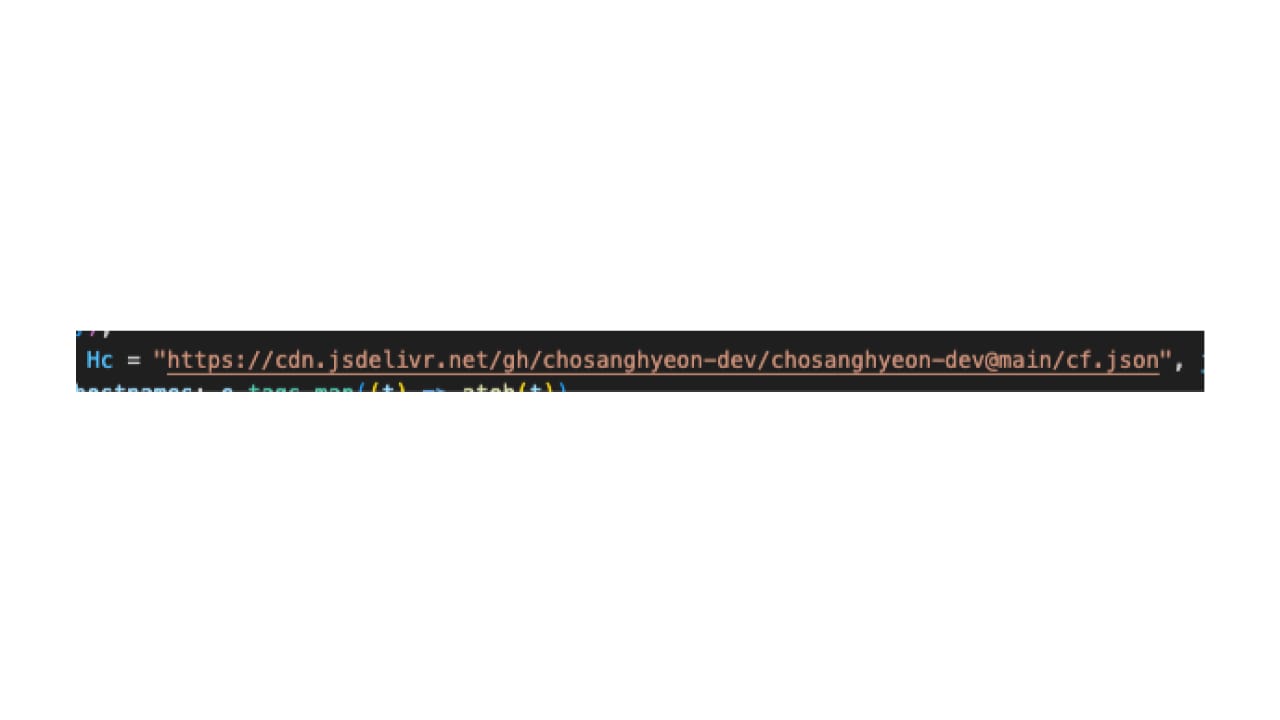
En lugar de incrustar la lógica operativa dentro del paquete de extensiones, la mayoría de las extensiones recuperan un archivo de configuración remota desde el mismo punto final alojado en jsDelivr (Figura 2)
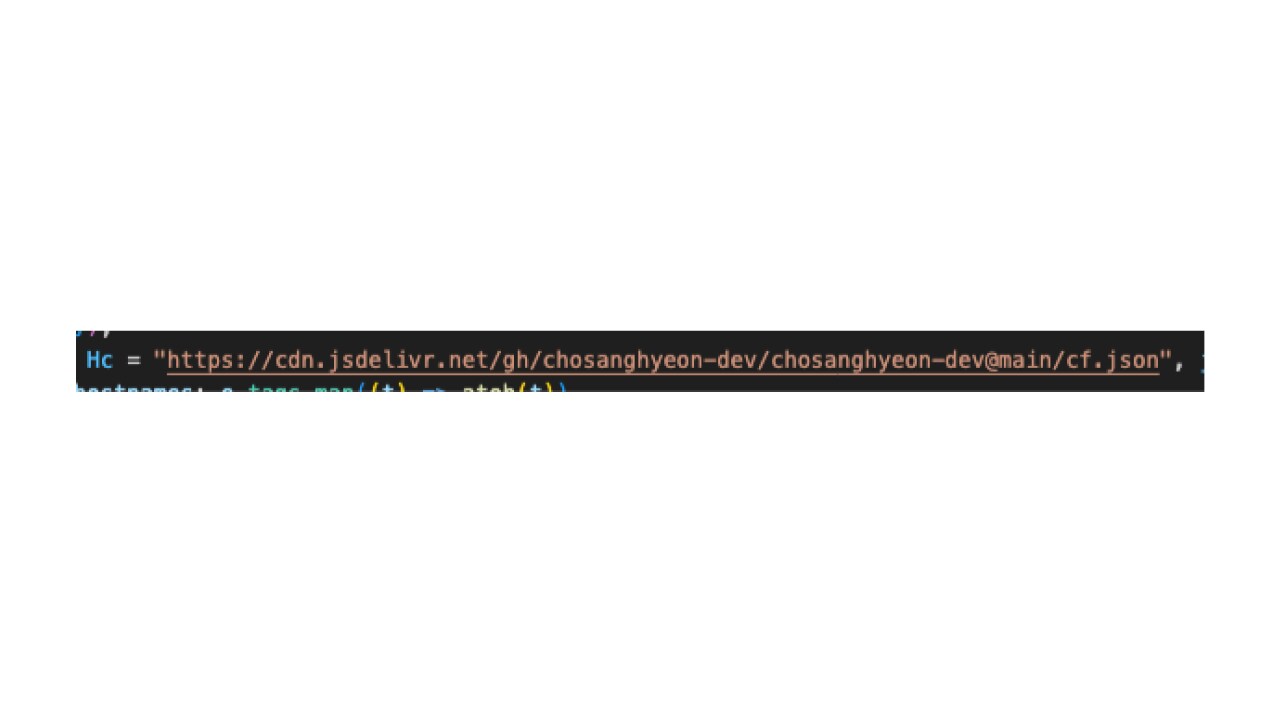
Una vez descargada, la configuración se analiza y almacena en caché localmente:
await chrome.storage.session.set({
    nav_cfg_cache: parsedConfig
});El uso de una configuración remota aumenta significativamente la flexibilidad de la campaña. En lugar de publicar una nueva versión de extensión a través de Chrome Web Store o Microsoft Edge Add-ons Store, los operadores pueden simplemente modificar el archivo de configuración para cambiar el comportamiento de la extensión. Esto les permite actualizar inmediatamente sitios web específicos, redirigir destinos o la lógica de las campañas sin activar otra revisión de la tienda del navegador.
Durante nuestra investigación hemos observado que la configuración remota ha cambiado varias veces. En un momento dado, la configuración estaba completamente vacía, lo que sugiere que la infraestructura se ha restablecido o deshabilitado temporalmente (Figura 3).
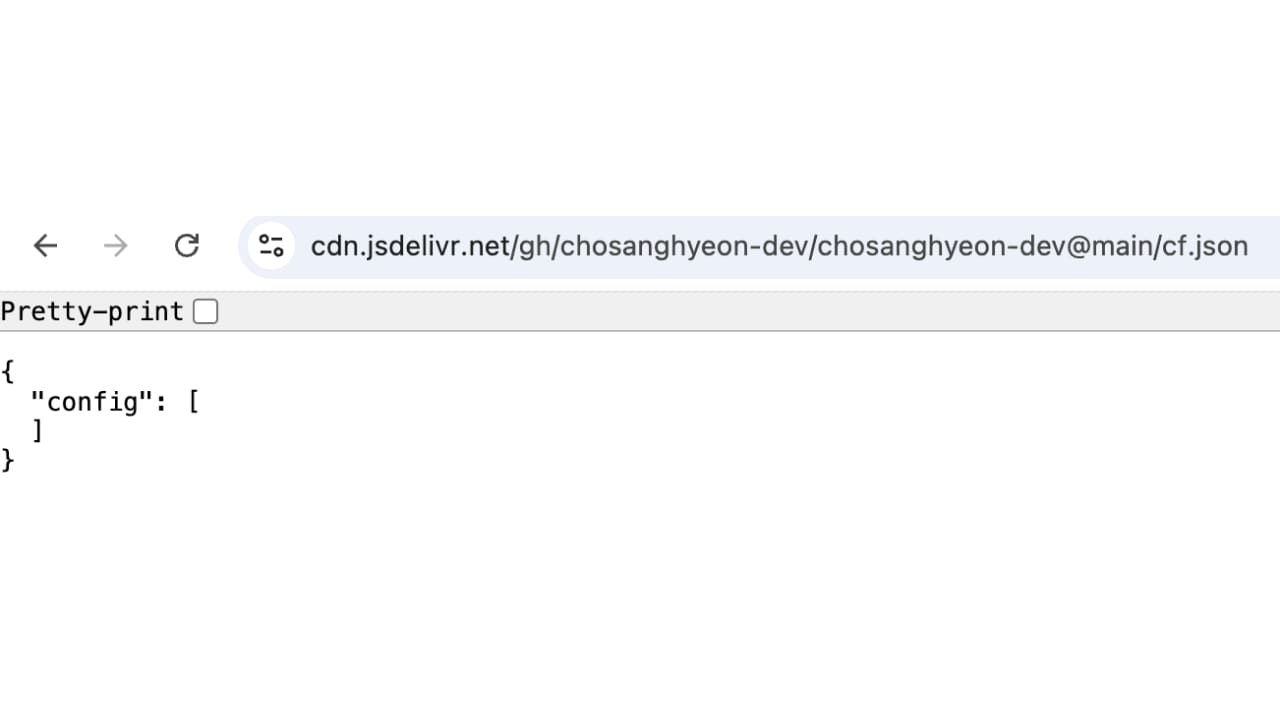
Varios días más tarde, contenía reglas para el redireccionamiento del tráfico de afiliados. Esto demuestra que el comportamiento de la campaña se gestiona activamente a través de la configuración remota en lugar de estar incrustado estáticamente dentro de las extensiones (Figura 4).
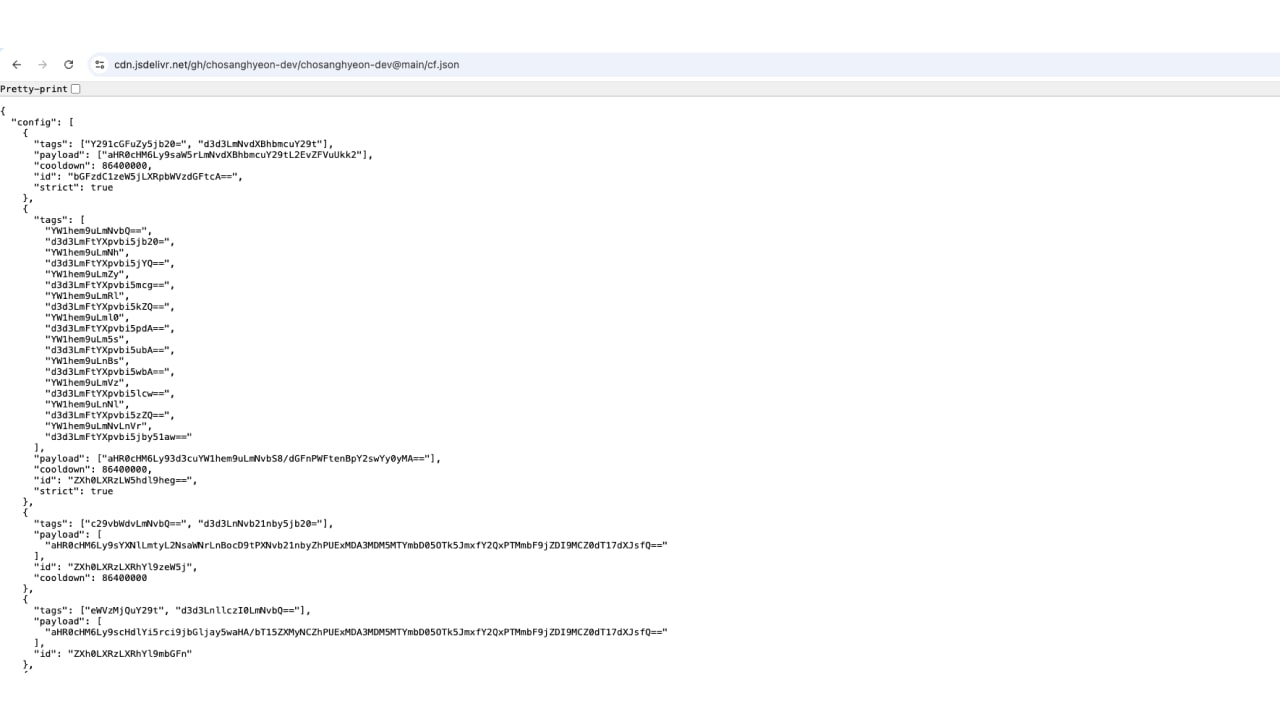
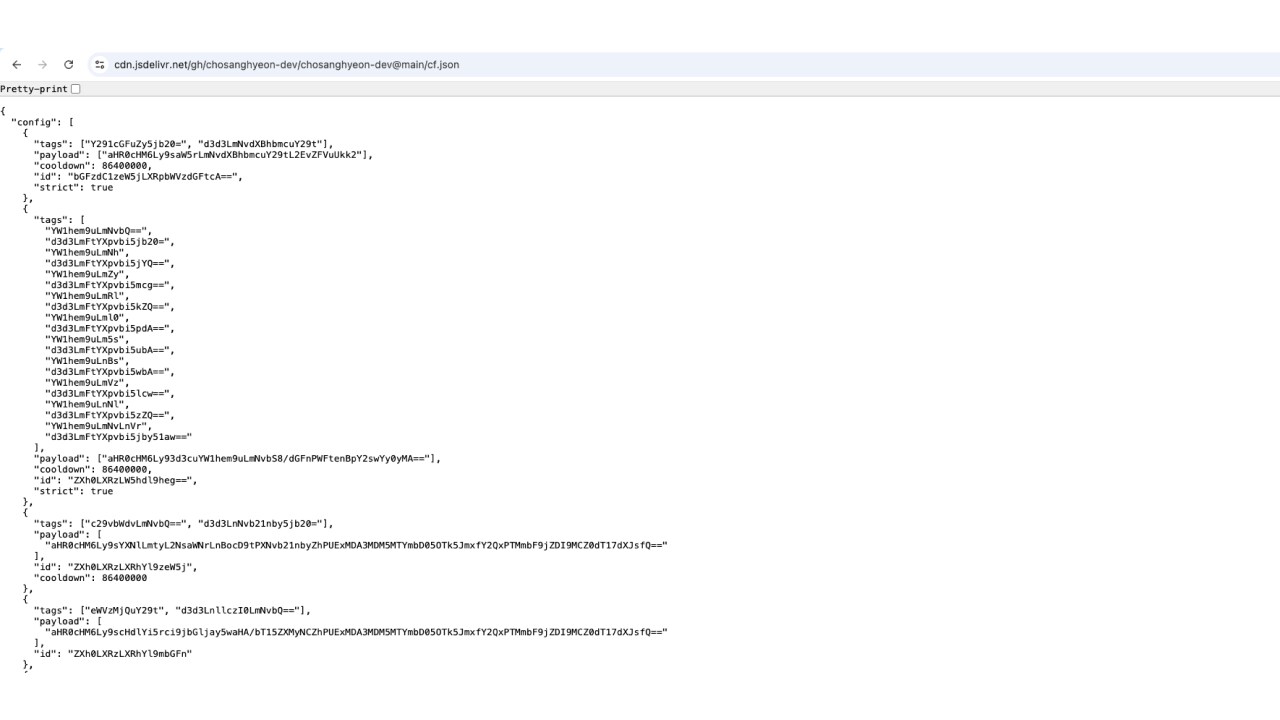
La configuración descargada no contiene valores de texto sin formato. En su lugar, los nombres de host, las cargas útiles de redireccionamiento y los identificadores internos se codifican en Base64 y se reconstruyen en tiempo de ejecución (Figura 5).
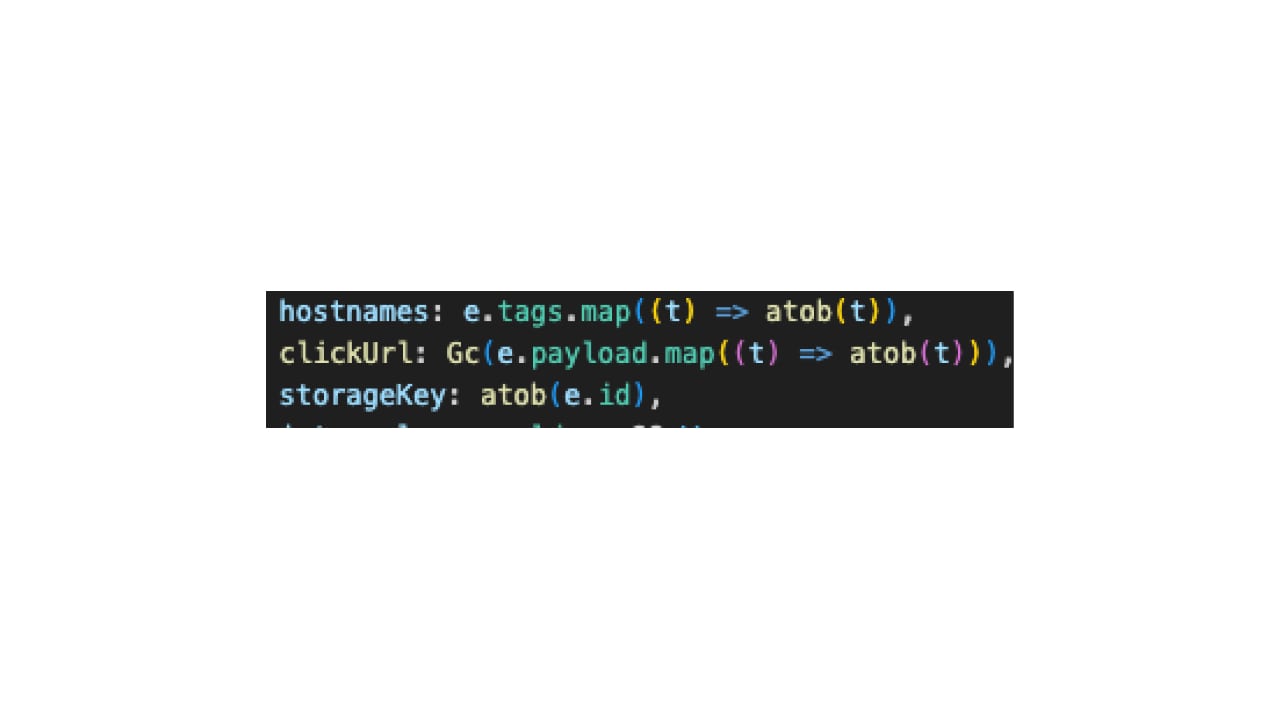
La codificación en Base64 no proporciona protección criptográfica y no ofrece ninguna ventaja funcional para la extensión en sí. En su lugar, eleva el esfuerzo requerido para la inspección manual y el análisis estático automatizado, ocultando los dominios objetivo y redirigiendo las cargas útiles hasta el tiempo de ejecución.
Los valores descodificados se utilizan para reconstruir las reglas de navegación aplicadas durante el resto de la ejecución de la extensión.
Después de la inicialización, el service worker en segundo plano supervisa continuamente la actividad de navegación de los usuarios mediante la API webNavigation (Figura 6).
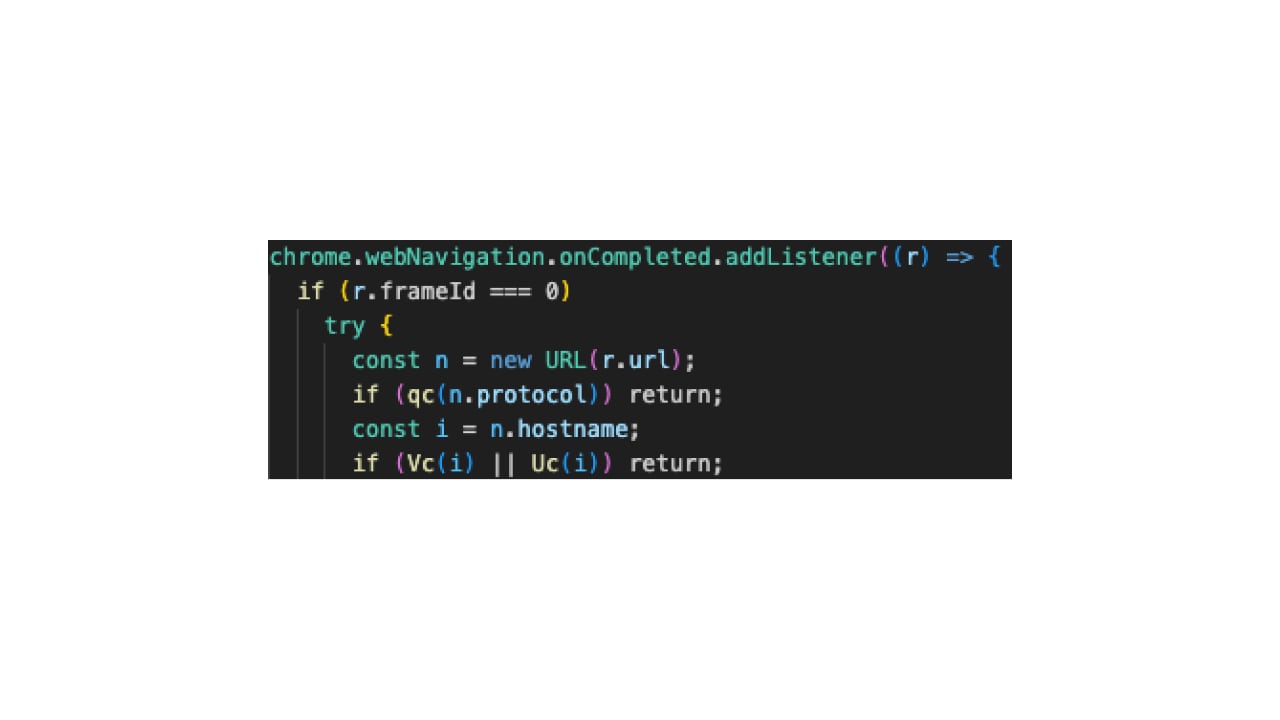
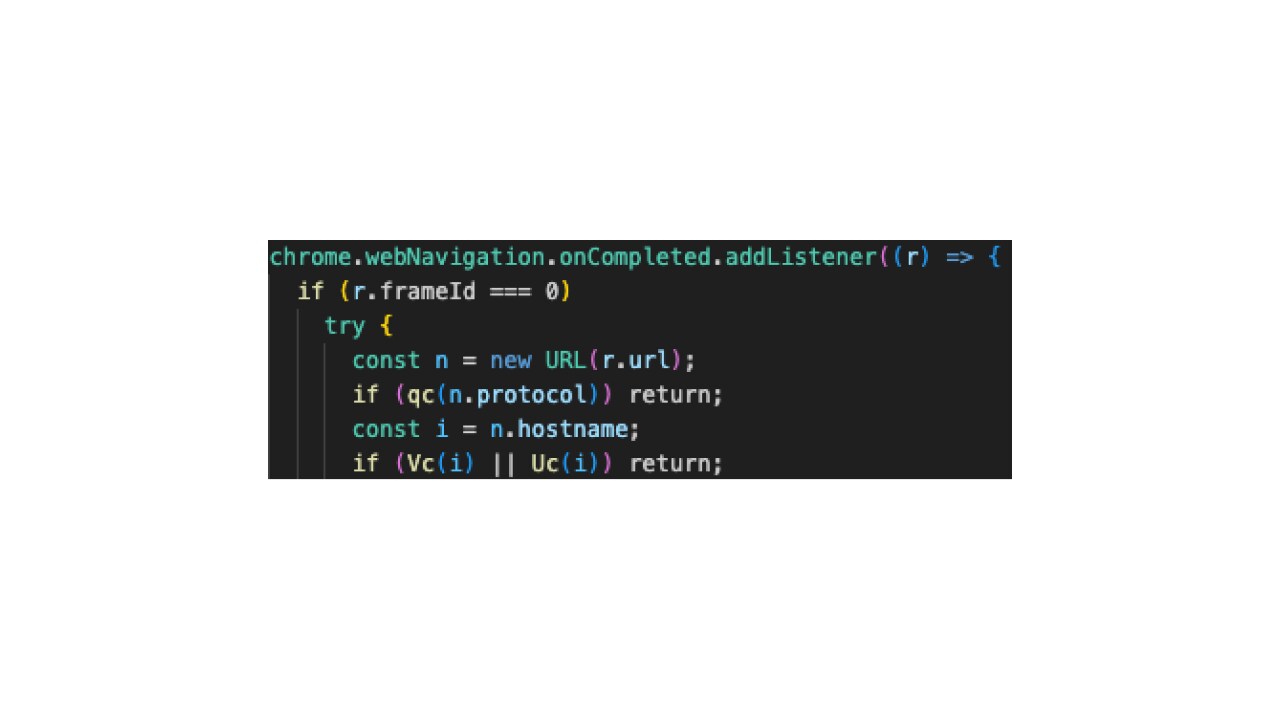
Debido a que se procesa cada navegación completada, la extensión observa de forma efectiva la sesión de navegación de un usuario, independientemente de si el sitio web visitado está relacionado con la funcionalidad anunciada de la extensión (Figura 7).
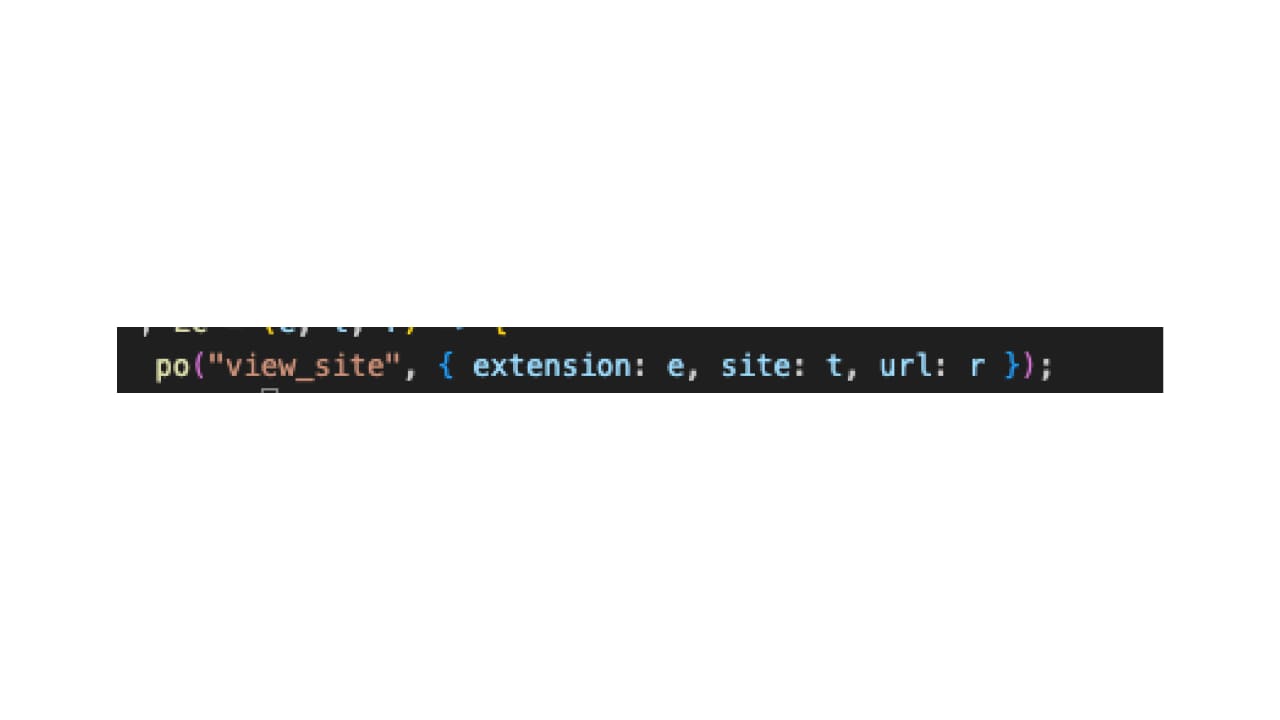
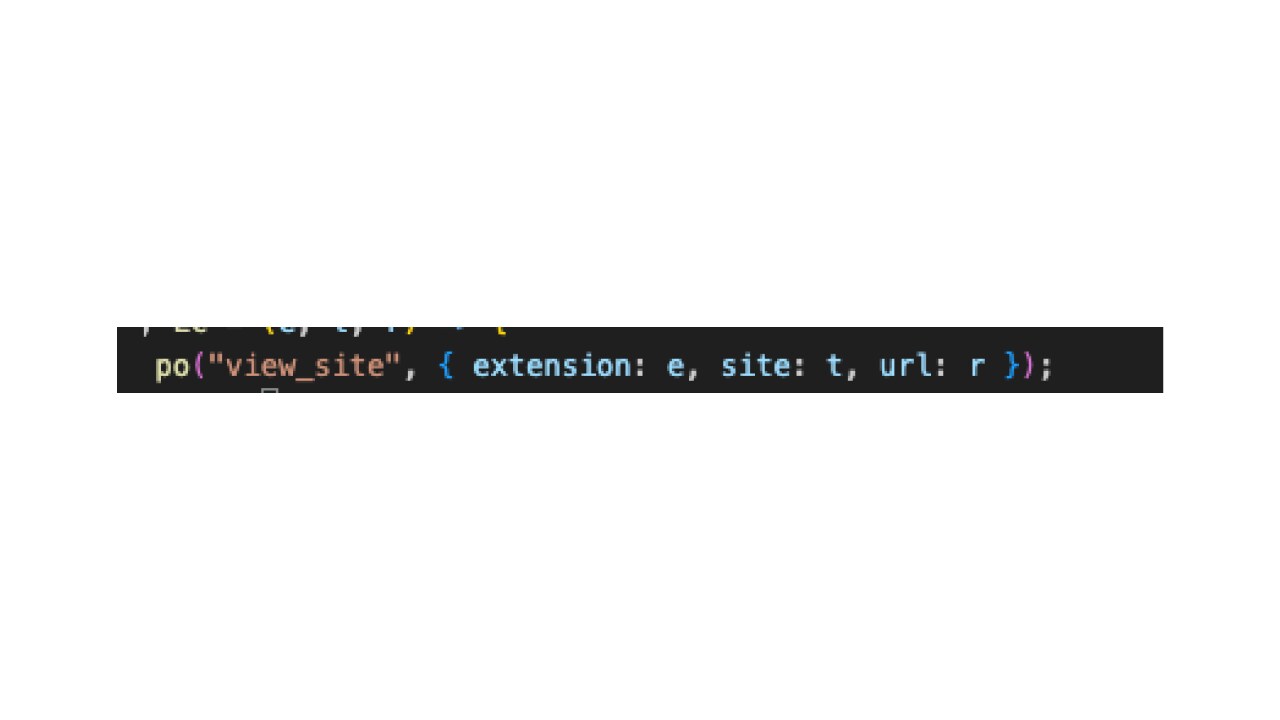
Una vez que un nombre de host coincide con una de las reglas proporcionadas remotamente, la extensión invoca chrome.tabs.update() para reemplazar silenciosamente la pestaña activa.
A diferencia de las campañas de redireccionamiento codificadas, la URL de destino se reconstruye dinámicamente a partir de la configuración descargada en lugar de incrustarse dentro de la extensión.
Dado que los destinos de redireccionamiento se proporcionan de forma remota en lugar de estar integrados en la extensión, los operadores pueden cambiar los destinos de la campaña en cualquier momento sin publicar una nueva actualización del almacén del navegador.
La atribución es en sí todo un desafío; sin embargo, en este caso, varias evidencias vinculan esta campaña con un atacante de habla coreana, ya sea un grupo organizado o un individuo. Los indicadores observados incluyen:
Identificadores en coreano dentro del código base
Recursos de localización en coreano
Comentarios y artefactos de desarrollo en coreano
Uso de los servicios de compras coreanos en el clúster de afiliados
El vínculo técnico más sólido en toda la campaña es el punto de acceso de configuración remota compartido junto con la implementación casi idéntica del service worker en segundo plano.
La reutilización del código, la infraestructura, la telemetría y el diseño de almacenamiento indica claramente que un atacante individual o un grupo estrechamente coordinado están centralizados y que no se trata de editores de extensiones no relacionados.
Esta campaña demuestra cómo las extensiones de navegador maliciosas modernas han pasado de ser fragmentos aislados de malware a plataformas gestionadas de forma remota. A pesar de presentarse como herramientas de productividad no relacionadas, las extensiones comparten la misma infraestructura, base de código y marco de configuración remota.
En lugar de incrustar una lógica maliciosa directamente dentro de la extensión, los operadores externalizaron el comportamiento crítico en archivos de configuración controlados por el atacante, lo que permitió que la campaña evolucionara mucho después de pasar la revisión de la tienda del navegador.
En combinación con la detección de un clúster de fraude de afiliados adicional operado por los mismos editores, estos hallazgos sugieren un ecosistema activo capaz de admitir múltiples estrategias de monetización y ataque simultáneamente.
| ID | Nombre | Instala | Tienda |
|---|---|---|---|
ID | Nombre | Instala | Tienda |
dblfldpldecohjpjgmhnigajjdjloega | Youtube Detox: Reclaim Your Time, Stay Focused! | 56 | Google Chrome |
ofgiffiieajicdflklkoapgndinhfacm | Eye Rest Reminder
| 91 | Google Chrome |
nokclhllnnnahhfbpibpmnahpepahklo | Youtube Detox: Reclaim Your Time, Stay Focused!
| 25 | Microsoft Edge |
kdkfbahpggclmigankbnjgmhimfoijkk | Eye Rest Reminder
| 24 | Microsoft Edge |
hgcmokdfbgnakiifclhfifdphfofmngp | Quick Memo
| 89 | Google Chrome |
ffjagifkdpammmgijbglgkklomipinem | Quick Memo
| 127 | Microsoft Edge |
mfnlknmbkfnlgcjebdogolbakcekohfj | KoreaDropdown
| 825 | Google Chrome |
ddbhcdcfllihhljfboihdbpfddibkjjg | Language Learning
| 38 | Microsoft Edge |
ekoglbhkaeljnakpledcdpfojbjdllmb | YouTube Summary
| 51 | Microsoft Edge |
pllpmojagjlnbclefckhdebmlkjhhcfh | Air Quality Monitor | 17 | Google Chrome |
cogfipmojjaephpnihpeemgdmofhnaaj | SnapShot | 69 | Google Chrome |
pppcpccgdjdniohmegcejgamdnhilkml | SnapShot | 18 | Microsoft Edge |
coohonllohmhpbklloifbjjibeggijol | Copy as Markdown
| 102 | Microsoft Edge |
bjdlhcllmhaiigiaibaoihlmheomjjgo | YouTube Enhancer
| 32 | Microsoft Edge |
bodnffdkjnpeholiplcncfegnliheamk | SEO Toolkit
| 35 | Microsoft Edge |
ahagmkpannaempjmlijhejhaajoiibel | Text Counter - Word & Character Count | 8 | Microsoft Edge |
ahemlacbncnpikgfoegfjfendahcahdl | Web Highlighter - Highlight Text on Pages
| 10 | Microsoft Edge |
ieigeddfggngchfecpibaikoebaenpgm | Page Ruler - Measure Pixels on Screen | 27 | Microsoft Edge |
bahnaggfidlcllmceahngpllpaahkbkd | Video Speed Controller - Playback Speed
| 13 | Microsoft Edge |
pncbphagfmgfopmhlbkifoonnbfdihbm | Tab Manager - Organize & Search Tabs | 5 | Microsoft Edge |
hbjfkpmmomlaghbembkhhaaegbnlaicf | Scroll to Top - Back to Top Button | 35 | Microsoft Edge |
nehmipanmmnkdpbjjfinnnlficndfhhd | Web Highlighter - Highlight Text on Pages | 60 | Google Chrome |
eobmkhocignkllbfigodhemdefbjldcb | Video Speed Controller - Playback Speed | 108 | Google Chrome |
gajghfhmgcemdgjkamllmoejhkklphnc | Holiday D-day
| 18 | Google Chrome |
pifjjafdfdkglnnkeahlcndkmknlgocm | Reaction Time Test - New Tab Game | 60 | Google Chrome |
ndoihodpeipgbogeecdiphdkjpcjoofp | Page Ruler - Measure Pixels on Screen | 38 | Google Chrome |
bjokekhmbkkgohiedecgkkfgppoghjji | Reading Time — Article Read Time Calculator | 19 | Google Chrome |
efieelkohffbjnblcmomcejjbapaipnh | Scroll to Top - Back to Top Button | 11 | Google Chrome |
gbgdekgkmaaamplkcdaanpdokmjjcdbm | Image Downloader - Save All Images | 29 | Google Chrome |
fkddfdhkgfneiibakfdhgpbkkcnnlook | GitHub 한국어 (GitHub coreano) | 4.000 | Google Chrome |
ebkkpkifaojdccgpaldnpclompdojmbh | SEO Toolkit
| 22 | Google Chrome |
iclkfegmbldfjjlgngidahinmhogbfna | Auto Scroll - Hands Free Page Scroller | 78 | Google Chrome |
jocoenanieejnoookkphbljadiahaopd | YouTube Summary
| 27 | Google Chrome |
https://cdn.jsdelivr.net/gh/chosanghyeon-dev/chosanghyeon-dev@main/cf.json
https://link.coupang.com/a/dUnRI6
https://link.coupang.com/a/ej6z6U
api.pvmf.workers.dev
indie05hacker@gmail.com
| Táctica | Técnica |
|---|---|
Acceso inicial | LX3.003 (T1199): relación de confianza |
Evasión de defensas | LX7.003 (T1140): ofuscación/desofuscación de código |
Evasión de defensas | LX7.021: blanqueo de tráfico engañoso |
Acceso a credenciales | LX8.008: manipulación de la red |
Recopilación | LX10.012 (T1114): datos de comunicación web |
Los usuarios deben revisar cuidadosamente las extensiones de navegador instaladas en su entorno y quitar las que ya no son necesarias, especialmente las extensiones que solicitan permisos amplios, como <all_urls>, webNavigationo pestañas que no están relacionadas con su funcionalidad anunciada.
Las organizaciones deben supervisar continuamente las extensiones de los navegadores para detectar combinaciones de permisos sospechosas, recuperación remota de la configuración y funciones de manipulación de la navegación, al tiempo que tratan las extensiones controladas de forma remota como plataformas de ataques persistentes en lugar de complementos de navegadores estáticos.
Los proveedores de navegadores pueden reducir aún más el riesgo mediante la identificación de familias de extensiones basadas en código e infraestructura compartidos, y mediante la ampliación de los procesos de revisión para inspeccionar archivos de configuración alojados externamente que pueden alterar el comportamiento de las extensiones después de su publicación.

©2026 Akamai Technologies
