


Natalie Zagarov
Natalie Zargarov is a Security Researcher with more than 10 years of experience in cybersecurity as a malware reverser and cyber intelligence researcher.
LayerX Research (jetzt Teil von Akamai) hat eine koordinierte Kampagne mit 32 schädlichen Browsererweiterungen im Chrome Web Store und Microsoft Edge Add‑ons Store entdeckt, die mehr als 6.150 Nutzer betrifft.
Die Erweiterungen wurden als legitime Produktivitätsprogramme (z. B. Textzähler, Notizenanwendungen oder YouTube-Erweiterungen) maskiert, um Vertrauen aufzubauen, während sie heimlich Daten sammeln und Nutzergewohnheiten überwachen.
Die statische Analyse ergab nahezu identische Codebasen, Remote-Konfigurationsendpunkte und Entwicklungsartefakte in koreanischer Sprache, was den Cluster recht deutlich mit einem einzigen koreanischsprachigen Angreifer in Verbindung bringt.
Die Angreifer nutzten extern gehostete Konfigurationsdateien (die zur Laufzeit entschleiert wurden), um die Webnavigation zu manipulieren und Affiliate-Betrug auszuführen, ohne Updates durch offizielle Store-Prüfungsprozesse leiten zu müssen.
Um diese dynamischen Bedrohungen abzuwehren, müssen nicht benötigte Erweiterungen mit breiten Berechtigungen (webNavigation, <all_urls>) entfernt, die Remote-C2-Infrastruktur (Command and Control) überwacht und die Browser-Store-Prüfungen erweitert werden, um externe Konfigurationsquellen zu untersuchen.
Browsererweiterungen sind zu einer der effektivsten Methoden für Cyberkriminelle geworden, um dauerhaften Zugriff auf die Browsing-Aktivitäten von Nutzern zu erhalten. Im Gegensatz zu herkömmlicher Malware genießen schädliche Erweiterungen das Vertrauen der Nutzer, werden im Browser ausgeführt und erfordern oft nur eine einzige Installation, um unbegrenzt aktiv zu bleiben.
Während des laufenden Threat Huntings im Chrome Web Store und im Microsoft Edge Add‑ons Store hat LayerX Research (jetzt Teil von Akamai) eine koordinierte Browsererweiterungs-Kampagne mit 32 schädlichen Erweiterungen identifiziert, von der insgesamt mehr als 6.150 Nutzer betroffen waren.
Auf den ersten Blick scheinen die Erweiterungen nicht miteinander in Beziehung zu stehen. Sie präsentieren sich als Produktivitätstools wie Texttools, YouTube-Erweiterungen, SEO‑Hilfsprogramme, Notizenanwendungen, Sprachassistenten, Rabatttools und andere Browser-Komfortfunktionen. Jedes Tool verwendet ein anderes Branding und wirbt mit unterschiedlichen Funktionen.
Doch hinter dieser oberflächlichen Vielfalt weisen die meisten Erweiterungen eine fast identische Infrastruktur auf, was darauf hindeutet, dass sie aus einem gemeinsamen Entwicklungsframework stammen. Darüber hinaus teilen sich alle Erweiterungen koreanische Lokalisierungsressourcen, koreanische Kommentare und andere Entwicklungsartefakte.
Diese gemeinsamen Merkmale bestätigen unsere Einschätzung, dass die Erweiterungen Teil derselben Kampagne sind und vom selben Angreifer entwickelt wurden – unabhängig davon, ob es sich hierbei um eine organisierte Gruppe oder eine Einzelperson handelt.
Unsere Analyse zeigt, dass die meisten Erweiterungen wie folgt vorgehen:
Sie überwachen die Browsing-Aktivitäten der Nutzer kontinuierlich.
Sie rufen von Angreifern kontrollierte Konfigurationsdateien aus derselben Remote-Infrastruktur ab.
Sie decodieren und cachen Remote-Anweisungen lokal.
Sie legen dynamisch fest, welche Websites zusätzliche Aktionen auslösen sollen.
Sie teilen sich eine fast identische Implementierung von Hintergrund-Service-Workern.
Sie verwenden dieselben Telemetrieereignisse, Speicherstrukturen und dieselbe Navigationslogik.
Noch besorgniserregender ist, dass die Kampagne eine Remote-Konfiguration verwendet. Das ermöglicht es den Angreifern, das Erweiterungsverhalten nach der Veröffentlichung zu ändern, ohne die Erweiterung in den Browser-Stores zu aktualisieren. Zwar beobachteten wir hauptsächlich die Erfassung und Manipulation von Telemetriedaten beim Surfen, doch dieselbe Architektur könnte auch leicht für Phishing, Malware-Bereitstellung oder den Diebstahl von Anmeldedaten verwendet werden.
Zusätzlich zu dieser primären Kampagne haben LayerX-Forscher einen weiteren Cluster schädlicher Erweiterungen identifiziert, die unter demselben Herausgeberkonto veröffentlicht wurden. Zum Zeitpunkt der Analyse waren diese Erweiterungen hauptsächlich mit Affiliate-Betrug verbunden: Sie leiten Nutzer automatisch über Affiliate-Links um, um nicht autorisierte Provisionen zu generieren.
Die Kampagne ist seit März 2025 aktiv und zeigt, wie sich schädliche Browsererweiterungen von isolierten Bedrohungen zu remote verwalteten Plattformen entwickeln, die noch lange nach der Browser-Store-Prüfung ihre Funktionen ändern können.
Die frühesten mit dieser Kampagne verbundenen Erweiterungen wurden im März 2025 veröffentlicht. Weitere Erweiterungen wurden in den folgenden Monaten veröffentlicht.
Anstatt dieselbe Erweiterung erneut zu veröffentlichen, haben die Angreifer kontinuierlich neue Varianten eingeführt, die auf demselben zugrunde liegenden Framework basieren.
LayerX-Forscher haben Folgendes identifiziert:
32 schädliche Browsererweiterungen
Verteilt über:
Google Chrome Web Store
Microsoft Edge Add‑ons Store
Mehr als 6.150 betroffene Nutzer
Die Erweiterungen werden als Tools getarnt, die nicht miteinander in Verbindung stehen, darunter:
Textzähler
Rabatttools
YouTube-Erweiterungen
Tools zur Steuerung der Videogeschwindigkeit
SEO-Tools
Sprachassistenten
Notizentools
Scrolling-Tools
KI‑bezogene Hilfstools
Obwohl die Erweiterungen scheinbar nicht miteinander in Verbindung stehen, ergab die statische Analyse, dass die meisten von ihnen fast identische Hintergrund-Service-Worker, Telemetrielogiken, Speicherstrukturen und Navigationssteuerungen wiederverwenden. Abgesehen von Branding-Assets und angepriesenen Funktionen ist die zugrunde liegende Implementierung weitgehend gleich. Das deutet deutlich darauf hin, dass die Erweiterungen von einem gemeinsamen Entwicklungsframework generiert wurden.
Für sich genommen wirkt keine der Erweiterungen besonders bemerkenswert. Jede von ihnen bewirbt eine plausible Produktivitätsfunktion, verwendet ihr eigenes Branding und verfügt über einen relativ kleinen Nutzerstamm. Nur durch die Korrelation von Herausgeber-Informationen, Codeähnlichkeit, gemeinsamer Remote-Infrastruktur und Laufzeitverhalten wird die breitere Kampagne deutlich.
Abbildung 1 zeigt, wie moderne Browsererweiterungs-Kampagnen verborgen bleiben können, indem sie schädliche Funktionen auf zahlreiche, scheinbar unzusammenhängende Erweiterungen verteilen.
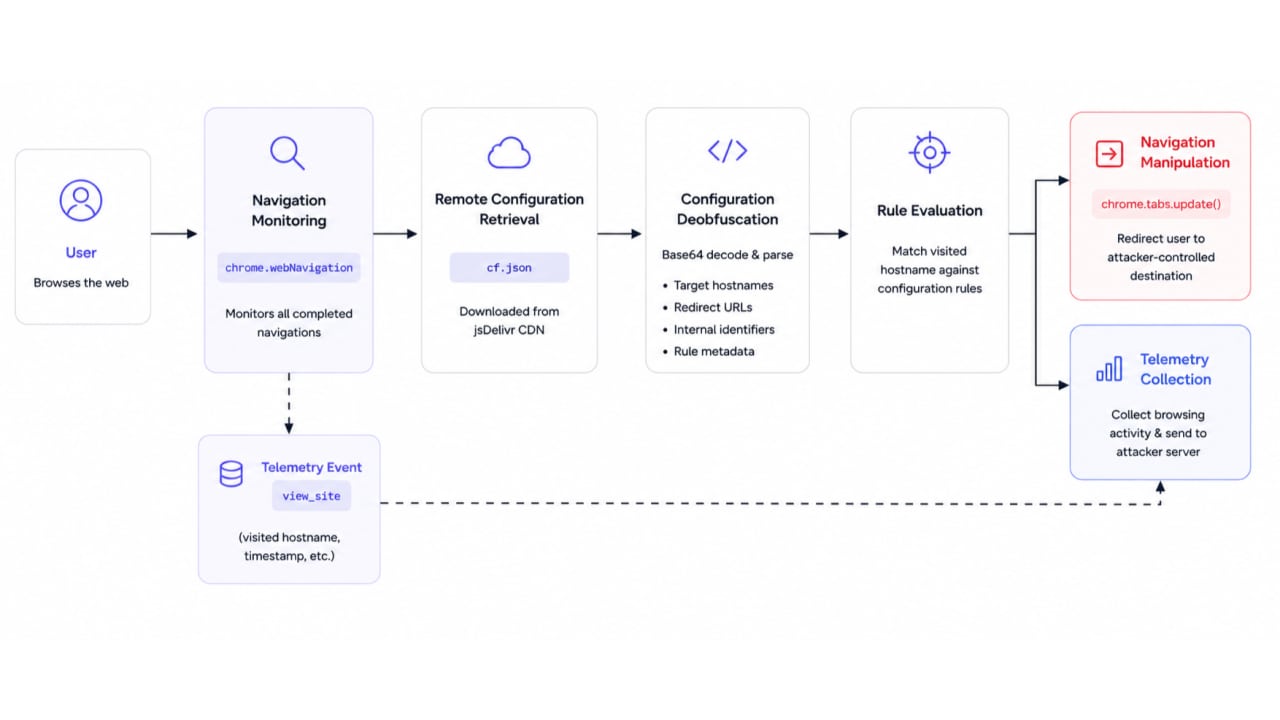
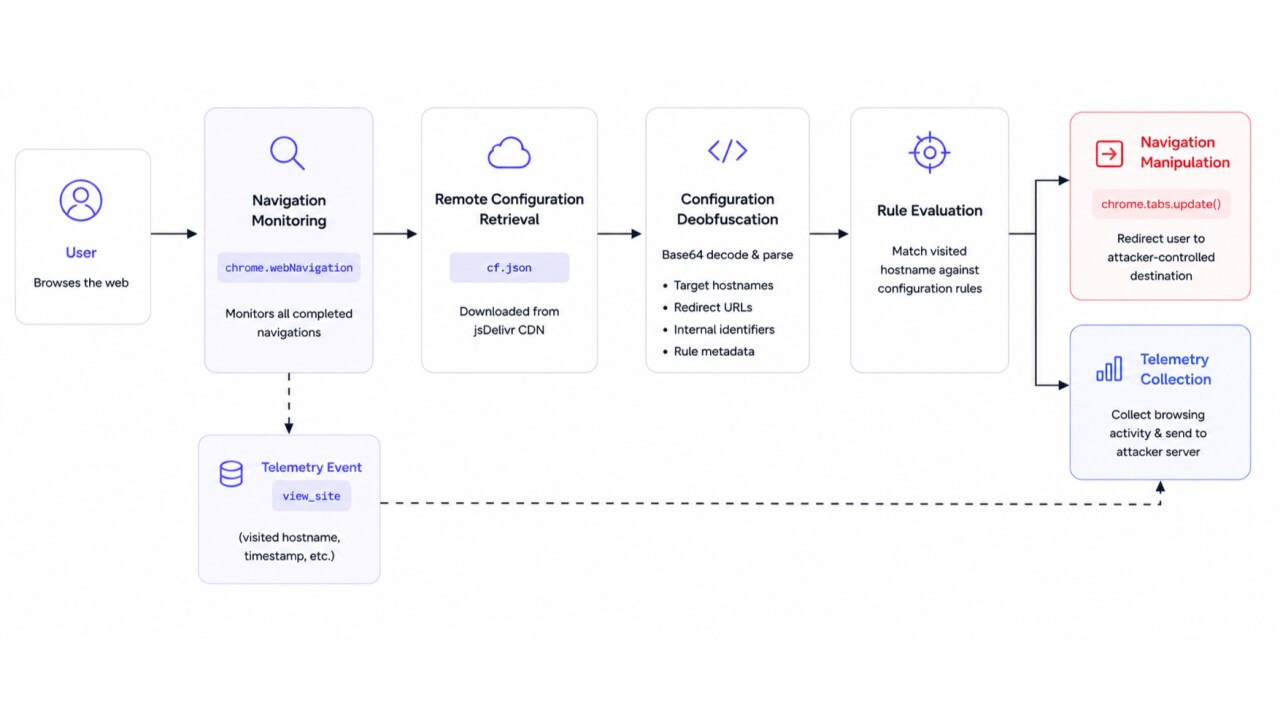
Die Analyse der gemeinsamen Codebasis ergab vier zentrale Funktionen, die scheinbar in den meisten Varianten gleich sind:
Aktive C2 – Remote-Konfigurationsabruf
Entschleierung der Konfiguration
Überwachung der Browsing-Aktivität
Remote gesteuerte Navigationsmanipulation
Anstatt die Betriebslogik in das Erweiterungspaket zu integrieren, rufen die meisten Erweiterungen eine Remote-Konfigurationsdatei vom selben jsDelivr-gehosteten Endpoint ab (Abbildung 2).
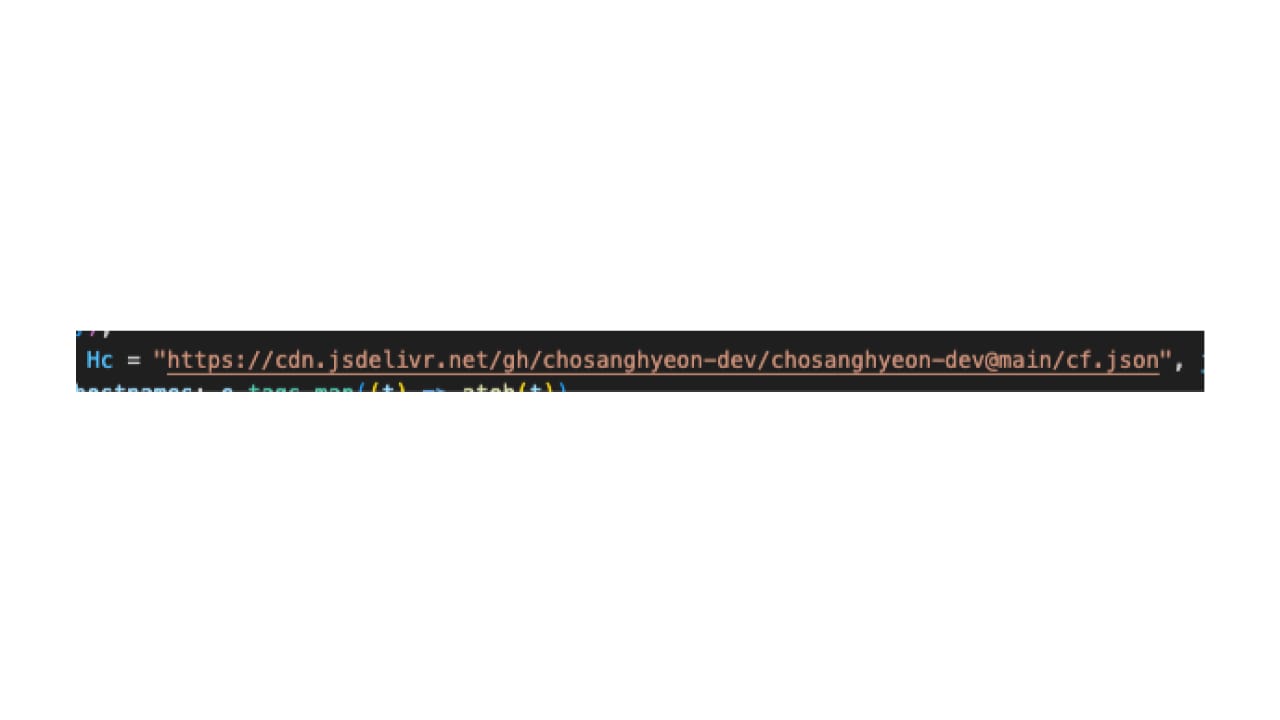
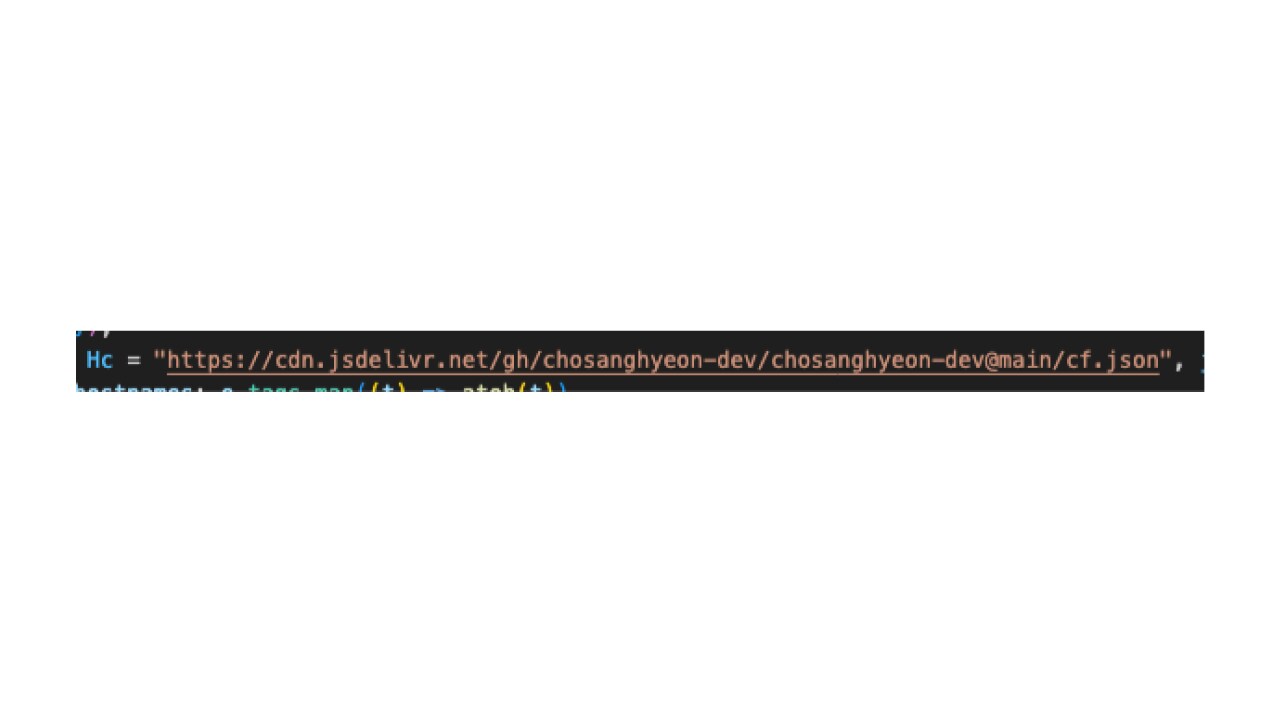
Nach dem Herunterladen wird die Konfiguration lokal geparst und zwischengespeichert:
await chrome.storage.session.set({
    nav_cfg_cache: parsedConfig
});Die Verwendung einer Remote-Konfiguration erhöht die Flexibilität der Kampagne erheblich. Anstatt eine neue Erweiterungsversion über den Chrome Web Store oder den Microsoft Edge Add‑ons Store zu veröffentlichen, können die Angreifer einfach die Konfigurationsdatei anpassen, um das Verhalten der Erweiterung zu ändern. So können sie Zielwebsites, Umleitungsziele oder Kampagnenlogik sofort aktualisieren, ohne eine weitere Prüfung durch den Browser-Store auszulösen.
Während unserer Untersuchung haben wir diese Remote-Konfigurationsänderung mehrmals beobachtet. An einem Punkt war die Konfiguration vollständig leer, was darauf hindeutet, dass die Infrastruktur vorübergehend deaktiviert oder zurückgesetzt wurde (Abbildung 3).
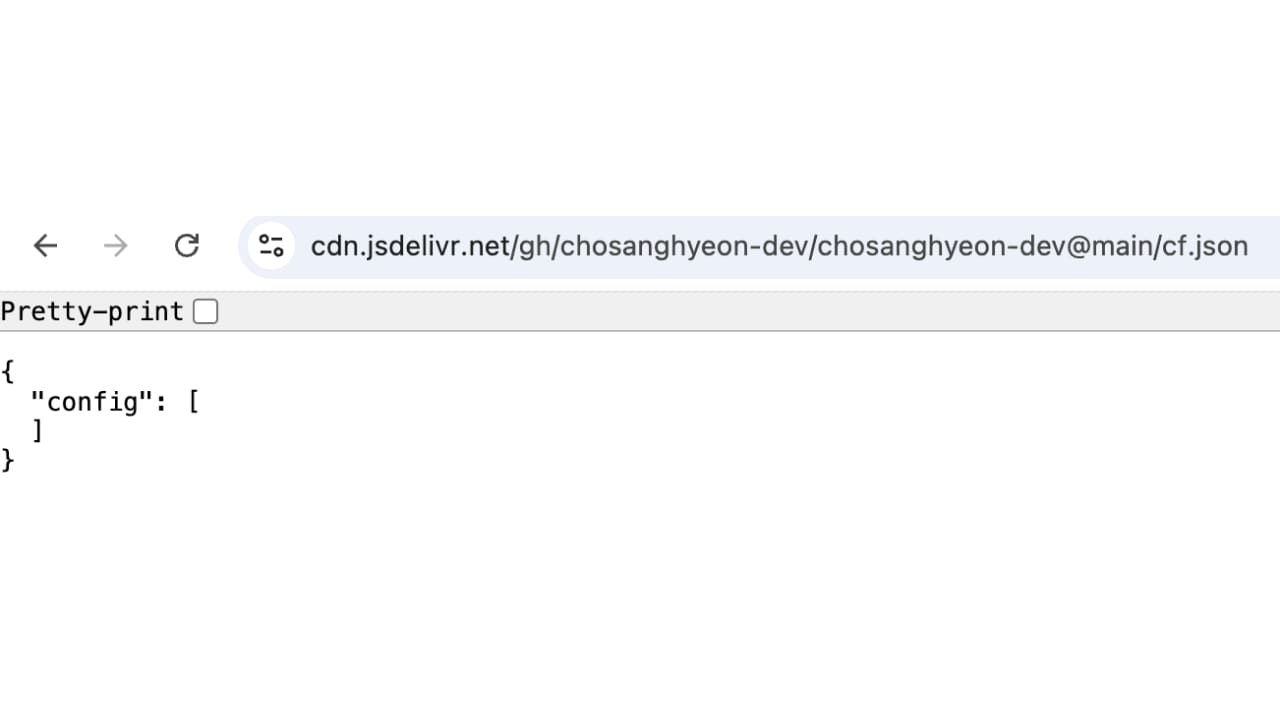
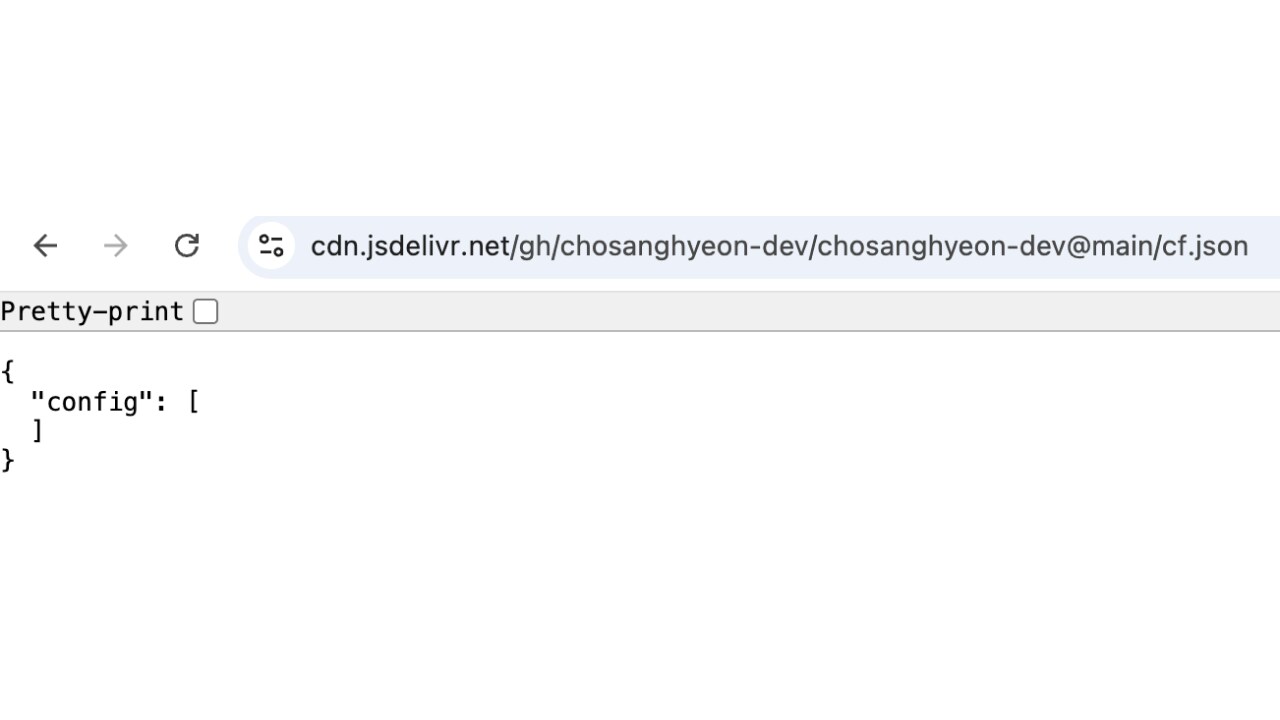
Einige Tage später enthielt sie Regeln für Affiliate-Trafficumleitung. Das zeigt, dass das Verhalten der Kampagne über die Remote-Konfiguration aktiv verwaltet wird und nicht statisch in die Erweiterungen eingebettet ist (Abbildung 4).
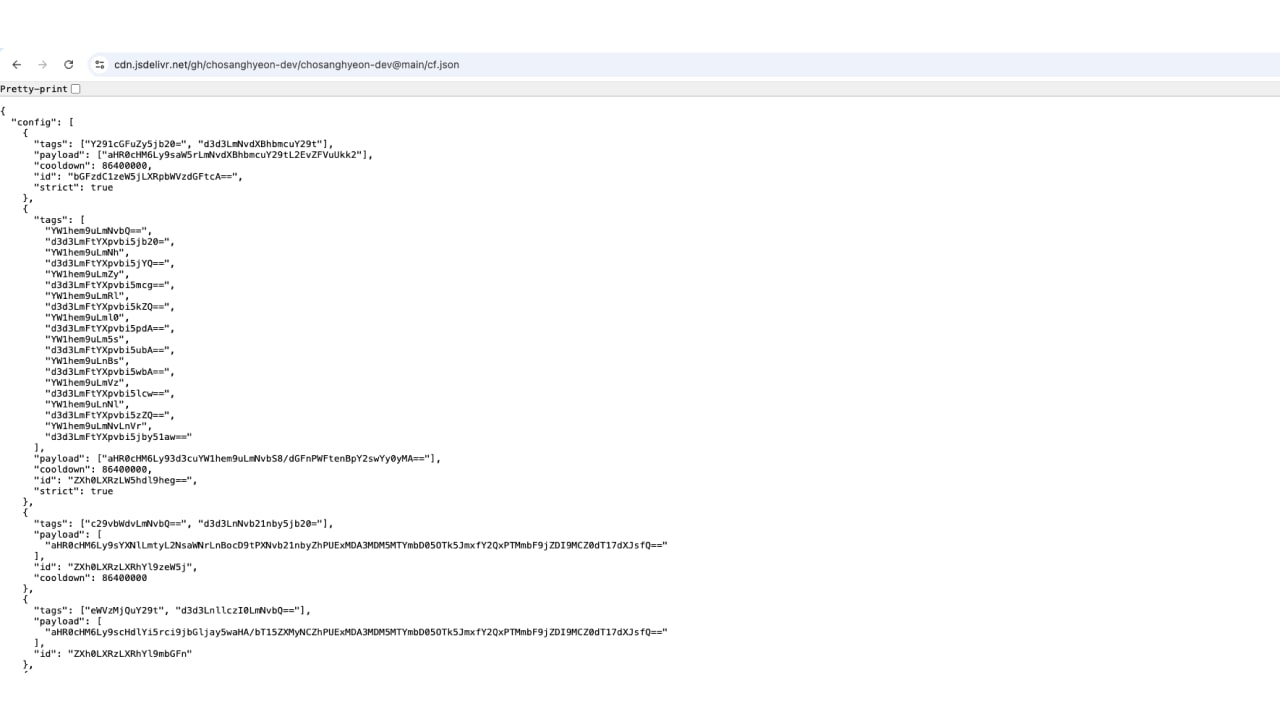
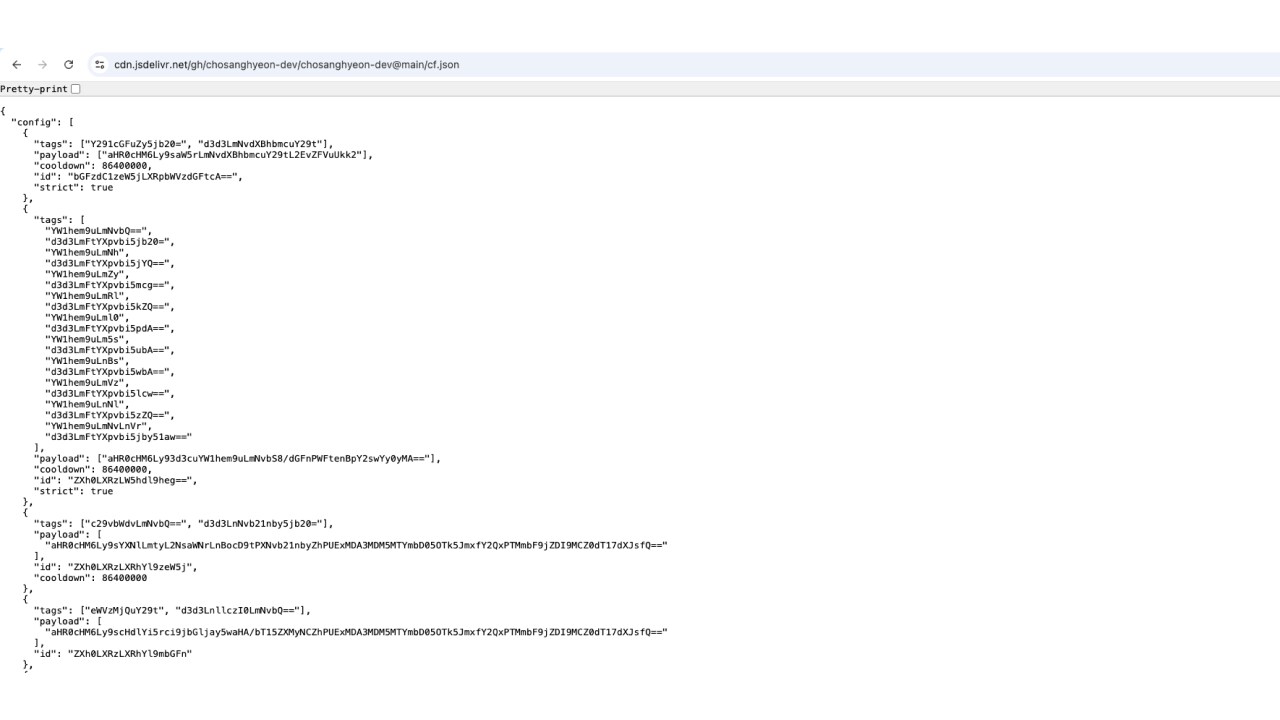
Die heruntergeladene Konfiguration enthält keine Klartextwerte. Stattdessen werden Hostnamen, Weiterleitungs-Payloads und interne IDs Base64-codiert und zur Laufzeit rekonstruiert (Abbildung 5).
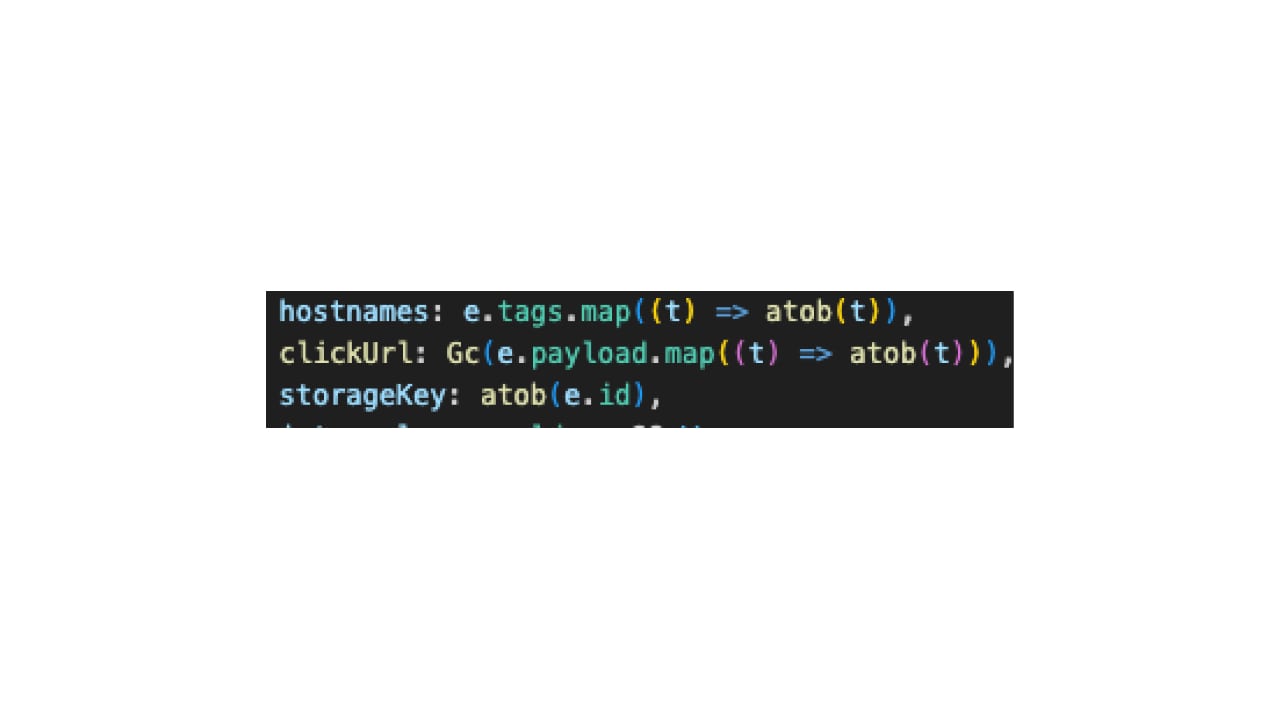
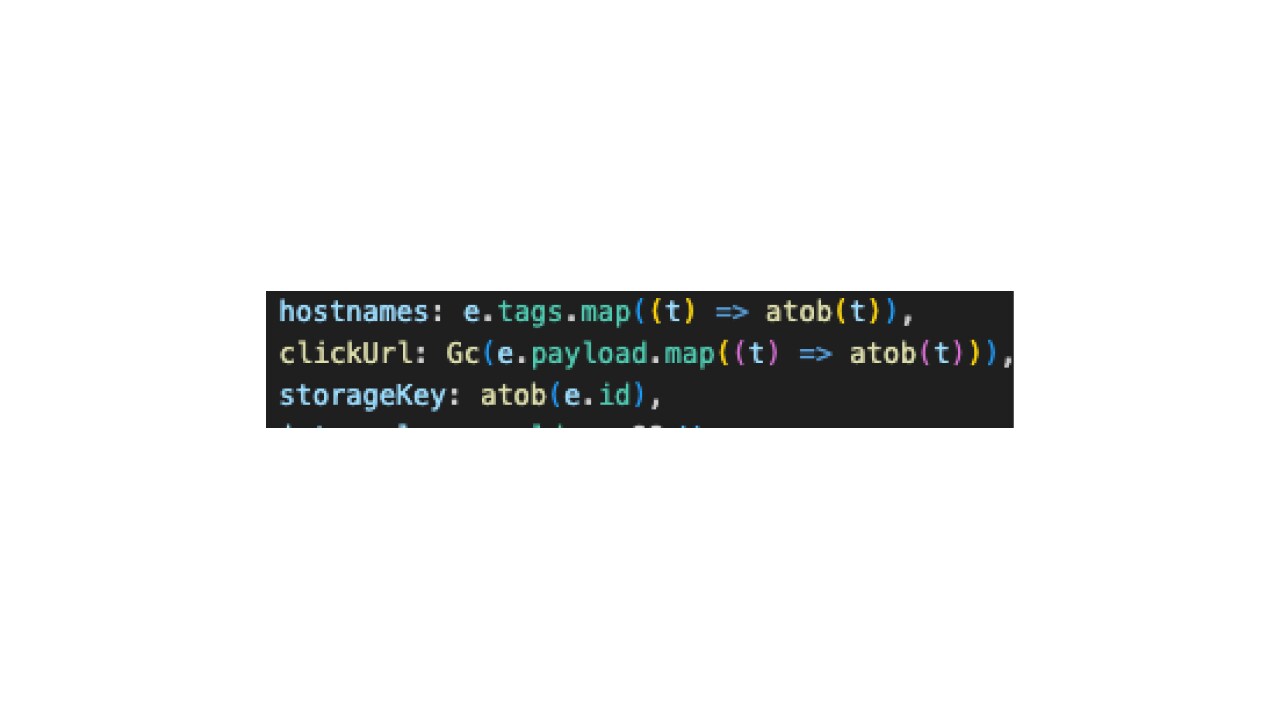
Die Base64-Codierung bietet keinen kryptografischen Schutz und keinen funktionalen Vorteil für die Erweiterung selbst. Stattdessen erhöht sie den Aufwand für manuelle Inspektionen und automatisierte statische Analysen, indem Zieldomains und Umleitungs-Payloads bis zur Laufzeit verborgen bleiben.
Die decodierten Werte werden dann zur Rekonstruktion der Navigationsregeln verwendet, die während der restlichen Ausführung der Erweiterung angewendet werden.
Nach der Initialisierung überwacht der Hintergrund-Service-Worker kontinuierlich die Browsing-Aktivität der Nutzer mithilfe der webNavigation‑API (Abbildung 6).
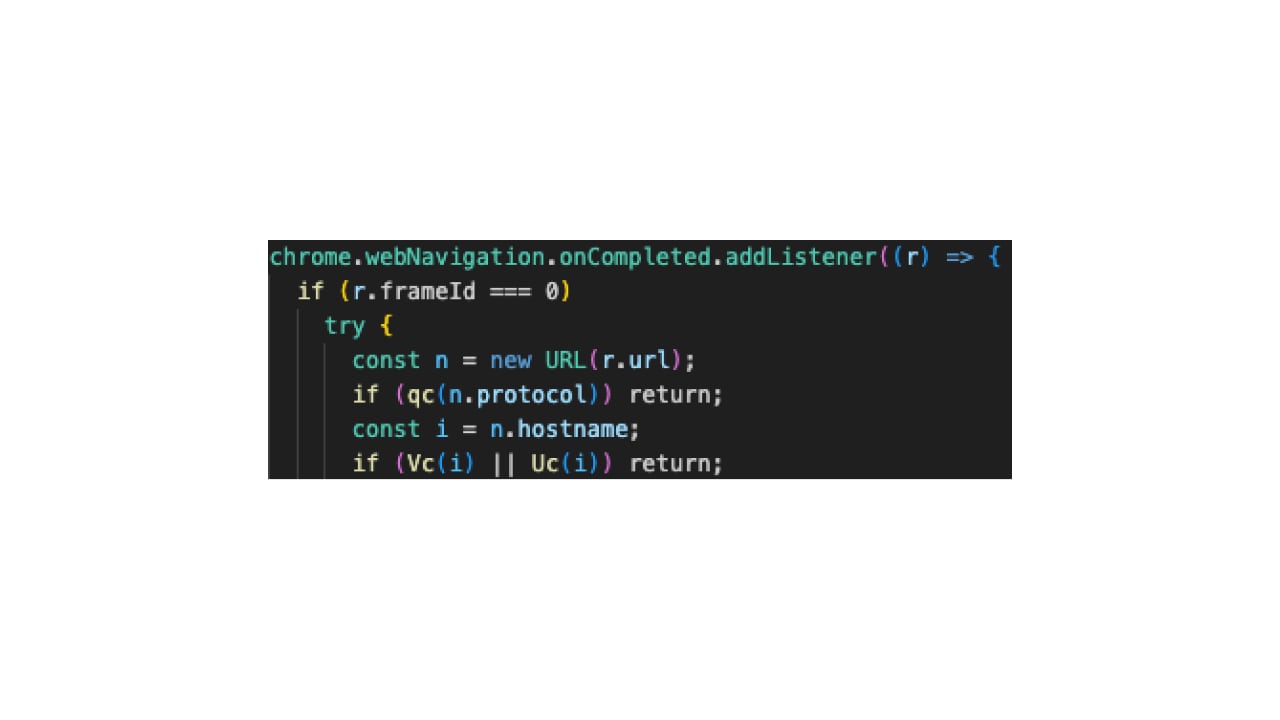
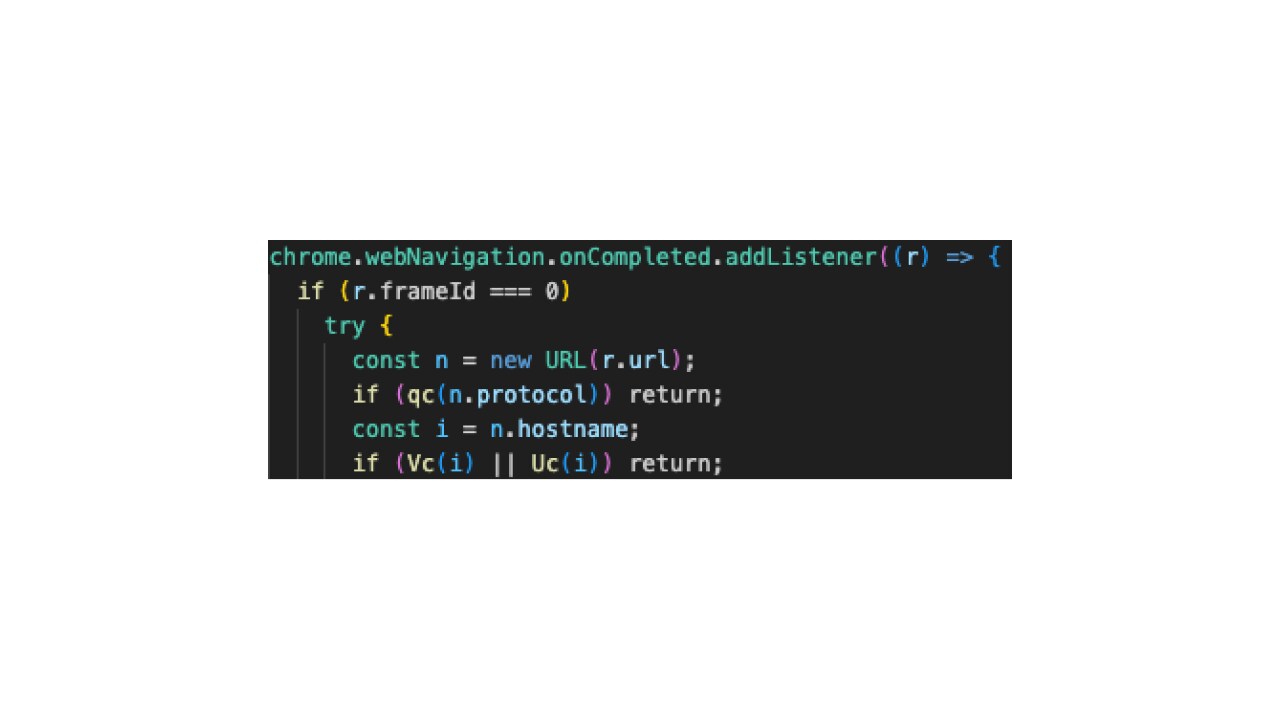
Da jede abgeschlossene Navigation verarbeitet wird, beobachtet die Erweiterung effektiv die Browsersitzung eines Nutzers – unabhängig davon, ob die besuchte Website mit der beworbenen Funktion der Erweiterung verknüpft ist (Abbildung 7).
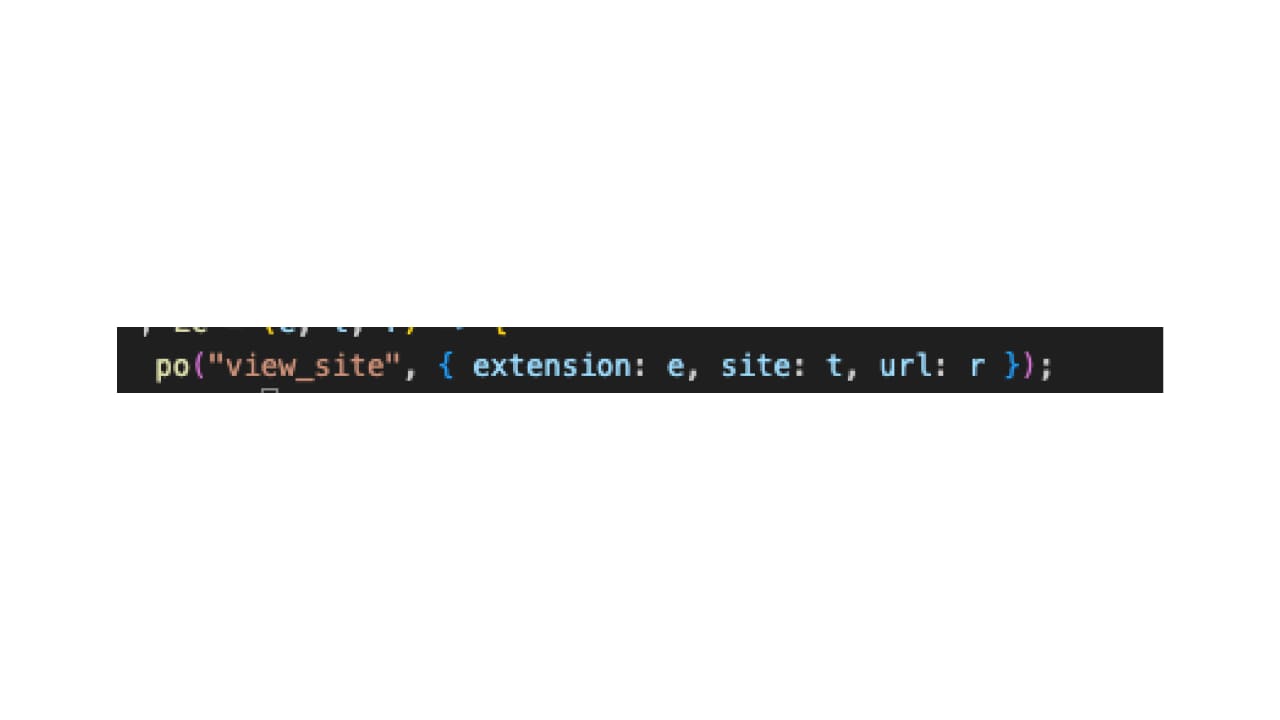
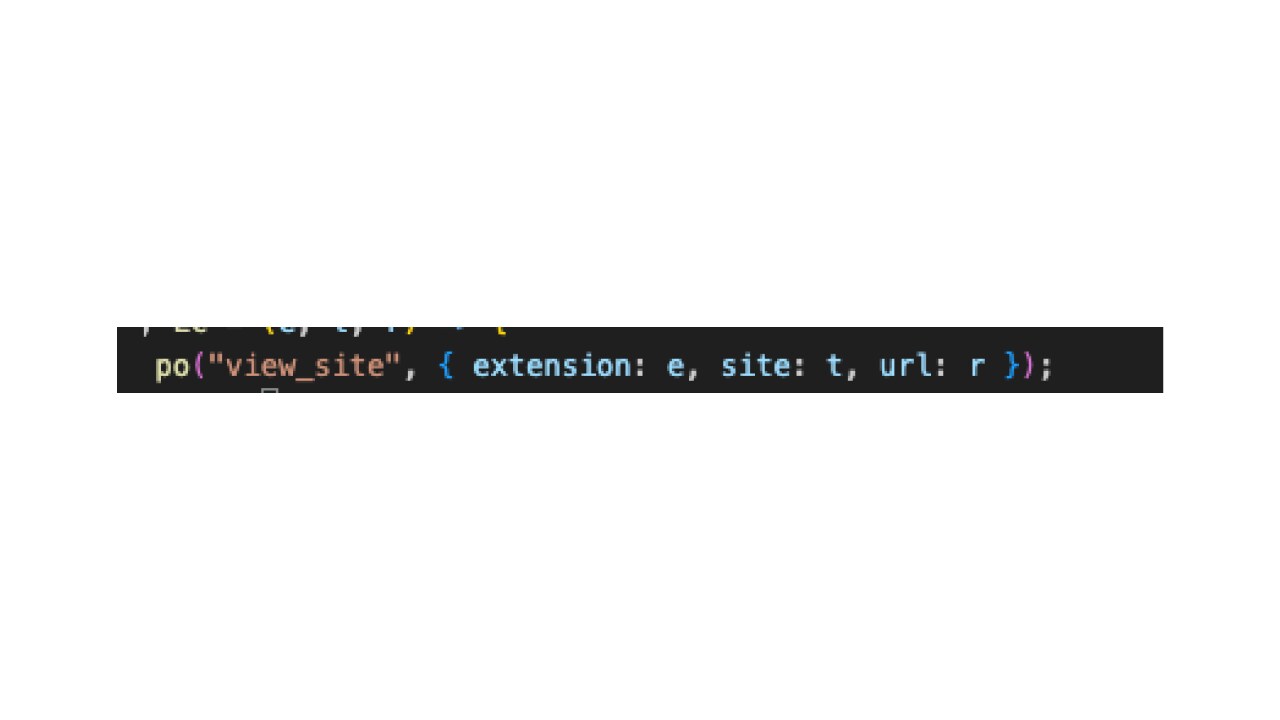
Sobald ein Hostname mit einer der Remote-Regeln übereinstimmt, ruft die Erweiterung chrome.tabs.update() auf, um den aktiven Tab heimlich zu ersetzen.
Im Gegensatz zu festcodierten Umleitungskampagnen wird die Ziel‑URL dynamisch aus der heruntergeladenen Konfiguration rekonstruiert und ist nicht in die Erweiterung eingebettet.
Da Umleitungsziele remote bereitgestellt werden und nicht in die Erweiterung eingebettet sind, können die Angreifer die Kampagnenziele jederzeit ändern, ohne ein neues Browser-Store-Update zu veröffentlichen.
Die Zuordnung ist eigentlich immer eine Herausforderung, doch diese Kampagne lässt sich anhand mehrerer Beweise mit einem koreanischen Angreifer verknüpfen – sei es eine organisierte Gruppe oder eine Einzelperson. Zu den beobachteten Indikatoren gehören:
Kennungen in koreanischer Sprache innerhalb der Codebasis
Koreanische Lokalisierungsressourcen
Koreanische Kommentare und Entwicklungsartefakte
Verwendung koreanischer Einkaufsservices im Affiliate-Cluster
Die stärkste technische Verbindung innerhalb der Kampagne ist der gemeinsame Remote-Konfigurations-Endpoint sowie die nahezu identische Implementierung des Hintergrund-Service-Workers.
Die Wiederverwendung von Code, Infrastruktur, Telemetrie und Speicher weist deutlich darauf hin, dass die Entwicklung zentral durch einen einzigen Angreifer oder eine eng koordinierte Gruppe erfolgt, nicht durch unabhängige Herausgeber.
Diese Kampagne zeigt, wie sich moderne schädliche Browsererweiterungen von isolierten Malware-Komponenten zu remote verwalteten Plattformen entwickelt haben. Obwohl sie sich als unzusammenhängende Produktivitätstools tarnen, teilen sich die Erweiterungen dieselbe Infrastruktur, Codebasis und dasselbe Remote-Konfigurations-Framework.
Anstatt die schädliche Logik direkt in die Erweiterung einzubetten, haben die Angreifer kritisches Verhalten in von ihnen kontrollierte Konfigurationsdateien ausgelagert. So können sie die Kampagne noch lange nach der Browser-Store-Prüfung weiterentwickeln.
Zusammen mit der Entdeckung eines zusätzlichen Affiliate-Betrugsclusters, der von denselben Herausgebern betrieben wird, deuten diese Ergebnisse auf ein aktives Ökosystem hin, das mehrere Monetarisierungs- und Angriffsstrategien gleichzeitig unterstützen kann.
| ID | Name | Installationen | Speichern |
|---|---|---|---|
ID | Name | Installationen | Speichern |
dblfldpldecohjpjgmhnigajjdjloega | Youtube Detox: Reclaim Your Time, Stay Focused! | 56 | Google Chrome |
ofgiffiieajicdflklkoapgndinhfacm | Eye Rest Reminder
| 91 | Google Chrome |
nokclhllnnnahhfbpibpmnahpepahklo | Youtube Detox: Reclaim Your Time, Stay Focused!
| 25 | Microsoft Edge |
kdkfbahpggclmigankbnjgmhimfoijkk | Eye Rest Reminder
| 24 | Microsoft Edge |
hgcmokdfbgnakiifclhfifdphfofmngp | Quick Memo
| 89 | Google Chrome |
ffjagifkdpammmgijbglgkklomipinem | Quick Memo
| 127 | Microsoft Edge |
mfnlknmbkfnlgcjebdogolbakcekohfj | KoreaDropdown
| 825 | Google Chrome |
ddbhcdcfllihhljfboihdbpfddibkjjg | Language Learning
| 38 | Microsoft Edge |
ekoglbhkaeljnakpledcdpfojbjdllmb | YouTube Summary
| 51 | Microsoft Edge |
pllpmojagjlnbclefckhdebmlkjhhcfh | Air Quality Monitor | 17 | Google Chrome |
cogfipmojjaephpnihpeemgdmofhnaaj | SnapShot | 69 | Google Chrome |
pppcpccgdjdniohmegcejgamdnhilkml | SnapShot | 18 | Microsoft Edge |
coohonllohmhpbklloifbjjibeggijol | Copy as Markdown
| 102 | Microsoft Edge |
bjdlhcllmhaiigiaibaoihlmheomjjgo | YouTube Enhancer
| 32 | Microsoft Edge |
bodnffdkjnpeholiplcncfegnliheamk | SEO Toolkit
| 35 | Microsoft Edge |
ahagmkpannaempjmlijhejhaajoiibel | Text Counter - Word & Character Count | 8 | Microsoft Edge |
ahemlacbncnpikgfoegfjfendahcahdl | Web Highlighter - Highlight Text on Pages
| 10 | Microsoft Edge |
ieigeddfggngchfecpibaikoebaenpgm | Page Ruler - Measure Pixels on Screen | 27 | Microsoft Edge |
bahnaggfidlcllmceahngpllpaahkbkd | Video Speed Controller - Playback Speed
| 13 | Microsoft Edge |
pncbphagfmgfopmhlbkifoonnbfdihbm | Tab Manager - Organize & Search Tabs | 5 | Microsoft Edge |
hbjfkpmmomlaghbembkhhaaegbnlaicf | Scroll to Top - Back to Top Button | 35 | Microsoft Edge |
nehmipanmmnkdpbjjfinnnlficndfhhd | Web Highlighter - Highlight Text on Pages | 60 | Google Chrome |
eobmkhocignkllbfigodhemdefbjldcb | Video Speed Controller - Playback Speed | 108 | Google Chrome |
gajghfhmgcemdgjkamllmoejhkklphnc | Holiday D-day
| 18 | Google Chrome |
pifjjafdfdkglnnkeahlcndkmknlgocm | Reaction Time Test - New Tab Game | 60 | Google Chrome |
ndoihodpeipgbogeecdiphdkjpcjoofp | Page Ruler - Measure Pixels on Screen | 38 | Google Chrome |
bjokekhmbkkgohiedecgkkfgppoghjji | Reading Time — Article Read Time Calculator | 19 | Google Chrome |
efieelkohffbjnblcmomcejjbapaipnh | Scroll to Top - Back to Top Button | 11 | Google Chrome |
gbgdekgkmaaamplkcdaanpdokmjjcdbm | Image Downloader - Save All Images | 29 | Google Chrome |
fkddfdhkgfneiibakfdhgpbkkcnnlook | GitHub 한국어 (GitHub Korean) | 4.000 | Google Chrome |
ebkkpkifaojdccgpaldnpclompdojmbh | SEO Toolkit
| 22 | Google Chrome |
iclkfegmbldfjjlgngidahinmhogbfna | Auto Scroll - Hands Free Page Scroller | 78 | Google Chrome |
jocoenanieejnoookkphbljadiahaopd | YouTube Summary
| 27 | Google Chrome |
https://cdn.jsdelivr.net/gh/chosanghyeon-dev/chosanghyeon-dev@main/cf.json
https://link.coupang.com/a/dUnRI6
https://link.coupang.com/a/ej6z6U
api.pvmf.workers.dev
indie05hacker@gmail.com
| Taktik | Methode |
|---|---|
Erstzugang | LX3.003 (T1199) – vertrauenswürdige Beziehung |
Umgehung von Abwehrmaßnahmen | LX7.003 (T1140) – Code-Verschleierung/-Entschleierung |
Umgehung von Abwehrmaßnahmen | LX7.021 – irreführende Traffic-Verschleierung |
Zugriff auf Anmeldedaten | LX8.008 – Netzwerkmanipulation |
Sammlung | LX10.012 (T1114) – Web-Kommunikationsdaten |
Nutzer sollten die in ihrer Umgebung installierten Browsererweiterungen sorgfältig überprüfen und diejenigen entfernen, die nicht mehr benötigt werden. Das gilt insbesondere für Erweiterungen, die umfassende Berechtigungen wie <all_urls>, webNavigation oder tabs erfordern, die nicht mit ihrer beworbenen Funktion in Verbindung stehen.
Unternehmen sollten Browsererweiterungen kontinuierlich auf verdächtige Berechtigungskombinationen, Remote-Konfigurationsabruf und Funktionen zur Navigationsmanipulation überwachen. Gleichzeitig sollten sie remote gesteuerte Erweiterungen als Plattform für persistente Angriffe behandeln, nicht als statische Browser-Add‑ons.
Browseranbieter können das Risiko weiter reduzieren, indem sie Erweiterungsfamilien basierend auf gemeinsamer Codebasis und Infrastruktur identifizieren und Prüfprozesse erweitern, um extern gehostete Konfigurationsdateien zu untersuchen, die das Erweiterungsverhalten nach der Veröffentlichung ändern können.

© 2026 Akamai Technologies
