


Natalie Zagarov
Natalie Zargarov is a Security Researcher with more than 10 years of experience in cybersecurity as a malware reverser and cyber intelligence researcher.
A LayerX Research (agora parte da Akamai) descobriu uma campanha coordenada envolvendo 32 extensões maliciosas para navegadores na Chrome Web Store e na loja de complementos do Microsoft Edge, que afetaram mais de 6.150 usuários.
As extensões disfarçavam-se de ferramentas de produtividade inofensivas, como contadores de texto, aplicativos de anotações e aprimoradores do YouTube, para ganhar a confiança dos usuários, enquanto coletavam dados em segredo e monitoravam seus hábitos de navegação.
A análise estática revelou bases de código quase idênticas, endpoints de configuração remota e artefatos de desenvolvimento em coreano, o que indica uma forte ligação entre o grupo e um único agente de ameaças falante de coreano.
Os operadores utilizavam arquivos de configuração armazenados externamente (desofuscados durante a execução) para manipular a navegação na web e cometer fraudes de afiliação, sem a necessidade de enviar atualizações por meio dos processos de revisão das lojas oficiais.
Para mitigar essas ameaças dinâmicas, é essencial remover extensões desnecessárias que possuem permissões amplas (como webNavigation e <all_urls>), monitorar a infraestrutura de comando e controle remoto (C2) e ampliar as análises nas lojas de navegadores para verificar fontes de configuração externas.
As extensões de navegador tornaram-se uma das formas mais eficazes para que invasores obtenham acesso contínuo às atividades de navegação dos usuários. Diferente dos malwares tradicionais, as extensões maliciosas aproveitam-se da confiança dos usuários, são executadas dentro do navegador e, muitas vezes, exigem uma única instalação para permanecerem ativas indefinidamente.
Durante uma investigação contínua de ameaças nas lojas Chrome Web Store e na Loja de Complementos do Microsoft Edge, o LayerX Research (agora parte da Akamai) identificou uma campanha coordenada de extensões de navegador com 32 extensões maliciosas que afetaram mais de 6.150 usuários.
À primeira vista, as extensões parecem não ter relação entre si. Elas apresentam-se como ferramentas de produtividade, que incluem utilitários de texto, melhorias para o YouTube, assistentes de SEO, aplicativos para anotações e assistentes de idiomas, utilitários de markdown e outras funcionalidades práticas para navegadores. Cada uma utiliza uma marca diferente e oferece funcionalidades distintas.
Por trás dessa diversidade superficial, no entanto, a maioria das extensões compartilha uma infraestrutura praticamente idêntica, o que sugere que elas têm origem em um mesmo framework de desenvolvimento. Além disso, todas as extensões compartilham recursos de localização em coreano, comentários em coreano e outros artefatos de desenvolvimento.
Essas características comuns reforçam nossa avaliação de que as extensões fazem parte da mesma campanha e foram desenvolvidas pelo mesmo agente malicioso, seja ele um grupo organizado ou um indivíduo.
Nossa análise mostra que a maioria das extensões:
Monitora continuamente a atividade de navegação dos usuários.
Recupera os arquivos de configuração controlados pelo atacante a partir da mesma infraestrutura remota.
Decodifica e armazena em cache as instruções remotas localmente.
Determina dinamicamente quais sites devem acionar ações adicionais.
Compartilha uma implementação de serviço em segundo plano quase idêntica.
Utiliza os mesmos eventos de telemetria, estruturas de armazenamento e lógica de navegação.
Ainda mais preocupante é o fato de que a campanha utiliza uma configuração remota, permitindo que os operadores alterem o comportamento da extensão após a sua publicação, sem a necessidade de atualizá-la nas lojas de navegadores. Embora tenhamos observado principalmente a coleta de dados de navegação e a manipulação de tráfego, a mesma arquitetura poderia ser facilmente adaptada para ataques de phishing, distribuição de malware ou roubo de credenciais.
Além desta campanha principal, os pesquisadores da LayerX identificaram outro grupo de extensões maliciosas publicadas sob a mesma conta de desenvolvedor. No momento da análise, essas extensões estavam sendo usadas principalmente para cometer fraudes de afiliação, redirecionando automaticamente os usuários por meio de links de afiliados para gerar comissões não autorizadas.
A campanha está ativa desde março de 2025 e mostra como as extensões maliciosas de navegador evoluíram de ameaças isoladas para plataformas gerenciadas remotamente, capazes de alterar suas funcionalidades muito tempo depois de terem sido aprovadas nas lojas de extensões.
As primeiras extensões relacionadas a esta campanha surgiram em março de 2025, e novas extensões continuaram a ser lançadas nos meses seguintes.
Em vez de republicar a mesma extensão, os operadores criaram continuamente novas variantes baseadas no mesmo framework subjacente.
Pesquisadores do LayerX identificaram:
32 extensões maliciosas para navegadores
Distribuídas entre:
Google Chrome Web Store
Loja de complementos do Microsoft Edge
Mais de 6.150 usuários foram afetados
As extensões estão disfarçadas como ferramentas aparentemente não relacionadas, como:
Contadores de texto
Utilitários de marcação
Melhorias no YouTube
Controladores de velocidade de vídeo
Ferramentas de SEO
Assistentes de idiomas
Ferramentas para anotações
Utilitários de rolagem
Assistentes de IA
Embora as extensões pareçam não ter relação entre si, a análise estática revelou que a maioria delas reutiliza workers de serviço de segundo plano, lógica de telemetria, estruturas de armazenamento e gerenciamento de navegação praticamente idênticos. Além dos elementos de marca e de suas funcionalidades anunciadas, a implementação subjacente permanece praticamente inalterada, o que sugere fortemente que as extensões foram criadas a partir de um framework de desenvolvimento comum.
Nenhuma das extensões individuais parece particularmente notável quando analisada isoladamente. Cada uma delas destaca uma funcionalidade de produtividade plausível, utiliza sua própria marca e possui uma base de usuários relativamente pequena. Somente ao correlacionar informações do editor, semelhança de código, infraestrutura remota compartilhada e comportamento no tempo de execução é que fica evidente que se trata de uma campanha mais ampla.
A Figura 1 ilustra como as campanhas modernas de extensões de navegador podem passar despercebidas, mesmo estando à vista, ao distribuir funcionalidades maliciosas em diversas extensões aparentemente não relacionadas.
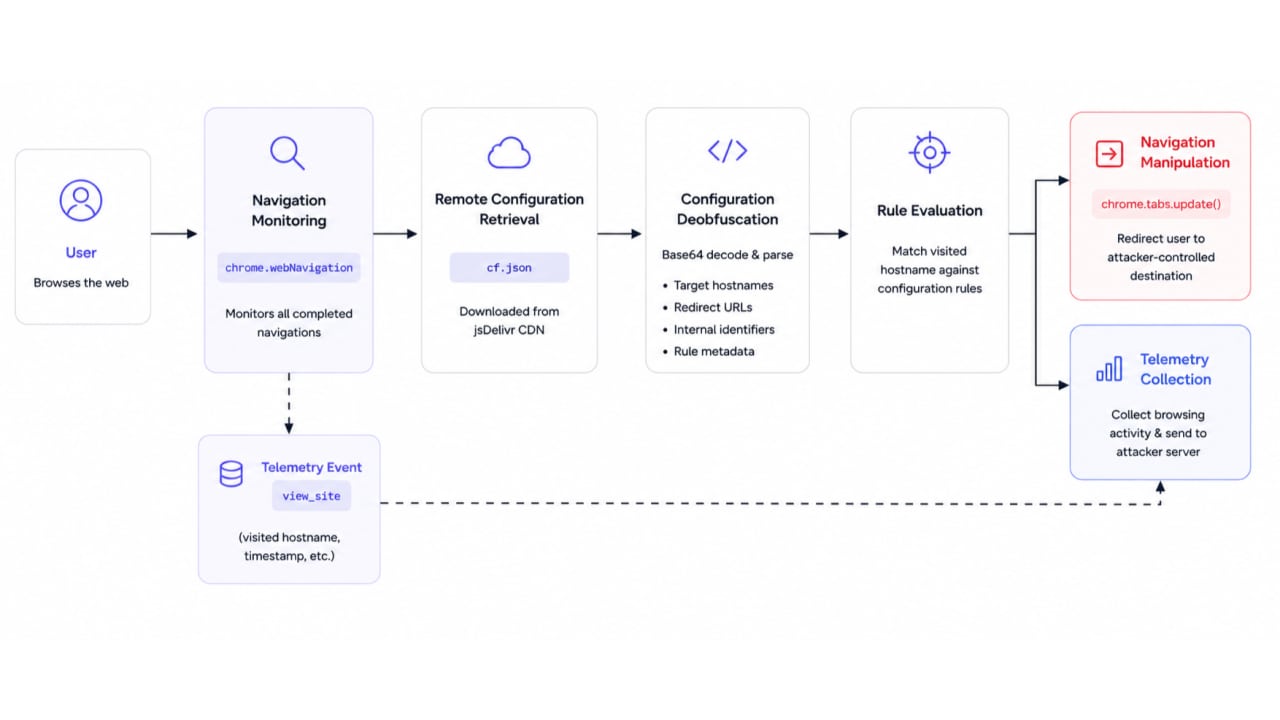
A análise do código-fonte compartilhado revelou quatro funcionalidades essenciais que estão presentes em todas as variantes mais comuns:
C2 Ativo — recuperação de configuração remota
Desofuscação de configuração
Monitoramento de atividades de navegação
Manipulação de navegação por controle remoto
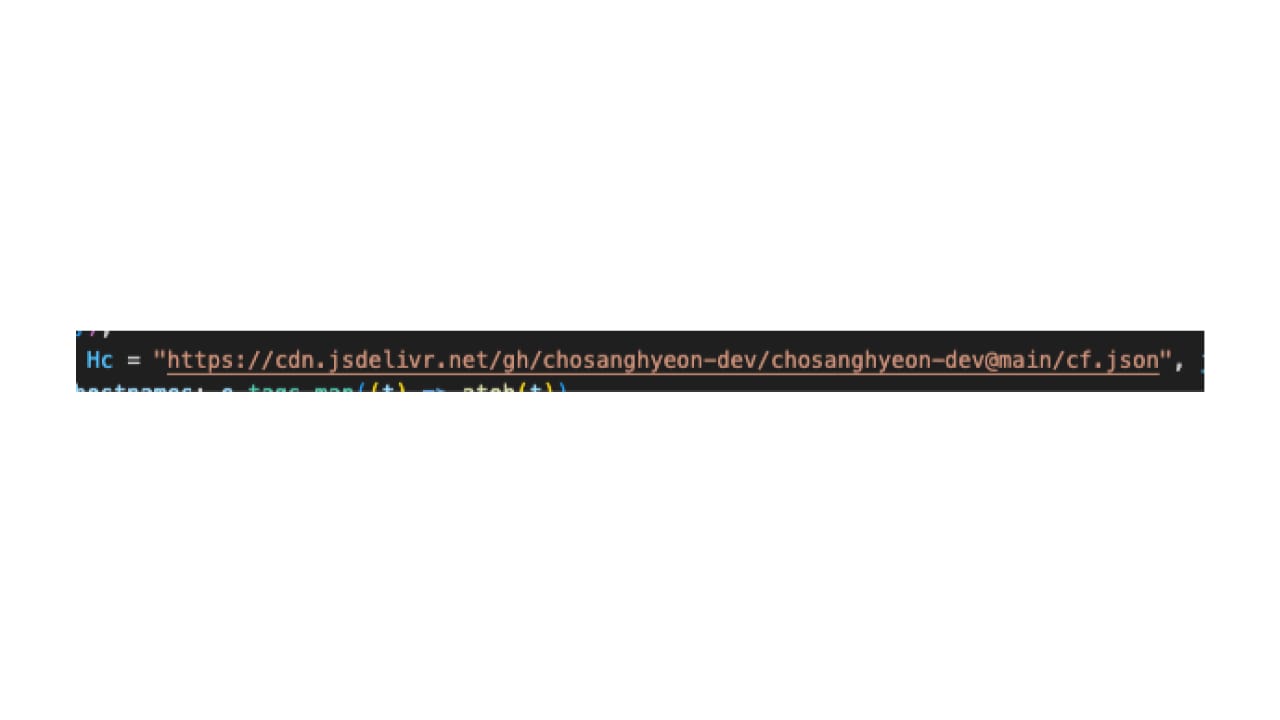
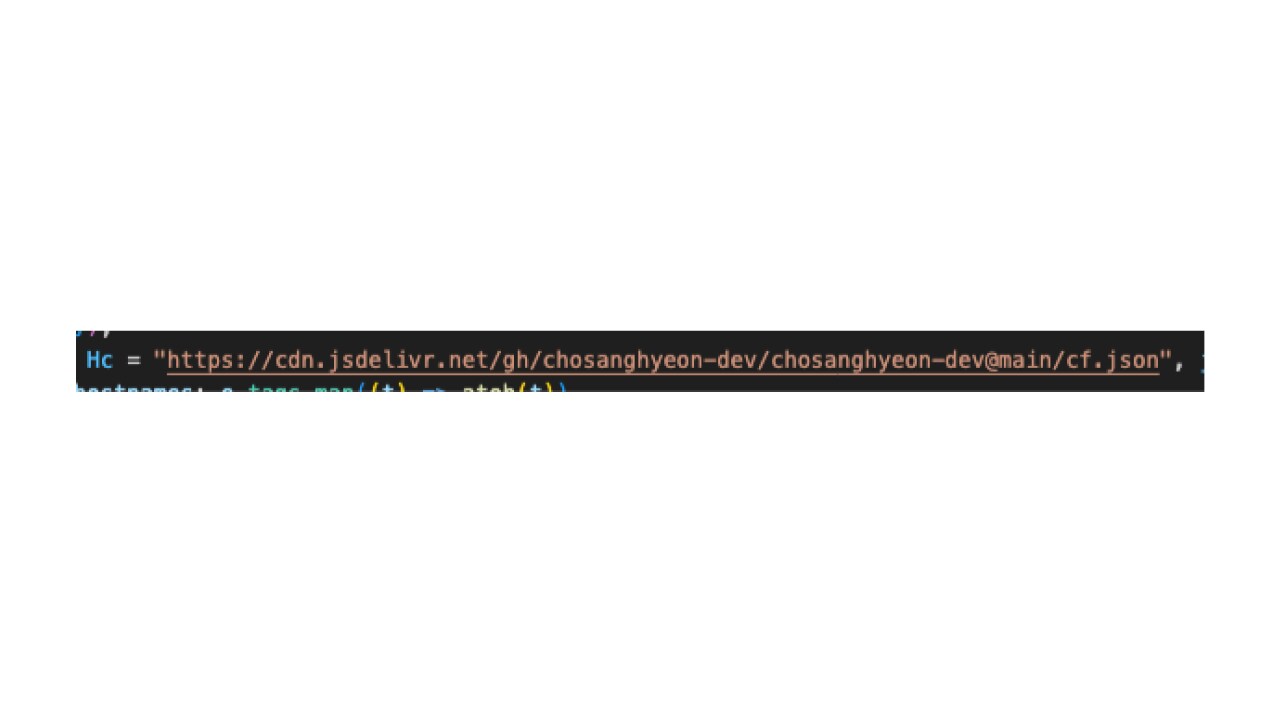
Em vez de incorporar a lógica operacional diretamente no pacote de extensão, a maioria das extensões obtém um arquivo de configuração remoto a partir do mesmo endpoint hospedado no jsDelivr (Figura 2).
Após o download, a configuração é analisada e armazenada em cache localmente:
await chrome.storage.session.set({
    nav_cfg_cache: parsedConfig
});Utilizar uma configuração remota aumenta significativamente a flexibilidade da campanha. Em vez de publicar uma nova versão da extensão na Chrome Web Store ou na loja de complementos do Microsoft Edge, os operadores podem simplesmente modificar o arquivo de configuração para alterar o comportamento da extensão. Isso permite que eles atualizem imediatamente sites específicos, redirecionem destinos ou modifiquem a lógica de uma campanha sem a necessidade de uma nova revisão na loja de navegador.
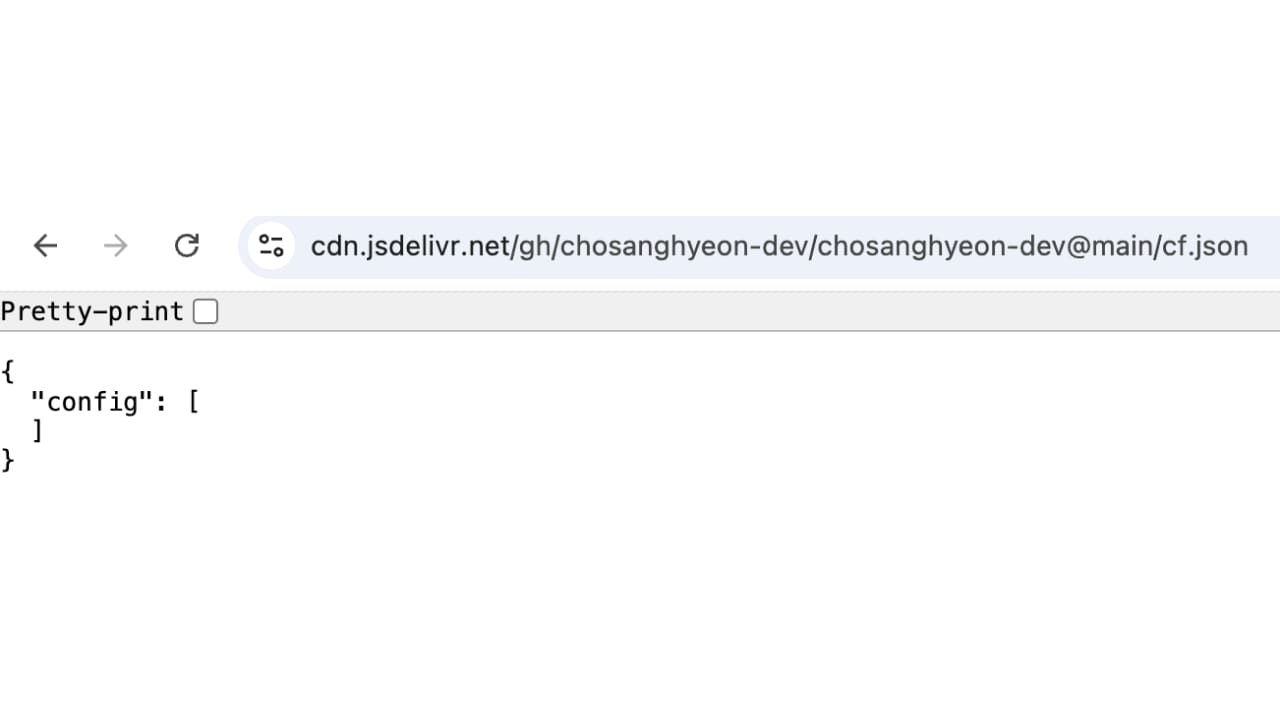
Durante nossa investigação, observamos várias alterações na configuração remota. Em determinado momento, a configuração estava completamente vazia, o que sugere que a infraestrutura foi temporariamente desativada ou reiniciada (Figura 3).
Vários dias depois, o documento passou a incluir regras para o redirecionamento de tráfego de afiliados. Isso demonstra que o comportamento da campanha é gerenciado ativamente por meio de configuração remota, em vez de estar incorporado de forma estática nas extensões (Figura 4).
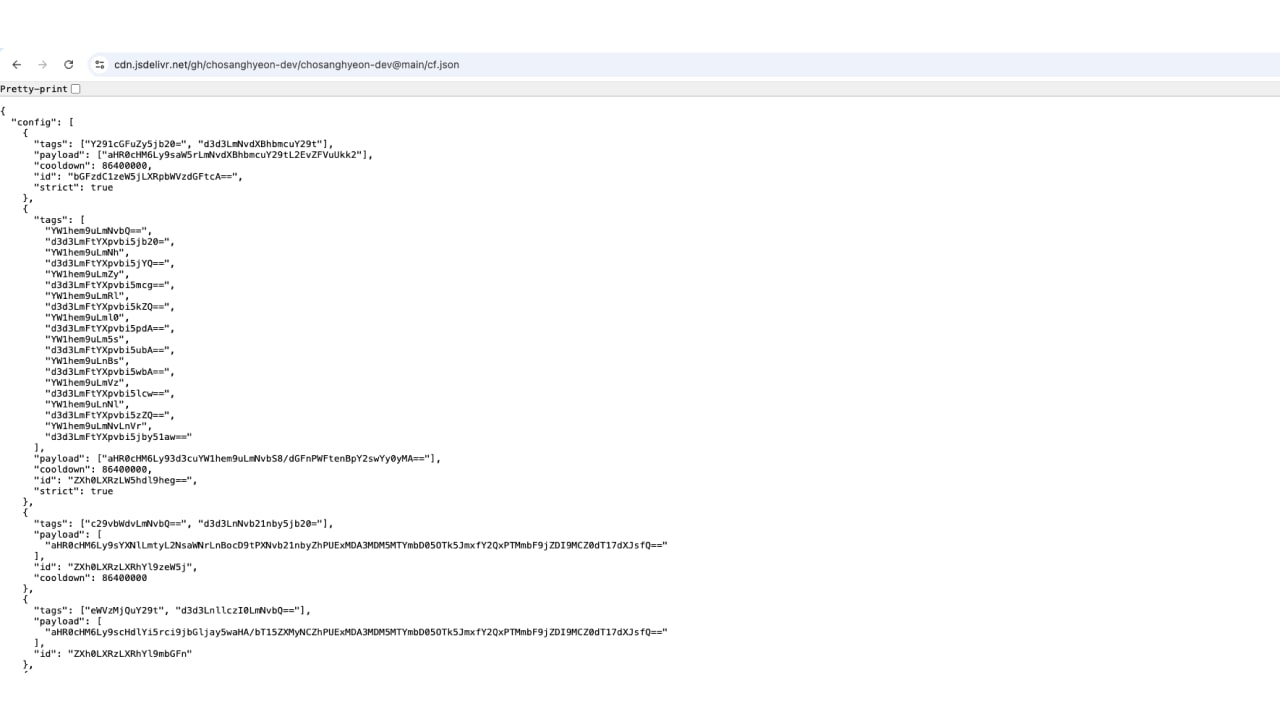
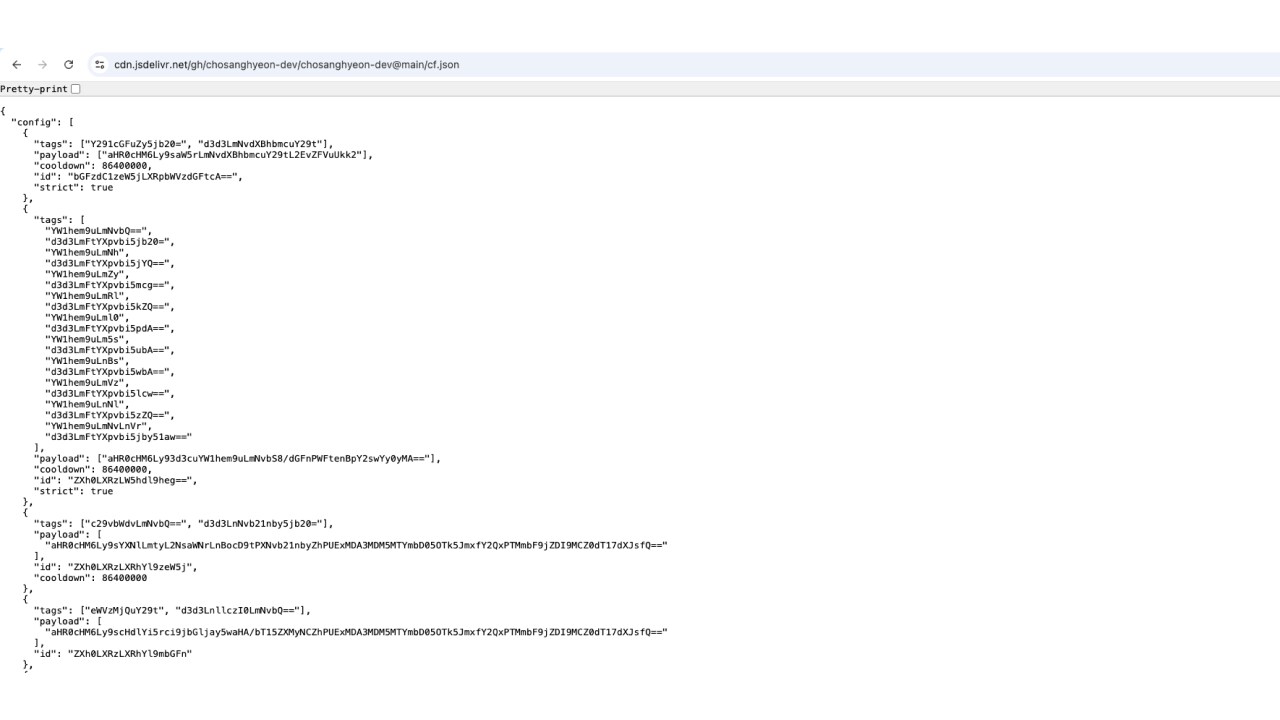
A configuração baixada não contém valores em texto simples. Em vez disso, os nomes de host, os payloads de redirecionamento e os identificadores internos são codificados em Base64 e reconstruídos durante o tempo de execução (Figura 5).
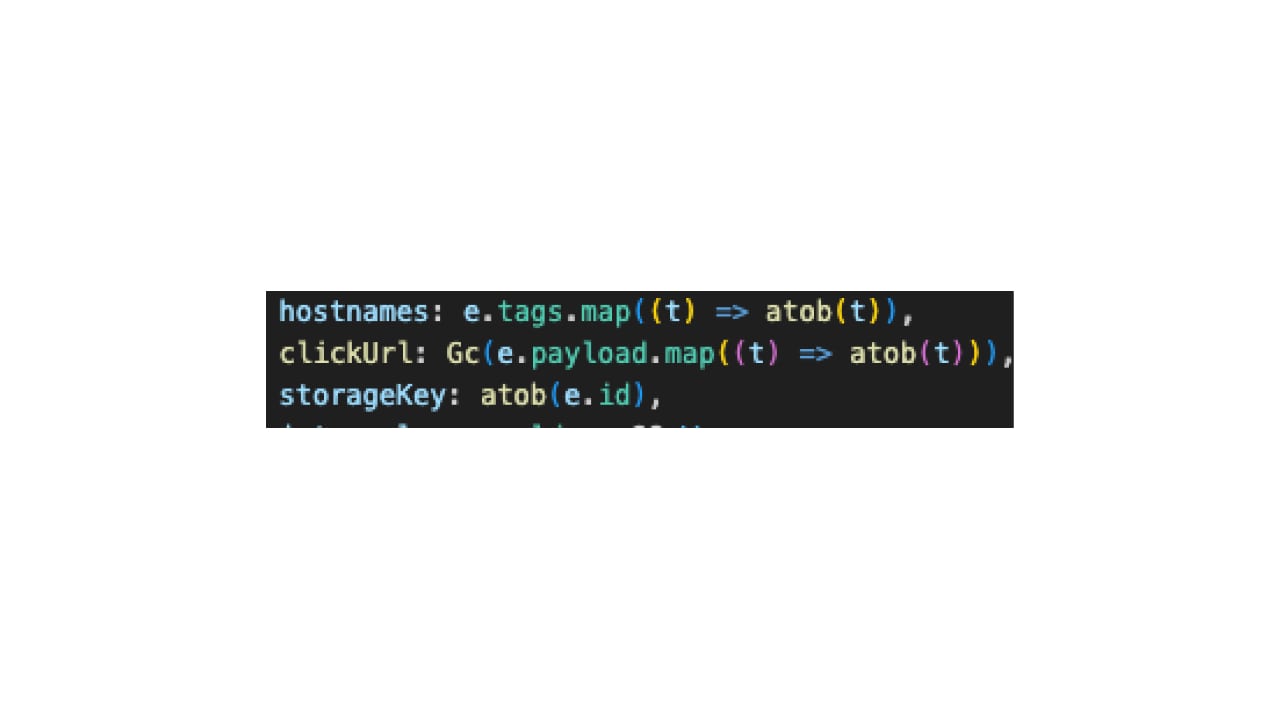
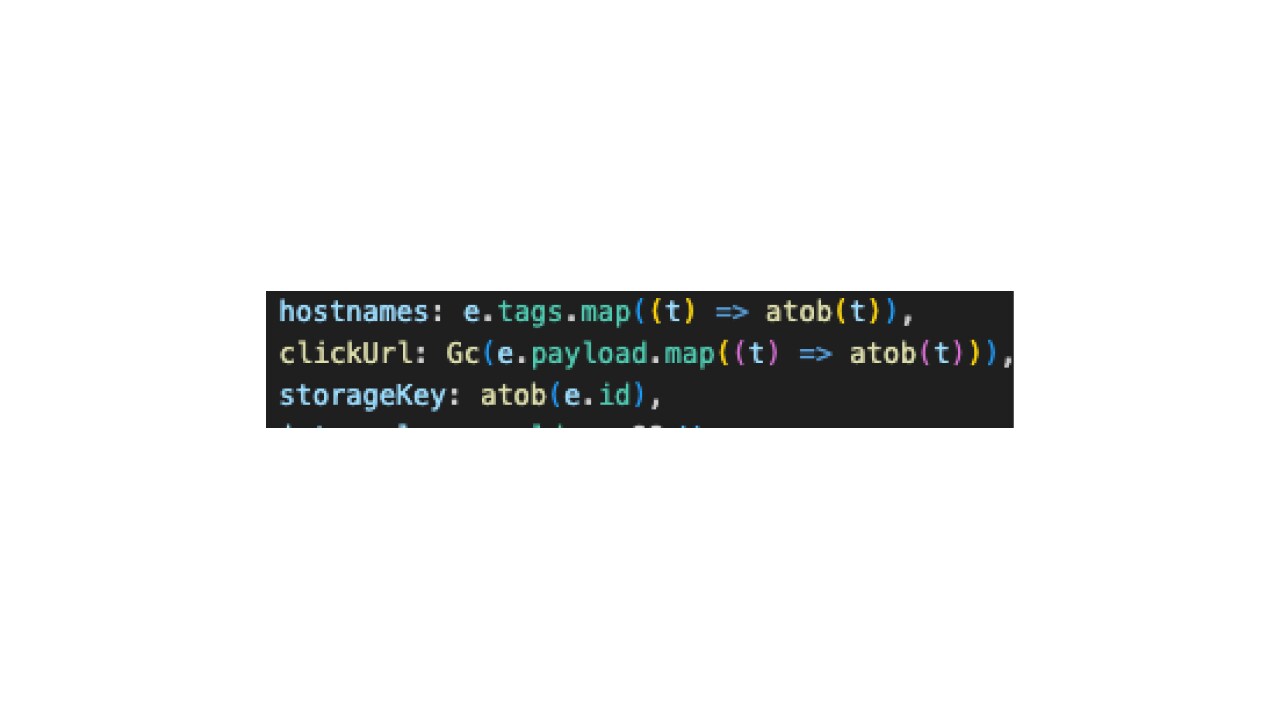
A codificação Base64 não oferece proteção criptográfica nem traz nenhum benefício funcional para a extensão em si. Em vez disso, isso aumenta o esforço necessário para a inspeção manual e a análise estática automatizada, pois oculta os domínios-alvo e redireciona os payloads até o tempo de execução.
Os valores decodificados são então utilizados para reconstruir as regras de navegação que serão aplicadas durante o restante da execução da extensão.
Após a inicialização, o worker de serviço de segundo plano monitora continuamente a atividade de navegação dos usuários por meio da API webNavigation (Figura 6).
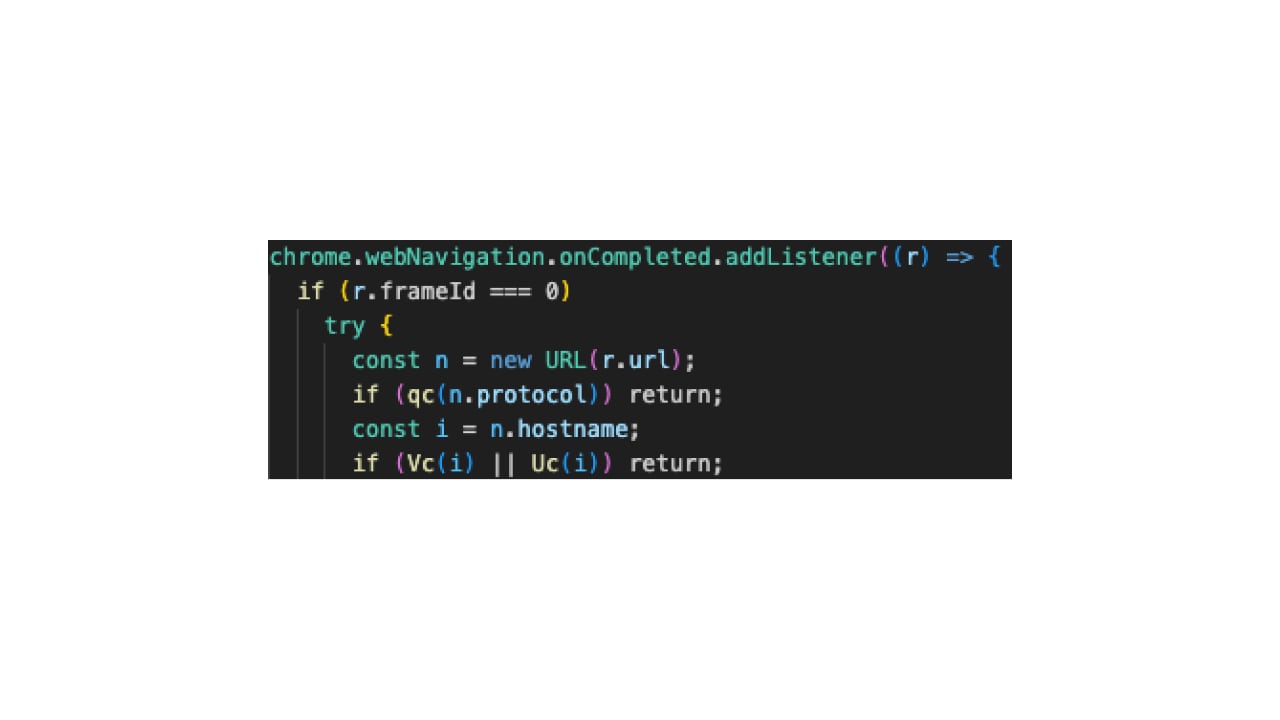
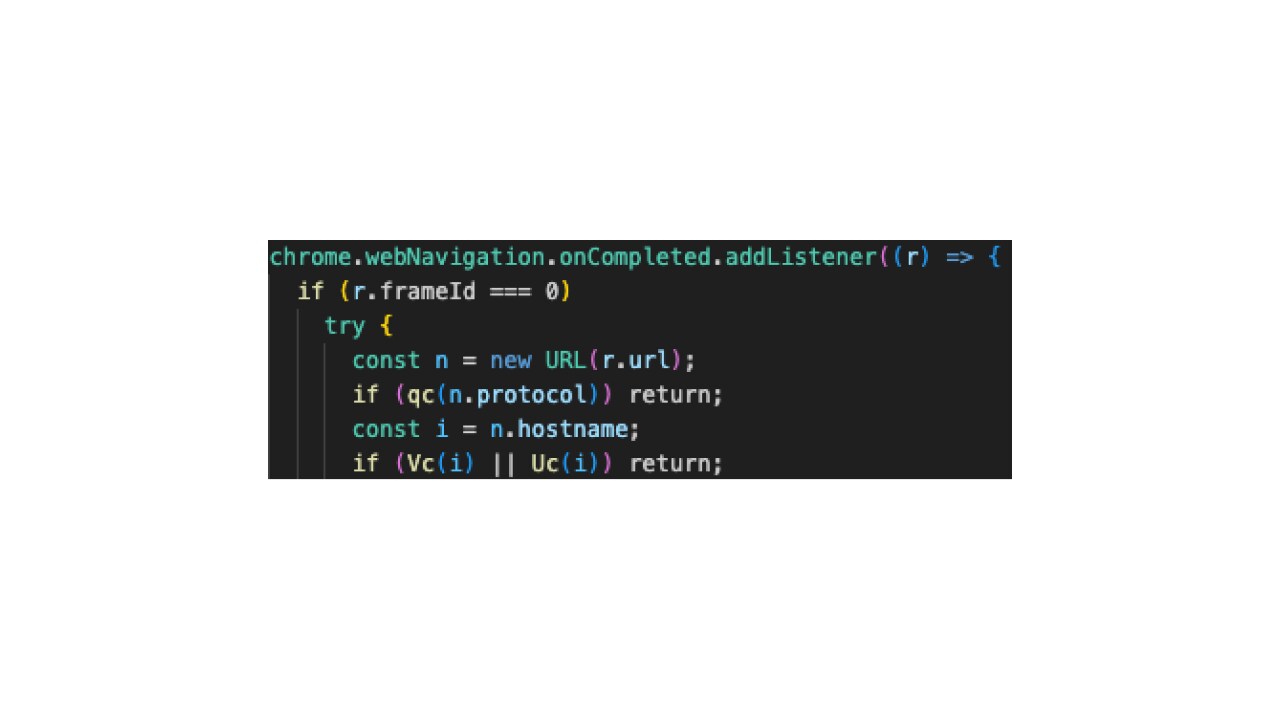
Como todas as navegações concluídas são processadas, a extensão monitora efetivamente a sessão de navegação do usuário, independentemente de o site visitado estar relacionado à funcionalidade anunciada pela extensão (Figura 7).
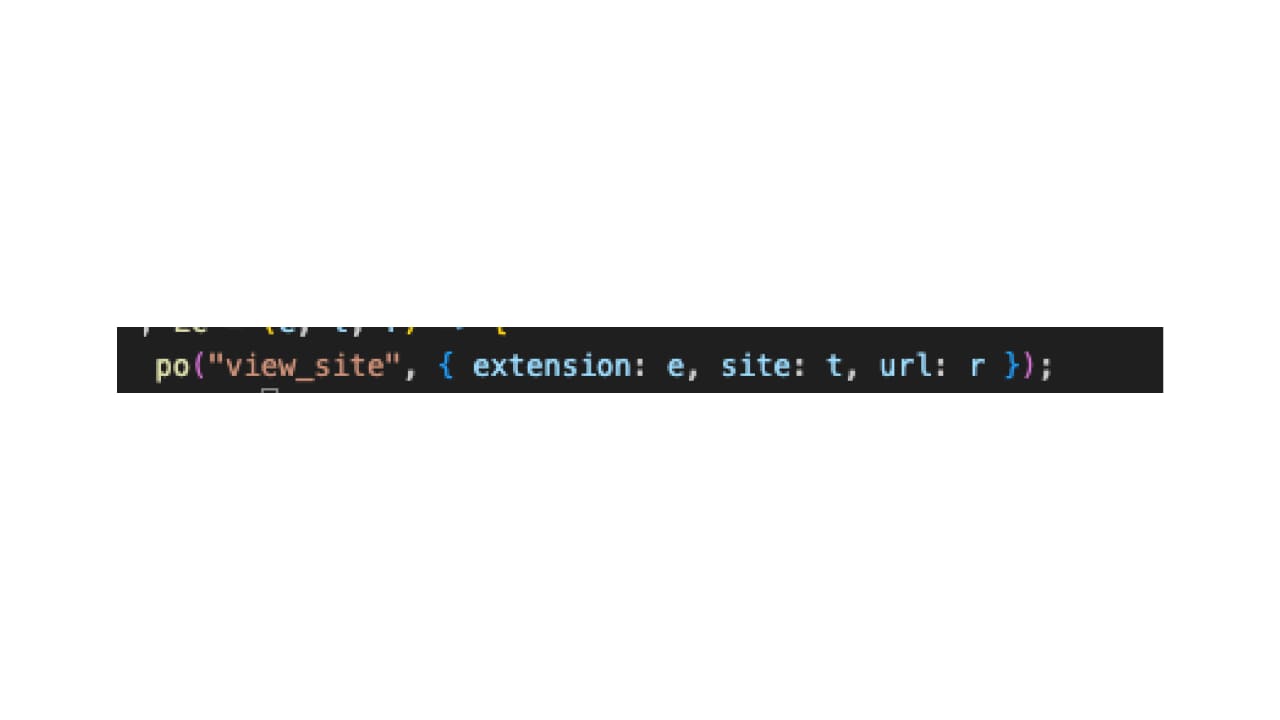
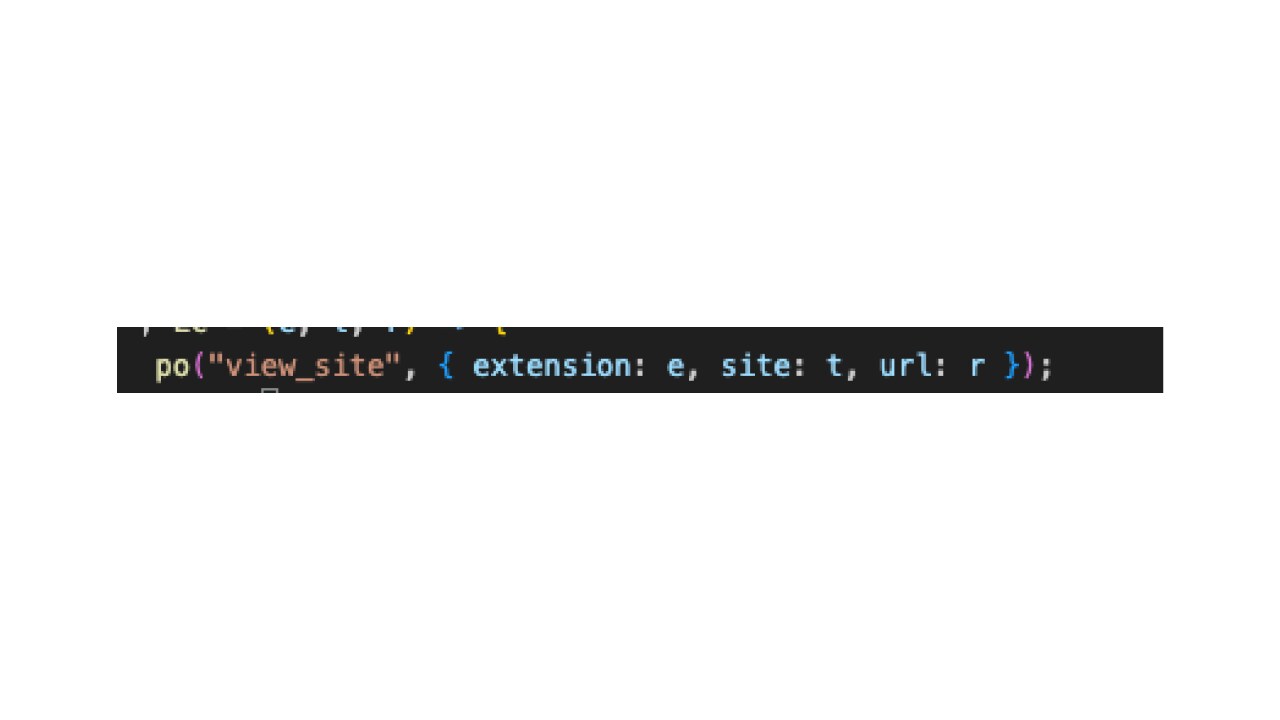
Quando o nome de um host corresponde a uma das regras fornecidas remotamente, a extensão invoca o método chrome.tabs.update() para substituir a aba ativa de forma silenciosa.
Diferentemente das campanhas de redirecionamento com código fixo, o URL de destino é reconstruído dinamicamente a partir da configuração baixada, em vez de estar embutido na extensão.
Como os destinos de redirecionamento são fornecidos remotamente e não estão integrados à extensão, os operadores podem alterar os objetivos da campanha a qualquer momento, sem precisar publicar uma nova atualização na loja do navegador.
A atribuição é, por natureza, um desafio; no entanto, neste caso, várias evidências apontam que essa campanha está ligada a um agente de ameaças falante de coreano, seja ele um grupo organizado ou um indivíduo. Os indicadores observados incluem:
Identificadores em coreano presentes no código-fonte
Recursos de localização em coreano
Comentários e artefatos de desenvolvimento em coreano
Uso de serviços de compras coreanos no cluster de afiliados
O ponto mais forte da campanha em termos técnicos é o uso compartilhado do endpoint de configuração remota, aliado à implementação quase idêntica do worker de serviço de segundo plano.
A reutilização de código, infraestrutura, telemetria e design de armazenamento sugere fortemente que o desenvolvimento foi centralizado e realizado por um único agente malicioso ou por um grupo altamente coordenado, em vez de por desenvolvedores de extensões independentes e sem relação entre si.
Esta campanha mostra como as extensões maliciosas de navegadores evoluíram de simples programas isolados para plataformas gerenciadas remotamente, tornando-se uma ameaça moderna. Apesar de se apresentarem como ferramentas de produtividade independentes, as extensões compartilham a mesma infraestrutura, base de código e framework de configuração remota.
Em vez de incorporar código malicioso diretamente na extensão, os operadores transferiram o comportamento crítico para arquivos de configuração controlados pelo atacante, permitindo que a campanha continuasse ativa muito tempo depois de ter sido aprovada na revisão da loja do navegador.
Juntamente com a descoberta de mais um grupo de fraudes cometidas por afiliados operados pelos mesmos editores, essas constatações indicam a existência de um ecossistema ativo capaz de sustentar diversas estratégias de monetização e ataque ao mesmo tempo.
| ID | Nome | Instalações | Armazenamento |
|---|---|---|---|
ID | Nome | Instalações | Armazenamento |
dblfldpldecohjpjgmhnigajjdjloega | Detox do YouTube: Recupere seu tempo e mantenha o foco! | 56 | Google Chrome |
ofgiffiieajicdflklkoapgndinhfacm | Lembrete para descansar os olhos
| 91 | Google Chrome |
nokclhllnnnahhfbpibpmnahpepahklo | Detox do YouTube: Recupere seu tempo e mantenha o foco!
| 25 | Microsoft Edge |
kdkfbahpggclmigankbnjgmhimfoijkk | Lembrete para descansar os olhos
| 24 | Microsoft Edge |
hgcmokdfbgnakiifclhfifdphfofmngp | Anotação Rápida
| 89 | Google Chrome |
ffjagifkdpammmgijbglgkklomipinem | Anotação Rápida
| 127 | Microsoft Edge |
mfnlknmbkfnlgcjebdogolbakcekohfj | KoreaDropdown
| 825 | Google Chrome |
ddbhcdcfllihhljfboihdbpfddibkjjg | Ensino de idiomas
| 38 | Microsoft Edge |
ekoglbhkaeljnakpledcdpfojbjdllmb | Resumo do YouTube
| 51 | Microsoft Edge |
pllpmojagjlnbclefckhdebmlkjhhcfh | Monitor de Qualidade do Ar | 17 | Google Chrome |
cogfipmojjaephpnihpeemgdmofhnaaj | SnapShot | 69 | Google Chrome |
pppcpccgdjdniohmegcejgamdnhilkml | SnapShot | 18 | Microsoft Edge |
coohonllohmhpbklloifbjjibeggijol | Copiar como marcação
| 102 | Microsoft Edge |
bjdlhcllmhaiigiaibaoihlmheomjjgo | Aperfeiçoador do YouTube
| 32 | Microsoft Edge |
bodnffdkjnpeholiplcncfegnliheamk | Kit de ferramentas SEO
| 35 | Microsoft Edge |
ahagmkpannaempjmlijhejhaajoiibel | Contador de Texto – Contagem de Palavras e Caracteres | 8 | Microsoft Edge |
ahemlacbncnpikgfoegfjfendahcahdl | Destacador para Web – Destaque textos em páginas
| 10 | Microsoft Edge |
ieigeddfggngchfecpibaikoebaenpgm | Régua de Página – Meça pixels na tela | 27 | Microsoft Edge |
bahnaggfidlcllmceahngpllpaahkbkd | Controlador de velocidade do vídeo – Velocidade de reprodução
| 13 | Microsoft Edge |
pncbphagfmgfopmhlbkifoonnbfdihbm | Gerenciador de Abas – Organize e pesquise suas abas | 5 | Microsoft Edge |
hbjfkpmmomlaghbembkhhaaegbnlaicf | Rolar para o topo – Botão de voltar ao topo | 35 | Microsoft Edge |
nehmipanmmnkdpbjjfinnnlficndfhhd | Destacador para Web – Destaque textos em páginas | 60 | Google Chrome |
eobmkhocignkllbfigodhemdefbjldcb | Controlador de velocidade do vídeo – Velocidade de reprodução | 108 | Google Chrome |
gajghfhmgcemdgjkamllmoejhkklphnc | Dia D das férias
| 18 | Google Chrome |
pifjjafdfdkglnnkeahlcndkmknlgocm | Teste de Tempo de Reação – Jogo em Nova Aba | 60 | Google Chrome |
ndoihodpeipgbogeecdiphdkjpcjoofp | Régua de Página – Meça pixels na tela | 38 | Google Chrome |
bjokekhmbkkgohiedecgkkfgppoghjji | Tempo de Leitura – Calculadora de Tempo de Leitura de Artigos | 19 | Google Chrome |
efieelkohffbjnblcmomcejjbapaipnh | Rolar para o topo – Botão de voltar ao topo | 11 | Google Chrome |
gbgdekgkmaaamplkcdaanpdokmjjcdbm | Baixador de Imagens – Salve todas as imagens | 29 | Google Chrome |
fkddfdhkgfneiibakfdhgpbkkcnnlook | GitHub 한국어 (GitHub Korean) | 4.000 | Google Chrome |
ebkkpkifaojdccgpaldnpclompdojmbh | Kit de ferramentas SEO
| 22 | Google Chrome |
iclkfegmbldfjjlgngidahinmhogbfna | Rolagem Automática – Rolador de páginas sem uso das mãos | 78 | Google Chrome |
jocoenanieejnoookkphbljadiahaopd | Resumo do YouTube
| 27 | Google Chrome |
https://cdn.jsdelivr.net/gh/chosanghyeon-dev/chosanghyeon-dev@main/cf.json
https://link.coupang.com/a/dUnRI6
https://link.coupang.com/a/ej6z6U
api.pvmf.workers.dev
indie05hacker@gmail.com
| Tática | Técnica |
|---|---|
Acesso inicial | LX3.003 (T1199) — Relacionamento confiável |
Evasão de defesa | LX7.003 (T1140) — Ofuscação e desofuscação de código |
Evasão de defesa | LX7.021 — Mascaramento fraudulento de tráfego |
Acesso a credenciais | LX8.008 — Adulteração do tráfego de rede |
Coleta | LX10.012 (T1114) — Dados de comunicação na web |
Os usuários devem revisar cuidadosamente as extensões do navegador instaladas em seus dispositivos e remover aquelas que não são mais necessárias, especialmente as que solicitam permissões amplas, como <all_urls>, webNavigation ou abas que não estão relacionadas à sua funcionalidade declarada.
As organizações devem monitorar continuamente as extensões do navegador para identificar combinações suspeitas de permissões, recuperação de configurações remotas e recursos de manipulação da navegação. Além disso, devem tratar as extensões controladas remotamente como plataformas de ataque persistentes, e não como simples complementos estáticos do navegador.
Os desenvolvedores de navegadores podem reduzir ainda mais os riscos ao identificar grupos de extensões com base em códigos e infraestruturas compartilhados, além de ampliar os processos de revisão para analisar arquivos de configuração hospedados externamente que possam alterar o comportamento das extensões após a publicação.

© 2026 Akamai Technologies
