

Natalie Zagarov
Natalie Zargarov is a Security Researcher with more than 10 years of experience in cybersecurity as a malware reverser and cyber intelligence researcher.

LayerX Research (ora parte di Akamai) ha scoperto una campagna coordinata di 32 estensioni dannose per browser in Chrome Web Store e Microsoft Edge Add-ons Store, che interessa oltre 6150 utenti.
Le estensioni si sono spacciate per utility di produttività legittime (ad es., conta caratteri, app per prendere appunti, estensioni per YouTube) per aumentare la fiducia degli utenti, raccogliendo, al contempo, i loro dati e monitorando le loro abitudini di navigazione.
L'analisi statica ha mostrato basi dei codici quasi identiche, endpoint di configurazione remota ed elementi di sviluppo in lingua coreana, legando strettamente il cluster a un singolo criminale coreano.
Gli operatori hanno utilizzato file di configurazione ospitati esternamente (deoffuscati in fase di runtime) per manipolare la navigazione web e compiere frodi affiliate senza la necessità di inviare aggiornamenti tramite i processi di revisione ufficiali dello store.
La mitigazione di queste minacce dinamiche richiede la rimozione delle estensioni non necessarie con autorizzazioni ampie (webNavigation, <all_urls>), il monitoraggio dell'infrastruttura C2 (Command and Control) e l'espansione delle revisioni degli store del browser per ispezionare le fonti di configurazione esterne.
Le estensioni per browser sono diventate uno dei modi più efficaci per consentire ai criminali di accedere in modo persistente alle attività di navigazione degli utenti. A differenza dei malware tradizionali, le estensioni dannose ereditano la fiducia degli utenti, vengono eseguite all'interno del browser e spesso richiedono soltanto una singola installazione per rimanere sempre attive.
Durante la continua ricerca delle minacce in Chrome Web Store e Microsoft Edge Add-ons Store, LayerX Research (ora parte di Akamai) ha identificato una campagna di estensione per browser coordinata e composta da 32 estensioni dannose, che hanno interessato, nel complesso, oltre 6150 utenti.
A prima vista, le estensioni non sembrano correlate: si presentano come strumenti di produttività, tra cui utility di testo, estensioni per YouTube, assistenti SEO, applicazioni per prendere appunti, lettori linguistici, utility di markdown e altri strumenti vantaggiosi per i browser. Ciascuno di essi utilizza brand diversi e pubblicizza diverse funzionalità.
Dietro questa diversità superficiale, tuttavia, la maggior parte delle estensioni condividono un'infrastruttura quasi identica a indicare che la loro origine proviene da un sistema di sviluppo comune. Inoltre, tutte le estensioni condividono risorse di localizzazione coreane, commenti in lingua coreana e altri elementi di sviluppo.
Queste caratteristiche comuni rafforzano la nostra convinzione secondo cui le estensioni fanno parte della stessa campagna e sono state sviluppate dallo stesso criminale, sia che si tratti di un gruppo organizzato o di un individuo.
Secondo la nostra analisi, la maggior parte delle estensioni:
Monitora costantemente le attività di navigazione degli utenti
Recupera i file di configurazione controllati dalla stessa infrastruttura remota da parte dei criminali
Decodifica e memorizza nella cache le istruzioni remote a livello locale
Determina in modo dinamico quali siti web devono attivare ulteriori azioni
Condivide un'implementazione quasi identica del service worker in background
Utilizza gli stessi eventi di telemetria, le stesse strutture di memorizzazione e la stessa logica di navigazione
Aspetto ancora più preoccupante, la campagna si basa sulla configurazione remota, consentendo agli operatori di modificare il comportamento dell'estensione dopo la pubblicazione senza aggiornarla negli store del browser. Sebbene abbiamo osservato principalmente la raccolta di telemetria di navigazione e la manipolazione del traffico, la stessa architettura potrebbe essere facilmente riutilizzata per il phishing, la distribuzione di malware o il furto di credenziali.
Oltre a questa campagna principale, i ricercatori di LayerX hanno identificato un altro gruppo di estensioni dannose pubblicate con l'account dello stesso editore. Al momento dell'analisi, tali estensioni erano principalmente coinvolte in frodi affiliate, pertanto gli utenti sono stati automaticamente reindirizzati tramite link affiliati allo scopo di generare commissioni non autorizzate.
La campagna è attiva da marzo 2025 e dimostra come le estensioni dannose per browser continuano ad evolversi passando da minacce isolate a piattaforme gestite in remoto, in grado di cambiare le loro funzionalità molto tempo dopo aver superato la revisione dello store del browser.
Le prime estensioni associate a questa campagna sono apparse a marzo 2025, con ulteriori estensioni che sono state pubblicate nei mesi successivi.
Invece di ripubblicare la stessa estensione, gli operatori hanno continuamente introdotto nuove varianti basate sulla stessa struttura sottostante.
I ricercatori di LayerX hanno identificato:
32 estensioni dannose per browser
che sono state distribuite tramite:
Google Chrome Web Store
Microsoft Edge Add-ons Store
Più di 6150 utenti interessati
Le estensioni vengono spacciate come utility non correlate tra loro, tra cui:
Conta caratteri
Utility di markdown
Estensioni per YouTube
Strumenti di controllo della velocità dei video
Strumenti SEO
Lettori linguistici
Strumenti per prendere appunti
Utility di scorrimento
Assistenti basati sull'intelligenza artificiale
Sebbene le estensioni non sembrino correlate, l'analisi statica ha rivelato che la maggior parte di esse riutilizza elementi quasi identici: service worker in background, logica di telemetria, strutture di storage e gestione della navigazione. Oltre alle risorse di branding e alle loro funzionalità pubblicizzate, l'implementazione sottostante rimane sostanzialmente invariata a indicare che le estensioni sono state generate da un sistema di sviluppo comune.
Nessuna delle singole estensioni appare particolarmente significativa se considerata in modo isolato. Ogni annuncio pubblicizza una funzione di produttività plausibile, utilizza il proprio brand e dispone di una base utenti relativamente piccola. Solo correlando le informazioni degli editori, la somiglianza del codice, l'infrastruttura remota condivisa e il comportamento di runtime, diventa evidente la presenza di una campagna più ampia.
La Figura 1 illustra come le moderne campagne di estensione per browser possono rimanere nascoste sotto gli occhi di tutti mediante la distribuzione di funzionalità dannose in numerose estensioni apparentemente non correlate.
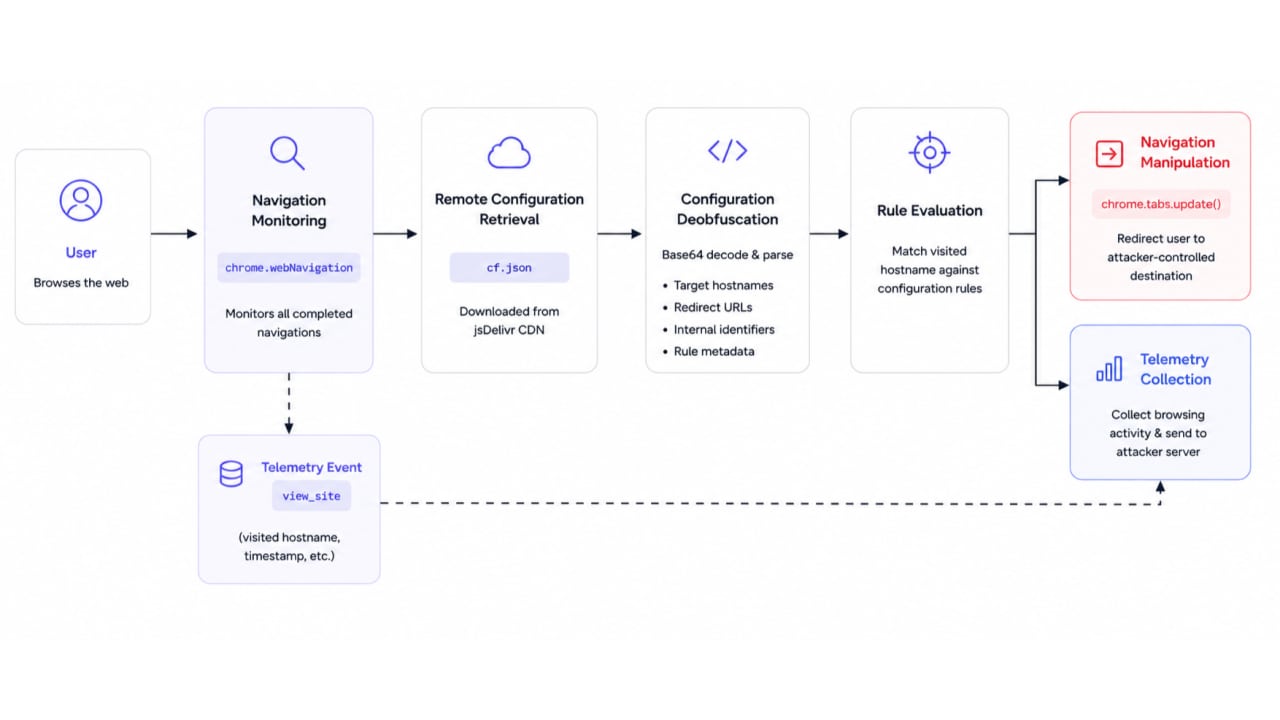
L'analisi della base dei codici condivisa ha rivelato quattro funzionalità principali che appaiono in modo coerente nella maggior parte delle varianti:
C2 attivo: recupero della configurazione remota
Deoffuscazione della configurazione
Monitoraggio delle attività di navigazione
Manipolazione della navigazione controllata da remoto
Invece di incorporare la logica operativa nel pacchetto dell'estensione, la maggior parte delle estensioni recupera un file di configurazione remota dallo stesso endpoint ospitato da jsDelivr (Figura 2)
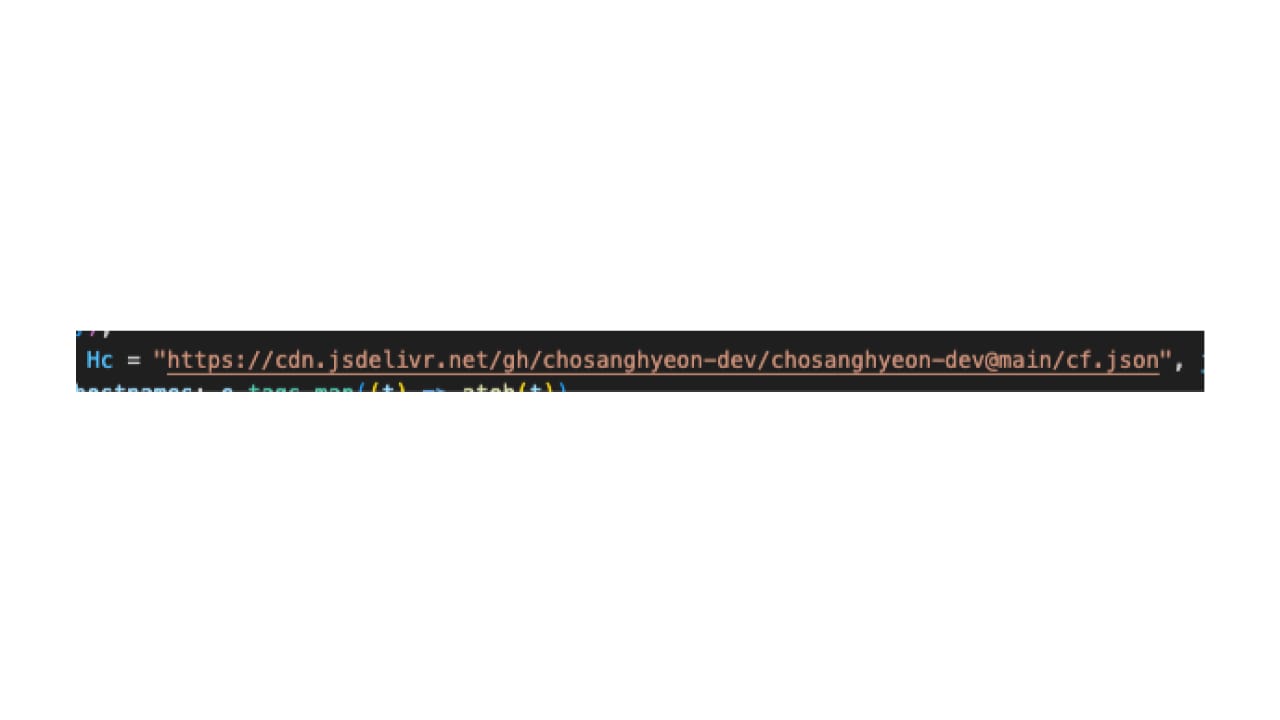
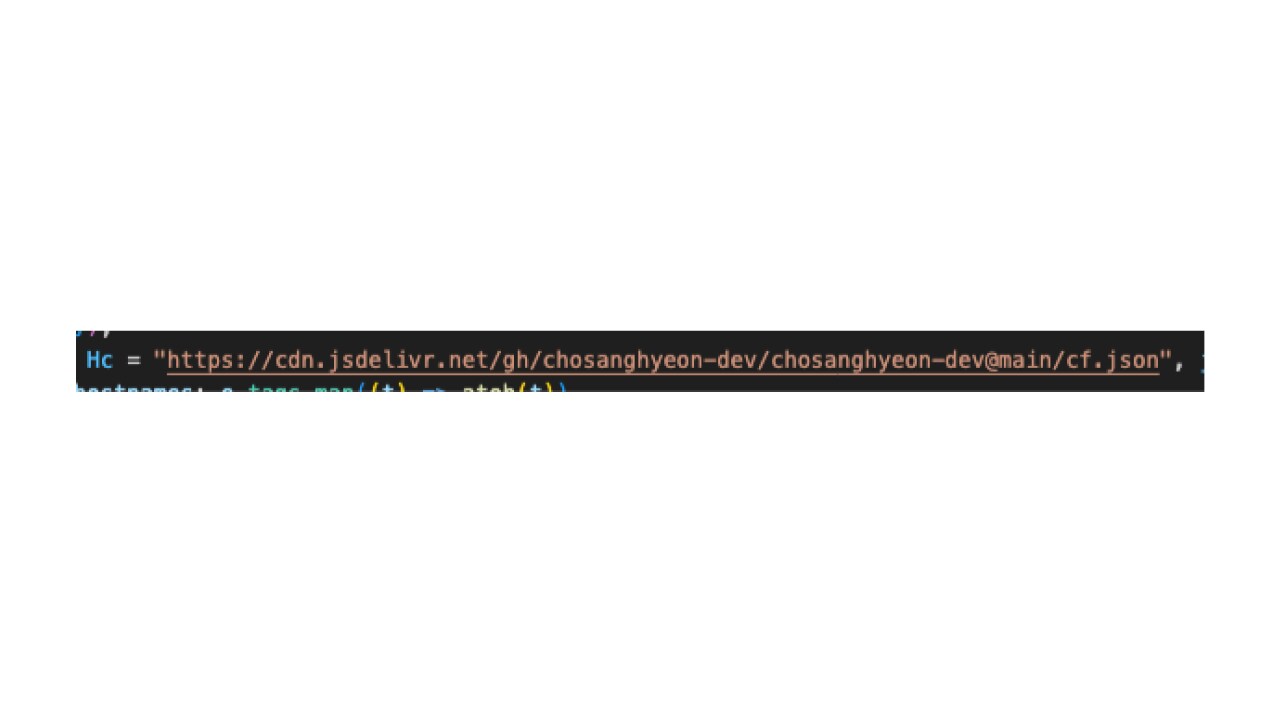
Una volta scaricata, la configurazione viene analizzata e memorizzata nella cache locale:
await chrome.storage.session.set({
    nav_cfg_cache: parsedConfig
});L'uso di una configurazione remota aumenta in modo significativo la flessibilità della campagna. Invece di pubblicare una nuova versione dell'estensione tramite Chrome Web Store o Microsoft Edge Add-ons Store, gli operatori possono semplicemente modificare il file di configurazione per cambiare il comportamento dell'estensione e, quindi, aggiornare immediatamente i siti web presi di mira, reindirizzare le destinazioni o la logica della campagna senza attivare un'altra revisione dello store del browser.
Durante la nostra indagine, abbiamo osservato più volte la modifica della configurazione remota. A un certo punto, la configurazione era completamente vuota a indicare una temporanea disattivazione o reimpostazione dell'infrastruttura (Figura 3).
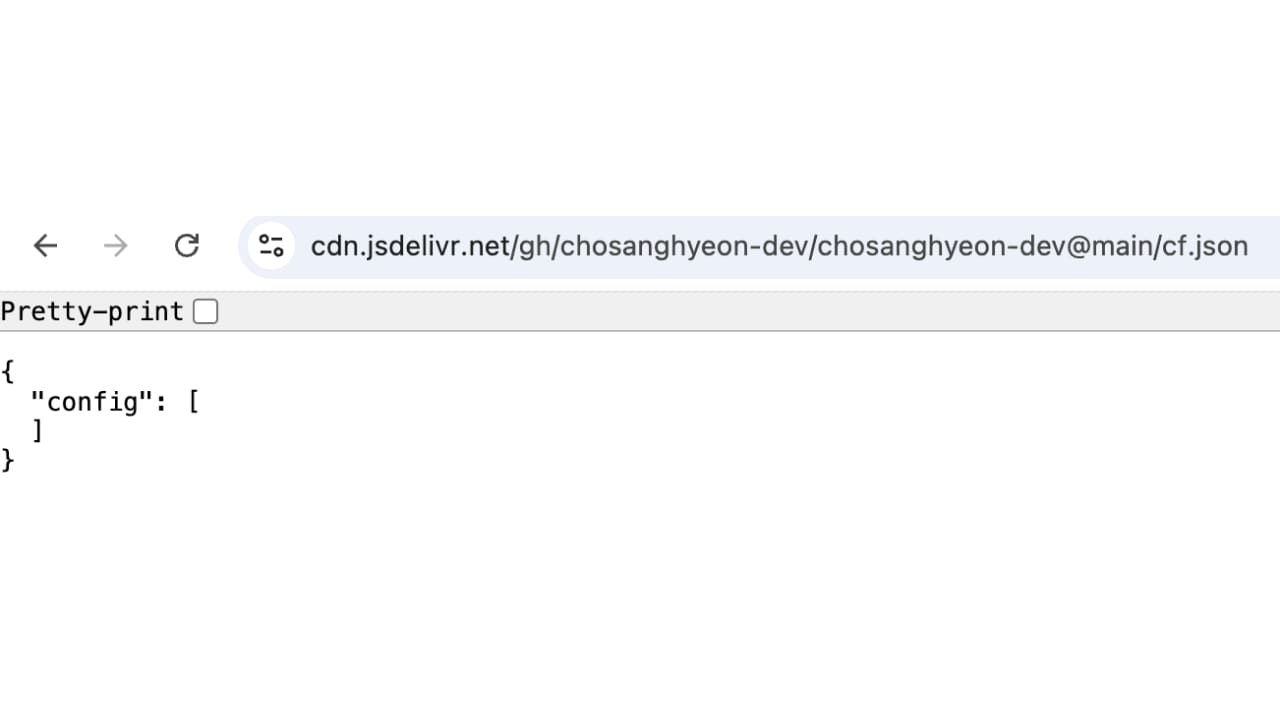
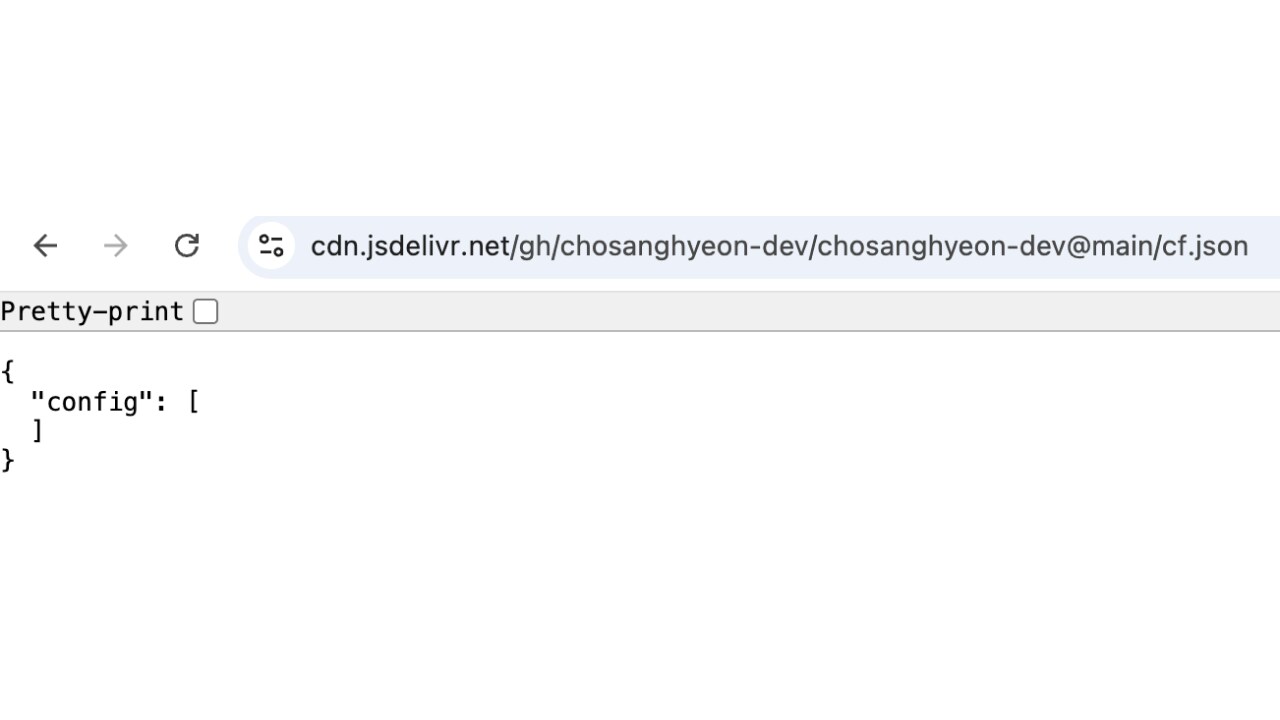
Diversi giorni dopo, la configurazione conteneva le regole necessarie per il reindirizzamento del traffico affiliato. Ciò dimostra che il comportamento della campagna viene gestito attivamente attraverso la configurazione remota anziché essere incorporato staticamente all'interno delle estensioni (Figura 4).
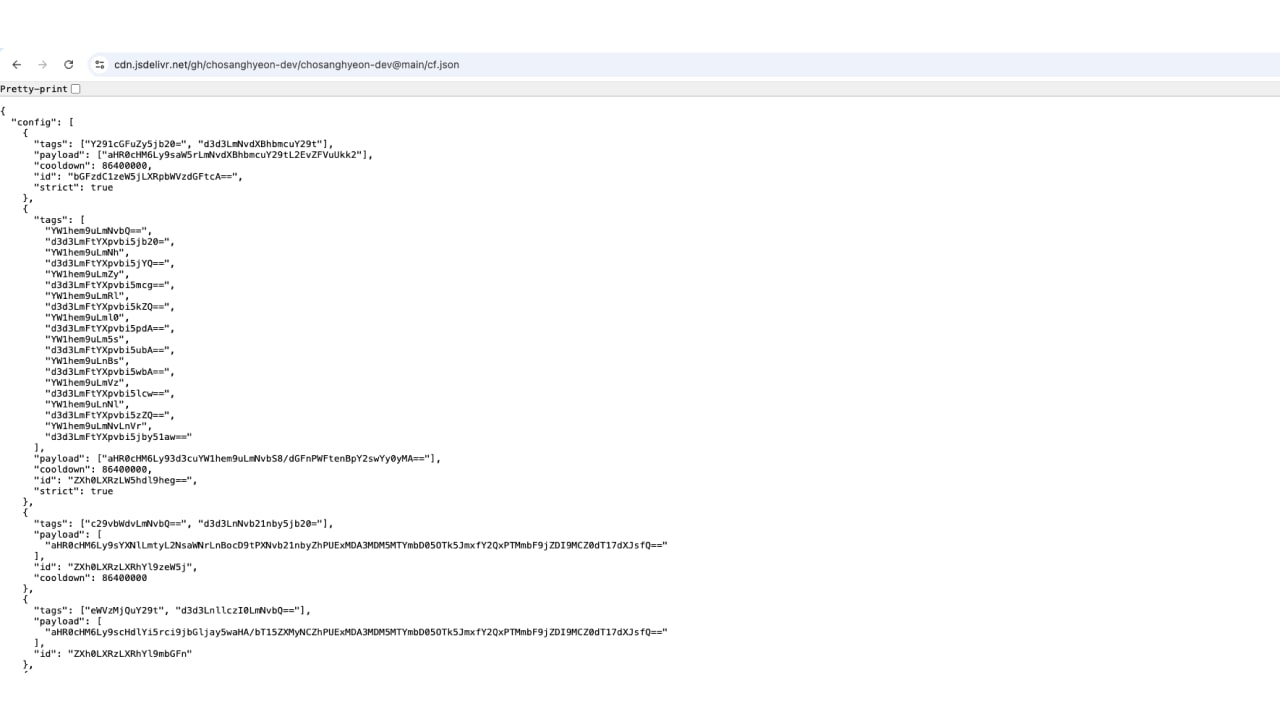
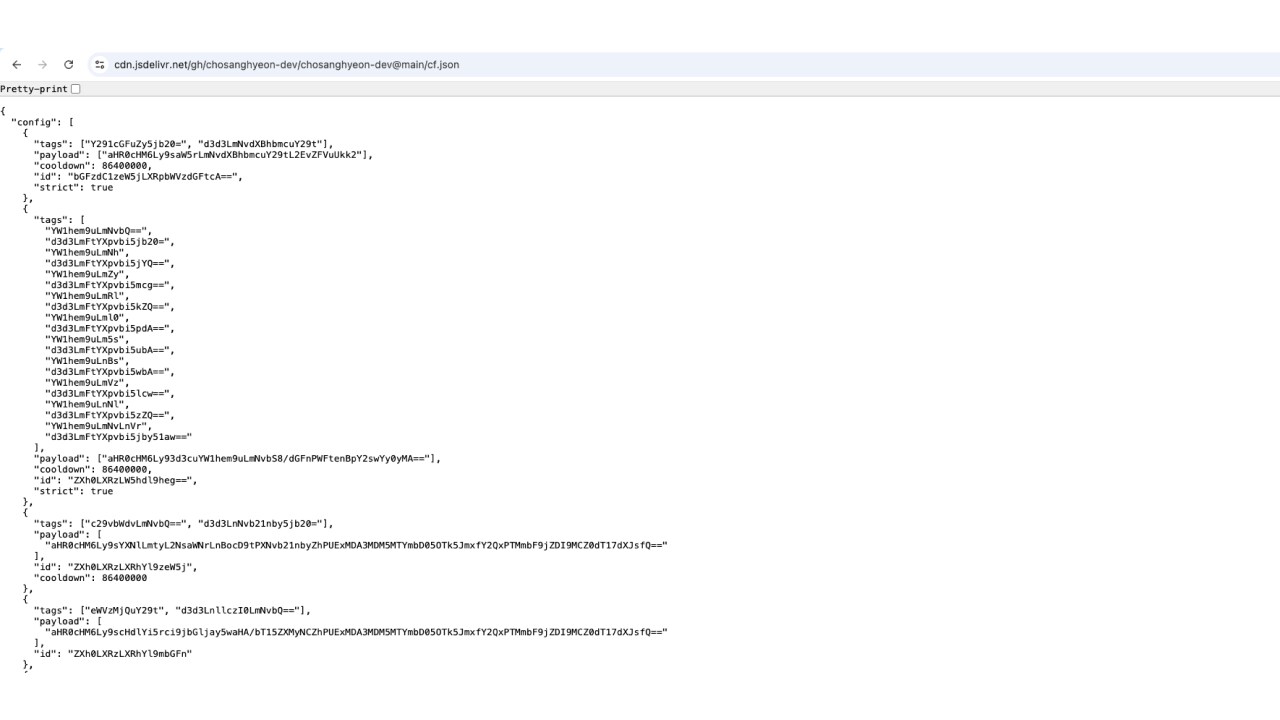
La configurazione scaricata non contiene valori di testo in chiaro. Invece, i nomi host, i payload di reindirizzamento e gli identificatori interni sono codificati in Base64 e ricostruiti in fase di runtime (Figura 5).
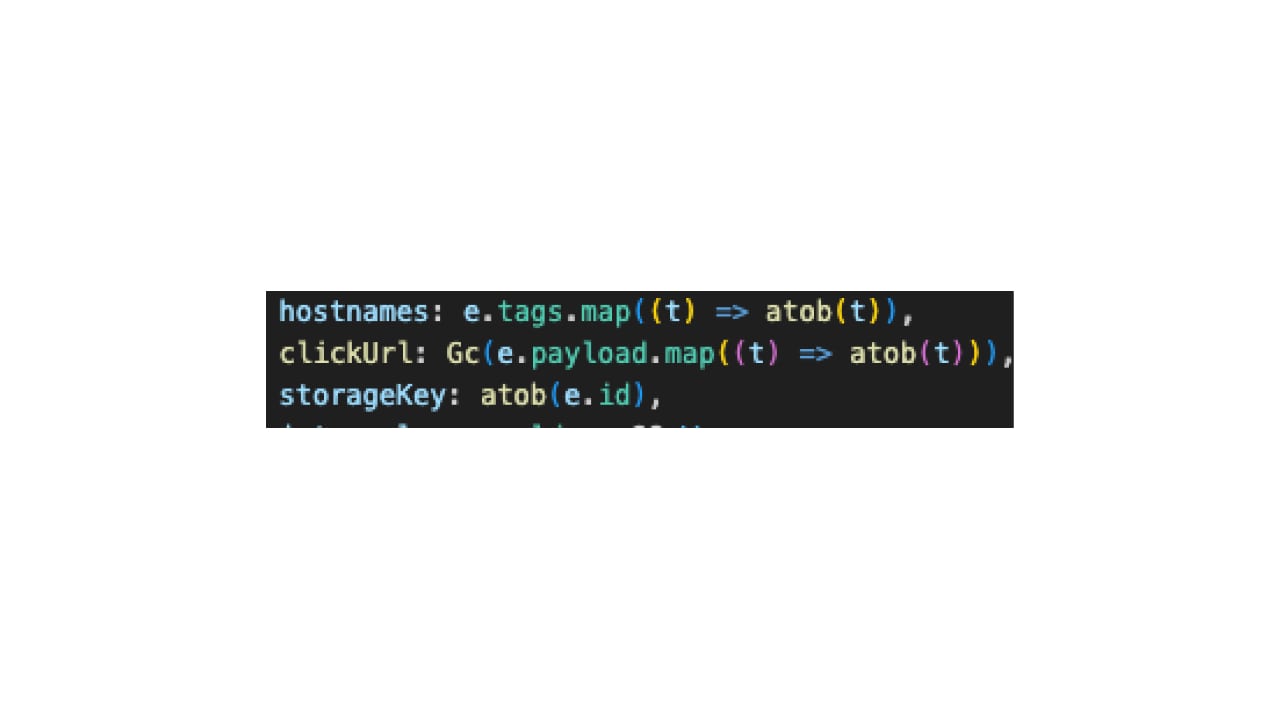
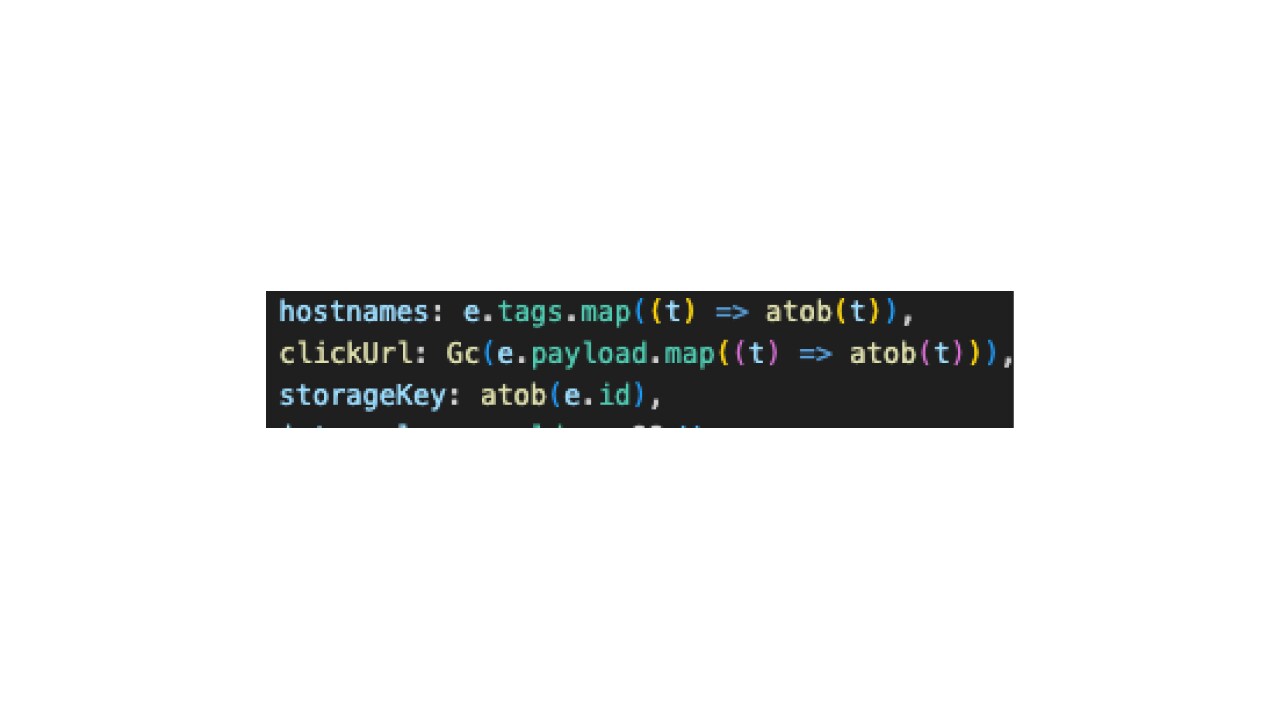
La codifica Base64 non fornisce una protezione crittografica e non offre alcun vantaggio funzionale per l'estensione stessa. La soluzione aumenta invece il lavoro necessario per l'ispezione manuale e l'analisi statica automatizzata, nascondendo i domini di destinazione e reindirizzando i payload fino al runtime.
I valori decodificati vengono quindi utilizzati per ricostruire le regole di navigazione applicate al resto dell'esecuzione dell'estensione.
Dopo l'inizializzazione, il service worker in background monitora continuamente le attività di navigazione degli utenti tramite l'API webNavigation (Figura 6).
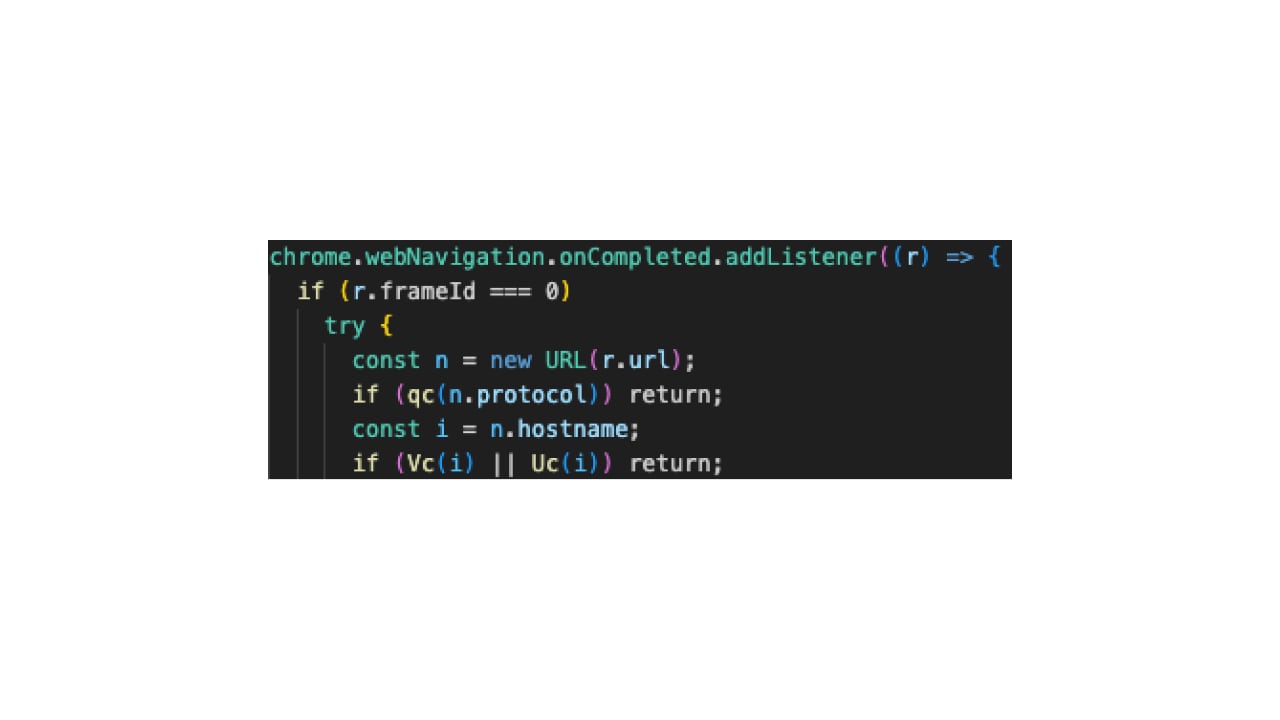
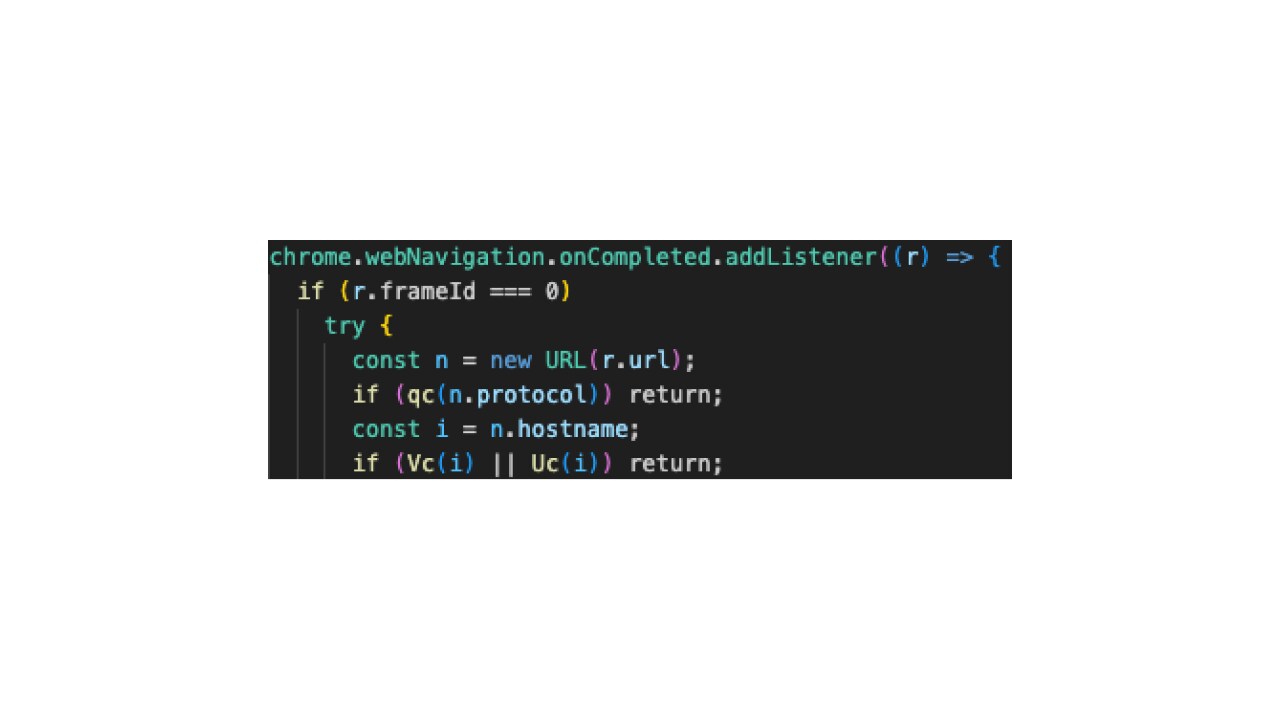
Poiché ogni navigazione completata viene elaborata, l'estensione osserva in modo efficace la sessione di navigazione di un utente indipendentemente dal fatto che il sito web visitato sia correlato alla funzionalità pubblicizzata dell'estensione (Figura 7).
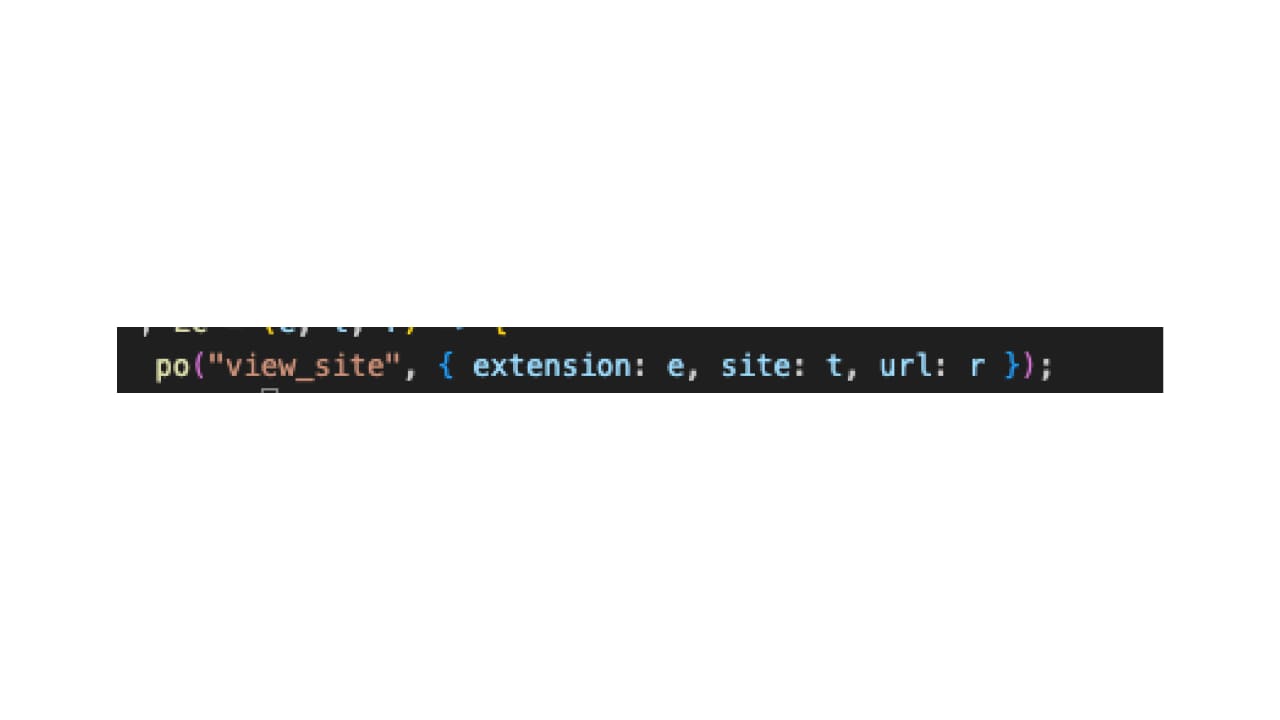
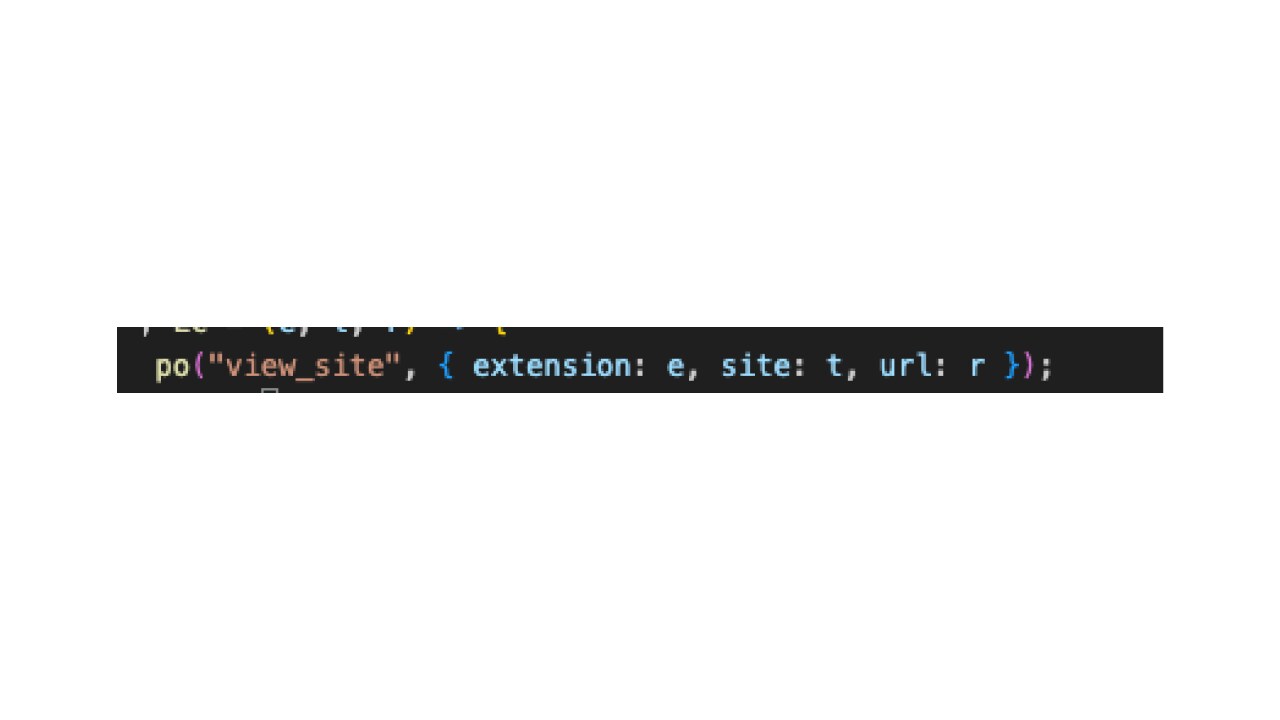
Quando un hostname corrisponde a una delle regole fornite in remoto, l'estensione richiama chrome.tabs.update() per sostituire in modo invisibile la scheda attiva.
A differenza delle campagne di reindirizzamento codificate, l'URL di destinazione viene ricostruito dinamicamente dalla configurazione scaricata anziché essere incorporato all'interno dell'estensione.
Poiché le destinazioni di reindirizzamento vengono fornite in remoto anziché incorporate nell'estensione, gli operatori possono modificare gli obiettivi della campagna in qualsiasi momento senza pubblicare un nuovo aggiornamento dello store del browser.
L'attribuzione è intrinsecamente impegnativa; tuttavia, in questo caso, più elementi di prova collegano questa campagna a un criminale coreano, che si tratti di un gruppo organizzato o di un individuo. Tra gli indicatori osservati, figurano i seguenti:
Identificatori in lingua coreana all'interno della base di codice
Risorse di localizzazione coreane
Elementi di sviluppo e commenti coreani
Uso dei servizi di shopping coreani nel cluster affiliato
Il più solido collegamento tecnico tra le varie campagne è rappresentato dall'endpoint di configurazione remota condiviso insieme all'implementazione pressoché identica del service worker in background.
Il riutilizzo della progettazione di codice, infrastruttura, telemetria e storage indica chiaramente lo sviluppo centralizzato da parte di un solo criminale o di un gruppo strettamente coordinato piuttosto che di editori di estensioni non correlate.
Questa campagna dimostra come le moderne estensioni dannose per browser si sono evolute da malware isolati a piattaforme gestite in remoto. Nonostante si presentino come strumenti di produttività non correlati, le estensioni condividono la stessa infrastruttura, la stessa base di codice e la stessa struttura di configurazione remota.
Invece di incorporare la logica dannosa direttamente all'interno dell'estensione, gli operatori hanno esternalizzato il comportamento critico nei file di configurazione controllati dai criminali, consentendo alla campagna di evolversi molto dopo aver superato la revisione dello store del browser.
Insieme all'individuazione di un ulteriore cluster di frodi affiliate gestito dagli stessi editori, questi risultati suggeriscono un ecosistema attivo in grado di supportare contemporaneamente più strategie di monetizzazione e attacco.
| ID | Nome | Installazioni | Store |
|---|---|---|---|
ID | Nome | Installazioni | Store |
dblfldpldecohjpjgmhnigajjdjloega | Youtube Detox: riscatta il tuo tempo, rimani concentrato! | 56 | Google Chrome |
ofgiffiieajicdflklkoapgndinhfacm | Eye Rest Reminder
| 91 | Google Chrome |
nokclhllnnnahhfbpibpmnahpepahklo | Youtube Detox: riscatta il tuo tempo, rimani concentrato!
| 25 | Microsoft Edge |
kdkfbahpggclmigankbnjgmhimfoijkk | Eye Rest Reminder
| 24 | Microsoft Edge |
hgcmokdfbgnakiifclhfifdphfofmngp | Quick Memo
| 89 | Google Chrome |
ffjagifkdpammmgijbglgkklomipinem | Quick Memo
| 127 | Microsoft Edge |
mfnlknmbkfnlgcjebdogolbakcekohfj | KoreaDropdown
| 825 | Google Chrome |
ddbhcdcfllihhljfboihdbpfddibkjjg | Language Learning
| 38 | Microsoft Edge |
ekoglbhkaeljnakpledcdpfojbjdllmb | YouTube Summary
| 51 | Microsoft Edge |
pllpmojagjlnbclefckhdebmlkjhhcfh | Air Quality Monitor | 17 | Google Chrome |
cogfipmojjaephpnihpeemgdmofhnaaj | SnapShot | 69 | Google Chrome |
pppcpccgdjdniohmegcejgamdnhilkml | SnapShot | 18 | Microsoft Edge |
coohonllohmhpbklloifbjjibeggijol | Copy as Markdown
| 102 | Microsoft Edge |
bjdlhcllmhaiigiaibaoihlmheomjjgo | YouTube Enhancer
| 32 | Microsoft Edge |
bodnffdkjnpeholiplcncfegnliheamk | Kit di strumenti SEO
| 35 | Microsoft Edge |
ahagmkpannaempjmlijhejhaajoiibel | Text Counter: conteggio parole e caratteri | 8 | Microsoft Edge |
ahemlacbncnpikgfoegfjfendahcahdl | Web Highlighter: consente di evidenziare il testo sulle pagine
| 10 | Microsoft Edge |
ieigeddfggngchfecpibaikoebaenpgm | Page Ruler: misura i pixel sullo schermo | 27 | Microsoft Edge |
bahnaggfidlcllmceahngpllpaahkbkd | Video Speed Controller: velocità di riproduzione
| 13 | Microsoft Edge |
pncbphagfmgfopmhlbkifoonnbfdihbm | Tab Manager: schede Organize e Search | 5 | Microsoft Edge |
hbjfkpmmomlaghbembkhhaaegbnlaicf | Pulsante per scorrere/ritornare all'inizio | 35 | Microsoft Edge |
nehmipanmmnkdpbjjfinnnlficndfhhd | Web Highlighter: consente di evidenziare il testo sulle pagine | 60 | Google Chrome |
eobmkhocignkllbfigodhemdefbjldcb | Video Speed Controller: velocità di riproduzione | 108 | Google Chrome |
gajghfhmgcemdgjkamllmoejhkklphnc | Holiday D-day
| 18 | Google Chrome |
pifjjafdfdkglnnkeahlcndkmknlgocm | Reaction Time Test: nuovo gioco di schede | 60 | Google Chrome |
ndoihodpeipgbogeecdiphdkjpcjoofp | Page Ruler: misura i pixel sullo schermo | 38 | Google Chrome |
bjokekhmbkkgohiedecgkkfgppoghjji | Reading Time: calcola il tempo di lettura di un articolo | 19 | Google Chrome |
efieelkohffbjnblcmomcejjbapaipnh | Pulsante per scorrere/ritornare all'inizio | 11 | Google Chrome |
gbgdekgkmaaamplkcdaanpdokmjjcdbm | Image Downloader: consente di salvare tutte le immagini | 29 | Google Chrome |
fkddfdhkgfneiibakfdhgpbkkcnnlook | GitHub 한국어 (GitHub coreano) | 4.000 | Google Chrome |
ebkkpkifaojdccgpaldnpclompdojmbh | Kit di strumenti SEO
| 22 | Google Chrome |
iclkfegmbldfjjlgngidahinmhogbfna | Auto Scroll: scorrimento delle pagine automatico | 78 | Google Chrome |
jocoenanieejnoookkphbljadiahaopd | YouTube Summary
| 27 | Google Chrome |
https://cdn.jsdelivr.net/gh/chosanghyeon-dev/chosanghyeon-dev@main/cf.json
https://link.coupang.com/a/dUnRI6
https://link.coupang.com/a/ej6z6U
api.pvmf.workers.dev
indie05hacker@gmail.com
| Tattica | Tecnica |
|---|---|
Accesso iniziale | LX3.003 (T1199): relazione affidabile |
Elusione della difesa | LX7.003 (T1140): offuscazione/deoffuscazione del codice |
Elusione della difesa | LX7.021: manomissione dannosa del traffico |
Accesso alle credenziali | LX8.008: manomissione della rete |
Raccolta | LX10.012 (T1114): dati di comunicazione web |
Gli utenti devono esaminare attentamente le estensioni del browser installate nel proprio ambiente e rimuovere quelle che non sono più necessarie, in particolare le estensioni che richiedono autorizzazioni ampie, come <all_urls>, webNavigation ,o le schede che non sono correlate alla relativa funzionalità pubblicizzata.
Le organizzazioni devono monitorare costantemente le estensioni del browser per individuare combinazioni sospette di autorizzazioni, recupero della configurazione remota e capacità di manipolazione della navigazione, trattando le estensioni controllate in remoto come piattaforme di attacco persistenti anziché come componenti aggiuntivi del browser statico.
I fornitori di browser possono ridurre ulteriormente il rischio identificando le famiglie di estensioni in base al codice e all'infrastruttura condivisi e ampliando i processi di revisione per esaminare i file di configurazione ospitati esternamente che possono alterare il comportamento dell'estensione dopo la pubblicazione.

©2026 Akamai Technologies
